
Tipo de conteúdo
Analysis
Na faceta Tipo de conteúdo, a inteligência de Analysis reúne artigos do BTW.MEDIA que compartilham o mesmo formato editorial, para que os leitores possam comparar briefings, perfis, notas de risco, análises de mercado e coberturas de eventos sem misturar tipos diferentes de evidência. A página explica como esse tipo de conteúdo contextualiza eventos de infraestrutura da internet, movimentos de empresas, decisões de governança, sinais operacionais e evidências públicas em todo o site. Os leitores podem comparar quais atores ou sistemas de infraestrutura aparecem com mais frequência, como a qualidade da fonte altera a interpretação e se o material é um perfil duradouro, um evento com relevância temporal, um sinal estratégico de mercado ou um desdobramento de governança. O resultado é uma página de busca útil para operadores, investidores, clientes, analistas e partes interessadas em políticas que precisam entender a consequência, o momento e a evidência por trás de formatos semelhantes de artigos.

História
O roteador apontou de lado: ICMP Redirect ficou local
O primeiro salto podia mostrar um vizinho melhor sem assumir o governo da rota. ICMP Redirect valia somente na conversa local que lhe dava origem.

História
O número que ficou mais novo depois do zero: como o DNS ordenou versões sem relógio
No serial SOA, zero pode vir depois de 4.294.967.295. Essa regra permitiu comparar cópias de uma zona sem impor um relógio mundial aos servidores autoritativos. Ela funciona porque o DNS não tenta ordenar todo o passado: limita a decisão a uma janela menor que meia volta.

História
A zona que bateu: DNS NOTIFY, IXFR e autoridade atual
No início do DNS, um secundário ignorava seu atraso até a próxima consulta. NOTIFY o acordou; IXFR levou apenas as diferenças.
História
O endereço que precisava do DNS para ser encontrado: como o glue rompeu o ciclo de delegação
Uma delegação pode dizer qual servidor conhece a resposta e ainda deixar o resolvedor sem caminho até ele. O glue foi a exceção estreita e não autoritativa que permitiu atravessar essa fronteira sem entregar ao pai os fatos da zona filha.
História
O endereço que perguntou ao cabo: como o ARP tornou a alcançabilidade local revisável
O roteamento escolhe o próximo endereço IP, mas não preenche sozinho o destino do quadro Ethernet. O ARP resolveu essa última etapa com uma pergunta pública, uma resposta local e uma memória obrigada a aceitar correções.
História
A conexão que precisou provar que era nova: por que o TCP usa três passos
Um segmento pode chegar ao endereço certo e ainda pertencer a uma conversa encerrada. O início do TCP foi desenhado para essa ambiguidade: cada ponta só aceita o novo estado depois de mostrar que viu o espaço de sequência atual da outra.
História
O pacote que precisou descobrir o próprio tamanho: como o Path MTU Discovery levou a fragmentação às pontas
O remetente não enxerga o elo mais estreito do caminho. Do roteador que recortava o datagrama ao aviso ICMP e à sonda confirmada pela outra ponta, a Internet redistribuiu quem observa o limite e quem escolhe o próximo tamanho.
História
Duas formas de não haver nada: como o DNS separou NXDOMAIN de NODATA
Uma resposta DNS sem o registro pedido pode esconder duas situações incompatíveis: o nome inteiro não existe, ou o nome existe e só não possui aquele tipo. A cache negativa só se tornou um mecanismo confiável quando o protocolo passou a preservar essa diferença, a autoridade que…

História
O erro que aprendeu a expirar: como o DNS guardou em cache o que não existia
Uma resposta vazia pode significar nome inexistente, tipo ausente, falha de servidor, perda de rede ou apenas uma delegação a seguir. O cache negativo só tornou essa ausência reutilizável quando lhe deu um emissor autorizado, uma chave precisa e um prazo que continua diminuindo…

História
O endereço que sobreviveu ao servidor: como o MX separou identidade e entrega
O domínio depois de `@` já pareceu indicar a própria máquina de destino. À medida que o correio atravessou redes, relays e organizações, esse atalho deixou de funcionar. O MX deu ao endereço uma vida longa e tratou o servidor como uma implementação que podia mudar.

História
O relógio feito de discordâncias: como o NTP criou a hora da Internet sem um servidor soberano
Sincronizar a Internet nunca foi escolher o relógio com a voz mais segura. Pacotes atrasam, caminhos são assimétricos, osciladores derivam e operadores erram. O NTP tornou essas falhas parte explícita da medição e deixou a decisão final no relógio local.

História
O mapa feito de pacotes expirados: como o traceroute transformou falha em evidência da Internet
O traceroute não pediu que a Internet publicasse seu mapa. Fez uma sequência de pacotes morrer em distâncias diferentes e recolheu as mensagens deixadas por essas mortes. Assim, uma proteção contra loops virou uma janela operacional aberta a partir da borda.

História
O dia em que o protocolo antigo perdeu sua rede: a virada TCP/IP de 1983 e o limite da autoridade técnica
Em 1º de janeiro de 1983, a ARPANET deixou de prometer serviço normal a quem dependia apenas do NCP. Esse fato é mais preciso do que a conhecida “data de nascimento da Internet”. A regra ganhou força porque alcançou equipamentos capazes de recusar o protocolo antigo; sua…
História
Quando um roteador anunciou as redes de todos: AS7007 e o fracasso da confiança sem limites
O resumo de inteligência sobre Quando um roteador anunciou as redes de todos: AS7007 e o fracasso da confiança sem limites explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as…

História
Quando a primeira rede se tornou substituível: a aposentadoria da ARPANET e a Internet que continuou
A ARPANET foi desativada em 1990, mas a Internet não terminou com ela. Seu legado mais importante foi tornar a própria infraestrutura original dispensável: protocolos comuns, rotas alternativas e vários operadores já conseguiam preservar a função de interligar redes.

História
A janela que aprendeu a se conter: como o TCP conteve o colapso sem um controlador de tráfego
A primeira grande crise de congestionamento da Internet não produziu uma autoridade para distribuir cada fluxo. Produziu uma disciplina dentro de cada emissor TCP: observar confirmações e perdas, testar a capacidade do caminho e recuar antes que retransmissões transformassem uma…

História
O worm que precisava de uma central: como a Internet de 1988 criou o CERT sem lhe dar comando
A primeira grande emergência da Internet não levou à entrega das redes a uma autoridade central. Ela produziu um ponto de confiança que conectava operadores independentes, validava informações e acelerava a ação — sem retirar de cada instituição a decisão sobre suas próprias…
Institucional Global
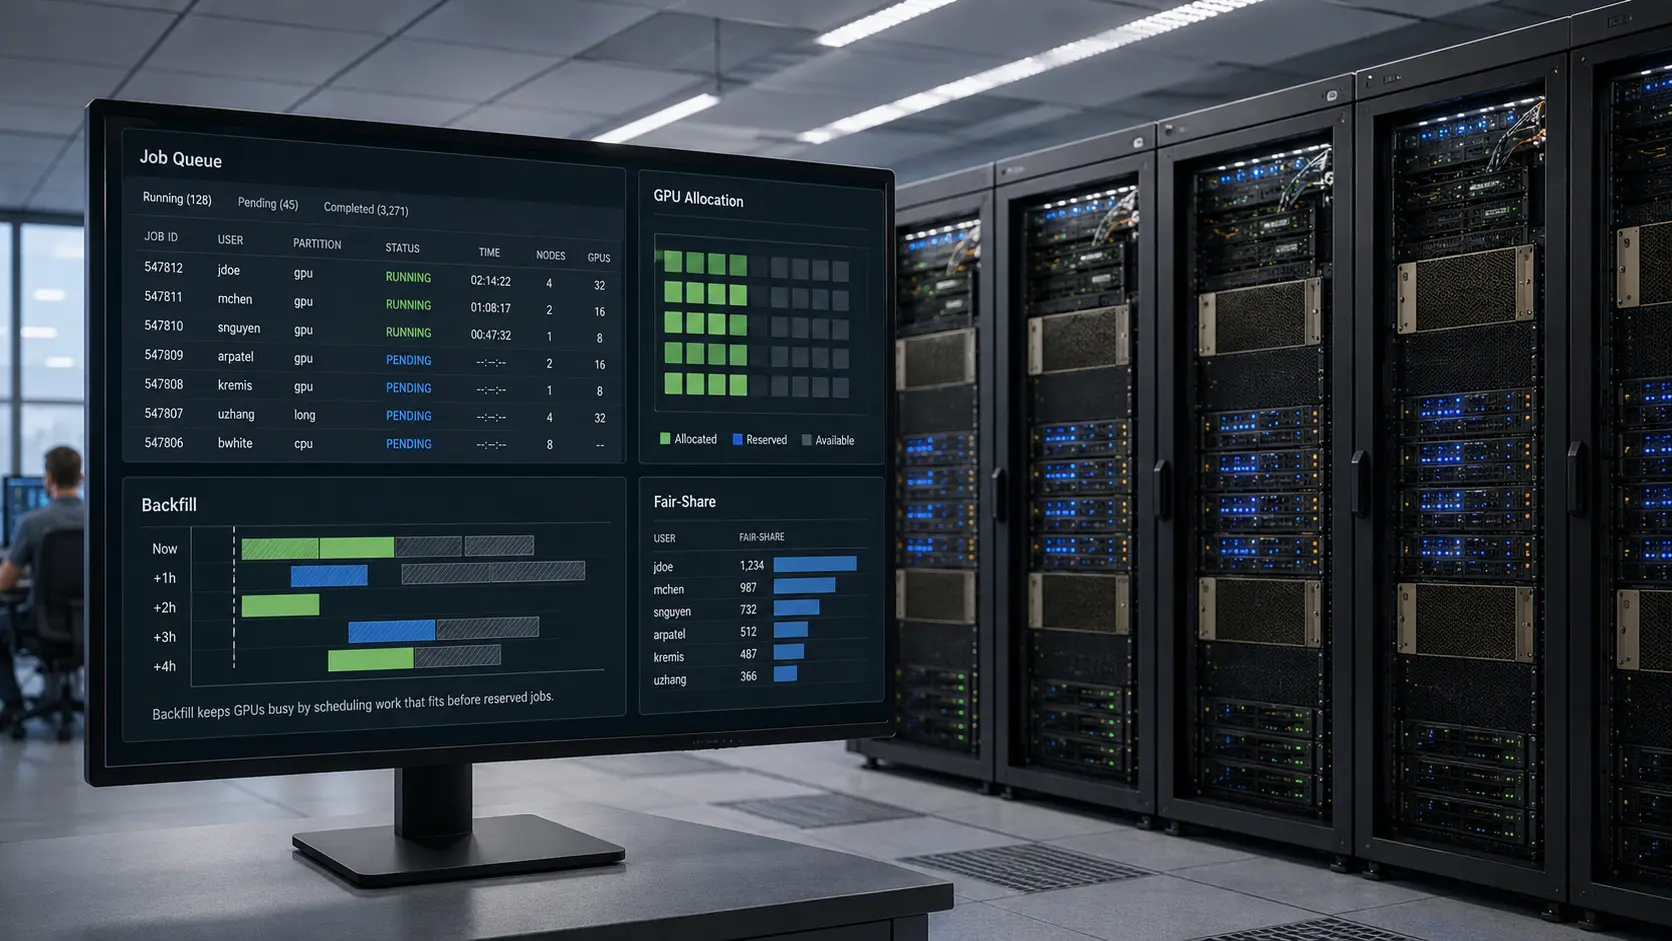
Slurm: o escalonador que decide quem fica com a GPU
O Slurm aloca computação escassa em clusters de HPC e IA, transformando a política de fila em uma decisão prática sobre quem recebe GPUs e quando. A aquisição da SchedMD pela NVIDIA em 2025 deu ao projeto mais recursos e fez da neutralidade do ecossistema uma questão a ser…
Criadores
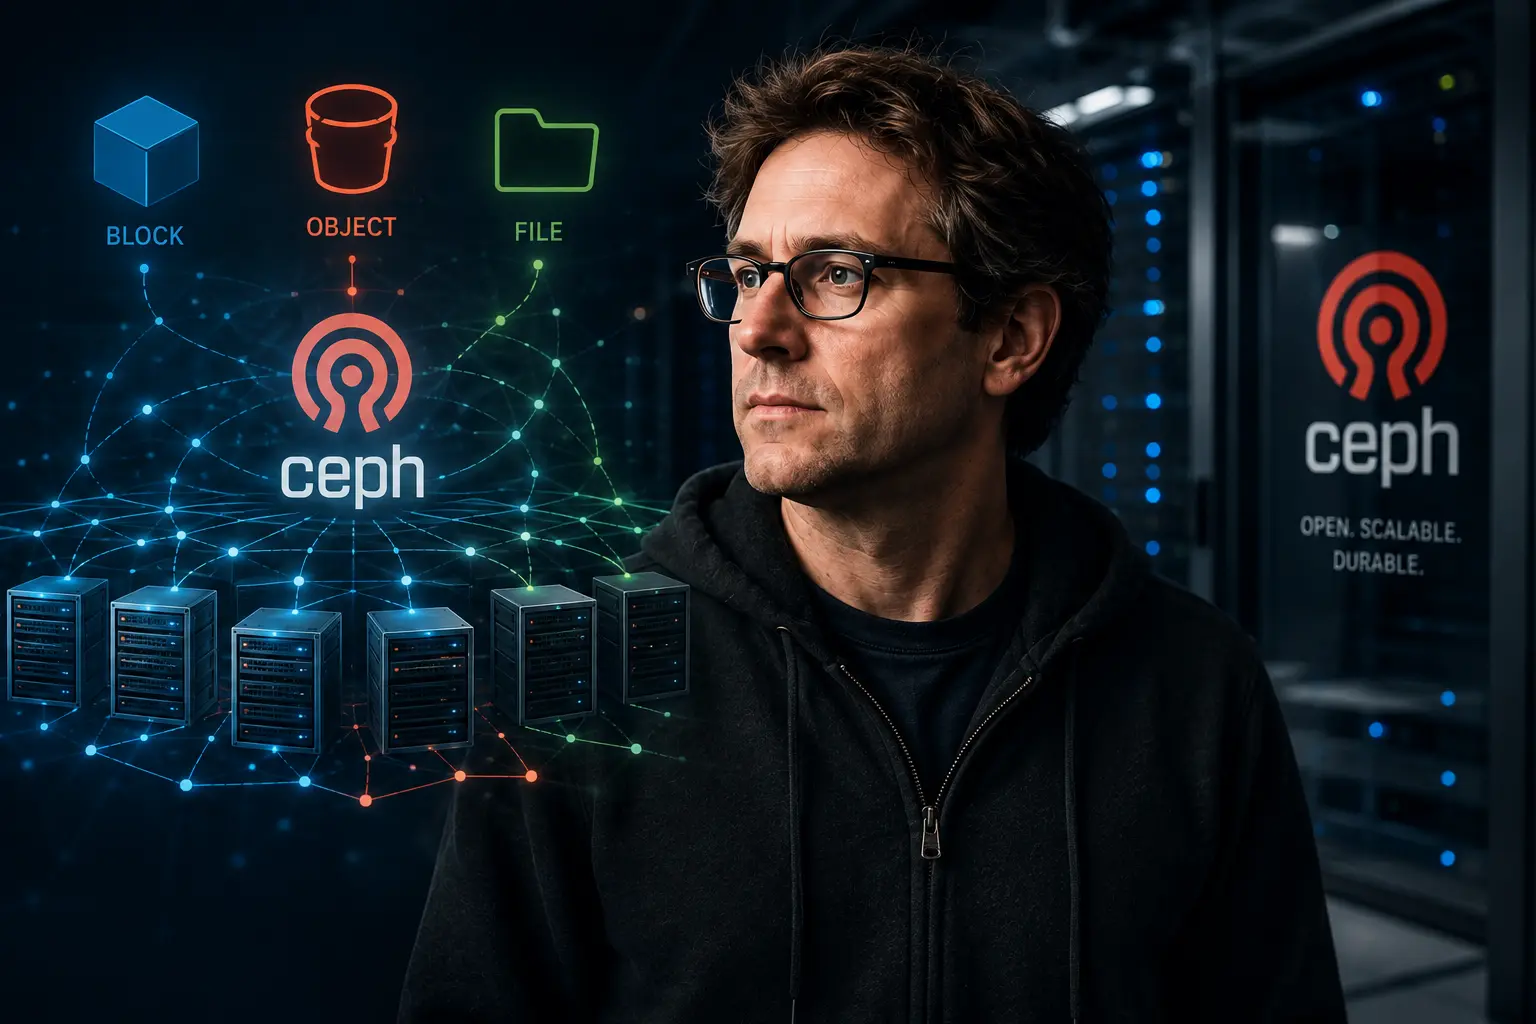
Sage Weil: o arquiteto que tornou o armazenamento distribuído calculável
A contribuição mais duradoura de Sage Weil para a infraestrutura da internet não foi um equipamento de armazenamento, mas uma arquitetura. O Ceph usou o CRUSH para calcular onde os dados pertencem e o RADOS para distribuir armazenamento, reparo e movimentação por todo o cluster.…

Institucional Global
NVM Express: como o armazenamento se tornou um protocolo de rede
O NVMe começou como uma forma mais eficiente de falar com memórias flash instaladas em um servidor. Ele se tornou uma família de protocolos capaz de carregar as mesmas filas de comandos e namespaces por PCIe, TCP ou RDMA. Essa continuidade tornou o armazenamento componível, ao…