
Tipo de conteúdo
Analysis
Na faceta Tipo de conteúdo, a inteligência de Analysis reúne artigos do BTW.MEDIA que compartilham o mesmo formato editorial, para que os leitores possam comparar briefings, perfis, notas de risco, análises de mercado e coberturas de eventos sem misturar tipos diferentes de evidência. A página explica como esse tipo de conteúdo contextualiza eventos de infraestrutura da internet, movimentos de empresas, decisões de governança, sinais operacionais e evidências públicas em todo o site. Os leitores podem comparar quais atores ou sistemas de infraestrutura aparecem com mais frequência, como a qualidade da fonte altera a interpretação e se o material é um perfil duradouro, um evento com relevância temporal, um sinal estratégico de mercado ou um desdobramento de governança. O resultado é uma página de busca útil para operadores, investidores, clientes, analistas e partes interessadas em políticas que precisam entender a consequência, o momento e a evidência por trás de formatos semelhantes de artigos.

História
A conexão além do endereço: identificadores QUIC
Endereço e porta UDP podem mudar com trabalho pendente. O identificador QUIC preserva o fio, mas validar o caminho e trocar valores limita confiança e rastreio.

História
O nome criado pela pergunta: limites do curinga DNS
Um curinga DNS pode sintetizar um nome ausente da zona. Nós exatos, não terminais vazios e delegação ainda decidem quando esse padrão limitado responde.

História
O nome que a conexão não carregava: por que HTTP precisou de Host
TCP chegava a um endereço e HTTP pedia um caminho, mas o servidor comum não sabia qual site foi escolhido. HTTP/1.1 explicitou essa autoridade em `Host`.
História
O cabeçalho que sumiu entre pacotes
A RFC 1144 quase fez sumir quarenta octetos de cabeçalho em enlaces lentos: dois vizinhos guardavam o mesmo estado e enviavam apenas a diferença.
História
A linha que parecia o fim no SMTP
O SMTP encerrava uma mensagem de tamanho desconhecido com uma linha de um ponto. Duplicá-lo tornou o limite reversível; CHUNKING passou a contar octetos.

História
HTTP 100 Continue: permissão sem aceitação
HTTP 100 Continue permite recusar pelos cabeçalhos antes de um corpo grande, sem confundir permissão provisória de envio com aceitação final.
História
O silêncio que não era falha: por que o TCP keepalive continuou opcional
Uma conexão TCP estabelecida pode passar horas sem dizer nada e continuar correta. O keepalive nasceu para interrogar esse silêncio sem fingir compreendê-lo: provocar uma resposta do TCP remoto, obter evidência limitada e deixar com a aplicação a escolha de quanto tempo a…

História
Quem abriu cedo demais a janela TCP? O custo da permissão imediata
Um receptor TCP podia publicar cada byte recém-liberado, e o emissor consumir cada oferta imediatamente. A abertura parecia exata e cooperativa. Quando se repetia, fazia a conexão gastar quase todo o trabalho com pacotes minúsculos. A correção histórica deu a cada ponta o direito…
Institucional Global
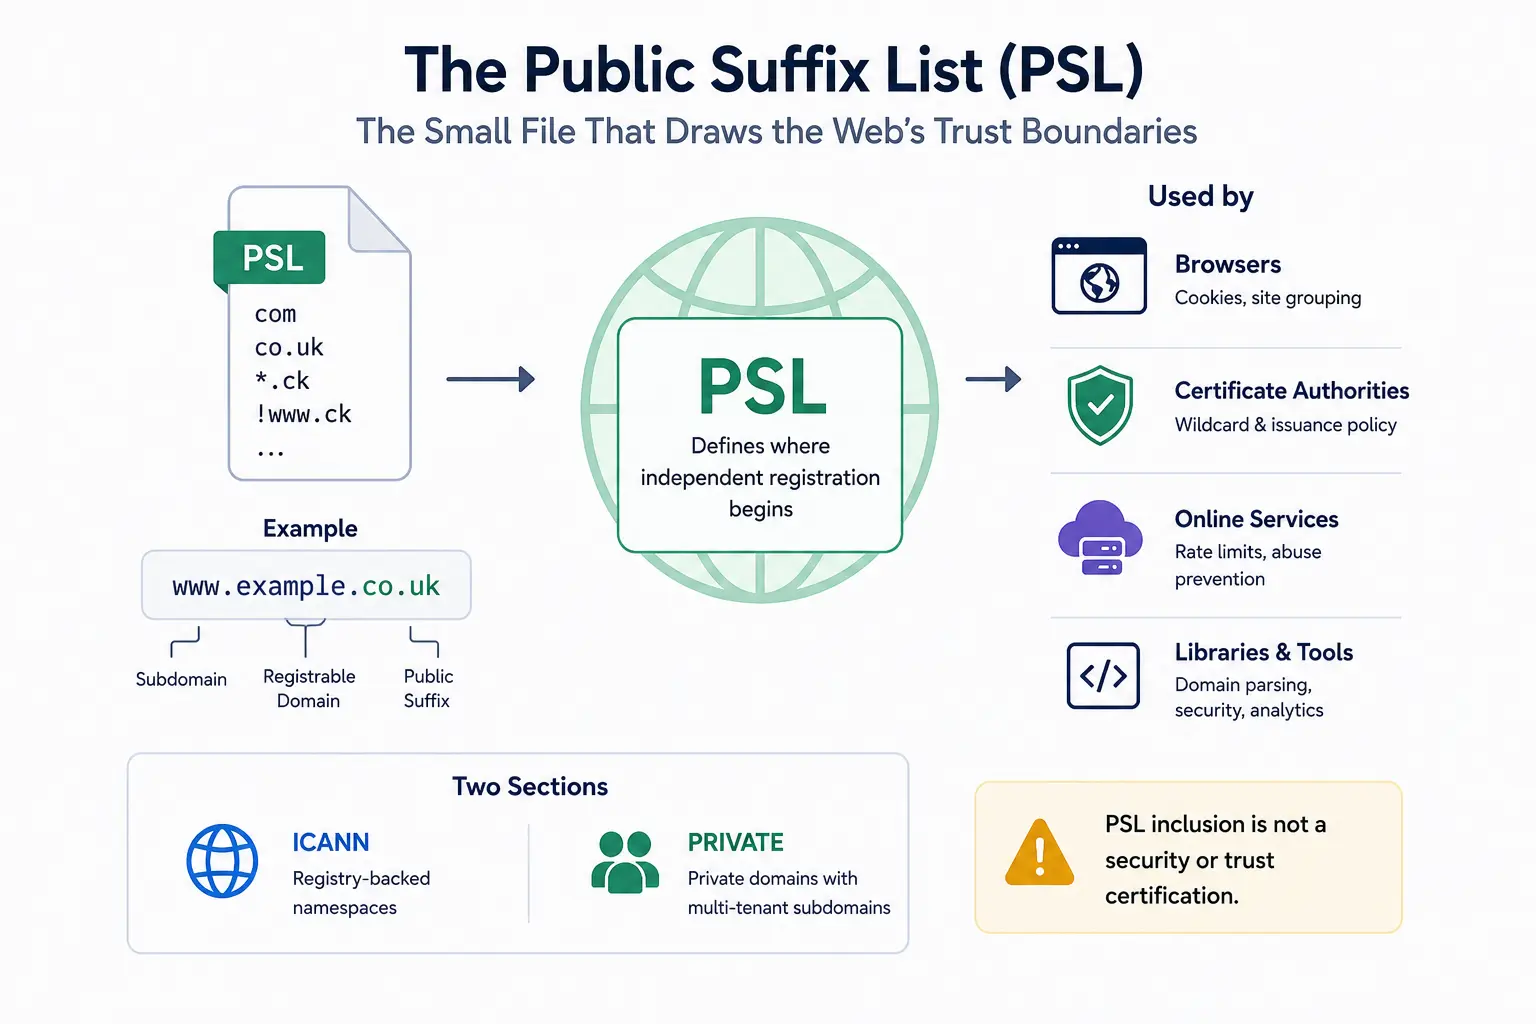
Public Suffix List: o arquivo que traça os limites de confiança da web
O DNS pode mostrar que shop.example.co.uk está abaixo de co.uk, mas não consegue dizer a um navegador onde começa o registro de domínios independentes. A Public Suffix List fornece esse mapa de políticas que faltava. Um arquivo de texto mantido por voluntários hoje orienta…
História
A atualização de janela que podia sumir: por que o TCP aprendeu a persistir em zero
O receptor pode mandar o emissor parar sem encerrar a conexão. A dificuldade aparece quando ele volta a ter espaço e o ACK que autoriza a retomada some no caminho. O persist do TCP nasceu para recuperar essa permissão, não para transformar uma espera técnica em obrigação…

História
O veredito que o UDP reteve: de quem era o risco por trás do zero?
No UDP, zero não era um bom resultado: avisava que o emissor não entregara veredito. A passagem do IPv4 ao IPv6 redistribuiu responsabilidade. Quem poderia retirar evidência compartilhada, e quando o beneficiário da economia deveria possuir também o risco?

História
Quando as duas pontas ligaram ao mesmo tempo: por que a abertura simultânea do TCP não era uma colisão
A imagem clássica do TCP começa com papéis prontos: o cliente chama, o servidor atende. O protocolo publicado em 1981 admitia uma relação mais horizontal. Dois processos podiam fazer uma abertura ativa um para o outro no mesmo instante; os SYNs se cruzavam e uma única conexão…

História
O preço da tolerância: como a indulgência do receptor transformou bugs em lei de protocolo
A regra mais famosa da Internet imperfeita ajudou implementações diferentes a conversar. O receptor absorvia ambiguidade para a rede começar a funcionar. Quando a concessão se tornou permanente, falhas perderam feedback, peculiaridades viraram obrigações e todo novo programa…

História
O ponteiro que nunca esteve fora de banda: como a urgência TCP se separou do próprio fluxo
Uma aplicação precisava chamar a atenção do outro lado durante trabalho bloqueado. TCP ofereceu um limite no fluxo existente; as APIs transformaram um byte em exceção, o padrão mudou de posição e o caminho passou a poder apagar o aviso.

História
A mensagem que a Internet aprendeu a ignorar: por que o ICMP Source Quench perdeu autoridade
A Internet inicial deixava um gateway congestionado enviar uma ordem separada para uma fonte distante reduzir o ritmo. A experiência reverteu o acordo: a congestão continuou exigindo feedback, mas uma mensagem ICMP isolada deixou de merecer poder sobre a taxa do transporte.

Institucional Global
containerd: o daemon de runtime que a maioria dos usuários de containers nunca vê
Kubernetes, Docker e plataformas de nuvem gerenciada apresentam containers como aplicações, pods e serviços. Abaixo dessas interfaces, o containerd transfere imagens, prepara sistemas de arquivos, preserva o estado do runtime e supervisiona processos. Seu valor vem de ser…

Institucional Global
DMTF: os padrões que controlam servidores abaixo do sistema operacional
Um servidor pode ser desligado, inspecionado, atualizado ou reconfigurado mesmo quando seu sistema operacional está indisponível. A DMTF define grande parte da linguagem usada nesse plano privilegiado de gerenciamento, das APIs Redfish e do transporte MCTP aos comandos PLDM, à…

História
A soma que tinha dois zeros: como o checksum da Internet limitou o erro, não a confiança
O checksum da Internet tornou muitas alterações acidentais visíveis com uma conta barata. Seu caso mais estranho mostra o limite: dois zeros equivalentes na aritmética podiam dizer coisas diferentes no protocolo.

História
O relatório em que o emissor não podia confiar: por que o SACK continuou sendo um aviso
Mesmo depois de o receptor informar uma faixa recebida, o emissor TCP precisa guardar a cópia. Essa aparente desconfiança é a fronteira que tornou o SACK seguro: observação detalhada orienta a recuperação, mas não vira recibo final.
História
A confirmação que aprendeu a apontar: como o TCP SACK tornou a perda visível
O ACK cumulativo dizia com segurança até onde o fluxo estava completo. Quando surgia uma lacuna, porém, ele não conseguia mostrar os blocos já guardados depois dela. O SACK acrescentou esse detalhe sem transformar o receptor em autoridade sobre a retransmissão.