
Tipo de conteúdo
Analysis
Na faceta Tipo de conteúdo, a inteligência de Analysis reúne artigos do BTW.MEDIA que compartilham o mesmo formato editorial, para que os leitores possam comparar briefings, perfis, notas de risco, análises de mercado e coberturas de eventos sem misturar tipos diferentes de evidência. A página explica como esse tipo de conteúdo contextualiza eventos de infraestrutura da internet, movimentos de empresas, decisões de governança, sinais operacionais e evidências públicas em todo o site. Os leitores podem comparar quais atores ou sistemas de infraestrutura aparecem com mais frequência, como a qualidade da fonte altera a interpretação e se o material é um perfil duradouro, um evento com relevância temporal, um sinal estratégico de mercado ou um desdobramento de governança. O resultado é uma página de busca útil para operadores, investidores, clientes, analistas e partes interessadas em políticas que precisam entender a consequência, o momento e a evidência por trás de formatos semelhantes de artigos.

História
Para esperar menos, o pacote ganhou uma fila menor: a troca proposta pela RFC 1046
Uma fila curta reduz a espera de quem consegue entrar. Também deixa o excesso do lado de fora. A RFC 1046 transformou essa obviedade em uma proposta para o Type of Service do IPv4: baixa latência vinha com menos espaço de buffer, descarte antecipado e uma fatia limitada do…

História
A caixa postal era um contato, não uma sala de controle: a tradição oral da RFC 1173
Na Internet de 1990, um problema podia ser percebido longe do lugar onde existiam os registros, as chaves administrativas e a capacidade de corrigi-lo. A RFC 1173 não resolveu isso inventando uma autoridade que governasse todas as redes. Ela descreveu uma convenção mais estreita…

História
Uma frase de política não era um controle de rede: RFC 1087 e os limites do “uso aceitável”
Em 1989, o Internet Activities Board podia dizer que certas condutas ameaçavam uma infraestrutura de pesquisa compartilhada. Podia chamar de inaceitáveis a invasão deliberada, a interrupção, o desperdício, a destruição e a violação de privacidade. Mas uma frase de política não…

História
O bit preservava o caminho de volta, não autenticava o pedido: o SRC do HYPERchannel na RFC 1044
A confiança prevista pela RFC 1044 começava fora do pacote: adaptadores e enlaces intermediários precisavam estar sob proteção física cuidadosa. Só então um bit que sobrevivesse ao caminho podia apoiar a afirmação de que a resposta voltaria ao processo de origem. A topologia…
História
A velocidade era uma pista de exibição, não o enlace: o limite Telnet do RFC 1079
Em 1988, um programa de terminal remoto podia receber uma informação útil sobre o terminal no outro lado sem fingir conhecer a rede entre os dois. O RFC 1079 desenhou essa fronteira. Um par Telnet podia pedir duas velocidades de terminal, e o outro podia respondê-las em uma forma…

História
Antes do DHCP, quatro octetos escolheram a gramática: RFC 1048 e o limite de 64 octetos do BOOTP
Uma máquina sem disco precisava aprender a usar a rede antes de poder buscar nela o próprio sistema. O BOOTP reservou um pequeno espaço para essa primeira orientação. A RFC 1048 transformou seus 64 octetos em uma linguagem extensível: os quatro iniciais diziam como interpretar o…

História
O nome era o endereço. Não era uma rota: o mapeamento IP sobre NetBIOS da RFC 1088
Em 1989, a RFC 1088 definiu uma convenção que parece maior do que é. Um host que levasse IP sobre NetBIOS teria um nome NetBIOS fixo: `IP.XX.XX.XX.XX`, formado a partir dos quatro bytes do endereço IP em hexadecimal ASCII. Assim, o emissor não precisava consultar um endereço…
História
Quatro bytes colocaram uma fronteira no TCP. Eles não reconstruíram a rede OSI: o limite TPKT da RFC 1006
O que chega por TCP é uma sequência ordenada de octetos, não a lembrança das chamadas de escrita feitas pela aplicação. A RFC 1006 tratou essa diferença entre TCP e os TPDUs do transporte ISO com uma regra simples e verificável: leia quatro octetos, descubra o tamanho e só então…
História
O token encontrou a conexão. Não admitiu o subfluxo: a fronteira MP_JOIN do MPTCP
Uma nova tentativa TCP pode nascer em outra combinação de endereços e, ainda assim, pedir lugar numa conexão MPTCP mais antiga. A utilidade do desenho está em não tratar esse pedido como uma sucessão automática. Encontrar uma conexão, comprovar continuidade do par e aceitar um…

Reportagens
LACNIC e a economia de uma transição além dos RIRs
Uma troca institucional só é legítima quando os incentivos de cada ator preservam o registro, o serviço e a possibilidade de retorno.
História
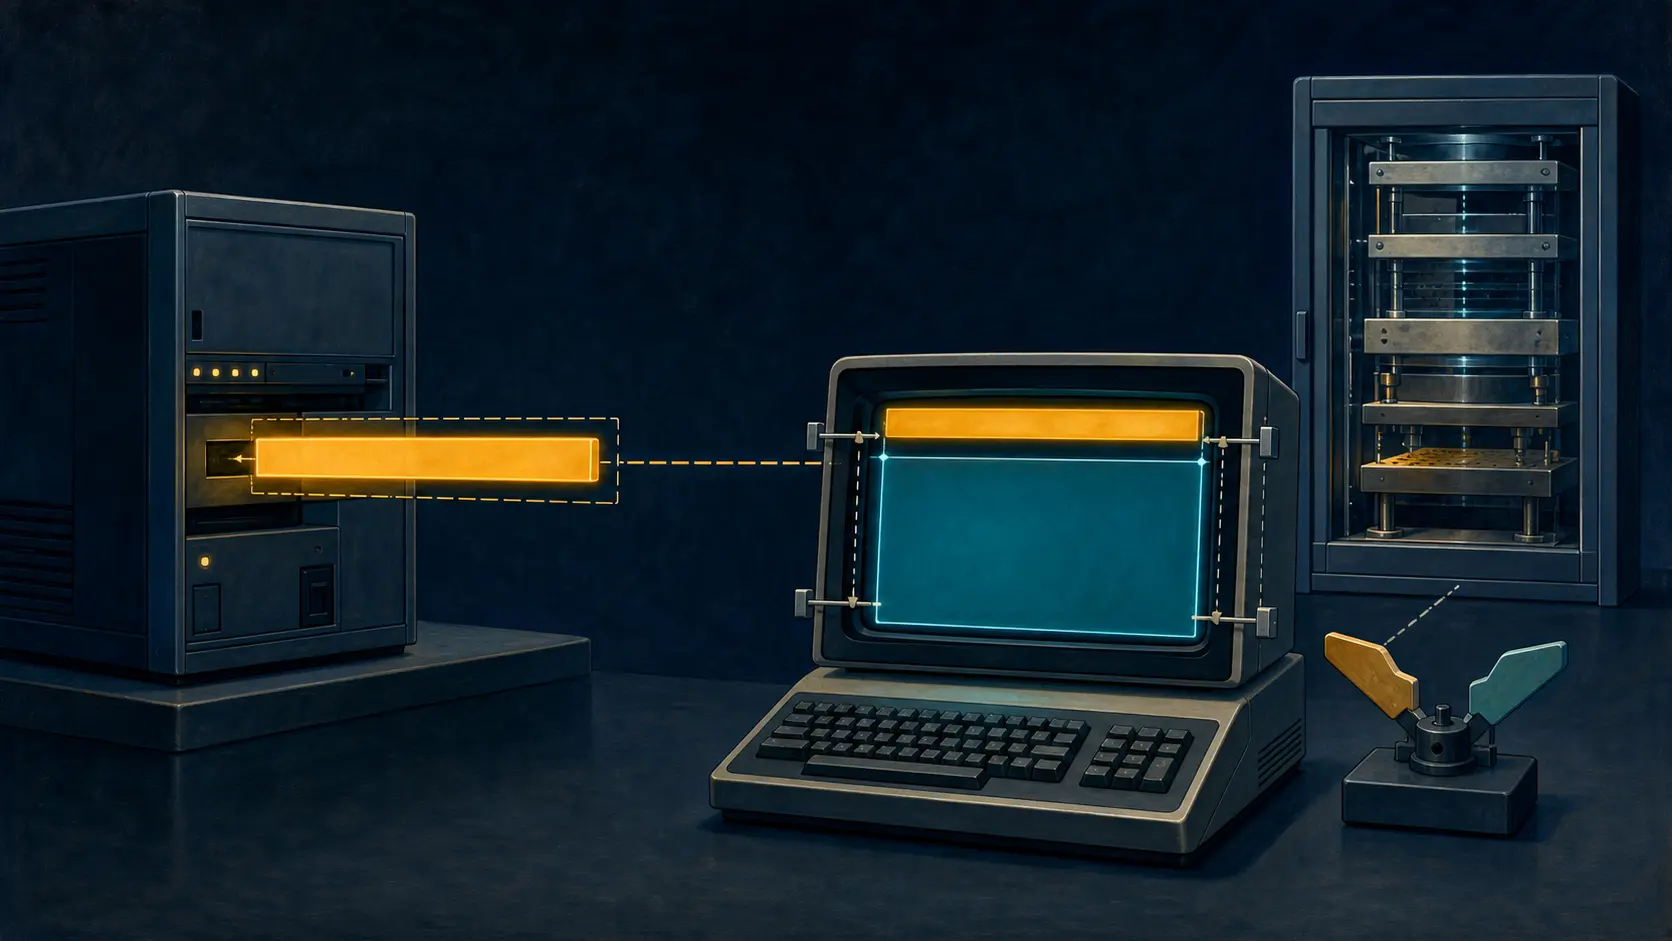
A faixa ficou na tela; a política ficou fora dela: RFC 933 e o limite visual do Telnet
Repetir um aviso de segurança a cada tela obrigava a aplicação remota a administrar o terminal do usuário. A RFC 933 preferiu transmitir a faixa uma vez e entregá-la ao cliente — uma solução de apresentação que não convertia texto em permissão.

História
O NAK recusou a porta, não o pacote: RFC 938 e a fronteira entre receber e encaminhar
O IRTP podia registrar avanço na recepção de uma sequência e, no mesmo retorno, declarar que ninguém havia reivindicado a porta local indicada. O `PORT NAK` de RFC 938 é um lembrete histórico de que confirmação de transporte não é sinônimo de entrega a uma aplicação.

História
Quatro bytes cruzaram a conexão. A autoridade ficou: RFC 927 e a barganha contra o segundo login
Evitar uma segunda senha não eliminava uma segunda decisão. A RFC 927 permitiu que uma máquina que já autenticara alguém enviasse um número de quatro octetos à próxima máquina; a máquina de destino continuava livre para decidir se aquela autenticação bastava para o seu próprio…

Serviços de nuvem da Ásia-Pacífico
Velo Technologies expande o negócio de infraestrutura a partir de Cyberjaya
A empresa privada malaia reúne capacidade de data center, nuvem, segurança gerenciada, redes e outsourcing de TI. As parcerias de infraestrutura tornaram-se mais visíveis, mas os nomes dos acionistas, os valores financeiros absolutos e a economia por trás de alguns compromissos…

História
O ramo disse “ninguém abaixo”: RFC 1075 e o relatório de não pertencimento que expirava no DVMRP
Em 1988, o roteamento multicast experimental precisava saber quando parar de levar o tráfego de um grupo por um ramo. O RFC 1075 deu uma resposta estreita: um roteador a jusante podia informar que não tinha membros descendentes de certo grupo, e o vizinho a montante podia…
História
A tecla coube em quatro octetos: como a RFC 916 fez o estado substituir a repetição
A RFC 916 anunciou uma melhora de 40% no caso mais curto. A conta só faz sentido quando se pergunta o que desapareceu: o número um deixou de ser transmitido como comprimento, o caractere ocupou o lugar dele e a soma de verificação do cabeçalho passou a proteger o dado. A economia…

História
O nome que não entregava uma leitura: RFC 1065 e a forma das coisas gerenciáveis
Em 1988, a gestão da Internet precisava descrever aquilo que podia ser observado sem fazer a descrição parecer uma observação já obtida. O RFC 1065 instituiu essa contenção: um tipo de objeto gerenciado podia ter nome estável, sintaxe, codificação e categoria de acesso, enquanto…

História
O byte que dizia “comece de novo”: SLIP, RFC 1055 e o custo de recuperar uma moldura serial
Uma linha serial não entrega datagramas prontos; ela entrega uma sequência de bytes e, às vezes, deixa no receptor uma sobra do ruído da linha. RFC 1055 sugeriu uma resposta muito econômica: mandar `END` no início do próximo pacote, além de mandá-lo no fim. Esse primeiro byte não…

História
A virada não foi uma só: como a RFC 897 separou renomeação de resolução DNS
Em março de 1984, DHOSTS.TXT virou HOSTS.TXT. A troca é pequena no nome do arquivo e enorme como evidência: os nomes em estilo de domínio podiam tornar-se oficiais dentro da própria tabela antiga, antes de os programas passarem a consultar servidores. O novo vocabulário chegou…
História
As LANs que o host não deveria ver: RFC 925 e o custo de esconder a topologia
Um site da Internet inicial podia mostrar cada cabo ao restante da rede ou fazer vários LANs parecerem uma única rede local aos seus hosts. RFC 925 escolheu a segunda ilusão: preservou o ARP comum do host e transferiu para um intermediário a descoberta, a memória e, por vezes, a…