
Resumo
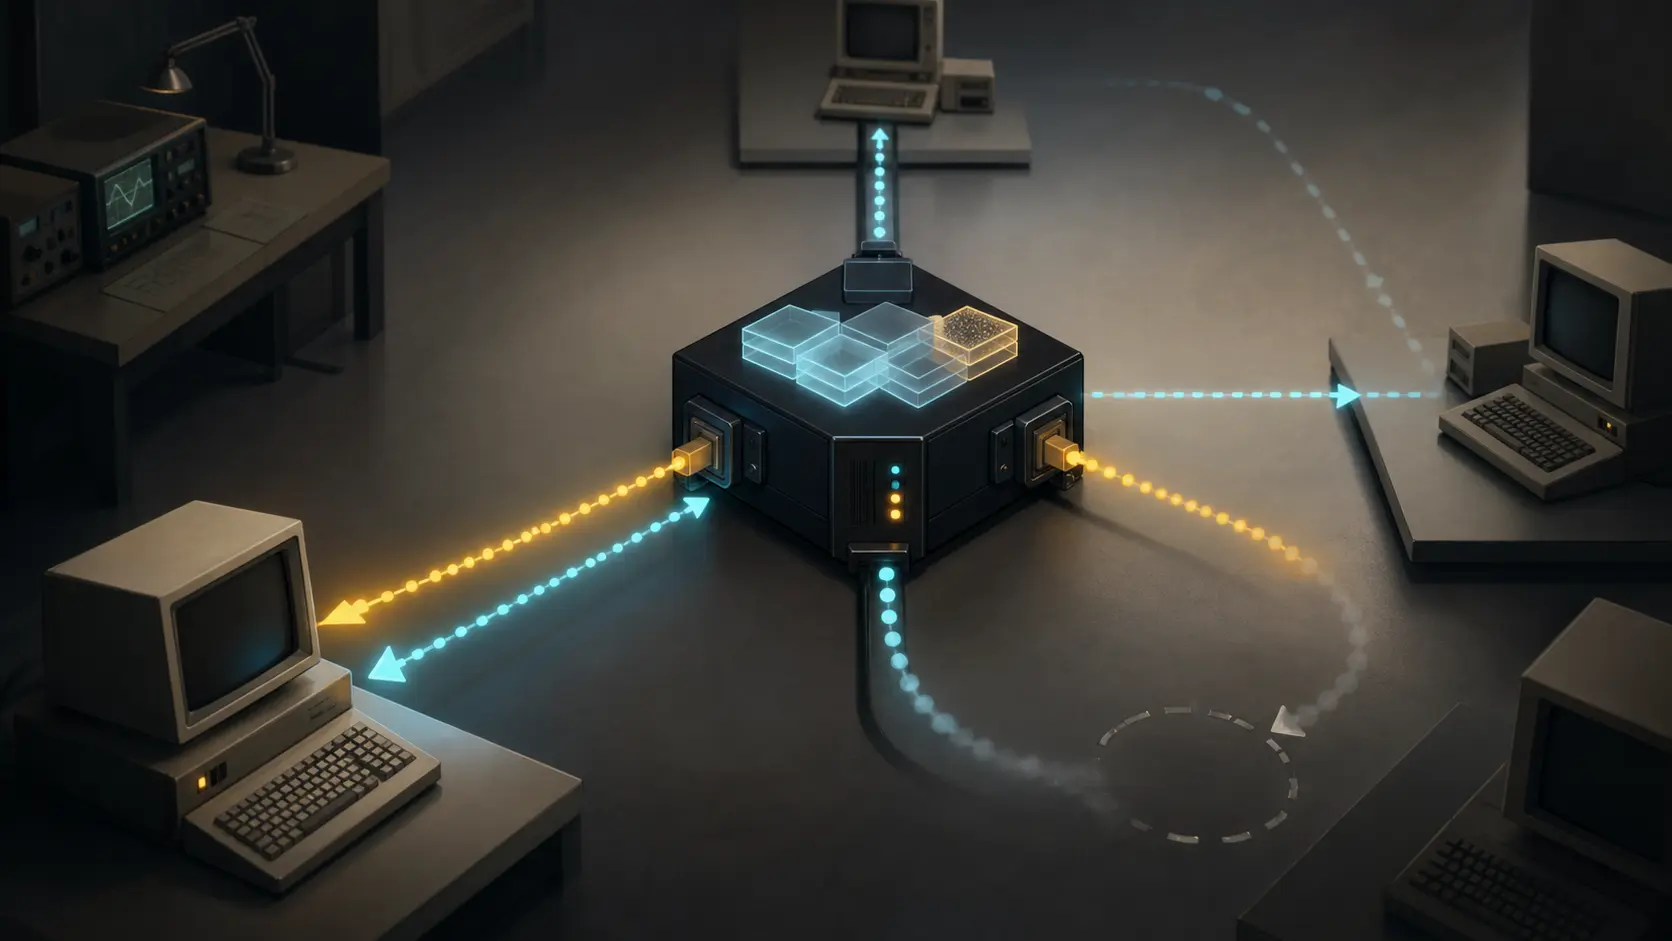
- RFC 925 deixava um host tratar um endereço como local embora o destino estivesse atrás de outro LAN. Um BOX respondia ao ARP com o seu próprio endereço de hardware e assumia o próximo encaminhamento em direção ao alvo oculto.
- A conveniência não eliminava a complexidade: caches por interface, listas de busca não resolvida, tentativas, ordem de temporizadores, TTL e supressão de loops tornavam-se o custo de fazer vários cabos parecerem um só.
- RFC 950 descreveu a troca alternativa: declarar uma fronteira de sub-rede para que as implementações a roteassem, em vez de redescobrir uma localização escondida por difusão e mapeamentos de agente. Os documentos não demonstram adoção universal.
A resposta ARP que não era a resposta do destino
Quando um host Ethernet quer enviar um datagrama IP para um endereço que considera local, precisa primeiro de um endereço de hardware. No ARP básico de RFC 826, ele difunde a pergunta e o proprietário do endereço de protocolo devolve diretamente o seu próprio endereço físico. A operação parece pequena: transformar uma intenção IP numa entrega possível naquele cabo.
Vários LANs dentro de um site tornam essa suposição uma escolha de arquitetura. RFC 917 apresentou três caminhos: obter um número Internet para cada cabo; manter um número e usar sub-redes transparentes; ou dividir explicitamente a parte de host do endereço em sub-redes. Dar visibilidade externa a cada cabo aumenta tabelas de rota com detalhes internos. A divisão explícita torna uma fronteira local legível. A transparente conserva para o host a aparência de uma rede única.
RFC 925 forneceu a mecânica desta última solução. O seu BOX liga-se a dois ou mais LANs como um host ordinário. O host não aprende outro formato de endereço nem outro protocolo de descoberta: envia o ARP habitual. O BOX mantém, por interface, caches de pares entre endereço Internet e endereço de hardware.
Se o par procurado está no cache de outro LAN, o BOX não pode devolver ao solicitante o endereço físico remoto; ele não serve no cabo de origem. Em vez disso, devolve o próprio endereço de hardware no LAN solicitante. O host entrega-lhe então o datagrama IP, e o BOX passa a agir como agente do destino para a próxima etapa.
Isto não é uma afirmação de identidade. O BOX não diz que é o host final, que possui o endereço IP ou que conhece a melhor rota global. Faz uma promessa limitada: nesta interface, aceito o datagrama que me foi entregue e tentarei encaminhá-lo com as informações que tenho. Confundir uma resposta de cache com propriedade, alcance permanente ou autoridade sobre toda a topologia atribui-lhe muito mais do que a troca prova.
A localização escondida voltou como busca
RFC 925 define três situações. Se a associação está no cache do mesmo LAN de onde chegou a consulta, o BOX não responde e deixa o destino falar. Se está no cache de outro LAN, responde como agente. Se não está em cache algum, precisa procurar.
Essa busca é a conta da transparência. O BOX grava numa lista o endereço Internet procurado, a interface de entrada e os dados do pedido original; depois cria consultas ARP nas outras interfaces. Uma resposta preenche o cache adequado, remove a entrada de busca e permite responder ao primeiro host. Porém ARP não oferece uma resposta negativa. Só o passar do tempo transforma silêncio numa busca sem êxito.
A lista guarda a ligação entre uma resposta tardia e a pergunta que a provocou, e também impede que um endereço desconhecido circule para sempre por um conjunto de LANs em loop. Quando o endereço já aparece na lista, a propagação para. Um host que estava indisponível pode continuar invisível de outros LANs até a expiração daquela entrada. Quem esconde os cabos precisa decidir por quanto tempo um silêncio antigo continua relevante.
O texto ordena T1, duração das tentativas ARP do host; T2, vida ou intervalo de repetição da busca do BOX; e T3, vida do cache, exigindo T1 < T2 < T3. A ordenação dá limites ao processo, não dá verdade permanente à memória. RFC 925 observa que frequência de uso não tem relação necessária com correção: renovar uma entrada a cada uso pode manter por muito tempo uma associação já errada. O cache é uma hipótese operacional recente, não um cadastro definitivo de onde um host está.
O bridge recebeu deveres de encaminhamento
Chamar o BOX de bridge pode esconder que ele não é passivo. Para datagramas IP comuns, RFC 925 requer reduzir o TTL e atualizar a soma de verificação do cabeçalho; se o TTL chega a zero, o datagrama é descartado. A busca ARP tem a lista de busca para limitar loops. A difusão para toda a rede tem uma lista separada de transmissões recentes.
Essas fronteiras pertencem a evidências distintas. Um datagrama traz orçamento de saltos. Um pedido ARP não traz resposta negativa nem orçamento universal de travessia, por isso a proposta usa estado e expiração. Uma difusão precisa reconhecer cópias recentes por endereço de origem e Identification do IP. O mesmo equipamento processar os objetos não permite usar a prova de um como prova dos outros.
Em um ambiente com loops, podem chegar várias respostas. RFC 925 diz apenas que a primeira será provavelmente o caminho mais eficiente e sugere que o host não substitua a primeira associação por respostas posteriores. É uma regra prática de seleção, não prova de menor caminho, segurança ou disponibilidade duradoura.
Em LANs sem difusão ou sem hosts que falem ARP, o BOX precisa manter uma tabela completa de associações e enviar consultas do tipo ARP individualmente aos outros BOXes. No pior caso, cada tabela por interface pode aproximar-se do total de hosts de todo o conjunto. A topologia não desapareceu; tornou-se tráfego de descoberta, memória e exceções.
A fronteira explícita mudou a contabilidade
RFC 950 retomou as três opções e registrou as limitações da transparente: ela depende de ARP e de difusão, não cobre toda tecnologia LAN, exige que bridges descubram em qual LAN está o host, amplia o custo de difusão conforme cresce o conjunto e pode exigir caches proporcionais a todos os hosts. Em seguida, especificou o procedimento padrão de sub-redes explícitas.
Isso pede mudanças relativamente pequenas de IP nos hosts que devem suportá-lo, mas faz parte do endereço declarar a fronteira que o BOX antes precisava descobrir. A decisão de rota pode partir de uma interpretação conhecida, e não da primeira resposta aprendida numa busca escondida.
Não se deve transformar essa comparação em uma vitória automática. RFCs são artefatos de coordenação, não comandos de implantação. Um comportamento só é realidade operacional onde hosts, BOXes e roteadores executam um perfil compatível. RFC 1812 mais tarde ainda reconhece roteadores transparentes ou de compartilhamento de endereço como úteis em certos casos, mas limita o modelo a um ambiente stub geográfica e topologicamente restrito e alerta que o serviço aparentemente igual pode não ser totalmente emulado. O mesmo documento exige sub-redes em roteadores IPv4 conformes. Isso delimita escopo, não converte RFC 925 numa descrição de produto atual.
O livro-caixa da ilusão
RFC 925 poupava hosts antigos de conhecer todos os cabos. Mas a complexidade que não aparece para o host permanece em algum lugar: cache por interface, busca, temporizador, controle de loop e um agente que pode ficar obsoleto ou indisponível.
A resposta do BOX é, portanto, uma promessa com perímetro. Ele pode receber um datagrama no LAN onde anunciou o próprio endereço; pode procurar pelas interfaces ligadas; pode esquecer observações porque não são eternas. Não pode transformar uma falta de resposta em prova de inexistência, uma resposta rápida em prova de melhor rota ou uma tradução de endereço em poder para reescrever a topologia para todos.
Quando uma arquitetura esconde estrutura por compatibilidade, a pergunta útil não é “para onde foi a topologia?”. É quem paga pela descoberta, o que é apenas cache, como o loop termina, como o erro aparece e como uma conclusão antiga perde efeito. A topologia não some. Ela muda de livro-caixa.
Fontes e limites de evidência
O conjunto fechado contém RFC 826, RFC 917, RFC 925, RFC 950 e RFC 1812. Eles estabelecem os mecanismos propostos, a comparação e requisitos posteriores de roteador. Não estabelecem comportamento de produto atual, implantação universal, ganho medido, prevalência de topologias transparentes ou uma data única de substituição.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance