
Tipo de conteúdo
Analysis
Na faceta Tipo de conteúdo, a inteligência de Analysis reúne artigos do BTW.MEDIA que compartilham o mesmo formato editorial, para que os leitores possam comparar briefings, perfis, notas de risco, análises de mercado e coberturas de eventos sem misturar tipos diferentes de evidência. A página explica como esse tipo de conteúdo contextualiza eventos de infraestrutura da internet, movimentos de empresas, decisões de governança, sinais operacionais e evidências públicas em todo o site. Os leitores podem comparar quais atores ou sistemas de infraestrutura aparecem com mais frequência, como a qualidade da fonte altera a interpretação e se o material é um perfil duradouro, um evento com relevância temporal, um sinal estratégico de mercado ou um desdobramento de governança. O resultado é uma página de busca útil para operadores, investidores, clientes, analistas e partes interessadas em políticas que precisam entender a consequência, o momento e a evidência por trás de formatos semelhantes de artigos.
Reportagens
Inscrições do LACNIC 46 mais que dobraram em quatro semanas; isso ainda não é presença
O contador público passou de 348 para 763–766 em cerca de quatro semanas. A alta mostra o ritmo das inscrições antes do encontro em Mendoza, não quantas pessoas estarão presentes ou participarão do fórum de políticas.

História
Quem escolhia cada ramal? A divisão de capacidade do TAT-8 na história da Internet
O TAT-8 foi planejado para transportar voz, dados de computador e vídeo em formato digital, não para executar um protocolo da Internet. Seus dois ramais europeus, os contratos com fornecedores e as regras de capacidade mostram como redes de dados posteriores herdaram decisões…
História
Sem AFI, valia “any”: as quatro famílias na RFC 4012
O RPSLng acrescentou uma cláusula opcional para indicar a família de uma política multiprotocolo. Omiti-la não deixava o escopo em aberto: a RFC 4012 definia `any`, sem alterar o sentido IPv4 unicast dos atributos antigos.

Reportagens
Snapshot RPKI da AS24940: 91 rotas, 63 correspondências e 49 autorizações mais amplas
O resumo de inteligência sobre Snapshot RPKI da AS24940: 91 rotas, 63 correspondências e 49 autorizações mais amplas explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis…

História
O DHCP transportava um ID estável do assinante, sem definir seu significado: RFC 3993
O cliente podia mudar de rota de acesso sem que o provedor quisesse rever sua decisão de configuração. A RFC 3993 deu ao agente de retransmissão DHCP um campo para levar um identificador estável do assinante, mas deixou seu significado nas mãos do provedor.

História
O nível 2 era negociado por sessão, não definido para o dispositivo: RFC 7147
Um mesmo sistema de armazenamento pode receber conexões iSCSI de iniciadores diferentes. A RFC 7147 registrou o nível negociado em cada sessão, porque ele descreve um acordo entre duas pontas — não uma capacidade única e permanente do equipamento.
História
Trinta minutos para esquecer um roteador, não para comutar
Um roteador pode sumir do enlace e continuar na lista dinâmica de roteadores padrão de um host. A RFC 1256 prevê que essa entrada expire, mas o relógio padrão foi pensado para poupar a rede, não para prometer recuperação rápida.
História
O bloco cresceu 16 vezes. A transferência não ficou 16 vezes mais rápida.
O ensaio publicado com a RFC 2348 registrou uma redução de cerca de 80% no tempo de transferência quando o bloco TFTP chegou a 8.192 octetos. O bloco, sim, ficou 16 vezes maior que o padrão de 512. Confundir essas duas proporções transforma um resultado interessante em uma…
História
A sonda também fazia parte da métrica: o quadro de medição da RFC 2330
Um número de latência parece objetivo até que o pacote, o caminho, o relógio e a amostragem desapareçam do relatório. A RFC 2330 trouxe essas condições para dentro da medição; suas atualizações mostram que o próprio pacote de referência precisou evoluir.
História
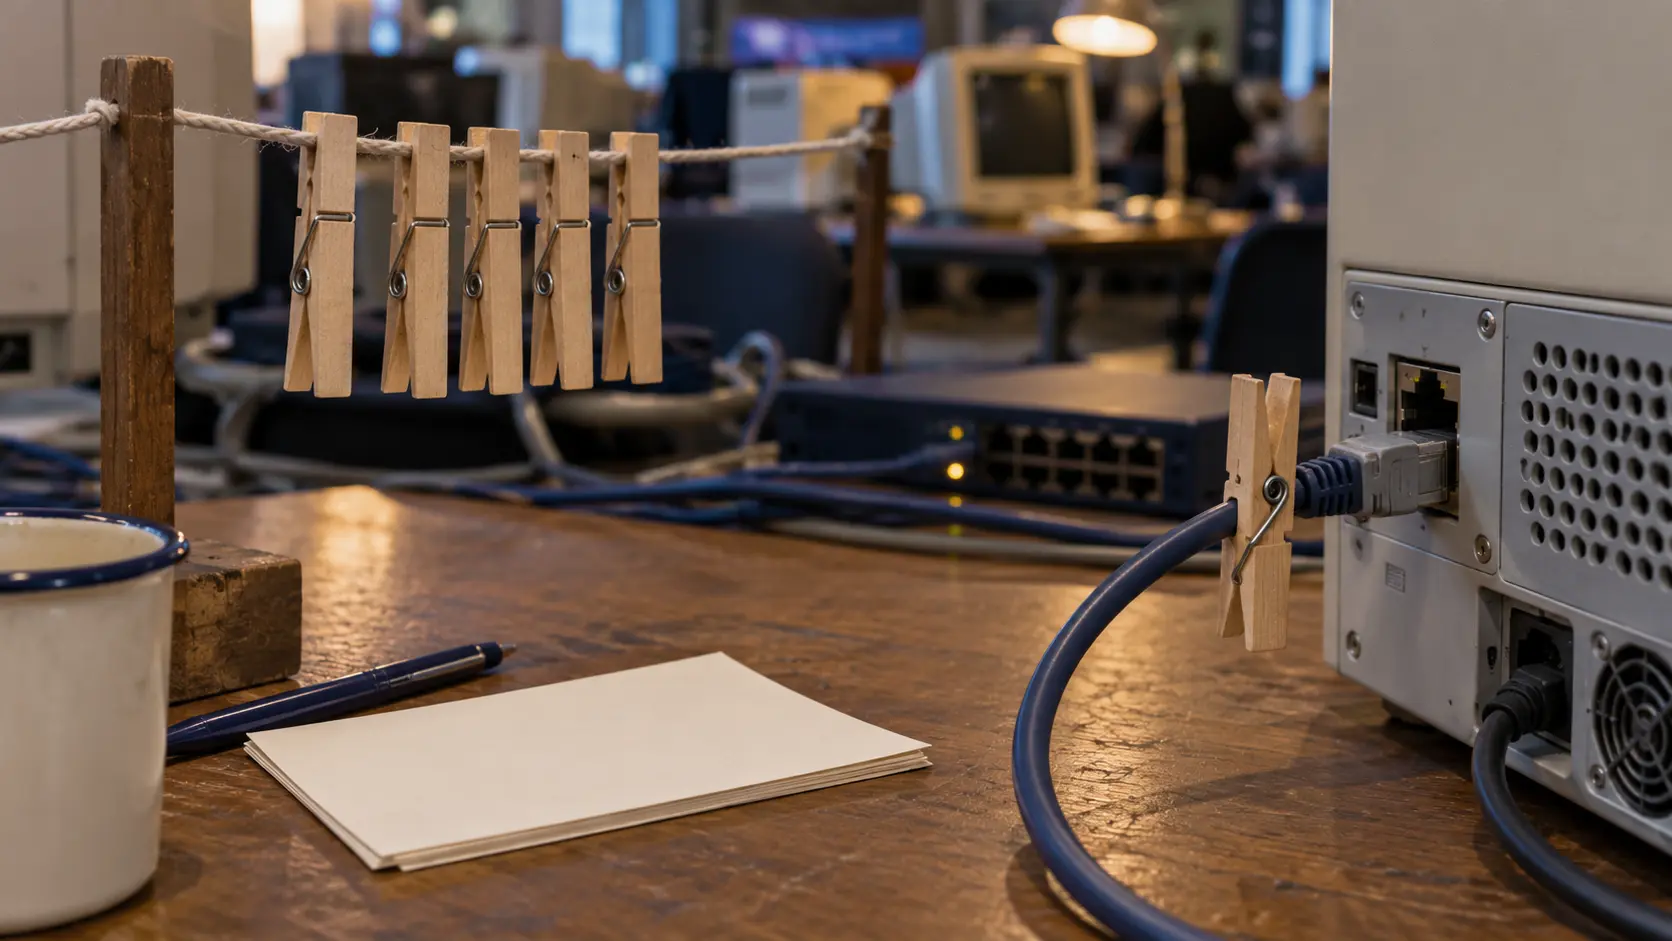
Um endereço IP pendurado no varal: o peg-DHCP da RFC 2322
Em um encontro de tecnologia de 1997, um prendedor de madeira tornou visível a alocação de endereços sem exigir que todos os computadores falassem o mesmo protocolo de configuração. A entrega humana resolveu um problema — e passou a ser outro ponto possível de falha na rede.

História
O endereço podia vincular uma chave. O roteador ainda precisava de uma âncora de confiança: RFC 3971
Em 2005, o SEND separou duas perguntas que pareciam uma só: quem consegue assinar em nome de um endereço IPv6 e qual roteador um host deve aceitar. A primeira podia dispensar uma autoridade certificadora; a segunda continuava dependendo de uma raiz de confiança configurada.

História
RFC 3967 tornou visível a referência de menor nível antes de flexibilizar a regra
Uma norma pode depender de um documento que ainda não alcançou o mesmo nível de maturidade. A IETF não respondeu com uma proibição geral: tornou a dependência explícita na última chamada e, aos poucos, substituiu parte da espera por notas e decisões justificadas.
História
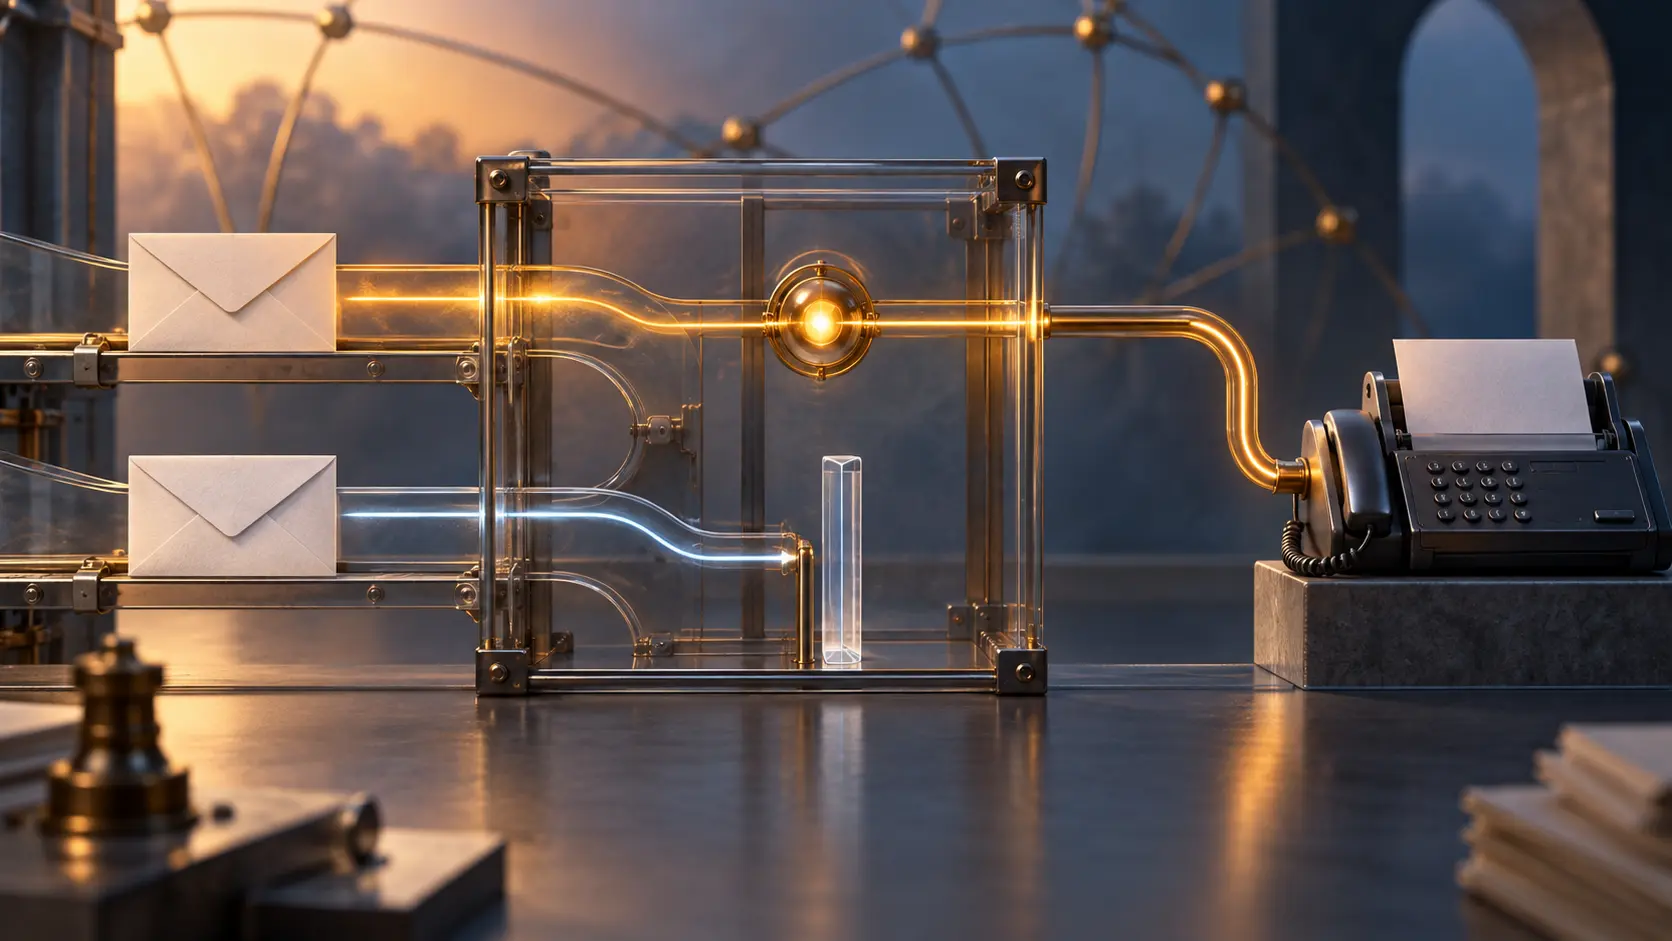
Responder a todos podia reutilizar a autorização de um fax: RFC 3965
No campo de destinatários, um gateway de fax podia parecer apenas mais um endereço. A RFC 3965 percebeu o detalhe decisivo: por trás dele podia haver uma ligação telefônica paga, e uma resposta inocente a todos poderia levar a autorização de um remetente anterior para um novo…

História
O rascunho virou referência, mas a norma era diferente: RFC 7142
O RFC 1142 tornou um rascunho da ISO fácil de citar para leitores da Internet. Em 2014, o RFC 7142 tentou redirecionar essas referências: o texto reproduzido não era a norma publicada em sua versão final.

História
Por que a congestão é marcada por pacote, mas interpretada por byte: RFC 7141
Em 2014, a IETF separou a criação de um sinal de congestão da interpretação de sua intensidade. A rede não deve dar aos pacotes pequenos uma chance menor de marcação; o transporte pode ponderar o sinal pelos bytes do pacote perdido ou marcado.

História
O par podia invalidar o STag; a camada local ainda precisava verificar: RFC 7145
Uma tarefa de armazenamento por RDMA pode terminar sem que a permissão de memória aberta durante a operação tenha sido revogada. A RFC 7145 coloca a última checagem no iniciador: a resposta do outro lado pode ajudar a invalidar o STag, mas não prova que o estado local mudou.

História
O limite da cifra chegava antes do fim da sessão: RFC 7146
No armazenamento em blocos, a sessão pode continuar ativa enquanto o volume protegido por uma associação IPsec se aproxima de um limite criptográfico. A RFC 7146 incorporou essa diferença ao contrato de interoperabilidade: uma cifra antes obrigatória para implementação poderia se…
História
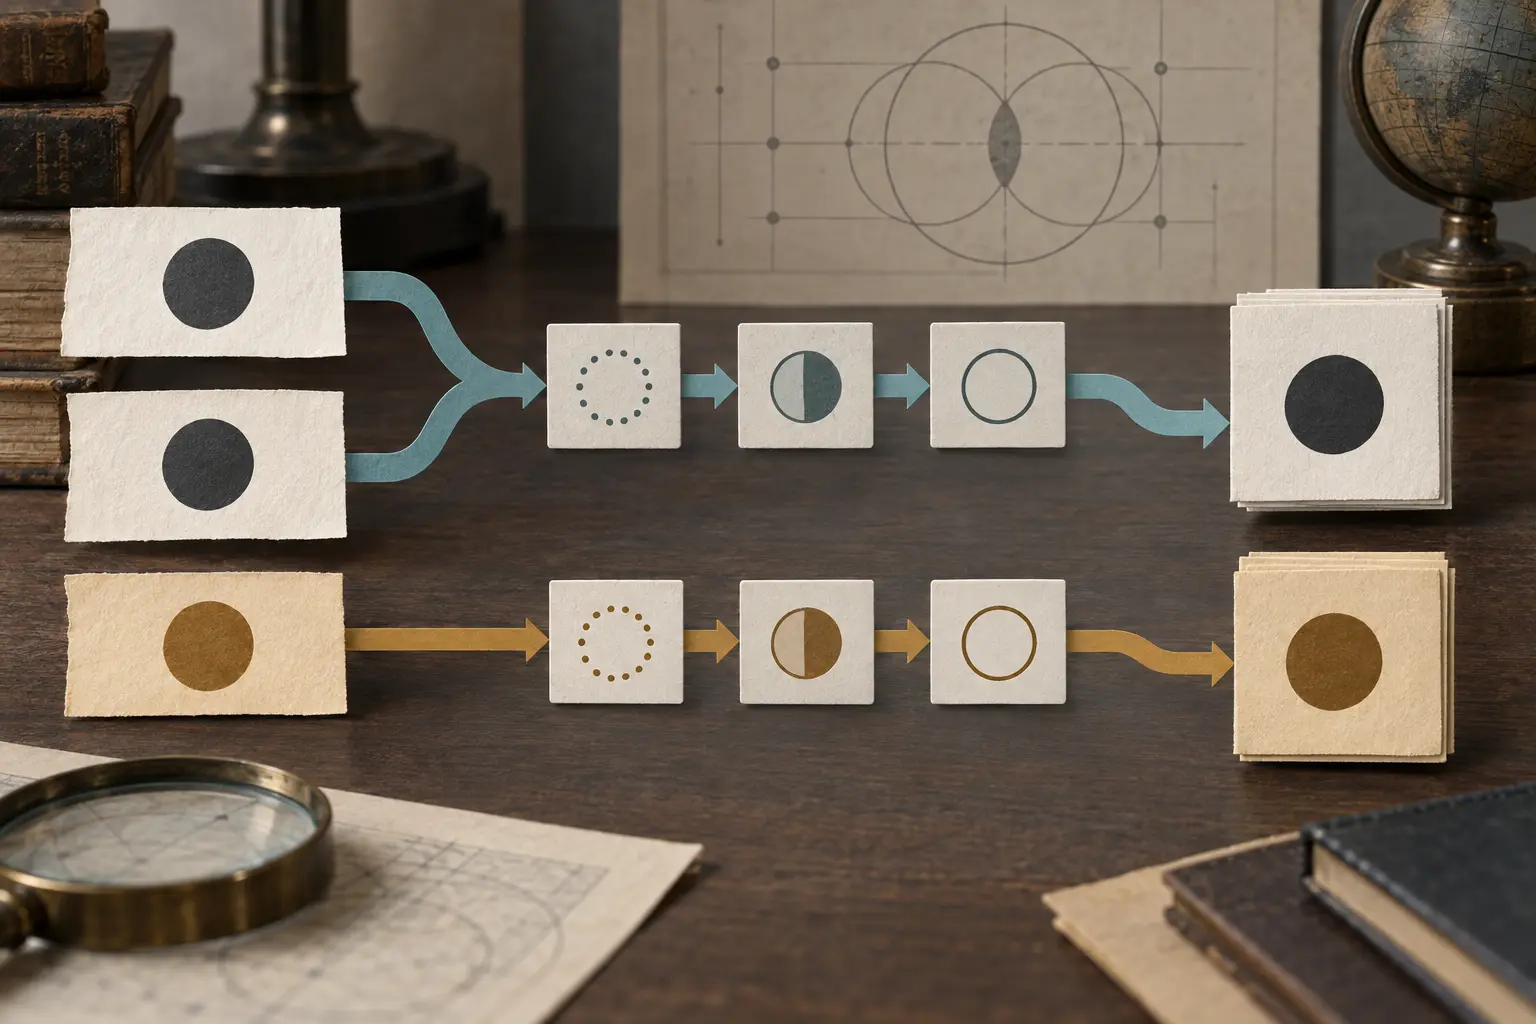
O nome parecia igual. Os bytes davam a palavra final: RFC 3722
Um nome iSCSI precisava ser fácil de transcrever sem exigir que pequenos dispositivos de armazenamento fizessem comparações aproximadas. A RFC 3722 fixou uma preparação comum para tornar a comparação reproduzível, mas não prometeu que caracteres visualmente parecidos passariam a…

História
O alias dizia “Disco local”. O login ainda exigia outro nome: RFC 3721
Uma pessoa que administra o armazenamento pode reconhecer um destino por um rótulo familiar. O protocolo, porém, não pode confundir esse rótulo com identidade. A RFC 3721 separou o nome que permanece, o endereço que localiza, o identificador que autentica e a regra que autoriza…
História
O objeto de localização podia levar regras, não só coordenadas: RFC 3693
Em fevereiro de 2004, o GEOPRIV deixou de tratar a privacidade de localização como um simples botão ao lado de um ponto no mapa. A RFC 3693 descreveu uma cadeia de atores e decisões: quem é localizado, quem define as regras, quem guarda os dados, quem os aplica e quem recebe o…