
Resumo
- A revisão 02 de
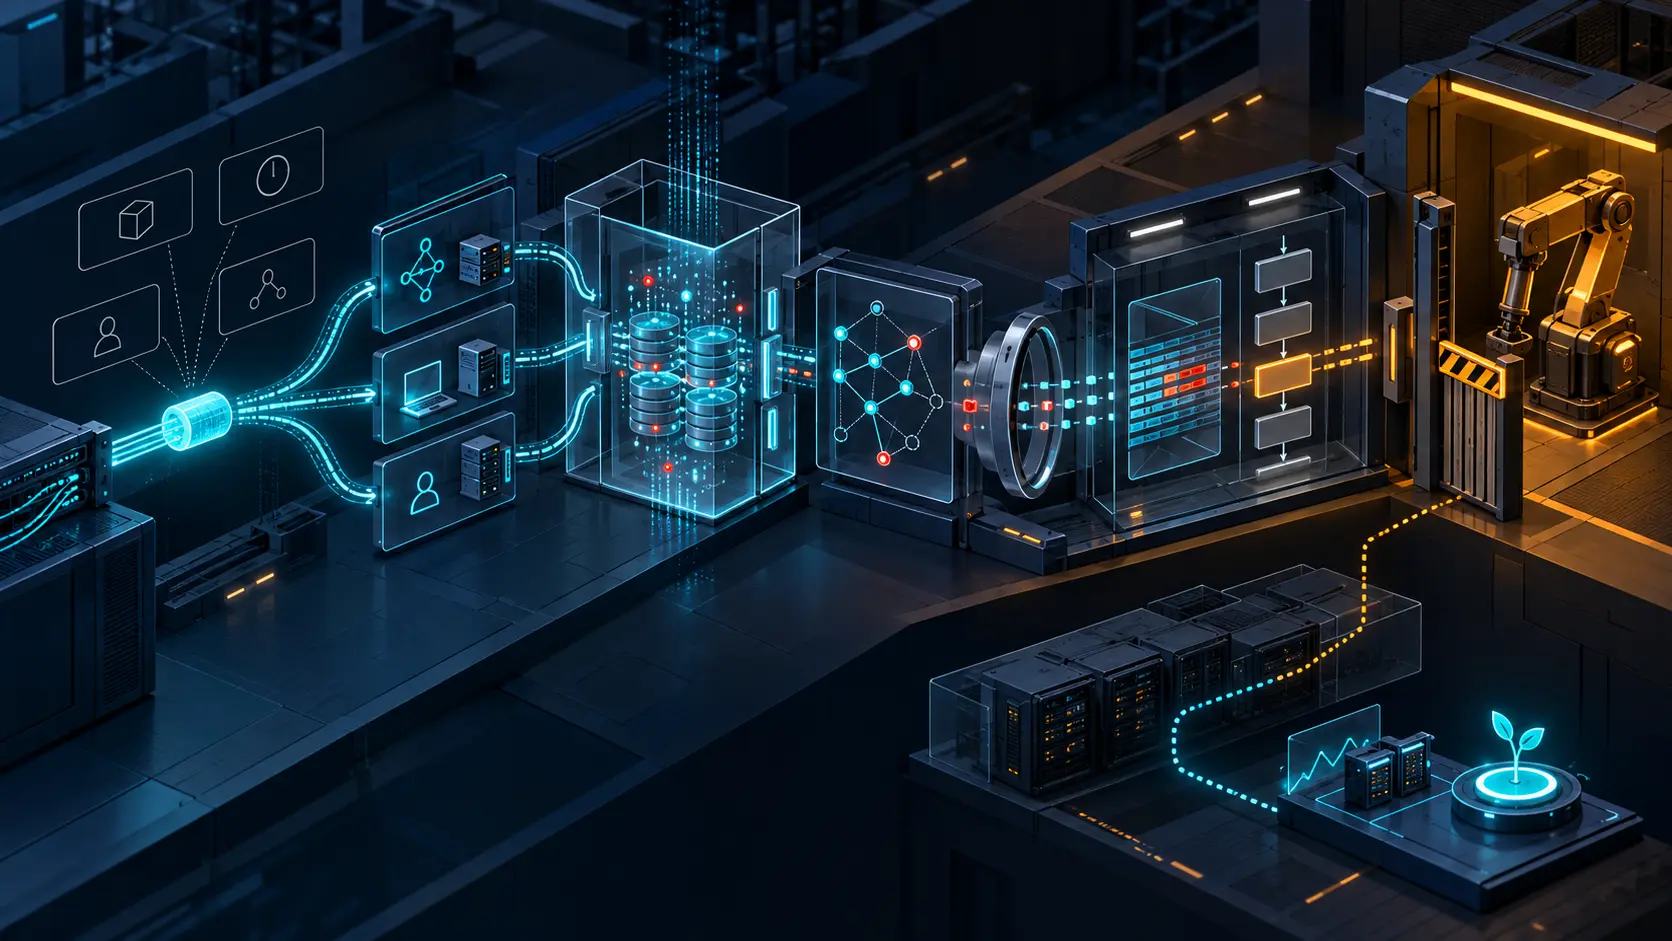
draft-parsons-opsawg-security-operationspede que projetistas indiquem artefatos preservados, indicadores perdidos, novos sinais e erros detectáveis, além de separar coleta, detecção, investigação e resposta. - O evento é o primeiro recibo, não o veredicto. Cobertura, contexto, correlação, triagem, autoridade, execução, impacto e recuperação precisam continuar distinguíveis.
A tela sabia menos do que parecia
Um protocolo registra estado anormal com tipo, horário e severidade. O coletor confirma entrega, o SIEM associa o registro a inteligência de ameaça e a interface oferece isolamento.
Só que o endereço pertence agora a outro ativo. O relógio do produtor diverge, o log de identidade não chegou e a aprovação de mudança não fecha com a janela. Pode ter sido um administrador autorizado ou uma conta privilegiada abusada. A forma perfeita do evento não escolhe entre essas hipóteses.
draft-parsons-opsawg-security-operations-02, de 9 de setembro de 2026, torna esse limite explícito. É um Internet-Draft individual: Datatracker não mostra stream de RFC nem consenso IETF; o cabeçalho pretende status Informational. Não é norma aprovada, implantação comprovada ou guia completo.
Sua pergunta é valiosa: ao projetar ou alterar um protocolo, que evidência ficará disponível para quem precisa defendê-lo? Criptografia e acesso podem funcionar e a operação ainda ficar cega para a investigação. Planejar observabilidade cedo evita depender depois de formatos privados e coincidências.
Quatro transformações
A revisão 02 amplia a discussão da revisão 01 em Collection, Detection, Investigation e Response. Cada passagem muda a natureza da afirmação.
Coleta reúne endpoint, rede, aplicação, identidade, inventário e mudança. Recursos efêmeros podem sumir antes da análise. Logs de autenticação, autorização e conta privilegiada precisam ser protegidos contra adulteração, mas integridade de um arquivo não prova cobertura do ambiente.
Detecção enriquece, compara baselines, executa regras e correlaciona. Produz alertas úteis e falsos positivos. Alert fatigue não é apenas volume; é uma redução aprendida da confiança no canal que depois carregará um incidente verdadeiro.
Investigação adiciona sistema de caso, dissector, evidência e playbook. A repetibilidade ajuda, mas um passo marcado não prova uma conclusão. A ferramenta pode não conhecer extensão nova, e a falta de registro pode ser falha de coleta.
Resposta modifica sistemas. Isolar ou bloquear pode conter e também derrubar serviço, perder evidência ou mover atividade para uma rota menos visível. SOAR pode executar sem humano; capacidade de execução não cria autoridade.
O protocolo descreve o artefato
O texto propõe documentar quais observáveis permanecem, quais indicadores desaparecem e quais novos artefatos ajudam detecção, investigação ou resposta. Erros e condições anormais detectáveis também devem ser descritos quando possível.
Isso permite discutir o efeito real de uma mudança. Criptografia pode ocultar sinal antigo e proteger usuário. Uma máquina de estados pode criar erro estável. Um contador pode perder continuidade no reboot. O projetista pode definir sem prometer um diagnóstico que pertence ao contexto local.
Um erro prova, no máximo, que uma implementação declarou um estado segundo uma semântica. Não prova ataque, comprometimento, atribuição, gravidade ou remédio. IoCs de rede, endpoint ou comportamento ajudam a ligar casos e bloquear, mas permanecem evidência contextual.
O recibo inicial precisa da versão exata, definição, implementação e build, produtor, ponto de implantação e tempo. Se o significado muda e o campo mantém o nome, essa identidade evita que parsing bem-sucedido vire interpretação errada.
A coleta deve explicar o vazio
Uma seta para o SIEM não informa se todas as instâncias emitiram, se reboot desativou configuração, se transporte perdeu ou amostrou, se o coletor transformou, qual relógio valeu nem quando a retenção terminou.
O draft pede várias fontes porque cada uma vê algo distinto. Inventário identifica ativo. Identidade associa sessão. Mudança registra permissão. Telemetria mostra atividade. Juntá-las é necessário; deixá-las substituir umas às outras é perigoso.
“Configuração mudou” é observação. “O engenheiro autorizado mudou o equipamento certo na janela aprovada” combina pessoa, alvo, tempo e autoridade. “Foi invasor” exige mais. A junção deve preservar procedência, relógios, chaves e incerteza.
Um recibo de coleta guarda cobertura, entrega, perda, sampling, transformação, clock, retenção e acesso. Assim ausência de resultado pode ser investigada como ausência de atividade, sensor, entrega, dado retido ou consulta correta.
Forma comum não é verdade comum
Logging estruturado, inclusive qlog, reduz fragmentação de formatos privados. Nomes, tipos e relações comuns diminuem parsers especiais e facilitam comparação. O benefício termina onde começam as condições locais.
Registros válidos podem ter clocks, coberturas e retenções diferentes. Campo obrigatório pode estar desatualizado; ID pode ser único apenas localmente; canal autenticado pode entregar parte autêntica.
O schema não escolhe baseline, prazo, correlação, veredicto, autoridade, rollback ou recibo de recuperação para a organização. Verde no parser é prova de forma, não de completude ou efeito.
A regra publica uma nova afirmação
Quando o SIEM junta evento a ativo, identidade, threat intelligence e tráfego, cria um objeto analítico. Devem permanecer query, janela, join keys, baseline, versão da regra, feeds, tabela de ativos e candidatos excluídos.
Migração planejada pode parecer anomalia. Indicador pode ter sido retirado. Diferenças de relógio podem inverter ordem. O resultado defensável diz que uma regra, com certas entradas e hipóteses, gerou correspondência e manteve alternativas abertas.
Triagem adiciona prioridade, agrupamento, supressão e escalada. Registre analista ou automação e tratamento do falso positivo. A fila é uma decisão sobre a realidade, não a realidade bruta.
A investigação precisa aceitar discordância
O caso separa observação, inferência e decisão. Conserva versões de ferramenta/dissector, consultas, links, passos feitos e omitidos, hipóteses concorrentes e confiança. Checklist completo não converte fonte ausente em evidência negativa.
O draft distingue responsabilidade de segurança do SOC e de desempenho do NOC, embora trate SecOps como coordenação de sistema inteiro. Não exige fusão. NOC pode provar impacto sem atribuir; SOC pode apontar ameaça sem poder alterar rota de produção. Autor e escopo de cada afirmação permitem cooperação e correção.
Autoridade começa depois do alerta
Mesmo o veredicto não é comando. Resposta precisa de aprovador ou política, alvo, escopo, duração, guardrails, dependências e rollback. Delegação emergencial pode ser prévia e rápida; não invisível.
No SOAR, pergunte quem delegou, para quais incidentes e thresholds, com quais exclusões, expiração e revogação. Playbook executado prova execução, não validade da delegação.
Pedido, aceite e estado também são fatos diferentes. HTTP de sucesso do controlador não prova isolamento. O executor acusa o que aceitou; a observação posterior demonstra mudança e impacto.
Recuperação não cabe no status “fechado”
Contido, remediado e fechado são estados do caso. Recuperação exige observar cessação do comportamento, retorno do serviço, saúde de dependências, controles compensatórios e estabilidade posterior.
Endpoint, rede, identidade, aplicação e cliente podem ser necessários. Se contradizem o ticket, a operação em execução é a testemunha principal. A revisão pós-incidente precisa mudar artefato, cobertura, regra, playbook, autoridade ou teste — não apenas prometer “mais monitoramento”.
Observar também cria risco
Dados de SecOps expõem identidade, comportamento, topologia e ações privilegiadas. O draft pede segregação, storage seguro, controle de acesso e auditoria. Mais dados melhoram reconstrução e ampliam dano de abuso ou vazamento.
Criptografia protege e pode remover indicador; redação reduz exposição e pode quebrar correlação. O equilíbrio depende do contexto. Finalidade, granularidade, prazo, papéis, auditoria e substitutos para sinais perdidos precisam ficar documentados.
O recibo até a recuperação
Uma cadeia auditável preserva separadamente:
- versão e semântica do artefato ou erro;
- produtor, build, ponto e horário;
- cobertura, transporte, perda, sampling, clock e retenção;
- ativo, conta, autorização, topologia e responsável;
- query, baseline, regra e enriquecimentos;
- triagem, prioridade, falso positivo e identidade decisora;
- investigação, dissector, evidências, alternativas e playbook;
- veredicto, incerteza e autoridade;
- comando, alvo, escopo, aprovação, guardas e rollback;
- aceite, contenção observada, impacto, recuperação e aprendizado.
O protocolo inicia a cadeia; não governa todas as etapas. Projetista explica o observável, operador prova coleta, analista expõe inferência, liderança delega e o sistema em execução confirma efeito. O evento ganha valor por avançar essa cadeia, não por substituí-la.
Fontes
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance