
Resumo
- O RFC 1546 definiu um endereço para alcançar pelo menos um servidor de um serviço, de preferência apenas um, sem identificar de forma duradoura a máquina escolhida.
- O próximo datagrama podia chegar a outro servidor, e até um único datagrama podia ser duplicado; afinidade e execução única exigiam outros controles.
- Documentos posteriores distinguiram Service Address, Anycast Node e instância observada, preservando a fronteira entre localização e autoridade.
Uma escolha que o cliente não precisava fazer
Em novembro de 1993, Craig Partridge, Trevor Mendez e Walter Milliken publicaram o RFC 1546. O texto veio do IRTF, recebeu status Informational e descreveu um serviço experimental. Não era um padrão da Internet nem prova de implantação por uma rede específica.
O problema era econômico e técnico. Se vários servidores prestavam a mesma função e o solicitante não se importava com qual deles, descobrir um nome individual antes de cada uso podia ser trabalho desnecessário. Um endereço anycast permitiria ao internetwork escolher um fornecedor disponível.
A meta era entrega de melhor esforço a pelo menos um servidor que aceitasse o endereço, e preferencialmente a somente um. A ressalva reconhecia que IP podia duplicar ou encaminhar incorretamente datagramas. Portanto, o envio de uma solicitação nunca foi, por si, recibo de que uma única máquina a executou uma única vez.
O acordo comum permanecia pequeno. O endereço apontava para a função compartilhada. A rota escolhia uma direção. Nada nisso identificava a máquina, atestava a saúde do processo, comprovava a versão da réplica ou autorizava a resposta.
A segunda mensagem não herdava a primeira escolha
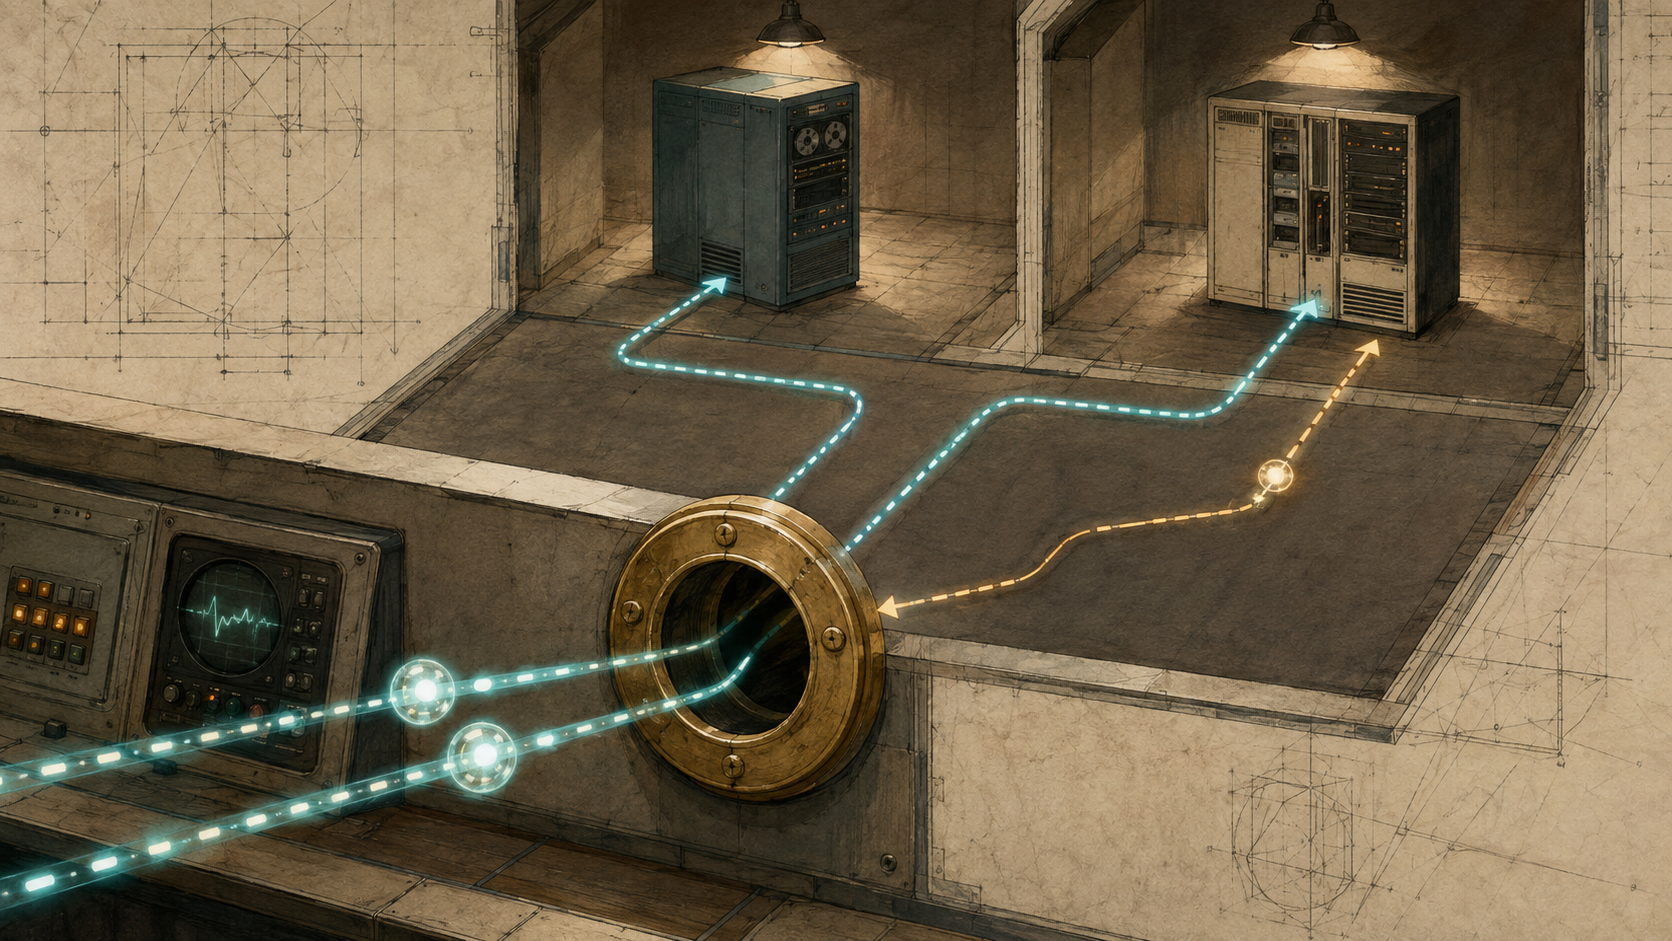
O exemplo central do RFC é direto. Um primeiro datagrama chega ao servidor X. Um segundo datagrama, com o mesmo destino, pode ir novamente a X ou terminar em Y. A camada IP não mantém memória da seleção anterior.
Para uma consulta autônoma, a troca pode ser inofensiva. Para uma aplicação com estado, muda tudo. Y não possui necessariamente o desafio armazenado por X. Uma transação iniciada em uma réplica talvez não esteja visível na outra. Uma gravação repetida após uma resposta perdida pode gerar efeito duplicado. E, como o próprio datagrama podia ser entregue a mais de um servidor, “enviei uma vez” não implica “aconteceu uma vez”.
A investigação precisa separar endereço anunciado, rota selecionada para uma origem e um instante, nó alcançado, instância que respondeu, estado preservado, dados validados, autoridade autenticada e efeito da aplicação. Confundir essas etapas transforma alcance em saúde e failover em continuidade.
O SYN descobria; o unicast continuava
O RFC 1546 propôs para TCP uma passagem explícita. O endereço anycast seria usado apenas como destino remoto do SYN inicial sem ACK. O servidor escolhido responderia com SYN-ACK a partir de seu endereço unicast. O iniciador substituiria o par anycast por esse endereço individual e a conexão prosseguiria com um host determinado.
Assim, o primeiro pacote perguntava por qualquer prestador adequado; a resposta revelava com quem continuar. A estabilidade surgia porque o transporte abandonava o endereço compartilhado, não porque esse endereço passava a identificar uma máquina. As fontes demonstram a proposta, não sua implementação universal.
O RFC 7094 explicou a consequência geral. Se uma mudança de rota levar pacotes de uma transação ativa a um sistema que não possui o estado correspondente, a sessão pode ser reiniciada. Funcionamento em um ambiente de teste com caminhos estáveis não garante o mesmo resultado em outras condições globais.
Aplicações UDP ou aplicações que mantêm estado entre conexões TCP também precisavam aprender um endereço unicast no primeiro contato. A afinidade tinha de ser um mecanismo explícito.
Três objetos no lugar de “o servidor anycast”
O RFC 2101 formulou a distinção entre identificador e localizador. Um endereço anycast localiza um dos sistemas que executam funções equivalentes; nunca identifica um host de modo único. Sua unicidade temporal útil pode ser menor que o tempo de estabelecimento de TCP.
O RFC 4786 nomeou os elementos operacionais. Service Address é o IP ligado ao serviço. Anycast Node reúne hosts e roteadores em uma localização discreta que apresenta um caminho para ele. Catchment é o conjunto de origens encaminhadas a um nó sob certo estado de roteamento. A topologia e a origem influenciam a escolha; não há promessa automática de proximidade geográfica, menor latência ou melhor qualidade.
O encaminhamento por pacote em caminhos de mesmo custo pode até repartir uma transação entre nós, tornando o serviço indisponível para o cliente afetado. O campo de destino continua igual enquanto a colocação necessária ao estado muda.
Saúde também não é sinônimo de anúncio. O RFC 4786 considerou desejável ligar estreitamente a disponibilidade do serviço à propaganda de rota quando viável. Mas o RFC 3258 mostrou, no DNS de unicast compartilhado, que essa ligação tem custo. Operadores precisavam coordenar zonas e transições e interromper respostas quando os dados estivessem incorretos; ainda assim, retirar a rota a cada falha do processo DNS não era recomendado em geral, devido à complexidade e ao failover normal para outros endereços.
O teste posterior pode encontrar outro respondente
O RFC 4892 observou que ping, TCP, traceroute ou uma nova consulta DNS talvez não atinjam o servidor que produziu a resposta original. A medição posterior é outro evento de roteamento.
O RFC 5001 criou a opção EDNS NSID para incluir na própria resposta um identificador opaco escolhido pelo servidor. É uma evidência melhor de instância do que uma sonda feita depois, mas continua limitada: o valor é definido pelo servidor e não transitivo. Não autentica operador, lugar ou conjunto de dados e não prova o efeito final.
Por isso, o registro deve ligar tempo, rota, resposta e identificador de instância, além do resultado de transporte, da validação dos dados, da autenticação e da decisão aplicada. Cada recibo sustenta apenas a afirmação que sua camada pode observar.
Um voluntário malicioso também podia anunciar-se
O RFC 1546 advertiu que um host malicioso poderia se oferecer para atender ao endereço e desviar tráfego. Um observador poderia responder com informação incorreta. A participação no conjunto anycast não vinha com uma credencial verificável.
Roteamento decide para onde um pacote segue; não concede autoridade ao processo nem comprova sincronização ou sucesso. Protocolos autenticados, assinaturas, controles de consistência e recibos de transação são responsabilidades separadas.
O RFC 7094 recomendou assumir que pacotes para o mesmo destino podem chegar a instâncias diferentes. O padrão seguro usa uma requisição autocontida em um pacote, transporte sem estado, resposta a uma origem unicast, nenhum estado rígido entre pedidos e repetições idempotentes. Serviços multipacote podem usar anycast para descobrir uma instância unicast.
O valor da especificação mínima
O RFC 7094 chamou o RFC 1546 de primeira especificação formal de anycast e concluiu que seus autores capturaram a maioria dos problemas duradouros. A inovação não prometia automaticamente o servidor mais próximo, rápido, seguro ou saudável. Ela compartilhava somente a semântica necessária para selecionar um serviço e deixava continuidade e autoridade em outras camadas.
As fontes provam esse registro arquitetural. Não provam uma implantação nomeada, falha, vulnerabilidade, adoção, uso universal da transição TCP ou impacto quantificado. Provam algo mais sóbrio: endereço constante e servidor constante são afirmações diferentes. Se os logs guardam apenas o primeiro, o segundo não pode ser recuperado depois.
Fontes
- https://www.rfc-editor.org/info/rfc1546/
- https://www.rfc-editor.org/rfc/rfc1546.html
- https://datatracker.ietf.org/doc/rfc1546/
- https://www.rfc-editor.org/info/rfc2101/
- https://www.rfc-editor.org/rfc/rfc2101.html
- https://www.rfc-editor.org/info/rfc3258/
- https://www.rfc-editor.org/rfc/rfc3258.html
- https://www.rfc-editor.org/info/rfc4786/
- https://www.rfc-editor.org/rfc/rfc4786.html
- https://www.rfc-editor.org/info/rfc4892/
- https://www.rfc-editor.org/rfc/rfc4892.html
- https://www.rfc-editor.org/info/rfc5001/
- https://www.rfc-editor.org/rfc/rfc5001.html
- https://www.rfc-editor.org/info/rfc7094/
- https://www.rfc-editor.org/rfc/rfc7094.html
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance