
Resumo
- O modo intercalado transporta numa resposta posterior o carimbo de transmissão mais exato de uma resposta anterior; a medição passa a depender de estado preservado entre rodadas.
- A RFC 9769 exige unicidade, uso único, classificação de modo e retorno ao modo básico para impedir que um valor preciso seja associado ao pacote errado.
- Uma correspondência no campo de origem não autentica o par, não remove atraso assimétrico e não prova que a amostra foi selecionada, que o relógio mudou ou que houve efeito operacional.
Há um instante em que a placa de rede sabe mais do que o processo NTP. Ela acabou de colocar o pacote no meio físico e pode registrar esse momento perto do fio. O processo, porém, já havia preenchido o campo de transmissão antes da chamada ao sistema. A melhor evidência chega depois do evento.
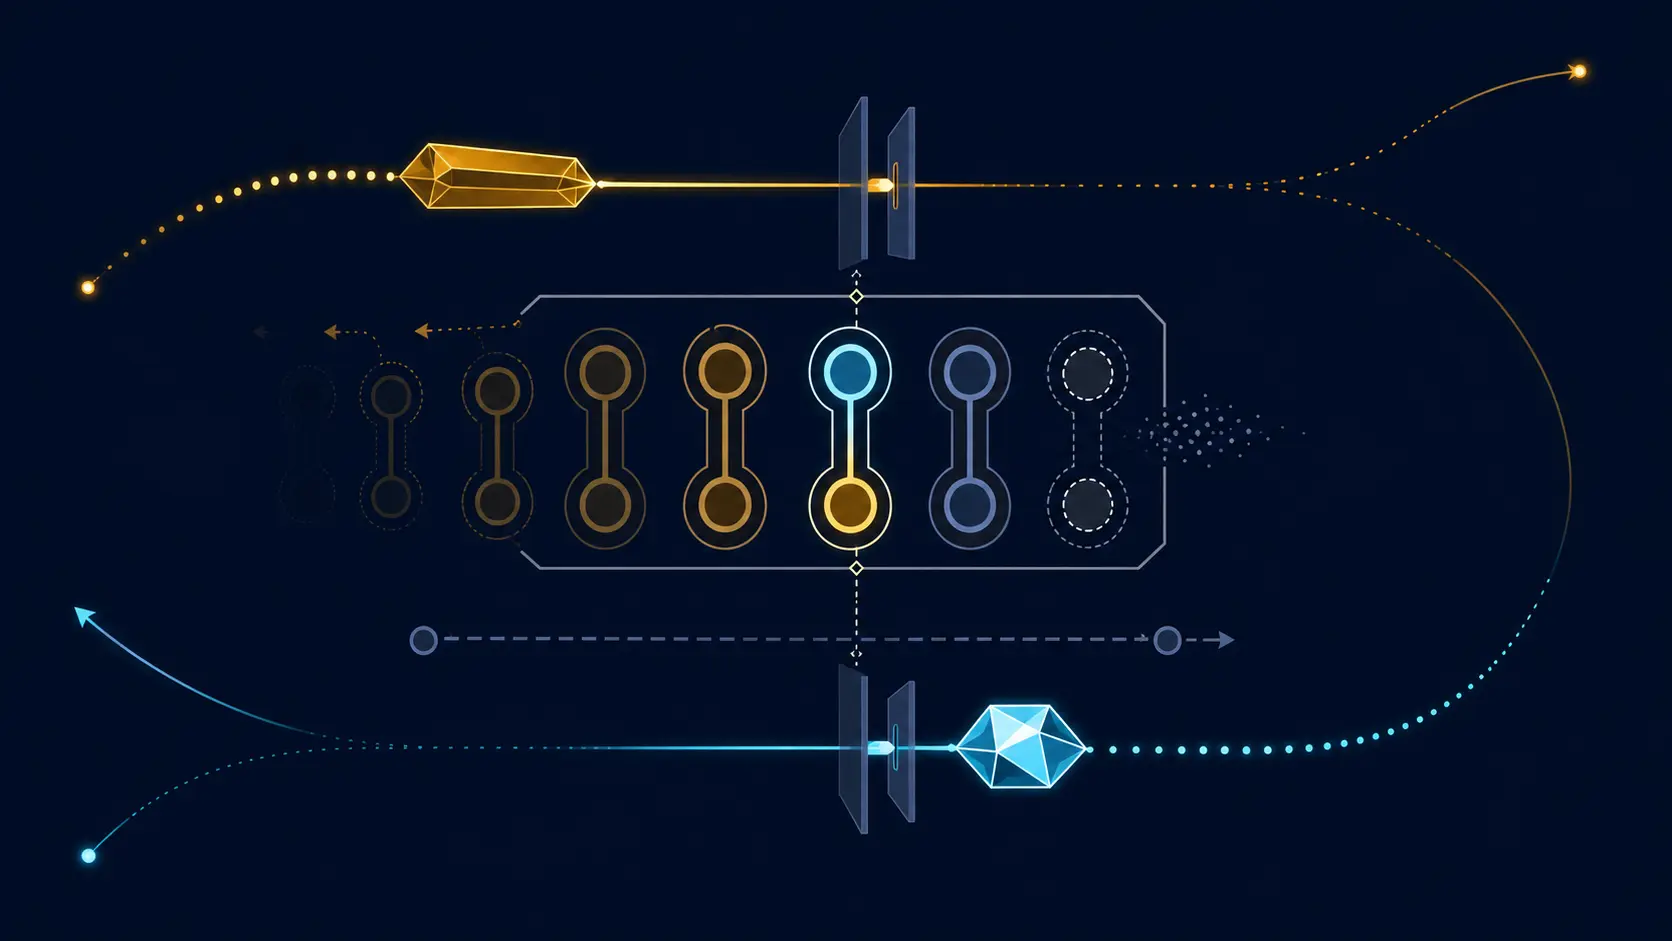
A RFC 9769 preserva essa evidência sem fingir que o tempo voltou. A resposta seguinte carrega o instante preciso da resposta anterior. A solução não acrescenta outro datagrama nem muda o cabeçalho NTP. Ela acrescenta dependência: dois intercâmbios precisam continuar sendo uma história reconhecível.
Quanto mais fino o número, maior a obrigação de explicar a que transmissão ele pertence.
A precisão nasce depois do envio
O NTPv4 básico usa quatro tempos: saída do pedido no cliente, chegada ao servidor, saída da resposta e chegada ao cliente. A partir deles estima deslocamento e atraso de ida e volta. O terceiro valor é difícil. Um carimbo preparado em espaço de usuário inclui o tempo posterior gasto em fila, kernel, driver e dispositivo. Um carimbo de hardware reduz essa incerteza, mas só fica disponível depois que a resposta partiu.
Um pacote extra de correção criaria risco de amplificação e comprimentos diferentes no caminho. O modo intercalado escolhe outro compromisso: usa campos existentes para entregar no ciclo atual o fato apurado no ciclo anterior. Não há extensão nova nem negociação explícita. O que muda é o vínculo entre Origin, Receive e Transmit.
Essa economia combina com a especificação inicial mínima de Heng Lu. A camada comum transporta uma observação melhor sem capturar as decisões seguintes. Identidade, confiança no caminho, escolha da fonte e ação sobre o relógio permanecem locais.
Origin aponta para uma lembrança do servidor
No modo básico, a resposta ecoa em Origin o instante de transmissão do pedido atual. O cliente compara o valor com seu estado e rejeita como espúria uma resposta incompatível.
No modo intercalado, o cliente copia para o próximo Origin o instante em que o servidor declarou ter recebido o último pedido válido. O servidor procura esse valor nos pares de recepção e transmissão que guardou. Ao encontrar o par, devolve o horário preciso em que a resposta anterior realmente saiu.
Origin virou uma chave de consulta a estado. Não virou identidade. O servidor pode separar pares por endereço IP, mas não deveria separá-los por porta, pois a RFC 9109 permite aleatorizar a porta UDP a cada consulta. NAT, endereço compartilhado e mudança de caminho reforçam que coordenada de rede não é sujeito persistente.
A correspondência diz que o valor apresentado existe na memória mantida pelo servidor. Autenticação ainda precisa dizer quem o apresentou e se esse participante é o esperado.
Unicidade impede que histórias diferentes se fundam
Se duas respostas tiverem a mesma marca de recepção, um Origin posterior pode apontar para ambas. O servidor talvez entregue a transmissão da resposta errada. O cliente então monta uma medição coerente na forma, mas composta por eventos incompatíveis.
A RFC 9769 exige marcas suficientemente únicas e proíbe transmitir um pacote em que recepção e transmissão sejam iguais quando o modo depende dessa distinção. Se a resolução do relógio não basta, uma marca pode avançar uma unidade fracionária NTP, aproximadamente um quarto de nanossegundo.
Esse avanço não declara um novo acontecimento físico. Ele separa identificadores abaixo da precisão útil. O mesmo campo cumpre função cronológica e de correlação; a trilha precisa registrar qual função motivou o ajuste.
O par localizado também é de uso único. Depois de uma resposta intercalada, a mesma recepção não pode reconhecer outro pedido. Consumir a referência impede que um passado produza várias linhagens.
Estado ausente exige recuo, não aproximação
O primeiro intercâmbio é básico porque ainda não existe antecedente compartilhado. O servidor pode eliminar pares antigos para limitar memória. Uma perda não rompe necessariamente a cadeia: o cliente repete o Origin e o servidor pode responder se ainda retiver o par. Se o registro foi removido ou usado, o servidor não escolhe o vizinho mais parecido. Se responder, deve fazê-lo em modo básico e guardar dados novos para uma tentativa futura.
O recuo é uma decisão de integridade. Ele reduz a precisão declarada quando a procedência não pode ser demonstrada. Operações que escondem essa transição sob um indicador único de “timestamp de hardware” transformam ausência de prova em aparência de continuidade.
O armazenamento também pode ser pressionado. Pedidos em massa, endereços falsificados ou repetições autenticadas podem expulsar pares úteis. Por isso o cliente não pode depender da disponibilidade permanente do modo intercalado. O básico é a rota segura de interoperabilidade.
Uma medição precisa de duas respostas válidas
No modo básico, uma rodada válida já produz os quatro tempos. No intercalado, a resposta atual fecha a informação da anterior. São necessárias duas respostas válidas consecutivas, e o estado aberto entre elas deve ser protegido. Um pacote inválido não deveria sobrescrever o material necessário para a próxima medição correta.
Um registro sério guarda os dois pacotes, a associação, o modo detectado, o resultado da correspondência, a idade e o consumo do par, perdas, expulsões e o conjunto de quatro tempos escolhido. O valor final de offset, sozinho, não permite reconstruir a custódia.
A RFC oferece dois conjuntos. O recomendado para clientes que filtram por atraso descreve o intercâmbio anterior. O segundo estima um offset mais atual, mas alonga o intervalo e torna o atraso muito mais sensível ao erro de frequência entre os relógios. Atualidade e estabilidade são objetivos diferentes. O consumidor assume essa escolha.
Simétrico e broadcast carregam riscos próprios
Pares simétricos podem transmitir em cadências diferentes. Uma resposta perdida pode ligar o instante remoto à recepção local errada. A RFC impõe condições estritas de sequência e recomenda manter o intercalado desativado por padrão até configuração explícita do lado ativo.
No broadcast, o pacote leva o horário aproximado atual e, em Origin, a transmissão precisa do pacote anterior. Um cliente compatível compara a referência com o antecessor e não usa a medida entrelaçada quando a diferença passa do limite. Broadcast não mede sozinho o atraso do caminho; essa necessidade aponta para cliente/servidor.
“Suporta intercalado” é, portanto, uma informação incompleta. O modo, a ordem e o antecedente precisam acompanhar a medida.
Correlação não é autenticação nem defesa contra atraso
Um Origin imprevisível aumenta o custo de uma falsificação fora do caminho. A RFC 9769 recomenda não vazar recepções para outros pares e randomizar todos os bits dos horários de pedido. A RFC 8633 trata divergências de origem como sinal de monitoramento e alerta que interfaces de controle podem expor o valor esperado. A pesquisa primária sobre a segurança do datagrama NTP mostra como estado previsível ou divulgado alimenta ataques fora do caminho.
Mesmo assim, correspondência não é identidade criptográfica. NTS autentica trocas, mas não impede um adversário no caminho de atrasar assimetricamente pacotes sem alterar o conteúdo. A RFC 7384 separa o atraso como problema de segurança; a RFC 8915 preserva múltiplas fontes e rotas como mitigação parcial.
Parsear, localizar estado, autenticar, avaliar caminho, selecionar amostra, disciplinar relógio e observar efeito são camadas diferentes da realidade. Nenhum recibo inicial assina automaticamente a etapa seguinte.
Mais casas decimais pedem mais procedência
Números de alta resolução parecem autoridade pronta. A lição da RFC 9769 é o inverso: a melhor marca só vale porque o protocolo explicita uma cadeia mais exigente para ligá-la ao evento correto.
Primazia do código em execução significa provar separadamente o modo usado, o par encontrado, o interlocutor autenticado, a amostra selecionada, a ação aplicada ao relógio e a consequência vista pelo sistema dependente. A publicação do padrão não produz nenhum desses resultados.
Fontes
- RFC 9769 — NTP Interleaved Modes
- RFC 5905 — Network Time Protocol Version 4
- RFC 9109 — NTPv4 Port Randomization
- RFC 7384 — Security Requirements of Time Protocols
- RFC 8633 — Network Time Protocol Best Current Practices
- RFC 8915 — Network Time Security for NTP
- The Security of NTP's Datagram Protocol
- Heng Lu — Running-Code Primacy
- Heng Lu — Minimum Initial Specification, Localized Future Decision, and Voluntary Adoption
- Heng Lu — On Reality Layers, Symbolic Power, and Why Clarity Feels So Hostile
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance