
Resumo
- A RFC 1509 definiu
gss_cred_id_tcomo um dado atômico opaco ao chamador. A mesma representação podia resolver para credenciais diferentes quando apresentada por chamadores diferentes. - O escopo do handle podia ser um processo, esse processo e seus filhos ou processos que compartilhassem uma identificação local.
GSS_C_NO_CREDENTIALpodia solicitar a credencial padrão, portanto ausência de handle explícito não significava ausência de principal. - Handle, credencial, nome, contexto de segurança, token transportado e autorização da aplicação eram objetos distintos. Uma evidência confiável precisava preservar as passagens entre eles.
O número sobrevivia melhor que o seu significado
Referências locais têm uma propriedade traiçoeira: são fáceis de copiar para fora do lugar em que funcionam. Um inteiro cabe num campo de banco, numa linha de auditoria ou numa captura de tela. Já a tabela interna, a identidade do processo e a época da implementação quase sempre ficam para trás.
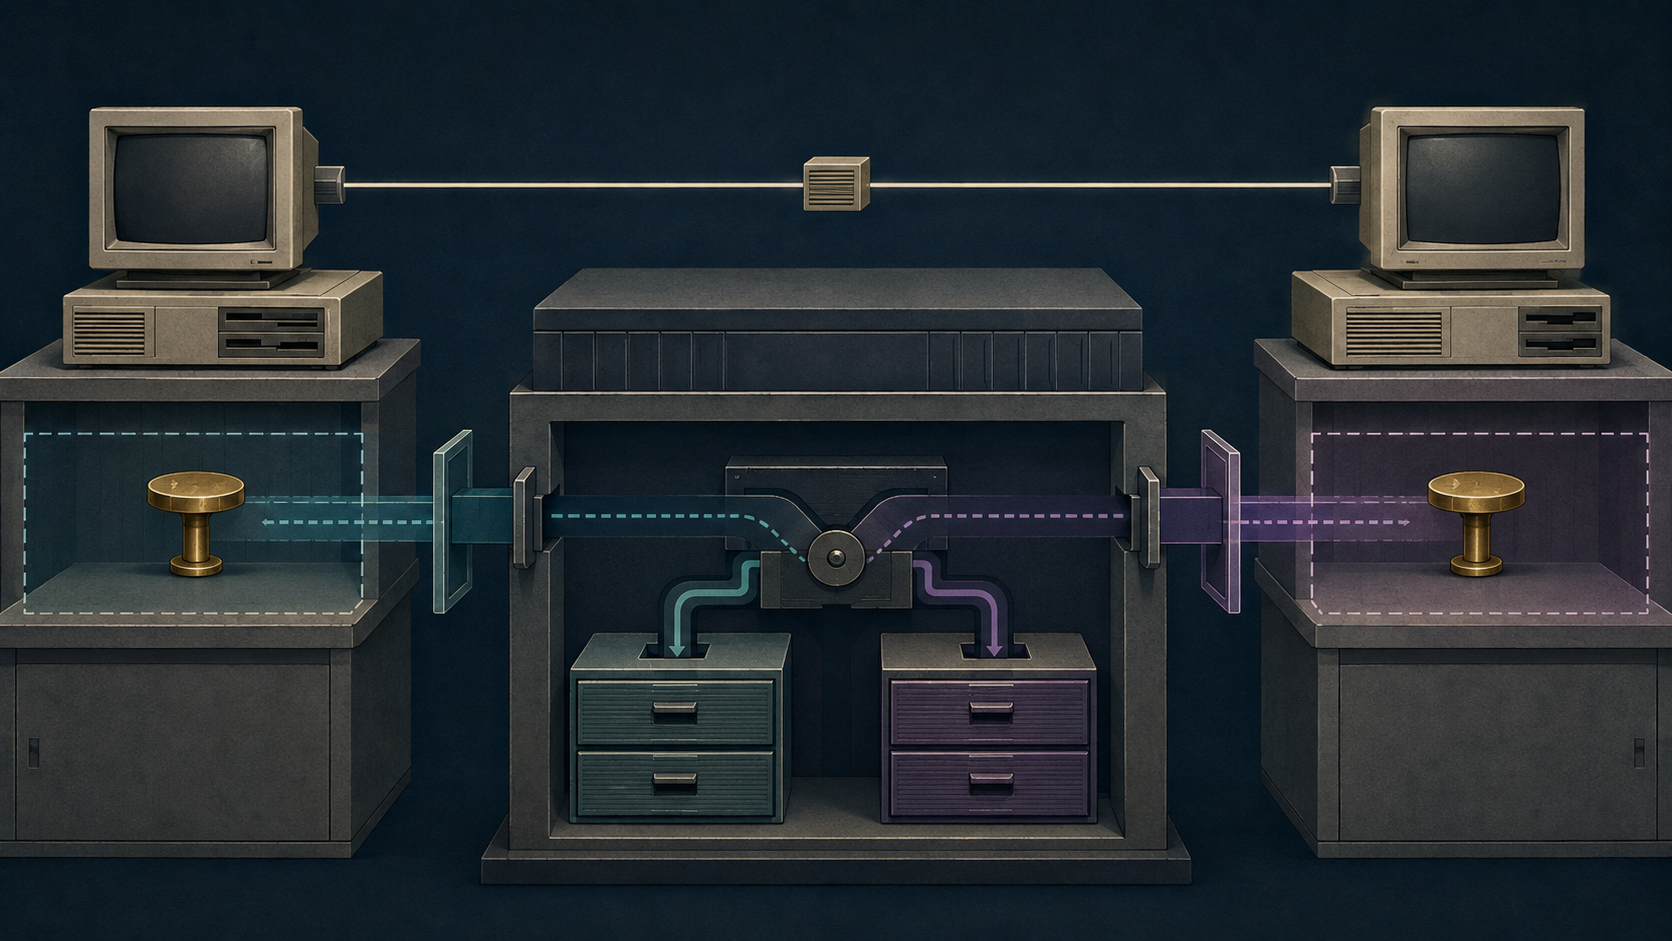
Na RFC 1509, gss_cred_id_t podia ser um tipo aritmético ou um ponteiro, mas o aplicativo não devia interpretar sua representação. O documento foi além: o mesmo valor podia designar credenciais diferentes para chamadores diferentes. A implementação tinha liberdade para limitar sua validade a um processo, compartilhá-la com processos filhos ou estendê-la a processos reconhecidos pela mesma identidade local, como um UID.
O significado completo exigia uma relação:
chamador + estado e época locais + valor + mecanismo → credencial
Mudar qualquer termo podia mudar o resultado. Em outro host, o valor podia ser inútil. Depois de uma reinicialização, uma posição interna podia ser reutilizada. Sob outro UID, o mesmo número podia acessar outra tabela. Não havia colisão no contrato, porque o contrato nunca prometera um namespace global.
A credencial não saiu do mecanismo
Uma credencial descrevia um principal e dava ao seu detentor meios para agir como ele. O aplicativo, porém, recebia uma referência para estado mantido por GSS-API ou pelo mecanismo subjacente, não necessariamente chaves, tickets ou estruturas internas.
Isso permitia que a interface permanecesse comum entre mecanismos muito diferentes. Também explicava a afirmação de que o próprio handle não carregava informação de segurança e não precisava de proteção especial pelo aplicativo. A frase não autorizava copiar poder. Ela separava os bits inofensivos da referência do serviço sensível que sabia resolvê-los.
A RFC 1508 colocava nos mecanismos do sistema operacional a responsabilidade de restringir aquisição e uso de credenciais aos processos apropriados. Usar a credencial de um principal significava poder afirmar a identidade desse principal. A possibilidade de compartilhar esse uso com outro processo dependia do sistema local, não de uma promessa universal da API.
Assim, o controle permanecia na fronteira entre chamador e resolvedor. Um número pode ser público enquanto a operação que ele solicita exige identidade, política e estado válidos. Perder essa distinção produz dois erros opostos: tratar o handle como segredo ou tratá-lo como autoridade suficiente.
A credencial padrão era uma decisão positiva
O nome GSS_C_NO_CREDENTIAL parecia indicar uma negação. Em chamadas de estabelecimento de contexto, contudo, podia significar: escolha uma credencial padrão para mim. A omissão de uma referência explícita acionava uma decisão local.
A RFC 1509 deixou a criação e o alcance dessa credencial para a implementação. A RFC 2078, após experiência prática, descreveu alternativas: o único principal cujo uso fosse permitido ao aplicativo, uma identidade de rede padrão, uma representação em rede da identidade local ou uma preferência configurada pelo usuário. Se nenhuma opção apropriada existisse, a resolução falhava de modo próprio.
Esse recurso tornava programas portáveis. Eles não precisavam conhecer o repositório de chaves de cada sistema nem escolher um mecanismo específico. Mas a portabilidade transferia parte da autoria da ação ao ambiente. Duas máquinas podiam responder ao mesmo pedido com principais diferentes e ambas cumprir a interface.
Uma auditoria correta deve registrar que houve pedido de resolução padrão, qual política respondeu, qual principal foi escolhido, para qual mecanismo e uso, e por quanto tempo. Escrever apenas “nenhuma credencial” converte uma conveniência sintática numa conclusão falsa sobre identidade.
O contexto não era o tubo de transporte
gss_ctx_id_t também era um handle opaco relativo ao chamador. Atrás dele havia estado compartilhado com um par, inclusive material criptográfico de um lado da relação. O contexto, entretanto, não era sinônimo de conexão.
Uma sessão de comunicação podia atravessar várias conexões. Vários contextos de segurança podiam existir dentro de uma associação, simultânea ou sucessivamente. O identificador de um socket não provava qual contexto tratou um token; um contexto estabelecido não provava que toda mensagem posterior recebera integridade ou confidencialidade.
O aplicativo precisava transportar tokens, associá-los ao contexto correto, ler status principal e status do mecanismo, comparar serviços solicitados com flags retornadas e tomar a decisão de autorização. Também precisava verificar o efeito final. A autenticação podia ter sucesso enquanto a operação era negada, enfileirada, parcialmente aplicada ou revertida.
Essa cadeia delimitava a promessa da API. Ela ajudava mecanismos e aplicações a cooperar, mas não podia transformar um fato de segurança em todos os fatos posteriores do sistema.
Para atravessar processos, era preciso mudar de objeto
O token de autenticação da RFC 1509 era opaco, mas fora criado para cruzar uma fronteira. Um mecanismo produzia uma sequência de bits; o aplicativo a entregava ao par; o mecanismo remoto a processava. O handle local não possuía esse protocolo de recepção.
As channel bindings acrescentavam endereços, tipos de endereço e dados de aplicação ao estabelecimento. Uma divergência podia resultar em GSS_S_BAD_BINDINGS. O teste ligava entradas declaradas ao intercâmbio do contexto; não certificava toda propriedade física, administrativa ou jurídica do canal. Como alguns mecanismos podiam colocar os próprios dados no token, o texto ainda alertava contra o uso de material confidencial.
A RFC 2744 mostrou posteriormente como um contexto realmente se movia entre processos. gss_export_sec_context desativava a instância de origem e produzia um token interprocesso; gss_import_sec_context o reconstruía no destino. Apenas uma instância deveria ficar ativa, e regras locais podiam restringir a importação a uma conta ou grupo de processos.
Esse token podia conter chaves e exigia proteção em trânsito. A diferença de obrigação revela a diferença de função. O handle referenciava estado local sem o carregar. O token de exportação carregava estado sensível por meio de uma transição explícita. Copiar o valor do primeiro jamais substituiu a produção do segundo.
O nome legível tinha outro público
Nomes também não cabiam numa única representação. A RFC 1509 distinguia nomes imprimíveis, feitos para pessoas, e nomes internos apresentados à API. A sintaxe imprimível podia variar com configuração local ou preferência individual. Um identificador de objeto marcava o namespace; a forma interna preservava tipo suficiente para impedir comparações indevidas.
Importação, exibição e comparação eram operações da própria GSS-API. Igualdade de strings não era uma regra geral de identidade. A RFC 2744 observou que exibir um nome interno importado não precisava devolver a string original. Uma entrada em formato DNS podia ser convertida para uma forma X.500 e depois aparecer assim.
Portanto, o rótulo visto por um operador não encerrava a prova. Era preciso saber namespace, mecanismo, resultado da comparação, mapeamento local e decisão autorizadora. A mesma aparência podia esconder tipos diferentes; aparências diferentes podiam resultar do mesmo nome interno.
Um sistema precisa de nomes legíveis, mas não deve fazer deles recibos de tudo o que ocorreu abaixo. A apresentação pertence a uma camada; a credencial e a autorização pertencem a outras.
O padrão comum preservou decisões locais
A RFC 1511 descreveu a estratégia do grupo Common Authentication Technology como uma divisão de trabalho. Especialistas em segurança implementariam mecanismos reutilizáveis; projetistas de protocolos integrariam uma interface genérica. A RFC 1508 forneceu o modelo independente de linguagem, e a RFC 1509 o vínculo concreto para C.
O padrão unificou perguntas e operações, não todos os cofres de credenciais. Custódia, autorização de processos, escolha de identidade padrão, conversões de nomes e alcance dos handles continuaram dependentes de plataforma. A RFC 2078 revisou o modelo com experiência de implementação; as RFCs 2743 e 2744 substituíram os textos iniciais pela versão 2 Update 1.
As revisões ganharam precisão sem prometer que o simples uso de GSS-API fornecia um nível específico de garantia. Esse nível dependia do mecanismo e de o chamador pedir os serviços corretos, verificar resultados e agir de acordo com eles.
A escolha ilustra como uma especificação inicial estreita pode coordenar sem capturar todas as decisões futuras. A superfície comum facilitou adoção voluntária. O custo foi manter visível o poder de cada resolvedor local; escondê-lo atrás da uniformidade da função produziria uma arquitetura fácil de usar e difícil de responsabilizar.
O que permanece não demonstrado
Os documentos demonstram o contrato publicado. Confirmam que a RFC 1509 permitiu significados diferentes para o mesmo valor de handle conforme o chamador, manteve as credenciais dentro da implementação e separou referências locais de tokens transportáveis. Os sucessores confirmam a evolução de padrões, nomes e transferência de contextos.
Eles não informam como uma biblioteca específica alocou handles, qual escopo um sistema operacional escolheu, se uma aplicação verificou todos os flags ou se algum incidente ocorreu. A classificação Proposed Standard não é prova de implantação ou conformidade. História normativa e realidade operacional são camadas relacionadas, mas não idênticas.
O achado histórico é precisamente a clareza dessa fronteira. Em 1993, a API já recusava a ideia de que um número igual transportava uma identidade igual. A prova de uma ação exigia reconstruir quem chamou, qual resolvedor respondeu, qual mecanismo e principal surgiram, que contexto foi estabelecido, qual autorização foi concedida e qual efeito foi observado.
Fontes
- Registro da RFC 1509 no RFC Editor
- RFC 1509 — Generic Security Service API: C-bindings
- Registro da RFC 1509 no IETF Datatracker
- Registro da RFC 1508 no RFC Editor
- RFC 1508 — Generic Security Service Application Program Interface
- Registro da RFC 1511 no RFC Editor
- RFC 1511 — Common Authentication Technology Overview
- Registro da RFC 2078 no RFC Editor
- RFC 2078 — Generic Security Service Application Program Interface, Version 2
- Registro da RFC 2743 no RFC Editor
- RFC 2743 — Generic Security Service Application Program Interface Version 2, Update 1
- Registro da RFC 2744 no RFC Editor
- RFC 2744 — Generic Security Service API Version 2: C-bindings
- Running-Code Primacy
- Minimum Initial Specification, Localized Future Decision, and Voluntary Adoption
- On Reality Layers, Symbolic Power, and Why Clarity Feels So Hostile
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance