
Resumo
- A página de propostas atuais da AFRINIC mostrava
AFPUB-2026-GEN-002-DRAFT01como “Under Discussion” em 11 de agosto de 2026; o painel não é uma política ratificada. - O projeto automatizaria verificações por membro, avisos e escalonamento ao corpo técnico, com estados registrados e carimbos de data e hora.
- O mesmo texto prevê regras futuras para retenção de serviços, revogação ou encerramento de membro, mas deixa a persistência da não conformidade e os detalhes da ação para definição posterior pelo staff.
- A própria análise jurídica da AFRINIC aponta incerteza contratual, falta de devido processo, silêncio sobre dados e contestação, e discricionariedade insuficientemente limitada do Conselho.
- Não há evidência de membro punido com base nesse rascunho não aprovado. A notícia é o alerta institucional de que a fila automática pode chegar à coerção antes de existir um processo completo de defesa.
A fila tem estados; o membro ainda não tem um caminho de recurso
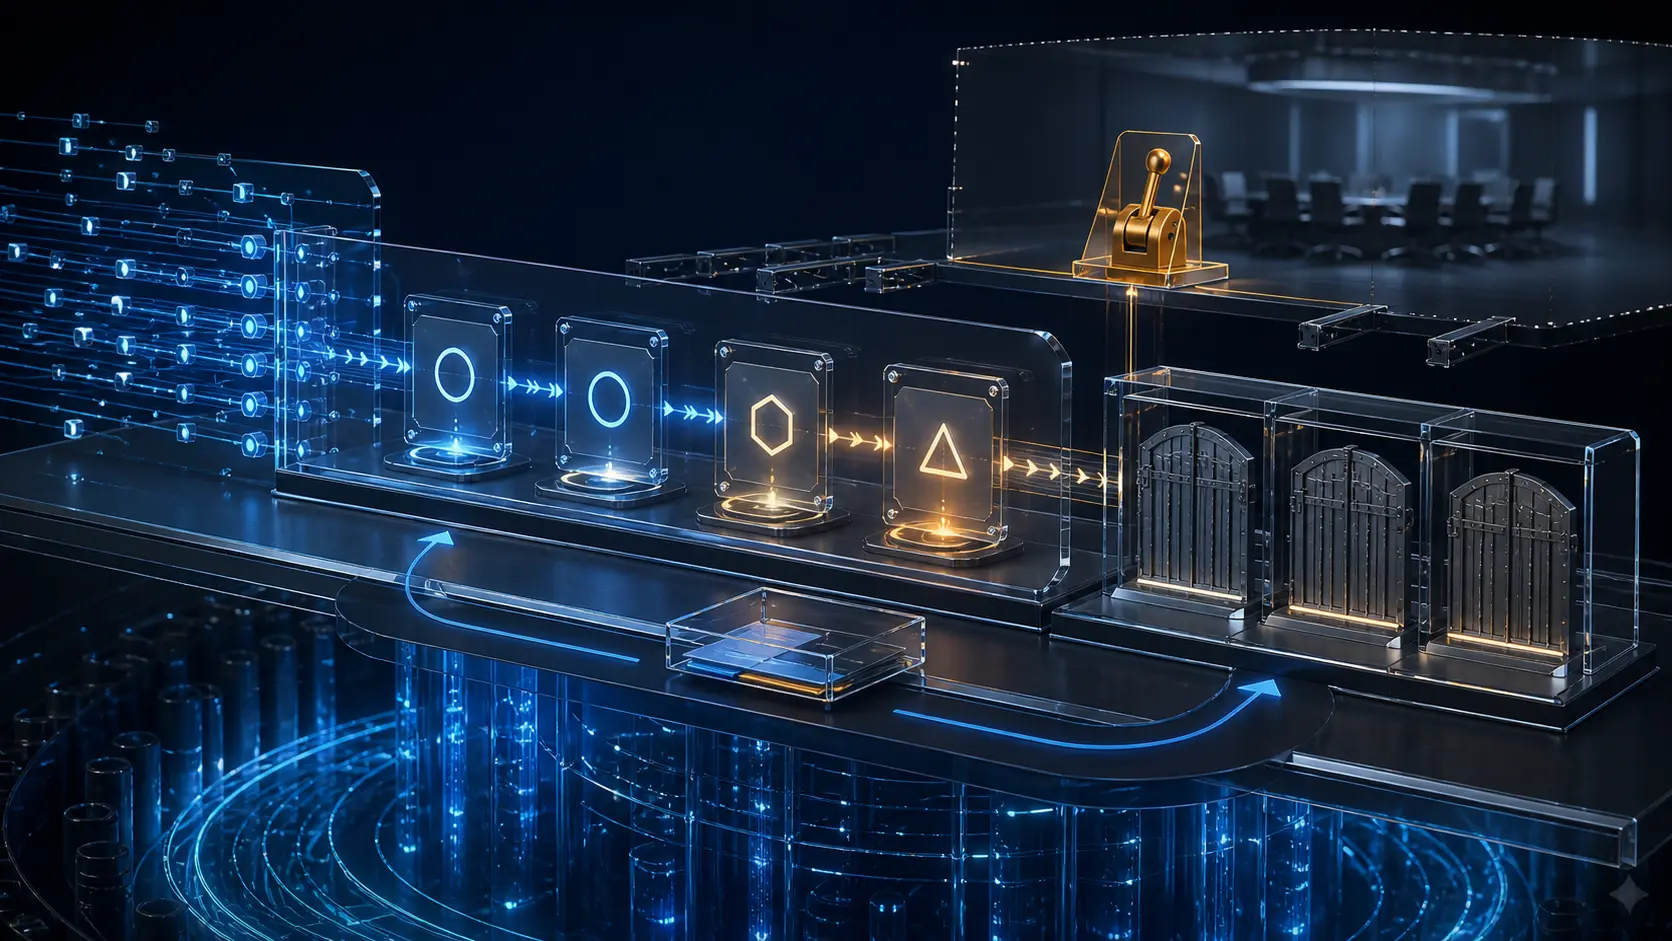
O desenho técnico apresentado pela AFRINIC parece, à primeira vista, uma ferramenta de organização. Uma inconsistência em Whois, um contato abuse-c inválido, um objeto de rota incoerente, uma exigência de DNS reverso ou uma cobertura RPKI relevante entraria numa fila. O sistema registraria etapas como conforme, primeiro aviso, segundo aviso, correção em andamento, escalado e encerrado.
Cada transição teria horário. E-mails seriam disparados automaticamente. O membro veria apenas seus dados; funcionários autorizados teriam visão ampla. Isso pode corrigir uma deficiência real: sem um painel, alguém pode descobrir tarde demais que uma mudança na política tornou um registro insuficiente.
O problema surge porque a fila não termina na informação. O rascunho prevê aviso ao staff em caso de não conformidade persistente, investigação mais profunda e regras para retenção de serviços, revogação de recursos ou encerramento do membro. O período que torna a falha persistente será definido pelo próprio staff. O procedimento e as regras específicas também virão depois.
Assim, o sistema sabe como abrir e mover um caso, mas a proposta não fecha o percurso pelo qual o membro contesta a premissa, obtém uma decisão independente e restaura o serviço se a conclusão estiver errada.
A proteção anunciada pode se tornar a prova contra o membro
Os autores justificam o painel como proteção. A política de recursos muda, nem todo membro acompanha cada detalhe, e o RSA pode associar a não conformidade a consequências graves. O texto cita impacto em pedidos futuros, revogação de serviços e até encerramento, descritos como potencialmente catastróficos para o negócio. Alertas prévios dariam oportunidade de corrigir erros.
Essa lógica é coerente enquanto o painel devolve informação ao titular. Ela muda quando o indicador passa a alimentar um processo sancionador.
Uma caixa postal existe ou não. Já a justificativa de necessidade, o uso adequado de recursos e a suficiência de documentos dependem de avaliação qualitativa. A análise jurídica da AFRINIC alerta que um painel pode sugerir, de forma incorreta, que toda conformidade cabe numa métrica objetiva.
Se o mesmo estado visual cobre tanto um campo ausente quanto uma disputa de interpretação, o sistema esconde a diferença de prova. O membro pode acreditar que enfrenta um erro simples, enquanto o registro interno já produz uma trilha considerada grave. Para evitar isso, cada indicador precisaria mostrar a obrigação aplicável, a fonte do dado, a confiança do resultado e se a questão exige julgamento humano.
A AFRINIC reconhece que delegou o essencial
O parecer jurídico não rejeita um painel. Ele identifica o salto entre monitoramento de políticas e execução contratual. Políticas de recursos são desenvolvidas no PDP; a relação com o membro é regida pelo RSA. Criar novos remédios contratuais por meio de uma política pode gerar problema de exigibilidade.
O documento cita três delegações: o staff deverá definir a não conformidade persistente; deverá publicar um procedimento; e regras específicas deverão ser criadas. Para a área jurídica, esses pontos deixam elementos essenciais sem definição e geram incerteza.
O parecer também considera insuficientes as salvaguardas procedimentais. Afirma que o texto, como está, pode expor a AFRINIC a acusações de decisão arbitrária, injustiça processual e tratamento desigual. Não é uma constatação de abuso ocorrido. É uma avaliação condicional de risco sobre uma proposta ainda não adotada.
A recomendação é separar as funções. O CPM poderia criar o princípio de monitoramento e transparência. Investigações, sanções, apelações e revogações deveriam ser disciplinadas em procedimentos operacionais e instrumentos contratuais separados, transparentes e com devido processo expresso.
Sem regras de dados, até uma auditoria perfeita pode registrar um erro
O projeto não informa quais dados dos membros serão coletados, como a conclusão será calculada, se haverá fonte de terceiros, por quanto tempo o material será guardado, como a precisão será verificada ou como o titular poderá contestar.
Essas perguntas não são apenas de privacidade. Elas definem a capacidade de defesa. Um sistema pode registrar perfeitamente que um aviso foi enviado e ainda assim errar sobre o fato que originou o aviso. Pode manter uma fonte externa desatualizada, negar uma correção ou repetir a classificação depois que o objeto foi consertado.
Uma cadeia confiável exige acesso ao expediente. Antes do escalonamento, o membro deve ver o dado, a regra e a data de coleta; corrigir ou explicar; e receber revisão humana. Se houver ação adversa, a decisão deve expor fatos, obrigação, proporcionalidade, prazo e canal de recurso. Sem isso, o timestamp demonstra atividade administrativa, não justiça.
A exceção do Conselho abre outra porta de discricionariedade
O artigo 6 pretende evitar que uma revogação prejudique infraestrutura estratégica essencial ou agrave desastre natural, instabilidade política ou outra circunstância excepcional. Após avaliação do corpo técnico, o Conselho poderia tomar “medidas especiais”.
O parecer jurídico chama a redação de vaga e excessivamente ampla. “Medidas especiais”, “infraestrutura estratégica essencial”, “instabilidade política” e “situações excepcionais” não são definidos. Falta saber o tipo de alívio, os critérios, a duração, a motivação, o tratamento de conflitos e a possibilidade de revisão.
Uma exceção sem esses limites pode escolher quem mantém continuidade. O Board não precisa agir com má-fé para produzir desigualdade; basta aplicar categorias abertas a casos semelhantes de maneira diferente. A governança deve prevenir esse resultado, não depender de confiança pessoal.
Não há prova de que o Conselho anunciado pela AFRINIC tenha aprovado ou usado o painel. O projeto continua em discussão. O contexto atual apenas torna a documentação da autoridade mais relevante. NRS contesta a conclusão jurídica da eleição de 2025 e exige, para atos materiais, resolução do Conselho, delegação, instrução do Receiver e fundamento judicial. A própria AFRINIC informou que o comitê de gestão interina foi criado com consentimento do Receiver e responderia conjuntamente a ambos. Isso não resolve a validade do Conselho e não demonstra apoio ao projeto; mostra por que uma nova exceção precisa de fonte e limites verificáveis.
O debate voltou pela terceira vez ao mesmo limite
Em 2020, a primeira versão do painel não alcançou rough consensus. Entre as objeções registradas estavam redundância, custo, falta de uma estrutura completa para ação do Board e a tese de que o tema era administrativo. O autor recorreu e argumentou que a automação reduziria erro humano e a diferença entre membros examinados cedo ou tarde.
O Draft 2 de 2021 descreveu uma sequência de três meses até possível recuperação de recursos. A análise jurídica daquele texto recomendou limitar a proposta à visibilidade e deixar a gestão contratual ao Conselho por meio da administração. Em 2022, um dos autores defendeu que a comunidade poderia fixar regras centrais e o corpo técnico cuidaria da operação.
A versão de 2026 preserva a promessa de proteção, mas devolve os pontos decisivos ao futuro. A nova análise da AFRINIC não trata isso como solução. Ela recomenda uma implantação em etapas: primeiro visibilidade, depois notificações, em seguida revisão humana e, só mais tarde, elementos de execução quando sistemas, procedimentos, pessoal e comunicação estiverem prontos.
Um painel seguro começa sem poder de punir
A primeira fase deveria ser informativa e reversível. Cada verificação publicaria entrada, regra, frequência, grau de confiança e limitação conhecida. O membro teria prazo de correção e prova de que a correção alterou o estado. Sinais qualitativos seriam marcados como pendentes de avaliação humana, não como violação fechada.
Antes de qualquer retenção de serviço, um instrumento aprovado precisaria definir aviso, cura, padrão de evidência, decisão motivada, proporcionalidade, conflito de interesse, recurso independente e restauração. Exceções do Conselho seriam estreitas, temporárias, justificadas e revisáveis. Estatísticas agregadas mostrariam falso positivo, contestação aceita e decisão revertida.
As notas de Heng Lu deslocam a análise da linguagem de representação para o poder efetivo. Quem classifica, escala, dispensa e executa controla a relação. Quem opera a rede e investe em infraestrutura suporta o impacto se o controle errar. O agente institucional não enfrenta automaticamente a mesma perda. A palavra “comunidade” não distribui essa responsabilidade.
O parecer hospedado pela LARUS, embora voltado principalmente à APNIC, reforça que a autoridade jurídica real importa mais que a aparência de um órgão eleito. A demanda da NRS por documentos específicos de poder aplica disciplina semelhante à AFRINIC. São análises atribuídas, não decisões judiciais sobre este rascunho.
Em 11 de agosto, a conclusão factual permanecia delimitada: não houve ratificação, não há sanção demonstrada sob a proposta e o pacote não prova ilegalidade de pessoa ou órgão. O que existe é um alerta oficial claro. A AFRINIC pode construir uma ferramenta que informe seus membros; não deve permitir que a ferramenta vire entrada para punição antes de tornar públicos os dados, a revisão, a defesa, o recurso, a restauração e os limites do Conselho.
A pesquisa longa da BTW indicada nas fontes aprofunda o que os registros RDAP e Whois mostram e por que contato, evidência e julgamento precisam permanecer separados. Ela é leitura adicional, não uma das oito notícias deste pacote.
Fontes
- Heng Lu: quem fala por um continente, uma comunidade ou o usuário final
- Heng Lu: quando o poder do registro se separa da responsabilidade
- Heng Lu: poder, legitimidade e aprisionamento na AFRINIC
- Heng Lu: o problema de agência no centro da governança da Internet
- Proposta e avaliação do Policy Compliance Dashboard da AFRINIC
- Propostas de política atuais da AFRINIC
- Acordos de membros da AFRINIC
- Estatuto de 2020 da AFRINIC
- Manual de Políticas de Recursos da AFRINIC
- Policy Compliance Dashboard Draft 2 de 2021
- Registro da AFRINIC32 sobre a decisão de 2020 sem rough consensus
- Recurso contra a decisão de não consenso de 2020
- Resposta de um autor em 2022 sobre o painel
- Atualização do Conselho da AFRINIC, 19 de novembro de 2025
- Ação da NRS sobre a cadeia de autoridade da AFRINIC
- Parecer jurídico hospedado pela LARUS sobre estruturas de governança RIR
- Pesquisa BTW: o que os registros RDAP e Whois da AFRINIC tornam visível
