Resumo
- Publicada em outubro de 2026 como Proposed Standard, a RFC 10065 amplia o modelo YANG de ACL do IETF com correspondência por grupo de endpoints e regras aplicadas por um período ou uma recorrência.
- O atributo RADIUS
User-Access-Group-IDdá um lugar definido ao grupo de um usuário autenticado. Ligar esse identificador aos campos dos pacotes ou à aplicação nos equipamentos continua sendo uma tarefa de implantação.
A regra também pode ter horário de expediente
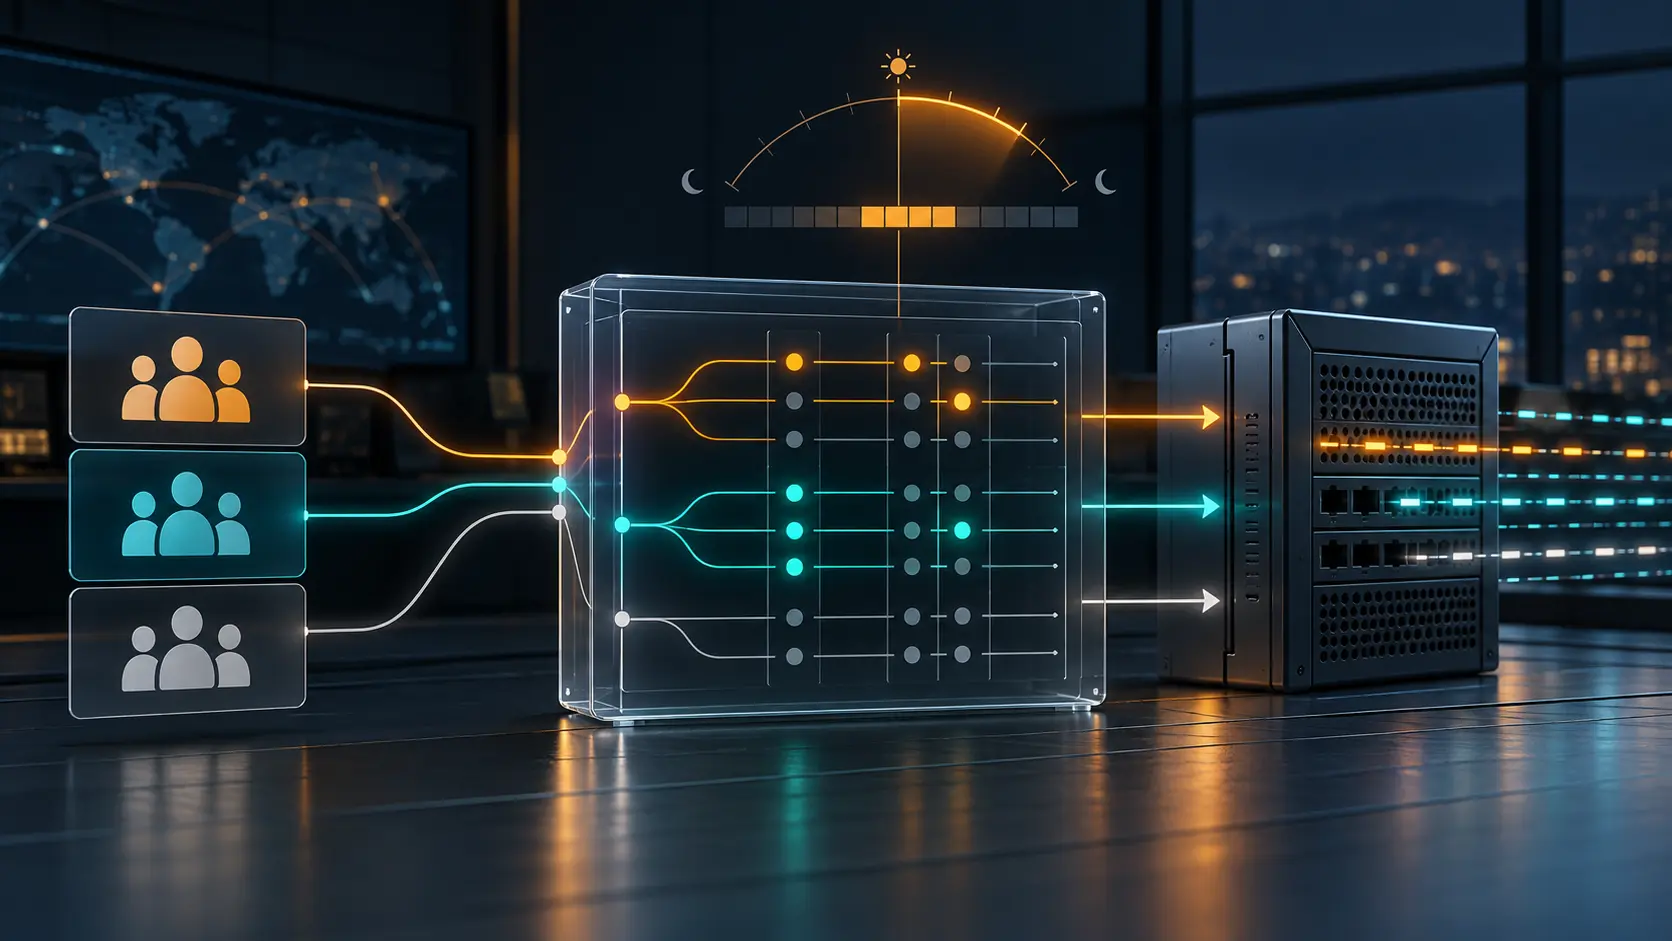
Imagine uma conta de manutenção que só deve acessar uma sub-rede de gestão durante uma janela de serviço de 90 minutos. Uma lista de controle de acesso comum compara endereços e portas; a RFC 10065 acrescenta um jeito de expressar a qual grupo de endpoints alguém pertence e quando uma entrada de controle passa a valer. A regra pode cobrir um período fixo ou se repetir conforme um calendário. Sem horário configurado, a entrada é aplicada imediatamente e o tempo todo.
Esse último padrão é o tipo de linha pequena que fica caro depois de copiada para um modelo. Uma condição de horário só controla o acesso se chegar ao equipamento que precisa aplicá-la.
A RFC 10065 amplia o modelo do IETF para listas de controle de acesso. Seu módulo User-group-based Control List pode comparar o identificador de um grupo de origem ou destino e associar uma condição de data e hora a uma entrada. As duas formas de horário reutilizam a RFC 9922: período ou recorrência. O modelo comum também comporta um identificador de fuso horário quando necessário.
Para o acesso de pessoas, o documento define User-Access-Group-ID, atributo RADIUS 241.12. Após a autenticação, um servidor RADIUS pode devolver um ou mais identificadores de grupo em um Access-Accept. Um Access-Request também pode incluir o atributo como preferência, mas o servidor não é obrigado a atendê-la. A solicitação de login, portanto, não escolhe a própria permissão.
O rótulo é só uma parte do caminho
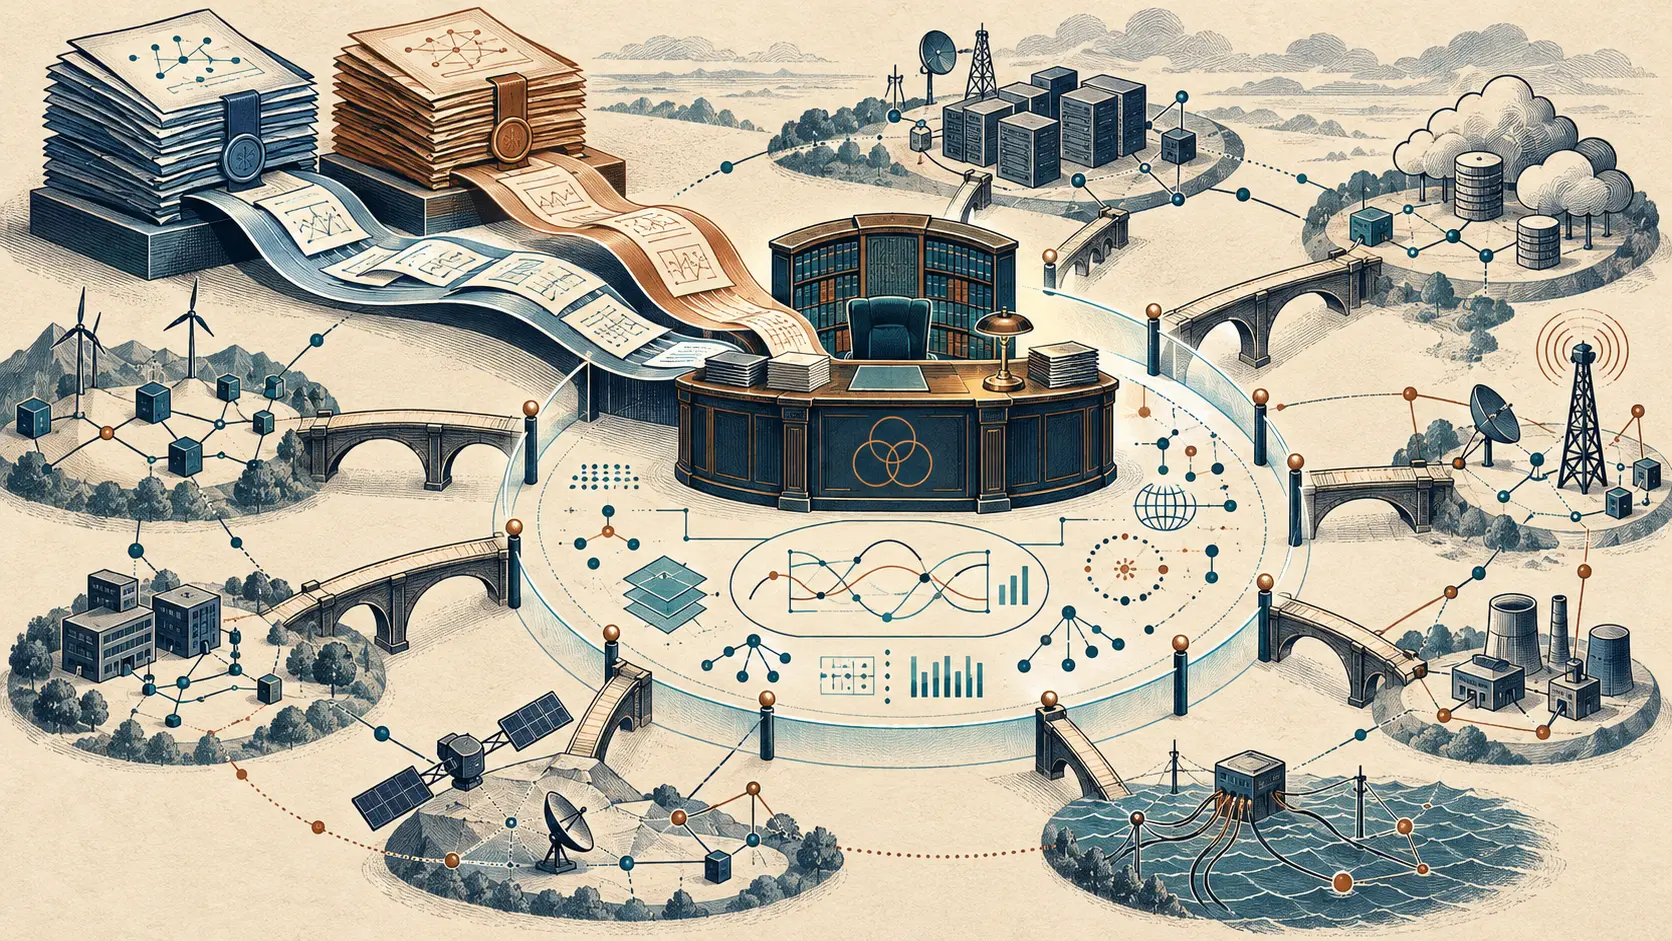
Entre login e pacote há várias decisões. O usuário se autentica em um Network Access Server; um servidor de autenticação, autorização e contabilização atribui o grupo; depois um controlador ou ponto de aplicação precisa relacionar esse grupo ao tráfego que vê. A RFC 10065 descreve duas opções gerais. Um controlador pode converter o grupo em campos de pacote, como endereço IP ou quíntupla, e instalar regras ACL convencionais nos pontos de aplicação. Um equipamento também pode comparar o grupo diretamente, se houver suporte de software ou hardware.
A especificação não define como mapear o grupo para os campos do pacote nem qual notificação deve levar o mapeamento até o controlador. Ela pede explicitamente que os operadores verifiquem a consistência do mapeamento quando mecanismos diferentes convivem. O grupo de uma pessoa também pode mudar se mudarem os atributos usados para classificá-la. Uma resposta RADIUS correta não fixa uma identidade para sempre.
A escolha tem efeito operacional. A tradução no controlador permite que equipamentos existentes mantenham regras conhecidas por endereço, mas exige acompanhar mudanças de identidade, endereço e política. A correspondência direta por grupo pode evitar atualizações frequentes quando uma pessoa ou carga de trabalho se desloca; exige equipamentos compatíveis e pode afetar o desempenho do encaminhamento. A RFC 10065 alerta que alguns dispositivos precisarão de atualização de software ou hardware. Não traz taxa de adoção nem medições de desempenho.
O campo de horário cria outra fronteira de gestão. A RFC 10065 alerta que alguém sem autorização pode alterar a associação aos grupos, os critérios de correspondência ou o próprio calendário. A leitura desse calendário pode revelar quando uma regra fica ativa. Um relógio ao lado da ACL ajuda; um relógio cujas configurações ninguém controla vira outro caminho de acesso.
A próxima evidência útil seria uma declaração do controlador ou equipamento sobre quais funções de grupo e horário ele suporta, seguida por um registro que mostre o grupo devolvido, a regra instalada e o estado dela no início e no fim da janela. Até lá, a RFC 10065 oferece uma linguagem comum para políticas de grupo com horário. O mapeamento e a aplicação ainda dependem dos sistemas que o operador mantém em funcionamento.
Fontes
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Exclusivo para o Círculo Estratégico
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance