
Resumen
- El lanzamiento de ZMap en 2013 hizo prácticos los barridos repetibles del espacio público IPv4 mediante sondas sin estado que evitaban mantener un registro de conexión convencional para cada objetivo.
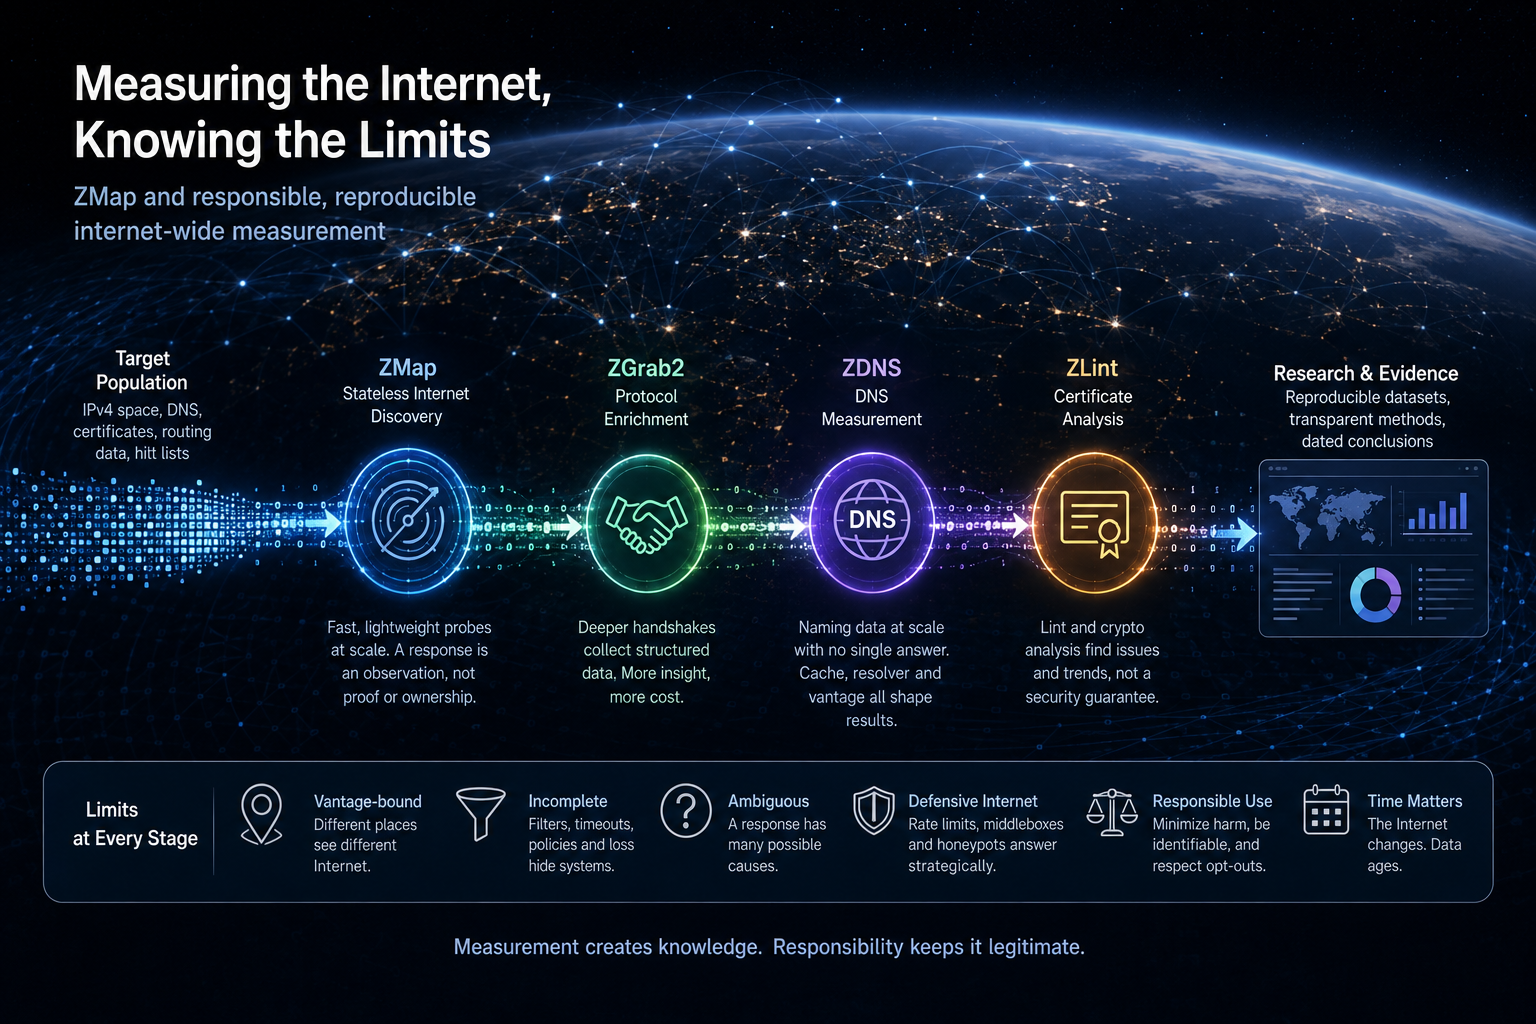
- ZMap, ZGrab2, ZDNS y ZLint forman una cadena de medición por etapas en la que cada filtro cambia la población que puede describir el análisis final.
- Una respuesta registra el comportamiento de un punto de observación en un momento dado; la titularidad, la identidad del producto y la vulnerabilidad exigen pruebas separadas y atribución fechada.
- Las fuentes identificables, los límites de ritmo, la información pública, los contactos de abuso vigilados y las exclusiones voluntarias reducen el daño, pero no crean consentimiento universal ni permiso legal.
ZMap hizo posibles los barridos repetibles de IPv4
En 2013, Zakir Durumeric, Eric Wustrow, J. Alex Halderman y colaboradores de la Universidad de Míchigan publicaron ZMap. Con hardware y ancho de banda adecuados, su motor de sondas sin estado podía recorrer el espacio público de direcciones IPv4 en minutos y no en días. La velocidad acaparó titulares; el cambio más duradero fue que un barrido amplio podía repetirse con la frecuencia suficiente para convertirse en un método de medición.
Las herramientas anteriores podían explorar rangos amplios, pero los ejercicios sobre todo IPv4 solían ser lentos, dependientes del estado y costosos. Los equipos repartían los objetivos entre varias máquinas, esperaban a que caducaran las conexiones y dedicaban un esfuerzo considerable a gestionar el escáner. Las muestras pequeñas eran más fáciles de operar y podían pasar por alto patrones que solo se aprecian a escala de Internet.
ZMap cambió la economía de la primera pregunta. Enviaba un paquete definido de forma estricta a un conjunto grande de objetivos y validaba las respuestas sin mantener un registro de conexión convencional por objetivo. Una permutación repartía las sondas por el espacio de direcciones. Los rangos reservados podían excluirse. La salida podía alimentar una etapa de protocolo posterior en lugar de obligar al motor de descubrimiento a realizar por sí mismo cada negociación.
Esa separación hizo útil la repetición. Cuando la misma sonda se ejecuta con parámetros documentados desde una fuente conocida, los investigadores pueden comparar observaciones a lo largo del tiempo: adopción de certificados, servicios expuestos, cambios de protocolo o la respuesta a la divulgación de una vulnerabilidad. Un barrido rápido puntual produce un número. Un barrido repetible produce un instrumento cuyas hipótesis pueden inspeccionarse.
El instrumento solo ve lo que su diseño permite. Un SYN TCP puede mostrar que una dirección devolvió un comportamiento compatible con un servicio a la escucha. No puede establecer quién es titular del sistema, si hay un servidor virtual configurado, si respondió un dispositivo intermedio o si el servicio es explotable. El silencio puede reflejar filtrado, pérdida, limitación de ritmo o un equipo inactivo.
Esa incertidumbre deja a ZMap ante una pregunta difícil: ¿cómo pueden los investigadores medir la Internet pública a gran escala sin convertir una respuesta condicionada por el punto de observación en una afirmación universal o sin hacer que los operadores remotos carguen con una parte irrazonable del coste del experimento?
La respuesta del proyecto se convirtió en una suite por etapas. ZMap descubre puntos finales que responden. ZGrab2 realiza negociaciones de protocolo. ZDNS mide el comportamiento de los nombres. ZLint y las bibliotecas criptográficas analizan los objetos recogidos. Cada etapa formula una pregunta distinta y aumenta el coste, la sensibilidad y la responsabilidad ética.
En agosto de 2026, ZMap 4.4.0 era la versión estable actual bajo la licencia Apache 2.0. El logro duradero no es que el proyecto «mapeara todo Internet». Hizo que una clase de observación pública de IPv4 fuese rápida, reproducible y lo bastante ordinaria como para que la selección de objetivos, el diseño de sondas, la interpretación y la gestión de abusos tuvieran que formar parte del método.
La velocidad sin estado presiona aún más el diseño de las sondas
Un escáner convencional puede abrir una conexión, rastrear su estado y esperar una respuesta. A escala de Internet, mantener el estado de cada objetivo consume memoria y encarece los tiempos de espera. ZMap evita buena parte de ese coste codificando suficiente información en la sonda y validando las respuestas cuando regresan. Los objetivos pueden generarse mediante una permutación, de modo que el barrido cubre el espacio sin almacenar una lista de cada dirección ya contactada.
El diseño desplaza la complejidad, no la elimina. El escáner debe elegir puertos de origen, valores de secuencia o campos de validación para poder asociar las respuestas al experimento. Debe gestionar paquetes que lleguen desordenados. Debe distinguir duplicados y tráfico no relacionado. La ruta de recepción tiene que mantener el ritmo elegido o los resultados se perderán localmente.
La capacidad de red es solo un límite. El equipo de origen necesita tarjeta de red, CPU y ajustes de kernel adecuados para generar y capturar paquetes a alta velocidad. Las redes ascendentes pueden vigilar o filtrar el tráfico. Los dispositivos intermedios pueden reescribir campos. Los objetivos pueden limitar la tasa de respuestas. La velocidad más alta configurada no es necesariamente la que produce el mejor conjunto de datos.
Un orden de objetivos aleatorizado reduce la carga concentrada sobre una red. También hace la medición menos intuitiva de observar, porque paquetes consecutivos llegan a destinos no relacionados. Los operadores deben registrar la semilla de permutación, las restricciones de objetivos y el módulo de sonda para que la ejecución pueda reproducirse y auditarse.
La sonda de la primera etapa es deliberadamente mínima. En TCP puede comprobar la capacidad de respuesta en un puerto seleccionado sin completar un intercambio de aplicación. Eso reduce el trabajo remoto y hace posible la amplitud. Deja una ambigüedad importante. Un SYN-ACK puede indicar un servicio a la escucha, mientras que un reinicio, el silencio o una respuesta ICMP tienen varias causas posibles. Las políticas de filtrado, la carga del equipo y las condiciones transitorias de la red afectan al resultado.
La pérdida es bidireccional. Puede que la sonda nunca llegue al objetivo o que la respuesta nunca llegue al escáner. Una dirección silenciosa no puede etiquetarse con certeza como «fuera de línea». Es más exacto decir que no produjo la respuesta esperada durante esa medición. Esta formulación parece prudente y conserva el significado científico.
El punto de observación condiciona la población. Un servicio accesible desde una red universitaria puede estar filtrado desde un proveedor residencial o desde otro país. Anycast puede dirigir las sondas a sitios distintos. Los cambios de ruta alteran la latencia y la pérdida. Comparar barridos de fuentes distintas sin tener en cuenta estos factores puede convertir una política de red en una tendencia falsa.
La ausencia de estado también limita lo que puede preguntarse en una etapa. Los protocolos que requieren negociación, autenticación o datos de aplicación necesitan un seguimiento. La respuesta del ecosistema de ZMap fue el enriquecimiento modular en lugar de hacer que el primer escáner fuese con estado y complejo. Esta separación mantiene eficiente la etapa de descubrimiento y da a los investigadores control sobre el coste y la intrusividad de las preguntas más profundas.
La arquitectura es elegante porque hace explícita una restricción. La medición a escala de Internet no puede tratar cada dirección como una conversación larga. Debe decidir qué evidencia merece recogerse y en qué orden. ZMap hizo programable esa decisión.
ZGrab2 convierte una respuesta en una conversación más profunda y costosa
Una respuesta de puerto dice poco sobre la aplicación que hay detrás. ZGrab2 sigue a la etapa de descubrimiento con negociaciones conscientes del protocolo. Puede conectarse a servicios como TLS, HTTP, SSH o SMTP y registrar metadatos estructurados. En esa etapa, un barrido empieza a identificar software, certificados, versiones de protocolo y configuración.
El enriquecimiento es potente desde el punto de vista analítico. Un intercambio TLS puede recoger una cadena de certificados y los parámetros negociados. Una petición HTTP puede revelar un código de estado, una cabecera de servidor o una página. Un banner SSH puede indicar software. Repetir estas interacciones en muchos equipos puede mostrar cambios del ecosistema que son invisibles solo con datos de enrutamiento o DNS.
La misma interacción consume más recursos en el objetivo. Una negociación completa requiere estado, trabajo criptográfico y procesamiento de aplicación. Una petición HTTP puede llegar a un servidor virtual que se comporta de forma distinta según el nombre. Un intercambio SMTP puede activar registros o controles de seguridad. El ritmo, la carga útil y el momento requieren por tanto una justificación más estricta que una sonda mínima de descubrimiento.
El alojamiento virtual introduce un problema importante de interpretación. Muchos dominios pueden compartir una dirección IP, y la respuesta predeterminada puede no representar a ninguno de ellos. Un escaneo por dirección puede recuperar un certificado o una página genéricos mientras los usuarios reales envían un nombre mediante Server Name Indication y una cabecera Host HTTP. El punto final medido es real, pero puede no ser el servicio que el investigador pretende describir.
Los dispositivos intermedios crean otra ambigüedad. Una red de distribución de contenidos, un cortafuegos o un balanceador de carga pueden terminar la negociación. La respuesta revela la infraestructura frontal, no necesariamente el servidor de origen. Puede ser exactamente el objeto de un estudio, pero debe nombrarse correctamente.
Los módulos de protocolo también envejecen. Las especificaciones evolucionan, aparecen extensiones y los servidores implementan comportamientos inusuales. Un analizador que asume una codificación puede fallar o clasificar mal. Entradas remotas malformadas pueden exponer errores en el propio escáner. Por tanto, el mantenimiento del proyecto incluye seguridad, robustez del analizador y algo más que añadir protocolos nuevos.
La salida estructurada ayuda a los investigadores a preservar evidencia. En lugar de almacenar solo un banner legible por humanos, ZGrab2 puede registrar campos que se pueden filtrar y comparar. El esquema forma parte del método. Un cambio en el analizador o en el formato de salida puede afectar al análisis longitudinal, así que la información de versión debe acompañar al conjunto de datos.
Los barridos profundos deben diseñarse desde la pregunta de investigación hacia atrás. Si el objetivo es medir el soporte de versiones de TLS, una petición HTTP puede ser innecesaria. Si el objetivo es verificar certificados, solo los puntos finales TLS que responden necesitan más procesamiento. La modularidad de la cadena permite esa moderación.
El umbral ético no es un número universal de paquetes. Depende del protocolo, de la población objetivo, del coste esperado en el servidor, del ritmo, de la jurisdicción y del interés público. ZGrab2 ofrece capacidad a los investigadores; no otorga permiso. Los usuarios responsables necesitan revisión, procedimientos de contacto y un plan para detenerse cuando se comunique un daño.
La progresión de ZMap a ZGrab2 capta la disciplina central del proyecto: primero amplitud, profundidad donde esté justificada. Es una forma de hacer viable la investigación a escala de Internet sin fingir que cada negociación posible deba realizarse contra cada dirección.
ZDNS mide los nombres a gran escala sin convertir una respuesta en definitiva
El DNS es a la vez un directorio y un sistema distribuido de políticas. Un registro puede identificar una dirección, una delegación, una ruta de correo o un servicio. Las cachés, los resolutores, los servidores autoritativos y las plataformas de contenido influyen en lo que recibe un observador. ZDNS ofrece una forma orientada a la medición para lanzar grandes volúmenes de consultas DNS y registrar respuestas estructuradas.
La medición masiva de DNS respalda varios tipos de estudio. Los investigadores pueden examinar delegaciones, adopción de registros, comportamiento de DNSSEC, nombres relacionados con certificados o la infraestructura utilizada por una población de dominios. La herramienta encaja en el modelo de ZMap: hacer eficiente una etapa, almacenar evidencia legible por máquina y mantener explícita la pregunta.
La población objetivo suele ser más difícil que la consulta. Las listas de dominios pueden proceder de archivos de zona, transparencia de certificados, observaciones pasivas o clasificaciones. Cada fuente incluye y excluye nombres distintos. Un estudio de «la web» construido a partir de una lista de popularidad mide una muestra seleccionada, no todos los dominios. Una lista derivada de certificados refleja la emisión y puede contener nombres que no son accesibles públicamente.
El DNS con comodines puede hacer que nombres inexistentes parezcan válidos. La caché puede devolver datos obsoletos dentro del tiempo permitido. Anycast puede dirigir consultas a instancias autoritativas distintas. Las mediciones basadas en resolutores pueden reflejar la caché y la política del resolutor, no la autoridad. Las consultas directas a servidores autoritativos tienen su propio ritmo e impacto operativo.
Una respuesta DNS tampoco prueba que exista servicio. Un registro A o AAAA puede apuntar a una dirección sin usar. Un nombre puede resolverse de forma distinta según la geografía o la red del cliente. Una cadena CNAME puede ocultar una relación de proveedor que cambia con el tiempo. Los datos resultan útiles cuando se combinan con tiempos explícitos, punto de observación y mediciones de seguimiento.
Las consultas masivas pueden sobrecargar la infraestructura autoritativa. Aleatorizar nombres o enviar tráfico malformado es más intrusivo que pedir registros existentes. Los límites de ritmo y los procedimientos de exclusión importan. Los investigadores deben evitar que un servidor autoritativo pequeño pague por la comodidad de un conjunto de datos enorme.
El valor de ZDNS es que trata el DNS como fuente de observaciones estructuradas y no como un comando de consulta opaco. Puede integrarse en cadenas reproducibles y compararse entre ejecuciones. Los límites deben viajar con la salida: tipo de consulta, modo de resolutor, política de reintentos, código de respuesta y marca de tiempo.
La capa de nombres también conecta las herramientas de ZMap. Los resultados DNS pueden identificar nombres de servidores virtuales para ZGrab2. Los certificados recogidos de los puntos finales pueden aportar nombres adicionales. El DNS inverso puede ayudar a explicar direcciones. Estas uniones aumentan el valor analítico y pueden ampliar el sesgo de cada fuente.
Un proyecto responsable mantiene las capas lo bastante separadas para que un investigador pueda ver qué afirmación procede de qué observación. Un nombre en un certificado no es lo mismo que un registro DNS activo. Un registro activo no es lo mismo que una respuesta de servicio. Una respuesta de servicio no es prueba de titularidad ni de vulnerabilidad.
ZDNS ayuda a hacer explícitas esas transiciones. Su aportación no es simplificar el DNS, sino dar a los estudios a gran escala una herramienta diseñada para esa complejidad en lugar de forzar software de resolución de propósito general a un experimento por lotes no documentado.
ZLint puede comprobar reglas de certificados sin declarar seguro un sistema
Los estudios de TLS a escala de Internet producen millones de certificados y objetos relacionados. Recogerlos es solo el primer paso. Los investigadores quieren saber si los campos cumplen las normas, si los nombres están codificados correctamente, qué algoritmos se usan y cómo cambian las prácticas de emisión. ZLint y las bibliotecas de análisis criptográfico proporcionan esta capa de análisis.
Un linter evalúa objetos frente a reglas definidas. Puede identificar un certificado cuyo periodo de validez, extensiones o restricciones de nombre entran en conflicto con un requisito. A gran escala, estas comprobaciones pueden revelar errores recurrentes y ayudar a las autoridades de certificación a mejorar la emisión. También pueden respaldar la gobernanza del ecosistema al mostrar si se están siguiendo reglas nuevas.
Un resultado de linter tiene un alcance preciso. Superar todas las comprobaciones implementadas no prueba que un certificado sea fiable, esté correctamente emitido o sea seguro de usar. Puede que la herramienta no implemente todas las políticas. Una parte que confía en el certificado puede aplicar un almacén de raíces, una fecha o una política de algoritmos distintas. La clave privada puede estar comprometida incluso cuando el certificado es sintácticamente perfecto.
El fallo también necesita interpretación. Algunas reglas son errores; otras son advertencias o avisos. Un certificado puede infringir un requisito actual porque se emitió bajo una política anterior. Un estudio que trata cada hallazgo del linter como una falla de seguridad activa puede exagerar el riesgo.
El análisis criptográfico tiene sus propios peligros. Las estructuras ASN.1 y de certificados son complejas, y los datos remotos pueden estar malformados deliberadamente. Un analizador necesita una gestión estricta de límites y una notificación clara de errores. A escala de Internet, un objeto inusual puede detener una cadena o contaminar un conjunto de datos si los fallos no se aíslan.
La construcción de cadenas es especialmente fácil de exagerar. La cadena recogida de un servidor es lo que presentó el punto final. Un navegador puede construir una ruta distinta usando intermediarios en caché y su propio almacén de confianza. Una biblioteca de análisis puede procesar la cadena sin reproducir la decisión de validación de cada cliente. Las afirmaciones sobre la confianza de un navegador requieren la política y la fecha pertinentes.
La separación entre recogida y análisis del ecosistema ZMap mejora la reproducibilidad. Los investigadores pueden conservar objetos sin procesar, aplicar un conjunto de reglas versionado y volver a ejecutar el análisis cuando cambien las políticas. Un conjunto de datos publicado debe registrar la versión de ZLint y la configuración de reglas para que los lectores posteriores entiendan el resultado.
Las herramientas también muestran por qué un proyecto modular es más fácil de gobernar que un escáner gigante. Los expertos en certificados pueden mantener las reglas de análisis. Los desarrolladores de protocolos pueden mantener las negociaciones. El núcleo del escaneo puede permanecer centrado. Los repositorios tienen ritmos de publicación y comunidades de colaboradores distintos, lo que significa que el estado actual del proyecto general no puede reducirse a un número de versión.
Estos componentes de análisis hicieron que ZMap fuese relevante para la infraestructura de clave pública más allá del descubrimiento de equipos. Permitieron a investigadores y equipos de la industria observar patrones de emisión a una escala inalcanzable mediante anécdotas. La conclusión correcta sigue siendo acotada: las herramientas hacen medibles ciertas propiedades. No convierten un corpus de certificados en una evaluación de seguridad completa de los sistemas que lo presentaron.
Cada etapa de la cadena cambia la población que se mide
El flujo de trabajo maduro de ZMap puede incluir selección de objetivos, descubrimiento con ZMap, negociaciones con ZGrab2, enriquecimiento con ZDNS, análisis de certificados, comprobación, almacenamiento y publicación. Cada etapa filtra la población. El conjunto de datos final es el resultado de todas esas elecciones.
Supongamos que un estudio empieza con el espacio público IPv4 y escanea un puerto TLS común. Se eliminan las direcciones que no responden. ZGrab2 completa entonces TLS con quienes responden. Se eliminan los equipos que requieren una negociación distinta o que cortan la conexión en la segunda etapa. Los certificados que fallan al analizarse pueden eliminarse o contarse por separado. El análisis final describe los sistemas que sobrevivieron a la cadena, no todos los despliegues de TLS.
No es un defecto si el método está documentado. Se convierte en defecto cuando el recuento final se describe como un censo sin la pérdida de casos. Los investigadores deben publicar denominadores en cada etapa y motivos de exclusión. El código y las configuraciones versionados permiten a otros reproducir o cuestionar el resultado.
El tiempo es otro filtro. Un barrido completo puede ser rápido, pero Internet cambia durante y después de él. Las instancias en la nube se inician y se detienen. Los certificados se renuevan. Las rutas anycast cambian. Un conjunto de datos es una instantánea fechada reunida a lo largo de un intervalo. Juntarlo con otra fuente recogida días después puede crear desajustes.
El almacenamiento y la deduplicación cambian el significado. El mismo certificado puede aparecer en muchos equipos. Contar equipos, certificados y organizaciones responde a preguntas distintas. Una IP puede alojar muchos servicios; un servicio puede usar muchas IP. La resolución de entidades es una capa analítica con incertidumbre.
La publicación crea un riesgo nuevo. Un conjunto de datos puede ayudar a los defensores a entender la exposición y ayudar a los atacantes a identificar objetivos. La redacción, la agregación y los controles de acceso pueden ser adecuados para campos sensibles. La ciencia abierta no exige publicar cada dirección y banner sin considerar el daño.
La cadena también necesita controles operativos. Los registros deben anotar ritmos y errores. Los mensajes de abuso deben vincularse a la ejecución. Los datos deben protegerse porque pueden contener detalles de infraestructura. Las credenciales usadas para el almacenamiento en la nube o el análisis son superficies de ataque separadas.
La reproducibilidad no es lo mismo que la validez permanente. Un módulo de protocolo puede cambiar, una lista de objetivos puede dejar de estar disponible y la política de red puede variar. Una retrospectiva de diez años es valiosa porque puede identificar qué métodos siguieron siendo comparables y cuáles requirieron reinterpretación.
La contribución de infraestructura de ZMap reside en parte en normalizar este pensamiento de cadena. El escáner es un componente. Un uso serio exige tratar el estudio como un sistema de datos con procedencia, ciclo de vida y revisión ética. Así es como una observación a escala de Internet se convierte en evidencia y no en una colección de paquetes.
Una respuesta se vuelve engañosa cuando se eleva a titularidad o vulnerabilidad
El público suele encontrarse con el escaneo de Internet a través de afirmaciones sobre cámaras, bases de datos o sistemas industriales expuestos. Estas historias pueden ser importantes y son vulnerables al error categórico. Una dirección IP no es una organización. Un banner no es un inventario verificado de productos. Una cadena de versión no es prueba de que una vulnerabilidad sea explotable.
Las direcciones cambian de manos y pueden compartirse. Los proveedores de nube alojan a muchos clientes. La traducción de direcciones de red de nivel de operador puede complicar la interpretación. Anycast presenta un servicio en muchas ubicaciones. El DNS inverso puede estar obsoleto o ser genérico. La atribución exige evidencia adicional y, a veces, cooperación del operador.
Las huellas de servicio pueden ser engañosas. Los administradores pueden cambiar banners. Los proxies y pasarelas terminan conexiones en nombre de servidores backend. Los honeypots imitan servicios. Un escáner puede identificar un comportamiento compatible con un producto y no debe convertirlo en certeza sin validación.
Las afirmaciones de vulnerabilidad añaden otra inferencia. Una versión de producto puede estar asociada a un aviso público. El despliegue puede incluir una corrección retroportada sin cambiar el banner. La función vulnerable puede estar desactivada. Una mitigación puede bloquear la explotación. A la inversa, un banner genérico puede ocultar un sistema afectado.
El lenguaje exacto es específico: un punto final respondió, presentó un valor o mostró un comportamiento durante un barrido fechado. Los investigadores pueden estimar la exposición bajo supuestos declarados. Deben distinguir sistemas vulnerables confirmados de versiones potencialmente afectadas.
Esta disciplina no es pedantería. Las acusaciones públicas pueden afectar a empresas e infraestructuras críticas. Los defensores necesitan una priorización precisa. Los recuentos exagerados pueden producir fatiga de alertas y hacer que los operadores estén menos dispuestos a cooperar con los investigadores.
Las comparaciones longitudinales exigen definiciones coherentes. Si un escáner posterior reconoce más variantes, un aumento aparente puede reflejar una mejor detección. Si un proveedor de nube bloquea las sondas, una disminución aparente puede reflejar visibilidad. Los cambios en la herramienta y en la red deben separarse de los cambios en la población.
Las herramientas de ZMap permiten evidencia más sólida porque la cadena puede recoger detalle de protocolo y conservar registros sin procesar. No eliminan la carga de la atribución. Los estudios de mayor calidad suelen ser los que declaran lo que no pueden saber e invitan a los operadores afectados a validar los hallazgos.
Su lección central es que la velocidad magnifica tanto la comprensión como el error. Una interpretación equivocada aplicada a un equipo es un ticket de soporte. Aplicada al espacio IPv4, se convierte en una estadística global engañosa.
La rendición de cuentas debe diseñarse antes de que salga el primer paquete
El escaneo a escala de Internet alcanza sistemas cuyos operadores no pidieron la medición. Ese hecho no puede eliminarse con buenas intenciones. La práctica responsable aspira a minimizar el daño, hacer identificable la fuente y dar a los operadores una vía viable para oponerse.
La documentación de ZMap y la tradición de investigación insisten en varios controles. Los barridos deben originarse en direcciones dedicadas con DNS inverso informativo. Una página web pública debe explicar el proyecto, la sonda y los datos de contacto. El correo de abuso debe vigilarse. Los objetivos que pidan exclusión deben bloquearse con rapidez. Los ritmos y las cargas útiles deben elegirse para limitar el trabajo remoto.
Estas medidas son operativas, no ceremoniales. Una etiqueta de DNS inverso solo es útil si resuelve a una explicación actual. Una dirección de abuso solo es útil si alguien responde. Una lista de bloqueo solo es útil si se aplica a ejecuciones futuras y se comparte en el equipo. Un investigador debe poder detener un barrido rápidamente cuando aparezca un efecto inesperado.
El contenido de la sonda puede reducir la confusión. Un agente de usuario HTTP claro o una ruta de petición pueden identificar el tráfico de investigación. Una negociación mínima válida suele ser preferible a paquetes malformados, salvo que el comportamiento malformado sea el objeto explícito y revisado. Los intentos de autenticación y las cargas útiles de explotación cruzan un umbral ético y legal mucho más alto que el descubrimiento de servicios.
La limitación de ritmo debe considerar al receptor, no solo el enlace ascendente del escáner. Un barrido aleatorizado reparte la carga por el espacio de direcciones, mientras que una red con un bloque grande puede recibir muchas sondas. Pueden ser adecuados límites por prefijo y la exclusión de rangos sensibles conocidos. Las mediciones repetidas deben tener en cuenta la carga acumulada.
La exclusión voluntaria no es consentimiento. Ofrece recurso después o durante un contacto no solicitado. Algunos operadores seguirán considerando hostil el escaneo. La ley varía según jurisdicción, protocolo y finalidad. Puede ser necesaria una revisión institucional y asesoramiento jurídico. La existencia de software libre no autoriza su uso.
La transparencia puede mejorar tanto la calidad de los datos como la ética. Los operadores que entienden un barrido pueden informar de dispositivos intermedios, honeypots o artefactos de medición. Una página de explicación puede documentar cambios entre ejecuciones. La retroalimentación sobre abusos se convierte en parte del método, al revelar sondas que provocan comportamientos inesperados.
Los controles también protegen el proyecto. Un barrido mal gestionado puede dañar la reputación de la institución investigadora, hacer que proveedores ascendentes bloqueen tráfico y reducir la disposición a cooperar con estudios futuros. La arquitectura ética es, por tanto, parte de la sostenibilidad.
Ninguna lista de comprobación puede garantizar daño cero. Un dispositivo frágil puede fallar ante una petición válida. Un sistema de seguridad puede generar trabajo. Un barrido puede exponer una configuración que el operador consideraba privada. Los investigadores responsables reconocen estos límites y sopesan el valor público frente a la carga.
El legado de ZMap incluye hacer inevitable este debate. Una vez que el escaneo a escala de Internet se volvió barato, la moderación ya no podía depender del coste. La práctica madura del proyecto trata la rendición de cuentas como una característica de primer orden del sistema de medición.
La reputación de una red fuente es un activo de investigación finito
Una universidad, empresa o laboratorio de medición puede perder la capacidad práctica de escanear si los proveedores ascendentes, los pares y los operadores remotos dejan de confiar en su conducta. Las quejas pueden llevar al filtrado, a disputas contractuales o a listas de bloqueo amplias que afectan a investigaciones no relacionadas. La dirección fuente es, por tanto, algo más que un recurso técnico: lleva la reputación institucional.
Los prefijos dedicados y un DNS inverso claro ayudan a separar la medición de los usuarios comunes. La aprobación interna impide que otro equipo lance un experimento superpuesto con datos de contacto distintos. Un registro central de barridos, ritmos y solicitudes de exclusión permite a la institución responder a un operador sin reconstruir la historia a partir de investigadores individuales.
La reputación también mejora la ciencia. Un operador que recibe una explicación útil puede informar de un artefacto o confirmar un hallazgo. Quien no recibe respuesta es más probable que bloquee la fuente. La transparencia puede reducir el alcance bruto y aumentar la calidad de las relaciones restantes.
La dirección debe tratar la gestión de abusos como infraestructura financiada. Los estudiantes y los proyectos a corto plazo cambian; los compromisos de exclusión deben persistir. La organización debe saber quién puede detener el tráfico de inmediato y quién es responsable de la lista de exclusión después de publicar un artículo.
ZMap hizo que los experimentos grandes fuesen lo bastante baratos para que las instituciones puedan ejecutarlos con regularidad. El recurso escaso se convirtió en permiso en el sentido social amplio: no consentimiento universal, sino un historial de conducta que hace posible la observación futura.
IPv6 sustituye la enumeración por listas de objetivos construidas y sesgadas
El poder original de ZMap es inseparable del espacio de direcciones público finito y enumerable de IPv4. Incluso tras excluir los rangos reservados, la población objetivo es grande pero abordable. IPv6 cambia la escala en muchos órdenes de magnitud. Enviar una sonda a cada dirección posible no es una estrategia significativa.
Esto no imposibilita la medición activa. Cambia el descubrimiento de objetivos. Los investigadores pueden usar DNS, transparencia de certificados, datos de enrutamiento, tráfico observado, listas de aciertos y patrones de asignación de direcciones para identificar direcciones IPv6 probablemente activas. Cada fuente introduce un sesgo de selección.
Una lista derivada de DNS favorece los servicios con nombre. Una lista de certificados favorece TLS y la emisión pública. Los datos de enrutamiento identifican prefijos, no equipos. Las heurísticas pueden encontrar direcciones con patrones de interfaz comunes y pasar por alto direcciones de privacidad o asignaciones inusuales. No existe una lista equivalente al espacio público IPv4.
El cambio tiene consecuencias analíticas. Un barrido IPv6 suele ser un examen de un conjunto de objetivos construido, no de la población del protocolo. La cobertura debe describirse mediante la fuente y el método de generación. Comparar recuentos entre estudios con listas de aciertos distintas puede carecer de sentido.
Las funciones de privacidad y la rotación de direcciones dificultan el seguimiento longitudinal. Un dispositivo puede aparecer bajo una dirección nueva sin cambiar de servicio. A la inversa, las direcciones de servidor estables pueden ser más fáciles de medir que las poblaciones de clientes. La Internet IPv6 visible está condicionada por convenciones operativas.
El motor sin estado de ZMap aún puede enviar sondas a grandes listas de objetivos IPv6 cuando las herramientas y el método elegidos lo permitan. La contribución más amplia del proyecto —descubrimiento rápido seguido de enriquecimiento modular— sigue siendo relevante. La afirmación de censo no lo es.
Esta limitación es sana porque obliga a la medición de Internet a enfrentarse directamente al muestreo. El escaneo de todo IPv4 animó a veces a creer que la exhaustividad estaba disponible. Nunca fue completa en términos de servicios, punto de observación o filtrado. IPv6 hace imposible ignorar la brecha.
Por tanto, el futuro del proyecto puede depender menos de escanear cada dirección y más de construir poblaciones objetivo transparentes. Las herramientas para la procedencia, la deduplicación y el análisis de sesgos se vuelven tan importantes como la tasa de paquetes. La colaboración con las comunidades de DNS, enrutamiento y medición pasiva puede mejorar la cobertura sin pretender eliminar la incertidumbre.
IPv6 no deja obsoleto a ZMap. Revela qué parte del legado de ZMap es duradera: una arquitectura para formular preguntas acotadas a escala y registrar los límites de la muestra.
La evidencia longitudinal depende de un método estable, no de la velocidad máxima
Una de las mayores contribuciones de ZMap es la capacidad de repetir una observación. La repetición solo resulta científicamente útil cuando el método sigue siendo comparable. Una versión de escáner más rápida, una red fuente distinta o un módulo de protocolo revisado pueden cambiar los resultados aunque la población de Internet no cambie.
Un programa longitudinal debe congelar algo más que la línea de comandos. Debe registrar el método de generación de objetivos, las exclusiones, la semilla de permutación, las direcciones fuente, la carga útil de la sonda, el ritmo, los reintentos y la validación de respuestas. Los módulos de seguimiento necesitan sus propias versiones y esquemas. La cadena de almacenamiento debe conservar suficiente evidencia sin procesar para reclasificar registros más adelante.
La evolución de protocolos puede forzar una ruptura. Un estudio de TLS realizado antes de la generalización de Server Name Indication no puede reproducirse exactamente en un entorno de alojamiento virtual añadiendo una lista de nombres moderna y llamando continua a la serie. El método nuevo puede ser mejor y debe etiquetarse como un régimen de medición nuevo con un periodo de solapamiento.
Las mejoras del escáner crean otra discontinuidad. Un analizador que reconoce más servicios puede hacer que la prevalencia parezca subir. Una validación de respuestas más estricta puede hacer caer los recuentos. Los investigadores deben ejecutar en paralelo los métodos antiguo y nuevo sobre una muestra para estimar el efecto del cambio de herramienta.
La estabilidad del punto de observación importa tanto como el software. Un proveedor ascendente puede modificar el filtrado. Una universidad puede cambiar rutas. El peering puede acercar la fuente a algunas redes. Un segundo punto de observación puede ayudar a identificar si una tendencia aparente es global o específica de una ruta, y cambia la población en lugar de limitarse a añadir confianza.
La titularidad de los objetivos también cambia. Los bloques IPv4 se transfieren, los servicios en la nube reciclan direcciones y los dispositivos aparecen brevemente. Una respuesta repetida desde una dirección no es necesariamente una máquina persistente. El análisis longitudinal necesita un modelo de entidad adecuado a la pregunta o debe permanecer en la observación a nivel de dirección.
La publicación debe exponer la falta de datos. Si un barrido perdió paquetes del receptor o un proveedor bloqueó tráfico, la ejecución no debería normalizarse silenciosamente con resultados anteriores. Los intervalos de confianza y la finalización etapa por etapa pueden hacer comprensibles los límites sin fingir que la medición de Internet se comporta como un instrumento de laboratorio.
La retrospectiva de diez años en torno a ZMap es valiosa porque trata la historia del método como parte del resultado. La velocidad del proyecto hizo prácticos los barridos repetidos. Su madurez más profunda reside en reconocer cuándo números repetidos no son comparables.
Una observación correcta puede volverse operativamente falsa con el tiempo
Un registro de barrido puede ser correcto en el momento de recogerse y engañoso después. Los certificados se renuevan, las direcciones se reasignan y los servicios desaparecen. Los datos históricos son útiles para la investigación y peligrosos cuando se incorporan a un producto de exposición actual sin un modelo de frescura.
Los distintos campos caducan a ritmos diferentes. Un origen de enrutamiento puede permanecer estable durante años. Una máquina virtual en la nube puede durar minutos. Un certificado tiene fechas de validez explícitas y puede reemplazarse antes de tiempo. Un banner puede cambiar tras una actualización. Un conjunto de datos debe llevar el momento de recogida al nivel más fino necesario para la afirmación.
La revalidación no siempre es barata. Un producto puede vigilar millones de puntos finales y necesitar decidir con qué frecuencia volver a escanear. El contacto frecuente aumenta la carga y el coste. El contacto infrecuente aumenta los hallazgos obsoletos. Los calendarios basados en riesgo pueden priorizar servicios críticos y cambios recientes, dejando claramente marcado el historial de bajo valor.
La reasignación de direcciones crea daño cuando hallazgos antiguos siguen al nuevo titular. Una IP pública que una vez alojó una base de datos expuesta puede pertenecer después a un cliente sin relación. Los sistemas de resolución de entidades deben separar la observación histórica de la atribución actual y caducar los vínculos que no pueden confirmarse.
Los datos de certificados pueden crear una trampa similar. Que un nombre aparezca en un certificado antiguo no prueba que la misma organización opere hoy el punto final. La transparencia de certificados y los datos de barrido necesitan fechas de emisión y recogida. Una cadena que era inválida bajo un programa raíz puede tratarse de otro modo más adelante.
Los conjuntos de datos sin procesar son valiosos porque los analistas pueden volver a ellos con preguntas nuevas. Son sensibles porque conservan detalles que ya no son públicos. La retención debe justificarse, el acceso controlarse y la publicación diseñarse en torno al interés público continuo. «Alguna vez fue accesible» no hace inofensiva la distribución indefinida a nivel de dirección.
Los productos de inteligencia comercial afrontan el mismo problema a mayor escala. Una interfaz pulida puede hacer que una observación antigua parezca actual si la frescura no es prominente. Los clientes pueden actuar contra un proveedor o activo basándose en datos obsoletos. La transparencia del método debe incluir la cadencia de reescaneo y la confianza.
La cadena de ZMap fomenta evidencia con marca de tiempo, y el ecosistema circundante necesita una disciplina de caducidad. La medición no termina cuando se escriben los datos. El resultado tiene un ciclo de vida: recoger, interpretar, publicar, refrescar y, finalmente, retirar.
Los honeypots muestran que la Internet medida puede responder estratégicamente
Un escáner suele asumir que la respuesta remota es una propiedad incidental de un servicio. Los sistemas de seguridad pueden reconocer sondas y responder deliberadamente. Los honeypots emulan protocolos vulnerables para atraer reconocimiento. Los cortafuegos envían reinicios sintéticos. Los tarpits aceptan conexiones y ralentizan el escáner. Las plataformas de engaño devuelven banners diseñados para confundir la clasificación.
Estos sistemas no son ruido en todos los estudios. Forman parte de la Internet pública y pueden ser objeto de medición. Complican las afirmaciones sobre prevalencia de productos y exposición porque el comportamiento observado puede ser una actuación intencionada y no el activo subyacente.
Una sola IP también puede representar una trampa de escaneo operada en muchos puertos. Contar cada servicio aparente como un despliegue separado exagera la población. La coherencia entre puertos, los tiempos y las firmas de engaño conocidas pueden ayudar, mientras los sistemas sofisticados se adaptan.
Los proveedores de distribución de contenidos y de seguridad pueden interceptar sondas a escala. Su respuesta en el borde puede ser genuina para el dominio y genérica para barridos solo por dirección. Un estudio de software de servidor puede acabar midiendo la capa de protección. No es un error del escáner si el objeto se nombra correctamente.
Los defensores pueden bloquear una fuente de investigación conocida tras barridos repetidos. La disminución resultante de servicios observados puede parecer corrección. La transparencia y las identidades de fuente estables hacen más probable el bloqueo y hacen posible la operación ética. La calidad de la medición y la rendición de cuentas pueden tirar en direcciones opuestas; rotar fuentes encubiertas puede mejorar el alcance y socavar la legitimidad.
Los investigadores no deben intentar burlar automáticamente todos los controles defensivos. La evasión cambia la interacción y la postura ética. Si un estudio exige entender la censura o el bloqueo, el método debe ser explícito y revisado. Los barridos rutinarios de servicios deben aceptar que algunas redes eligen no responder.
El engaño también tiene un propósito estratégico: aumentar la incertidumbre del atacante y recabar inteligencia. Publicar métodos exactos para distinguir honeypots puede reducir el valor defensivo. Los investigadores pueden necesitar informes agregados o coordinación con los operadores.
La lección es más amplia que los honeypots. La medición de Internet no es observación pasiva de un objeto fijo. El objeto puede reconocer el instrumento y responder a él. Las sondas repetibles de ZMap hacen analizable esa interacción, siempre que el comportamiento resultante no se confunda con un hecho no estratégico sobre el punto final.
La resolución de entidades es donde un registro de paquetes se convierte en una afirmación de mercado
ZMap registra direcciones y respuestas de protocolo. Los informes públicos y los productos comerciales suelen necesitar organizaciones, productos y activos. La traducción no es una simple combinación de bases de datos. Los registros de asignación pueden nombrar a un operador de red y no al cliente que usa una dirección. Los proveedores de nube poseen prefijos que alojan a miles de inquilinos no relacionados. El DNS inverso puede estar obsoleto, ser genérico o estar controlado por un revendedor.
Varias pistas pueden mejorar la atribución. El origen del sistema autónomo identifica la red que anuncia un prefijo. Los datos WHOIS o de registro identifican al titular del recurso según los registros actuales del registro. Los certificados TLS pueden aportar nombres. Las respuestas DNS y HTTP pueden revelar una marca de servicio. Nada de ello prueba por sí solo la titularidad legal o la responsabilidad operativa.
Las pistas pueden entrar en conflicto por motivos legítimos. Un banco puede usar un proveedor de nube y una red de distribución de contenidos. Una empresa de seguridad gestionada puede terminar tráfico para un cliente. Una dirección puede arrendarse. Un certificado puede contener un nombre anterior. La resolución de entidades necesita evidencia fechada y una regla para la incertidumbre.
La identificación de productos tiene una cadena similar. Un banner puede nombrar software. Una negociación puede coincidir con una huella. Una página web puede ser un señuelo. El producto puede estar integrado en otro dispositivo. La información de versión puede ocultarse o modificarse deliberadamente. Un estudio debe separar la cadena observada, el producto inferido y la implementación confirmada.
Los conjuntos de datos grandes fomentan etiquetas deterministas porque son más fáciles de contar. Una categoría «desconocido» es metodológicamente honesta y comercialmente insatisfactoria. Los sistemas deben conservar la confianza y las hipótesis en competencia en lugar de colapsarlas. Un usuario que decide si contactar con un operador necesita ver por qué se hizo la atribución.
La reasignación hace temporal el proceso. Una IP puede pasar de un cliente a otro después del barrido. Un informe enviado semanas después puede llegar a la parte equivocada. Los hallazgos sensibles deben volver a comprobarse cerca de la divulgación. Los productos históricos deben evitar que atribuciones antiguas aparezcan como exposición actual.
La agregación puede reducir el error y ocultar la distribución. Informar de que una red de nube contiene una clase de servicio expuesto puede ser exacto sin nombrar a cada inquilino. Nombrar al proveedor como operador de todos los servicios puede ser injusto. Los investigadores deben elegir el nivel que corresponda a la evidencia y al interés público.
Las empresas comerciales de inteligencia de activos invierten mucho en esta capa porque los clientes pagan por titularidad y contexto, no por paquetes crudos. El valor es real y está separado del escáner abierto de ZMap. Un producto de alta calidad debe revelar el momento de recogida, la confianza y los mecanismos de corrección.
En el trabajo académico, la resolución de entidades debe documentarse como un método con muestras de validación. Las comprobaciones manuales, la retroalimentación de operadores y fuentes independientes pueden estimar el error. La ausencia de una verdad de referencia no debe ocultarse detrás de un gráfico preciso.
ZMap hizo escalable la recogida. También hizo posible escalar un error de atribución. El límite responsable es detener la afirmación en la mejor evidencia disponible: respuesta de dirección, comportamiento del servicio, hipótesis de producto o entidad verificada. Cada paso necesita su propia prueba.
Censys comparte el linaje de ZMap, no la propiedad del proyecto abierto
El trabajo académico de ZMap ayudó a crear las condiciones para Censys, una empresa comercial de inteligencia de Internet. La relación es importante y a menudo se colapsa en una identidad falsa. Censys es una empresa separada con productos, clientes y sus propias operaciones de datos. El ZMap Project es una suite de herramientas de código abierto y un ecosistema de investigación.
El linaje comercial demuestra que la medición repetible de Internet tiene valor de mercado. Los equipos de seguridad quieren información actual sobre servicios, certificados y activos expuestos. Una empresa puede operar escaneo continuo, mantener conjuntos de datos, resolver entidades y ofrecer búsqueda y vigilancia. Estas actividades requieren infraestructura y soporte más allá de publicar un escáner.
La operación comercial también cambia el modelo de rendición de cuentas. Una empresa tiene clientes, contratos y una huella de escaneo persistente. Puede usar tecnología relacionada con ZMap mientras desarrolla sistemas propietarios y enriquecimiento. Su conjunto de datos no debe tratarse como la salida de una herramienta pública sin modificar.
La separación protege la atribución. Los investigadores universitarios y los mantenedores de código abierto no deben recibir crédito por cada decisión de producto comercial. Censys no debe describirse como propietario de todos los repositorios o conjuntos de datos de ZMap producidos por otros. Fundadores e historia compartidos no borran las fronteras institucionales.
La relación también ilustra la economía del código abierto. Una herramienta pública de investigación puede crear una categoría comercial sin recibir los ingresos de cada empresa que la usa. Las empresas comerciales pueden financiar a colaboradores o devolver mejoras, pero el proyecto no tiene un derecho automático sobre sus ingresos. La sostenibilidad depende de subvenciones, apoyo institucional, tiempo de colaboradores y lo que las empresas decidan invertir en el proyecto.
Para los usuarios, la herramienta abierta y el servicio gestionado ofrecen acuerdos distintos. Ejecutar ZMap da control sobre la pregunta, el ritmo y los datos sin procesar. Exige capacidad de red, ingeniería, procesos éticos y almacenamiento. Una plataforma comercial ofrece datos e interfaces mantenidos a un precio, mientras el cliente depende de sus métodos de recogida y cobertura.
La existencia de Censys no prueba que el proyecto abierto se haya comercializado hasta desaparecer. Muestra que el método de medición se convirtió en infraestructura lo bastante valiosa para sostener una empresa. La actividad de publicación continua del proyecto, incluido ZMap 4.4.0 en 2026, indica una vida técnica independiente.
La historia comercial explica el impacto sin establecer propiedad. ZMap ayudó a hacer reproducible la medición a escala de Internet. Censys construyó un negocio de inteligencia relacionada. Ambos comparten linaje y operan bajo autoridades distintas.
El escáner es abierto; el programa de medición sigue siendo costoso
El escáner ZMap puede descargarse sin pagar una licencia propietaria. Operar un programa serio exige mucho más. La organización necesita ancho de banda, equipos, capacidad de captura, almacenamiento de datos, analistas, controles de seguridad, respuesta a abusos y revisión jurídica o institucional. Los barridos profundos de protocolo añaden CPU e interacción remota. Los estudios longitudinales crean una obligación permanente de gestión de datos.
La infraestructura en la nube puede facilitar rápidamente el cómputo y complicar la política de escaneo. Los proveedores pueden restringir las sondas de alta velocidad o recibir quejas. Las direcciones fuente pueden cambiar. Los cargos de salida y los límites de tasa de paquetes afectan al diseño. Una red universitaria puede tener ancho de banda adecuado y afrontar riesgo reputacional si el programa no está coordinado.
El almacenamiento crece con el enriquecimiento. Un registro de respuesta mínimo es pequeño. Los certificados, las transcripciones de protocolo y los cuerpos HTTP no lo son. Conservar datos sin procesar respalda la reproducibilidad y aumenta la sensibilidad. Los investigadores necesitan reglas de retención, controles de acceso y un plan de eliminación.
El personal es el mayor coste oculto. Alguien debe actualizar módulos, interpretar errores y responder a los operadores. La práctica ética exige atención humana oportuna. Un barrido automatizado que envía millones de sondas no puede tener un buzón sin supervisar como único mecanismo de rendición de cuentas.
La financiación se reparte entre universidades, subvenciones, empresas y colaboradores. El proyecto no publica un presupuesto consolidado ni una cifra de empleados. La actividad de los repositorios muestra mantenimiento, no el valor económico de todo el uso posterior. Esto es habitual en la infraestructura de investigación y crea riesgo de sucesión.
La suite modular puede reducir la ingeniería duplicada. Los investigadores no necesitan construir desde cero un escáner, un recopilador TLS y un linter para cada artículo. El código compartido mejora la comparabilidad y concentra el mantenimiento. El beneficio es público y el coste puede recaer en un grupo pequeño de mantenedores.
Las instituciones que usan las herramientas deben contribuir según su dependencia. Las contribuciones pueden incluir código, pruebas, documentación, financiación o infraestructura de escaneo responsable. Un usuario comercial que mantiene una bifurcación privada puede obtener ventaja a corto plazo y aumentar el coste de mantener la herramienta pública compatible con los protocolos actuales.
La comparación de coste total con un conjunto de datos gestionado depende de la frecuencia y el control. Un equipo que realiza un estudio puede estar mejor atendido por una fuente de datos existente. Un grupo de investigación que desarrolla una pregunta de protocolo nueva puede necesitar ejecutar su propia medición. El código abierto crea la opción; no hace que cada ejercicio sea económicamente sensato.
ZMap ocupa una etapa junto a otros escáneres y servicios de datos comerciales
A menudo se compara ZMap con otros escáneres, y la comparación necesita un propósito. Nmap está diseñado para descubrimiento flexible y examen detallado, con tipos de escaneo ricos, bases de datos de huellas y un motor de scripts. Masscan es conocido por el escaneo de alta velocidad. Las plataformas comerciales de inteligencia de activos operan recogida continua y enriquecimiento de entidades. Los escáneres de vulnerabilidades añaden comprobaciones autenticadas y flujos de corrección.
La fortaleza de ZMap es una primera etapa sin estado orientada a la investigación y una suite de medición modular. Se adapta bien a barridos amplios repetidos con sondas controladas y salida estructurada. No es un producto completo de gestión de vulnerabilidades ni un escáner universal interactivo para administradores.
Nmap puede realizar exámenes profundos de un conjunto menor de objetivos y se usa ampliamente en operaciones de red. Su lógica con estado y la flexibilidad de scripting sirven a un flujo de trabajo distinto. Un investigador puede usar ZMap para encontrar puntos finales que responden y otra herramienta para el seguimiento detallado. Las categorías se solapan sin exigir un ganador.
La velocidad de Masscan puede convenir al descubrimiento de activos y al trabajo de seguridad. Las diferencias en validación, salida y prácticas de investigación circundantes importan más que una cifra llamativa de paquetes por segundo. La elección debe seguir la evidencia requerida y la capacidad de la organización para operar con responsabilidad.
Las plataformas comerciales ofrecen una vista mantenida sin exigir que el cliente escanee. Pueden combinar varios métodos de recogida, DNS, datos de registro y contexto histórico. El usuario cambia control y transparencia por comodidad y servicio. La cobertura y la resolución de entidades siguen siendo afirmaciones metodológicas que evaluar.
La medición pasiva evita contactar con los objetivos y solo ve el tráfico disponible en el punto de observación. Puede revelar uso activo que un barrido externo pasa por alto y no puede ofrecer una vista pública global. Los conjuntos de datos de enrutamiento y DNS añaden contexto sin probar servicio.
Los programas de medición más creíbles combinan fuentes. Un barrido puede validar una hipótesis DNS. La evidencia pasiva puede mostrar tráfico real hacia un servicio. La divulgación del operador puede resolver la atribución. La competencia entre herramientas es menos útil que la triangulación metodológica.
La influencia de ZMap es visible en la expectativa de que los estudios a escala de Internet deben ser reproducibles, conscientes del ritmo y modulares. Incluso los investigadores que eligen otro escáner trabajan en un campo cambiado por la demostración de que la amplitud podía ser una parte ordinaria del diseño de medición.
Madurez significa métodos mantenidos, no escaneo inofensivo ni completo
Más de una década después de su lanzamiento, ZMap seguía activo en la versión 4.4.0, y la suite circundante cubría negociaciones de aplicación, DNS y análisis de infraestructura de clave pública. Una retrospectiva sistemática y un debate de investigación continuo muestran que el proyecto se ha convertido en infraestructura de medición duradera.
Esa madurez es un logro de mantenimiento. No resuelve las cuestiones éticas, no garantiza una salud igual en todos los repositorios ni crea una vista completa de Internet. Los protocolos evolucionan, IPv6 cambia la construcción de objetivos y los sistemas defensivos se adaptan a sondas conocidas. La disponibilidad en código abierto también significa que los mantenedores no pueden vigilar cada barrido realizado con el software.
La evidencia es más clara en arquitectura, estado de versiones y práctica documentada. Es más débil en un censo global de usuarios, financiación consolidada y consecuencias de cada despliegue posterior. El uso indebido por un operador independiente no debe atribuirse automáticamente al proyecto, y las guías de escaneo responsable no deben tratarse como prueba de que todos los usuarios las siguen.
El método duradero del proyecto es más estrecho que una afirmación de visibilidad universal. Formular una pregunta limitada, registrar la fuente y la población objetivo, conservar la sonda y las versiones de las herramientas, separar la observación de la atribución y diseñar una vía para que los operadores se opongan. En IPv6, el método también exige dar cuenta explícita de cómo se construyó la lista de objetivos y qué excluye.
La siguiente prueba es un estudio actual que pueda reproducirse de forma independiente a lo largo de toda la cadena, incluida la procedencia de objetivos, la pérdida etapa por etapa, la operación responsable y la interpretación fechada. Esa evidencia mostraría que el acervo común de medición pública puede sobrevivir al paso más allá del espacio IPv4 enumerable.
ZMap redujo el coste técnico de ver parte de la Internet pública. Su valor depende ahora de mantener visibles los costes epistémicos e institucionales: a quién se preguntó, desde dónde, con qué paquete, bajo qué definición y con qué recurso cuando la medición causó daño.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance