
Resumen
- El 15 de agosto de 2024, la retirada programada de un núcleo de paquetes 4G antiguo de TPG Telecom provocó una caída de voz de 80 minutos. Hubo 147 intentos de llamada de emergencia originados en la red TPG: 104 llegaron al servicio usando otra red móvil y 43 no alcanzaron el punto de terminación requerido.
- El regulador australiano concluyó que TPG conocía la caída importante a la 1:22 y había iniciado una reversión completa, pero no informó a la persona responsable de las llamadas 000 y 112 hasta las 9:07. La brecha convierte el incidente en una prueba de preparación del cambio, detección de fallos parciales y entrega responsable a un tercero crítico.
No falló una sola pieza, sino una cadena de controles
Es correcto llamar al episodio una caída móvil breve, pero esa descripción se queda corta. Según la Australian Communications and Media Authority, ACMA, la interrupción visible comenzó a las 0:40 y terminó a las 2:00 del 15 de agosto de 2024. Esos 80 minutos son solo una parte del problema de responsabilidad.
TPG Telecom realizaba una actividad programada para retirar su antiguo núcleo de red de paquetes 4G. El núcleo móvil es la parte central que identifica el servicio del teléfono, organiza la sesión y decide por dónde debe salir una llamada. Las antenas pueden seguir emitiendo aunque el núcleo no consiga establecer una conversación. Para el usuario, el dispositivo parece conectado, pero la llamada no se completa.
TPG dijo a ACMA que había hecho pruebas «críticas para la misión» antes del trabajo. Aun así, el cambio hizo caer todos los enlaces de señalización 4G, incluidos enlaces que transportaban tráfico real. La señalización son las instrucciones que permiten localizar al abonado y preparar el recorrido de una llamada; cuando se interrumpe, la voz puede fallar antes de que alguien escuche un tono.
La mayoría de los clientes afectados no pudo hacer ni recibir llamadas de voz o por Wi-Fi, incluidas las de emergencia. Algunos teléfonos concretos con capacidad 5G siguieron funcionando. Esa supervivencia parcial dificultó la detección. Los procesos automáticos y la supervisión en tiempo real de TPG no identificaron de inmediato que ciertos usuarios de 4G no podían llamar a emergencias.
El episodio atravesó, por tanto, varios puntos de control: aprobación del cambio, protección de enlaces todavía activos, detección del impacto crítico, decisión de revertir y aviso externo. Atribuirlo todo al primer desencadenante técnico ocultaría el sistema que debía limitar sus consecuencias.
Dos relojes explican el incidente
A las 0:40, el cambio programado hizo caer la señalización 4G. A la 1:22, TPG tuvo conocimiento de la caída importante. El problema se elevó a la alta dirección, comenzó una reversión completa y se activaron los procesos del equipo de gestión de emergencias.
Revertir significa deshacer el cambio para devolver la red a un estado que funcionaba antes. Ordenar la reversión no demuestra que cada servicio ya esté restaurado; solo inicia el regreso controlado.
A las 2:00, el servicio estaba restablecido por completo. Entre las 3:22 y las 5:42, TPG realizó comprobaciones de bienestar a usuarios cuyas llamadas no habían llegado. A las 9:07, la empresa contactó con la persona responsable de las llamadas 000 y 112. En Australia, ese es el operador reconocido que recibe la llamada y la transfiere a policía, bomberos o ambulancias; Telstra desempeña esa función. El informe de ACMA indica un correo a las 9:07 y una llamada telefónica a las 9:25.
El primer reloj mide disponibilidad: 80 minutos desde la caída hasta la restauración. El segundo mide coordinación: siete horas y 45 minutos desde que la organización supo de la caída hasta el primer aviso. El hallazgo regulatorio se refiere al segundo. Restaurar y notificar son obligaciones distintas porque protegen partes diferentes de la respuesta de emergencia.
El recorrido de una llamada de emergencia, en lenguaje sencillo
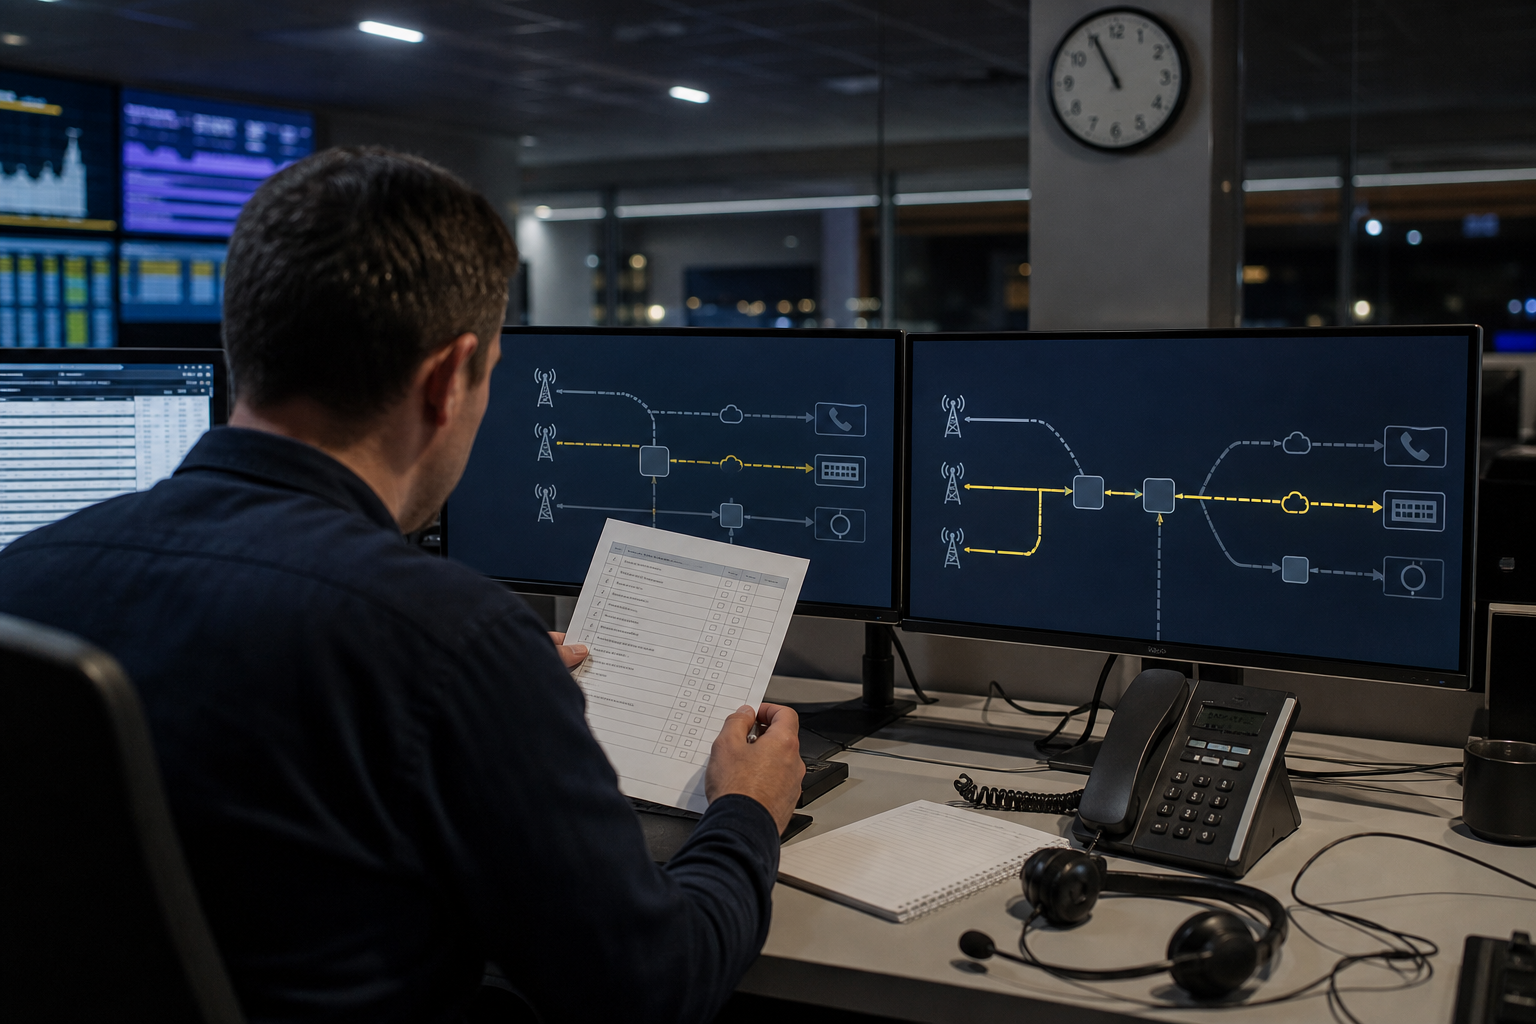
El trayecto puede verse como cinco pasos. El teléfono solicita acceso a la red de radio, formada por antenas y equipos cercanos. El núcleo móvil identifica el servicio y establece la llamada. La operadora la encamina hacia la interconexión nacional de emergencias. La persona responsable del servicio la recibe. Finalmente, un operador humano la transfiere al organismo de policía, bomberos o ambulancias adecuado.
Un plano puede mostrar rutas redundantes entre esas etapas. Eso no garantiza que un teléfono use la alternativa durante un fallo parcial concreto. El terminal, la radio, el núcleo y la interconexión deben reaccionar de forma compatible. Además, la supervisión debe reconocer que la ruta primaria ha fallado aunque otras funciones sigan verdes.
En una presentación posterior ante el Senado, TPG describe las llamadas móviles de emergencia pasando por su núcleo con varias capas de redundancia, la entrega a una interconexión de Telstra y alarmas para escalar fallos. La descripción ayuda a entender la arquitectura que la empresa afirma tener hoy. Es posterior y está atribuida a TPG; no demuestra que controles idénticos existieran o funcionaran durante el incidente de 2024.
La evidencia histórica es el resultado observado: la señalización que aún llevaba tráfico cayó, algunos usuarios conservaron servicio, otros no, y el impacto sobre el trayecto de emergencia no fue visible de inmediato. Esa realidad en funcionamiento pesa más que un diseño abstracto.
El «camp-on» ayudó, pero no fue universal
Durante la caída, 147 usuarios intentaron llamadas de emergencia originadas en la red TPG. Ciento cuatro se «acamparon» temporalmente en Optus o Telstra y llegaron al servicio. El camp-on permite que un móvil utilice otra red disponible solo para una llamada de emergencia, aunque el usuario no tenga contrato normal con esa compañía.
Fue una capa de resiliencia valiosa. También tuvo límites.
ACMA determinó que solo parte del núcleo había perdido funcionalidad. La red de acceso por radio no se retiró de una manera que obligara a todos los dispositivos a buscar otra operadora. Como resultado, 43 llamadas no llegaron al punto de terminación requerido.
Una correspondía a una persona en itinerancia internacional. TPG comprobó el bienestar de las otras 42. Dieciocho dijeron que no necesitaban ayuda urgente. Veinticuatro fueron remitidas a la policía del estado correspondiente para seguimiento, y todas habían realizado llamadas después de la caída. Las autoridades confirmaron que al menos dos no vivían una emergencia.
Estos datos no prueban muerte ni lesión. Sí prueban 43 fallos de entrega de una llamada de emergencia. También explican por qué un porcentaje agregado no basta: un respaldo puede ser útil para 104 personas y, al mismo tiempo, insuficiente para otras 43.
El camp-on depende del dispositivo, la cobertura de otra operadora y la forma concreta del fallo. No puede asumirse que funcione igual en todo lugar o teléfono. Debe probarse como una capa separada, nunca usarse como permiso para relajar el control de la red de origen.
Los fallos parciales son difíciles de ver
Una caída total suele generar señales inequívocas: alarmas masivas, tráfico desplomado y paneles rojos. Un fallo parcial deja suficiente actividad para producir una falsa sensación de salud.
En este caso, algunos teléfonos 5G seguían llamando, partes del núcleo funcionaban y la radio permanecía presente. Una media general podía parecer razonable aunque un usuario 4G no completara el trayecto más crítico.
La supervisión de un servicio esencial debe hacer una pregunta concreta: ¿puede un usuario representativo completar la operación exacta? Para emergencias, comprobar que una antena responde o que un proceso está activo no basta. Hay que verificar que la llamada se establece desde la tecnología afectada, se encamina a la interconexión y es aceptada en el punto previsto.
Es como un edificio con luz pero con la salida de incendios bloqueada. Medir la electricidad no responde si las personas pueden salir. De igual manera, la salud de los componentes no prueba la entrega extremo a extremo.
El informe público no revela el diseño completo de alarmas ni la matriz de pruebas de TPG. No sería responsable inventar una alarma concreta que faltó. La conclusión que sí sostiene el expediente es que la supervisión automática no detectó inmediatamente la incapacidad de algunos usuarios para llamar a emergencias por 4G.
«Probado» no significa «seguro en producción»
Que TPG realizara pruebas críticas lleva a preguntar qué demostraron exactamente. Un laboratorio puede omitir dependencias. Un ensayo puede validar el sistema objetivo pero no un enlace que aún porta tráfico. La secuencia real puede diferir de la ensayada. Una combinación parcial quizá no se reprodujo.
Estas son posibilidades generales, no una reconstrucción del caso. El informe no permite escoger una. Su utilidad es mostrar por qué la palabra «probado» no termina la investigación.
Antes de retirar un núcleo antiguo, el equipo debe demostrar qué enlaces están realmente inactivos, con qué medición, qué recorridos de llamada se han probado, qué señal detendrá el cambio, quién puede ordenar la reversión y cómo se confirmará la recuperación. Un componente sigue siendo producción mientras lleve tráfico, aunque el proyecto lo llame legado.
La telemetría de infraestructura y la prueba del recorrido del usuario son complementarias. La primera mira enlaces, procesos y capacidad. La segunda sigue el servicio completo. Ambas deben coincidir antes, durante y después del cambio.
Revertir no sustituye a avisar
A la 1:22, TPG comenzó la reversión y activó su gestión de emergencia. Esas acciones fueron necesarias. Sin embargo, una respuesta madura divide el trabajo: restauración, evaluación de impacto, comunicación externa y conservación del registro de decisiones.
Cuando toda la atención se concentra en reparar, el aviso puede quedar para después. Es comprensible, pero peligroso. La persona responsable de las llamadas de emergencia necesita conocer la interrupción mientras sucede o tan pronto como sea posible. Un aviso posterior a la restauración no recrea la conciencia situacional que faltó durante el incidente.
TPG tenía una política que exigía informar con rapidez y explicó a ACMA que el retraso se debió a que no se siguió esa política. La formación anual anunciada puede ayudar. Aun así, una norma escrita es débil si su ejecución depende de que alguien recuerde una tarea separada en plena reversión.
Un control más fuerte crea automáticamente una tarea cuando el incidente afecta a emergencias. Asigna propietario, inicia un temporizador, registra el canal y exige acuse. La automatización no toma la decisión editorial por las personas; hace visible si la entrega ocurrió.
La conclusión legal fue precisa
La determinación australiana de 2019 sobre llamadas de emergencia obliga a operadoras, proveedores y personas responsables del servicio. Entre sus objetivos están el acceso, la integridad, la continuidad y la coordinación durante una interrupción.
El párrafo 27(2)(a) exigía avisar lo antes posible a las personas responsables de 000/112 y 106 después de conocer una caída importante que afectara al transporte de llamadas de emergencia. La investigación de este caso se limitó al aviso relativo a 000 y 112.
ACMA fijó la conciencia de TPG a la 1:22 y el contacto a las 9:07, mucho después de la restauración. Encontró un incumplimiento de la obligación y una infracción consecuente de la condición de licencia que exige respetar la ley de telecomunicaciones. La respuesta fue una advertencia formal, no una sentencia judicial ni una multa. Conviene describirla sin exageración y sin restarle importancia.
La norma posterior sobre comunicación con clientes durante grandes caídas aún no estaba vigente el 15 de agosto de 2024. Puede mencionarse como contexto de reforma, no como fundamento retroactivo de la decisión.
Responsabilidad sin buscar un chivo expiatorio
El informe no identifica al ingeniero que ejecutó el cambio ni a la persona que debía llamar a Telstra. No hay base para atribuir culpa individual. La responsabilidad organizativa sí puede concretarse: TPG controlaba el cambio, la supervisión, la reversión, la clasificación y el procedimiento de aviso.
El control incluía aprobación, verificación de tráfico vivo, vigilancia del recorrido de emergencia, autoridad de reversión, mando del incidente y notificación. Cada función necesita un responsable y una prueba auditable.
La explicación de que una política no se siguió no debería cerrar el análisis. Debería abrir una pregunta de diseño: ¿cómo se modificó el sistema para que el mismo olvido sea menos probable? Formación, pruebas sintéticas, temporizadores, listas vinculadas a la gravedad y acuses de terceros se refuerzan mutuamente.
La meta no es castigar todo error. Es hacer que la responsabilidad sea legible. La autorización para cambiar no prueba que el nuevo estado sea seguro. Los recorridos que realmente funcionan, la hora en que se conoce el fallo y la entrega registrada a quien debe actuar son las evidencias decisivas.
Fuentes
- Informe de investigación de ACMA, expediente ACMA2024/1603
- ACMA: advertencia a TPG por incumplimiento de las reglas de Triple Zero
- Registro Federal: Telecommunications (Emergency Call Service) Determination 2019
- Presentación 6 de TPG Telecom ante la investigación del Senado
- Parlamento de Australia: índice de presentaciones sobre el servicio Triple Zero
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance