
Resumen
- Suricata es el motor abierto de análisis de paquetes; OISF es la organización estadounidense sin fines de lucro que emplea personal, gobierna el desarrollo y publica versiones.
- La captura, la reconstrucción de flujos, los analizadores de protocolos, las reglas y EVE JSON forman una única cadena de detección, por lo que binarios idénticos pueden producir resultados operativos diferentes.
- Las versiones de julio de 2026 corrigieron múltiples problemas de seguridad y retiraron Suricata 7; el mayor volumen de informes se relacionó en parte con el análisis asistido por IA, no con un deterioro comprobado de la calidad.
- OISF reportó aproximadamente $2.06 millones de ingresos en el año fiscal 2025, una base institucional pequeña en comparación con los productos comerciales y las redes que dependen del motor.
Una versión de seguridad de julio expuso la carga detrás de un motor invisible
El 7 de julio de 2026, la Open Information Security Foundation publicó Suricata 8.0.6 y la versión final 7.0.17. Las actualizaciones corrigieron múltiples problemas de seguridad en un motor diseñado para analizar tráfico de red hostil. Dos días después, OISF anunció las versiones y dirigió a los usuarios a abandonar la rama retirada de Suricata 7. El episodio reflejó la carga de la institución: mantener una gran superficie de inspección de paquetes que puede operar en línea en enlaces de alta velocidad y dentro de productos cuyos clientes nunca ven el nombre de Suricata.
Un operador de seguridad puede ejecutar Suricata directamente contra una interfaz o un archivo de captura de paquetes. Otro puede usar un producto comercial de detección de red cuyo panel de control, alimentación de reglas y hardware de captura ocultan el motor subyacente. Una distribución de firewall puede usarlo en línea. Un equipo de investigación puede tratar EVE JSON como telemetría estructurada. Estos sistemas comparten código, pero difieren en captura, reglas, configuración y respuesta.
Suricata es el motor de código abierto de detección de intrusiones, prevención de intrusiones y monitoreo de seguridad de red bajo la GNU General Public License versión 2. OISF es la organización estadounidense sin fines de lucro que emplea personal, gobierna el desarrollo, publica versiones y coordina la participación comercial y comunitaria. Los nombres describen cosas diferentes y no deben usarse como identidades legales intercambiables.
Victor Julien comenzó el código a finales de 2007. OISF se organizó durante el período siguiente para dotar al proyecto de un hogar institucional y un modelo de financiación. La primera versión pública llegó en julio de 2010. Desde el principio, el diseño hizo hincapié en el procesamiento multinúcleo, el análisis consciente de la aplicación y un motor abierto independiente de la hoja de ruta de un IDS comercial.
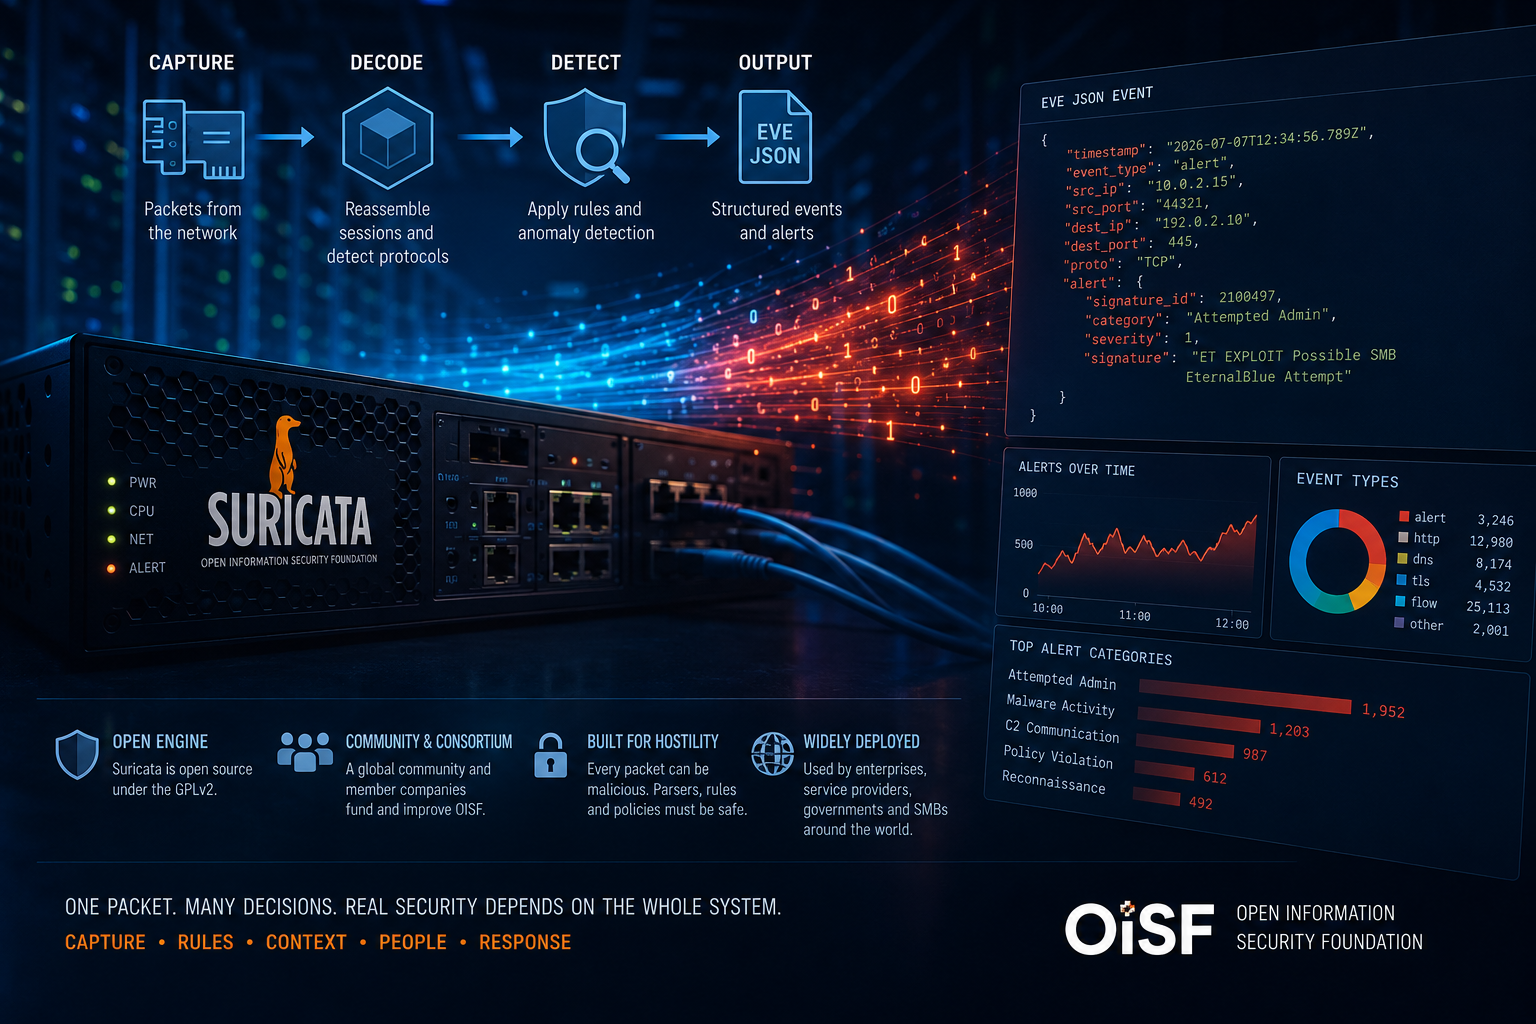
El valor del motor proviene del mantenimiento del contexto. Captura o lee paquetes, los agrupa en flujos, reconstruye flujos de bytes TCP, identifica protocolos, analiza transacciones, inspecciona archivos y aplica reglas. Puede emitir alertas, registros DNS, metadatos TLS, transacciones HTTP, eventos de flujo y estadísticas a través de EVE JSON.
Esa amplitud deja una pregunta difícil: ¿puede una entidad sin fines de lucro relativamente pequeña mantener las rutas de captura, la lógica de flujo, los analizadores de protocolos, las interfaces de reglas y la telemetría fiables cuando cada entrada puede estar malformada, ser adversaria o simplemente diferente del tráfico utilizado en las pruebas?
La escala financiera agudiza la pregunta. Los registros derivados del IRS para el año fiscal 2025 muestran ingresos de OISF de $2,060,506, gastos de $1,680,971 y activos netos al cierre del año de $2,090,693. Las contribuciones representaron $1,833,800, mientras que los ingresos por servicios del programa fueron de $214,028. Estas cifras describen a la organización sin fines de lucro, no el valor derivado de los productos comerciales ni el costo operativo total de los despliegues.
“Suricata detectó” comprime, por lo tanto, varias autoridades en una sola frase. La versión del motor, la calidad de la captura, el analizador, la fuente de reglas, los umbrales, las variables y la política local influyen en el resultado. Los proveedores siguen siendo responsables de su integración y de sus promesas de soporte. Los operadores siguen siendo responsables de la ubicación, el ajuste y la respuesta. OISF mantiene el motor común sobre cuyo comportamiento se construyen esas capas.
La captura de paquetes establece el límite de todo lo que Suricata puede conocer
Cada cadena de detección comienza con los paquetes. Si el sensor pierde tráfico, los analizadores y las reglas posteriores no pueden recuperarlo. Suricata admite varias rutas de captura y modos de operación, incluyendo el monitoreo pasivo, la inspección en línea y el análisis fuera de línea de archivos pcap. Los backends pueden incluir AF_PACKET, NFQUEUE, libpcap, DPDK, AF_XDP, netmap e integraciones de proveedores o hardware.
La presencia de código para un backend no significa que OISF admita todas las rutas por igual. La documentación actual publica niveles de soporte que distinguen las opciones con un mantenimiento y pruebas sólidos de las rutas comunitarias, de proveedores o no mantenidas. Esta es una señal más útil que una larga lista de características porque indica a los operadores dónde se concentran la garantía de calidad y la respuesta.
El diseño de la captura debe ajustarse al enlace. Una interfaz de alta velocidad puede exponer múltiples colas de recepción. La afinidad de la CPU y la distribución de flujos afectan a si ambas direcciones de una conversación llegan al mismo trabajador. El tamaño de los paquetes, las ráfagas y el comportamiento de las interrupciones influyen en la pérdida. La velocidad nominal de línea de una NIC no significa que el motor pueda inspeccionar cada paquete con un conjunto de reglas arbitrario.
La pérdida de paquetes es un evento de seguridad porque crea puntos ciegos. Los operadores deben medir las caídas de captura por separado del procesamiento de reglas y exportar estadísticas. Un sensor puede informar de que no hay alertas porque el tráfico era benigno o porque los paquetes relevantes nunca llegaron al analizador. Los paneles de control que muestran recuentos de alertas sin métricas de pérdida pueden hacer que la sobrecarga parezca seguridad.
La descarga de hardware puede cambiar la visibilidad. Las funciones de suma de comprobación, segmentación y agregación alteran lo que ve el software. Una derivación de red, un espejo de conmutador o un conmutador virtual pueden descartar o reordenar el tráfico antes de que llegue a Suricata. El motor puede recibir solo una dirección, debilitando la reconstrucción de flujos.
El modo en línea añade consecuencias de disponibilidad. En modo pasivo, un fallo del motor puede eliminar la visibilidad mientras el tráfico continúa. En línea, el sensor participa en el reenvío y puede bloquear paquetes. Los operadores deben elegir el comportamiento de fallo abierto o fallo cerrado, el hardware de bypass y los procedimientos de mantenimiento. Un control de seguridad que falla cerrado puede convertirse en una fuente de interrupción; uno que falla abierto puede convertirse en una brecha no observada.
El análisis pcap fuera de línea evita la pérdida de paquetes en vivo una vez completada la captura y hereda lo que la captura omitió. Es valioso para la investigación forense, las pruebas de regresión y el desarrollo de reglas. La reproducción de un pcap no es idéntica a la temporización en vivo y a la presión de flujo, por lo que el rendimiento y el comportamiento de los tiempos de espera pueden diferir.
La captura es también el límite entre Suricata y el producto circundante. Un dispositivo de proveedor puede suministrar captura acelerada o equilibrio de carga. El motor debe recibir la afinidad de flujo y los metadatos correctos. Cuando una integración falla, la responsabilidad puede repartirse entre OISF, los controladores de la NIC, el sistema operativo y el proveedor.
Los despliegues más disciplinados tratan la captura como un subsistema medido. Realizan pruebas de rendimiento con las reglas previstas, supervisan las caídas, validan el flujo bidireccional y documentan el nivel de soporte. Suricata no puede detectar lo que nunca recibió, por muy sofisticados que lleguen a ser sus analizadores.
El seguimiento de flujos convierte los paquetes en una narrativa de seguridad
Muchas acciones maliciosas no pueden reconocerse en un solo paquete. Un comando puede dividirse en segmentos TCP. Los paquetes pueden llegar desordenados o retransmitirse. Un atacante puede explotar las diferencias entre cómo un sensor y un punto final reconstruyen un flujo. Los motores de flujo y secuencia de Suricata crean el estado necesario para analizar conversaciones en lugar de tramas aisladas.
El seguimiento de flujos agrupa los paquetes por puntos finales, puertos y protocolo, y mantiene información del ciclo de vida. El reensamblaje TCP ordena los bytes, gestiona las retransmisiones y suministra un flujo coherente a los analizadores de aplicación. Las reglas pueden entonces inspeccionar una solicitud HTTP, un handshake TLS o una transacción SMB a través de los límites de los paquetes.
La corrección es crítica para la seguridad. Si Suricata acepta un segmento superpuesto de forma diferente al punto final protegido, un atacante puede hacer que el sensor vea bytes benignos mientras que el servidor ve bytes maliciosos. El motor necesita políticas conscientes del objetivo, pruebas de regresión y un manejo conservador de la ambigüedad.
El estado consume memoria. Un atacante puede crear muchas conexiones incompletas o patrones de secuencia inusuales. Los operadores establecen límites de memoria, tiempos de espera y políticas de excepción. Cuando los recursos se agotan, el motor tiene que decidir si descarta el estado, desvía el tráfico, detiene el análisis o bloquea. Cada elección cambia la seguridad y la disponibilidad.
El tráfico asimétrico es una limitación persistente. Si el sensor solo ve una dirección, puede perder handshakes, acuses de recibo y respuestas del servidor. Parte del análisis puede continuar, mientras que la confianza y la integridad de la transacción disminuyen. El diseño de la red debería aspirar a una visibilidad simétrica o tener en cuenta explícitamente la brecha.
El tráfico cifrado no elimina la necesidad de estado de flujo. Suricata puede observar metadatos como direcciones, temporización, propiedades TLS e información de certificados cuando están disponibles. No puede inspeccionar la carga útil de la aplicación cifrada sin el descifrado realizado en otro lugar. Un producto que integra la terminación TLS puede exponer el texto plano a Suricata; el motor por sí solo no rompe el cifrado.
El estado de flujo también admite salidas más allá de las alertas. EVE JSON puede registrar las horas de inicio y fin, bytes, paquetes y protocolo de aplicación. Esto resulta útil para la caza y la investigación forense. El volumen puede ser considerable, y la política de privacidad debe reflejar que los metadatos de red pueden revelar el comportamiento.
El ajuste del tiempo de espera es específico de la carga de trabajo. Los valores cortos reducen la memoria y pueden dividir sesiones de larga duración. Los valores largos conservan el contexto y aumentan la presión del estado. Los protocolos industriales y de IoT pueden tener patrones diferentes al tráfico web. Los valores predeterminados son una línea base, no una optimización universal.
El motor de flujo ilustra por qué un IDS no es simplemente una herramienta de búsqueda. Implementa un modelo de comportamiento del punto final bajo entrada adversaria. Cada analizador y regla depende de ese modelo. La carga de mantenimiento de OISF comienza antes de que el motor de detección evalúe una sola firma.
Los analizadores de protocolos crean significado y una gran superficie de ataque hostil
La coincidencia de carga útil sin procesar puede encontrar patrones fijos y tiene una comprensión limitada de la estructura del protocolo. Los analizadores de capa de aplicación de Suricata identifican protocolos independientemente de los puertos estándar y exponen campos como métodos HTTP, nombres DNS, propiedades TLS, operaciones SMB, metadatos QUIC y transacciones de protocolos industriales.
La conciencia del protocolo mejora la precisión. Una regla puede inspeccionar un nombre de consulta DNS en lugar de buscar una cadena en cada byte. Puede distinguir una cabecera HTTP de un cuerpo de respuesta. La coincidencia de búferes múltiples permite a los escritores de reglas apuntar a la ubicación semántica de los datos.
El analizador debe manejar tanto la variedad legítima como los casos límite maliciosos. Las especificaciones de protocolo permiten campos opcionales, fragmentación y extensiones. Las implementaciones reales violan los estándares. Los atacantes envían entradas truncadas, anidadas o contradictorias para consumir recursos y encontrar discrepancias.
Suricata utiliza tanto C como Rust. Rust se ha introducido progresivamente para muchos analizadores y puede eliminar clases de errores de seguridad de memoria cuando se usa correctamente. No hace que el análisis sea seguro por declaración. Quedan errores lógicos, agotamiento de recursos, interfaces inseguras y componentes C. El motor sigue necesitando fuzzing, revisión y respuesta de seguridad.
La evolución de los protocolos es continua. HTTP/3 y QUIC trasladan más comportamiento de transporte a capas cifradas y multiplexadas. Aparecen protocolos de nube y extensiones de proveedores. Los analizadores necesitan mantenimiento para preservar el significado. Un analizador que simplemente reconoce un protocolo puede exponer menos campos de los que un operador supone.
La detección independiente del puerto también puede ser evadida o crear identificaciones falsas. El tráfico puede parecerse a un protocolo durante los primeros bytes. Los túneles cifrados ocultan la aplicación. Un punto final puede cambiar de protocolo después de la negociación. El motor informa de su mejor clasificación bajo la evidencia disponible.
La extracción e inspección de archivos añaden otra capa. Los datos de aplicación reensamblados pueden contener documentos, ejecutables o contenido comprimido. Los límites son esenciales porque los objetos anidados o de gran tamaño pueden agotar la memoria y el almacenamiento. Las herramientas de antivirus o sandbox posteriores introducen sus propias colas y límites de confianza.
La salida del analizador alimenta EVE JSON y las reglas. Un cambio de esquema puede afectar a los paneles de control y a las detecciones. Los operadores que actualizan el motor deben probar los consumidores posteriores, no solo si el proceso se inicia. Un analizador más rico puede aumentar el volumen de eventos y el almacenamiento de forma inesperada.
Las versiones de seguridad de julio de 2026 son relevantes porque Suricata analiza tráfico hostil a alta velocidad. Las vulnerabilidades en los analizadores pueden afectar a la disponibilidad y, en casos graves, crear riesgo de ejecución de código. La existencia de avisos refleja tanto la superficie de ataque como un proceso de descubrimiento en funcionamiento.
El análisis de aplicaciones es la razón por la que Suricata puede actuar como un motor de monitoreo de seguridad de red en lugar de un filtro de paquetes. También es la razón por la que OISF debe mantener experiencia en muchos protocolos cuyos propietarios e implementaciones están fuera de la fundación.
Las versiones de julio pusieron a prueba tanto la seguridad del analizador como el proceso de respuesta
El anuncio de OISF del 9 de julio confirmó que las versiones abordaban múltiples problemas de seguridad y convertían la 7.0.17 en la versión de mantenimiento final de Suricata 7. Se dirigió a los usuarios hacia la versión 8.
Las versiones de seguridad en un motor de análisis de paquetes merecen una atención especial porque el tráfico no confiable llega a código complejo. Un fallo puede bloquear un sensor, perjudicar la visibilidad o, en los casos más graves, permitir la ejecución remota de código. Los despliegues en línea añaden consecuencias de disponibilidad.
El anuncio vinculó el mayor volumen de informes en parte al análisis de código asistido por IA y agradeció a los colaboradores y programas involucrados en el descubrimiento. Esto es evidencia de un método de auditoría cambiante, no una prueba de que el código se haya vuelto repentinamente menos seguro. Un mayor número de hallazgos puede reflejar un examen más profundo de una gran superficie de ataque existente.
La interpretación de tendencias requiere un denominador: volumen de código, cobertura de analizador, intensidad de auditoría, gravedad y explotabilidad a lo largo del tiempo. Una versión con muchos avisos no puede establecer una trayectoria de seguridad que empeora o mejora. Para los operadores, la conclusión inmediata es más simple: necesitaban actualizar y migrar de la rama retirada.
Las transiciones de fin de vida crean un problema posterior. Los productos comerciales pueden integrar Suricata 7 con parches privados o soporte extendido. Los clientes necesitan conocer la política del proveedor y no deben asumir que OISF corregirá la rama antigua. La cadena de versión dentro de un dispositivo puede ser difícil de obtener.
La compatibilidad de reglas y configuración puede ralentizar la migración. Suricata 8 introdujo cambios que requieren pruebas. Los consumidores de salida y las integraciones de captura necesitan validación. La respuesta más segura no es una actualización de emergencia no probada en cada sensor; es un programa de migración por etapas con controles compensatorios y plazos claros.
La calidad de la divulgación es parte de la confianza institucional. Los avisos deben identificar las versiones afectadas, la gravedad, las mitigaciones y el crédito. El proceso de publicación y versión de OISF demuestra que la organización sin fines de lucro puede coordinar la respuesta. El historial no revela problemas no descubiertos.
El análisis asistido por IA crea cuestiones de gobernanza. Las herramientas automatizadas pueden aumentar los falsos positivos y encontrar defectos sutiles. Los mantenedores necesitan capacidad de triaje y formas seguras de reproducir los hallazgos. Los financiadores pueden necesitar apoyar la revisión en lugar de solo el escaneo de código.
El episodio es un recordatorio de que el software de seguridad es software expuesto a adversarios. Su reputación no puede basarse en la idea de que los defensores son inherentemente más seguros que los sistemas que inspeccionan. La madurez se demuestra encontrando, corrigiendo y comunicando fallos, preservando al mismo tiempo la continuidad operativa.
Las reglas son una cadena de suministro separada de inteligencia y políticas
Suricata proporciona un lenguaje de reglas y un motor de detección. No escribe todas las reglas que se usan en producción. Los operadores combinan contenido comunitario, comercial y local, aplican variables y umbrales, habilitan o deshabilitan categorías y modifican políticas. El mismo motor puede, por tanto, comportarse como varios productos de seguridad diferentes.
Una regla puede coincidir con campos de paquetes, estado de flujo, búferes de aplicación, conjuntos de datos, reputación y otro contexto. Puede generar una alerta, establecer un estado o descartar tráfico en modo en línea. Su calidad depende del modelo de amenazas y de la precisión de la condición.
Los falsos positivos tienen un coste operativo. Una regla ruidosa consume tiempo del analista y puede ocultar alertas importantes. En línea, un falso positivo puede bloquear un servicio legítimo. Los falsos negativos son menos visibles. Una regla puede no detectar una variante, una carga útil cifrada o el tráfico que el sensor no recibió.
La procedencia de la regla debe acompañar a cada alerta. La fuente, la revisión, el identificador de firma y la modificación local explican por qué actuó el sensor. Una afirmación de que “Suricata detectó malware” sin esta información colapsa el motor y la inteligencia en una sola afirmación.
Los proveedores de reglas de terceros tienen sus propias licencias y canales de actualización. Una fuente comercial puede ofrecer investigación oportuna y crear dependencia de la suscripción. Las fuentes comunitarias pueden ser abiertas y requerir más ajustes locales. Los operadores a menudo escriben reglas para su propio entorno.
Los umbrales y las excepciones son parte de la política. Un operador puede suprimir eventos repetidos, ignorar un escáner conocido o restringir una regla a ciertas redes. Estos cambios pueden hacer que un despliegue sea utilizable y crear puntos ciegos. La revisión de la configuración debe tratar las supresiones como código con propietarios y caducidad.
Los conjuntos de datos y las listas de reputación amplían la detección más allá de las firmas estáticas. Pueden identificar dominios, direcciones o hashes conocidos. Su frescura, tasa de falsos positivos y fuente necesitan evaluación. Una lista de bloqueo antigua puede interrumpir la infraestructura reasignada.
El motor de detección debe procesar las reglas elegidas dentro de los recursos disponibles. Más reglas y búferes aumentan el trabajo. Las pruebas de rendimiento con un conjunto de muestras predeterminado no establecen el rendimiento con una fuente de producción y un registro completo de protocolos.
Las reglas también crean una separación organizativa. Los investigadores de amenazas producen contenido. Los ingenieros de plataforma mantienen los sensores. Los analistas responden. Los equipos de red asumen el riesgo en línea. Un programa maduro de Suricata los coordina y no asume que instalar el motor crea capacidad de detección por sí mismo.
Suricata-Update hace que la distribución de reglas sea repetible, no equivalente
Gestionar varias fuentes de reglas manualmente es propenso a errores. Los archivos deben descargarse, habilitarse, modificarse y mantenerse compatibles con el motor. Suricata-Update proporciona una utilidad y un índice de fuentes para recuperar y ensamblar reglas. El anuncio de la versión de julio de 2026 identificó la versión 1.3.8.
La herramienta mejora la reproducibilidad. Un operador puede definir fuentes y modificaciones locales, ejecutar una actualización y generar un conjunto de reglas consolidado. La automatización puede distribuir el resultado a través de los sensores. La información de la versión puede capturarse para la revisión de incidentes.
La automatización también acelera los errores. Una regla defectuosa de una fuente puede llegar a todos los sensores. Un error de sintaxis puede impedir la carga. Una regla de descarte recién habilitada puede interrumpir el tráfico. Las actualizaciones deben ser escalonadas y probadas con pcap representativo y tráfico en vivo.
Las licencias de las fuentes siguen siendo externas. Suricata-Update puede recuperar contenido y no otorga derechos más allá de cada fuente. La redistribución comercial y el uso de servicios gestionados requieren revisión legal. Las reglas locales pueden contener información sensible sobre sistemas internos.
La compatibilidad de las reglas está vinculada a la versión del motor y a las características. Una fuente puede usar palabras clave no compatibles con una rama más antigua. Suricata 7 alcanzó el fin de vida en julio de 2026, haciendo de la migración a Suricata 8 un problema de seguridad y contenido. Los proveedores que ofrecen soporte extendido deben indicar cómo se califican las reglas.
Las modificaciones locales crean problemas de fusión. Un operador puede deshabilitar una firma ruidosa o cambiar un umbral. Una actualización posterior de la fuente puede alterar la regla. El proceso de actualización debe preservar la política intencionada y revelar conflictos en lugar de sobrescribirlos silenciosamente.
Las pruebas necesitan tanto tráfico benigno realista como ataques. Una regla puede coincidir con una prueba de concepto e interrumpir una aplicación común. Los pcaps históricos ayudan a las pruebas de regresión, mientras que la privacidad y la retención de datos limitan lo que se puede almacenar.
Suricata-Update es un pequeño componente con una gran influencia operativa. Convierte la gestión de reglas de una tarea manual de archivos en una cadena de procesos. La calidad de la seguridad sigue dependiendo de las fuentes, la revisión y el despliegue. La herramienta hace que la cadena de suministro sea manejable; no hace que el contenido sea intercambiable.
EVE JSON puede generar más datos posteriores de los que el sensor puede almacenar cómodamente
EVE JSON es una de las interfaces más importantes de Suricata. Proporciona eventos estructurados para alertas, flujos, DNS, TLS, HTTP, archivos, estadísticas y otros registros de protocolos. Los sistemas de gestión de eventos e información de seguridad, los lagos de datos y las plataformas de detección de red pueden consumir el flujo.
Esta salida cambió el papel del motor. Suricata puede apoyar la caza y el monitoreo de seguridad de red incluso cuando no se dispara ninguna regla. Un analista puede buscar consultas DNS, comparar metadatos TLS o reconstruir una secuencia de transacciones. El sensor se convierte en una fuente de evidencia de red en lugar de solo un generador de alarmas.
Los datos estructurados mejoran la integración y crean dependencia del esquema. Un analizador posterior espera nombres y tipos de campo. Las nuevas versiones del motor pueden añadir o alterar eventos. Los productos que integran Suricata pueden normalizar los datos en esquemas propietarios. Un operador debería conservar el evento original cuando sea posible para que las transformaciones puedan auditarse.
El volumen puede ser enorme. Registrar cada flujo y transacción en un enlace ocupado puede generar más datos que las alertas en órdenes de magnitud. El almacenamiento, la indexación y la retención se convierten en parte de la arquitectura. Un sensor que analiza con éxito el tráfico puede aún sobrecargar su cadena de salida y descartar eventos.
La contrapresión necesita una política definida. Si el escritor de registros o el destino es lento, ¿debería Suricata almacenar en búfer, descartar telemetría o afectar al procesamiento de paquetes? Los despliegues en línea deben evitar que el fallo de observabilidad se convierta en un fallo de red no controlado. Las colas separadas y el monitoreo ayudan.
Los datos EVE son sensibles. Los nombres DNS, las direcciones, las URL y los metadatos de archivos pueden revelar la actividad del usuario. Incluso sin carga útil, el flujo de eventos puede ser valioso para los atacantes y estar regulado por las normas de privacidad. El acceso debe ser limitado y la retención justificada.
La calidad del tiempo es importante para la correlación. Los sensores necesitan relojes sincronizados y zonas horarias consistentes. Unos pocos segundos de error pueden confundir una línea de tiempo de incidentes multisistema. El esquema de salida puede registrar marcas de tiempo; el despliegue debe hacerlas fiables.
EVE también crea valor comercial. Los proveedores pueden construir paneles de control, detecciones y servicios gestionados en torno a un formato de eventos abierto común. Pueden extenderlo o transformarlo. El valor del producto posterior no debe atribuirse enteramente a OISF, y el esquema común reduce el costo de integrar el motor.
La interfaz es una forma de portabilidad. Un operador puede cambiar los backends de análisis conservando el formato del sensor. La portabilidad se debilita cuando las cadenas de procesamiento dependen de enriquecimientos específicos del proveedor. Mantener un archivo EVE sin procesar documentado preserva las opciones.
La reproducibilidad requiere más que el propio registro JSON. Un evento consecuente debe permanecer conectado a la identidad del sensor, la versión de Suricata, la revisión de reglas activas, las variables y el contexto de captura que lo produjo. Dos sensores pueden emitir registros EVE con la misma forma aplicando diferentes umbrales, listas de excepciones o configuraciones de protocolo. Cuando una plataforma posterior elimina esa procedencia, un analista puede ser capaz de buscar la alerta pero no explicarla o recrearla.
La salvaguarda práctica es un paquete de detección versionado y una política de retención que conserve suficiente contexto original para los hallazgos de alto impacto. Esto convierte a EVE de un formato de intercambio conveniente en una evidencia auditable sin pretender que cada evento merece un almacenamiento permanente.
El modo en línea convierte la detección incierta en una decisión de producción
Las alertas pasivas permiten a un analista investigar después del evento. El modo IPS en línea permite que una regla descarte tráfico inmediatamente. Esto puede prevenir daños y eleva el estándar requerido para la captura, la calidad de las reglas y el manejo de fallos.
Una regla de descarte necesita mayor confianza que una alerta informativa. El coste de un falso positivo puede ser la interrupción de una aplicación o el bloqueo de un cliente. Los operadores suelen comenzar con alertas, medir la prevalencia y trasladar las firmas seleccionadas a la aplicación tras una revisión.
El motor puede ejecutarse en línea a través de mecanismos compatibles como configuraciones NFQUEUE o AF_PACKET, dependiendo de la plataforma y el diseño. Cada ruta tiene características de rendimiento y conmutación por error. El bypass de hardware y las rutas redundantes pueden ser necesarios en enlaces críticos.
El fallo abierto y el fallo cerrado no son categorías morales. Un hospital o una red de control industrial pueden priorizar la disponibilidad para cierto tráfico. Un segmento administrativo protegido puede preferir el bloqueo durante un fallo del sensor. La política debe ser explícita por servicio y probada.
El orden de las reglas, el estado de flujo y las excepciones afectan a la aplicación. Una política de permiso puede anular el contenido posterior. Un descarte puede ocurrir después de que ya hayan pasado suficientes bytes para causar un efecto. El cifrado limita la inspección de la carga útil. El despliegue en línea no es una garantía de que los ataques no puedan cruzar.
El mantenimiento crea una condición de fallo planificado. La actualización de Suricata 7 a 8 puede requerir reinicio, calificación de reglas y cambios en la salida. Un bypass o un sensor redundante pueden preservar el servicio. Ejecutar una rama al final de su vida útil para evitar cambios acumula riesgo de seguridad.
Las pruebas de rendimiento deben incluir las reglas y el tráfico de producción. Un sensor puede reenviar a velocidad de línea con reglas mínimas y quedarse atrás cuando se habilita el análisis de aplicaciones, el manejo de archivos y el registro. La pérdida de paquetes en modo en línea puede manifestarse como pérdida de tráfico o bypass dependiendo de la arquitectura.
La gobernanza de la aplicación debe separar el contenido de amenazas de las decisiones de disponibilidad de la red. Los proveedores de reglas pueden recomendar descartes; el operador es dueño de las consecuencias. Se necesita aprobación de cambios, desactivación de emergencia y revisión posterior al incidente.
La capacidad de Suricata para operar como IDS e IPS es una fortaleza. Permite a las organizaciones utilizar un mismo motor en todo el monitoreo y la aplicación. También hace que el proyecto sea responsable de documentar modos cuyo riesgo operativo es muy diferente. El acrónimo nunca debe sustituir a una revisión de diseño.
Los niveles de soporte muestran dónde termina la responsabilidad de mantenimiento de OISF
Suricata admite muchos sistemas operativos, métodos de captura e integraciones. La documentación de estado de soporte de OISF distingue niveles y responsabilidades. Algunas rutas reciben una fuerte integración continua y garantía de calidad por parte del proyecto. Otras son mantenidas por la comunidad o por proveedores, y algunas pueden no tener mantenimiento.
Esta clasificación protege a los usuarios de asumir que cada función en el árbol de código fuente tiene la misma promesa. Un backend puede compilar y recibir pruebas limitadas. Un proveedor puede mantener una integración fuera de OISF. Una distribución puede enviar una combinación que el proyecto upstream no califica.
Los operadores deben incluir el nivel de soporte en las decisiones de arquitectura. Una ruta de Nivel 1 puede ofrecer una respuesta upstream más fuerte y cobertura de pruebas. Una ruta de nivel inferior puede ser apropiada cuando un contrato de proveedor proporciona soporte o cuando se necesita una función especializada. El riesgo necesita un propietario.
El mismo principio se aplica a los protocolos y plugins. La madurez de una función depende de los mantenedores, las pruebas y el uso actual. La documentación debe identificar los componentes experimentales o especializados. Una lista de verificación que solo registre “compatible con Suricata” oculta la obligación real.
Los niveles de soporte también dirigen los escasos recursos de la fundación. OISF no puede mantener todos los sistemas operativos y marcos de aceleración por igual con un equipo pequeño. Publicar prioridades es más creíble que prometer soporte universal.
La participación de los proveedores puede ampliar la cobertura. Una empresa de NIC puede mantener una ruta acelerada y proporcionar hardware para pruebas. La relación debe permanecer clara: OISF coordina el motor, mientras que el proveedor posee su controlador y el comportamiento del hardware. Cuando el proveedor se retira, el soporte puede disminuir.
Los productos posteriores pueden congelarse en una configuración con soporte y realizar backports de correcciones. Esto puede ser razonable y dificulta la comparación de versiones. Un operador necesita el registro de parches del proveedor, no solo el número de versión upstream.
La matriz de soporte es, por tanto, un mapa institucional. Muestra dónde termina la autoridad de la organización sin fines de lucro y dónde comienza la responsabilidad comunitaria o comercial. En la infraestructura abierta, ese límite es tan importante como la licencia.
El aseguramiento de la calidad necesita tráfico hostil sin filtrar las redes que lo suministraron
Un motor de paquetes no puede validarse solo con pruebas unitarias. Suricata necesita ejemplos de flujos fragmentados, campos de protocolo malformados, retransmisiones, handshakes de cifrado y aplicaciones ordinarias cuyo comportamiento no debería activar alertas. El mejor material de regresión a menudo proviene de incidentes reales y tráfico de producción, que puede contener datos confidenciales.
Por lo tanto, OISF y los colaboradores necesitan varios tipos de corpus de pruebas. Los pcaps sintéticos pequeños aíslan una regla del analizador. El fuzzing genera entradas malformadas y explora rutas de código. Las capturas de producción saneadas revelan combinaciones que los diseñadores no anticiparon. El tráfico de rendimiento prueba el comportamiento de los trabajadores, la memoria y la salida a escala.
La sanitización es difícil. La eliminación de la carga útil puede destruir la característica que activó un error. Las direcciones y los nombres pueden identificar a las organizaciones. Una vulnerabilidad de seguridad puede requerir un manejo restringido hasta que se disponga de una solución. El proyecto necesita acceso controlado y una forma de convertir los informes privados en pruebas de regresión públicas cuando sea seguro.
La reproducibilidad es importante para los proveedores posteriores. Un proveedor que informa de un bloqueo debe proporcionar el pcap más pequeño y la configuración que lo desencadenan. OISF puede añadir el caso a la integración continua. La corrección protege entonces a los usuarios más allá del producto original y reduce la posibilidad de recurrencia.
Las reglas necesitan su propio conjunto de regresión. Un cambio de analizador puede alterar el búfer que ve una firma. Una actualización de reglas puede producir nuevos falsos positivos. Probar el motor y el contenido por separado pasa por alto su interacción. Los conjuntos de reglas representativos y los registros EVE esperados pueden detectar cambios antes del lanzamiento.
El hardware y las rutas de captura complican el control de calidad. Una reproducción de pcap ejercita el análisis, pero no las colas de recepción en vivo o la descarga. La CI no puede cubrir todas las NIC y plataformas. Los niveles de soporte son una forma de alinear las promesas con los laboratorios disponibles. Los miembros del consorcio pueden contribuir con hardware y capacidad de prueba sin recibir control exclusivo sobre los resultados.
El análisis asistido por IA añade otra fuente de casos. Las herramientas automatizadas pueden proponer defectos o generar entradas, mientras que los mantenedores deben confirmar la alcanzabilidad y la gravedad. Un corpus más grande puede mejorar la confianza y aumentar las demandas de almacenamiento y triaje.
Esta infraestructura de pruebas es fácil de pasar por alto para los usuarios posteriores porque no aparece en una alerta. Es una de las funciones más valiosas que proporciona la organización sin fines de lucro. El motor se vuelve confiable cuando el fallo de ayer se conserva como la comprobación automatizada de mañana, bajo controles que respetan las redes de las que provino la evidencia.
Las afirmaciones de rendimiento significan poco a menos que se fije la carga de trabajo de inspección
Suricata se evalúa a menudo en paquetes por segundo o gigabits por segundo. Estas cifras importan porque un sensor que no puede seguir el ritmo crea puntos ciegos. Son inusualmente sensibles a lo que se le pide al motor que haga.
Un conjunto de reglas de unas pocas firmas de paquetes simples tiene un coste diferente al de miles de reglas conscientes de la aplicación. El registro de metadatos TLS y DNS añade trabajo. La extracción de archivos, la descompresión y Lua pueden añadir más. Los paquetes pequeños crean más sobrecarga por paquete que las transferencias grandes a la misma velocidad de bits. El tráfico con muchos flujos cortos somete al estado a un estrés diferente al de unas pocas sesiones largas.
La arquitectura de captura cambia el rendimiento. AF_PACKET, DPDK, AF_XDP y las rutas de proveedor utilizan diferentes modelos de colas y memoria. La generación de la CPU, la caché, la colocación NUMA, las colas de la NIC y la afinidad de los trabajadores afectan a los resultados. Un punto de referencia pertenece a ese sistema, no solo a la palabra Suricata.
La calidad de la detección no debería sacrificarse de forma invisible por el rendimiento. La desactivación de analizadores o del registro puede hacer que un gráfico mejore mientras que el sensor ve menos. El descarte de paquetes después de la captura es otra forma de preservar la velocidad aparente del motor y perder evidencia. Los informes deben incluir la pérdida de captura, el recuento de reglas, los protocolos habilitados y la configuración de salida.
La latencia es importante en el modo en línea. Un sistema puede mantener una velocidad media y añadir un retardo variable durante las ráfagas. La latencia de cola y el comportamiento de bypass son relevantes para los servicios de producción. Un sensor pasivo puede priorizar la pérdida sobre el retardo de reenvío; un IPS debe equilibrar ambos.
Las pruebas repetibles deben utilizar tráfico representativo y casos maliciosos. Los flujos sintéticos ejercitan la capacidad y pueden carecer de diversidad de protocolos. Los pcaps de producción grabados reflejan distribuciones reales y conllevan limitaciones de privacidad y reproducción. La combinación de ambos proporciona un rango más útil.
Los dispositivos de los proveedores pueden superar a un host genérico mediante una captura y un hardware ajustados. Ese resultado acredita el producto integrado. La documentación y los niveles de soporte de OISF ayudan a los usuarios a entender qué partes son comunes. Las comparaciones deberían evitar usar la aceleración de un proveedor para reclamar una velocidad universal del motor.
La conclusión disciplinada no es que Suricata sea rápido o lento. Es que el rendimiento es una propiedad configurada de una cadena de captura, análisis y salida. Los operadores deben probar la cadena que pretenden desplegar y monitorear si se mantiene dentro del rango probado a medida que cambian las reglas y el tráfico.
El cifrado desplaza el valor hacia los metadatos, la correlación y la ubicación del sensor
Cada vez más tráfico de red está cifrado, limitando la inspección de la carga útil. TLS, QUIC y el cifrado a nivel de aplicación protegen a los usuarios y reducen la visibilidad de los sensores pasivos. Suricata puede analizar los metadatos del handshake, los certificados y los campos de protocolo no cifrados cuando están disponibles. No puede inspeccionar el contenido que no puede descifrar.
Esto cambia el diseño de las reglas. Los indicadores pueden utilizar nombres de servidor, propiedades del certificado, reputación de IP, comportamiento de flujo o anomalías de protocolo. Estas señales pueden ser útiles pero menos definitivas que una coincidencia de carga útil. El client hello cifrado y las funciones de privacidad pueden reducir aún más los metadatos.
Las organizaciones pueden colocar sensores después del descifrado en proxies o balanceadores de carga. Esto proporciona visibilidad y concentra texto plano sensible. Puede no cubrir el tráfico cifrado de extremo a extremo o directo. La arquitectura debe reflejar la política de privacidad y seguridad.
La telemetría del punto final cobra más importancia. Un sensor de red puede identificar una conexión sospechosa mientras que el punto final explica qué proceso la inició. La correlación entre EVE JSON, DNS, identidad y eventos del punto final puede mejorar la confianza. También aumenta la integración y la retención de datos.
El tráfico cifrado todavía puede exponer a Suricata a riesgos de implementación de protocolos. Los analizadores manejan las estructuras de handshake y los metadatos de transporte. Una entrada malformada puede atacar el sensor incluso cuando el contenido de la aplicación permanece oculto.
El valor del proyecto, por lo tanto, no desaparece con el cifrado. Se desplaza hacia el estado de flujo, los metadatos de protocolo y el contexto de toda la red. Las afirmaciones necesitan ajustes. Un sensor sin descifrado no debería comercializarse como si viera la actividad completa de la aplicación.
La cuestión estratégica es dónde debe existir la visibilidad. El descifrado ubicuo puede socavar la privacidad y crear concentración de claves. La detección basada en metadatos puede pasar por alto el contenido. Suricata proporciona herramientas para varias posiciones en la arquitectura; la política pertenece al operador.
Los protocolos especializados aumentan tanto el valor público como el costo del error
La cartera de protocolos de Suricata se extiende más allá del tráfico web y DNS ordinario. Los protocolos industriales, de intercambio de archivos y de infraestructura pueden ser analizados y expuestos a reglas y EVE. Esto brinda a los operadores una forma abierta de observar redes donde el monitoreo propietario es costoso o limitado.
Los entornos especializados tienen diferentes consecuencias de fallo. Un mensaje de control industrial puede ser poco frecuente y crítico para la seguridad. Un falso positivo en modo pasivo puede distraer a un operador; un bloqueo en línea puede interrumpir un proceso. La semántica del protocolo y el contexto de ingeniería local son esenciales.
Las implementaciones heredadas a menudo se desvían de las especificaciones. Los dispositivos pueden permanecer en servicio durante décadas y no pueden ser parcheados fácilmente. Los analizadores necesitan aceptar las peculiaridades esperadas sin aceptar entradas ambiguas que permitan la evasión. Los datos de prueba son más difíciles de obtener porque las capturas de producción pueden revelar operaciones sensibles.
Las variantes cifradas y propietarias limitan la visibilidad. Un analizador puede identificar el protocolo externo y no entender las extensiones del proveedor. La ausencia de una alerta no debe interpretarse como cumplimiento del protocolo o seguridad.
Los mantenedores comunitarios y de proveedores son especialmente importantes en estos dominios. El equipo central de OISF no puede poseer experiencia operativa para todos los protocolos industriales. Una empresa que contribuye con un analizador debe proporcionar pruebas y mantenimiento, mientras que la revisión upstream protege el motor común.
El estado del soporte debe ser explícito. Un analizador presente en la documentación puede tener diferente madurez y cobertura de fuzzing. Los operadores deben saber si la ruta se mantiene activamente y si el ecosistema de reglas tiene contenido significativo.
El beneficio público puede ser sustancial. Un analizador abierto permite a los investigadores, propietarios de activos y empresas de seguridad compartir mejoras. Evita que un solo proveedor de dispositivos sea el único intérprete del tráfico crítico. El código compartido puede concentrar un defecto en todos los despliegues, haciendo que la divulgación coordinada sea vital.
Los protocolos especializados ilustran el trato básico del proyecto. Suricata amplía la capacidad de seguridad inspeccionable en todos los sectores. Cada nuevo decodificador aumenta la obligación de la institución de probar entradas hostiles y declarar con precisión lo que el motor entiende.
La capacidad del analista es una dependencia de la detección que el motor no puede automatizar
Un sensor puede producir alertas más precisas de las que una organización puede investigar. El resultado no es una seguridad más fuerte. Las colas crecen, los analistas suprimen firmas ruidosas y los eventos importantes se convierten en una línea entre miles. La salida de Suricata debe diseñarse en función de una capacidad de respuesta, no solo de lo que el motor puede registrar.
El volumen de alertas está determinado por las reglas y el contexto local. Una firma útil en el borde de Internet puede ser ruidosa dentro de un laboratorio de vulnerabilidades. Un escáner conocido puede generar eventos repetidos. Los umbrales, la supresión y la criticidad de los activos convierten el contenido genérico en una señal operativa.
El ajuste tiene riesgos. Un analista puede desactivar una regla después de varios falsos positivos y eliminar la única detección para un ataque real. Las excepciones deben tener propietarios, razones y fechas de revisión. Una supresión temporal durante el mantenimiento no debería convertirse en política permanente por negligencia.
EVE JSON apoya el enriquecimiento. El inventario de activos, la identidad y los datos del punto final pueden decir a los analistas si un destino es crítico o si un proceso creó la conexión. El enriquecimiento puede aumentar la confianza e introducir errores de fuentes obsoletas. El evento original de Suricata debe permanecer disponible.
La automatización puede cerrar casos conocidos de bajo riesgo o bloquear indicadores de alta confianza. También puede propagar una interpretación falsa a la velocidad de la máquina. La respuesta automatizada necesita umbrales de evidencia más estrechos que la notificación y una ruta de retroceso. La fuente de la regla y el estado del motor deben registrarse con la acción.
El personal es parte del coste total. El motor es de código abierto, pero el monitoreo 24 horas, la investigación de amenazas y la respuesta a incidentes no lo son. Los servicios gestionados y los productos comerciales venden esta capa. Su valor debe juzgarse por los resultados de la respuesta y la transparencia, no por el número de alertas que ingieren.
La formación conecta la evidencia de paquetes con las aplicaciones. Los analistas necesitan suficiente conocimiento de protocolos para entender los campos del analizador y suficiente contexto operativo para saber si el comportamiento es esperado. Los autores de reglas necesitan retroalimentación de los incidentes. Los ingenieros de plataforma necesitan ver cuándo el retardo de salida o la pérdida de paquetes afectan a las investigaciones.
OISF puede mejorar los esquemas, la documentación y la formación. No puede suministrar un analista para cada despliegue. Cualquier afirmación de que el motor “detecta amenazas” debe preservar el sistema humano y organizativo que convierte una coincidencia en una red defendida.
La integración comercial amplía el alcance y oculta la versión en uso
Los proveedores integran Suricata porque construir un analizador de paquetes de alto rendimiento y un motor de reglas desde cero es costoso. El motor abierto les da una base madura. Pueden añadir hardware de captura, reglas, análisis, orquestación y soporte.
Es posible que el cliente no conozca la versión upstream o los parches locales. Un nombre de producto puede persistir mientras el motor subyacente cambia. Los avisos de seguridad crean una cuestión de cadena de suministro: ¿está afectada la versión integrada y cuándo enviará el proveedor una corrección?
Las obligaciones de la GPL influyen en la arquitectura de integración y la distribución. El análisis legal preciso depende de cómo se combine y transmita el código. La licencia abierta de OISF no hace que las capas propietarias posteriores formen parte de la fundación. Los proveedores necesitan su propio proceso de cumplimiento.
Un producto puede mejorar Suricata mediante pruebas de producción y parches upstream. También puede mantener un fork privado que diverja. La divergencia puede ser necesaria para el hardware o las características y hace que las futuras actualizaciones sean costosas. Los clientes deben preguntar qué cambios son upstream y cuánto tiempo soporta el proveedor su rama.
La procedencia de las reglas se vuelve opaca en los dispositivos. Un proveedor puede suministrar contenido propietario y usar fuentes de terceros. Una alerta debe identificar la fuente de la regla incluso si la interfaz etiqueta todo como la detección del producto. Esto importa para el ajuste y la responsabilidad.
La arquitectura de captura puede hacer que el rendimiento sea incomparable con las referencias upstream. Un proveedor puede balancear la carga de flujos entre sensores o usar tarjetas aceleradoras. Un buen resultado demuestra el producto, no solo Suricata. Por el contrario, una integración deficiente no debe tratarse como un límite del motor.
La integración amplía la influencia del proyecto y complica un censo de despliegues. OISF no publica una lista completa de productos o instalaciones. Las afirmaciones de los proveedores y los estudios de casos públicos son selectivos. La descripción segura es que Suricata se utiliza directamente y dentro de sistemas comerciales.
La relación es estratégicamente valiosa cuando las empresas posteriores contribuyen con correcciones, financian a OISF y preservan la transparencia sobre las versiones. Se vuelve extractiva cuando el motor común asume el riesgo mientras que todo el conocimiento operativo y los ingresos permanecen privados.
Los productos que integran Suricata deben transparencia de versiones a los clientes
Un cliente no puede responder a un aviso upstream si el dispositivo no revela qué rama y parches de Suricata ejecuta. Un producto puede exponer su propia versión mientras oculta el motor. Esa elección de empaquetado transfiere la ventaja de la información al proveedor y retrasa la evaluación de riesgos independiente.
Una lista de materiales de software útil identifica la base upstream, las confirmaciones locales, la integración de captura y las fuentes de reglas. Debería estar disponible para el cliente bajo la confidencialidad adecuada y actualizarse con cada versión. El proveedor debe indicar si se aplican los avisos de OISF y cuándo se enviarán las correcciones.
Los backports privados pueden hacer que una versión anterior sea segura contra un problema con nombre, pero la cadena de versión por sí sola parecerá vulnerable. El proveedor necesita un registro de seguridad público o de cara al cliente. Por el contrario, cambiar la cadena sin aplicar todas las correcciones crea una falsa tranquilidad.
El soporte contractual más allá del fin de vida de Suricata 7 puede ser legítimo. Traslada la carga de parches y pruebas al proveedor. Los clientes no deben asumir que OISF revisará la rama privada o que las nuevas reglas y analizadores seguirán siendo compatibles.
La transparencia de versiones también ayuda a OISF a entender el ecosistema sin poseerlo. Los informes posteriores pueden identificar qué ramas necesitan orientación para la migración. La fundación suministra versiones upstream; los proveedores deben a los clientes una explicación clara de cómo esas versiones entran en el producto.
Una pequeña organización sin fines de lucro financia el motor común que subyace a grandes negocios comerciales
Las cifras de OISF del año fiscal 2025 muestran una organización con aproximadamente $2.06 millones de ingresos y $1.68 millones de gastos. Las contribuciones proporcionaron la mayor parte de los ingresos. Los ingresos por servicios del programa fueron menores. La fundación terminó el año con aproximadamente $2.09 millones en activos netos.
Las cifras sugieren una base operativa estable y no deben confundirse con el valor de Suricata como ecosistema. Los proveedores de seguridad pueden vender dispositivos, suscripciones, detección gestionada y fuentes de reglas que dependen del motor. Los operadores pagan por hardware, almacenamiento y analistas. Esas cantidades quedan fuera de los informes de OISF.
El modelo de consorcio permite a las empresas apoyar el código compartido. Los miembros pueden financiar la ingeniería y tener voz en un ecosistema importante para sus productos. La fundación emplea personal, ejecuta el aseguramiento de la calidad, organiza la formación y SuriCon y coordina los lanzamientos.
Este acuerdo aborda un problema común del código abierto: las empresas se benefician de un componente público mientras que la carga del mantenimiento recae en los voluntarios. Las contribuciones pueden convertir parte del valor posterior en capacidad upstream. La cantidad y las condiciones del apoyo de los miembros son importantes, y los registros públicos no proporcionan un análisis completo de las cuotas o de la concentración.
La influencia comercial no es inherentemente captura. Los proveedores tienen evidencia de producción e ingenieros. Sus prioridades pueden mejorar el rendimiento y los protocolos. La gobernanza debe evitar que una empresa convierta el upstream en una hoja de ruta privada o reciba información de seguridad preferente sin un proceso legítimo.
El estatus 501(c)(3) de OISF y el EIN 26-3316567 establecen la institución legal. La estructura sin fines de lucro no elimina los incentivos comerciales. Crea un vehículo para alinearlos en torno a un motor común.
La sostenibilidad financiera debe igualar la superficie de ataque. Más protocolos, rutas de captura y plugins crean trabajo de mantenimiento. Las auditorías de seguridad pueden aumentar los hallazgos más rápido de lo que el personal puede clasificar. La formación y las conferencias compiten con la ingeniería por los recursos. La fundación necesita asignar fondos de forma suficientemente transparente para que los contribuyentes y los miembros confíen en el equilibrio.
Un presupuesto pequeño puede tener una influencia desproporcionada porque los proveedores y los usuarios contribuyen en especie. También puede crear riesgo de persona clave y agotamiento. Los registros actuales del equipo identifican a Victor Julien y Kelley Misata en funciones ejecutivas, con líderes técnicos como Jason Ish y Peter Manev. La institución necesita sucesión tanto en ingeniería como en operaciones.
El argumento económico más claro de OISF no es que Suricata sea gratuito. Es que muchas organizaciones pueden compartir el coste de un motor inspeccionable mientras compiten por encima de él. El modelo funciona cuando una parte suficiente del valor retorna a la respuesta de seguridad y al mantenimiento común.
Snort, Zeek y los productos NDR comerciales resuelven problemas adyacentes
A menudo se compara Suricata con Snort porque ambos pueden utilizar flujos de trabajo IDS e IPS orientados a firmas. Snort tiene su propia arquitectura, ecosistema de reglas y linaje comercial. La compatibilidad no es completa, y las afirmaciones de rendimiento o detección dependen de las versiones y configuraciones.
Zeek adopta un enfoque diferente, haciendo hincapié en el análisis de red enriquecido y la creación de scripts en torno a eventos y semántica de protocolos. Se utiliza comúnmente para el monitoreo de seguridad de red y la caza en lugar de como un reemplazo directo equivalente a firmas. Las organizaciones a menudo despliegan Zeek y Suricata juntos: uno produce registros detallados de comportamiento, el otro aplica reglas y puede hacer cumplir en línea.
Las plataformas comerciales de detección y respuesta de red añaden aprendizaje automático, contexto de entidades, almacenamiento y gestión de casos. Algunas pueden integrar Suricata; otras utilizan motores propietarios. Proporcionan un servicio integrado a un precio y pueden reducir el trabajo de ensamblaje del operador.
Los productos de firewall y de punto final ven capas diferentes. Un firewall puede hacer cumplir la identidad y la política de aplicación en un punto de estrangulamiento. La detección de punto final ve la actividad de procesos y archivos invisible en redes cifradas. Suricata proporciona una perspectiva de red y no puede reemplazar el contexto del host.
Security Onion y SELKS empaquetan Suricata con otras herramientas. Sus lanzamientos, configuraciones y soporte son independientes. Un usuario que ejecute una de estas distribuciones depende del proyecto de integración, así como de OISF.
La elección debe seguir el modelo de detección. Una organización que necesite la aplicación de firmas en línea puede priorizar Suricata. Un equipo de caza puede querer telemetría complementaria. Un operador pequeño puede elegir una distribución con soporte. Un proveedor puede integrar el motor para evitar duplicar el trabajo de protocolos.
Las comparaciones de referencia son frágiles. La mezcla de tráfico, el tamaño de los paquetes, los analizadores habilitados, las reglas, la salida y la ruta de captura determinan el rendimiento. Una clasificación de un solo número puede recompensar una configuración que hace menos inspección. La calidad de la detección no puede inferirse de los paquetes por segundo.
La fuerza competitiva de Suricata es una infraestructura inspeccionable y extensible con un amplio ecosistema de reglas e integración. Su debilidad es que el operador debe ensamblar la captura, el contenido, el almacenamiento y la respuesta a menos que lo haga una distribución o un proveedor. La organización sin fines de lucro gobierna el motor, no el programa de seguridad completo.
La madurez reside en los límites publicados, las correcciones y los límites del soporte
En agosto de 2026, Suricata 8.0.6 era la versión estable actual, mientras que Suricata 7 había llegado al fin de su vida útil. El proyecto tenía una arquitectura documentada, una matriz de soporte, una utilidad de actualización de reglas, un esquema EVE, una política de seguridad y una institución sin fines de lucro. Estos son marcadores de madurez porque hacen visibles los límites y las responsabilidades.
No establecen un recuento completo de instalaciones, un soporte igual en todos los backends o la ausencia de vulnerabilidades no descubiertas. Las versiones de seguridad de julio muestran por qué es importante el mantenimiento continuo. Un motor de análisis de paquetes sigue expandiéndose a través de nuevos protocolos, rutas de captura, reglas e integraciones posteriores, cada una de las cuales añade valor y un nuevo límite de confianza.
El centro organizativo es OISF, con un presupuesto real pero modesto en comparación con el ecosistema que utiliza el motor. Las contribuciones y las relaciones comerciales financian el trabajo común. Los proveedores, los proveedores de reglas y los operadores añaden productos y mano de obra fuera de las cuentas de la fundación. La salud del motor compartido depende de que una parte suficiente de ese valor posterior retorne a la seguridad del analizador, el aseguramiento de la calidad, la ingeniería de versiones y la documentación.
Suricata no es un programa de detección completo por sí mismo. Necesita una captura fiable, reglas actuales y apropiadas, almacenamiento, ajuste y analistas. Una alerta registra que una regla configurada coincidió con la interpretación del motor sobre el tráfico observado. No prueba por sí misma un compromiso.
La evidencia futura más útil incluiría pruebas de rendimiento equivalentes a la carga de trabajo, estudios de error de detección, versiones integradas transparentes y una visión más clara de la concentración de contribuyentes. La prueba institucional más inmediata sería un problema grave desencadenable de forma remota: divulgación rápida, correcciones con soporte, adopción posterior visible y ninguna confusión sobre qué parte posee la respuesta.
El motor abierto da a los compradores influencia porque un proveedor no es la única parte capaz de explicar lo que hizo el analizador o la regla. Esa influencia sobrevive solo cuando los productos preservan la información de la versión, la procedencia de las reglas y el contexto de eventos sin procesar. La madurez de Suricata reside en hacer que esos límites sean inspeccionables, no en afirmar que el motor está terminado.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance