
Resumen
- Singapur amplía el National Cybersecurity Command Centre (NC3) para reunir inteligencia, encontrar sistemas críticos expuestos, bloquear dominios maliciosos y coordinar incidentes.
- La prueba operativa recae en los propietarios de infraestructura: una alerta nacional debe convertirse en una reparación documentada sin dejar fuera de servicio la red.
Singapur quiere que sus defensores vean más allá de las fronteras entre organismos. Los atacantes ya lo hacen.
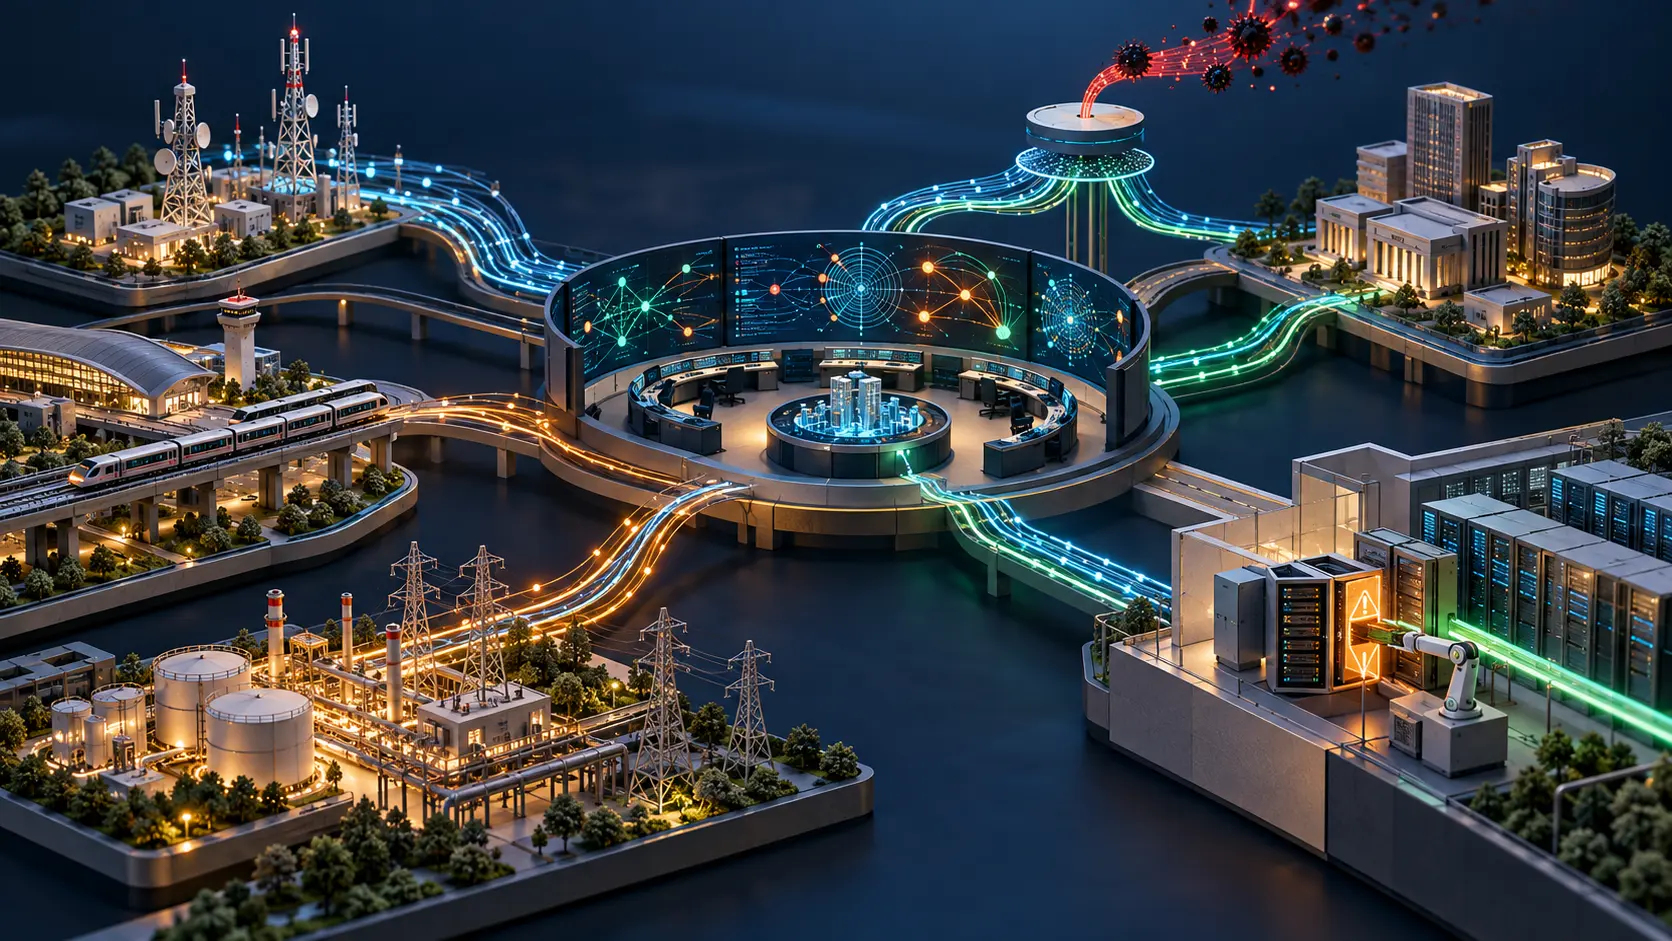
El National Cybersecurity Command Centre (NC3), operado por la Cyber Security Agency of Singapore (CSA), se convierte en el centro operativo de la defensa cibernética nacional. Las mejoras anunciadas cubren cinco tareas: fusionar inteligencia sobre amenazas, operar un servicio DNS protector, mapear sistemas críticos expuestos a Internet, integrar herramientas de detección de algunos operadores y coordinar incidentes graves con sistemas de IA.
NC3 reúne en una vista operativa común información que antes estaba dispersa. Una vulnerabilidad puede aparecer a escala nacional antes de que su propietario decida cómo corregirla.
La respuesta de Singapur a la campaña contra sus telecomunicaciones muestra por qué importa esa diferencia. En la Operación CYBER GUARDIAN, los cuatro principales operadores detectaron primero actividad vinculada a UNC3886 y avisaron a CSA y a la Infocomm Media Development Authority. Agencias públicas y operadores trabajaron juntos durante más de once meses. Participaron más de 100 defensores. CSA afirma que la operación cerró puntos de acceso, aplicó medidas de reparación y amplió la vigilancia.
La primera alarma llegó de quienes operaban la red. El Gobierno aportó escala, coordinación e inteligencia adicional. NC3 busca hacer habitual esa cooperación: reunir información del Gobierno, los propietarios de infraestructura crítica, empresas de seguridad y socios internacionales; dar a CSA visibilidad de los sistemas expuestos; y ayudar a priorizar vulnerabilidades graves o explotadas activamente.
El parche sigue llegando a un sistema en producción. Una vista central puede detectar un servicio vulnerable y elevar su prioridad. El propietario programa el cambio, prueba la corrección, gestiona dependencias de proveedores y mantiene conectados a sus clientes durante la intervención. Aquí la «responsabilidad compartida» se vuelve concreta: la alerta sirve cuando la organización que controla el sistema puede actuar.
El DNS protector añade otra palanca. Singapur planea bloquear dominios conocidos como maliciosos antes de que la conexión llegue al usuario, al amparo de la Online Criminal Harms Act. La defensa actúa antes que los filtros locales de cada empresa. La ley también establece vías de reconsideración y recurso ante un tribunal revisor para las órdenes de bloqueo. A escala nacional, el tiempo para bloquear y el tiempo para corregir un bloqueo equivocado deben figurar en el mismo panel operativo.
El centro integrará también, en determinados propietarios de CII, sistemas de detección desarrollados por el Centre for Strategic Infocomm Technologies. Se prevé que herramientas con IA sigan incidentes, preparen evaluaciones operativas y ayuden a planificar los siguientes pasos. La sala puede reunir más personas e información alrededor de una decisión; el propietario ejecuta el cambio en producción y asume el riesgo para el servicio.
El comunicado de CSA del 13 de octubre describe capacidades que seguirán desarrollándose. No publica cuántos propietarios de CII están conectados, qué proporción de activos expuestos queda cubierta ni un plazo objetivo desde la alerta hasta el cierre verificado de una vulnerabilidad. Esas cifras permitirían saber si NC3 funciona como sistema operativo de defensa nacional o como una sala de reuniones muy bien equipada.
El próximo balance útil es sencillo: cuántos propietarios comparten datos; cuánto tardan en confirmar una vulnerabilidad grave; cuánto tarda la reparación; si el servicio siguió disponible; y cuánto demora la revisión y corrección de un bloqueo del PDNS. Singapur ha planteado una imagen común. El registro de parches dirá si esa imagen cambia la red.
Fuentes
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance