
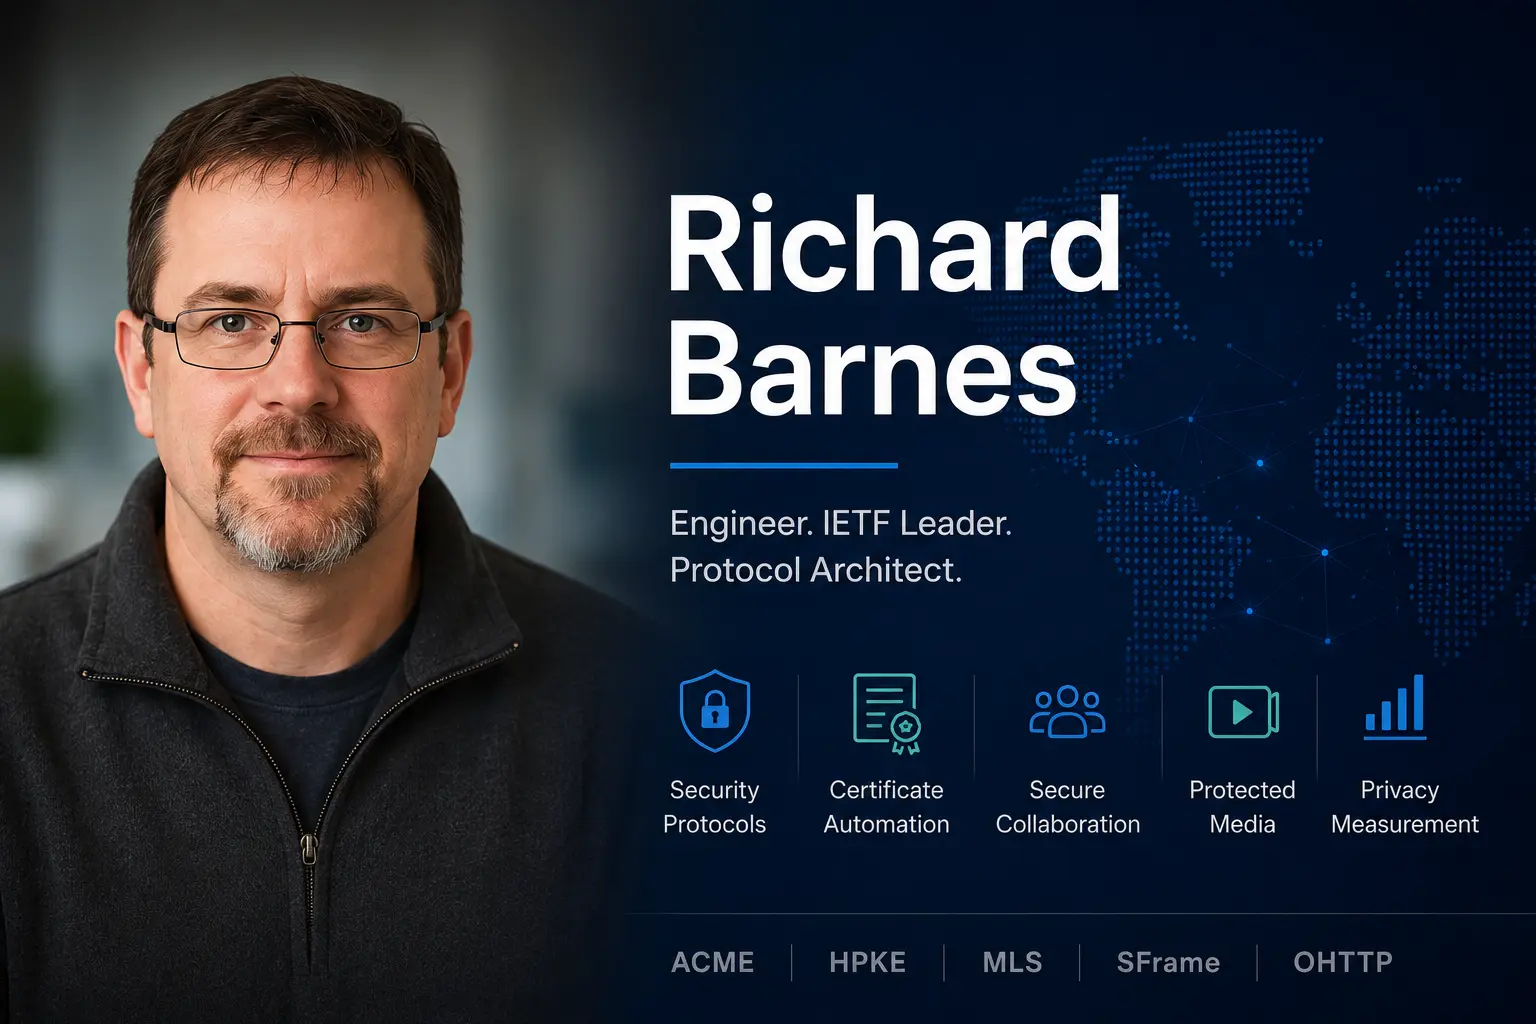
Resumen
- Richard Barnes es Ingeniero Distinguido de Cisco y revisor de la Dirección de Seguridad del IETF, con un trabajo que abarca la automatización de certificados, el cifrado híbrido, la mensajería grupal, los medios seguros y la medición que preserva la privacidad.
- ISRG le atribuye la primera implementación de Boulder, mientras que el servicio actual de Let's Encrypt y su base de código son sistemas colectivos mantenidos por una organización y una comunidad más amplias.
- ACME, HPKE, MLS y SFrame abordan capas de confianza distintas (ciclo de vida del certificado, cifrado del destinatario, estado grupal cambiante y medios protegidos) sin proporcionar una seguridad completa de extremo o del servicio.
- La trayectoria de Barnes muestra estándares que distribuyen la autoridad entre autores, grupos de trabajo, revisores, implementadores, proveedores y operadores que deciden qué se acepta, se despliega y se mantiene.
Boulder convirtió la emisión de certificados en un sistema operativo
Internet Security Research Group, la organización sin ánimo de lucro detrás de Let's Encrypt, afirma que Barnes escribió la primera versión de Boulder tras conversar con el equipo fundador en una reunión del IETF. Boulder es la base de código Go utilizada para las operaciones centrales de la autoridad de certificación. La implementación original fue importante porque convirtió la idea de emisión automatizada en arquitectura ejecutable.
Escribir la primera versión no equivale a poseer ni a ser el único autor del sistema actual. Let's Encrypt creció hasta convertirse en un servicio público amplio con ingenieros, trabajo de fiabilidad del sitio, revisiones de seguridad, bases de datos, módulos de seguridad por hardware, infraestructura de validación y procedimientos de incidentes. El repositorio actual de Boulder contiene años de contribuciones. El papel de Barnes es un punto de origen concreto dentro de una historia operativa colectiva.
Una autoridad de certificación pública recibe continuamente solicitudes no confiables. Interactúa con servidores DNS y web, almacena el estado de cuentas y pedidos, y puede provocar que se firmen certificados con claves cuya puesta en peligro sería grave. La automatización aumenta el volumen y elimina los controles manuales. La arquitectura de software debe compensarlo con límites estrictos.
El diseño de Boulder evolucionó en torno a componentes separados y responsabilidades limitadas. Los servicios de validación determinan si un desafío tuvo éxito. Los sistemas de registro y pedidos hacen un seguimiento del estado del cliente. Las rutas de emisión y firma de certificados están protegidas. Los límites de velocidad y los servicios de políticas restringen el uso. Las bases de datos y las colas preservan el flujo de trabajo ante fallos.
La arquitectura actual exacta ha cambiado desde la primera implementación, pero el principio perdura: el componente que analiza una solicitud pública no debería poseer automáticamente autoridad de firma.
Esta separación también mejora la auditoría. Un operador puede preguntar qué resultado de validación autorizó una emisión, qué cuenta la solicitó y qué componente actuó. Los registros y el estado duradero importan porque los errores de certificado pueden descubrirse después de la transacción. Una API sin estado y sin un registro coherente sería más simple y menos responsable.
La automatización genera fallos a la velocidad de una flota. Una solicitud malformada de un cliente puede repetirse en miles de hosts. Un error de validación puede autorizar el nombre equivocado. Un problema de base de datos o de cola puede retrasar los pedidos hasta que los certificados se acerquen a su expiración. Los límites de velocidad pueden proteger el servicio y bloquear una recuperación legítima. Boulder y ACME necesitan herramientas operativas que distingan el abuso de la corrección masiva.
La arquitectura también depende de sistemas externos. Las respuestas DNS pueden variar. Las rutas de desafío HTTP pueden ser interceptadas o mal configuradas. El tiempo afecta a la validez de los certificados. Los almacenes de confianza de navegadores y sistemas operativos determinan si el resultado es útil. La autoridad de certificación controla la emisión, pero no toda la experiencia de confianza.
El código inicial también sirvió como campo de pruebas para el protocolo que se convirtió en ACME. La implementación expone ambigüedades que un borrador puede ocultar. ¿Cómo se recupera un cliente tras una interrupción de red? ¿Qué ocurre cuando el DNS cambia durante la validación? ¿Cómo se reutilizan las autorizaciones? ¿Qué errores es seguro reintentar? ¿Cómo indica la autoridad que un nonce o un estado de cuenta ya no son válidos? Estas preguntas se hacen visibles cuando clientes reales y un servicio real interactúan.
La primera versión de Barnes proporcionó un punto de partida ejecutable para esta división del trabajo. Ingenieros posteriores la endurecieron, ampliaron y operaron. La afirmación histórica correcta no es que un solo programador construyera el servicio actual de Let's Encrypt, sino que el código inicial ayudó a concretar una autoridad automatizada lo suficiente como para que el protocolo y la organización se desarrollaran juntos.
La distinción también protege la historia de los estándares. ACME no es una interfaz exclusiva de Let's Encrypt. El servicio ayudó a demostrar el modelo, mientras que un estándar del IETF permitió que otras autoridades de certificación y PKI privadas implementaran el ciclo de vida. El código creó la evidencia operativa; la estandarización hizo el mecanismo portátil.
La lección más amplia es relevante para todo servicio de confianza automatizado. Eliminar el trabajo manual no equivale a eliminar la gobernanza. Exige permisos más claros aplicados por máquina, mejores registros y una recuperación probada, porque los errores se mueven más rápido.
La seguridad del navegador le enseñó a Barnes que la confianza depende de las operaciones
La infraestructura de clave pública suele describirse mediante algoritmos y cadenas de certificados. Para un usuario de navegador, su fiabilidad depende de un sistema operativo mucho más grande. Las autoridades de certificación validan el control de nombres, emiten credenciales y las revocan. Los operadores de servidores generan claves, solicitan certificados, los despliegan, los renuevan y evitan exponerlos. Los navegadores mantienen almacenes de confianza y hacen cumplir la política. El tiempo, el DNS, la accesibilidad de red y la seguridad de las cuentas pueden afectar el resultado.
Antes de que la automatización fuera habitual, muchas de esas tareas eran manuales. Un administrador podía comprar un certificado, copiar archivos entre sistemas, programar un recordatorio y repetir el proceso un año después. El flujo de trabajo era lo bastante caro como para que los sitios pequeños a veces no usaran cifrado de transporte. También era propenso a errores. Un certificado caducado podía causar una caída. Una clave privada podía colocarse en el host equivocado. Una renovación podía tener éxito en la autoridad y fallar en el despliegue.
Richard Barnes trabajó en seguridad de navegadores antes de la era de Let's Encrypt, incluido el servicio como responsable de seguridad de Firefox. Esa experiencia lo situó cerca del desajuste entre el diseño criptográfico y la seguridad desplegable. Un navegador puede admitir protocolos sólidos y aun así conectarse a una web llena de sitios sin certificados válidos porque la emisión y el mantenimiento son demasiado difíciles.
El problema no se resolvió debilitando la validación. Requirió convertir el ciclo de vida del certificado en un protocolo que las máquinas pudieran ejecutar. Un servidor necesitaba una forma de crear una cuenta ante una autoridad de certificación, demostrar el control de un dominio, solicitar un certificado, recibirlo y renovarlo antes de que caducara. La autoridad necesitaba reglas auditables y protección contra el abuso. Clientes y autoridades necesitaban un lenguaje común en lugar de una colección de scripts específicos de cada proveedor.
Este contexto ayuda a explicar la cartera posterior de Barnes. ACME automatiza el ciclo de vida del certificado público. HPKE empaqueta una forma reutilizable de cifrado del destinatario. MLS gestiona el estado criptográfico a medida que cambian los miembros del grupo. SFrame protege los objetos multimedia mientras la infraestructura de conferencias los reenvía. Oblivious HTTP separa los metadatos de red de las solicitudes de aplicación bajo supuestos definidos de no colusión. Los sistemas difieren, pero cada uno convierte una ceremonia de seguridad frágil en un protocolo componible.
La automatización no elimina la confianza. La traslada a cuentas, claves, políticas, software y recuperación. El logro es que esas dependencias se vuelven lo bastante explícitas como para probarlas e implementarlas entre organizaciones. El trabajo de Barnes se entiende mejor desde esa óptica operativa que como una lista de acrónimos criptográficos.
La ubicación y las comunicaciones de emergencia convirtieron la privacidad en un requisito arquitectónico
El historial de estándares de Barnes antes de Let's Encrypt incluyó trabajo sobre ubicación de red, comunicaciones de emergencia y manejo de metadatos sensibles. Es fácil tratar esas áreas como un preludio, pero establecieron un problema recurrente en sus diseños de seguridad posteriores: un sistema puede necesitar información suficiente para cumplir una función pública sin permitir que todos los participantes aprendan todo sobre el usuario.
Los servicios de emergencia necesitan ubicación y enrutamiento fiables. Las redes, los dispositivos y las aplicaciones pueden tener cada uno piezas distintas de la respuesta. Un objeto de ubicación puede ahorrar tiempo cuando una persona necesita ayuda, pero también puede revelar movimiento o identidad si se copia o retiene sin control. El protocolo debe especificar precisión, procedencia y acceso, reconociendo que la política difiere según la jurisdicción y los operadores.
Este tipo de trabajo obliga a los ingenieros a distinguir entre contenido y metadatos. Cifrar un mensaje no oculta quién contactó a quién, cuándo, desde qué red o con qué dispositivo. Un servicio puede cumplir perfectamente el estándar de transporte mientras construye un registro conductual detallado. Los diseños posteriores de OHTTP y de medición de privacidad hacen la misma distinción de forma más explícita al separar roles o fragmentos.
También enseña cautela sobre los extremos. Un protocolo puede proteger la información en tránsito, pero el dispositivo de origen y la autoridad receptora deben ver suficiente texto plano para actuar. Si cualquiera de los extremos está comprometido, la criptografía de red no puede restaurar el secreto. La recuperación, la autenticación y el registro pasan a formar parte del sistema.
Por lo tanto, el paso de Barnes de los estándares de ubicación a la seguridad de navegadores y los protocolos de colaboración tiene más continuidad de lo que sugiere una lista de productos. El objeto protegido cambia, pero la pregunta permanece: ¿a qué parte se debe confiar qué afirmación? Un diseño seguro no es el que oculta toda la información. Es el que hace que la divulgación sea necesaria, limitada y revisable.
Ese enfoque ayuda a explicar por qué sus protocolos posteriores son componibles y no monolíticos. Un formato de ubicación, un ciclo de vida de certificado, una primitiva de establecimiento de claves y un formato de protección de medios resuelven cada uno un problema definido. Las aplicaciones los combinan con políticas. La separación puede parecer incompleta para los usuarios que buscan una única garantía, pero evita que un documento de estándares reclame silenciosamente autoridad sobre identidad, ley y operación de producto que no puede controlar.
ACME convirtió la emisión de certificados en una máquina de estados gestionada por el cliente
El Automated Certificate Management Environment, publicado como RFC 8555, define las interacciones entre un cliente y una autoridad de certificación. Un cliente crea o utiliza una cuenta. Hace un pedido de identificadores como nombres de dominio. La autoridad suministra autorizaciones y desafíos. El cliente demuestra el control mediante un método admitido. Tras la validación, el cliente envía una solicitud de firma de certificado y recupera el certificado emitido.
La secuencia importa porque la emisión de certificados no es una sola solicitud. Es un proceso con estado, con fallos y reintentos. Un desafío DNS puede requerir tiempo para propagarse. Un desafío HTTP depende del enrutamiento y la configuración del servidor. El cliente puede perder conectividad después de la validación y antes de la finalización. La autoridad necesita impedir la repetición y vincular los mensajes a la cuenta y al pedido correctos.
ACME utiliza solicitudes firmadas y nonces antirrepetición. El protocolo ofrece a los clientes información de estado y de error legible por máquina. Admite la automatización sin exigir que la autoridad exponga su proceso privado de firma. El certificado final sigue formando parte de la PKI web más amplia, sujeto a los almacenes de confianza y a reglas de política ajenas a ACME.
El efecto operativo fue grande porque transformó la renovación de un proyecto anual en un servicio continuo. Los ciclos de vida de certificado más cortos se vuelven prácticos cuando los clientes pueden renovar automáticamente. Los sistemas de infraestructura como código pueden solicitar credenciales durante el despliegue. Las PKI internas pueden usar el mismo patrón de ciclo de vida. Los operadores pueden supervisar la expiración y el fallo como si fueran salud normal del sistema.
La automatización también crea riesgo correlacionado. Un error de cliente puede hacer fracasar la renovación en toda una flota. Las credenciales de cuenta pueden autorizar muchos pedidos. Una caída del proveedor DNS puede bloquear la validación. Los límites de velocidad destinados a prevenir el abuso pueden frustrar la recuperación tras una reinstalación masiva. Un incidente de una autoridad de certificación puede afectar a clientes automatizados a escala. El protocolo proporciona estados y mensajes; el despliegue resiliente exige pruebas y alternativas.
ACME no decide si los usuarios deben confiar en un dominio. Demuestra una forma definida de control y obtiene un certificado según la política de la autoridad. Un certificado válido no certifica que un sitio web sea honesto o seguro. Vincula una clave pública a nombres dentro de un marco de confianza. Esta frontera es central para una explicación responsable.
La contribución de Barnes como coautor se inscribe en el proceso del IETF. Los coautores redactaron y revisaron el texto. Los participantes del grupo de trabajo cuestionaron supuestos. Los revisores de seguridad y el Internet Engineering Steering Group evaluaron el documento. Los implementadores aportaron comentarios. Ningún autor podía declarar el protocolo estándar por sí solo.
La renovación convirtió la recuperación ante fallos en la verdadera prueba de la automatización
Emitir el primer certificado atrae atención, pero la renovación determina si la automatización se convierte en infraestructura. Un servidor puede funcionar durante años. Su certificado puede reemplazarse muchas veces. Las claves pueden rotar, los dominios moverse y los métodos de validación cambiar. El operador no debería repetir una ceremonia manual en cada ciclo.
Un cliente ACME normalmente inicia la renovación antes de la expiración, dejando tiempo para reintentar. Debe almacenar las credenciales de cuenta de forma segura, elegir un desafío apropiado y desplegar el nuevo certificado en el servicio correcto. En un sistema con balanceo de carga, es posible que el certificado deba llegar a muchos nodos. Un pedido correcto que permanece en un único host de gestión no evita una caída.
Las rutas de recuperación requieren un diseño deliberado. Si una credencial de API DNS caduca, ¿puede la organización usar otro desafío? Si se pierde una clave de cuenta, ¿cómo se autorizan los nuevos pedidos? Si una autoridad de certificación no está disponible, ¿pueden los clientes cambiar a otro emisor sin cambiar la arquitectura de la aplicación? Si se alcanzan los límites de velocidad durante una reconstrucción de flota, ¿quién puede coordinar una excepción? Estas preguntas quedan fuera del intercambio feliz del protocolo y a la vez determinan la resiliencia operativa.
Los ciclos de vida de certificado más cortos mejoran la seguridad al limitar la exposición y fomentar la automatización, pero reducen el tiempo disponible para detectar una renovación rota. La supervisión debe seguir la próxima expiración, el último pedido correcto, los fallos de validación y el estado de despliegue. Una alarma que solo se dispara cuando el certificado ha caducado es evidencia de que el ciclo de vida sigue siendo manual en la práctica.
La portabilidad de ACME puede reducir la dependencia de una única autoridad de certificación si los clientes, la configuración de cuentas y la política de confianza se diseñan en consecuencia. Muchos despliegues siguen atados a una plataforma gestionada cuyo uso interno de ACME es invisible. El protocolo puede ser abierto mientras el operador no tenga una ruta práctica de migración.
Esta perspectiva de ciclo de vida explica por qué ACME fue más importante que un certificado más barato. Cambió el modelo operativo de la adquisición periódica a la gestión continua por máquina. El mismo cambio aparece en protocolos posteriores de Barnes: las claves de grupo se actualizan cuando cambian los miembros, las claves multimedia siguen las sesiones y los sistemas de privacidad rotan el estado criptográfico. La seguridad se convierte en un servicio que debe sobrevivir a la renovación, no en un artefacto que se instala una vez.
El IETF convirtió la solución de un servicio en infraestructura compartida
Una implementación puede avanzar rápidamente porque un solo equipo controla su código. Un estándar de Internet tiene un objetivo distinto: varias organizaciones independientes deberían poder implementar el mecanismo e interoperar sin pedir permiso a un proveedor. Eso exige precisión, revisión pública y disposición a limitar las ambiciones.
Barnes ha ocupado varios puestos de liderazgo en el IETF, incluidos cargos de director de área y presidente de grupo de trabajo, y actualmente actúa como revisor de la Dirección de Seguridad. Esos papeles son influyentes pero distribuidos. Un director de área puede patrocinar documentos, identificar problemas no resueltos y participar en las decisiones del IESG. Un presidente gestiona el proceso y el consenso. Un revisor de la Dirección examina las propiedades de seguridad. Los grupos de trabajo, otros revisores, los implementadores y las apelaciones limitan cada papel.
Este modelo de gobernanza resiste la idea del diseño unilateral de protocolos. Un RFC exitoso es un artefacto técnico negociado. Los autores pueden originar una idea y defender opciones, pero deben responder a la revisión y a la evidencia de implementación. Algunos borradores caducan. Otros se reemplazan. Algunos se publican y ven poca adopción. El estatus de RFC no es una orden para el mercado.
El proceso del IETF también hace visibles las compensaciones. ACME tuvo que definir un ciclo de vida general sin especificar cada regla de negocio de las autoridades de certificación. MLS necesitaba un modelo criptográfico de grupo sin convertirse en una aplicación completa de mensajería. SFrame tenía que proteger los medios y a la vez permitir que la infraestructura reenviara tramas. Un estándar se vuelve útil en parte al negarse a apropiarse de los problemas adyacentes.
La carrera de Barnes demuestra la ventaja de moverse entre entornos de estándares y de productos. La oficina del CTO de colaboración de Cisco expone las limitaciones de las comunicaciones empresariales. El trabajo en el navegador y en Let's Encrypt expuso las realidades de la infraestructura pública. El trabajo de estándares exige abstraer esas experiencias sin convertir la arquitectura de un producto en una regla universal.
El proceso puede ser lento y difícil para los recién llegados. El apoyo del empleador da a algunos participantes más tiempo e influencia. El consenso puede preservar la complejidad o retrasar mecanismos urgentes. Sin embargo, el registro abierto y el requisito de implementación independiente ofrecen un control del que carece el desarrollo propietario de protocolos.
Para Barnes, el liderazgo se mide mejor por la participación repetida en este sistema de aceptación. Ha ayudado a llevar varios mecanismos de seguridad del código o la investigación a especificaciones revisadas. La autoridad sigue siendo institucional, no personal.
La automatización de certificados cambió la economía del cifrado
El coste de un certificado nunca fue solo la tarifa que cobraba un emisor. Las organizaciones dedicaban tiempo a generar solicitudes, demostrar control, mover claves, instalar archivos y recuperarse de caducidades. La carga recaía especialmente en sitios pequeños y en grandes flotas donde un host olvidado podía provocar un incidente. Let's Encrypt eliminó el precio de compra de sus certificados, mientras ACME abordó el modelo de trabajo entre emisores.
Una vez que el ciclo de vida se volvió programable, el cifrado pudo ser el valor predeterminado para servicios que no justificarían un proceso manual. Los entornos de desarrollo, la infraestructura de vida corta y los sistemas internos podían obtener certificados como parte del despliegue. Los operadores podían usar periodos de vida más cortos porque se esperaba que la renovación ocurriera automáticamente. La mejora de seguridad provino de la economía y el flujo de trabajo tanto como de la criptografía.
El ahorro no fue la desaparición del trabajo. Las operaciones de las autoridades de certificación, el mantenimiento de clientes, las API de DNS, la supervisión y la respuesta a incidentes siguen costando dinero. El trabajo se trasladó a software y servicios compartidos. Una organización sin ánimo de lucro como ISRG pudo financiar infraestructura pública mediante donaciones, patrocinio y apoyo relacionado, en lugar de cobrar a cada sitio una transacción manual. Las autoridades comerciales podían ofrecer automatización como parte de una PKI gestionada.
Este cambio creó una dependencia común de infraestructura. Un cliente ACME o una autoridad de certificación populares pueden afectar a muchas organizaciones. Las plataformas de nube pueden ocultar la gestión de certificados detrás de una interfaz de servicio, reduciendo a la vez el esfuerzo y la visibilidad del operador. El protocolo da a los clientes una ruta teórica hacia otra implementación, pero la migración práctica depende de la configuración, las cuentas y la arquitectura de despliegue.
La lección económica se extiende al trabajo posterior de Barnes. Un estándar de seguridad de grupo puede reducir el coste de construir cifrado de extremo a extremo. Una implementación reutilizable de HPKE puede evitar que cada producto contrate un equipo para diseñar una construcción a medida. SFrame puede permitir que los sistemas de conferencia conserven su infraestructura de reenvío en lugar de reconstruir el servicio en torno a servidores de medios totalmente confiables. Los estándares compartidos concentran la revisión y amortizan la ingeniería.
El riesgo es un mantenimiento común infrafinanciado. Una vez que un protocolo o biblioteca se vuelve rutinario, los compradores pueden considerarlo fontanería gratuita. La revisión de seguridad, la infraestructura de pruebas y la participación en estándares siguen siendo trabajo especializado. Los empleadores y las organizaciones sin ánimo de lucro deciden si lo apoyan. La carrera de Barnes depende de instituciones dispuestas a financiar trabajos cuyo valor aparece en todo un ecosistema y no en la línea de ingresos de un producto.
HPKE empaqueta el cifrado del destinatario sin convertirse en un protocolo de aplicación
Hybrid Public Key Encryption, publicado como RFC 9180, proporciona una forma estándar de combinar el establecimiento de claves y el cifrado autenticado simétrico. El remitente usa la clave pública del destinatario y un conjunto de cifrado acordado para establecer un secreto compartido y, a continuación, cifra los datos de forma eficiente. La construcción empaqueta las opciones criptográficas y el vínculo de contexto para que las aplicaciones no inventen un nuevo esquema híbrido para cada uso.
La palabra “híbrido” en este contexto se refiere a combinar operaciones de clave pública y simétricas, no necesariamente a la hibridación poscuántica, aunque trabajos posteriores pueden combinar mecanismos de encapsulación de claves clásicos y poscuánticos. La clave privada del destinatario sigue siendo crítica. La aplicación todavía necesita una clave pública auténtica y una política de rotación, compromiso e identidad.
HPKE es valioso porque muchos protocolos de privacidad y mensajería requieren la misma primitiva. Oblivious HTTP puede cifrar una solicitud de aplicación para una puerta de enlace mientras un repetidor ve la dirección del cliente. Los sistemas de mensajería pueden cifrar para destinatarios o componentes de grupo. En lugar de definir repetidamente formatos de cable y derivación de claves a medida, los protocolos pueden referenciar un bloque de construcción revisado.
La composición reduce la duplicación, pero no hace imposible el mal uso. Las aplicaciones deben seleccionar modos y conjuntos de cifrado correctamente, vincular el contexto previsto y evitar la reutilización de nonces o claves. Metadatos como el momento y el tamaño del mensaje quedan fuera del contenido cifrado. El compromiso del extremo expone el texto plano. Las implementaciones necesitan resistencia a canales laterales y aleatoriedad segura.
La transición poscuántica aumenta el valor y la complejidad de esa abstracción. Un protocolo puede definir nuevas combinaciones de KEM sin reescribir cada capa de aplicación, pero claves más grandes, comportamientos de fallo distintos e implementaciones más jóvenes crean riesgo operativo. Los borradores no deben presentarse como despliegue terminado.
Barnes fue coautor de HPKE con otros diseñadores de protocolos criptográficos. La importancia del RFC pertenece a ese trabajo colectivo y a los implementadores que lo adoptaron. Su cartera se vuelve coherente porque HPKE sirve de tejido conectivo entre sistemas posteriores de privacidad y colaboración.
MLS debe preservar un historial de grupo a medida que cambian los miembros
Una sesión cifrada entre dos partes tiene un modelo de membresía relativamente simple. Un chat grupal o una conferencia puede incluir a muchos participantes que entran y salen con el tiempo. El sistema necesita actualizar claves de forma eficiente, impedir que un miembro eliminado lea mensajes futuros y limitar el efecto de un estado anterior comprometido. Enviar un secreto nuevo individualmente a cada participante ante cada cambio se vuelve caro a escala.
Messaging Layer Security, publicado como RFC 9420, define un protocolo de estado de grupo construido alrededor de un árbol de relaciones criptográficas. Los miembros mantienen una visión compartida del grupo y avanzan por épocas. Una propuesta puede añadir, eliminar o actualizar a un miembro. Un commit aplica los cambios y deriva nuevos secretos. Los mensajes se protegen según la época actual. La estructura de árbol permite actualizaciones sin trabajo por pares en todo el grupo cada vez.
El protocolo aspira al secreto hacia delante y a la seguridad posterior al compromiso bajo supuestos definidos. El secreto hacia delante limita lo que un compromiso posterior de claves revela sobre mensajes anteriores. Los mecanismos posteriores al compromiso permiten que un grupo recupere la seguridad después de que un miembro actualice material de clave nuevo, siempre que el adversario ya no controle el extremo pertinente.
MLS no es un servicio de mensajería completo. No determina la identidad del usuario, la recuperación de cuentas, la política de spam, la moderación, el almacenamiento de mensajes ni la equidad de entrega. Un servicio puede retener o reordenar mensajes. Un extremo comprometido puede leer texto plano. La aplicación debe conectar credenciales criptográficas con personas o dispositivos y gestionar las copias de seguridad. Estos límites son decisiones de diseño, no notas al pie faltantes.
La interoperabilidad también exige algo más que el acuerdo sobre el RFC. Las implementaciones necesitan conjuntos de cifrado, extensiones y formatos de credencial compatibles. Los productos pueden perfilar el estándar de manera distinta. Trabajos de federación como MIMI buscan abordar cuestiones adyacentes entre servicios, pero los borradores actuales pueden cambiar.
El papel de Barnes en MLS es sustancial y colectivo. Es uno de varios autores y contribuyentes. El protocolo surgió a través de un grupo de trabajo y una comunidad de implementadores. Describirlo como único creador contradiría el propio modelo de gobernanza que hizo creíble el estándar.
El valor estratégico reside en separar la criptografía de grupo de la aplicación de un proveedor. Si varias plataformas pueden implementar el mismo núcleo de seguridad, las organizaciones obtienen un camino hacia grupos seguros interoperables. Que ese camino se despliegue ampliamente depende de la identidad del producto, la experiencia del usuario y los incentivos comerciales ajenos al protocolo.
La estructura de árbol en MLS resuelve solo una parte del problema de seguridad de grupo. Los participantes también necesitan una visión coherente de qué cambios de membresía se han confirmado y qué época protege un mensaje. Las redes retrasan y reordenan el tráfico. Los dispositivos se desconectan. Un usuario puede tener varios dispositivos. El servicio puede retener una propuesta o entregar commits de forma desigual.
MLS representa los cambios de forma explícita. Las propuestas describen adiciones, eliminaciones o actualizaciones. Un commit aplica un conjunto de propuestas y mueve el grupo a una nueva época con nuevos secretos. Los miembros necesitan el estado anterior y un contexto de grupo autenticado para procesar la transición. Si un dispositivo pierde demasiada historia, puede requerir una transferencia de estado o un procedimiento de reincorporación definido por la aplicación.
Los objetivos de seguridad del protocolo dependen de estas transiciones. Eliminar a un miembro debería impedir el acceso a épocas futuras. Actualizar a un miembro comprometido con material de clave nuevo solo puede restaurar la seguridad después de que el adversario pierda el acceso al extremo y se acepte la actualización. El secreto hacia delante protege secretos anteriores bajo supuestos de compromiso definidos; no borra el texto plano ya almacenado en dispositivos o servidores.
La concurrencia crea casos difíciles. Dos miembros pueden proponer cambios a la vez. El servicio que entrega los mensajes puede elegir un orden. El grupo necesita reglas que produzcan un estado aceptado en lugar de bifurcaciones permanentes. Una implementación puede ser criptográficamente correcta y aun así crear una mala experiencia de usuario si los dispositivos se desincronizan repetidamente.
La identidad queda fuera del árbol. Una credencial vincula a un miembro criptográfico con una identidad de aplicación bajo alguna autoridad. El protocolo no decide si esa autoridad verificó correctamente a una persona, organización o dispositivo. Un servicio malicioso puede añadir una identidad que la política acepta. La moderación y la recuperación de cuentas son sistemas separados.
Esta separación es una fortaleza porque distintas aplicaciones pueden usar MLS. También es la razón por la que una etiqueta de “protegido por MLS” solo cuenta una parte de la historia. Los compradores deben examinar la emisión de credenciales, la gestión de dispositivos, las copias de seguridad, el comportamiento de entrega y el endurecimiento de los extremos. El protocolo suministra un motor riguroso de estado de grupo; el producto suministra el significado social y operativo.
La coautoría de Barnes lo sitúa en el diseño de ese motor. Su historial de despliegue pertenece al grupo de trabajo más amplio, a los implementadores y a los servicios que lo integran.
SFrame protege los medios mientras la infraestructura de conferencias sigue enrutándolos
Las conferencias en tiempo real plantean un problema distinto al de la mensajería grupal. Los flujos multimedia son grandes, continuos y a menudo los gestionan unidades de reenvío selectivo que eligen qué flujos de participantes enviar a otros. El cifrado de transporte tradicional puede proteger el tráfico entre un cliente y el servicio de reenvío a la vez que permite al servicio descifrar los medios. La confidencialidad de extremo a extremo exige una protección que sobreviva a ese salto intermedio.
SFrame, publicado como RFC 9605, cifra tramas multimedia individuales por encima de la capa de transporte. Una unidad de reenvío puede inspeccionar la información necesaria para enrutar o adaptar flujos sin poseer las claves de contenido. Los participantes que poseen las claves apropiadas pueden descifrar los medios. El diseño separa la protección de objetos multimedia del transporte de red utilizado para transportarlos.
La distribución de claves es una función adyacente. MLS puede ayudar a un grupo de conferencia cambiante a derivar secretos compartidos, pero los productos pueden usar otros mecanismos. Las decisiones de identidad y membresía siguen en manos de la aplicación. En muchos despliegues, un servicio de conferencia aún conoce a los participantes y los metadatos de conexión. El calendario, el tamaño de los paquetes y los patrones de tráfico pueden seguir siendo visibles. El cifrado de contenido de extremo a extremo no es anonimato.
El diseño también limita el procesamiento de medios. Un servicio que no puede descifrar tramas puede ser incapaz de realizar algunas transformaciones, grabaciones o funciones de moderación en el servidor. Los productos deben decidir qué operaciones ocurren en los extremos y cómo entienden los usuarios el modo de seguridad. La recuperación y el uso multidispositivo añaden complejidad.
El valor de SFrame es la claridad arquitectónica. Permite que un sistema de conferencias conserve el reenvío escalable y, al mismo tiempo, reduzca la cantidad de infraestructura que recibe texto plano. El resultado sigue dependiendo de la seguridad de los extremos, las claves de grupo y una implementación correcta. La coautoría de Barnes se inscribe de nuevo en una comunidad y un ecosistema de productos más amplios.
La progresión de MLS a SFrame muestra por qué “protocolo de mensajería seguro” es una descripción inadecuada. El estado de grupo y los objetos multimedia son capas distintas. Los estándares se vuelven componibles cuando declaran qué capa protegen y qué riesgos siguen siendo visibles.
Oblivious HTTP separa quién ve al cliente de quién ve la solicitud
El cifrado de contenido oculta una solicitud a los observadores de red, pero no necesariamente al servicio que la recibe. El servicio a menudo puede ver la dirección de red del cliente y el contenido de la aplicación. Oblivious HTTP divide esas vistas entre un repetidor y una puerta de enlace. El repetidor ve la conexión del cliente, pero transporta una solicitud cifrada. La puerta de enlace puede descifrar y reenviar la solicitud de aplicación, pero no debería ver la dirección original del cliente.
La propiedad de privacidad depende de que el repetidor y la puerta de enlace no coludan. La criptografía impone la separación del contenido en tránsito; la independencia institucional impone la separación del conocimiento. La correlación temporal, el tamaño del tráfico y las cuentas de aplicación pueden identificar igualmente a los usuarios. El mecanismo no es anonimato universal.
Este diseño tiene usos prácticos en telemetría sensible a la privacidad, consultas y acceso a servicios. También introduce más infraestructura y modos de fallo. Los repetidores necesitan capacidad y controles de abuso. Las puertas de enlace necesitan gestión de claves. Las aplicaciones necesitan una forma de gestionar reintentos y errores sin filtrar información vinculable. Los operadores deben explicar qué organizaciones desempeñan cada papel.
El trabajo de Barnes en este ámbito conecta HPKE con la arquitectura de red. La primitiva de cifrado protege la solicitud. El arreglo del repetidor cambia la exposición de metadatos. Ninguno de los dos logra por sí solo la propiedad de privacidad prevista. El sistema es seguro solo cuando los supuestos técnicos y organizativos se alinean.
La lección es aplicable más allá de OHTTP. La privacidad a menudo falla porque un diseño protege los datos útiles e ignora los metadatos, o concentra funciones supuestamente separadas en una sola empresa. Los estándares abiertos pueden especificar roles y formatos de cable, pero el despliegue determina si la separación es significativa.
La medición que preserva la privacidad todavía deja metadatos y poder institucional
Los servicios operativos quieren datos sobre rendimiento, seguridad o uso del producto. Recopilar cada evento individual en texto plano crea riesgos de privacidad y de violación. Los sistemas de agregación distribuida, como el trabajo relacionado con VDAF y DAP, buscan que varios agregadores validen contribuciones y produzcan totales sin que ninguna parte vea cada medición bruta según el modelo de amenaza previsto.
Un cliente codifica una medición. Los fragmentos van a agregadores separados. La verificación criptográfica comprueba que las entradas estén bien formadas y dentro de límites permitidos. Los agregadores combinan los resultados para producir un agregado. La propiedad de privacidad depende de los límites a la colusión y del diseño de las consultas.
La salida agregada puede revelar personas cuando los grupos son pequeños o las consultas se repiten de forma estratégica. La privacidad diferencial es un mecanismo separado que puede ser necesario para limitar la inferencia. Los metadatos sobre el calendario y la participación pueden permanecer. Los clientes maliciosos pueden intentar envenenar los resultados. Las implementaciones deben gestionar claves, épocas y disponibilidad.
El trabajo actual de Barnes en borradores sobre medición que preserva la privacidad muestra una continuación del mismo enfoque: descomponer la confianza para que un servicio no tenga que guardar toda la información. El trabajo sigue en parte en forma de borrador, y los Internet-Drafts activos no deben describirse como estándares finales. Su presencia demuestra la dirección actual, no una adopción garantizada.
El paso de los certificados a la telemetría agregada puede parecer amplio, pero la pregunta arquitectónica es coherente. ¿Qué parte necesita qué información para hacer su trabajo, y puede el protocolo impedir que aprenda más? La respuesta siempre incluye supuestos sobre la implementación y la independencia institucional.
HPKE, MLS, SFrame y Oblivious HTTP abordan puntos de exposición distintos. Ninguno hace invisible la comunicación. Los servidores aún pueden ver la identidad de la cuenta, el calendario de los mensajes, la pertenencia al grupo, el destino o el volumen de tráfico. Los repetidores pueden separar algunas vistas sin eliminarlas.
Esto importa porque los metadatos pueden ser operativamente necesarios y personalmente reveladores. Un servicio de conferencias necesita enrutar medios y gestionar la membresía. Un sistema de solicitudes que preserva la privacidad necesita controles de abuso. La pregunta de diseño es qué intermediario aprende qué hecho y si dos intermediarios pueden combinar sus vistas.
El trabajo de protocolos de Barnes es más fuerte cuando la separación es explícita. SFrame puede mantener protegido el contenido multimedia frente a un servicio de reenvío y, al mismo tiempo, permitir que ese servicio conmute paquetes. OHTTP puede impedir que una parte vea a la vez la dirección del cliente y el contenido de la solicitud bajo un supuesto de no colusión. MLS protege los mensajes de grupo y no oculta a todos los sistemas circundantes que el grupo existe.
Un producto debería describir la frontera de metadatos con la misma precisión que el algoritmo de cifrado. “Cifrado de extremo a extremo” es una afirmación sobre el contenido, no un modelo de privacidad completo.
La migración poscuántica pone a prueba la modularidad prometida de los protocolos
Los algoritmos de clave pública integrados en los protocolos pueden permanecer desplegados más tiempo del que sus diseñadores esperaban. La transición poscuántica exige que los sistemas introduzcan nuevos esquemas de establecimiento de claves y de firma sin romper la comunicación con pares más antiguos ni confiar ciegamente en implementaciones inmaduras. El trabajo activo de Barnes sobre HPKE poscuántico, conjuntos de cifrado de MLS y borradores relacionados se sitúa en esta fase de migración.
Un enfoque híbrido puede combinar secretos clásicos y poscuánticos de modo que un atacante deba romper ambos para recuperar la sesión según la construcción prevista. El método reduce la dependencia de la seguridad no probada de un algoritmo nuevo y, al mismo tiempo, preserva la protección frente a un futuro ataque cuántico si el componente poscuántico sigue siendo sólido. Aumenta el tamaño del mensaje, el cómputo y la complejidad de implementación.
La modularidad del protocolo ayuda porque HPKE ya separa las opciones de KEM, derivación de claves y cifrado autenticado. MLS puede negociar conjuntos de cifrado. Las aplicaciones no necesitan rediseñar cada formato de mensaje desde cero. La misma flexibilidad crea preguntas de degradación e interoperabilidad. Los pares deben acordar combinaciones, rechazar las alternativas débiles y gestionar credenciales con tamaños y ciclos de vida distintos.
El estatus de borrador es crucial. Un Internet-Draft activo puede contener ingeniería seria y varias implementaciones mientras sigue sujeto a cambios. Los productos que despliegan pronto pueden acumular deuda de compatibilidad. Los productos que esperan pueden enfrentarse más tarde a una migración comprimida. Los líderes de estándares necesitan vectores de prueba, revisión criptográfica y guías de transición, no solo identificadores de algoritmos nuevos.
El hardware y los extremos limitados añaden otra frontera. Claves y firmas más grandes afectan al ancho de banda y al almacenamiento. Un sistema de conferencias con muchos miembros de grupo amplifica la sobrecarga. Una autoridad de certificación o un ecosistema de confianza de navegadores puede migrar en un calendario distinto al de un servicio de mensajería. “Listo para la poscuántica” solo es útil cuando se vincula a la función exacta y al comportamiento negociado.
La cartera actual de Barnes hace visible la migración en varias capas. HPKE empaqueta el establecimiento de claves. MLS gestiona el estado de grupo. ACME y los sistemas de certificados pueden transportar nuevas claves públicas o firmas. Los estándares pueden coordinar el cambio, pero ningún autor controla el calendario de implementación de cada proveedor. La transición pondrá a prueba si la componibilidad reduce la disrupción o multiplica los perfiles.
Varios protocolos asociados a Barnes dependen de mecanismos de clave pública cuyos supuestos a largo plazo se están revisando. La pregunta inmediata no es si cada despliegue actual es de repente inseguro. Es cómo pueden los sistemas introducir algoritmos poscuánticos sin romper la interoperabilidad, el rendimiento o las pruebas de seguridad que justifican la composición.
Los enfoques híbridos combinan mecanismos establecidos y poscuánticos para que un atacante deba derrotar a ambos. Pueden reducir el riesgo de transición, pero agrandan los mensajes, el código y las matrices de pruebas. Los conjuntos de HPKE deben especificar cómo se codifican las claves y los textos cifrados. Los grupos de MLS deben negociar capacidades entre miembros que pueden actualizarse en momentos distintos. Las aplicaciones de medios y mensajería deben tener en cuenta los dispositivos móviles, las redes limitadas y años de diversidad de software.
El proceso de estándares también debe distinguir un borrador de una garantía operativa. El trabajo activo de Barnes sobre HPKE poscuántico y mecanismos relacionados de mensajería grupal muestra la dirección del camino. Hasta que los documentos sean definitivos y existan implementaciones interoperables, son propuestas en revisión. Incluso un estándar publicado no demuestra que los productos hayan migrado con seguridad sus sistemas de identidad, almacenamiento y copias de seguridad.
La transición refuerza el valor de los protocolos pequeños. Una primitiva componible puede reemplazarse o ampliarse con más facilidad que un diseño propietario monolítico, siempre que sus interfaces y supuestos hayan sido explícitos. También revela el coste de la composición: cada capa dependiente debe entender el cambio. La prueba del enfoque de Barnes no es simplemente si nuevos algoritmos entran en un RFC. Es si las aplicaciones pueden cambiar la base criptográfica sin perder la automatización y la interoperabilidad que hicieron útiles los estándares originales.
La interoperabilidad es donde las especificaciones abiertas se encuentran con supuestos incompatibles
Un RFC define el comportamiento, pero los implementadores descubren si dos lecturas del texto producen los mismos mensajes y estados. Las bibliotecas de código abierto y las suites de pruebas facilitan la exposición de esas diferencias. Boulder hizo esto con ACME. MLS, HPKE y SFrame dependen igualmente de múltiples implementaciones, vectores y eventos de interoperabilidad.
Un intercambio exitoso demuestra un caso definido, no una compatibilidad universal. Las implementaciones pueden admitir conjuntos de cifrado o extensiones distintos. El manejo de errores y la recuperación pueden divergir. Una biblioteca puede rechazar una entrada que otra acepta. Los productos pueden envolver un núcleo de estándar en API propietarias de identidad o de control que impiden la sustitución.
El código de referencia es valioso porque reduce el coste de la experimentación y da a los revisores una interpretación ejecutable. Puede convertirse en autoridad de facto aunque el estándar permita alternativas. Por eso importan la concentración de mantenedores y la respuesta de seguridad. Un error de una biblioteca ampliamente reutilizada puede propagarse entre proveedores que creían tener productos independientes.
Las pruebas de conformidad deberían incluir casos negativos y transiciones de estado, no solo un apretón de manos exitoso. Los clientes ACME necesitan comportamientos ante nonces no válidos y desafíos fallidos. Las implementaciones de MLS necesitan commits fuera de orden, eliminación y reincorporación. SFrame necesita cambios de clave y tramas malformadas. HPKE necesita discrepancias de contexto y de conjunto. Estas pruebas revelan si el protocolo operativo es tan portátil como el formato de cable.
Los proveedores pueden resistirse a publicar resultados de pruebas completos o la arquitectura de producto. El IETF no puede obligar a la divulgación. Los equipos de compras sí pueden exigir versiones admitidas, evidencia de interoperabilidad y un proceso de vulnerabilidades. La participación en estándares debería generar preguntas para los productos, no inmunidad frente a ellas.
El movimiento de Barnes entre código, especificaciones y entornos de producto da peso práctico a su trabajo. La lección central del historial es que la confianza se vuelve rutinaria solo después de que la misma idea sobrevive a varias implementaciones independientes y a sus fallos.
Un protocolo puede ser criptográficamente sólido y aun así no cambiar la práctica. Los implementadores deben acordar la misma interpretación, los administradores deben poder desplegarlo y los sistemas antiguos deben seguir funcionando durante la migración. La carrera de estándares de Barnes destaca porque se sitúa repetidamente en esta frontera.
ACME triunfó en parte porque el problema operativo era visible y repetitivo. La emisión y renovación de certificados imponía trabajo a casi todo servicio público. El protocolo ofrecía un intercambio limitado que autoridades de certificación, clientes y servidores web podían implementar de forma independiente. Aun así, el despliegue dependía de los métodos de desafío, la recuperación de cuentas, los límites de velocidad, los proveedores DNS y una automatización fiable. El estándar redujo la fricción; no eliminó el ecosistema de certificados.
MLS se enfrenta a un problema de migración distinto. La mensajería segura de grupo implica estado de aplicación, cambios de membresía, sistemas de identidad y experiencia de usuario. Dos implementaciones pueden seguir el mismo protocolo criptográfico y presentar expectativas incompatibles sobre dispositivos, historial y recuperación. La interoperabilidad exige vectores de prueba, bibliotecas compartidas, una negociación cuidadosa de versiones y productos dispuestos a exponer un comportamiento compatible. El RFC es una base, no un servicio global de chat grupal.
SFrame y HPKE tienen límites similares. Un sistema de conferencias puede admitir SFrame y usar un servicio propietario de distribución de claves. Una aplicación puede usar HPKE correctamente dentro de un diseño más grande que autentica mal a los destinatarios. Los autores de estándares pueden especificar entradas, salidas y propiedades de seguridad. Los equipos de producto deben preservar esas propiedades a lo largo del almacenamiento, la identidad, la interfaz de usuario y la respuesta a incidentes.
El proceso del IETF es lento en parte porque estos casos límite son donde falla la seguridad. La revisión del grupo de trabajo, los comentarios de la Dirección de Seguridad, los informes de implementación y los eventos de interoperabilidad obligan a sacar los supuestos a la luz. La demora puede frustrar a los proveedores que necesitan una funcionalidad. Un consenso prematuro puede congelar un error en infraestructura desplegada. El movimiento de Barnes entre Mozilla, Cisco, ISRG y el IETF le da una visión de ambas presiones: la necesidad de publicar y el coste de una primitiva de confianza que no puede repararse en silencio.
Por lo tanto, la autoría no debe confundirse con el mando. Un editor o coautor de RFC puede enmarcar opciones y resolver texto. Un grupo de trabajo, los revisores y el Internet Engineering Steering Group deciden si el documento avanza. Los implementadores independientes determinan si se vuelve real. Los operadores deciden si es lo bastante fiable como para mantenerlo. La autoridad del estándar se distribuye entre esas etapas.
La obsolescencia es el trabajo de seguridad que comienza después del éxito
Un protocolo se convierte en infraestructura cuando las implementaciones antiguas siguen en uso mucho después de que autores y equipos de producto hayan seguido adelante. Los algoritmos se debilitan, los certificados cambian, los formatos de cable adquieren extensiones y los atajos operativos se convierten en dependencias. Eliminar una opción insegura puede ser más difícil que añadir una segura.
La cartera de estándares de Barnes hace visible este ciclo de vida. Los clientes ACME y las autoridades de certificación deben negociar desafíos y comportamientos de cuenta en evolución. Los conjuntos de HPKE necesitan registros claros y reglas de transición. Los grupos de MLS pueden contener dispositivos que se actualizan en momentos distintos. Un sistema multimedia no puede asumir que todos los participantes admiten un nuevo modo SFrame el mismo día.
La obsolescencia exige evidencia sobre el uso real. Eliminar un algoritmo demasiado pronto puede dejar varados dispositivos y servicios. Dejarlo indefinidamente da a los atacantes un objetivo de degradación. Los estándares pueden definir lenguaje de “no debe” y “no debería”; los implementadores y operadores deciden cuándo las palabras se convierten en realidad aplicada.
La recuperación complica la elección. Un usuario con un dispositivo antiguo puede necesitar acceso temporal para migrar credenciales. Un sistema de comunicaciones de emergencia puede preferir una compatibilidad degradada a la pérdida total del servicio. La excepción necesita alcance y una fecha de fin, o se convierte en la ruta permanente.
Los protocolos abiertos mejoran el proceso porque varios implementadores pueden probar la migración y cuestionar el calendario preferido de un proveedor. No crean una autoridad central capaz de eliminar todo despliegue inseguro. El trabajo se distribuye entre registros, bibliotecas, productos, administradores y usuarios.
Por lo tanto, los perfiles de seguridad deberían tratarse como contratos operativos vivos. Los equipos necesitan inventarios de algoritmos y versiones de protocolo, pruebas de interoperabilidad y un plan de reversión cuando un cambio supuestamente compatible falla. La calidad a largo plazo de un estándar se mide en parte por la seguridad con que su ecosistema puede dejar de hacer lo que la versión original permitía.
Esta es una parte discreta del enfoque componible de Barnes. Los protocolos pequeños pueden evolucionar en interfaces definidas. La ventaja solo se materializa cuando el ecosistema está dispuesto a gestionar la interfaz antigua con tanto cuidado como la nueva.
Los cargos, el servicio en juntas y la autoría confieren tipos distintos de influencia
Barnes trabaja actualmente como Ingeniero Distinguido en la oficina del CTO de colaboración de Cisco. Ese puesto conecta el trabajo de estándares con las comunicaciones en tiempo real, la seguridad empresarial y la arquitectura de producto. La evidencia pública no proporciona un mapa completo de qué productos de Cisco implementan cada RFC o borrador, y el registro público no respalda tal inferencia.
Los entornos de producto imponen limitaciones que las discusiones de estándares pueden subestimar. Las empresas necesitan integración de identidad, cumplimiento, grabación, recuperación de claves, migración y soporte. Los extremos varían en rendimiento. Las conferencias incluyen participantes heredados. Las funciones de seguridad deben interactuar con la experiencia del usuario. Un protocolo sólido de forma aislada puede fracasar comercialmente si no puede desplegarse de forma incremental.
La conexión con el producto puede mejorar los estándares porque los implementadores identifican ambigüedad y coste. También puede generar inquietudes sobre la influencia del proveedor. El proceso abierto del IETF y las implementaciones independientes son controles importantes. No se debe tratar a un autor empleado de una empresa como si escribiera requisitos privados de producto en Internet por defecto, ni tampoco ignorar los intereses del empleador.
La influencia de Barnes es más clara cuando los dos ámbitos permanecen separados. Cisco proporciona empleo y contexto de producto. El IETF gobierna los estándares mediante consenso. Let's Encrypt e ISRG operan infraestructura de certificados sin ánimo de lucro. Los proyectos de código abierto mantienen el código. Ninguna de esas instituciones le da autoridad sobre las demás.
Barnes formó parte de la junta de ISRG desde 2017 hasta al menos 2025, según material organizativo. Está ausente de la página actual de la junta en el corte de agosto de 2026. No se identificó ningún anuncio público de salida ni motivo. La descripción actual responsable es exdirector o director reciente, no miembro actual de la junta.
La distinción es pequeña en términos biográficos e importante en términos probatorios. Los cargos de estándares y sin ánimo de lucro cambian. Un perfil antiguo puede seguir siendo históricamente exacto y a la vez engañoso en presente. Las páginas institucionales actuales deberían tener más peso para la autoridad actual.
La misma regla se aplica a los cargos del IETF. Barnes ha sido director de área y presidente de grupo de trabajo. Su función actual en Datatracker es revisor de la Dirección de Seguridad. El liderazgo pasado demuestra experiencia; no confiere derechos de decisión continuos.
La transición no disminuye su papel en la historia de Let's Encrypt. La primera implementación de Boulder y años de servicio en la junta siguen siendo relevantes. Simplemente evita que la autoridad histórica se convierta en una afirmación de gobernanza actual.
Los perfiles de personas en infraestructura a menudo fallan en esta frontera porque los cargos se acumulan en las biografías. Un lector ve fundador, director, autor e ingeniero y asume una esfera continua de control. La carrera de Barnes, en cambio, cruza varias instituciones con controles separados. La exactitud exige fechar cada cargo e identificar qué le permitía hacer.
La biografía de Barnes contiene cargos que suenan parecidos para un lector general y operan de forma muy distinta. Un Ingeniero Distinguido de empresa puede dar forma a la arquitectura dentro de un empleador. Un autor del IETF propone texto y responde al consenso. Un director de área participa en la gestión y revisión de estándares. Un director sin ánimo de lucro tiene deberes de gobernanza para una organización. Escribir una base de código inicial establece autoría técnica sin otorgar control permanente.
Tratar esos cargos como una autoridad continua describiría mal las instituciones. Cisco puede asignar a Barnes responsabilidades de producto, pero no puede ordenar al IETF publicar un estándar. El IETF puede definir un RFC, pero no puede obligar a Cisco ni a otro proveedor a desplegarlo. La junta de ISRG podía gobernar la organización sin ánimo de lucro, pero no aprobaba personalmente cada pedido de certificado ni cada parche de Boulder. Los mantenedores actuales pueden cambiar el código que Barnes escribió originalmente.
La separación es un mecanismo de resiliencia. Impide que una sola persona se convierta en el único guardián de la automatización de certificados o de la seguridad de grupo. También dificulta medir la influencia. Un autor puede dar forma a un campo sin tener un cargo actual. Un revisor puede detener un diseño peligroso sin aparecer en el RFC final. Una implementación puede establecer práctica antes de que el estándar esté completo.
La regla práctica es fechar y matizar cada cargo. Barnes formó parte de la junta de ISRG al menos hasta 2025, pero está ausente de la página actual. Anteriormente ocupó cargos de gestión en el IETF y actualmente tiene un papel de revisor. Escribió la primera versión de Boulder; el proyecto actual es colectivo. Estas formulaciones preservan la importancia sin inventar control.
También revelan la tesis institucional de su carrera. La infraestructura segura es más fuerte cuando autoría, revisión, implementación y operación pueden desafiarse entre sí. El trabajo se vuelve más lento y distribuido. Se vuelve más difícil comprimir el trabajo en una simple historia de héroe. Esa complejidad es el mecanismo por el cual la confianza abierta evita convertirse en el sistema privado de una sola persona.
Los protocolos abiertos distribuyen la confianza en lugar de hacerla desaparecer
ACME redujo el trabajo manual de certificados y ayudó a hacer rutinario el despliegue web cifrado. HPKE dio a los protocolos un componente de cifrado reutilizable. MLS creó un modelo escalable para grupos cambiantes. SFrame protegió los medios y preservó el reenvío. Los diseños de OHTTP y medición agregada separaron la información entre partes.
Cada mecanismo reduce la dependencia de un monolito propietario en una capa. Cada uno también crea nuevas dependencias operativas. Los clientes ACME dependen de claves de cuenta, validación DNS o HTTP y disponibilidad de la autoridad de certificación. HPKE depende de claves de destinatario auténticas. MLS depende del estado del extremo y la identidad. SFrame depende de la distribución de claves y del procesamiento en el cliente. OHTTP depende de la no colusión. La medición agregada depende de la política de consultas y de la separación de agregadores.
Los estándares no fracasan porque estas dependencias permanezcan. Su valor es que las dependencias son lo bastante explícitas para implementaciones y revisiones independientes. Las organizaciones pueden elegir proveedores, construir sistemas privados o probar la interoperabilidad. Un defecto o disputa de política puede discutirse frente a una especificación pública y no solo frente al comportamiento de un proveedor.
La carrera de Barnes muestra cómo esta forma de apertura se vuelve operativa. El código demuestra un flujo de trabajo. Un grupo de trabajo lo generaliza. Los productos y servicios implementan perfiles. Los operadores descubren fallos. Nuevos borradores amplían o corrigen el modelo. La autoridad se mueve entre instituciones en lugar de descansar en el autor original.
Esa es una historia menos heroica que la invención solitaria y más útil. La seguridad de las comunicaciones modernas se mantiene mediante protocolos componibles y una gobernanza continua. El trabajo nunca termina porque los miembros, los algoritmos, las plataformas y las amenazas cambian. La contribución de Barnes es el diseño repetido de interfaces a través de las cuales ese cambio puede automatizarse sin dar a un solo sistema todos los secretos.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance