
Resumen
- La RFC 3965 trata la llamada saliente de una pasarela de fax como una acción que necesita autorización propia, no como un derecho que heredan todos los destinatarios del correo.
- Su ejemplo de responder a todos es una advertencia hipotética sobre repetición: el permiso debe vincularse al remitente y al mensaje concretos; la RFC no relata una explotación real.
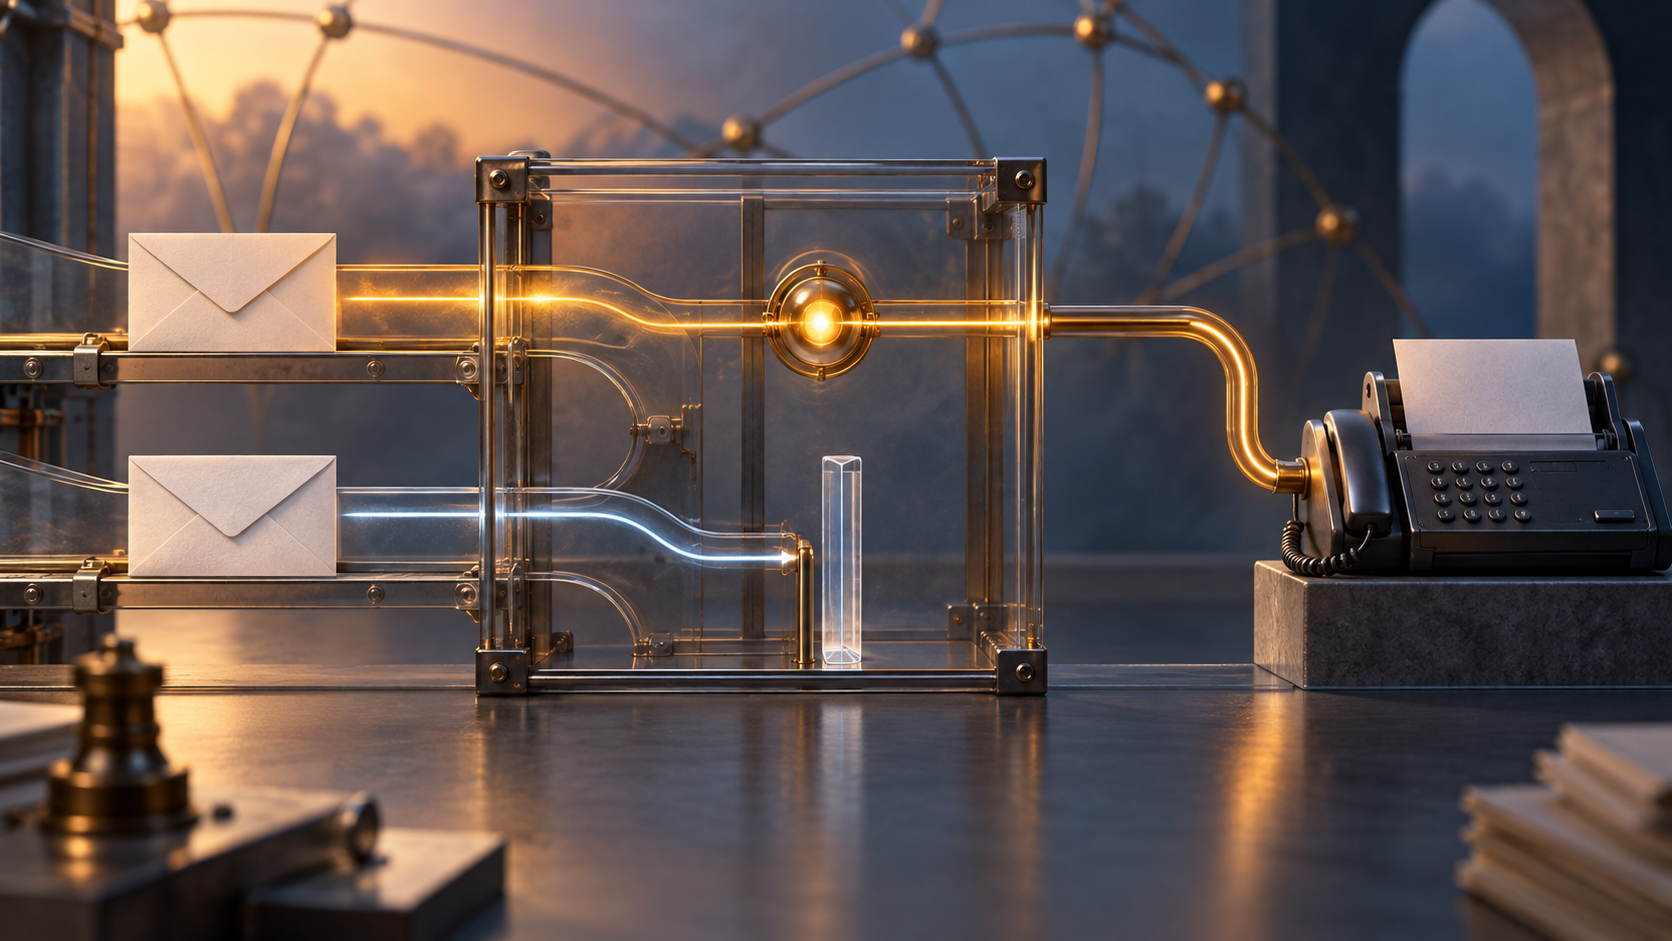
Una dirección de correo podía apuntar a algo más que un buzón. En el modelo de la RFC 3965, también podía conducir a una pasarela de salida de fax: software que recibía correo y después marcaba un número para llegar a un equipo de fax del Grupo 3. Así, un mismo recorrido unía dos acciones distintas. Una era transportar correo por Internet; la otra podía consumir recursos telefónicos y dinero.
Esa frontera daba una consecuencia inesperada a un gesto cotidiano. Quien recibía el mensaje y pulsaba «responder a todos» podía dirigir una respuesta nueva a la misma pasarela de fax incluida entre los destinatarios originales. Si la pasarela reutilizaba el permiso del remitente anterior, la respuesta podía provocar otra llamada aunque quien la escribió no fuera la persona cuya autorización había permitido el primer envío. La RFC presenta esto como un ejemplo no malicioso de repetición. Es un modelo de amenaza, no el registro de un fax reenviado ni de un sistema comprometido.
La distinción empieza por lo que recibe la pasarela. La RFC indica que el número y la referencia del equipo de salida deben figurar en campos de transporte del correo, como RCPT TO de SMTP. El agente de transferencia de correo nombrado por el dominio interpreta la parte local de la dirección. Por tanto, la pasarela no es una entrada más de una agenda telefónica: es el servicio que decide si un mensaje puede desencadenar una llamada. Si atiende a varios usuarios puede funcionar como agente de transferencia; si atiende a uno, como agente de usuario.
Una dirección visible tampoco identifica por sí sola al autor. La RFC advierte que el remitente real puede diferir de los campos From o Sender del mensaje y de MAIL FROM en el sobre SMTP. SMTP no autentica de forma inherente a quien redactó el mensaje. La pasarela puede autenticar el origen y consultar una tabla privada de permisos, o filtrar por el host o la red de origen; pero el documento señala que no había un método normalizado de autorización para este servicio dentro de los protocolos de Internet. Define una frontera de control, no un formato de credencial interoperable.
La regla es concreta: la autorización debería asociarse tanto a un remitente específico como a un mensaje específico. Así, un permiso concedido para un fax no se convierte en autoridad para el siguiente mensaje. Que la lista de destinatarios sea igual no basta. Una respuesta puede conservar las mismas direcciones mientras cambia quién la escribe, su contenido, su propósito y el momento. La continuidad de una conversación no equivale a continuidad de autorización.
En esa misma frontera había otra exposición. La información necesaria para llamar —por ejemplo, el número de autorización de una tarjeta telefónica— podía aparecer como parámetro de dirección y terminar impresa en la portada del fax. La RFC dice que el remitente debería poder impedirlo, aunque entonces no existían mecanismos normalizados. También pide que el destinatario del fax tenga datos suficientes para rastrear el origen: From o MAIL FROM, por sí solos, no alcanzan. Autorización, confidencialidad y atribución se relacionan, pero ninguna sustituye a las otras.
Los avisos de fallo también requieren separar etapas. Si falla el relevo SMTP, debe generarse un mensaje de error, preferiblemente una notificación de estado de entrega (DSN). Si el aparato no puede procesar el TIFF, se trata de otro suceso cuya notificación queda a criterio local. Ni un relevo correcto ni un aviso de no entrega demuestran que el fax se imprimió, se leyó o fue aceptado por una persona. La especificación describe varias etapas; no las convierte en un único recibo de extremo a extremo.
La importancia histórica de la RFC 3965 está en el desfase que hizo visible: un hilo de correo puede conservar sus destinatarios aunque cada mensaje nuevo traiga una autoridad diferente. Una pasarela prudente no debe deducir el derecho a llamar del simple hecho de que una dirección de fax se haya copiado. Debe saber a qué remitente y a qué mensaje se aplica el permiso. La RFC documenta ese problema de diseño; no demuestra con qué frecuencia se resolvió en las pasarelas reales.
Fuentes: RFC 3965, RFC 2305, RFC 3191, RFC 3192, RFC 3461, RFC 3464, RFC 5321, RFC 5322, RFC 3949, RFC 2306.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance