
Resumen
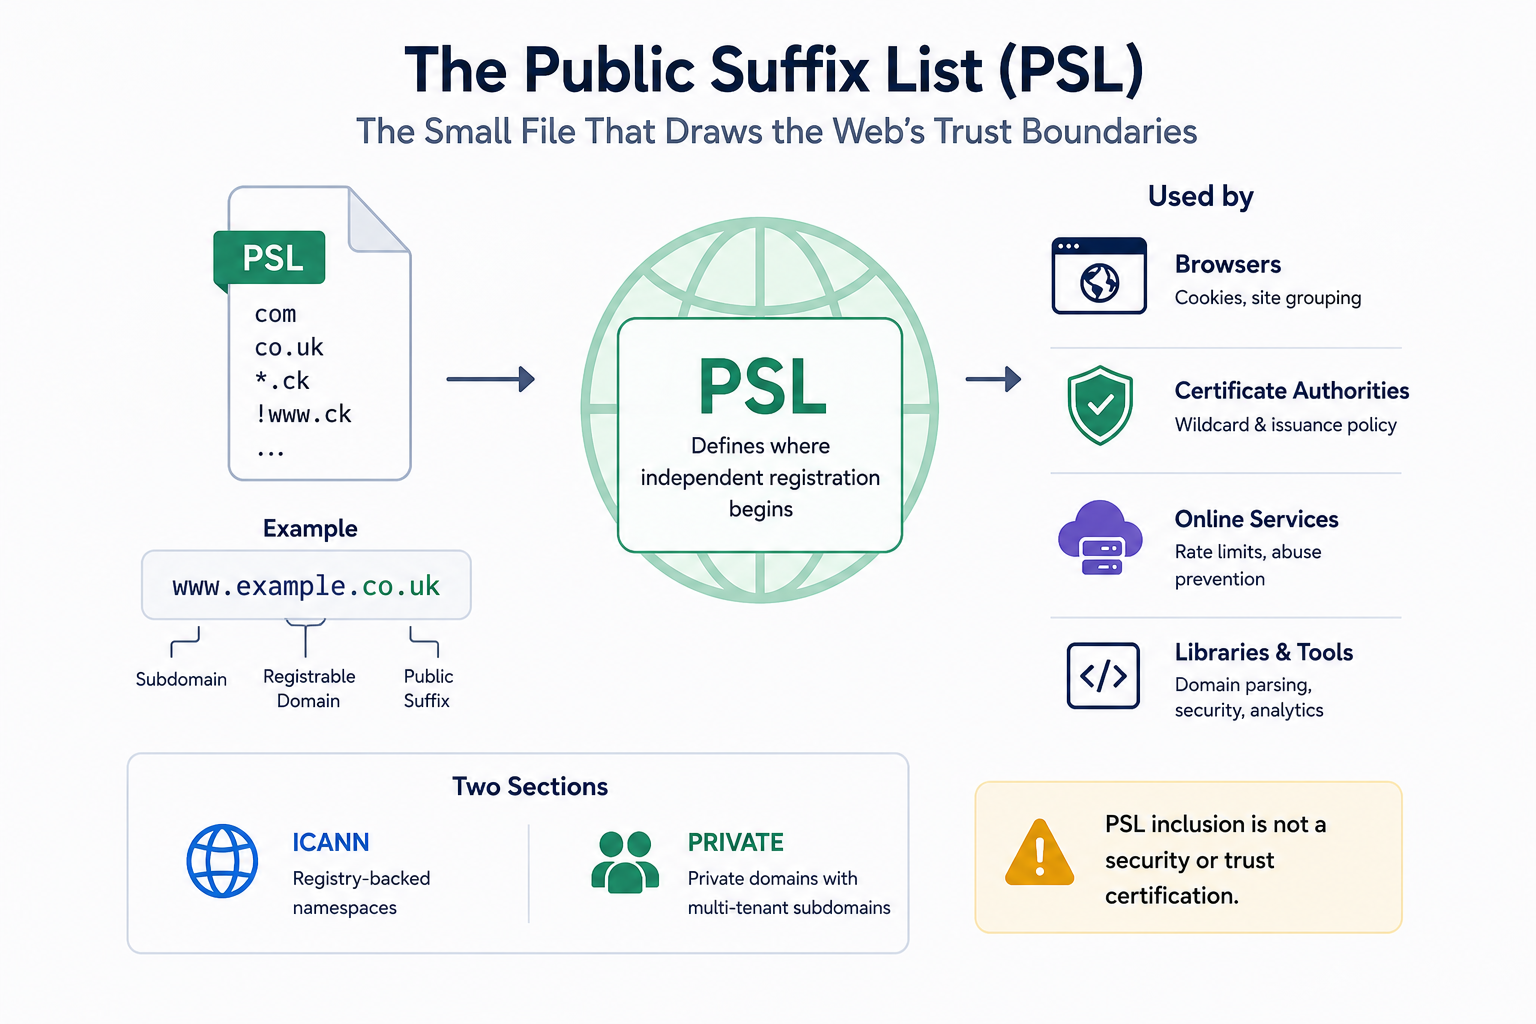
- La Public Suffix List registra las fronteras administrativas que la sintaxis del DNS no puede revelar, lo que permite al software separar un sufijo compartido como
co.ukdel dominio registrable inmediatamente inferior. - Las reglas exactas, los comodines y las excepciones hacen que la lista sea lo bastante compacta para mantenerla, mientras que las secciones ICANN y PRIVATE distinguen las fronteras respaldadas por registros de la política de las plataformas privadas multiinquilino.
- Los mantenedores revisan las evidencias y fusionan los datos ascendentes, pero los navegadores, las bibliotecas, las autoridades de certificación y los servicios en línea deciden cuándo actualizarla y qué política asignar a cada frontera.
- Esa división es la principal fortaleza y debilidad de la PSL: un pequeño proyecto de voluntarios aporta datos de frontera compartidos, mientras que las consecuencias de seguridad, comerciales y operativas se distribuyen entre un sistema descendente mucho mayor.
La cookie que podría haber cruzadoco.uk
Un navegador que permitiera a un único registrante bajoco.ukestablecer una cookie para todoco.ukreduciría sitios no relacionados a una única frontera de seguridad. Nada en el número de puntos indica al navegador queco.ukes un lugar bajo el cual se producen registros independientes. El sistema de nombres de dominio (DNS) registra nombres y delegaciones; no codifica la regla comercial y administrativa que determina dónde termina el control de un registrante y puede comenzar el de otro.
Esa carencia es la razón por la que existe la Public Suffix List. La política de registro varía entre los dominios de nivel superior, los espacios de nombres del sector público y las plataformas privadas. Algunos nombres se registran directamente bajo un dominio de nivel superior; otros se encuentran bajo etiquetas de segundo nivel o más profundas, comoco.ukopvt.k12.ma.us. Las plataformas privadas también pueden asignar subdominios de un mismo dominio registrado de forma privada a clientes distintos, aunque esos clientes no deberían compartir el estado del navegador. Por tanto, un navegador necesita datos de política externos al DNS para decidir si dos nombres de host pertenecen a la misma frontera registrable.
La PSL convierte esa política en una forma que el software puede utilizar. Parawww.example.co.uk, la lista permite a una implementación identificarco.ukcomo el sufijo público yexample.co.ukcomo el dominio registrable inmediatamente superior, a menudo descrito como eTLD+1. Esa distinción ayuda a los agentes de usuario a impedir que un registrante establezca una cookie en un nivel de registro compartido, al tiempo que permite que subdominios relacionados dentro deexample.co.ukcompartan estado cuando las reglas del navegador lo permitan.
La distinción es útil precisamente porque es limitada. Un dominio registrable no es lo mismo que un origen web, una entidad legal, una cuenta, un grupo corporativo o una prueba de propiedad común. Los navegadores modernos también utilizan conceptos como sitio con esquema (schemeful site), cookies de solo host, SameSite y almacenamiento particionado que no se reducen a un único cálculo eTLD+1. La PSL aporta una frontera; el consumidor decide cómo encaja esa frontera en un modelo de seguridad más amplio.
Esa diferencia de responsabilidades atraviesa todo el proyecto. La lista no ejecuta reglas de cookies, no emite certificados, no limita cuentas ni decide lo que debe mostrar un navegador. Aporta datos de frontera que otros sistemas convierten en decisiones. Por eso su influencia es mayor que su autoridad formal.
El DNS puede resolver un nombre sin decirle al software quién lo comparte
El DNS es autoritativo en cuanto a resolución y delegación dentro de su propio modelo. Puede indicar a un resolutor a quién preguntar porexample.co.uk, pero no puede responder de forma fiable a la pregunta separada de sico.uken sí es registrable por un usuario ordinario o si el registro comienza una etiqueta más abajo. Esa información pertenece a la política del registro, a la administración pública o al modelo operativo de una plataforma privada.
Por tanto, la PSL debe tratarse como datos de frontera y no como una segunda autoridad del DNS. Una línea del archivo puede indicar a un consumidor que se espera una frontera administrativa conocida en una etiqueta concreta; no puede demostrar que el nombre se resuelva actualmente, que el registrante siga existiendo, que un servicio sea confiable o que dos dominios pertenezcan a propietarios legales distintos.
La guía del proyecto advierte explícitamente de no tratar una copia estática de la PSL como una base de datos definitiva de validez de dominios, porque los TLD y las políticas de registro pueden cambiar antes de que se actualice una instantánea integrada.
Esto importa porque el archivo resulta cómodo. Un producto que ya tiene un analizador de PSL puede sentirse tentado a preguntar a la lista cosas para las que no fue diseñada: si un dominio es válido, si una plataforma merece confianza, si dos cuentas comparten propietario o si un cliente debería recibir una exención de un límite de producto. Cada una de esas preguntas exige evidencias más allá de la frontera del sufijo público.
La misma contención se aplica en la otra dirección. La PSL no es un mero detalle de implementación del navegador; se ha convertido en infraestructura porque un navegador o servicio puede consultarla antes de decidir quién puede compartir estado. El archivo no transporta tráfico de usuario, pero puede influir en si una cookie, una regla de certificados comodín, un límite de tasa o un control de privacidad se aplica a un sitio o a muchos sitios no relacionados. Su tamaño físico subestima su alcance operativo.
La mejor manera de entender el proyecto es, por tanto, separar tres capas. Los registros y los propietarios de dominios autorizados aportan la política subyacente; los mantenedores de la PSL deciden si la evidencia y la regla propuesta pertenecen a la lista canónica; los propietarios del software descendente deciden qué comportamiento se deriva de la regla. Ninguna capa controla por completo el resultado.
Tres formas de regla concentran una cantidad sorprendente de política
La lista sigue siendo manejable porque no es un catálogo exhaustivo de nombres de host. Su lenguaje de reglas es deliberadamente reducido: coincidencias exactas, comodines a la izquierda y excepciones. Una línea normal comoco.ukdescribe un sufijo exacto. Un comodín como*.ckpuede cubrir una etiqueta variable a la izquierda de un sufijo compartido. Una excepción que comienza con!excluye un nombre que, de otro modo, quedaría capturado por una regla más amplia.
Ese lenguaje compacto importa operativamente. Un registro puede tener una estructura regular con un pequeño número de casos inusuales. Sin comodines ni excepciones, el archivo necesitaría muchas más líneas y el mantenimiento sería más difícil. Con ellos, unas pocas reglas pueden representar una política que es simple para un registro pero irregular desde la perspectiva de un navegador genérico.
El proceso de coincidencia es determinista, pero solo si una implementación sigue las mismas convenciones. Los nombres de host y las reglas se normalizan para la comparación, incluido el manejo de minúsculas y Punycode. El software busca todas las reglas coincidentes; una excepción tiene prioridad; de lo contrario, gana la regla con mayor número de etiquetas. Si nada coincide, la regla predeterminada documentada es*. El sufijo público se deriva entonces de la regla vigente y el dominio registrable normalmente está una etiqueta por encima.
Cada uno de esos pasos tiene casos límite que pueden crear diferencias reales. El procesamiento Unicode puede divergir antes de que el algoritmo de la PSL vea el nombre. Algunas bibliotecas manejan los puntos finales o las etiquetas malformadas de forma distinta. Los productos pueden tomar decisiones diferentes para sufijos desconocidos. Un consumidor puede incluir las secciones ICANN y PRIVATE, solo una de ellas o un subconjunto transformado. Por tanto, un archivo ascendente correcto puede producir comportamientos inconsistentes cuando distintas bibliotecas adoptan supuestos diferentes a su alrededor.
Por eso la conformidad del analizador importa tanto como los propios datos. La lista ofrece a las implementaciones una fuente común, pero un texto fuente común no garantiza una interpretación común. Un navegador, un servicio de certificados y una biblioteca de servidor pueden afirmar que usan la PSL y aun así devolver resultados distintos en un caso límite si su canonicalización, respaldo o política de secciones difieren.
El proyecto mitiga ese riesgo mediante reglas de formato documentadas, ejemplos y pruebas automatizadas. Esos controles hacen reproducibles la sintaxis y parte de la semántica, pero no pueden modelar todas las consecuencias en los productos descendentes. La simplicidad de la lista reduce las formas de expresar la política; no elimina las formas en que los consumidores pueden mal usarla o malinterpretarla.
ICANN y PRIVATE describen fronteras similares con autoridad distinta
Las dos secciones principales del archivo resuelven problemas relacionados pero institucionalmente distintos. La sección ICANN registra fronteras respaldadas por registros asociadas a espacios de nombres delegados y sus estructuras de registro. Se espera que los cambios procedan de un registro, de ICANN o de IANA, o que estén respaldados por documentación oficial y otras evidencias que establezcan la política. La etiqueta es una convención práctica del proyecto, no una afirmación de que ICANN gobierne el repositorio de la PSL.
La sección PRIVATE existe porque los registros formales del DNS no son las únicas organizaciones que crean fronteras similares a las de un registro. Una plataforma de alojamiento o nube puede ser propietaria de un dominio y asignar subdominios bajo él a clientes que no se confían entre sí. Si los navegadores tratan todo el dominio principal como un único sitio, esos clientes pueden quedar agrupados de forma demasiado amplia para las cookies y las políticas relacionadas. Por tanto, un propietario de dominio autorizado puede pedir a la PSL que registre una frontera privada bajo la cual operan inquilinos independientes.
La consecuencia en el navegador puede parecer similar en ambas secciones: el software puede tratar la etiqueta como un sufijo público y la siguiente como el dominio registrable. Pero la fuente de autoridad no es similar. Un lado refleja la política del registro o adyacente a la zona raíz; el otro refleja la decisión de un titular privado de dominio sobre cómo delega el servicio a sus clientes.
Por eso la inclusión en PRIVATE no debe convertirse en una insignia de confianza. La propia guía del proyecto es explícita: la inclusión no conlleva ninguna garantía general de seguridad. No certifica la plataforma, no audita el aislamiento entre inquilinos, no establece legitimidad financiera ni confirma que cada cliente sea independiente. Registra una frontera que el titular autorizado del dominio considera que el software debería conocer.
La distinción también ofrece a los consumidores descendentes una opción legítima. Un navegador preocupado por el aislamiento de cookies puede necesitar las entradas PRIVATE porque los inquilinos que no se confían entre sí importan independientemente de quién sea el propietario del dominio principal. Una autoridad de certificación o un servicio en línea puede elegir una política distinta según su modelo de amenazas y sus reglas. Usar el mismo archivo no obliga a todos los consumidores a atribuir el mismo significado a ambas secciones.
Las comprobaciones de autoridad ayudan a proteger esa distinción. La guía de envío puede basarse en documentación del registro, contactos organizativos y, en algunos casos, un registro DNS TXT_pslcomo evidencia de que la parte que controla el espacio de nombres respalda una frontera propuesta. Esa evidencia reduce el riesgo de que un tercero no autorizado cambie la política de un dominio que no controla, pero no hace la política permanente. La propiedad corporativa, las reglas del registro y los modelos de servicio pueden cambiar, por lo que las entradas obsoletas acaban convirtiéndose en un problema de mantenimiento propio.
Una solución local de navegador se convirtió en infraestructura entre proveedores
La historia de la PSL explica por qué su gobernanza parece más ligera que su influencia actual. El problema comenzó en la seguridad de los navegadores, no como un plan para crear una institución global. La lógica temprana de cookies podía usar suposiciones rudimentarias sobre las etiquetas de nivel superior, pero esas suposiciones fallan en estructuras comoco.uk, donde los registros independientes ocurren un nivel más abajo. Mozilla desarrolló los datos de dominio efectivo de nivel superior (effective-TLD) durante la década de 2000 para dar al código del navegador una respuesta mantenible a una pregunta que la sintaxis por sí sola no podía resolver.
Publicsuffix.orgy la identidad pública del proyecto surgieron de ese linaje. Los derechos de autor y la identidad del proyecto datan de 2007, mientras que los bugs de Mozilla y las actualizaciones del navegador durante el final de la década de 2000 refrescaron repetidamente los datos de effective-TLD. Esas actualizaciones demostraron que el conjunto de datos era política viva y no un estándar que pudiera escribirse una vez y olvidarse.
Durante la década de 2010, los datos y el concepto se extendieron más allá del árbol de fuentes de un único navegador. Chromium, Opera, Qt y otros software adoptaron datos de la PSL o mecanismos equivalentes. El proyecto estableció un punto de distribución público canónico hacia 2013-2014 y publicó una guía de frecuencia de actualización para que los consumidores no tuvieran que enlazar directamente a un repositorio del navegador. La sección PRIVATE también ganó importancia a medida que las plataformas de alojamiento y aplicaciones creaban fronteras de inquilinos bajo dominios de propiedad privada.
El modelo de mantenimiento maduró a medida que se ampliaba la reutilización. La guía de envío de 2018 puso más énfasis en las pruebas, la autoridad y el seguimiento. La guía de seguridad de 2021 aclaró la relación entre la lista, ICANN, IANA y los administradores de TLD. La documentación de formato y algoritmo se consolidó en la wiki de GitHub en 2022. Para 2023, los avisos del proyecto advertían explícitamente a los proveedores externos que no trataran el proyecto de voluntarios como una mesa de soporte al cliente para problemas que esos proveedores habían creado en sus propios productos.
Esa presión continuó. En julio de 2024, los mantenedores iniciaron un alcance manual de volumen muy bajo para confirmar si ciertas entradas seguían siendo necesarias, un intento prudente de lidiar con datos obsoletos sin eliminar una frontera que aún pudiera importar. La guía actualizada en octubre de ese año subrayó la difusión entre terceros y el peligro de tratar las entradas PRIVATE como señales de confianza. En abril de 2025, la documentación de formato aclaró aún más la canonicalización, las reglas vigentes y la semántica de las secciones.
Un aviso del repositorio de mayo de 2025 dijo a los usuarios de Cloudflare que no solicitaran inclusiones en la PSL simplemente para eludir los límites de subdominios de un producto.
El cambio de proceso más revelador llegó el 6 de mayo de 2026. El proyecto hizo obligatoria su plantilla automatizada de solicitudes de extracción (pull request) para las incorporaciones e instruyó a quienes las enviaran a no pegar el formulario en un sistema GPT, alterarlo ni resumirlo. La razón no es hostilidad hacia la asistencia de software en general: las casillas obligatorias son declaraciones en un registro público de cambios. Los mantenedores quieren que la parte autorizada haga esas declaraciones directamente y de forma coherente, en lugar de recibir una versión reescrita cuya procedencia es más difícil de evaluar.
En el corte de la investigación, el archivo canónico observado el 6 de agosto de 2026 llevaba la versión2026-07-25_14-20-03_UTCy el commite1b8015c3b2f0f4f8c18659c2480fc1a22c07b20. El repositorio, el punto de distribución y el flujo de envíos seguían activos. La cronología importa porque muestra un proyecto que refuerza repetidamente sus procesos en torno a un conjunto de datos cuyas consecuencias descendentes crecieron más rápido que su diseño organizativo original.
La Public Suffix List es un proyecto, no una empresa convencional
Llamar empresa a la PSL implicaría una estructura organizativa que la evidencia no respalda. Tiene mantenedores, colaboradores, permisos de repositorio, infraestructura asociada a Mozilla, directrices públicas y un proceso comunitario. No tiene una junta directiva independiente declarada, ni equipo ejecutivo, ni estructura accionarial, ni contratos con clientes, ni una cuenta operativa corporativa convencional.
La autoridad se distribuye, en cambio, a través de funciones específicas. Los registros definen la política de registro de sus espacios de nombres; los propietarios privados de dominios definen cómo delegan subdominios a clientes independientes; quienes envían propuestas aportan evidencias y declaraciones; los mantenedores del repositorio pueden solicitar cambios, rechazar propuestas o fusionar reglas aceptadas; las pruebas automatizadas validan la sintaxis y parte del comportamiento; y los equipos de navegadores, bibliotecas y certificados deciden cómo llegan los datos resultantes a sus productos.
Mozilla es importante histórica y operativamente, pero su papel no debe exagerarse. El trabajo del navegador Mozilla ayudó a crear el enfoque de effective-TLD, y la infraestructura asociada a Mozilla sostiene la identidad y la historia del proyecto. Eso no convierte cada decisión de un consumidor de la PSL en una decisión de Mozilla ni hace del repositorio un producto exclusivo de Mozilla. Chromium, los sistemas basados en WebKit, las autoridades de certificación, las bibliotecas de lenguajes y los servicios en línea pueden consumir los datos en sus propios términos.
La misma cautela se aplica a las contribuciones. Un logotipo de empresa visible en el historial del repositorio no confiere la propiedad del proyecto. El empleador de un mantenedor puede aportar horas de ingeniería y dar forma a la experiencia disponible, pero la autoridad formal se ejerce a través de roles del proyecto y procesos públicos. A la inversa, los roles públicos no revelan toda influencia informal ni la cantidad de tiempo remunerado detrás de cada contribución.
El proyecto tiene, por tanto, una estructura de gobernanza sin tener una corporativa. Esa estructura es ligera porque el objeto es un archivo de datos y un flujo de mantenimiento. Pero sus consecuencias no son ligeras, porque otras organizaciones han hecho de los datos parte de su propia lógica de seguridad y comercial.
La ausencia de una jerarquía ejecutiva formal puede ser una fortaleza: ningún proveedor de producto controla el mapa canónico de fronteras; los cambios son revisables en público, la sintaxis de las reglas está limitada y el historial es inspeccionable. También es una limitación: no hay un presupuesto ejecutivo claro para ampliar personal cuando aumenta la presión de revisión, ni una mesa de soporte empresarial que absorba las derivaciones de los proveedores, ni un operador central que pueda obligar a actualizar una copia descendente obsoleta.
La capacidad de los voluntarios es parte del modelo de seguridad
A menudo se describe la PSL como un pequeño proyecto de voluntarios, pero el estatus de voluntario no es solo una nota organizativa al pie: afecta a lo que el proyecto puede prometer con seguridad. Los mantenedores revisan evidencias, validan la autoridad, comprueban la sintaxis, consideran las consecuencias en cookies y certificados y siguen disponibles para correcciones. Lo hacen sin publicar un acuerdo de nivel de servicio comercial ni un tiempo de inclusión garantizado.
Esa es una frontera racional. Un proceso de revisión rápido pero débil podría permitir que una regla no autorizada o mal comprendida alterara el comportamiento de muchos productos. Un proceso exhaustivo puede frustrar a un propietario de dominio legítimo que espera una entrada. El proyecto no puede eliminar ese equilibrio fingiendo que la capacidad de revisión es ilimitada.
La plantilla de envío es una respuesta. Obliga a los solicitantes a ofrecer un registro coherente de autoridad, uso previsto y consecuencias asumidas antes de que los mantenedores dediquen tiempo a los detalles. El linting automatizado y las pruebas eliminan parte del trabajo mecánico. La evidencia basada en DNS puede ayudar a probar el control. Ninguna de esas medidas puede automatizar por completo el juicio sobre si la regla solicitada coincide con la política real de registro o de tenencia y sobre si quien la envía responde por el cambio.
El proyecto también ha tenido que defender su atención de usos que no eligió. Cuando un proveedor de nube, SaaS o análisis dice a un cliente que solicite una entrada en la PSL solo para eludir un límite de cuenta, traslada un problema de soporte de producto a una cola compartida de voluntarios. El mantenedor tiene entonces que evaluar un cambio de frontera visible globalmente, aunque la regla comercial que creó el problema esté en otra parte.
Esa asimetría importa porque una entrada en la PSL no es una marca de configuración inofensiva. Puede afectar a cookies, al tratamiento de certificados y a la agrupación de sitios en productos mucho más allá del proveedor que envió al cliente al repositorio. Una empresa que resuelve un caso local de soporte puede externalizar el riesgo hacia usuarios y mantenedores que nunca participaron en su decisión de producto.
La guía del proyecto que rechaza esas derivaciones cumple dos funciones: protege el escaso tiempo de revisión y protege el significado semántico de la lista. Si las entradas PRIVATE se convirtieran en una vía genérica para eludir límites de tasa, cuotas de producto o sistemas de seguimiento, el conjunto de datos se alejaría de la evidencia de fronteras administrativas y se convertiría en un mosaico de solicitudes comerciales no relacionadas.
La economía es la de una dependencia compartida, no la de un producto
La PSL no publica ingresos, beneficios, valoración ni cuentas de proyecto auditadas independientes. No hay base de evidencia para asignarle una. Eso no significa que el proyecto no tenga economía. Su coste se distribuye entre el trabajo voluntario, la infraestructura asociada a Mozilla, el esfuerzo de registros y propietarios de dominios, el mantenimiento de analizadores descendentes, los sistemas de pruebas y el trabajo de lanzamiento de productos.
El beneficio se distribuye de la misma manera. Un proveedor de navegador evita mantener una base de datos de fronteras totalmente privada. Una autoridad de certificación obtiene una entrada compartida para la lógica de dominios controlados por registros. Una biblioteca de lenguaje puede empaquetar un algoritmo conocido en lugar de inventar otra heurística. Una plataforma SaaS puede agrupar nombres con datos que muchos otros sistemas ya entienden. Gran parte del valor económico aparece como duplicación evitada entre organizaciones, no como ingresos recaudados por la propia PSL.
Esa estructura de bien público crea un problema de sostenibilidad conocido. Las organizaciones pueden depender en gran medida de la lista sin contribuir con tiempo de revisión, infraestructura de pruebas o capacidad de soporte en proporción al beneficio que reciben. El coste marginal de copiar el archivo es casi cero; el coste de mantener la política precisa se concentra en un grupo mucho más pequeño de personas.
De ahí se derivan varios riesgos. El agotamiento de los voluntarios puede alargar las revisiones. La dotación limitada puede restringir el trabajo proactivo sobre entradas obsoletas. Una reversión de emergencia puede exigir atención rápida entre husos horarios. Las pruebas de compatibilidad entre proveedores no tienen un presupuesto central claro. Los grandes usuarios descendentes pueden mantener transformaciones privadas que reducen la visibilidad de cómo se comporta en la práctica el archivo canónico.
Nada de esto demuestra que el proyecto sea insostenible; identifica qué haría observable la sostenibilidad. Una dependencia compartida saludable necesita mantenedores activos, integración continua (CI) operativa, lanzamientos reproducibles, mecanismos de corrección con capacidad de respuesta y organizaciones descendentes dispuestas a asumir su parte del sistema. La financiación profesional podría ayudar en algunas de esas funciones, pero la financiación por sí sola no resolvería la cuestión de la influencia ni haría uniformes las implementaciones descendentes.
La oportunidad de reforma más inmediata está en los consumidores. Pueden aportar pruebas, exponer la versión de la PSL que distribuyen, actualizar los datos de frontera independientemente de un lanzamiento completo del producto cuando corresponda, dar soporte a sus propios clientes y evitar diseñar una política comercial que convierta una fusión voluntaria en la única vía de escape.
La geografía importa a través de la política y las vías de distribución, no de las oficinas
La PSL no tiene una huella física significativa como la de un operador de red o una empresa de centros de datos. Su geografía es el espacio de nombres global que describe, las jurisdicciones en las que los registros fijan la política, las ubicaciones de las plataformas privadas que solicitan entradas, los lugares donde trabajan mantenedores y colaboradores, y los canales de lanzamiento de software que llevan copias derivadas a los usuarios.
Una sección de código de país puede contener política modelada por registros nacionales e instituciones públicas. Los espacios de nombres genéricos pueden reflejar estructuras de registro distintas. Las jerarquías educativas o municipales pueden ser más profundas que los ejemplos comerciales habituales. Las entradas de plataformas privadas pueden representar servicios distribuidos globalmente cuyos inquilinos no tienen relación con la jurisdicción del registrante del dominio principal.
Esa diversidad es precisamente la razón por la que una única heurística sintáctica falla. La lista traduce acuerdos administrativos heterogéneos a un lenguaje de reglas reducido. La sintaxis común mejora la interoperabilidad y preserva el hecho de que la política se origina en otro lugar.
Por tanto, sería un error tratar la presencia de una línea en el archivo como control del proyecto sobre ese espacio de nombres. El registro sigue siendo responsable de sus reglas de registro; el propietario privado del dominio sigue siendo responsable de su modelo de tenencia; la legislación aplicable permanece fuera de la PSL. La lista registra la frontera para los consumidores; no adquiere autoridad reguladora sobre los nombres que describe.
Lo mismo ocurre en sentido descendente. Una corrección de seguridad o una entrada corregida pueden ser públicas globalmente mientras los usuarios de distintos productos siguen ejecutando instantáneas diferentes. La geografía y las fronteras organizativas se cruzan en la vía de distribución: fusión canónica, transformación derivada, lanzamiento del paquete o navegador, distribución en el sistema operativo y actualización final del cliente.
El archivo canónico es solo la primera copia de una larga cadena de suministro
El proyecto publica una copia canónica enpublicsuffix.org/list/public_suffix_list.dat, generada diariamente desde el repositorio de GitHub. La guía recomienda que los consumidores la descarguen como máximo una vez al día, mientras que la propia lista ascendente puede cambiar varias veces en una semana típica. Eso da a los equipos de software un punto de distribución estable sin fomentar consultas innecesarias.
Una copia canónica diaria no significa que la web pase a una única versión cada día. Los navegadores pueden preprocesar el texto en tries o formas binarias compactas. Las bibliotecas pueden empaquetar una instantánea en lanzamientos de lenguaje. Los sistemas operativos pueden incluir otra copia. Los servicios en la nube pueden mantener transformaciones internas. Algunos productos pueden actualizar los datos de frontera de forma independiente; otros pueden esperar a un tren de lanzamiento más amplio.
El resultado es una familia de conjuntos de datos derivados de la PSL válidos pero con edades distintas, en producción al mismo tiempo. Tras una incorporación ascendente, un navegador puede reconocer la nueva frontera antes que otro; una biblioteca de servidor puede ir por detrás de ambos; un servicio de certificados puede usar solo la sección ICANN mientras un navegador incluye entradas PRIVATE. Cada sistema puede ser internamente coherente y, aun así, discrepar de otro producto.
Eso resulta especialmente importante durante una corrección. Si una regla dañina o errónea se revierte en origen, la reversión debe recorrer la misma cadena de suministro que el cambio original. Un archivo canónico corregido no retira un binario antiguo del navegador ni obliga a un servicio en la nube a reconstruir sus datos. Durante algún tiempo, la regla mala y su corrección pueden coexistir en la base instalada.
La conciencia de versión es, por tanto, parte del análisis de incidentes. Un informe que diga solo que un producto «usa la Public Suffix List» es incompleto. Los investigadores necesitan el commit canónico exacto o la compilación derivada, la política de secciones, el comportamiento del analizador y la fecha de actualización en cada componente afectado. Sin esa información, los equipos pueden discutir sobre un nombre de host mientras en realidad comparan conjuntos de datos distintos.
La versión canónica y el commit observados en el corte de agosto de 2026 ilustran el valor de los identificadores reproducibles. No implican que todos los productos descendentes hubieran ingerido ya ese estado exacto. La frescura en origen y la frescura desplegada son hechos separados.
Las cookies fueron el comienzo de la dependencia, no su final
La herencia de cookies es el relato de origen más claro porque el fallo es fácil de ver: un navegador no debería permitir que un registrante adjunte estado a registrantes no relacionados bajo un sufijo público compartido. A medida que la plataforma web evolucionó, el mismo concepto de dominio registrable resultó útil en otros lugares.
Los motores de navegador pueden usar la frontera en la agrupación de sitios, el historial, la presentación de URL, las restricciones dedocument.domainy los mecanismos de privacidad. Los sistemas de certificados pueden usar conceptos de dominio controlado por registro para impedir la emisión de comodines demasiado amplios o para agrupar nombres según la política de emisión. Los rastreadores y las herramientas de seguridad pueden usar dominios registrables al agrupar hosts. Los servicios en línea pueden usar la frontera en límites de tasa o en la política de cuentas. Los sistemas antitracking pueden apoyarse en ella como una entrada más al decidir qué nombres pertenecen al mismo grupo.
Esos usos comparten la necesidad de distinguir un dominio administrativo de otro, pero no comparten un modelo de amenazas idéntico. Un navegador que protege cookies se preocupa por el estado entre sitios; una autoridad de certificación, por las fronteras de emisión; un proveedor SaaS que aplica una cuota toma una decisión de política comercial; un sistema de privacidad puede intentar impedir relaciones de seguimiento que no equivalen a la propiedad del registro.
Esa diferencia es la razón por la que una sola línea de la PSL no debería tener un significado universal. La lista puede ser una entrada común mientras cada consumidor sigue siendo responsable de la política que le asocia. Un proveedor que dice «la PSL nos obligó a hacerlo» oculta la cadena real de control. La PSL aportó una frontera; el código del proveedor decidió qué ocurría después.
La política de certificados es un ejemplo útil. Una autoridad de certificación no debería emitir un comodín inmediatamente debajo de un sufijo controlado por registro como*.com. Los datos ICANN derivados de la PSL pueden ayudar a definir esa frontera. Las entradas PRIVATE pueden ser relevantes o no según la política que se implemente. La elección correcta pertenece a las reglas documentadas de la AC, no a la suposición de que todos los consumidores de la PSL se comportan igual.
Los límites de tasa muestran el mismo problema desde la dirección opuesta. Un servicio puede agrupar nombres por dominio registrado para que un registrante no pueda eludir una cuota generando subdominios sin fin. Eso puede ser sensato. No convierte a la PSL en responsable de la cuota ni justifica cambiar el archivo global de fronteras simplemente porque un cliente no acepta el límite comercial del proveedor.
Una solicitud de extracción es un cambio de política, no una edición administrativa
El flujo de trabajo del repositorio resulta familiar a los ingenieros de software: abrir una solicitud de extracción, rellenar una plantilla, ejecutar comprobaciones automatizadas, recibir revisión y fusionar el cambio. La consecuencia es menos ordinaria: una edición de una línea puede cambiar cómo agrupan nombres los navegadores, los sistemas de certificados y los servicios una vez que los nuevos datos se propagan.
El proceso de envío pregunta, por tanto, algo más que si la sintaxis es válida. Los mantenedores necesitan saber quién solicita el cambio, si esa persona u organización está autorizada, qué política de registro o de tenencia representa la regla y si quien la envía comprende los efectos descendentes. Las pruebas pueden detectar problemas de orden, duplicación y coincidencia esperada; por sí solas no pueden certificar la autoridad organizativa.
La regla de plantilla de 2026 hace explícita esa rendición de cuentas: el formulario debe usarse sin que un sistema GPT lo reescriba o resuma. Las casillas públicas son declaraciones. Exigir que quien envía y está autorizado las marque directamente preserva un registro más limpio de quién declaró qué cuando una regla de alto impacto entró en revisión.
Por eso una plantilla completada tampoco puede crear una garantía de nivel de servicio. La evidencia puede ser incompleta; un mantenedor puede pedir documentación oficial del registro; una plataforma privada puede tener que demostrar el control del dominio; la propuesta puede revelar consecuencias en cookies o certificados que quien la envía no había considerado. Una revisión legítima puede llevar tiempo incluso cuando la solicitud subyacente parece pequeña.
La capacidad limitada del proyecto hace que la calidad de los envíos sea parte de la fiabilidad del sistema. Una solicitud con poco contexto o desviada por un proveedor consume atención que podría dedicarse al mantenimiento de la política, a las pruebas o a correcciones urgentes. La plantilla no es burocracia alrededor de un archivo trivial; es parte del mecanismo que permite a un voluntario procesar cambios de datos copiados en software de alto impacto.
Las entradas obsoletas son más difíciles de eliminar de lo que parecen
Añadir una regla no es el único problema de mantenimiento. Las políticas de registro y de plataforma cambian. Un servicio privado puede cerrar, dejar de ofrecer subdominios o trasladar clientes a otra estructura. Un registro puede modificar su modelo de registro. La lista canónica corre entonces el riesgo de conservar una frontera cuya razón original ha desaparecido.
Eliminar no es automáticamente más seguro que mantener datos obsoletos. Un consumidor descendente puede tener aún usuarios, cookies, certificados o supuestos de política construidos alrededor de la antigua frontera. Eliminar una línea puede fusionar sitios que antes estaban separados desde la perspectiva del software. Por tanto, un mantenedor necesita evidencia de que la política ha cambiado y una idea razonable de qué hará la eliminación tras la propagación.
El alcance de bajo volumen iniciado en julio de 2024 refleja esa cautela. En lugar de tratar los datos obsoletos como un problema de limpieza masiva, los mantenedores contactaron con registrantes seleccionados para confirmar si sus entradas seguían siendo necesarias. La escala fue deliberadamente limitada porque cada respuesta puede requerir contexto y porque el silencio es ambiguo: un contacto que no responde no es prueba de que sea seguro eliminar una frontera en producción.
Este es otro punto donde la transparencia descendente ayudaría. Si los principales navegadores y servicios expusieran qué versión de la PSL están usando y ofrecieran mejor telemetría sobre los cambios, mantenedores y propietarios de dominios tendrían más evidencia al considerar una eliminación o reversión. Hoy, el proyecto puede inspeccionar el código fuente público y el historial de lanzamientos de algunos consumidores, pero no tiene un inventario completo de dónde se despliega cada regla.
La ausencia de ese inventario no es un fracaso exclusivo de la PSL; es una consecuencia de la reutilización abierta. La MPL 2.0 permite un uso amplio según sus términos y los consumidores pueden transformar los datos de muchas maneras. La distribución abierta reduce el coste de integración, pero hace poco realista una visibilidad descendente completa.
Las alternativas pierden precisión, frescura o gobernanza compartida
La PSL persiste porque no existe un protocolo universal que produzca la misma respuesta de forma barata y coherente para cada nombre de host. Una heurística simple de «las dos últimas etiquetas» falla de inmediato en estructuras comoco.uky en espacios de nombres públicos más profundos. Un navegador podría mantener su propia lista privada, pero entonces el comportamiento entre proveedores divergiría y cada proveedor tendría que duplicar el trabajo de política.
La base de datos de la zona raíz de IANA resuelve un problema distinto: es autoritativa para las delegaciones de nivel superior, no para todas las fronteras más profundas bajo las cuales los registrantes pueden obtener nombres. Los sitios web de los registros y RDAP pueden ofrecer información local más autoritativa, pero las políticas difieren y consultarlos en vivo para cada decisión del navegador sería lento, fragmentado y potencialmente sensible para la privacidad.
Los servicios comerciales de inteligencia de dominios pueden añadir datos más ricos de clasificación, propiedad y reputación. Pueden ser útiles cuando esos atributos importan, pero introducen coste, opacidad y dependencia del proveedor, y siguen sin convertir una base de datos privada en un estándar web. Los First-Party Sets y los mecanismos relacionados de sitios expresan relaciones declaradas entre sitios ya identificados; no sustituyen la tarea inicial de determinar la frontera registrable.
La PSL hace, por tanto, un intercambio deliberado: renuncia a la frescura perfecta en tiempo real a cambio de una instantánea pequeña, almacenable en caché, inspeccionable y compartida entre proveedores de la política administrativa conocida. Ese intercambio solo funciona cuando los consumidores recuerdan qué se sacrificó. La lista no es una consulta en vivo al registro y no debe tratarse como tal.
Su ventaja competitiva, si ese término puede usarse para un conjunto de datos comunitario, es tanto institucional como técnica. La sintaxis es simple, el archivo es público, los cambios son revisables y varios ecosistemas de producto independientes ya lo entienden. Sustituir el formato sería más fácil que sustituir la historia de política acumulada, las herramientas y el conocimiento operativo que lo rodean.
Ese conocimiento instalado crea dependencia de la trayectoria. Los consumidores tienen analizadores, pruebas, trabajos de actualización y procedimientos de incidentes construidos alrededor de la PSL; los propietarios de dominios saben dónde proponer una frontera; los equipos de certificados y navegadores tienen lógica de producto basada en eTLD+1. Un sistema nuevo necesitaría no solo un mejor modelo técnico, sino también una vía de migración creíble para todos esos participantes.
La presión de soporte de los proveedores es la asimetría de gobernanza más clara
La tensión institucional más importante de la PSL no es entre dos mantenedores que compiten, sino entre un pequeño proyecto ascendente y grandes productos descendentes que pueden atribuir consecuencias comerciales a sus datos. Un proveedor puede decidir que un límite de tasa, una frontera de cuenta o un control de seguimiento depende de la clasificación de la PSL y luego decir al cliente que la solución es obtener una entrada en la PSL.
Esa instrucción suena operativamente simple porque el proveedor no es quien revisa la solicitud. Para el proyecto, la línea propuesta debe cumplir los mismos criterios de autoridad y política que cualquier otra incorporación. Si no representa un registro genuino o una frontera de tenencia entre partes que no se confían, aceptarla puede distorsionar el comportamiento de navegadores y certificados solo para arreglar el modelo de producto de una empresa.
Los avisos del repositorio contra esas derivaciones son, por tanto, una forma de defensa de la gobernanza: mantienen la responsabilidad en la organización que diseñó la regla visible para el cliente. Un proveedor de nube o SaaS puede cambiar su propio modelo de cuotas, construir una excepción, mejorar la identificación de cuentas o dar soporte directo al cliente. No debería exigir que un proyecto externo de voluntarios altere los datos compartidos de fronteras web salvo que la política subyacente del dominio justifique el cambio.
Aquí hay un efecto de segundo orden. Una vez que los proveedores aprenden que la inclusión en la PSL influye en funciones valiosas, pueden crear incentivos para que los clientes busquen entradas por razones no relacionadas con la frontera de seguridad original. Suficiente presión de ese tipo podría cambiar la composición de la sección PRIVATE y hacer más difícil interpretar la lista como evidencia de una separación multiinquilino genuina.
La insistencia de los mantenedores en la autoridad, la evidencia y las fronteras de caso de uso ayuda a resistir esa deriva. Las organizaciones descendentes pueden reforzarla publicando exactamente cómo usan los datos de la PSL, ofreciendo apelaciones específicas de producto y dando soporte a los clientes sin convertir una fusión en el repositorio en el remedio predeterminado.
Qué demuestra la inclusión — y qué no
Una entrada en la PSL es evidencia de una cosa limitada: la lista canónica registra actualmente una frontera de sufijo público en esa etiqueta conforme a las reglas y el proceso del proyecto. La evidencia detrás de una entrada en la sección ICANN y de una en la sección PRIVATE difiere, pero ninguna concede un certificado general de legitimidad.
La inclusión no demuestra que un dominio sea seguro; no demuestra que una plataforma privada aísle correctamente a los inquilinos; no demuestra propiedad legal, propiedad beneficiaria, solvencia empresarial, calidad de los clientes ni ausencia de abusos; no significa que el proyecto respalde a una empresa o a su servicio; y no hace que un nombre exista para siempre en el DNS.
Tampoco crea derechos frente a productos de terceros. Un cliente no puede señalar una entrada de la PSL e inferir derecho a un límite de tasa, un producto de certificados o un tratamiento del navegador más allá de lo que especifican las reglas de ese producto. A la inversa, un producto no puede tratar la ausencia de inclusión en PRIVATE como prueba de que una plataforma no es confiable.
Estos límites son fáciles de perder porque la lista se sitúa cerca de controles de seguridad. Un conjunto de datos usado en la emisión de certificados y el aislamiento del navegador puede parecer una autoridad de seguridad incluso cuando el proyecto dice repetidamente lo contrario. Un buen diseño descendente debería preservar la distinción nombrando la decisión exacta que informa la PSL, en lugar de describir la inclusión como una aprobación.
El mismo cuidado se requiere en la investigación. La asociación con Mozilla no debe convertirse en la afirmación de que Mozilla controla cada entrada o uso descendente. Los mantenedores del repositorio no deben presentarse como reguladores del DNS. Los propietarios de dominios que envían entradas PRIVATE no deben describirse como receptores de una certificación. El registro público respalda una conclusión más interesante: el control está distribuido deliberadamente, y esa distribución es a la vez la base de la interoperabilidad y la fuente de las brechas de rendición de cuentas.
El ecosistema es una cadena de autoridades adyacentes, no una única organización
Las organizaciones alrededor de la PSL son fáciles de fundir en una sola imagen mental porque todas tocan la política de dominios.
En la práctica, ocupan capas distintas: IANA e ICANN aportan contexto autoritativo de la zona raíz y de los registros; los registros de TLD definen la política de registro dentro de sus espacios de nombres delegados; los propietarios privados de dominios deciden si operan servicios multiinquilino de subdominios; los mantenedores de la PSL deciden si la evidencia respalda una regla en el archivo canónico; los equipos de navegadores y bibliotecas deciden cómo analizar y distribuir ese archivo; las autoridades de certificación y los servicios en línea deciden qué política asocian a la frontera resultante.
Esa separación es más que orden organizativo: determina quién puede corregir cada fallo. Si un registro cambia su modelo de registro, el registro es la fuente del hecho subyacente, pero no puede actualizar un navegador directamente. Si un navegador maneja mal Unicode antes de aplicar las reglas de la PSL, una línea ascendente correcta no reparará el analizador. Si una autoridad de certificación usa la sección PRIVATE de forma distinta a un navegador, la discrepancia puede ser intencional y no un error. La atribución de incidentes tiene que preservar esas capas.
Mozilla se sitúa en esta cadena como el hogar histórico del trabajo de effective-TLD y como parte del contexto de infraestructura del proyecto. GitHub aloja el repositorio público, la discusión de revisión, las pruebas y el historial. Ninguna de esas relaciones convierte a esas plataformas en propietarias de toda la política de dominios representada en la lista. Del mismo modo, una entrada enviada por un registro de TLD no otorga a ese registro autoridad sobre el proyecto en su conjunto; aporta evidencia sobre el espacio de nombres que opera.
El conjunto de consumidores descendentes es amplio. Firefox y Gecko tienen la relación histórica más estrechamente asociada al origen del proyecto. Chromium y Chrome preprocesan y usan datos de sufijos públicos para decisiones de sitios y cookies. Los productos basados en WebKit usan conceptos de sufijo público en el comportamiento de la plataforma web. Las autoridades de certificación y las reglas del CA/Browser Forum usan conceptos de dominio controlado por registro en torno a la emisión de comodines y políticas relacionadas.
Let’s Encrypt es un ejemplo visible de una AC que usa conceptos de dominio registrado en límites operativos y sistemas de emisión. Las bibliotecas de lenguajes, los rastreadores, los sistemas operativos y las aplicaciones de servidor empaquetan sus propios analizadores o instantáneas. Las plataformas de nube, sociales y publicitarias pueden asociar comportamiento de cuentas, límites de tasa o privacidad a la misma frontera.
Ninguna de esas integraciones transfiere autoridad de gobernanza al consumidor. Un proveedor de navegador no adquiere el derecho a redefinir la política del registro por distribuir la lista. Una autoridad de certificación no se convierte en mantenedora de la PSL por depender de un cálculo de dominio registrado. Una plataforma en la nube no obtiene un respaldo de seguridad porque su entrada PRIVATE esté presente. La integración demuestra dependencia, no propiedad.
Por eso la PSL se parece más a una cadena de suministro de datos que a un producto de software con un único tren de lanzamiento. La política se origina en los registros o en los propietarios autorizados de dominios; un envío empaqueta esa evidencia en el proceso de cambios del proyecto; la revisión y las pruebas producen una fusión canónica; Publicsuffix.org distribuye el resultado; los consumidores lo transforman y lo publican; el comportamiento del usuario final solo aparece cuando el producto final aplica sus propias reglas. Cada traspaso puede introducir demora o interpretación.
La cadena explica también por qué un repositorio público no puede ofrecer un mapa completo de despliegue. Los consumidores de código abierto son visibles cuando su código y sus transformaciones de datos son públicos. Los servicios propietarios pueden usar la lista internamente sin revelar cada elección de analizador o calendario de actualización. Una afirmación amplia de adopción puede estar bien respaldada a nivel de categoría y carecer aun así de un censo auditado de copias o versiones instaladas.
El proyecto expone evidencia en origen, y mucho menos en sentido descendente
La evidencia más sólida alrededor de la Public Suffix List se refiere a su propia identidad, al formato de sus reglas y a su proceso de cambios. El archivo canónico se puede descargar directamente; el algoritmo de coincidencia y los ejemplos son públicos; el historial de Git registra los cambios; la plantilla de envío documenta las declaraciones vigentes; la discusión del repositorio muestra cómo los mantenedores piden autoridad y aclaran consecuencias. Son fundamentos inusualmente inspeccionables para una pieza de infraestructura que la mayoría de los usuarios nunca ve.
La evidencia se debilita a medida que el análisis se aleja de la mecánica ascendente. No existe un inventario completo de cada navegador, biblioteca, servicio en la nube, rastreador o sistema de certificados que usa el archivo, ni un calendario común que muestre la rapidez con que cada consumidor lo actualiza. Los productos públicos pueden examinarse individualmente, pero el proyecto no opera telemetría sobre la base instalada. Un commit canónico demuestra, por tanto, el estado de los datos ascendentes, no el estado de cada dispositivo.
La evidencia de gobernanza tiene una frontera similar. Los roles públicos del repositorio y la actividad de revisión muestran quién puede actuar en el proyecto en un momento dado, pero la evidencia no establece un organigrama legal convencional, una plantilla remunerada ni una medida completa de la influencia de los empleadores. Sería inseguro inferir que cada colaborador visible es voluntario en el mismo sentido, o que un empleador que aparece con frecuencia en los commits controla el proyecto. Los permisos formales del proyecto, el empleo y la influencia informal son hechos distintos.
La evidencia financiera es aún más limitada. La PSL no es una empresa operativa convencional con ingresos, beneficios o valoración declarados. La infraestructura asociada a Mozilla y la ingeniería descendente tienen claramente costes, pero la base de fuentes no asigna esos costes a una cuenta de resultados del proyecto. El valor comercial creado por navegadores, autoridades de certificación o servicios en la nube no puede atribuirse a la PSL como ingreso. Cualquier intento de inventar un valor de mercado para la lista confundiría dependencia con propiedad.
La misma disciplina se aplica a la controversia. El proyecto tiene documentadas presión de soporte, riesgo de datos obsoletos, difusión entre terceros y mal uso de las entradas PRIVATE como señales de confianza. Son problemas estructurales, no evidencia de mala conducta de los mantenedores. El análisis correcto pregunta si los incentivos y los recursos se ajustan a las consecuencias de la dependencia; no debe fabricar un escándalo por el hecho de que los voluntarios tengan capacidad limitada.
Una base de evidencia más sólida requeriría información que el registro público no ofrece por completo: una entrevista actual con los mantenedores principales, un censo independiente de los principales despliegues descendentes, tiempos de propagación medidos tras cambios seleccionados y datos más sistemáticos sobre la acumulación de revisiones y la dotación. Esas lagunas no impiden un perfil defendible; marcan la frontera de lo que puede afirmarse con confianza.
El artículo puede ser, por tanto, firme sobre el mecanismo y cauto sobre la escala. Está bien respaldado que la PSL aporta un conjunto de datos compartido de fronteras de dominio, que las principales categorías de software dependen de él, que los mantenedores usan un proceso de revisión público y que los consumidores descendentes controlan sus propias actualizaciones y decisiones de política. No está bien respaldado afirmar una cuota de mercado universal, una única versión global, una valoración económica precisa o una organización que tenga el mando de todo el sistema.
La gestión de errores es parte de la interoperabilidad, no una ocurrencia tardía
La mayoría de las explicaciones de la PSL se centran en el camino exitoso: canonicalizar un nombre de host, encontrar la regla vigente y devolver el dominio registrable. Los sistemas de producción pasan mucho tiempo en casos menos limpios. Un nombre de host puede estar malformado; un consumidor puede encontrarse un sufijo desconocido; una biblioteca puede ejecutar una instantánea anterior a un cambio del registro; una entrada PRIVATE puede haberse eliminado en origen y seguir dentro de una aplicación antigua.
Esas condiciones convierten el comportamiento de respaldo en política. La regla predeterminada documentada da al algoritmo una respuesta determinista cuando ninguna línea explícita coincide, pero algunos consumidores pueden rechazar deliberadamente sufijos desconocidos para su propio caso de uso. Un analizador puede conservar un punto final mientras otro componente lo elimina antes. La conversión Unicode puede fallar antes de que comience la consulta a la PSL. Ninguna de estas diferencias significa que el archivo canónico en sí sea incorrecto, pero cada una puede cambiar la frontera que ve un producto.
Para los operadores, el requisito práctico es probar los casos negativos con la misma deliberación que los exitosos. Una biblioteca debería saber qué devuelve para un TLD desconocido, una excepción bajo un comodín, una etiqueta Unicode y una entrada PRIVATE desactualizada. Un navegador o servicio debería poder distinguir una regla mala de un archivo de datos obsoleto y un archivo obsoleto de un error del analizador. De lo contrario, todo incidente se aplana en la frase «problema de la PSL» aunque la causa esté en otro lugar.
El proyecto ayuda manteniendo reducido el lenguaje de reglas y visible la superficie de pruebas. Los consumidores siguen necesitando su propia vía de recuperación. Si una entrada nueva rompe la agrupación de cuentas, un proveedor SaaS debería poder cambiar su propia política mientras se investiga el problema ascendente. Si un navegador descubre una regresión en su analizador, no debería pedir a un registro que cambie datos de política correctos para adaptarse al error. La interoperabilidad depende de preservar la frontera entre los hechos compartidos y la implementación local.
El archivo es pequeño porque la responsabilidad está en otra parte
El diseño de la PSL tiene éxito en parte porque se niega a convertirse en un modelo completo de la web. No almacena a todos los registrantes, no rastrea todas las zonas DNS, no clasifica todas las organizaciones ni decide todas las políticas que usan fronteras de dominio. Registra la estructura administrativa suficiente para que el software calcule una frontera compartida y luego se detiene.
Esa contención mantiene los datos revisables. Las reglas exactas, los comodines y las excepciones son comprensibles; la evidencia puede adjuntarse a un cambio propuesto; los consumidores pueden implementar el algoritmo localmente e inspeccionar el historial de versiones. Una base de datos más ambiciosa podría ofrecer respuestas más ricas, pero también exigiría más datos, más financiación, más autoridad y un modelo de gobernanza distinto.
El coste de la contención es que los equipos descendentes deben hacer trabajo real: actualizar los datos, definir la política de secciones, probar los casos límite del analizador, gestionar la reversión y decidir si eTLD+1 es realmente el concepto adecuado para el problema que resuelven. Un consumidor que trata el archivo como una fuente mágica de identidad de sitios externaliza un juicio que la PSL nunca afirmó proporcionar.
Esa es la lección duradera del proyecto. La Public Suffix List es útil porque registra una frontera que el DNS no codifica y lo hace en una forma que muchos productos pueden compartir. Su influencia ha superado sus recursos formales, pero la respuesta no es fingir que los mantenedores controlan la web. La rendición de cuentas debe seguir toda la cadena: registro o propietario del dominio, quien envía, revisión voluntaria, distribución canónica, actualización derivada y política de producto.
Un archivo ascendente pequeño puede seguir siendo una dependencia común saludable solo si las organizaciones mucho más grandes que lo rodean siguen asumiendo las consecuencias que le atribuyen.
La próxima prueba es si los consumidores pueden hacer visibles la versión y la responsabilidad
Los indicadores operativos más útiles ya no se limitan a si el repositorio canónico está activo. La pregunta más difícil es si las organizaciones que dependen de la PSL pueden mostrar qué versión usan, con qué rapidez incorporan las correcciones y qué política asocian a cada sección.
Para los equipos de navegadores y bibliotecas, la primera prueba es la reproducibilidad. Una compilación de producción debería poder rastrearse hasta un commit exacto de la PSL o un conjunto de datos generado, y las pruebas de conformidad deberían cubrir canonicalización, Unicode, puntos finales, comodines, excepciones, sufijos desconocidos y el manejo de ICANN/PRIVATE. Un informe de error no debería empezar adivinando qué lista usó el producto afectado.
Para los registros, el indicador clave es la propiedad del mantenimiento de la política. Las reglas de registro pueden cambiar antes de que los fallos del navegador hagan visible el desajuste. Un registro que depende de la PSL debería tener una persona o equipo conocido responsable de revisar sus entradas, actualizar la evidencia y responder cuando los mantenedores pregunten si una regla sigue vigente.
Las plataformas privadas se enfrentan a una prueba más estricta porque sus entradas pueden afectar a clientes que no se confían entre sí. Una nueva solicitud PRIVATE debe tratarse como una migración de seguridad y no como un ejercicio de marca: hay que probar las fronteras de cookies, las implicaciones de certificados, el comportamiento de reversión y el efecto sobre los inquilinos existentes antes de suponer que una fusión exitosa es inofensiva.
La latencia de parches descendentes es la métrica a nivel de sistema más importante. El archivo canónico se actualiza a diario, pero no hay un calendario universal para la adopción en navegadores, bibliotecas, sistemas operativos o servicios. Una corrección que tarda horas en origen y meses en un producto derivado sigue siendo una dependencia operativamente obsoleta. Los metadatos públicos de versión, los mecanismos de actualización independientes y las notas de lanzamiento harían más fácil medir esa brecha.
La capacidad de los mantenedores es otra señal observable. La acumulación de solicitudes de extracción abiertas, el tiempo de respuesta, la disponibilidad de revisores, la continuidad de la CI y el ritmo del trabajo sobre entradas obsoletas muestran si la consecuencia crece más rápido que el mantenimiento. Nada de eso debería convertirse en un objetivo artificial de nivel de servicio para voluntarios, pero un deterioro sostenido sería evidencia de que el modelo de recursos actual está bajo presión.
El indicador final es el comportamiento de los proveedores. Los avisos del repositorio ya han documentado casos en los que las reglas de productos de terceros empujaban a los clientes hacia la PSL. Si más proveedores convierten los cambios en la lista de fronteras en el remedio habitual para problemas de cuentas, cuotas o análisis, la carga de gobernanza se desplazará aún más hacia el origen.
Un patrón más saludable sería el contrario: los proveedores publican su dependencia de la PSL, admiten excepciones específicas de producto cuando corresponde y derivan al cliente al proyecto solo cuando la política subyacente del dominio pertenece genuinamente a la lista.
La obsolescencia y la reversión son donde el modelo compartido queda más expuesto
Una entrada malformada o no autorizada en un espacio de nombres muy utilizado pondría a prueba todas las capas a la vez. Los mantenedores tendrían que establecer la política correcta y fusionar una corrección; la distribución canónica tendría que actualizarse; los navegadores, bibliotecas, sistemas de certificados y servicios tendrían que incorporar la corrección; los usuarios podrían seguir viendo comportamientos distintos hasta que esas vías de lanzamiento derivadas convergieran.
El mismo patrón se aplica a una entrada PRIVATE obsoleta. Eliminarla en origen puede ser correcto y, aun así, producir transiciones disruptivas para productos que habían agrupado sitios según la antigua frontera durante años. La pregunta relevante no es solo si la lista canónica es correcta hoy, sino si el sistema puede pasar con seguridad de la respuesta de ayer a la de hoy.
Varios avances mejorarían materialmente esa posición. Más consumidores podrían exponer la versión exacta de la PSL en los diagnósticos; los navegadores y bibliotecas podrían compartir casos de conformidad con nombres difíciles; los registros podrían publicar más evidencia verificable por máquina, como registros_pslcuando corresponda; los grandes usuarios descendentes podrían financiar pruebas neutrales o capacidad de revisión sin convertir la financiación en un control unilateral.
Varios avances la debilitarían. Las bifurcaciones específicas de proveedor podrían crecer hasta que el archivo canónico dejara de describir el comportamiento común; un navegador o sistema operativo importante podría distribuir una instantánea gravemente obsoleta; las salidas de mantenedores podrían crear una acumulación sostenida de revisiones; los proveedores de productos podrían usar cada vez más la inclusión en PRIVATE como una puerta no oficial para funciones comerciales, alejando al proyecto de su propósito de datos de frontera.
Los escenarios más consecuentes son, por tanto, concretos y no genéricos. La PSL puede seguir siendo el denominador común duradero si la actividad del repositorio, la conformidad entre proveedores y la disciplina de actualización descendente se mantienen saludables. Los navegadores pueden reducir la dependencia de eTLD+1 para algunas decisiones de privacidad a medida que evolucionan el almacenamiento particionado y los sistemas de relaciones declaradas, aunque sigan necesitando datos de sufijos públicos para cookies y certificados. La financiación profesional podría reforzar el mantenimiento si la gobernanza sigue siendo neutral.
La automatización de los registros podría mejorar la frescura sin sustituir el juicio humano. Las bifurcaciones privadas podrían mejorar la velocidad local y, a la vez, fragmentar el modelo compartido de fronteras de la web.
Cada escenario tiene una señal observable. La evaluación debería cambiar cuando cambia la señal, no porque el archivo se haya vuelto más o menos de moda.
El archivo más pequeño de la pila de identidad web tiene la mayor brecha de rendición de cuentas
La PSL se sitúa en una estructura de control inusual. Los registros y los propietarios privados de dominios conocen la política subyacente; los mantenedores controlan si una regla propuesta entra en la lista canónica; la infraestructura asociada a Mozilla y a GitHub ayuda a publicar el proyecto; los proveedores de navegadores, las autoridades de certificación, las bibliotecas y los servicios en la nube deciden cuándo incorporar los datos y qué comportamiento asociarles; los usuarios finales experimentan el resultado sin ver normalmente ninguna de esas capas.
Ningún participante tiene el control completo, lo cual es una característica hasta que algo sale mal.
Un registro puede corregir su propia política, pero no puede obligar a un navegador antiguo a actualizarse; un mantenedor puede rechazar una solicitud PRIVATE débil, pero no puede impedir que un proveedor use una bifurcación antigua; un navegador puede parchear su analizador, pero no puede hacer que todas las bibliotecas de servidor se comporten igual; una empresa SaaS puede definir un límite de tasa alrededor de eTLD+1, pero no puede transferir la responsabilidad de esa regla comercial a los mantenedores voluntarios solo porque la entrada procede de la PSL.
Esa distribución de autoridad crea el problema de gobernanza más profundo del proyecto: los actores con mayor dependencia económica a menudo no son los que soportan la carga de revisión ascendente más limitada. Los grandes productos pueden atribuir nuevas consecuencias a una frontera sin añadir capacidad equivalente para mantener los datos compartidos. Cuantos más usos se acumulan, más fácil resulta que la autoridad aparente de la lista supere la autoridad que sus mantenedores reclaman realmente.
Los equipos directivos que dependen de los datos de la PSL deberían, por tanto, explicitar tres decisiones. Primera: quién es el responsable de la dependencia dentro de la organización: el conjunto de datos exacto, el analizador y la vía de actualización. Segunda: qué políticas de producto usan la sección ICANN, la sección PRIVATE o ambas, y por qué. Tercera: qué ocurre cuando la respuesta canónica cambia después de que el producto ya se haya lanzado.
Esas decisiones exponen costes de cambio que de otro modo son fáciles de pasar por alto. El archivo en sí es abierto y simple, por lo que sustituirlo parece barato. En la práctica, un consumidor maduro tiene años de supuestos de analizador, casos de prueba, manuales de incidentes, semántica de producto y expectativas de usuarios construidos alrededor de eTLD+1. Una sustitución privada tendría que recrear no solo los datos, sino también la legitimidad de la evidencia de los registros, el historial de excepciones revisadas y la expectativa entre proveedores de que la misma frontera significa aproximadamente lo mismo en otros lugares.
El efecto de segundo orden de la adopción generalizada es, por tanto, una dependencia de la trayectoria más fuerte. El efecto de tercer orden es el riesgo de modo común: si muchos productos consumen la misma regla mala, un error ascendente puede viajar ampliamente. El antídoto no es la fragmentación por sí misma. Implementaciones independientes con versionado transparente, pruebas y vías de reversión pueden compartir datos canónicos sin compartir todos los modos de fallo.
El riesgo más irreversible sería perder la capacidad de explicar por qué existe una frontera y quién es responsable de ella. Una regla que sobrevive tras desaparecer su origen de política, una bifurcación derivada sin un commit rastreable o un producto comercial que trata la inclusión como un permiso opaco rompen la cadena de evidencia que da legitimidad a la PSL.
Esa cadena de evidencia es el verdadero activo del proyecto. La lista funciona porque una frontera puede conectarse con la política, un cambio puede revisarse en público y un consumidor puede, al menos en principio, decir qué versión usó. Proteger esa cadena importa más que añadir funciones al archivo.
La prueba a largo plazo es, por tanto, fácil de enunciar y difícil de satisfacer. Cuando la próxima regla de alto impacto sea errónea, esté obsoleta o sea cuestionada, ¿podrá el ecosistema identificar la política autoritativa, corregir la lista canónica, rastrear los derivados afectados y restaurar un comportamiento coherente sin convertir a un mantenedor voluntario en la mesa de soporte de todos los productos construidos sobre ella?
Si la respuesta sigue siendo sí, la Public Suffix List puede seguir siendo lo que la hizo valiosa desde el principio: una pieza de infraestructura limitada y compartida que permite a la web trazar una frontera que el propio DNS no puede ver.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance