
Resumen
- Prudential Financial, Inc. es la compañía de directorio actual y la organización patrocinadora registrada por IANA tanto para
.prucomo para.prudential.[1][2][3] - Las dos delegaciones exponen superficies de control DNS, DNSSEC, RDAP, datos de registro y continuidad, pero los registros públicos y observaciones delimitadas no revelan la arquitectura privada ni establecen fiabilidad longitudinal.
- Los acuerdos de ICANN, el escrow, la información periódica, el acceso controlado a zona y los mecanismos de operación de emergencia definen responsabilidades continuas más que probar que hubo una caída, que se alcanzara un objetivo de servicio o que un cliente obtuviera un resultado en producción.[6][7][8][9][13][14][16][17]
- La supervisión, la integración, el mantenimiento y la gestión de excepciones siguen siendo costes recurrentes en autoridad, claves, delegación, datos de registro, proveedores, recuperación y calidad de evidencia.
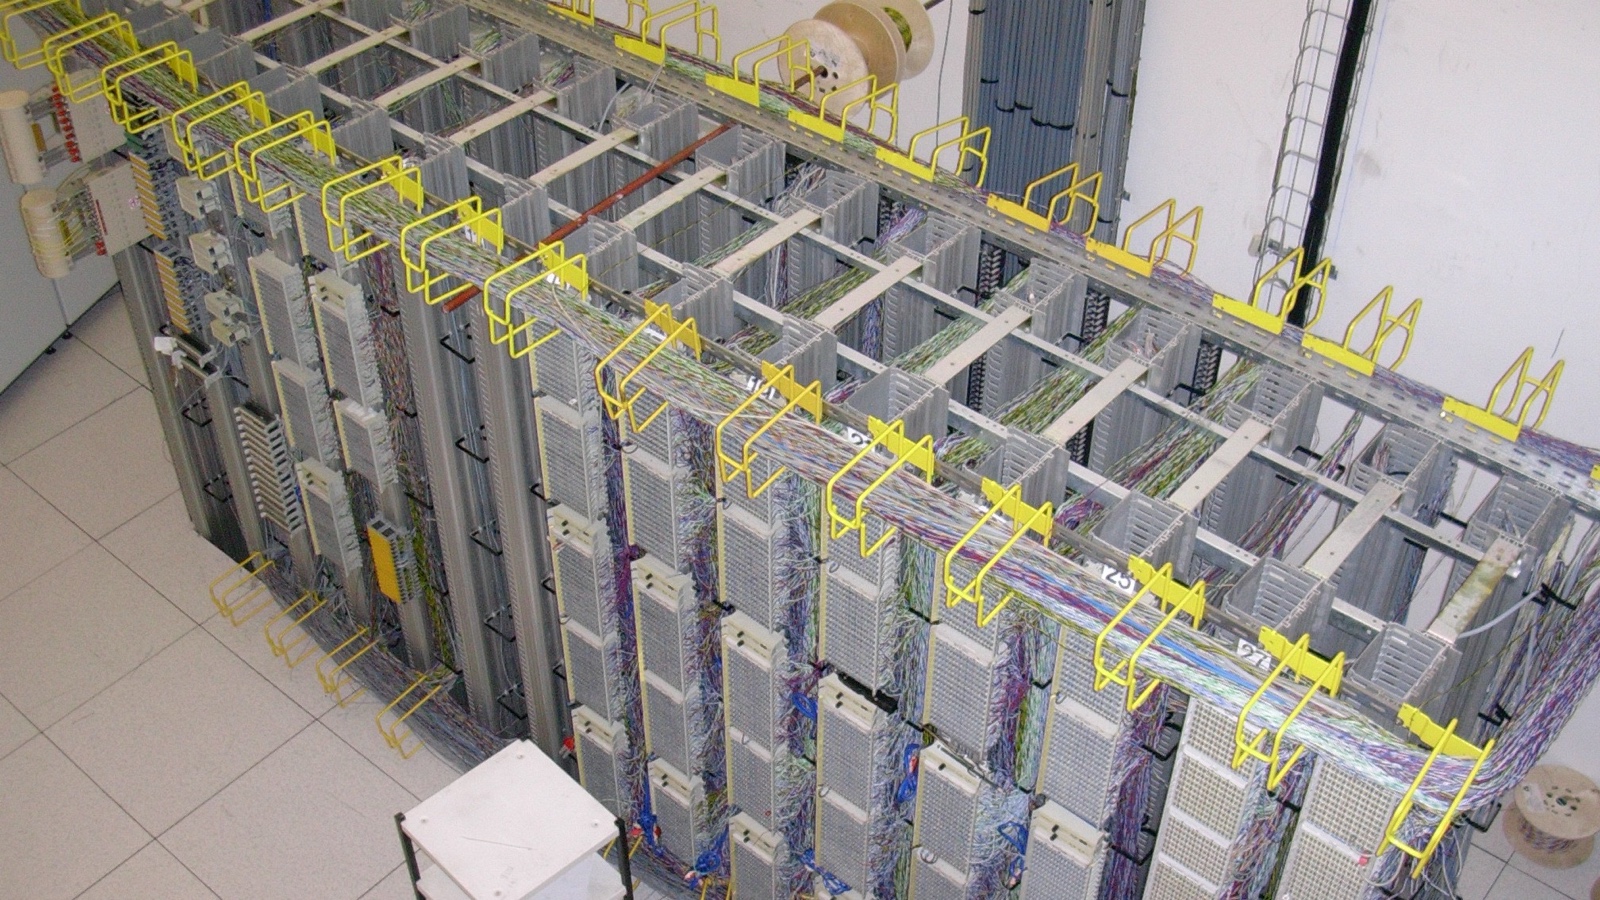
Nota de la imagen:La fotografía de Creative Commons adjunta muestra cableado genérico de bandeja de distribución de telecomunicaciones. Aporta solo contexto de infraestructura. No representa a Prudential Financial, Inc., ninguno de los TLD delegados, una instalación de la compañía, un backend de registro, un despliegue de clientes, una topología privada, un incidente, fiabilidad medida ni un resultado en producción.
Prudential Financial, Inc. tiene una responsabilidad de infraestructura de Internet que puede pasar desapercibida si la compañía se considera solo desde los productos de seguros, jubilación o inversión. El directorio actual de BTW contiene un objeto de empresa existente para Prudential Financial, Inc.[1] De forma separada, la base de datos de zona raíz de IANA identifica a esa compañía como la organización patrocinadora para dos nombres de dominio de nivel superior genéricos delegados,.pruy.prudential.[2][3] Los registros de acuerdos de registro de ICANN nombran al mismo operador en ambas cadenas y clasifican los acuerdos como de marca.[6][7] Juntos, estos registros establecen una superficie concreta de control de red: una empresa aparece registrada frente a dos espacios de nombres duraderos en DNS público.
Los textos corto y largo son relacionados en sentido corporativo pero no intercambiables en DNS. Un resolutor, un cliente de datos de registro, una solicitud de cambio, un certificado o un registro de continuidad deben identificar exactamente.pruo.prudential. Esa distinción es especialmente importante cuando los equipos de negocio usan el nombre Prudential de forma amplia, mientras que los sistemas técnicos deben preservar etiquetas exactas por byte y estados públicos separados.
Ese vínculo es más restringido que la propiedad de Internet y más relevante que la propiedad de dos marcas comerciales. Prudential Financial, Inc. no es la autoridad raíz de DNS, ni un regulador de nombres de dominio, ni un soberano de las palabras representadas por esas dos cadenas. IANA publica datos de delegación, ICANN administra relaciones contractuales, operadores de servicio autoritario responden consultas, resolutores interpretan respuestas, y otras partes realizan funciones técnicas y de gobernanza distintas. La empresa es la operadora de registro y organización patrocinadora registrada.
Los registros públicos no muestran que implemente personalmente cada componente técnico.
Las dos etiquetas se introdujeron en la raíz a través de dos vías históricas paralelas. IANA registra una fecha de registro de 14 de julio de 2016 para cada TLD y enlaza ambos con informes de delegación de 25 de julio de 2016.[2][3][4][5] ICANN lista ambos acuerdos de registro con fecha contractual de 30 de julio de 2015.[6][7] Esta simetría puede dar la sensación de un único sistema. Operativamente, sin embargo,.pruy.prudentialsiguen siendo objetos delegados separados. Cada uno tiene su propia entrada en la raíz, nombres autoritarios, metadatos de seguridad, ruta de datos de registro, historial de cambios, registro contractual y estado potencial de excepciones.
La evidencia pública permite el análisis de estas superficies declaradas y observables. No establece arquitectura privada de backend, dotación de personal, distribución de proveedores, presupuestos, historial de incidentes, disponibilidad, volumen de registros o resultados de clientes. Una respuesta DNS o RDAP correcta muestra que una ruta concreta respondió en un momento concreto. No constituye un historial de niveles de servicio. Un acuerdo de registro fija deberes; no prueba que cada deber se haya ejecutado sin fallos.
Una institución financiera grande no prueba por sí sola que su TLD se use de forma amplia, sea comercialmente importante o operacionalmente resiliente.
La pregunta útil, por tanto, no es si un TLD de marca parece innovador. Es qué debe mantener Prudential Financial, Inc. como único, exacto, seguro, recuperable y atribuible en dos espacios de nombres independientes. Esa pregunta expone cuatro categorías de coste recurrente:
- Coste de supervisión:establecer quién puede autorizar cambios, cómo se revisa el trabajo del proveedor y qué evidencia confirma el estado público previsto.
- Coste de integración:conectar datos de delegación, DNS, DNSSEC, RDAP, controles de acceso, informes, certificados, monitorización y acuerdos de continuidad sin confundir los dos TLD.
- Coste de mantenimiento:mantener actualizadas claves, contactos, credenciales, endpoints de servicio, acuerdos, esquemas de escrow, runbooks y mapas de dependencia durante una vida útil prolongada del espacio de nombres.
- Coste de gestión de excepciones:diagnosticar fallos parciales, datos obsoletos, autoridad desalineada, problemas de transporte, cadenas de seguridad inválidas, transiciones de proveedores y incidentes para los que una comprobación simple de disponibilidad es insuficiente.
La imagen adjunta muestra cableado de bastidor de telecomunicaciones. Es un contexto de infraestructura genérica de telecomunicaciones. No muestra Prudential Financial, Inc., ninguno de los TLD, una ubicación de la compañía, un sistema de registro o cualquier resultado operativo medible.
Identidad, dos TLD de marca y el límite de responsabilidad
La precisión de la entidad viene primero. El objeto de empresa examinado aquí es Prudential Financial, Inc., identificado por el registro de directorio actual.[1] Las páginas de IANA para.pruy.prudentialnombran a Prudential Financial, Inc. como organización patrocinadora.[2][3] Las páginas correspondientes de ICANN identifican al operador y muestran que cada acuerdo es un acuerdo de registro base de marca, no patrocinado.[6][7] Esos registros independientes respaldan el vínculo empresa-TLD sin basarse en suposiciones sobre marcas o familiaridad con productos.
La distinción importa porque una empresa listada, una marca comercial, una afiliada y un proveedor de servicios técnicos no son intercambiables..prues la cadena más corta asociada a la compañía, mientras que.prudentialusa el nombre completo visible en el registro del operador. Sin embargo, el registro público del operador nombra a Prudential Financial, Inc. en ambos casos. Si un nameserver, hostname RDAP, registro de contacto o certificado apunta a otra organización, esa observación puede identificar a un participante de una función técnica concreta. No traslada automáticamente la responsabilidad contractual ni prueba quién diseñó el sistema completo.
Los informes de delegación de IANA ofrecen un registro histórico delimitado. Para ambas cadenas, los informes identifican a Prudential Financial, Inc. como organización patrocinadora propuesta y registran que se completaron pasos de elegibilidad y conformidad técnica antes de la delegación.[4][5] Esos informes son evidencia útil del control de autoridad y de la preparación técnica en ese momento. No se extienden a una referencia fiable de diez años.
Un TLD puede superar un proceso de delegación y aun así requerir supervisión continua frente a cambios de claves posteriores, cambios de endpoints, modificaciones contractuales, cambios de personal y transiciones de proveedor.
Las páginas del acuerdo de ICANN añaden otra capa. Muestran identidad de acuerdo, identidad de operador, fecha y diseño de marca.[6][7] Los acuerdos subyacentes de.pruy.prudentialdescriben deberes que van más allá del alojamiento web ordinario, incluyendo datos de registro, continuidad, informes, seguridad, transición y cooperación con el sistema de nomenclatura más amplio.[8][9] Un registro de zona raíz indica dónde comienza la autoridad delegada. El acuerdo describe responsabilidades vinculadas a operar el espacio de nombres delegado. Ninguno de los dos registros describe por sí solo la implementación operativa completa.
Por eso resulta útil tratar el registro como función de control y operación documental, no como soberano. Un registro mantiene datos autoritarios y participa en cambios controlados dentro de una jerarquía mayor. No posee la raíz DNS, no controla cada resolver ni adquiere autoridad general sobre idioma y usuarios. Los límites legales y técnicos se aclaran al asociar cada actor a un registro, protocolo o derecho de decisión específico.
La designación de marca crea una pregunta de gobernanza distintiva. Un TLD de marca puede operar para una comunidad restringida asociada con la marca, pero las fuentes públicas retenidas aquí no establecen quién puede registrar nombres, qué aplicaciones los usan, cuántos nombres existen o si alguno de los espacios es central para un recorrido de cliente. Sería incorrecto inferir adopción solo por la cadena de texto. La observación defendible es que ambos TLD están delegados y regidos por acuerdos de registro de marca.
La cartera tampoco debe reducirse al “dominio Prudential” de forma única..pruy.prudentialtienen etiquetas y registros de registro distintos. Una autorización que nombra correctamente uno no cubre necesariamente el otro. Un informe, depósito de datos, endpoint, cambio de seguridad o paso de transición puede tener éxito para uno y fallar para el otro. La propiedad compartida no elimina la necesidad de evidencia por objeto.
Un límite de responsabilidad práctico, por lo tanto, tiene tres capas. Prudential Financial, Inc. es la empresa registrada asociada con ambas delegaciones y acuerdos. Una o varias partes pueden ejecutar funciones técnicas, pero el registro público no revela la asignación completa. Registros e observaciones independientes verifican resultados públicos seleccionados sin revelar la arquitectura privada. Mantener estas capas separadas evita tanto la falta de responsabilidad como la atribución no sustentada.
Registros de delegación y la superficie DNS de control en ejecución
La delegación convierte una etiqueta en una parte accesible de la jerarquía DNS. La base de datos de zona raíz de IANA publica los nombres de servidor autoritario asociados a.pruy.prudential.[2][3] Un resolver comienza con la delegación padre y la sigue hacia el servicio autoritario. Este proceso depende de varios registros y sistemas: la etiqueta de TLD, nombres de servidores, alcanzabilidad de direcciones, respuestas autoritarias, comportamiento de caché, transporte y cualquier cadena de seguridad usada para validar respuestas.
Las observaciones actuales de IANA conservadas para esta investigación mostraron seis nameservers listados para cada TLD. Para.pru, el conjunto eraa.nic.pru,b.nic.pru,c.nic.pru,ns1.dns.nic.pru,ns2.dns.nic.pruyns3.dns.nic.pru. La página de.prudentiallistaba seis nombres análogos bajo ese TLD. Esto es evidencia de que eran visibles múltiples entradas de nameserver. No prueba que todas las entradas usen redes, instalaciones, planos de control o equipos de operación independientes. Varios nombres todavía pueden compartir dependencias que no son visibles en los datos de delegación.
La diferencia entre una señal de capacidad y evidencia de fiabilidad es fundamental. Múltiples nombres autoritarios constituyen una señal de capacidad. Un conjunto de consultas correctas es una observación limitada. La fiabilidad exigiría pruebas repetidas en el tiempo, desde múltiples redes, con respuestas esperadas explícitas y un método para clasificar fallos parciales. El registro público utilizado aquí no aporta esa serie longitudinal. Por tanto no respalda ninguna afirmación sobre disponibilidad, latencia, capacidad o rendimiento de recuperación.
DNSSEC añade metadatos de seguridad a la ruta de delegación. Las observaciones actuales mostraron registros DS para ambos TLD. Los formatos de RR de DNSSEC están definidos en RFC 4034, mientras RFC 4035 describe el comportamiento de validación y las modificaciones del protocolo.[21][22] A alto nivel, el padre publica información que permite a un validador unir la zona hija a una cadena de confianza. Esa cadena depende de un estado coordinado.
Un registro DS incorrecto, una firma caducada, un rollover incompleto, un servicio autoritario inalcanzable o una clave hija inconsistente puede causar que resolutores con validación rechacen datos aunque las comprobaciones no firmadas parezcan funcionar.
El beneficio de seguridad, por tanto, genera una disciplina de mantenimiento. Generación, almacenamiento, publicación, tiempo de rollover, actualización al padre, validez de firma, monitorización y reversión de emergencia requieren responsables. El procedimiento correcto no se infiere desde un registro DS único. Tampoco un registro DS público demuestra que la custodia de claves, la separación operativa o la práctica de recuperación sea sólida. Demuestra que en la frontera observada hay metadatos de seguridad presentes.
El transporte DNS es otra fuente de fallo oculto. RFC 7766 explica por qué las implementaciones modernas de DNS necesitan soporte TCP fiable además del comportamiento UDP.[23] Una consulta pequeña puede responder con éxito por UDP mientras que una respuesta mayor se trunca y el reintento TCP falla. Firewalls, límites de conexión, problemas de ruta o manejo saturado pueden crear una caída específica de transporte. Un control de salud que haga una sola pregunta en una sola red puede perder una condición que afecta a otros tipos de registros o clientes.
La caché también complica la verificación de cambios. Un registro nuevo correcto puede coexistir temporalmente con datos antiguos en caché. Un cambio fallido puede parecer sano para un resolver que aún conserva la respuesta anterior. Los operadores necesitan registros de estado esperado, supuestos temporales y puntos de observación múltiples. La “propagación DNS” no es una explicación completa; debe tener inicio definido, duración esperada y umbral de escalado. Superado ese umbral, respuestas inconsistentes se convierten en excepción que requiere diagnóstico.
Un vocabulario de roles preciso reduce errores de atribución de fallos. RFC 8499 distingue conceptos como servidores autoritarios, resolutores recursivos, zonas, delegaciones, registros y registradores.[24] Un usuario que afirma que un “dominio está caído” puede estar experimentando un problema de delegación del padre, respuesta autoritaria, fallo de validación DNSSEC, problema de caché recursiva, fallo de ruta de red, problema de certificado o política de aplicación. El operador de registro responde por partes seleccionadas de esta cadena, no por cada componente de la experiencia del usuario.
Los dos TLD hacen útil la verificación por pares. Un control puede comparar estado aprobado y estado observado para.pruy.prudentialsin asumir que deban ser idénticos. Las diferencias deben ser intencionales y documentadas o tratarse como excepciones. La comparación debe incluir delegación, nombres autoritarios, registros de dirección donde aplique, datos DS, códigos de respuesta, transporte y rutas usadas para el descubrimiento de datos de registro. Una plantilla compartida puede reducir trabajo, pero debe mantener el identificador TLD distinto en cada paso.
El código en ejecución y los registros actuales deben evaluarse conjuntamente. Un contrato puede identificar al operador responsable, pero no probar que un endpoint responda. Una respuesta de endpoint correcta puede probar alcance de conectividad acotado pero no por sí sola establecer la entidad responsable correcta. Para Prudential Financial, Inc., el registro público y las observaciones actuales se alinean suficientemente para mostrar dos superficies reales de control delegado. No revelan el diseño completo ni demuestran fiabilidad sostenida.
RDAP, datos de registro y riesgo de falsa salud
Los datos de registro son una segunda superficie de control público. IANA publica un registro de arranque RDAP que asigna etiquetas DNS a URLs base de servicio.[10] El mecanismo de arranque importa porque un cliente RDAP debe descubrir el servicio autoritario en vez de adivinar un endpoint desde la etiqueta. RFC 7484 describe ese modelo de descubrimiento y la estructura usada para localizar el servicio apropiado.[20]
Las observaciones actuales paranic.pruynic.prudentialdevolvieron objetos de dominio RDAP desderdap.nic.pruyrdap.nic.prudential.[11][12] Las respuestas incluyeron nombres de objeto, valores de estado, eventos, entidades, información de servidores de nombres y estructuras de DNS seguro. En las observaciones retenidas, cada objeto llevaba prohibiciones de transferencia de servidor, actualización y borrado. Son hechos acotados de dos respuestas públicas. No revelan la base completa del registro, la política de acceso, el diseño interno de sincronización o la fiabilidad para todo tipo de consulta.
El hostname visible es evidencia sobre el endpoint usado para la solicitud observada, no un mapa completo de proveedor. Sería excesivo atribuir un diseño de backend privado, un evento operativo, un nivel de servicio o una arquitectura a Prudential Financial, Inc. o a cualquier operador de endpoint solo por la URL. La formulación correcta es que el bootstrap público y las solicitudes observadas condujeron a servicios RDAP consultables para estos dos objetos.
La salud RDAP tiene varias capas. RFC 9082 define formatos de consulta y rutas de búsqueda.[18] RFC 9083 define estructuras JSON de respuesta, avisos, enlaces, eventos, errores y semántica relacionada.[19] Una solicitud puede alcanzar un servidor y fallar en otra capa: el estado HTTP puede ser erróneo, el tipo de medio inesperado, el JSON mal formado, el nombre del objeto no coincide, faltan campos requeridos, se devuelve un error como apariencia de éxito o los datos están obsoletos.
Por eso una respuesta HTTP 200 no es un veredicto completo de salud. La monitorización debe validar el objeto solicitado, tipo de contenido, parseabilidad, esquema, identificadores, campos de estado esperados y consistencia de bootstrap. También debe registrar si la respuesta es resultado ordinario, derivación, límite de velocidad o error. Para cambios relevantes, un resumen legible por humanos debe apoyarse en evidencia legible por máquina para que los revisores comparen estados antiguos y nuevos.
Los eventos RDAP requieren interpretación cuidadosa. Una respuesta puede incluir eventos de registro, último cambio, caducidad o actualización de base de datos. Estas marcas temporales describen campos del objeto devuelto; no son un registro de incidentes ni una historia de nivel de servicio. Un valor reciente de “último cambio” puede indicar que un registro cambió, pero no explica quién lo cambió, por qué, si fue planificado ni si los sistemas dependientes permanecieron correctos. Esas preguntas requieren registros de cambios y evidencia operativa que no son públicas aquí.
El antiguo WHOIS y el RDAP actual también pueden coexistir en operaciones de registro. Las páginas raíz públicas y el material contractual reflejan un ecosistema de larga duración en el que los requisitos de descubrimiento de servicio y de datos de registro han evolucionado.[2][3][8][9][15] El perfil operativo RDAP de ICANN detalla expectativas de partes contratadas para el despliegue RDAP.[15] Los operadores deben saber qué interfaz es autoritaria para cada fin, cómo se comportan clientes antiguos y cómo varían las reglas de acceso. Registros similares de dos sistemas no son automáticamente equivalentes.
La precisión de los datos crea otro problema de control. Un servicio de datos de registro puede ser accesible mientras algunos contactos, estados o eventos estén obsoletos. De forma contraria, una regla de privacidad o acceso legítima puede retirar detalles que un monitor simple espera. La prueba debe distinguir fallo técnico, conducta normativa, estado específico del objeto y error de cliente. Tratar toda diferencia como caída introduce ruido; tratar toda respuesta parseable como saludable crea falsa garantía.
Dos TLD de marca multiplican ese trabajo. Entradas de bootstrap, URLs base, certificados, esquemas, identidades de objetos y estados esperados deben probarse por TLD de forma explícita. La monitorización compartida es eficiente solo si conserva estado esperado separado. Una prueba que reconocenic.prupero omite silenciosamentenic.prudentialpuede informar verde mientras la mitad de la cartera queda sin observar. Una prueba que asume objetos idénticos puede producir alarmas falsas.
Los controles de datos de registro también se cruzan con continuidad. Durante una transición de proveedor u operador, los clientes necesitan descubrir el servicio correcto, y el servicio necesita datos precisos en formato utilizable. Los cambios de bootstrap, cambios DNS, certificados, controles de acceso y traspaso de datos pueden tener cronogramas distintos. Un plan de transición debería probar todo el camino de descubrimiento a respuesta y no solo verificar que inicia un nuevo proceso de servidor de reemplazo.
La evidencia pública establece que existían registros de descubrimiento y objetos consultables cuando se observaron.[10][11][12] No establece calidad de datos completa, disponibilidad sostenida ni una práctica de transición exitosa. Esa conclusión delimitada es más sólida que una afirmación amplia porque identifica exactamente lo observado y lo que permanece desconocido.
Dos espacios de nombres, integración del ciclo de vida y riesgo de cambio
Los dos TLD de Prudential Financial, Inc. crean un problema de control de cartera. Ambos estuvieron asociados a acuerdos con fecha 30 de julio de 2015, ambos tienen fechas de registro IANA de 14 de julio de 2016 y ambos tienen informes de delegación de 25 de julio de 2016.[2][3][4][5][6][7] Su historia paralela puede apoyar gobernanza compartida, pero no los fusiona en un único objeto técnico.
El primer riesgo de ciclo de vida es la pérdida de identificador. Una petición como “actualizar los dominios de la marca” no es precisa. Un cambio controlado debe indicar el TLD objetivo, el registro o servicio afectado, el valor actual, el valor propuesto, la autoridad, el ejecutor, el método de verificación, la ventana de propagación y la condición de reversión. Si el mismo cambio pretende ambos.pruy.prudential, cada uno debe recibir un resultado separado.
El segundo riesgo es la dependencia oculta. Una modificación aparentemente menor de endpoint puede afectar DNS, certificados, datos de bootstrap, configuraciones de clientes, monitorización, reglas de firewall, registros de contacto, controles de acceso e instrucciones de recuperación. Un rollover DNSSEC puede involucrar estado padre e hijo, sistemas de firma, custodia de claves, validadores y tiempos. La parte costosa suele no ser editar un valor, sino probar que todos los controles dependientes coinciden.
El tercer riesgo es la automatización correlacionada. La herramienta compartida puede hacer consistentes cambios en paralelo y reducir errores manuales. También puede enviar la misma configuración incorrecta a ambos TLD. La separación de herramientas reduce la posibilidad de que un comando afecte ambos, pero aumenta deriva y coste de revisión. Las fuentes públicas no muestran qué diseño se usa. Un modelo de control razonable documenta dependencias compartidas, prueba fallos de portafolio y preserva una forma de aislar un namespace.
El cuarto riesgo es la deriva temporal. Los TLD son de larga vida. Cambian personal, proveedores, cadenas de certificados, contactos, credenciales, estructuras corporativas y estándares técnicos. Un namespace puede seguir resolviendo mientras las personas que conocen su ruta de recuperación se trasladan fuera. La operación normal puede ocultar contactos de escalado obsoletos o credenciales inaccesibles hasta la primera excepción seria. La revisión debe ser impulsada por eventos y también por calendario.
El quinto riesgo es la fragmentación de evidencia. Los registros de contrato pueden quedar con legal, cambios DNS con redes, claves con seguridad y datos de registro con proveedores, y comunicaciones públicas con marca. En un incidente, estos grupos pueden tener una imagen parcial. Un registro de control debería conectar autoridad, ejecución, verificación, dependencias y recuperación sin obligar a que todo recaiga en un único equipo.
El contexto de marca añade otra trampa: la semántica de negocio puede sobrepasar a la identidad técnica..pruy.prudentialson nombres reconocibles, pero un objeto de zona raíz no es lo mismo que una campaña de marketing, un portal de clientes, una marca registrada o un sistema de seguro. Una decisión sobre comunicación pública de marca no puede autorizar de forma implícita un cambio de registro. Del mismo modo, un proveedor técnico no puede redefinir la autoridad o representación corporativa. La ruta de cambio requiere autorización empresarial correcta y ejecución técnica correcta.
La integración de ciclo de vida también debe contemplar desmantelamiento y periodos de bajo uso. La evidencia pública no muestra volumen actual de registros ni dependencia de aplicaciones. Incluso un namespace con uso bajo mantiene obligaciones de delegación, seguridad, datos, contacto y continuidad mientras permanezca activo. La baja visibilidad de uso puede aumentar riesgo si provoca que la propiedad y la monitorización decaigan. No debe asumirse que la responsabilidad técnica se reduzca a cero.
Los informes históricos de delegación ofrecen un modelo de proceso útil. Registran verificaciones de elegibilidad, contactos y preparación técnica antes de que se aceptaran los cambios de raíz.[4][5] Cambios posteriores de alto impacto deberían conservar la misma disciplina básica: confirmar autoridad, validar consistencia técnica, ejecutar con el proceso correcto, observar el resultado público y conservar evidencia. La evaluación inicial de preparación no sustituye la verificación actual.
Los acuerdos de registro convierten el ciclo de vida en algo más que administración ordinaria de sitio web.[8][9] Tratan datos, continuidad de servicio, informes y transición. Si la ejecución técnica está externalizada, Prudential Financial, Inc. sigue necesitando visibilidad y derechos contractuales suficientes para entender el estado actual, revisar excepciones, probar recuperación y cambiar proveedores si es necesario. Externalizar la ejecución no elimina la necesidad de supervisión responsable.
Supervisión, integración, mantenimiento y coste de excepciones
El coste de supervisiónempieza por los derechos de decisión. Cambios en delegación, DNSSEC, servicios de datos de registro, escrow, acceso o asignación de proveedores pueden afectar un namespace público. La operadora necesita una cadena de autorización documentada, separación entre solicitud y verificación y un registro del estado objetivo aprobado. Para dos TLD, los revisores también deben saber si una decisión se aplica a una cadena o a ambas.
La supervisión incluye evidencia de proveedores. Un proveedor de servicio puede informar que un cambio finalizó, pero la organización responsable debe verificar de forma independiente el resultado público relevante. Esto no exige duplicar cada sistema del proveedor. Exige acceso a registros y pruebas suficientes para confirmar delegación, metadatos de seguridad, descubrimiento de servicio, identidad de objeto y dependencias de recuperación. Un cambio no se prueba solo con el sistema que lo ejecutó.
El coste de integraciónsurge de enlazar planos de control distintos. Delegación de raíz, DNS autoritario, DNSSEC, bootstrap RDAP, servicio RDAP, certificados, controles de acceso, acuerdos de datos de zona, informes y respuesta ante incidentes pueden gestionarse desde sistemas diferentes. Cada uno usa identificadores y modelos temporales distintos. La integración debe preservar esas diferencias y al mismo tiempo hacer visibles las dependencias.
El servicio Centralizado de Datos de Zona de ICANN ilustra una superficie de acceso controlado alrededor de datos de registro.[16] Los informes de registro proporcionan otro canal de rendición pública de cuentas.[17] Ninguno es una característica de web ordinaria. Las solicitudes de acceso, la publicación de datos, los calendarios de informe y el estado técnico del servicio pueden requerir procesos separados. Una visión de portafolio debe conectarlos sin tratar un flujo de éxito como prueba de que toda obligación está sana.
El coste de mantenimientoes el trabajo recurrente que evita la degradación silenciosa. Los contactos requieren revisión. Las credenciales y certificados caducan. Las claves DNSSEC rotan. Las reglas de monitorización deben adaptarse cuando evolucionan endpoints o esquemas. Las disposiciones de escrow y las instrucciones de recuperación requieren pruebas. Los contratos y responsabilidades de proveedores cambian. Una configuración correcta en la delegación puede quedar incompleta años después incluso sin que nadie la rompa deliberadamente.
El mantenimiento debe incluir un inventario de evidencia, no solo de sistemas. Para cada TLD, la empresa debería saber dónde se registra la autoridad, qué estado público se espera, qué observaciones lo verifican, quién gestiona excepciones y qué evidencia demuestra recuperación. La documentación sin propietario actual es débil. La propiedad sin evidencia reproducible depende demasiado de la memoria de personas concretas.
El coste de manejo de excepcionessuele ser el menos predecible. Un fallo DNS parcial puede depender del tipo de registro, resolutor, red, transporte o estado de validación. Un problema RDAP puede involucrar datos de bootstrap, TLS, HTTP, esquema, sincronización de objetos, regla de acceso o un supuesto del cliente. Un cambio discutido puede implicar tanto autoridad corporativa como ejecución técnica. La reparación puede ser rápida, mientras que el diagnóstico, la verificación, la comunicación y la prevención de recurrencia lleven más tiempo.
La gestión de excepciones también necesita una regla de escalado. Una discrepancia puede ser esperada en una transición controlada, pero esa excepción debe tener propietario y fecha de expiración. Sin un límite temporal, la propagación aceptada se vuelve explicación indefinida para estado obsoleto. El mismo principio se aplica a huecos de monitorización aceptados, trabajo de claves demorado o rutas de recuperación no probadas: la aceptación debe ser explícita, fechada y reversible.
Estas categorías de coste son reales aunque las fuentes retenidas no divulguen cifras de personal o presupuesto. Sería inadecuado asignar valores monetarios, horas de incidente o honorarios de proveedores a Prudential Financial, Inc. sin evidencia de la propia compañía. El registro solo respalda la existencia de clases de trabajo y necesidades de gobernanza, no una estimación financiera.
El modelo de costos también revela dónde las economías de escala pueden inducir error. Plataformas, proveedores y procedimientos compartidos pueden reducir trabajo ordinario entre.pruy.prudential. También pueden crear un modo de fallo común. Controles separados pueden mejorar el aislamiento pero aumentar deriva y carga de revisión. El equilibrio correcto depende de la arquitectura privada y la tolerancia al riesgo, que no se derivan de registros públicos de delegación.
Capacidad, fiabilidad operativa y resultados de producción del cliente
Las tres capas de evidencia deben mantenerse separadas.
Capacidadse refiere a lo que un sistema está obligado, configurado o visiblemente preparado para hacer. La evidencia actual respalda enunciados de capacidad: Prudential Financial, Inc. está registrada para dos TLD delegados.[2][3][6][7] Existen informes históricos de delegación.[4][5] Se observaron múltiples nombres de autoridad y metadatos DNSSEC. IANA publica datos de descubrimiento RDAP.[10] Los objetos denic.pruynic.prudentialretenidos estaban disponibles para consulta.[11][12] Los acuerdos de registro y los recursos de continuidad de ICANN describen datos, transición y mecanismos de emergencia.[8][9][13][14]
Fiabilidad operacionalse refiere a si esas capacidades funcionan de forma consistente durante operación normal, cambio, fallos parciales y recuperación. La evidencia usada aquí no es un estudio longitudinal de fiabilidad. Contiene registros actuales y observaciones delimitadas, no series temporales multivista, distribuciones de latencia, historiales de rotación de claves, tiempos de recuperación, resúmenes de incidentes ni tasas de fallo por cambio. No se puede calcular de forma responsable ninguna puntuación de disponibilidad o resiliencia.
Resultados de producción del clientese refieren a si usuarios, registrantes, socios, aplicaciones o unidades de negocio lograron un resultado verificado. Las fuentes públicas retenidas no documentan casos de estudio de clientes, cifras de adopción, mapas de dependencia empresarial, efectos de transacciones o beneficios medidos vinculados a.pruo.prudential. Tampoco establecen una caída de clientes. La clasificación correcta es que los resultados del cliente no están demostrados por esta evidencia.
Esta distinción evita varios errores comunes. Múltiples nombres de servidor no prueban resiliencia independiente. Los metadatos DNSSEC no prueban validación continua. Una respuesta HTTP correcta no prueba precisión de datos de registro. Un acuerdo de marca no prueba alto uso. Un marco de escrow no prueba que el último depósito estuviera completo o restaurable. Un registro raíz actual no prueba que todas las credenciales de recuperación sigan accesibles.
Se requieren métodos de evidencia distintos para cada capa. La capacidad puede evaluarse con frecuencia mediante registros autoritarios, configuración y respuestas de protocolo actuales. La fiabilidad requiere medición repetida, cambios controlados, pruebas de fallo y ejercicios de recuperación. Los resultados de clientes requieren dependencias reales documentadas, casos de uso y efectos concretos. Mezclar estos métodos convierte hechos acotados en conclusiones sin soporte.
Una evaluación de fiabilidad más sólida solicitaría observaciones DNS y RDAP multi-red en el tiempo, comprobaciones de consistencia padre-hijo DNSSEC, evidencia de cambios de clave, registros de revisión de servicio, antigüedad de excepciones, resúmenes de incidentes de proveedor, prueba de escrow y ejercicios de restauración. Definiría estados esperados separados para.pruy.prudentialy registraría el motivo de cualquier diferencia.
Una evaluación de resultados de clientes requeriría un registro distinto. Habría que identificar servicios o comunidades reales que dependan de los espacios de nombres, establecer comportamiento base, documentar cambios y conectar resultados con los TLD, no con actividad de marca no relacionada. Nada de esto debe inferirse desde el nombre de la empresa o la designación de registro.
Mantener las capas separadas no implica afirmar que los TLD sean poco fiables o no usados. Es un argumento de disciplina de evidencia. El registro público establece un rol operativo real y interfaces en funcionamiento. Deja abiertas la fiabilidad y el impacto en clientes. Ese es un resultado útil porque informa mejor a la dirección sobre qué evidencia adicional se necesitaría.
Escrow, operación de emergencia y continuidad más allá de la disponibilidad ordinaria
La continuidad es más amplia que mantener servidores autoritarios en línea. Incluye preservar funciones y datos críticos del registro cuando la operación normal o una relación de proveedor no pueda continuar. El marco de escrow de datos de registro de ICANN existe para colocar datos requeridos en una disposición de escrow independiente bajo procesos definidos.[13] Los acuerdos de.pruy.prudentialincluyen obligaciones de continuidad y transición.[8][9]
La calidad del escrow depende de más que la existencia de un depósito. Los datos deben ser completos, oportunos, con formato correcto, protegidos, accesibles bajo la autoridad adecuada y utilizables para restauración. Un archivo que no se pueda descifrar, validar, interpretar o enlazar con el servicio actual es evidencia de recuperación débil. El material de marco explica el mecanismo, pero no expone la calidad privada de depósitos para estos dos TLD.
El marco de operador de back-end de emergencia de ICANN describe una vía de continuidad de contingencia para funciones críticas de registro bajo condiciones de emergencia definidas.[14] No sustituye la resiliencia ordinaria. Es un mecanismo de último recurso que puede requerir decisiones de autoridad, acceso a datos en escrow, activación de servicio, comunicaciones y transición posterior. La preparación requiere contactos actuales, datos compatibles, dependencias conocidas y una ruta de decisión probada.
El portafolio de dos TLD hace importante el alcance de recuperación. Un incidente puede afectar a.prupero no a.prudential, o a la inversa. Un proveedor o plano de control compartido podría afectar ambos. Una acción contractual o de transición podría aplicarse de forma distinta a cada namespace. El plan de recuperación debe identificar dependencias compartidas y separadas para que no se asuma un evento todo o nada.
La portabilidad también forma parte de la continuidad. La compañía puede usar sistemas propietarios o proveedores especializados, pero el liderazgo necesita entender qué datos, credenciales, certificados, claves, formatos, derechos y aprobaciones serían necesarios para la transferencia. Una relación con proveedor puede rendir bien en condiciones normales y aun así imponer riesgo de salida inaceptable si esos activos son poco claros o inaccesibles.
La evidencia de continuidad caduca en la práctica. Un ejercicio de restauración puede aprobarse y volverse obsoleto después de cambios de esquema, rotación de personal, cambios de proveedor o rotación de claves. Las revisiones deben dispararse por cambio material y también por calendario. El objetivo no es mantener un expediente estático; es mantener un camino actual desde la responsabilidad registrada y contractual hacia la restauración de la función crítica.
El acceso a datos de zona y la información de reporting de registro también importan en contexto de transición.[16][17] No sustituyen directamente el escrow o la operación de emergencia, pero forman parte del entorno más amplio de evidencia y responsabilidad. Una revisión de continuidad debe entender qué puede aportar cada fuente de datos, quién puede acceder y si sigue siendo útil cuando los sistemas ordinarios no están disponibles.
La pregunta de continuidad más fuerte es práctica: ¿puede la organización demostrar un camino autorizado desde el registro contractual y público actual hacia la restauración de la función esencial? Ese camino debe identificar responsables de decisiones, datos, credenciales, proveedores, comprobaciones de verificación y criterios de salida. La evidencia pública no prueba que Prudential Financial, Inc. haya completado ese ejercicio privado. Sí muestra por qué el ejercicio es necesario para ambos TLD.
Modos de fallo que el registro público permite probar
Los siguientes modos de fallo son pruebas razonables derivadas de la superficie de control pública. No son afirmaciones de que se haya producido algún fallo.
1. Confusión entre entidad y operador
Prudential Financial, Inc., una marca, ICANN, IANA, un operador de endpoint y un registrador se describen como un único actor. La responsabilidad se vuelve imprecisa. El control es un mapa de roles con fecha que enlaza cada decisión y declaración técnica a la compañía, acuerdo, registro raíz, endpoint o responsabilidad de protocolo correspondiente.[2][3][6][7]
2. Deriva de cambios entre TLD
Un cambio previsto para ambas cadenas llega a.prupero no a.prudential, o llega con diferencias no explicadas. El control es un objetivo de TLD explícito y una verificación independiente. La automatización de portafolio debe producir dos resultados con nombre, no un único éxito genérico.
3. Autoridad corporativa incorrecta
Una persona técnicamente capaz o un proveedor solicita un cambio de alto impacto sin autorización corporativa actual. El cambio puede ser técnicamente válido pero procedimentalmente ilegítimo. El control es una cadena de autorización actual conectada al TLD exacto y a la acción, con contactos obsoletos retirados con rapidez.
4. Desajuste DNSSEC entre padre e hijo
Una transición de clave o DS deja estados entre padre e hijo inconsistentes y hace que los resolutores con validación rechacen respuestas. RFC 4034 y RFC 4035 describen los registros y comportamiento de validación implicados.[21][22] El control es una transición por fases, validación independiente, ventana temporal clara y plan de reversión ejecutable.
5. Diversidad aparente de nameserver con fallo compartido
Se listan varios nombres de autoridad, pero dependencias compartidas ocultas causan una caída correlacionada. Los datos de delegación no pueden probar independencia. El control es una revisión de resiliencia informada por arquitectura, pruebas multi-red y simulacros que fallen proveedores compartidos o componentes de control comunes.
6. Punto ciego de transporte DNS
Consultas UDP simples tienen éxito mientras respuestas truncadas o conexiones TCP fallan.[23] El control es probar tamaños de respuesta representativos, comportamiento de fallback, manejo de conexiones y múltiples redes en lugar de depender de una consulta pequeña.
7. Divergencia entre bootstrap y endpoint RDAP
Los datos de bootstrap de IANA dirigen clientes a una URL base que está obsoleta o es inconsistente con el servicio desplegado.[10][20] El control es una comparación posterior al cambio entre entradas de bootstrap, DNS, TLS, comportamiento HTTP y el objeto RDAP esperado.
8. RDAP accesible pero semánticamente inválido
Un endpoint devuelve éxito HTTP, pero la respuesta está mal formada, identifica un objeto incorrecto, omite estructuras requeridas o contiene errores inesperados. RFC 9082 y RFC 9083 definen el comportamiento de consulta y respuesta.[18][19] El control es validación consciente de esquema y objeto.
9. Brecha de actualización de datos de registro
El servicio responde bien a nivel de protocolo mientras algunos estados, eventos, entidades o referencias de servidor de nombres están obsoletos. El control es un estado esperado aprobado y reconciliación con registros de cambio autorizados, no solo monitorización de disponibilidad.
10. Escrow obsoleto o inutilizable
Existen depósitos, pero están incompletos, inválidos, inaccesibles o incompatibles con herramientas de recuperación.[13] El control es validación periódica y simulacros de restauración con datos, claves, formatos y propietarios autorizados actuales.
11. Brecha de autoridad de emergencia
Ocurre un evento grave, pero nadie puede demostrar rápidamente quién puede liberar datos, activar servicio de emergencia, coordinar proveedores o aprobar transición. El marco EBERO y las obligaciones contractuales hacen esto previsible.[14][8][9] El control es un árbol de decisión probado con contactos y suplentes actuales.
12. Degradación por baja atención al namespace
Uno de los TLD recibe menos atención empresarial, por lo que contactos, pruebas, credenciales o instrucciones de recuperación se degradan aunque la delegación siga activa. Las fuentes públicas no muestran uso actual, así que el bajo uso no puede asumirse. El control es una base operativa mínima para cada namespace activo.
13. Automatización compartida propaga el error
Una plantilla, una credencial o una política errónea afecta ambos TLD simultáneamente. El control es despliegue por fases, confirmación por TLD, separación de credenciales de alto riesgo cuando proceda y una condición de parada tras el primer resultado inesperado.
14. Capacidad presentada como resultado de cliente
Una delegación, una respuesta firmada, un acuerdo o un nombre de marca se presenta como prueba de fiabilidad, adopción o beneficio para el usuario. Esto es una falla de evidencia incluso si el registro técnico es correcto. El control es etiquetar por separado capacidad, fiabilidad y resultados del cliente, y exigir la evidencia adecuada para cada una.
Estos modos muestran por qué la gestión de excepciones requiere propiedad nombrada y presupuesto. La mayoría no se resuelven con otro panel verde. Exigen registros de autoridad, conocimiento de protocolos, cartografía de dependencias, evidencia actual y coordinación con proveedores, y un proceso capaz de decidir bajo incertidumbre.
Controles de dirección y pruebas para liderazgo
Una revisión de liderazgo debe empezar nombrando el objeto. ¿La decisión afecta a.pru,.prudentialo a ambos? ¿Qué registro, servicio, clave, conjunto de datos, deber contractual o relación con proveedor está afectada? Expresiones vagas como “los dominios de la marca” no bastan para un cambio de alto impacto.
La siguiente pregunta es el estado aprobado. Para DNS, eso puede incluir delegación, nombres autoritarios, dirección, DNSSEC y expectativas de transporte. Para RDAP, puede incluir bases de bootstrap, certificados, comportamiento HTTP, tipo de medio, esquema, identidad de objeto y gestión de errores. Para continuidad, puede incluir recurrencia de depósitos, validación, autoridad, contactos, acceso a datos y dependencias de recuperación.
La tercera pregunta es cómo se probará el estado en ejecución. Cambios relevantes necesitan comparaciones timestampadas legibles por máquina y una interpretación de diferencias. Una captura de pantalla o una consulta exitosa puede apoyar una comprobación, pero no debe ser la única prueba de una transición compleja. La verificación debería ser independiente de la acción, en la medida práctica.
La cuarta pregunta trata la excepción parcial. Un plan debe distinguir delegación padre, servicio autoritario, DNSSEC, transporte, descubrimiento RDAP, respuesta RDAP, ruta de red, certificado, acceso, datos, proveedor y fallos de autoridad corporativa. Esta clasificación acelera el escalado y reduce el riesgo de atribuir toda síntoma al operador del registro.
La quinta pregunta es la reversibilidad. Cambios de clave, retirada de endpoint, terminación de proveedor o actualización de contactos pueden reducir opciones de recuperación. El trabajo de alto impacto debe conservar una ruta de retorno verificada cuando sea técnica y legalmente posible. Si un cambio no es reversible, el umbral de evidencia y aprobación debe ser mayor.
La supervisión de proveedores debe enfatizar derechos de evidencia y portabilidad. Prudential Financial, Inc. no necesita duplicar cada capacidad especializada, pero sí necesita acceso suficiente para entender el estado público, revisar incidentes, verificar cambios críticos, probar continuidad y cambiar proveedores si es necesario. Un servicio explicable o restaurable solo por el proveedor actual crea concentración de conocimiento.
La notificación de excepciones debe registrar antigüedad, impacto y calidad de cierre. Una desalineación de corta duración durante un cambio aprobado es distinta de una inconsistencia inexplicada que persiste. El cierre debe indicar causa, acción correctiva, estado final verificado y si el TLD hermano requiere la misma revisión. Excepciones repetidas deben disparar un cambio de control, no solo más alertas.
La aceptación de riesgo debe ser explícita. Un hueco de monitorización conocido, una ruta de recuperación no ensayada, una dependencia compartida o una tarea de mantenimiento pospuesta pueden aceptarse temporalmente. El registro debe nombrar propietario, motivo, fecha de caducidad y condición de remediación. De otro modo, una aceptación temporal puede convertirse en diseño operativo permanente sin una decisión formal.
Finalmente, toda afirmación pública sobre adopción, rendimiento, fiabilidad o valor empresarial debe probarse frente a la capa de evidencia correcta. Los registros de delegación y protocolo apoyan el análisis de infraestructura. No apoyan una historia de éxito del cliente. Esta disciplina protege a la empresa tanto de sobreestimaciones promocionales como de críticas sin base.
Lo que la evidencia establece y lo que permanece desconocido
El registro público establece un rol exacto de compañía. El objeto de directorio existente identifica a Prudential Financial, Inc.[1] IANA nombra la compañía como organización patrocinadora para.pruy.prudentialy registra ambas delegaciones.[2][3] Los informes de delegación documentan pasos históricos de elegibilidad y conformidad técnica.[4][5] ICANN identifica al operador, el tipo de acuerdo de marca y la fecha de acuerdo de ambos TLD.[6][7] Los acuerdos publicados definen responsabilidades más allá del hosting web ordinario.[8][9]
El registro también expone superficies técnicas en ejecución. IANA publica datos de descubrimiento RDAP.[10] Las solicitudes retenidas paranic.pruynic.prudentialdevolvieron objetos RDAP estructurados.[11][12] Las observaciones DNS actuales mostraron múltiples nombres de autoridad y metadatos de delegación DNSSEC. ICANN publica material sobre escrow, operación de back-end de emergencia, expectativas RDAP, acceso controlado a zona y reporting de registro.[13][14][15][16][17]
Los estándares de protocolo definen los límites de esas observaciones. RDAP exige descubrimiento, consultas, respuestas y errores correctos.[18][19][20] DNSSEC depende de registros coordinados y reglas de validación.[21][22] La fiabilidad DNS incluye comportamiento TCP además de respuestas UDP simples.[23] La terminología precisa es necesaria para separar roles de autoridad, resolución, registro y registrador.[24]
La evidencia pública no establece arquitectura privada, asignación de backend de proveedor, personal, presupuesto, cobertura de monitorización, historial de incidentes, rendimiento de recuperación, calidad del escrow, volumen de namespace, adopción del namespace o resultados de clientes. Tampoco muestra si ambos TLD comparten todas las dependencias técnicas o usan sistemas totalmente separados. No sustenta un benchmark positivo ni negativo del servicio.
La conclusión defendible es operativa. Prudential Financial, Inc. tiene dos identidades de red registradas en la raíz DNS, cada una con superficies de delegación, datos de registro, seguridad, contratos y continuidad. Su similitud abre oportunidades de gobernanza compartida, pero no elimina identificadores ni estados de fallo separados. El coste práctico reside en supervisar cambios, integrar controles, mantener evidencia de largo plazo y resolver excepciones entre fronteras organizativas y técnicas.
Esta es la capa de realidad del rol. Una etiqueta corta en la zona raíz conecta autoridad corporativa, comportamiento de protocolo, registros públicos, supervisión de proveedores, custodia de datos y recuperación. El análisis responsable empieza con lo que los registros y las interfaces en ejecución muestran realmente, separa capacidad de fiabilidad y se niega a inferir resultados del cliente desde la mera existencia de infraestructura. Ese enfoque vuelve más precisas las preguntas abiertas y da a la dirección una base concreta para pedir la evidencia que aún falta.
Fuentes
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance