
Resumen
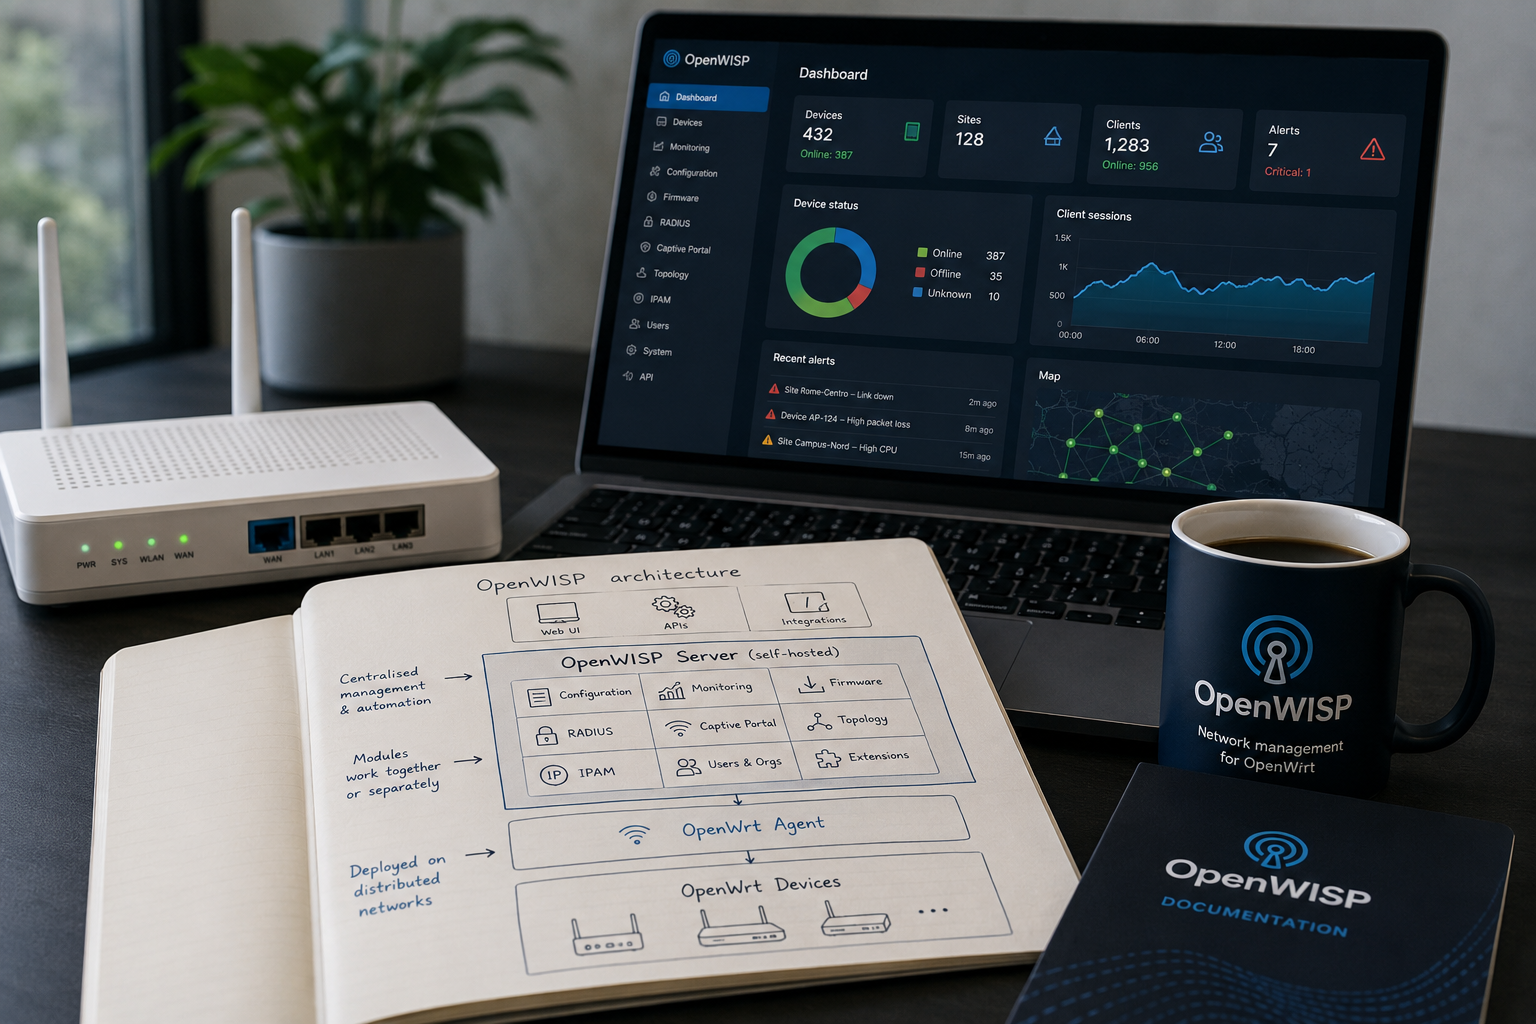
- OpenWISP comenzó con el wifi público alrededor de Roma y fue reconstruido a partir de 2015 como un sistema de gestión modular para flotas distribuidas de OpenWrt.
- La configuración, la monitorización, el firmware, RADIUS, los portales cautivos, la topología, la gestión de direcciones y las API pueden combinarse sin forzar a cada operador a utilizar un único controlador monolítico.
- Un caso de estudio de junio de 2026 describe varios cientos de routers en múltiples instancias, una evidencia de producción útil que no establece un límite de escala universal.
- El autohospedaje conserva el control sobre el código y los datos, pero transfiere la responsabilidad de la disponibilidad, las copias de seguridad, las credenciales, el rendimiento de la base de datos y las actualizaciones al operador.
El programa de wifi público de Roma expuso el verdadero coste de los puntos de acceso baratos
Para 2012, se informó que la federación FreeItaliaWiFi cubría aproximadamente 2.500 puntos de acceso. La cifra creció a partir de WiFi Metropolitano y ProvinciaWiFi en los alrededores de Roma, donde las administraciones públicas y los socios institucionales habían estado utilizando software abierto para operar conectividad en un conjunto disperso de sitios municipales desde 2008. Los puntos de acceso eran baratos; mantenerlos configurados, autenticados, monitorizados y seguros no lo era.
Un router público necesita que alguien asigne direcciones, configure las radios, rote las credenciales, observe las interrupciones, aplique políticas y actualice el firmware. Cuando los dispositivos están repartidos entre edificios, plazas y sitios comunitarios, los técnicos no pueden tratar cada uno como un aparato separado. Incluso una red modesta necesita una sala de control, ya sea que esa sala provenga de un proveedor o del software que el operador ejecute por sí mismo.
OpenWISP surgió de ese problema operativo. El sistema inicial sirvió para despliegues de puntos de acceso públicos y se extendió a otros municipios italianos en 2009. Sus primeros usuarios ya tenían presupuestos limitados, ubicaciones heterogéneas y la necesidad de modificar muchos dispositivos sin tener que iniciar sesión en cada uno de ellos. La configuración reutilizable, el acceso multiorganizacional, la autenticación y la monitorización surgieron del trabajo de campo, no de una especificación genérica de producto.
El proyecto no se quedó en una plataforma de puntos de acceso municipales. En 2015, comenzó un rediseño sustancial en torno a la gestión de OpenWrt y una arquitectura de servidor modular. El cambio reconoció que los proveedores de servicios de internet inalámbricos, los campus, las redes comunitarias y las empresas se enfrentaban al mismo problema de flota. OpenWrt proporcionaba un sistema operativo de dispositivo ampliamente utilizado; OpenWISP construyó un agente, un controlador y servicios relacionados alrededor de él.
La historia deja una pregunta práctica: ¿el autohospedaje otorga a un operador pequeño un control duradero sobre su red, o transfiere la misma responsabilidad de un controlador propietario a un conjunto de servidores, bases de datos, claves e integraciones personalizadas que el operador debe mantener por sí solo?
La respuesta actual de OpenWISP es modular. La configuración, la monitorización, el firmware, RADIUS, los portales cautivos, la topología y la gestión de direcciones IP pueden combinarse mediante aplicaciones Django y componentes OpenWrt. Las interfaces REST y WebSocket facilitan la integración. Diferentes despliegues pueden habilitar diferentes módulos en lugar de aceptar un único controlador fijo.
La estructura institucional está igualmente distribuida. Organismos públicos, universidades, contribuyentes de código abierto, participantes del Google Summer of Code y usuarios comerciales han dado forma a la plataforma. OpenWISP se unió al Google Summer of Code en 2017 y para 2020 se autodefinió como un sistema de gestión de redes modular global. No existe un único registro público que establezca una entidad legal como propietaria de todo el proyecto.
Esa ausencia complica cualquier intento de tratar a OpenWISP como una empresa convencional y aclara el verdadero objeto. OpenWISP es código mantenido, documentación, colaboradores y relaciones de soporte que los operadores ensamblan en su propio sistema de control. Puede reducir la dependencia de una nube de proveedor. No puede eliminar la necesidad de operar la sala de control.
La reconstrucción de 2015 separó el controlador en servicios que los operadores podían combinar
OpenWISP se malinterpreta con facilidad cuando se presenta como un único controlador. La plataforma actual es un conjunto de módulos con versiones coordinadas y números de versión separados. Para agosto de 2026, la familia 25.10 era la línea principal vigente, mientras que los módulos individuales utilizaban versiones como 1.2.x y los paquetes de despliegue conservaban el esquema 25.10.x. Estos números describen líneas de publicación relacionadas, no productos contradictorios.
El controlador se sitúa en el centro. Almacena registros de dispositivos, plantillas de configuración y variables, gestiona credenciales y admite operaciones remotas. Un operador puede definir una configuración común una vez, aplicarla a grupos de dispositivos y sobrescribir valores donde sea necesario. Esa es la economía básica de la gestión de flotas: un cambio debe expresarse como política en lugar de repetirse manualmente en cada router.
Las plantillas son más que una comodidad. Se convierten en la fuente de la que se deriva el estado del dispositivo. Un proveedor puede definir configuraciones de radio, interfaces, túneles, reglas de cortafuegos o parámetros de servicio y reutilizarlos en distintos sitios. Las variables permiten que la misma plantilla contenga direcciones, nombres o credenciales específicos del dispositivo. El resultado se asemeja más a la gestión de configuración en un entorno de servidores que a la práctica tradicional de tratar cada router como una caja administrada por separado.
El lado del dispositivo está fuertemente asociado con OpenWrt. Un agente puede recuperar la configuración y reportar información. El servidor también puede utilizar métodos de acceso remoto, incluido SSH, cuando sea apropiado. La fortaleza actual del proyecto no es la gestión universal de múltiples proveedores. Es la capacidad de gestionar flotas basadas en OpenWrt a través de un sistema abierto coordinado.
Una arquitectura modular en Django permite a las organizaciones ampliar el servidor. Django proporciona autenticación, modelos de base de datos, administración y un marco de trabajo web Python maduro. Los módulos de OpenWISP construyen funciones específicas de red sobre esos cimientos. Este diseño reduce la barrera para equipos que ya conocen el desarrollo web convencional, pero también implica que la plataforma hereda las necesidades operativas de una aplicación web: mantenimiento de base de datos, colas, procesos trabajadores, caché, certificados y despliegue seguro.
El historial de lanzamientos muestra un mantenimiento activo. El controlador alcanzó la versión 1.2.3 el 9 de abril de 2026. El repositorio de despliegue Docker lanzó la versión 25.10.4 el 4 de junio. El agente de monitorización OpenWrt llegó a la versión 0.3.1 en mayo, y el módulo RADIUS alcanzó la versión 1.2.2 en abril. Estas fechas demuestran un trabajo continuo en toda la pila. También ilustran el problema de alineación de versiones: un operador debe saber qué combinaciones son compatibles en lugar de asumir que cada uno de los últimos módulos se puede actualizar de forma independiente.
La modularidad le da a OpenWISP margen para servir a diferentes redes. Un proveedor puede usar la configuración y la monitorización sin un portal cautivo público. Un municipio puede combinar autenticación y páginas de inicio de sesión con topología. Una red comunitaria puede añadir aplicaciones Django personalizadas. La misma libertad complica el soporte porque dos instalaciones pueden compartir el nombre y diferir en los módulos habilitados, las extensiones, la escala de la base de datos y el método de despliegue.
La arquitectura, por tanto, intercambia la integración fija de un dispositivo propietario por el trabajo de ensamblaje de una plataforma abierta. Ese intercambio es atractivo cuando una organización quiere control o personalización y tiene la habilidad para operar el resultado. Es menos atractivo cuando el comprador espera que un único proveedor sea dueño de todas las dependencias y acuerdos de nivel de servicio.
El rediseño de OpenWISP tuvo éxito en hacer que el proyecto fuera ampliamente reutilizable. La siguiente pregunta es si esa reutilización puede mantenerse operativamente coherente a medida que crece el número de módulos y protocolos. Una pila modular se convierte en infraestructura solo cuando su disciplina de lanzamiento y migración es tan sólida como su lista de funciones.
La configuración solo es útil cuando el estado previsto sobrevive a un enlace poco fiable
La configuración centralizada suena sencilla: almacenar los ajustes deseados en un servidor y enviarlos a los dispositivos. Las redes de acceso distribuidas hacen que cada parte de esa frase sea poco fiable. Un router puede estar detrás de una traducción de dirección de red, en un enlace troncal inalámbrico intermitente o alimentado desde un sitio inestable. Un cambio puede afectar la misma ruta utilizada para entregarlo. Un dispositivo puede estar fuera de línea mientras la política cambia varias veces.
El controlador de OpenWISP aborda este entorno mediante plantillas, agentes, operaciones remotas e infraestructura de clave pública. El operador puede definir el estado deseado de forma centralizada y utilizar una identidad de dispositivo para establecer la confianza. El diseño evita la dependencia de un técnico que copie comandos, pero no hace que la alcanzabilidad o la seguridad de los cambios sean automáticas.
Un flujo de trabajo fiable necesita distinguir entre el estado deseado, el último estado reportado y el comportamiento observado. El servidor puede saber lo que debería estar configurado sin saber si el dispositivo lo aplicó. Una llamada API exitosa puede significar que un trabajo fue encolado, no que la radio volvió a estar en línea. Un router puede aceptar una configuración y luego volverse inalcanzable porque un parámetro de red era incorrecto.
La gestión de la configuración, por tanto, necesita un despliegue por etapas. Un operador debe poder aplicar un cambio a un grupo de prueba, observar la salud y expandirlo gradualmente. Los valores críticos requieren validación. Un comprobador de sintaxis puede detectar una entrada mal formada, pero no una política que apunte todos los túneles al extremo equivocado. Las API de la plataforma hacen posible la automatización; la organización debe diseñar el proceso de aprobación y reversión.
La identidad del dispositivo es otro límite de alto valor. Los certificados y las credenciales permiten al servidor distinguir el equipo autorizado. Si esas credenciales son robadas, un atacante puede suplantar un router o acceder a la gestión. Si se pierden, el operador puede necesitar una recuperación física. La emisión, rotación y revocación de claves pertenecen, por tanto, a las operaciones de red ordinarias, no a una lista de verificación de instalación que se pueda olvidar después del lanzamiento.
Las plantillas también pueden ocultar contexto. Una variable puede cambiar de significado cuando un dispositivo se traslada a otro sitio. Un grupo copiado puede arrastrar un antiguo conjunto de direcciones. En una flota pequeña, un ingeniero puede notar el error. A escala, el modelo de configuración necesita validación contra el inventario y la topología. Cuantos más módulos se integren, más útiles se vuelven estas comprobaciones cruzadas.
El modelo autogestionado le da al operador acceso completo al historial de configuración y a la automatización. Evita que un proveedor de nube se convierta en el único titular del estado de los dispositivos. También significa que el operador debe preservar las copias de seguridad y los registros de auditoría. Un fallo de la base de datos sin una recuperación probada puede borrar el historial de gestión de la flota aunque los routers sigan reenviando paquetes.
El valor de OpenWISP es más claro cuando la configuración se trata como código: versionada, revisada, probada y desplegada a través de etapas controladas. La plataforma proporciona los objetos y las API necesarias para esa disciplina. No proporciona el juicio organizacional. Un proveedor pequeño puede obtener el mismo patrón operativo utilizado por redes más grandes, pero aún debe decidir quién puede modificar una plantilla y quién está despierto cuando el cambio falla.
La monitorización hace visibles los routers de bajo coste, siempre que la ruta de telemetría se mantenga
Una red distribuida es difícil de gestionar porque a menudo el fallo lo reporta un usuario antes de que aparezca en las herramientas del operador. Un punto de acceso puede seguir encendido mientras su enlace ascendente está caído. Una radio puede estar asociada a clientes pero entregando un rendimiento deficiente. Un túnel puede fluctuar de forma intermitente. La monitorización debe combinar la disponibilidad del dispositivo, las mediciones de series temporales, las sesiones wifi y las comprobaciones de servicio para convertir estas condiciones en señales procesables.
Los componentes de monitorización de OpenWISP recogen y organizan esta evidencia. El agente OpenWrt reporta mediciones. Los módulos del lado del servidor almacenan series temporales, ejecutan comprobaciones y emiten alertas. Los modelos de dispositivos y organizaciones permiten a los operadores ver la red por cliente, sitio o límite administrativo en lugar de como una lista plana.
La arquitectura es útil precisamente porque los routers de bajo coste a menudo carecen de un sistema de telemetría propietario sofisticado. Un agente y una API abierta pueden exponer suficiente información para que un equipo pequeño vea patrones en toda la flota. Un panel de control puede identificar un sitio con una pérdida de paquetes creciente o un grupo de dispositivos que dejaron de reportar después de una actualización.
La telemetría no es la verdad absoluta. Un router que no puede alcanzar el servidor de monitorización aparece como caído incluso si el servicio local continúa. Un dispositivo puede reportar una CPU y una memoria saludables mientras los usuarios experimentan interferencias de radio. Los intervalos de muestreo pueden pasar por alto fallos breves. El propio servidor de monitorización puede ralentizarse bajo carga. Las alertas, por tanto, describen observaciones desde una ruta y un calendario particulares, no el estado completo de la red.
La escala depende de toda la tubería de datos. Más dispositivos generan más mediciones, escrituras en base de datos, tareas y notificaciones. Las sesiones wifi pueden crear datos de alta cardinalidad. Las políticas de retención determinan el almacenamiento. Un operador que habilite todas las métricas sin planificar la capacidad puede convertir el sistema de monitorización en el cuello de botella. Los estudios de caso y el material de lanzamiento muestran un uso real; no definen un tamaño máximo de flota aplicable a cualquier configuración.
El estudio de caso de Stellar Telecommunications de junio de 2026 es la referencia de producción más clara actual. Describe varios cientos de routers gestionados en múltiples instancias de OpenWISP. El relato es útil porque proviene de un operador y analiza una ruta de extensión en lugar de un punto de referencia sintético. Sigue siendo un estudio de caso escrito por un cliente. La topología, los módulos seleccionados, el diseño de la base de datos y el acuerdo de soporte pueden diferir de otro despliegue.
Las múltiples instancias pueden ser un signo de aislamiento deliberado, diseño geográfico o límites de escalado. Sin más detalles, la cifra no debe interpretarse ni como prueba de que una instancia no puede gestionar la flota ni como prueba de que cualquier instalación puede. Una comparación responsable indicaría la carga de trabajo: frecuencia de configuración, volumen de métricas, sesiones RADIUS, tamaño de la topología y código personalizado.
La monitorización también crea obligaciones de privacidad. Los registros wifi y de autenticación pueden revelar dispositivos, ubicaciones y actividad de los usuarios. Un sistema autogestionado mantiene los datos bajo el control del operador, lo que puede simplificar los requisitos de soberanía. No decide qué datos deben recopilarse ni durante cuánto tiempo deben conservarse. Siguen siendo necesarios los controles de acceso y la minimización.
La historia de la monitorización del proyecto es, por tanto, de capacidad accesible más que de observabilidad sin esfuerzo. OpenWISP permite a las organizaciones construir una vista de operaciones de red sin comprar una plataforma cerrada. La calidad de esa vista depende de los agentes, la sincronización horaria, la salud de la base de datos, el diseño de alertas y la disposición a probar el sistema de monitorización con el mismo rigor que los routers que vigila.
La automatización del firmware puede reparar una flota o dejarla varada de un solo movimiento
Los cambios de configuración alteran la política dentro de una imagen de software en ejecución. Las actualizaciones de firmware reemplazan una parte más grande del dispositivo. Son necesarias para la seguridad, el soporte de hardware y las nuevas funcionalidades, y conllevan el mayor riesgo a nivel de flota en un sistema de gestión de redes.
El Firmware Upgrader de OpenWISP coordina las imágenes, la compatibilidad de dispositivos y los flujos de trabajo de despliegue. Un operador puede asociar una imagen con el hardware apropiado, escalonar los lanzamientos y hacer un seguimiento de los resultados. Esto es una mejora sustancial respecto a visitar manualmente los routers o confiar en scripts improvisados. También crea un mecanismo central cuyos errores pueden afectar rápidamente a muchos sitios.
El primer requisito es la identidad. Una imagen de firmware debe coincidir con el modelo de dispositivo, la disposición del almacenamiento y el proceso de arranque. Nombres de producto similares pueden ocultar chips flash o revisiones de placa diferentes. Una imagen que arranca en una unidad de laboratorio puede fallar en una variante de campo. Un sistema de gestión necesita un inventario de hardware fiable y una compatibilidad explícita en lugar de suposiciones basadas en etiquetas.
El segundo requisito es la integridad. Las imágenes deben estar firmadas y entregadas a través de canales autenticados. Las claves de firma necesitan una custodia sólida y un plan de rotación. Si el servidor o la clave se ven comprometidos, la misma automatización que mejora el mantenimiento puede distribuir firmware malicioso. El código abierto hace que el código de actualización sea inspeccionable, pero no protege las credenciales del operador.
El tercer requisito es la recuperación. La energía puede fallar durante una actualización. Un enlace troncal inalámbrico puede desaparecer. Una nueva imagen puede arrancar pero perder la conexión de gestión. Los dispositivos con particiones duales o un respaldo conocido ofrecen una recuperación más segura que aquellos que sobrescriben la única imagen. La plataforma puede orquestar una reversión solo si el hardware y el gestor de arranque lo admiten.
El escalonamiento reduce el radio de explosión. Los operadores pueden comenzar con dispositivos internos, pasar a un pequeño grupo representativo y expandirse después de observar la estabilidad. El grupo representativo debe incluir revisiones de hardware y condiciones de red que se parezcan a la flota. Una actualización exitosa en una oficina bien conectada no demuestra que un sitio rural alimentado por energía solar se recupere de la misma manera.
El flujo de trabajo abierto de OpenWISP ofrece a los operadores una alternativa a las nubes de proveedores cuya política de actualización puede ser opaca. Puede prolongar la vida útil de los dispositivos cuando las imágenes siguen siendo construibles y los mantenedores están disponibles. También deja al operador la responsabilidad de decidir cuándo una corrección de seguridad del proyecto original está lista para producción. Esa decisión requiere capacidad de prueba, no solo acceso al código fuente.
Los lanzamientos coordinados del proyecto y las actualizaciones del instalador muestran que su propia pila de servidor también requiere actualizaciones. Una organización debe mantener OpenWISP mientras lo utiliza para mantener los routers. Las migraciones de base de datos, la compatibilidad de módulos y las extensiones personalizadas pueden complicar el ciclo de vida del servidor. Una flota puede volverse dependiente de una versión de gestión antigua porque un complemento local no ha sido portado.
La gestión del firmware es donde la promesa y la carga de OpenWISP son más visibles. La plataforma puede convertir un pequeño equipo de operaciones en un gestor de flota eficaz. También puede otorgar a ese equipo el poder de cometer un error uniforme. Un uso seguro depende de los límites de aprobación, el despliegue por etapas, la recuperación independiente y un inventario lo suficientemente preciso como para saber qué se está cambiando.
RADIUS y los portales cautivos incorporan la identidad y la política pública al controlador
Las radios son solo una parte de una red wifi pública. Hay usuarios, sesiones, reglas de acceso y, a menudo, la obligación de registrar o contabilizar la actividad. OpenWISP incluye la integración con RADIUS y páginas de inicio de sesión wifi para que la autenticación pueda conectarse al mismo modelo organizacional utilizado para dispositivos y monitorización.
RADIUS proporciona un marco familiar de autenticación, autorización y contabilidad. Un dispositivo de acceso a la red envía una solicitud, el servidor evalúa la identidad y la política, y la respuesta puede aceptar, rechazar o desafiar la sesión mientras devuelve atributos. Los registros de contabilidad pueden describir los inicios, finalizaciones y uso de las sesiones. En un entorno federado o público, estas decisiones pueden cruzar fronteras organizacionales.
El módulo RADIUS de OpenWISP y los componentes del portal pueden admitir portales cautivos, inicio de sesión social, gestión de sesiones e integración con el inventario de red. Esto permite a un operador crear un flujo de trabajo coherente en lugar de ensamblar sistemas de identidad y dispositivos no relacionados. Un municipio puede gestionar sitios y usuarios en un mismo marco; un WISP puede vincular la política de acceso a los registros de suscriptores.
La integración también amplía las consecuencias de un error. Un error de configuración puede dejar fuera a los usuarios en muchos sitios. Una caída del almacén de identidades puede hacer que los puntos de acceso en funcionamiento parezcan inutilizables. Las lagunas en la contabilidad pueden afectar a la facturación o al cumplimiento. La plataforma de gestión pasa a formar parte de la ruta de acceso incluso cuando el reenvío de paquetes no pasa por su servidor.
Los despliegues clásicos de RADIUS tienen limitaciones de seguridad bien conocidas, y los portales cautivos tienen sus propias debilidades. El transporte, los secretos compartidos, la validación de certificados y las relaciones de proxy requieren un diseño cuidadoso. Las integraciones de inicio de sesión social añaden proveedores de identidad externos. OpenWISP suministra componentes de software; el despliegue determina el modelo de confianza.
La privacidad es especialmente delicada. Los registros de inicio de sesión, los identificadores de dispositivo y el historial de sesiones pueden revelar dónde y cuándo las personas utilizaron una red. Las autoridades públicas y los proveedores comerciales se enfrentan a requisitos legales diferentes. El autohospedaje permite que los datos permanezcan en un entorno controlado por el operador, pero también convierte al operador en el custodio de un valioso conjunto de datos.
El lanzamiento 1.2.2 del módulo RADIUS en abril de 2026 muestra un mantenimiento activo. No debe interpretarse como evidencia de que todos los despliegues de OpenWISP utilizan el módulo o de que el proyecto opere un servicio de autenticación central. Cada organización ejecuta su propia política e infraestructura.
La capa de identidad revela por qué OpenWISP es más que un gestor de routers. Puede convertirse en un sistema de operaciones que abarque dispositivos, personas y servicios. Esa amplitud crea valor para las redes que no pueden justificar varias plataformas comerciales. También exige la separación de funciones. El ingeniero que edita las plantillas de radio no debería tener acceso automático a los datos de identidad de los usuarios o a los sistemas de pago.
Una arquitectura modular hace posible esa separación si los roles y las API se configuran cuidadosamente. No impone un único modelo de gobernanza. El operador debe decidir cómo se cruzan la administración de la red, el soporte al cliente y la supervisión de la privacidad. En la conectividad pública, esas decisiones forman parte del diseño de la infraestructura, no son una idea administrativa tardía.
La topología y los datos de direcciones aportan contexto, no un mapa perfecto
Las redes fallan a través de las relaciones. Un router puede estar saludable mientras su enlace troncal principal está caído. Un conflicto de direcciones puede afectar a varios sitios. Una vista de topología ayuda a los operadores a entender estas dependencias, mientras que la gestión de direcciones IP evita que las asignaciones se conviertan en una hoja de cálculo indocumentada.
OpenWISP incluye funciones de topología e IPAM que conectan dispositivos, enlaces lógicos y espacios de direcciones. Los mapas y las API pueden mostrar cómo se relacionan los componentes. Las organizaciones pueden separar inventarios y asignar recursos. Las actualizaciones WebSocket pueden hacer visibles los cambios para los operadores sin necesidad de refrescos manuales constantes.
El modelo se vuelve más útil cuando se combina con la monitorización. Una alerta en un enlace principal puede explicar varios fallos posteriores. Una ventana de mantenimiento planificada puede mapearse a los dispositivos afectados. La asignación de direcciones puede comprobarse contra las plantillas de configuración. La plataforma puede convertir registros operativos separados en un único contexto.
Los límites son los mismos que en cualquier modelo de red: el descubrimiento es incompleto, los nombres se vuelven obsoletos y las relaciones lógicas no siempre coinciden con la dependencia física. Una ruta inalámbrica puede cambiar. Un dispositivo puede ser movido sin que se actualice el inventario. Un túnel puede ocultar el transporte subyacente. El mapa es una afirmación ensamblada a partir de fuentes de datos, no la red en sí.
Una topología obsoleta puede ser peor que ninguna topología porque la automatización puede confiar en ella. Un despliegue de firmware podría seleccionar el grupo equivocado. La planificación de capacidad podría pasar por alto un cuello de botella compartido. Por tanto, los operadores necesitan responsabilidad sobre la calidad de los datos y una forma de comparar el modelo con el estado observado.
La IPAM también conlleva políticas organizacionales. El espacio de direcciones puede dividirse por cliente, región o servicio. Un sistema central puede reducir los conflictos y apoyar la automatización. También puede convertirse en un guardián si cada flujo de trabajo depende de un esquema o equipo. Las API abiertas ayudan a otros sistemas a consumir y actualizar los datos, pero los controles de acceso son esenciales.
Para las redes comunitarias, una topología compartida puede apoyar la colaboración entre sitios gestionados de forma independiente. Para los proveedores comerciales, puede convertirse en una fuente para el aprovisionamiento y el soporte. El mismo módulo sirve a diferentes modelos de gobernanza porque OpenWISP no requiere un operador central único para cada objeto de la organización.
El valor práctico reside en el contexto, no en la perfección cartográfica. Un técnico que recibe una alerta necesita saber qué sitio, dispositivo, dirección y relación ascendente están implicados. OpenWISP puede proporcionar ese contexto en un sistema autogestionado. Sigue siendo responsabilidad del operador mantener el modelo lo suficientemente cerca de la realidad como para que mejore las decisiones.
Una única plataforma puede servir a varias redes sin borrar la propiedad separada
La conectividad pública y comunitaria rara vez encaja en una jerarquía de una sola empresa. Un municipio puede operar sitios a través de varios departamentos. Un proveedor regional puede gestionar redes en nombre de los clientes. Una universidad puede delegar edificios a administradores locales mientras retiene la política central. Los modelos de organización y usuario de OpenWISP están diseñados para este tipo de separación.
El modelo permite que los dispositivos, las plantillas y los registros relacionados se asignen a organizaciones y se hagan visibles según el rol. Un operador central puede mantener la plataforma mientras da a los equipos locales acceso a su parte de la red. Esto es más que una característica de la interfaz de usuario. Define quién puede ver las credenciales, cambiar la configuración e inspeccionar los datos de suscriptores o monitorización.
La multitenencia crea economías de escala. Una instalación de OpenWISP puede alojar varios dominios administrativos, reduciendo la necesidad de desplegar y mantener un servidor separado para cada red pequeña. La infraestructura de monitorización y actualización compartida puede financiarse colectivamente. Los proveedores de soporte comercial pueden operar una plataforma para varios clientes preservando los límites lógicos.
Los límites necesitan pruebas. Un error en las comprobaciones de permisos puede exponer los dispositivos o datos de otra organización. Una plantilla compartida puede ser editada por alguien que no entiende a todos los inquilinos. Los administradores globales pueden convertirse en una concentración de autoridad. La base de datos y los trabajadores de tareas permanecen compartidos incluso cuando los registros están lógicamente separados, por lo que una organización ruidosa puede afectar al servicio de las demás.
La delegación también complica la respuesta a incidentes. Un equipo central puede ver que un router está caído mientras que solo un administrador local conoce el sitio físico. Una campaña de firmware puede aprobarse centralmente y necesitar una programación local. La plataforma debe hacer visibles la propiedad y la escalación en lugar de limitarse a restringir las pantallas.
La integración de identidad es parte del diseño. Las cuentas locales, la autenticación externa y los datos relacionados con RADIUS pueden cruzarse. Los roles deben mapearse al empleo y al estado del contrato, y el acceso debe eliminarse rápidamente cuando un voluntario, contratista o cliente cambia. Un sistema autogestionado le da al operador el control sobre este ciclo de vida y ningún proveedor externo al que culpar cuando se descuida.
Los registros de auditoría son especialmente valiosos en una instalación compartida. Un operador necesita saber quién cambió una plantilla, qué dispositivos la recibieron y si la acción cruzó un límite organizacional. Los registros deben protegerse de los administradores cuyas acciones registran y conservarse el tiempo suficiente para investigar efectos retardados.
El modelo multitenente refleja el origen de OpenWISP en el sector público. El proyecto aprendió que las redes pueden compartir infraestructura sin compartir la gobernanza. También le da a la plataforma una vía hacia los servicios gestionados. La prueba estratégica es si la separación sigue siendo sólida cuando se añaden módulos y API personalizados; una extensión que ignore los límites organizacionales puede deshacer los controles cuidadosos en otros lugares.
Ansible y Docker acortan la instalación, no la responsabilidad de producción
OpenWISP ofrece rutas de despliegue utilizando Ansible y Docker. Estas herramientas reducen la barrera para crear un entorno de servidor repetible. Pueden instalar dependencias, configurar servicios y hacer que un desarrollo o una configuración inicial de producción sea mucho más predecible que una secuencia de comandos escrita a mano.
El empaquetado es una parte importante de la adopción del código abierto. Un proyecto puede tener un código excelente y permanecer sin uso porque la instalación es frágil. La línea de lanzamiento Docker, incluida la 25.10.4 en junio de 2026, y el enfoque Ansible muestran que OpenWISP trata el despliegue como parte de la experiencia del producto.
Las herramientas no son dueñas del entorno de producción. Un operador aún necesita nombres de dominio, certificados, almacenamiento, copias de seguridad, monitorización y un perímetro de seguridad. Los contenedores necesitan límites de recursos y actualizaciones de imágenes. Las bases de datos necesitan mantenimiento. Las colas de tareas y los trabajadores necesitan capacidad. Los registros necesitan retención. Un diseño de alta disponibilidad requiere más que iniciar un segundo contenedor.
La distinción entre una instalación repetible y un servicio fiable es crucial para los operadores más pequeños. Una configuración inicial exitosa puede crear una falsa confianza. Los eventos más difíciles llegan después: una migración de base de datos falla, un certificado expira, el disco se llena, un módulo personalizado bloquea una actualización o un procedimiento de restauración resulta incompleto.
Un sistema autogestionado también necesita un plan fuera de banda. Si OpenWISP no está disponible, los routers pueden seguir reenviando con su configuración existente, pero el operador puede perder visibilidad y la capacidad de hacer cambios. Las funciones de identidad y portal pueden tener una dependencia más inmediata. La organización debe saber qué servicios fallan de forma cerrada, cuáles fallan de forma abierta y cuánto tiempo pueden funcionar los dispositivos sin el controlador.
Las copias de seguridad solo son útiles cuando se restauran. El estado del sistema abarca una base de datos relacional, archivos de configuración, material criptográfico, imágenes de firmware y quizás datos de series temporales. La recuperación requiere hacer coincidir las versiones y las claves. Un operador debe probar la pérdida del servidor en lugar de asumir que las imágenes de contenedor lo hacen desechable.
El soporte comercial puede cubrir algunas de estas lagunas. El proyecto orienta a los usuarios hacia servicios de pago alrededor del núcleo abierto. Esto no hace que OpenWISP sea propietario; reconoce que la integración de producción y la respuesta a incidentes son trabajo. Las organizaciones pueden optar por desarrollar habilidades internas o comprarlas.
El intercambio económico es transparente. Un proveedor gestionado puede agrupar el alojamiento, las actualizaciones y el soporte en una suscripción. OpenWISP ofrece control sobre la pila y evita la dependencia de un único servicio, pero el operador paga a través del tiempo de ingeniería y la infraestructura. Para una red con requisitos inusuales o preocupaciones de soberanía, ese control puede valer más que la aparente conveniencia del SaaS.
La recuperación falla si el controlador vuelve sin sus claves y la confianza del dispositivo
El estado del servidor de OpenWISP no es un único volcado de base de datos. Los registros de dispositivos y las plantillas pueden residir en PostgreSQL, las mediciones de series temporales en otro almacén, las imágenes de firmware en disco o en almacenamiento de objetos, y las claves privadas en archivos protegidos. Los módulos personalizados llevan sus propias migraciones y secretos. Un plan de recuperación debe restaurar un conjunto compatible.
El orden importa. Una base de datos puede ser recuperada mientras falta la clave de la autoridad de certificación, dejando al servidor incapaz de autenticar los dispositivos. Los registros de firmware pueden apuntar a archivos de los que no se hizo copia de seguridad. Una nueva imagen de contenedor puede ejecutar un esquema más nuevo que la base de datos restaurada. Los datos de series temporales pueden ser prescindibles para el reenvío y esenciales para una investigación de incidentes.
Los operadores deben definir un plano de control mínimo recuperable. Normalmente incluye los registros de organización y usuario, la identidad del dispositivo, las plantillas, las credenciales, el historial de configuración y la capacidad de contactar con los routers gestionados. El historial de monitorización puede tener un objetivo de recuperación diferente. Separar los niveles reduce el coste y evita que un enorme archivo de métricas bloquee una restauración urgente.
Un ejercicio realista comienza con un entorno limpio. El equipo debe restaurar las copias de seguridad sin depender de un estado indocumentado del servidor fallido, rotar los secretos expuestos y reconectar un grupo de dispositivos de prueba. El ejercicio debe identificar qué dependencias de DNS, cortafuegos e identidad quedan fuera del conjunto de copias de seguridad.
Los dispositivos pueden seguir funcionando durante una interrupción del controlador, lo que da tiempo al equipo y puede ocultar la urgencia. La deriva de configuración se acumula, las campañas de firmware se detienen y las alertas desaparecen. Las funciones de RADIUS o portal pueden fallar antes. Las prioridades de recuperación deben reflejar estas diferencias de servicio.
La prueba también es una verificación de gobernanza. Más de una persona necesita acceso a las copias de seguridad y la autoridad para usarlas, bajo controles que impidan la extracción casual de credenciales. Un proveedor de soporte debe documentar cómo recibe el cliente el estado si el contrato termina.
La recuperación ante desastres es donde el autohospedaje se convierte en una independencia medible. Un operador que puede reconstruir la plataforma a partir de sus propios activos protegidos controla el sistema. Un operador que posee el código fuente pero depende del servidor indocumentado de una sola persona, no.
El código abierto no distribuye la autoridad operativa por sí mismo
A menudo se presenta a las redes comunitarias como usuarias naturales del software abierto. Pueden valorar el control local, la participación de voluntarios y la capacidad de operar equipos económicos. Estas características hacen atractivo a OpenWISP y crean un entorno operativo que difiere del de un proveedor comercial con personal asalariado y guardias formales.
Una comunidad puede usar plantillas y monitorización central para reducir la carga sobre los propietarios de nodos individuales. Un pequeño grupo técnico puede mantener el firmware y los servicios compartidos. Los miembros pueden ver la topología y entender cómo contribuyen sus enlaces. Las API abiertas permiten que las herramientas desarrolladas localmente y los proyectos de interés público se conecten a la plataforma.
La organización social determina si este control se comparte realmente. El acceso root al servidor puede seguir estando en manos de un solo voluntario. Las credenciales pueden almacenarse en una cuenta privada. Un módulo personalizado puede ser entendido solo por su autor. El código es abierto mientras que la capacidad práctica de operarlo permanece concentrada.
La sucesión es, por tanto, un requisito técnico. La documentación debe cubrir la instalación, las copias de seguridad, los certificados, el historial de actualizaciones y la recuperación de emergencia. Más de una persona debe ser capaz de restaurar la plataforma. La organización necesita un proceso para transferir los nombres de dominio, los repositorios y las claves de firma. Estas tareas parecen administrativas hasta que el único mantenedor deja de estar disponible.
La financiación es otra diferencia. Una red comunitaria puede no pagar tarifas de licencia empresarial y aún así necesitar hardware, alojamiento y mano de obra cualificada. Las subvenciones y donaciones pueden financiar el desarrollo, mientras que el mantenimiento a largo plazo tiene menos novedad y puede ser más difícil de financiar. OpenWISP reduce el trabajo de software duplicado; no hace que el servidor compartido o el tiempo del operador sean gratuitos.
La transparencia puede ser una fortaleza. Los miembros pueden inspeccionar los modelos de configuración y debatir la recogida de datos. Una plataforma comercial puede definir la telemetría por contrato; una comunidad puede decidir colectivamente qué métricas son necesarias. Esta gobernanza lleva tiempo y puede producir una mayor legitimidad.
El modelo de organización de OpenWISP puede apoyar la propiedad federada si los roles reflejan la comunidad. La plataforma no puede decidir si un equipo central es responsable o si los propietarios de nodos tienen una voz significativa. Los permisos del software no son gobernanza democrática por sí mismos.
La misma lección se aplica a los municipios. Una administración pública puede autohospedar y aún así subcontratar cada decisión operativa a un contratista. La licitación puede exigir código abierto y seguir dependiendo de un conocimiento de integración propietario. La portabilidad real requiere documentación, exportación de datos y la capacidad de cambiar de proveedor de soporte.
OpenWISP es valioso en estos entornos porque ofrece a las organizaciones sociales un activo técnico que pueden poseer. La propiedad sigue siendo una práctica activa: mantener personas, claves, conocimiento y procesos alrededor del código.
Las extensiones preservan el control local hasta que se convierten en una bifurcación imposible de mantener
Los módulos Django y las API hacen que OpenWISP sea adaptable. Un operador puede añadir una integración de facturación, un modelo de dispositivo, un panel de control o un flujo de trabajo sin esperar al proyecto principal. Esta es una de las ventajas más claras de la plataforma sobre un dispositivo fijo y uno de sus principales riesgos de ciclo de vida.
Una extensión limpia utiliza interfaces documentadas y se mantiene separada del núcleo. Puede probarse con las versiones compatibles y actualizarse de forma independiente. Una modificación que parchea modelos internos o plantillas puede funcionar rápidamente y volverse inseparable de una versión. La siguiente actualización coordinada requiere entonces un costoso reajuste.
La diferencia suele ser organizativa más que técnica. La fecha límite de un cliente anima a un proveedor de soporte a parchear el sistema en ejecución. La contribución al proyecto principal requiere revisión, documentación y generalización. El parche privado resuelve el problema inmediato; el operador hereda la obligación de mantenimiento a menos que se devuelva al proyecto.
Los límites estables de los complementos reducen esta presión. Las API versionadas, las guías de migración y los ejemplos de extensión permiten a los desarrolladores locales trabajar sin depender de las interioridades. La arquitectura modular del proyecto es una base sólida, y el creciente número de componentes crea más interfaces cuya estabilidad debe gestionarse.
El código personalizado también cambia la seguridad. Puede acceder a credenciales de dispositivos, registros de identidad y topología. La revisión y las pruebas del proyecto principal no lo cubren. Los operadores deben mantener un inventario de extensiones, un escaneo de dependencias y un responsable para la respuesta a vulnerabilidades. Un contrato de soporte comercial debe indicar si los módulos personalizados se incluyen en las actualizaciones.
Las pruebas necesitan un entorno representativo. Un módulo puede pasar las pruebas unitarias y fallar cuando miles de dispositivos generan tareas. Puede asumir una sola organización y filtrar datos en un despliegue multitenente. Puede bloquear una migración de base de datos o ralentizar cada página. Las comprobaciones de rendimiento y permisos pertenecen al contrato de la extensión.
Contribuir al proyecto principal no siempre es apropiado. Un requisito regulatorio local o un sistema propietario puede no tener una audiencia amplia. El operador debe mantener la integración a distancia y preservar el estado exportable. El objetivo no es eliminar el código privado, sino evitar que tome el control de toda la plataforma.
Los proveedores comerciales pueden crear extensiones reutilizables y darles soporte entre los clientes. Esto construye un ecosistema alrededor de OpenWISP y puede concentrar el conocimiento en unas pocas empresas. Las interfaces públicas y más de un proveedor mantienen la competencia creíble.
La salud a largo plazo del proyecto será visible en las historias de actualización. Si los operadores pueden pasar de una familia de lanzamientos a la siguiente llevando las extensiones a través de cambios documentados, la modularidad está funcionando. Si la mayoría de los grandes despliegues permanecen anclados a antiguas bifurcaciones, la plataforma abierta habrá reproducido el problema del ciclo de vida propietario en código local.
OpenWISP compite con un contrato de soporte tanto como con otro controlador
OpenWISP no tiene un único competidor directo porque los operadores ensamblan la gestión de la red de varias maneras. Un proveedor puede vender un dispositivo o un controlador en la nube estrechamente integrado con su hardware. Una plataforma de wifi gestionada puede combinar configuración y análisis. Un WISP puede usar software de facturación con integraciones de dispositivos. Un equipo de ingeniería puede construir automatización alrededor de Ansible, Prometheus y scripts personalizados.
Un controlador propietario ofrece un límite de soporte claro. El proveedor puede calificar el hardware, alojar el servicio y proporcionar un contrato. El coste es la dependencia de su hoja de ruta de dispositivos, precios y modelo de datos. La migración puede requerir la sustitución de equipos o la reconstrucción de flujos de trabajo.
Un producto SaaS nativo de la nube reduce el trabajo de infraestructura. Puede actualizarse rápidamente y agregar experiencia entre clientes. También coloca las credenciales de los dispositivos, la telemetría y la continuidad operativa en un servicio externo. Una interrupción, un cambio de precio o una adquisición pueden afectar a la red incluso cuando los routers permanecen en su lugar.
Una pila interna ofrece la máxima flexibilidad, pero puede convertirse en una colección de scripts conocidos por un solo ingeniero. El valor de OpenWISP es que proporciona módulos comunes mantenidos en lugar de exigir a cada operador que invente la configuración, la monitorización, el firmware y la integración de identidad de forma independiente.
La elección está determinada por la capacidad organizativa. Un pequeño proveedor sin personal de software puede estar mejor servido por una plataforma gestionada. Una red comunitaria con desarrolladores voluntarios puede preferir el código abierto y el control local. Un operador más grande puede usar OpenWISP como un componente manteniendo el soporte comercial. No hay una respuesta económica universal.
La compatibilidad de hardware puede pesar más que la filosofía del software. Si un controlador de proveedor expone diagnósticos de radio esenciales no disponibles a través de OpenWrt, el operador puede aceptar la dependencia. OpenWISP debe hacer que su soporte de dispositivos y su evidencia operativa sean lo suficientemente sólidos como para que la apertura no requiera sacrificar las funciones necesarias para operar la red.
El proyecto también puede coexistir con otros sistemas. RADIUS puede ser externo. Las métricas pueden exportarse. Una plataforma de facturación puede llamar a las API. Esta componibilidad reduce la presión para que OpenWISP se convierta en un producto todo en uno. Aumenta el trabajo de integración y la necesidad de interfaces estables.
El argumento competitivo debe, por tanto, evitar la afirmación de que el código abierto es siempre más barato. OpenWISP cambia quién posee el sistema y dónde aparecen los costes. Puede reducir la dependencia de licencias y aumentar la ingeniería interna. Puede hacer que los datos sean portables y aumentar la carga de las operaciones de base de datos. La ventaja relevante es el control bajo el modelo de soporte elegido por el operador.
La hoja de ruta de 2030 es más útil como registro de lo que queda por terminar
Las hojas de ruta del código abierto a menudo se leen como compromisos de producto. La hoja de ruta de OpenWISP hasta 2030 es mejor tratarla como un mapa de ambiciones y lagunas actuales. Habla de usabilidad, instalación, seguridad, escalado asíncrono, soporte más amplio de dispositivos y protocolos como NETCONF/YANG, TR-069 y TR-369. Estas son direcciones, no capacidades en tiempo presente a menos que un registro de lanzamiento las confirme.
El énfasis en protocolos más allá de OpenWrt refleja un desafío estratégico. Un sistema de gestión centrado en un solo sistema operativo de dispositivo puede servir a un mercado significativo y aún así enfrentarse a un techo. Los operadores a menudo tienen flotas mixtas. Las pasarelas de operador pueden usar USP o TR-069. Los dispositivos empresariales pueden exponer NETCONF. Un soporte más amplio haría que OpenWISP fuera relevante para más redes.
Añadir protocolos no es lo mismo que añadir dispositivos. NETCONF y YANG describen una configuración estructurada, pero los proveedores implementan diferentes modelos y comportamientos. TR-369 proporciona una arquitectura para plataformas de servicios de usuario, sin embargo, la integración sigue dependiendo de los modelos de datos y los agentes. OpenWISP necesitaría matrices de capacidades, adaptadores y programas de prueba en lugar de una casilla genérica.
La atención de la hoja de ruta a la experiencia de usuario es igualmente importante. Las plataformas abiertas potentes a menudo asumen que los operadores pueden navegar por configuraciones e implementaciones complejas. Un equipo pequeño necesita valores predeterminados seguros, errores claros y flujos de trabajo que reduzcan el conocimiento especializado. Mejorar la interfaz puede ser un trabajo de infraestructura cuando previene los errores de configuración.
El escalado asíncrono aborda otro límite. Las tareas de monitorización y configuración pueden generar ráfagas de trabajo. Las colas de trabajadores, la contención de la base de datos y los servicios externos deben diseñarse para flotas más grandes. Pueden ser necesarios cambios arquitectónicos; añadir servidores no elimina automáticamente un cuello de botella en el estado compartido.
Los objetivos de seguridad deben leerse como evidencia de seriedad e incompletud. Una hoja de ruta que incluya controles más fuertes reconoce que la creciente superficie de gestión del proyecto crea riesgos. El cumplimiento debe evaluarse a través de lanzamientos, auditorías y endurecimiento documentado en lugar de asumir que el objetivo se ha cumplido.
El horizonte largo conlleva un riesgo de gobernanza. Los colaboradores y patrocinadores pueden cambiar antes de 2030. Las características que requieren un trabajo sostenido pueden retrasarse. Una hoja de ruta pública permite a los usuarios alinear las contribuciones y evitar malentendidos, pero no crea la mano de obra necesaria para completarlo todo.
La forma más creíble de discutir el futuro de OpenWISP es, por tanto, condicional. Un soporte de protocolos más amplio podría convertirlo en un NMS abierto general para flotas mixtas. El proyecto podría, en su lugar, profundizar su fortaleza alrededor de OpenWrt y seguir siendo una plataforma especializada. Cualquiera de los dos resultados puede ser valioso. Lo que sería engañoso es describir la amplitud planeada como si el sistema actual ya gestionara todos los dispositivos de red.
El código es público; la mayoría de la responsabilidad operativa sigue siendo privada
OpenWISP publica código, documentación e historiales de lanzamientos. Los usuarios pueden inspeccionar los módulos, ejecutar el servidor y construir extensiones. Esta es una forma sustancial de apertura en comparación con un controlador que solo expone una interfaz web. No hace que los despliegues sean transparentes.
Los operadores eligen su propia topología, credenciales, módulos personalizados y políticas de retención. Los acuerdos de soporte comercial son privados. No hay un estado financiero consolidado del proyecto ni un censo global de despliegues que sea público. Un proveedor puede usar OpenWISP sin reportarlo. Una empresa puede construir un servicio comercial alrededor del proyecto sin convertirse en la propietaria del ecosistema.
Este modelo operativo distribuido hace que la influencia sea difícil de medir. Los historiales de commits muestran la contribución al código, pero no el soporte al usuario, las pruebas de despliegue o la financiación. El Google Summer of Code trae nuevos desarrolladores, mientras que el mantenimiento a largo plazo puede seguir concentrado. Un módulo puede tener muchos usuarios y pocos revisores.
La falta de un balance corporativo único no es ni un defecto ni una garantía de salud comunitaria. Significa que la sostenibilidad debe evaluarse a través de lanzamientos activos, respuesta a problemas, diversidad de colaboradores, documentación y disponibilidad de soporte. La actividad de lanzamiento de 2026 es una evidencia positiva. No responde a las preguntas sobre sucesión o financiación.
El mismo límite aparece en la seguridad. El proyecto puede corregir una vulnerabilidad en su código. No puede forzar a todos los operadores a actualizar. Una extensión personalizada puede introducir un fallo. Un despliegue puede exponer la interfaz de administración. El código abierto permite que la responsabilidad se comparta; no hace que desaparezca.
La gobernanza es práctica más que altamente formalizada en la evidencia pública. Los mantenedores revisan los repositorios, coordinan los lanzamientos y guían a los colaboradores. El historial del proyecto y la hoja de ruta proporcionan continuidad. Más detalles públicos sobre la autoridad de lanzamiento y la administración ayudarían a los grandes operadores a evaluar el riesgo institucional.
La defensa más fuerte de OpenWISP contra el abandono es la utilidad entre usuarios independientes. Si varias redes dependen de la plataforma y pueden contratar soporte de más de un proveedor, el código tiene un grupo de interés. Si una empresa se convierte en la única parte capaz de mantener la pila integrada, la apertura puede seguir siendo legal mientras que el control práctico se concentra.
La identidad pública del proyecto debe, por tanto, mantenerse separada de cualquier proveedor de soporte. Esto protege la atribución y ayuda a los usuarios a entender dónde residen las obligaciones. El proyecto mantiene el software común. Un proveedor suministra despliegue y soporte contratados. El operador sigue siendo responsable de su red y sus datos.
La evidencia respalda a un especialista capaz, no a un controlador universal
Para agosto de 2026, OpenWISP tenía una familia de lanzamiento 25.10 activa, módulos mantenidos y un estudio de caso de operador actual. Su rango funcional incluía configuración, monitorización, firmware, RADIUS, portales cautivos, topología, gestión de direcciones IP y API. La plataforma se había alejado mucho de su origen en el wifi municipal sin dejar atrás el problema de campo que la creó.
La evidencia respalda el uso en producción y el mantenimiento continuo. No establece un número máximo de dispositivos, una base instalada global ni una cuota de mercado. El estudio de caso de Stellar Telecommunications de junio de 2026 ofrece un punto de escala concreto —varios cientos de routers en múltiples instancias—, pero su topología, módulos habilitados, diseño de base de datos y código personalizado no pueden generalizarse en un techo universal.
La posición más clara de OpenWISP se encuentra entre las redes que valoran el autohospedaje, el soporte de OpenWrt y la extensibilidad: proveedores inalámbricos, municipios, redes comunitarias, campus y otras organizaciones con equipos distribuidos. Algunas pueden ser más grandes de lo que sugiere la frase «red pequeña». El requisito común es el control sin una plataforma de operador cerrada.
La restricción se sitúa en el nivel de despliegue. OpenWISP puede suministrar código y métodos de instalación documentados. El operador debe convertirlos en un servicio resistente, alinear las versiones de los módulos, proteger las credenciales, mantener el código personalizado y probar la recuperación. La flexibilidad lo hace posible y también facilita la construcción de una instalación única que se vuelve difícil de actualizar.
Un soporte de protocolos más amplio, una instalación mejorada y más casos de fallo publicados podrían aumentar la confianza. Esas ambiciones pertenecen a la hoja de ruta hasta que los lanzamientos y la evidencia operativa las establezcan. La prueba decisiva es más prosaica: ¿puede un equipo actualizar el controlador, perder un servidor, restaurar sus claves y estado, revertir una imagen de dispositivo fallida y seguir gestionando la flota sin el conocimiento indocumentado de un solo mantenedor?
El valor de OpenWISP no es «gestión empresarial gratuita». Es la opción de poseer el código, los datos y las decisiones operativas detrás de una red distribuida. Esa opción se convierte en infraestructura solo cuando la organización puede recuperarla, transferirla y continuarla después de que las personas que primero ensamblaron la pila hayan seguido adelante.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance