
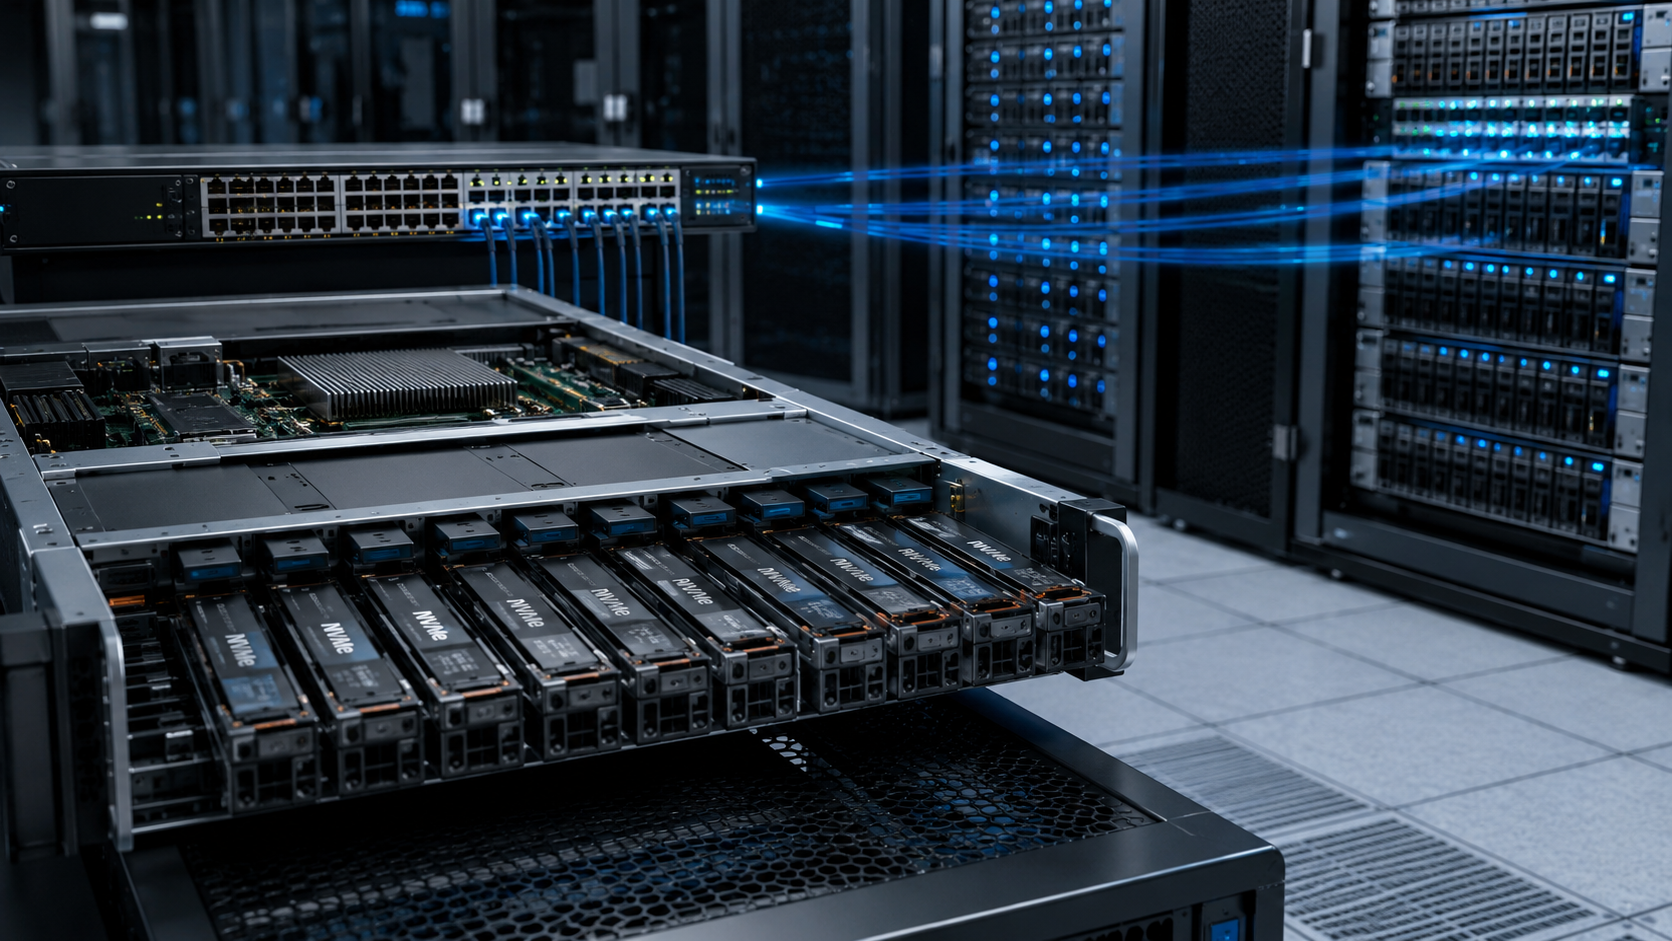
Resumen
- NVM Express, Inc. es el consorcio sin ánimo de lucro que gobierna la familia NVMe; no fabrica SSD, controladores, switches ni sistemas de almacenamiento.
- NVMe sustituyó supuestos heredados de discos mecánicos por múltiples submission y completion queues en memoria, mejor alineadas con flash paralela y CPU multicore.
- El mismo modelo de controller, subsystem y namespace puede funcionar localmente sobre PCIe o de forma remota mediante NVMe over Fabrics, con transportes TCP y RDMA de perfiles operativos distintos.
- NVMe 2.x es modular. El conjunto 2.4, publicado el 4 de agosto de 2026, coordina Base, transportes PCIe/RDMA/TCP, NVMe-MI, Boot y varios command sets especializados.
- El protocolo hace más composable el acceso a capacidad. No define filesystem, durabilidad, RAID, erasure coding, diseño de red, seguridad operativa ni consistencia de aplicación.
Una orden de almacenamiento puede salir del servidor sin cambiar de lenguaje básico
Una lectura puede dirigirse a un namespace NVMe local por PCIe o a un subsystem remoto a través de un fabric. Cambian medio, controller y camino, pero el modelo de comandos se conserva.
Esa continuidad permite desagregar. La capacidad puede agruparse y asignarse a hosts según demanda, en vez de instalar cada dispositivo en el chasis que lo consume.
La desagregación añade dependencias: discovery, red, multipath, autenticación, reconexión y nuevos dominios de fallo. NVMe convierte almacenamiento en servicio programable, no en recurso sin topología.
La flash necesitaba un protocolo diseñado para paralelismo
Las interfaces históricas reflejaban la latencia mecánica y colas estrechas. La flash puede atender muchas operaciones en paralelo, y los servidores modernos tienen numerosos cores.
NVMe utiliza pares de submission y completion queues en memoria. El host coloca comandos, actualiza doorbells y recibe completions mediante interrupts o polling. Muchas colas reducen locks compartidos y pueden asociarse a cores concretos.
El resultado depende de firmware, PCIe, NUMA, profundidad de cola, interrupts y workload. El nombre del protocolo no garantiza un nivel universal de rendimiento.
El consorcio separa gobernanza de protocolo y competencia de producto
El trabajo comenzó a finales de la década de 2000; NVMe 1.0 apareció en 2011 y NVM Express, Inc. se constituyó en 2014. Participan empresas de CPU, media, controller, networking, sistemas y cloud.
En el corte, Amber Huffman, de Google, era President; Curtis Ballard, de AMD, Treasurer; y David Allen, de Microchip, Secretary. El board público incluía trece representantes promoter.
El consorcio define contratos y programas de compliance. Los miembros compiten en silicio, firmware, sistemas, soporte y rendimiento. Pertenecer al consorcio no prueba que un producto implemente todas las funciones.
NVMe 2.0 convirtió un documento creciente en una familia modular
Con varios transportes y nuevos modelos de datos, una única especificación se volvió difícil de mantener. La reestructuración 2.0 de 2021 separó Base, command sets y transports.
Así, TCP puede evolucionar sin reescribir cada comando, y ZNS puede avanzar sin cambiar todos los controladores convencionales. La contrapartida es una matriz de versiones más compleja.
NVMe 2.4, publicado el 4 de agosto de 2026, coordinó Base 2.4, PCIe 1.4, RDMA 1.3, TCP 1.3, NVMe-MI 2.2, Boot 1.4 y command sets NVM, Key Value, Zoned Namespace, Computational Programs y Simple Log Memory. No es un único archivo.
Submission y completion queues acercan el trabajo a los cores
El host escribe commands en una submission queue; el controller devuelve estado en la completion queue. Distintos cores o procesos pueden usar pares diferentes y reducir contención.
Doorbells notifican trabajo nuevo. Polling puede bajar latencia a costa de CPU; interrupt coalescing puede ahorrar ciclos y añadir espera. La profundidad de cola cambia utilización y tail latency.
Una cola más profunda no siempre es mejor. Puede ocultar saturación y aumentar el tiempo de espera. La configuración debe seguir el workload.
Controllers, subsystems y namespaces separan endpoint lógico y medio físico
Un controller expone queues y comandos. Un subsystem puede agrupar varios controllers. Los namespaces representan capacidad lógica y pueden presentarse por varios caminos.
La identidad visible por el host deja de coincidir necesariamente con un SSD. Un array puede agregar muchos medios y ofrecer namespaces estables.
NVMe no decide la colocación, replicación o protección de datos. RAID, erasure coding, thin provisioning y consistencia pertenecen al sistema superior.
Los comandos administrativos controlan el entorno de I/O
La admin queue gestiona identificación, creación de queues, features, logs, firmware, namespaces y seguridad. Es la capa que hace posible el trabajo ordinario.
Una orden administrativa puede borrar un namespace, activar firmware equivocado o cambiar power state. Requiere permisos, audit y change control.
Separar admin e I/O mejora arquitectura, pero no reduce la importancia del control plane. En fabrics, ambos pueden depender de la misma red.
PCIe mantiene el camino local próximo a memoria y hardware
NVMe sobre PCIe usa memoria compartida y registros del controller en el bus local. Es la forma más directa de conectar SSD o tarjetas dentro del servidor.
La topología sigue importando. Un dispositivo puede estar detrás de un PCIe switch, en otro socket NUMA o compartir lanes. CPU, memoria y device deben estar bien colocados.
Por ello, inventariar “número de drives” no basta. Parte de la latencia puede originarse en el servidor antes de llegar al media.
NVMe over Fabrics convierte una relación local en servicio de red
NVMe-oF 1.0 y NVMe-MI 1.0 se publicaron el 9 de junio de 2016. NVMe-oF transporta capsules y datos hacia un subsystem remoto, donde el host crea queues y ve namespaces por red.
La arquitectura permite pools compartidos y separación entre compute y storage. Hosts pueden cambiar sin mover datos.
También añade NIC, switch, routing, discovery, controller, authentication y multipath a la ruta de datos. El network fabric se vuelve parte del sistema de integridad.
Discovery controllers facilitan dinamismo y crean dependencia crítica
Un host consulta un discovery controller para conocer subsystems, direcciones y servicios. Eso evita configurar cada target manualmente.
Información errónea o servicio indisponible puede impedir nuevas conexiones o dirigir al host al lugar equivocado. Hacen falta redundancia, caches, validación y protección de identidad.
Discovery no es lo mismo que disponibilidad de data path. Conexiones existentes pueden seguir mientras nuevos hosts no descubren nada.
NVMe/TCP llevó el fabric a redes IP ordinarias
NVMe/TCP, estandarizado en 2019, mapea commands y data sobre TCP. Operadores pueden usar Ethernet routable, herramientas IP, firewalls y prácticas conocidas sin construir RDMA.
La facilidad añade overhead. TCP, copies, interrupts y CPU pueden influir en tail latency. Kernel, offloads, tamaño de transferencia y tuning son decisivos.
El transporte incluye framing y digests específicos, y puede usar TLS. La capacidad de TLS no significa que esté activada ni bien operada.
NVMe/RDMA busca baja latencia con más disciplina de fabric
RDMA usa queue pairs, registered memory y capacidades de NIC para mover datos con menos intervención CPU. Es atractivo para HPC y AI.
RDMA no es una sola red. RoCE, iWARP y otros bindings tienen requisitos distintos de congestion, loss, PFC, ECN y memoria.
Un benchmark rápido no demuestra operación sencilla. Un problema de red puede aparecer como timeout de storage y exigir habilidades combinadas.
Multipath convierte redundancia en decisión del host
Un namespace puede verse por varios controllers y paths. El host elige balanceo o failover. Asymmetric Namespace Access indica rutas optimized, non-optimized o unavailable.
Dos enlaces pueden compartir switch, controller, power o route. La independencia debe probarse con fallos reales.
Una política incorrecta puede enviar I/O por un camino lento o tardar en abandonar uno muerto. Redundancia es comportamiento observado, no una cifra de puertos.
Reservations coordinan acceso compartido sin sustituir consenso
NVMe reservations permite registrar hosts y reservar un namespace para evitar escritores no autorizados. Es útil en clusters y failover.
No reemplaza el consenso de cluster ni la coherencia de la aplicación. Un host caído puede dejar estado que debe limpiarse, y el fencing debe impedir que un nodo antiguo siga escribiendo.
Una reservation mal recuperada puede causar indisponibilidad o corrupción.
Authentication y TLS importan cuando storage sale de PCIe
Un dispositivo local heredaba cierta frontera física. En red, initiator y target deben autenticar identidades y proteger canales.
NVMe define mecanismos de autenticación y TCP puede usar TLS. El resultado depende de claves, certificados, renovación, algoritmos y policy. Soporte no equivale a configuración segura.
Discovery, admin y data planes deben analizarse juntos. Una identidad auténtica puede seguir teniendo permisos excesivos.
NVMe-MI crea un plano de gestión separado de I/O
NVMe Management Interface permite inventariar subsystems, leer salud y realizar operaciones incluso cuando el camino de aplicación no está activo.
Eso ayuda a mantenimiento y recovery, pero añade otra interfaz privilegiada. Una plataforma de gestión puede leer información sensible o cambiar dispositivos a escala.
NVMe-MI se integra con Redfish y otros sistemas. La integración no fusiona las responsabilidades de cada estándar.
Zoned Namespaces expone restricciones del media al software
ZNS divide capacidad en zones escritas secuencialmente. Al dar visibilidad al host, puede reducir garbage collection interno y mejorar endurance o predictibilidad.
El beneficio requiere filesystem, database o storage layer consciente de zones. Una aplicación diseñada para block device convencional no lo obtiene automáticamente.
ZNS muestra el intercambio: más conocimiento del media puede mejorar eficiencia, pero eleva el coste de portabilidad del software.
Key Value, Simple Log Memory y Computational Programs amplían el concepto de namespace
Command sets especializados permiten keys/values, logs simples o ejecución de programas cerca del almacenamiento. Buscan reducir traducciones y movimiento de datos.
Su uso depende de controllers, drivers, libraries y applications. Estar en la especificación no los vuelve universales.
Cuantas más opciones existen, más importante es capability discovery y un fallback. La modularidad crea flexibilidad y una nueva matriz comercial.
Compliance da evidencia, no certifica rendimiento end-to-end
Programas y workshops de interoperabilidad prueban comportamientos concretos entre host y controller. Detectan discrepancias que el texto no revela.
Una lista no mide latencia, endurance, recovery o security en toda topología. Opciones y matrices driver-firmware cambian.
El comprador debe usar compliance como suelo y probar workload, fallos y upgrades propios.
Desagregación separa capacidad del servidor y redistribuye responsabilidad
Storage local asociaba device, host y equipo de sistemas. Un pool remoto puede servir a muchos consumidores y cambiar asignaciones por software.
Ahora network, storage, platform, security y application teams comparten incidentes. Degradación del fabric puede parecer problema de database; firmware puede parecer pérdida de red.
La economía depende de utilización y capacidad operativa, no solo de precio por terabyte.
La IA convierte latencia de storage en coste de compute
Training y inference cargan datasets, escriben checkpoints y mueven estado a gran escala. Si miles de aceleradores esperan, storage waste se convierte en coste significativo.
TCP, RDMA, multipath y shared namespaces ofrecen opciones, pero deben evaluarse con congestion, recovery, metadata y queue behavior.
La meta no es solo throughput pico, sino latencia de cola y recuperación predecibles durante cargas sincronizadas.
NVMe 2.4 muestra amplitud y presión de versionado
El conjunto coordina Base, transportes, Boot, Management Interface y command sets. NVMe es ya una pila, no un conector de SSD.
Un host puede soportar Base 2.4 sin cada command set; un controller TCP puede diferir de uno RDMA. Las declaraciones de soporte requieren detalle.
Driver, OS, firmware, transport y management tool forman una matriz que, en la práctica, es parte del protocolo.
NVMe hizo composable el almacenamiento sin volverlo simple
El contrato reduce un coste de cambio: comandos y namespaces pueden sobrevivir al paso de PCIe a fabric o de un proveedor a otro. Quedan migración de datos, seguridad, observability, network y support.
La ventaja es separar protocolo y producto. El riesgo es esconder arquitecturas muy distintas bajo la misma marca NVMe.
El storage se vuelve programable y distribuible, pero sigue siendo un sistema de integridad que debe entenderse durante el fallo.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance