
Resumen
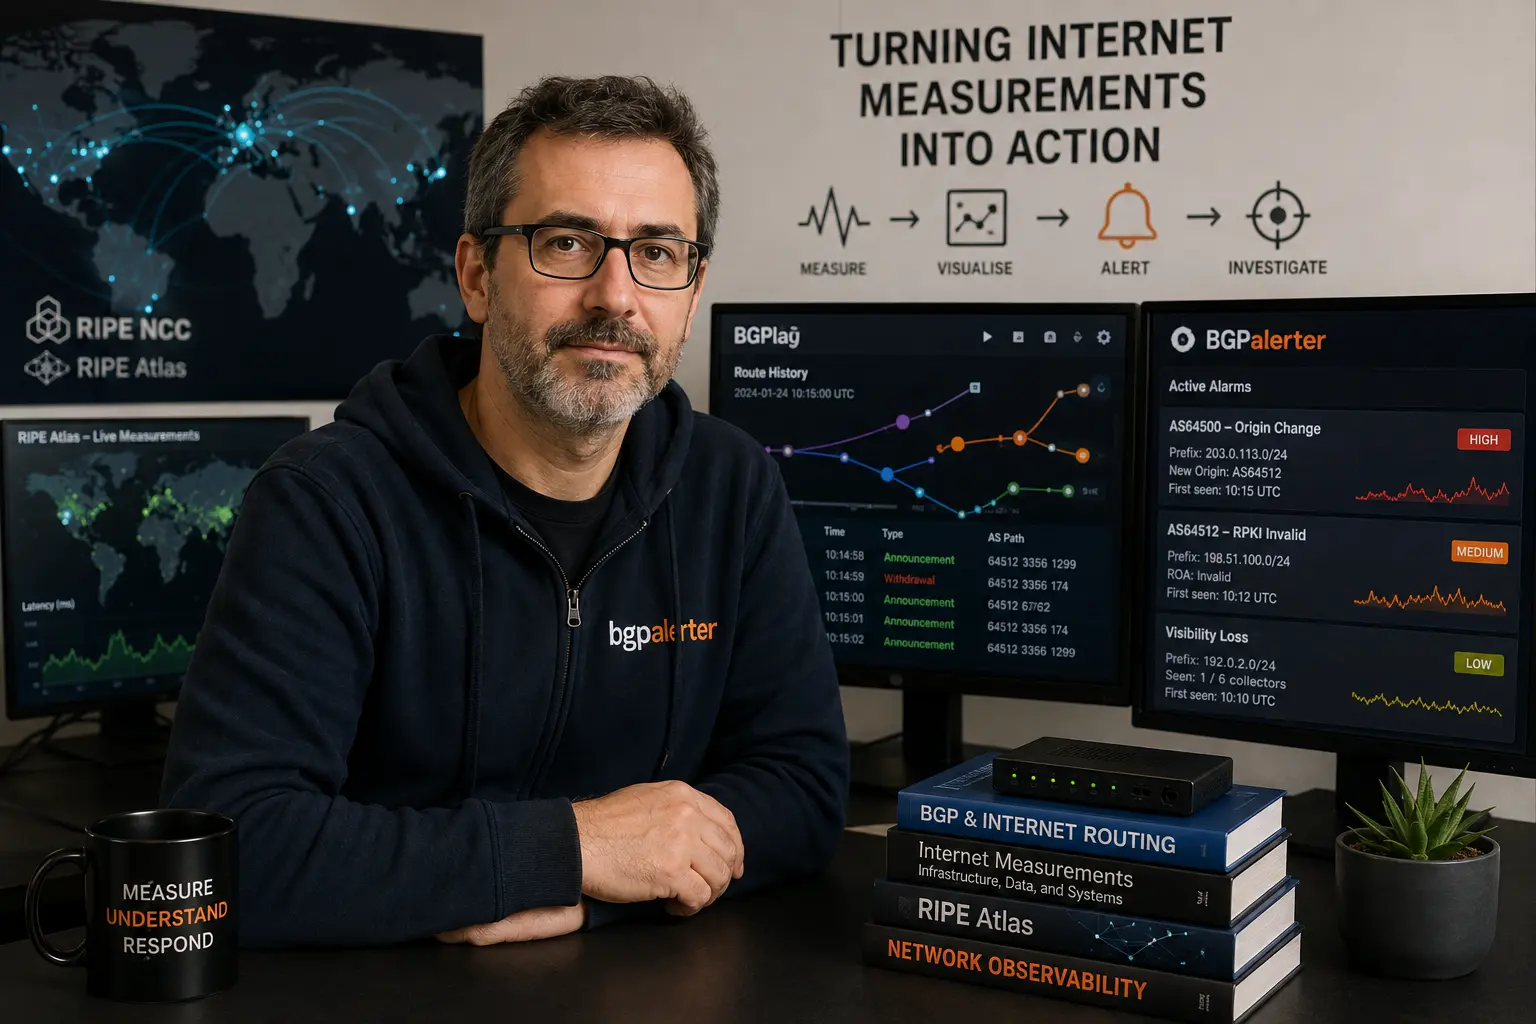
- El trabajo documentado de Candela abarca BGPlay, la transmisión y visualización de RIPE Atlas, DNSMON, TraceMON, RIPE IPmap, la supervisión de geofeeds y el proyecto de código abierto BGPalerter.
- Estos sistemas condensan actualizaciones de enrutamiento, traceroutes, muestras de latencia y registros de validación en cronologías, rutas enriquecidas y alertas que pueden acortar el camino entre la señal y la investigación.
- Todo resultado sigue dependiendo del punto de vista: la cobertura de los recolectores, la ubicación de las sondas, la frescura de las fuentes, los métodos de enriquecimiento y las decisiones sobre umbrales determinan si un cambio describe a un observador o a un incidente más amplio.
- Su paso de la investigación a la infraestructura pública del RIPE NCC y a las operaciones de NTT muestra una disciplina coherente a distintas escalas, mientras que la propiedad y el mantenimiento actuales deben declararse herramienta por herramienta.
BGPlay convirtió el cambio de ruta en una secuencia que un operador podía reproducir
Alrededor de 2012, el trabajo de Massimo Candela en BGPlay, integrado posteriormente en RIPEstat, convirtió un incidente BGP de un archivo de actualizaciones en una secuencia que un operador podía reproducir. Un prefijo podía desaparecer, volver con otro origen, volverse más específico o converger de forma distinta entre los recolectores. La interfaz reconstruía una vista inicial, aplicaba anuncios y retiradas en orden temporal y hacía visible la transición como un grafo cambiante.
Esa representación resolvía un problema cognitivo, no uno de enrutamiento. Una fuente cruda contiene más detalle que un diagrama, pero el detalle puede ocultar el momento que importa. BGPlay seleccionaba, agrupaba y ordenaba observaciones para que un usuario pudiera preguntar cuándo apareció un origen, qué rutas cambiaron y qué recolectores vieron el evento. También heredaba todos los límites de la evidencia subyacente: cobertura de los recolectores, agregación a nivel de AS, actualizaciones retrasadas y diseños que pueden hacer que una relación parezca más central de lo que es.
Candela llevó el mismo método de la investigación a los sistemas públicos de medición del RIPE NCC y, más tarde, a la supervisión continua. Las interfaces de RIPE Atlas, DNSMON, TraceMON y RIPE IPmap combinaban mediciones con contexto; BGPalerter transformó la interfaz de una investigación abierta por un usuario en una alerta que la interrumpe. El trabajo con geofeeds dio a los operadores otra forma de publicar afirmaciones estructuradas.
La cuestión central es cómo una interfaz puede acortar el camino entre la señal distribuida y el juicio operativo sin convertir la evidencia parcial en certeza. La respuesta depende tanto de la procedencia, los umbrales, la titularidad del mantenimiento y la entrega de notificaciones como del diseño visual. El historial de Candela es más sólido cuando la herramienta facilita la siguiente pregunta y deja disponible la observación subyacente para ser cuestionada.
BGPlay hizo navegable la evolución de las rutas sin afirmar una verdad de topología
Este modelo es particularmente útil cuando se superponen varios cambios. Un origen legítimo puede retirarse antes de que aparezca un origen inesperado. Una ruta más específica puede atraer tráfico incluso mientras la ruta cubriente permanece. Varios recolectores pueden converger en momentos distintos. La secuencia puede ayudar a distinguir un artefacto breve de propagación de un cambio sostenido.
BGPlay no puede mostrar el reenvío físico con precisión a nivel de enrutador. Las rutas BGP son anuncios del plano de control a nivel de AS. No revelan el enrutamiento interno, las interconexiones privadas invisibles para el recolector, las rutas MPLS ni todas las alternativas disponibles dentro de una red. La visualización debe leerse como lo que aprendieron observadores seleccionados, no como un mapa de por dónde viajó cada paquete.
El diseño también encarna decisiones sobre agregación. Las actualizaciones repetidas pueden comprimirse. Las rutas similares pueden agruparse. Las etiquetas y los colores pueden enfatizar el origen o el tipo de evento. Esas decisiones hacen que la herramienta sea utilizable y pueden ocultar la rotación o la incertidumbre. Una interfaz experta necesita un camino desde el resumen de vuelta al registro subyacente.
La trayectoria institucional de BGPlay importa para el perfil de Candela. Un prototipo de investigación se convirtió en un servicio público mantenido por el RIPE NCC. Esa transición impuso requisitos que van más allá de la publicación: integración de API, continuidad del servicio, documentación, rendimiento del navegador y soporte para usuarios con distintos niveles de conocimiento de enrutamiento.
El servicio no es propiedad personal de Candela. Su contribución incluye el diseño y el desarrollo, mientras que los equipos del RIPE NCC operan la plataforma institucional y mantienen posteriormente el código. Esta distinción entre autoría y responsabilidad actual reaparecerá a lo largo de su carrera, de forma más visible en RIPE IPmap.
El RIPE NCC convirtió el diseño de interfaces en infraestructura pública de medición
Candela se incorporó al RIPE NCC en agosto de 2013 como ingeniero sénior de software en investigación y desarrollo. La organización opera RIPE Atlas, RIPE RIS, RIPEstat y servicios relacionados utilizados por redes e investigadores. Trabajar en ese entorno cambió la escala y el ciclo de vida de sus proyectos.
RIPE RIS recopila información BGP de pares de enrutamiento en recolectores distribuidos. RIPE Atlas utiliza una red global de sondas y anclas para realizar mediciones activas como ping, traceroute y consultas DNS. RIPEstat ofrece interfaces a los datos de números de Internet y de enrutamiento. Estos sistemas producen evidencia distinta y comparten un desafío: el volumen bruto y la distribución hacen impracticable la interpretación manual.
El trabajo de Candela en RIPE se concentró en interfaces y sistemas de transmisión que permiten a los usuarios orientar las plataformas hacia una pregunta concreta. Un servicio de medición se vuelve más valioso cuando un operador puede pasar de «los datos existen» a «estas sondas vieron el cambio de retardo en este momento» o «estos recolectores observaron la transición de origen».
La operación institucional añade limitaciones que los prototipos de investigación pueden posponer. Las API públicas necesitan versionado. Las transmisiones en vivo pueden estar incompletas o retrasadas. Las herramientas visuales deben manejar a usuarios que no entienden todas las advertencias sobre calidad de datos. Los servicios necesitan supervisión, seguridad y mantenimiento después de que el desarrollador original se marcha. Los cambios de método deben documentarse porque las personas pueden comparar resultados de distintos años.
El carácter público de los datos de RIPE también crea una ventaja de rendición de cuentas. Los usuarios a menudo pueden inspeccionar el identificador de la medición, la lista de sondas o la fuente de enrutamiento detrás de una interfaz. Eso permite reproducir o cuestionar una interpretación. La plataforma sigue siendo parcial, pero su parcialidad puede describirse.
El período en RIPE dio a Candela una cartera amplia: BGPlay y RIPEstat, la transmisión y visualización de RIPE Atlas, DNSMON, LatencyMON, TraceMON y RIPE IPmap. No se trataba de una sola familia de productos diseñada por una persona. Eran servicios institucionales con equipos y propósitos distintos. El hilo común es el intento de hacer útiles las mediciones distribuidas para un operador antes de que los detalles resulten abrumadores.
La transmisión de mediciones reduce la demora y crea problemas de orden
Un flujo de trabajo de medición convencional envía una tarea, espera a que termine y descarga el resultado almacenado. Ese modelo es adecuado para muchos estudios y lento para la respuesta a incidentes. La transmisión de RIPE Atlas permitió a las aplicaciones recibir resultados a medida que las sondas los producían, lo que permitía a las interfaces actualizarse mientras una medición seguía en curso.
Candela trabajó en sistemas que hacían utilizables esas transmisiones en aplicaciones web y herramientas operativas. Los datos en vivo pueden revelar los primeros signos de un cambio de alcanzabilidad o latencia sin esperar a la campaña completa. Un operador puede ver si el problema se concentra en una región, un grupo de sondas o una red y decidir dónde investigar.
La transmisión no convierte la medición distribuida en una fuente perfectamente ordenada. Las sondas tienen conectividad y relojes diferentes. Los resultados pueden llegar tarde, reintentarse o fallar. Un consumidor en vivo puede ver un panorama parcial que cambia cuando se concilian los datos almacenados. La interfaz debe comunicar esa incompletitud en lugar de presentar cada resultado temprano como definitivo.
Los identificadores de medición y los metadatos de las sondas son, por tanto, esenciales. Un valor sin la identidad y el estado de la sonda es una evidencia débil. Una sonda detrás de un enrutador doméstico, un ancla en un centro de datos y un dispositivo con conectividad intermitente no tienen el mismo significado operativo. Los usuarios necesitan filtros y contexto para no tratar cada muestra por igual.
La visualización en vivo también crea la tentación de optimizar el movimiento. Un gráfico animado parece receptivo incluso cuando el cambio subyacente es ruido. El trabajo de Candela es más sólido cuando la interfaz dirige la atención hacia una hipótesis comprobable y preserva la capacidad de inspeccionar los datos, en lugar de convertir la medición en espectáculo.
El modelo de transmisión reapareció más tarde en BGPalerter, aunque la forma del producto cambió. En lugar de esperar a que un usuario abra una herramienta, el sistema consume continuamente fuentes de enrutamiento y envía una notificación cuando se cumplen condiciones configuradas. El paso de la exploración interactiva a la alerta automática aumentó la necesidad de reglas explícitas, entrega fiable y contexto del cambio.
DNSMON y LatencyMON aplicaron la medición activa al comportamiento de los servicios
La visibilidad del enrutamiento es solo una capa del funcionamiento de Internet. Una ruta puede estar presente mientras un servicio es lento o falla. DNSMON utilizaba mediciones de RIPE Atlas para ayudar a los operadores a inspeccionar el rendimiento y la alcanzabilidad de la infraestructura de los servidores raíz DNS y de los dominios de nivel superior. LatencyMON ofrecía formas de comparar el retardo a lo largo del tiempo.
Las mediciones activas plantean una pregunta controlada desde puntos de observación seleccionados. Una consulta DNS puede mostrar si un resolvedor llega a un servidor autoritativo y cuánto tarda el intercambio. Un ping puede revelar el retardo de ida y vuelta y la pérdida. Repetir la medición entre sondas y a lo largo del tiempo crea una vista de la variación geográfica y de red.
La fortaleza es la evidencia directa del servicio. Un anuncio BGP dice que existe una ruta en el plano de control; una consulta activa comprueba si un intercambio de protocolo tiene éxito desde una sonda. La debilidad es la cobertura. Una red de sondas es desigual y el resultado describe la ruta entre esa sonda y el objetivo. Los usuarios de otros lugares pueden tener una experiencia distinta.
La latencia también requiere interpretación estadística. Una única muestra alta puede reflejar congestión, carga de la sonda, encolado o una ruta transitoria. Las medianas, las distribuciones y las líneas base son más útiles que los valores aislados. La interfaz tiene que mostrar el cambio sin disfrazar la variabilidad natural como una caída.
El DNS añade caché y anycast. Un servicio raíz o de dominio de nivel superior puede anunciarse desde muchos sitios bajo la misma dirección. La ruta de la sonda y el comportamiento del resolvedor determinan qué instancia se alcanza. Un cambio de rendimiento puede deberse al enrutamiento, a un problema del servidor o a un cambio en el estado del resolvedor local. La medición activa reduce las posibilidades; rara vez identifica la causa por sí sola.
La contribución de Candela en estas herramientas consistió en construir capas de interpretación sobre la evidencia de RIPE Atlas. Amplían el perfil más allá de BGP y muestran un método coherente: recoger una señal distribuida, adjuntar tiempo y contexto, y dejar que el usuario compare vistas manteniendo visible el límite de la medición.
TraceMON enriqueció los traceroutes sin fingir que cada salto era conocido
El traceroute enumera las direcciones que responden a lo largo de una ruta, sujeto al comportamiento de los enrutadores, el equilibrio de carga, el filtrado ICMP y los túneles. La salida cruda puede ser difícil de interpretar. Una dirección puede pertenecer a una interfaz cuyo papel no está claro. Varios saltos pueden estar dentro de un mismo sistema autónomo. Un punto de intercambio de Internet o una caché pueden ser operativamente importantes e invisibles para una simple consulta de AS.
TraceMON combinaba los traceroutes de RIPE Atlas con metadatos como mapeos de sistemas autónomos, infraestructura de intercambio conocida y otras pistas. La interfaz visual ayudaba a los usuarios a identificar qué dominios administrativos parecía cruzar una ruta y dónde cambiaban las mediciones.
El enriquecimiento es un proceso de hipótesis. Un mapeo IP a AS puede estar desactualizado o ser ambiguo. Una dirección de intercambio puede usarse de una forma que el conjunto de datos no capta. MPLS puede ocultar saltos. El equilibrio de carga por flujo puede hacer que traceroutes repetidos sigan rutas distintas. Algunos enrutadores no responden, lo que produce huecos.
Por tanto, un buen traceroute enriquecido distingue los datos observados de las etiquetas inferidas. La dirección del salto y el tiempo de respuesta son resultados de la medición. El AS o la instalación asociados son una interpretación derivada de otro conjunto de datos. La procedencia permite al usuario actualizar o rechazar esa interpretación.
La herramienta reduce el tiempo necesario para formular una pregunta operativa. En lugar de mirar direcciones, un ingeniero puede preguntar si el retardo comienza después de una red en particular, si una ruta pasó por otro intercambio o si los saltos faltantes corresponden a un dominio administrativo. La respuesta sigue requiriendo telemetría local y contacto con otros operadores.
TraceMON ilustra por qué el trabajo de interfaces de Candela es infraestructura y no decoración. El diseño decide cómo se representa la incertidumbre y qué pasos siguientes se vuelven obvios. Una etiqueta incorrecta puede desviar un incidente. Una etiqueta transparente puede acelerar la coordinación al mostrar por qué el sistema hizo la asociación.
RIPE IPmap expuso la importancia de la titularidad del mantenimiento
La geolocalización de IP suele tratarse como una consulta a una base de datos. Las direcciones de infraestructura son difíciles de ubicar con precisión porque el registro, la ubicación corporativa y la ubicación física del enrutador pueden diferir. RIPE IPmap combinaba mediciones activas de latencia con otras señales para estimar dónde se encontraba la infraestructura de Internet.
Candela trabajó en la plataforma y en investigaciones relacionadas, incluida la evaluación de múltiples métodos. La latencia puede acotar la distancia porque las señales no pueden viajar más rápido de lo que permite la física, pero las rutas de enrutamiento no son rectas y el encolado añade retardo. Los nombres de host pueden contener pistas de ubicación y pueden estar obsoletos. La infraestructura conocida y los datos de los operadores pueden mejorar las estimaciones e introducir sesgos.
El valor metodológico reside en combinar evidencias en lugar de declarar autoritativa una sola fuente. Varias señales débiles pueden acotar una ubicación cuando se entienden sus supuestos. La verdad de referencia sigue siendo difícil: una interfaz de enrutador puede servir un enlace cuyos extremos abarcan ubicaciones, y una dirección puede moverse o reutilizarse.
El proyecto también constituye un caso notable de transparencia en el mantenimiento. El perfil público actual de Candela afirma que no mantiene RIPE IPmap desde principios de 2019 y advierte de que los cambios en la plataforma de geolocalización activa afectaron a la precisión y la cobertura. Esa declaración evita que la autoría histórica se confunda con la responsabilidad actual.
El límite importa porque los servicios pueden seguir en línea después de que se marche su ingeniero original. Los usuarios pueden citar un artículo antiguo mientras la implementación, el conjunto de sondas y las fuentes de datos han cambiado. La calidad actual debe evaluarse frente al sistema actual, no heredarse de un resultado anterior.
El RIPE NCC posee y opera sus servicios institucionales. La crítica o la advertencia de Candela es evidencia sobre su papel y su evaluación de mantenimiento, no una auditoría independiente completa de la plataforma actual. Un artículo responsable registra ambos hechos: ayudó a diseñar el sistema anterior y ya no lo controla.
Este episodio profundiza el tema central del perfil. Las capas de interpretación necesitan mantenimiento tanto como los recolectores. Un sistema de enriquecimiento obsoleto puede producir errores confiados. La titularidad de las fuentes de datos, los modelos y el código debe ser visible para que los usuarios sepan de qué supuestos dependen.
BGPalerter cambió la interfaz de la investigación a la interrupción
Candela creó BGPalerter en 2019 tras dejar el RIPE NCC. El proyecto supervisa continuamente prefijos y sistemas autónomos configurados mediante fuentes de enrutamiento y RPKI, y envía notificaciones cuando se cumplen condiciones seleccionadas. Su perfil público enumera el proyecto como actual e informa de más de 400 instalaciones en todo el mundo; la cifra es autoinformada y no auditada de forma independiente.
El cambio respecto a BGPlay es operativamente importante. BGPlay espera a que un usuario elija un prefijo y examine un período. BGPalerter vigila en segundo plano. Puede alertar sobre un origen inesperado, pérdida de visibilidad, anuncios más específicos, rutas inusuales, rutas RPKI no válidas y cambios relacionados con ROA o con datos de anclas de confianza.
La supervisión continua crea una obligación de configuración. El sistema necesita un inventario de prefijos, orígenes esperados y cambios permitidos. Una red que adquiere un nuevo proveedor o inicia un evento de mitigación de DDoS puede anunciar legítimamente desde otro AS. Si el inventario está obsoleto, la alerta es técnicamente correcta y operativamente inútil.
La cobertura de las fuentes sigue siendo limitada. Un cambio puede ser visible para un recolector y ausente para otro. Un fallo de sesión de un recolector puede parecerse a una retirada. El sistema necesita umbrales y conciencia de las fuentes para que un punto de observación faltante no se convierta en una afirmación de caída global.
La entrega de notificaciones es otra dependencia. Los canales de correo electrónico, chat o webhooks pueden fallar o ser limitados. Un sistema de alerta debe supervisar si las alertas se enviaron y se confirmaron. De lo contrario, el detector de enrutamiento puede funcionar mientras el proceso de incidentes permanece ciego.
El diseño abierto de BGPalerter permite a los operadores ejecutar el sistema ellos mismos e inspeccionar las reglas. Eso reduce la dependencia de un proveedor de supervisión alojado y transfiere la responsabilidad de las actualizaciones, la seguridad y la selección de fuentes. El proyecto está preconfigurado para usos comunes, no es de configuración cero. Un despliegue significativo requiere conocimiento local.
El objetivo práctico no es eliminar al analista. Es reducir el tiempo entre un cambio de enrutamiento observable y una investigación centrada. La alerta debe indicar qué recurso cambió, qué observadores lo vieron y qué entrada produjo la conclusión. El respondedor comprueba entonces los enrutadores locales, los registros de cambios, la alcanzabilidad y el contexto de negocio.
Las fuentes de enrutamiento deben normalizarse antes de que un cambio pueda convertirse en alerta
Los recolectores públicos de rutas reciben sesiones BGP de redes participantes. Las actualizaciones que publican reflejan esas relaciones entre pares y el propio estado de sesión del recolector. Un sistema de supervisión que consume varias fuentes se encuentra, por tanto, con duplicados, retrasos, reinicios y diferencias que son propiedades normales del sistema de observación.
El mismo anuncio puede llegar desde varios recolectores y en momentos distintos. Tratar cada copia como un incidente separado genera ruido. Colapsarlas de forma demasiado agresiva puede borrar evidencia útil sobre la propagación. BGPalerter necesita un modelo que identifique el recurso y el evento conservando qué puntos de observación lo detectaron.
El estado inicial es otro desafío. Un flujo de actualizaciones no comienza necesariamente con una tabla de enrutamiento completa. Un monitor necesita una línea base respecto a la cual entender una retirada o un cambio de origen. Los reinicios de los recolectores y los reseteos de pares pueden crear ráfagas que parecen eventos de enrutamiento generalizados. El sistema debe distinguir la pérdida de la sesión de observación de la pérdida del prefijo supervisado.
Las marcas de tiempo exigen precaución. El tiempo del recolector, el transporte del flujo y el procesamiento pueden introducir retraso. La primera hora de alerta no siempre es el primer momento en que la ruta cambió en algún lugar. Es el primer momento en que la ruta de supervisión configurada observó y procesó la evidencia. Los informes de incidentes deben preservar esa distinción.
Las rutas más específicas complican la agrupación. Un agregado supervisado puede seguir visible mientras aparece un prefijo más largo y atrae parte del tráfico. La lógica de alarma tiene que decidir qué longitudes de prefijo son esperadas y cuáles deben llamar la atención. La ingeniería de tráfico y la mitigación legítimas utilizan con frecuencia rutas más específicas, por lo que el inventario y el contexto son esenciales.
Las rutas de AS también necesitan normalizarse sin perder significado. El prepending repite un AS para influir en la selección. Los recolectores de rutas pueden mostrar conjuntos de AS o formas relacionadas con confederaciones. Una ruta puede cambiar mientras el origen permanece estable. Que eso importe depende de la política del operador y de la amenaza supervisada.
El valor de ingeniería del trabajo de Candela radica en parte en empaquetar esos detalles en un sistema que un operador puede ejecutar sin construir desde cero una plataforma de análisis de rutas. El valor de seguridad depende de mantener esos detalles disponibles cuando se cuestiona una alerta. Una notificación es útil porque resume; una investigación tiene éxito porque el resumen puede desplegarse.
Los umbrales traducen la visibilidad parcial en un juicio operativo
La pérdida de visibilidad no es binaria en Internet. Un prefijo puede desaparecer de un recolector, seguir presente en otro y continuar sirviendo a los usuarios. BGPalerter utiliza recursos y umbrales configurados para decidir cuándo una observación parcial debe convertirse en una notificación.
Una regla estricta puede alertar ante la primera vista faltante. Eso es sensible y ruidoso. Un umbral amplio puede esperar a que desaparezcan muchas vistas y pasar por alto un problema regional. La elección adecuada depende del recurso, del conjunto de fuentes y del coste de respuesta. Los servicios anycast críticos pueden querer sensibilidad regional; una red pequeña puede priorizar eventos globales claros.
Las líneas base pueden ser estáticas o aprenderse de la observación reciente. Una expectativa estática es fácil de auditar y puede quedar obsoleta. Una línea base dinámica se adapta y puede aprender un estado anómalo como normal. La integración con la gestión de cambios puede mejorar ambas al registrar los cambios planificados de origen, proveedor y prefijo con períodos de vigencia.
Los umbrales también influyen en las alertas de RPKI y de rutas. Una ruta no válida vista por un solo recolector puede indicar una fuga local o una propagación global en su etapa temprana. Alertar de inmediato puede ser apropiado cuando el prefijo supervisado es muy sensible. Escalar según puntos de observación adicionales puede reducir la urgencia falsa.
La salida del sistema debe distinguir la gravedad de la certeza. Un evento potencialmente de alto impacto puede tener evidencia débil. Un evento de bajo impacto puede estar bien establecido. Combinar ambos en un solo nivel de alarma oculta una decisión útil. Los respondedores se benefician de saber tanto la gravedad potencial como cuántas observaciones independientes la respaldan.
Este trabajo de diseño no es visible en una descripción sencilla del proyecto. Es donde la supervisión se convierte en política operativa. Candela proporciona valores predeterminados y mecanismos, mientras que la red que lo despliega determina qué evidencia es suficiente para interrumpir a una persona o activar otro sistema.
Las reglas de supresión pueden reducir el ruido y borrar la primera evidencia de un evento real
La supervisión continua se vuelve inutilizable cuando cada cambio de enrutamiento planificado llama a un respondedor. BGPalerter se sitúa por tanto dentro de un proceso operativo que puede incluir orígenes aprobados, proveedores ascendentes esperados, ventanas de mantenimiento y umbrales de notificación.
Esos controles reducen los falsos positivos y crean otro riesgo. Una ventana de mantenimiento amplia puede suprimir una fuga no relacionada. Un origen aprobado puede anunciar una longitud de prefijo o una ruta que nunca fue prevista. Un cambio de proveedor registrado en un ticket puede propagarse más allá del alcance autorizado.
El modelo más seguro conserva el evento incluso cuando se suprime la notificación. Los respondedores pueden revisar después lo ocurrido durante el mantenimiento y distinguir «no avisado» de «no observado». Los cambios de reglas deben tener un registro de auditoría porque alteran lo que la organización está dispuesta a notar.
La frescura de la configuración forma parte de la salud de la supervisión. Los inventarios de prefijos, los ROA, los proveedores y los contactos cambian. Una herramienta que ejecuta código actual con expectativas obsoletas puede generar ruido constante o aceptar un evento peligroso como normal.
El trabajo de Candela convierte las observaciones de enrutamiento en interfaces utilizables. La organización sigue siendo dueña de la política que decide qué observación interrumpe a una persona. Esa política necesita la misma revisión, caducidad y verificación posterior al cambio que la configuración de enrutamiento que supervisa.
La entrega de alertas es en sí misma un servicio supervisado
Una vez que un evento cumple una regla, BGPalerter tiene que llegar a las personas o sistemas responsables de la respuesta. El correo electrónico, las integraciones de chat y los webhooks son convenientes e introducen una segunda cadena de disponibilidad. Las credenciales caducan, los canales cambian, se aplican límites de velocidad y los mensajes pueden filtrarse.
Un despliegue de producción debe probar la entrega de forma independiente de los incidentes reales. Eventos sintéticos o mensajes de salud pueden confirmar que la ruta entre el recolector y la notificación sigue abierta. El sistema debe exponer el estado de las colas y de los errores para que los operadores puedan distinguir la ausencia de alertas de un fallo en la entrega.
La deduplicación es importante. Una ruta puede aletear y producir transiciones repetidas. Enviar cada actualización puede abrumar a los respondedores; suprimir repeticiones puede ocultar un problema sostenido. Agrupar eventos en un incidente con una cronología suele aportar más valor que un flujo de mensajes aislados.
La confirmación y la titularidad importan después de la entrega. Una notificación en un canal compartido no demuestra que nadie haya aceptado la responsabilidad. La integración con sistemas de tickets o de guardia puede crear un registro de quién investiga y cuándo debe producirse la escalada.
La alerta debe llevar evidencia suficiente para la primera decisión: recurso supervisado, origen o ruta observada, estado de validación, puntos de observación, hora y enlace a más detalles. No debe llevar tantos datos brutos que se oculte el cambio crítico. Un buen diseño de notificaciones es otra forma de visualización.
Los controles de seguridad son necesarios porque los canales de alerta contienen inventario de red e información de incidentes. Los webhooks y los tokens pueden convertirse en una vía hacia los sistemas internos. Un atacante que pueda suprimir o falsificar alertas puede influir en la respuesta sin cambiar BGP.
Esta capa operativa refuerza la distinción central de Candela. La detección es una tubería y cada etapa puede fallar. Supervisar la red supervisada sin supervisar el detector crea un nuevo punto ciego.
Las alertas RPKI solo pueden distinguir causas cuando se conserva la entrada cambiante
Una ruta puede volverse RPKI no válida porque cambió el anuncio, porque cambió el ROA correspondiente o porque cambió la vista del validador. Esas causas requieren respuestas distintas. El valor de BGPalerter depende de conservar suficiente procedencia para mostrar qué entrada se movió.
Un origen inesperado con un nuevo estado no válido puede indicar un secuestro, un error del cliente o una migración planificada cuyo ROA no se actualizó. Una ruta que permanece sin cambios puede volverse no válida después de que un titular de direcciones reduzca una longitud máxima. Un problema en el repositorio o en un ancla de confianza puede alterar la validación a gran escala.
La alerta debe incluir, por tanto, la hora, la ruta, la fuente de validación y el contexto de autorización correspondiente. Un mensaje escueto de «RPKI no válida» invita a los respondedores a tratar una clasificación como la conclusión del incidente. La clasificación es un disparador de investigación.
La visibilidad RPKI también difiere de la alcanzabilidad del servicio. Una ruta no válida puede seguir siendo aceptada por muchas redes. Una ruta válida puede ser inalcanzable por motivos no relacionados. La supervisión es más sólida cuando las observaciones de enrutamiento se combinan con sondas activas y evidencia de tráfico local.
La misma contención se aplica a los cambios de origen sin RPKI. La multihoming, el anycast, las fusiones, los cambios de proveedor y los servicios de mitigación pueden crear orígenes nuevos legítimos. El contexto de cambios aprobados y las ventanas de mantenimiento pueden suprimir el ruido sin ocultar eventos no planificados.
La fatiga de alertas es un problema de gobernanza. Si los respondedores reciben advertencias legítimas repetidas, aprenden a ignorar el sistema. Las reglas deben ajustarse según la criticidad del recurso y la vía de escalada. Un origen inesperado de alta confianza puede avisar de inmediato; un cambio de ruta puede crear un ticket de menor prioridad o enriquecer otro incidente.
El trabajo de Candela hace que esas decisiones sean configurables y visibles. No asigna intención. Ese límite protege a la herramienta de convertirse en un sistema automático de acusaciones y mantiene la validación humana dentro de la cadena de respuesta.
Las sondas activas comprueban la alcanzabilidad que los recolectores BGP solo pueden implicar
Un recolector de enrutamiento puede mostrar que hay un anuncio. No puede confirmar que un usuario pueda completar una consulta DNS, llegar a un servidor o evitar un retardo excesivo. RIPE Atlas y sistemas de medición activa similares llenan parte de esa laguna enviando tráfico desde sondas distribuidas hacia un objetivo.
Correlacionar las dos clases de evidencia es poderoso. Un retiro de prefijo observado en varios recolectores seguido de sondas fallidas en las mismas regiones respalda una conclusión de caída más sólida que cualquiera de las dos señales por separado. Un cambio de origen BGP con alcanzabilidad estable puede seguir siendo importante y exige una respuesta distinta. Un aumento de latencia sin cambio de ruta dirige la investigación hacia la congestión, el enrutamiento interno o el propio servicio.
La correlación no es automática. La cobertura de sondas es desigual y una sonda puede estar detrás de equipos locales que causan el fallo. La caché DNS y el anycast pueden enviar sondas a instancias de servicio distintas. Un traceroute puede cambiar por el equilibrio de carga mientras el rendimiento de la aplicación sigue estable. La alineación temporal y la selección de sondas determinan si la comparación es significativa.
Un sistema de supervisión debe tratar, por tanto, los resultados activos como otra vista parcial. Puede elegir sondas en redes o regiones importantes para el servicio, mantener una línea base y comparar varios métodos. Una sonda fallida es evidencia débil; un patrón coherente entre sondas independientes es más fuerte.
El trabajo de Candela en RIPE proporcionó interfaces para este tipo de razonamiento. El valor no provenía de colocar todas las fuentes de datos en una pantalla. Provenía de ayudar al usuario a moverse entre el historial de rutas, la latencia y la evidencia de rutas sin perder la identidad de la medición.
Este diseño por capas es especialmente útil durante un secuestro sospechoso. Los datos BGP públicos pueden revelar un origen inesperado. Las sondas activas pueden mostrar dónde el tráfico sigue llegando al servicio legítimo, dónde falla y dónde ha cambiado una ruta. La evidencia combinada ayuda a priorizar el contacto y la mitigación, mientras la intención sigue sin resolverse.
Ese método puede validar la recuperación. Una ruta puede volver antes de que las cachés, las sesiones y las rutas de aplicación se estabilicen. La medición activa continuada muestra si el comportamiento del servicio ha seguido a la corrección del plano de control. El cierre del incidente debe basarse tanto en el resultado visible para el usuario como en la tabla de enrutamiento.
Upstream Visibility condensó varias vistas externas en una sola pregunta operativa
Entre los proyectos de Candela en la etapa de RIPE figuraba Upstream Visibility, una interfaz concisa para comparar cómo aparecía un prefijo desde varias perspectivas. El problema subyacente es común: un operador puede conocer sus proveedores previstos y aun así carecer de una vista sencilla de qué relaciones de upstream muestran realmente los recolectores públicos.
Una vista múltiple puede revelar que un upstream solo es visible desde recolectores seleccionados, que una ruta de respaldo se ha vuelto dominante o que una relación inesperada entró en la ruta observada. La interfaz convierte un amplio conjunto de registros de rutas en una pregunta sobre dependencia y alcance.
La palabra upstream es en sí misma dependiente del contexto. La ruta de AS observada desde un punto puede incluir tránsito, peering y decisiones de política interna que no son evidentes solo por la secuencia. Los datos públicos no pueden reconstruir todos los contratos. La visualización aporta evidencia de enrutamiento, no un mapa comercial definitivo.
Esta herramienta se sitúa entre el historial detallado de eventos de BGPlay y la notificación continua de BGPalerter. Muestra a Candela experimentando con distintos niveles de abstracción para distintas tareas. Un operador que planifica resiliencia puede necesitar un resumen de la diversidad de upstream. Un respondedor de incidentes puede necesitar la cronología exacta de actualizaciones. No se debe obligar a una sola interfaz a servir ambas cosas con la misma resolución.
El proyecto también ilustra un punto editorial más amplio: una interfaz pequeña puede importar cuando elimina una carga analítica repetida. El valor de la infraestructura no es proporcional al tamaño del código. Una vista que permite a un ingeniero descubrir una dependencia no intencionada antes de un fallo puede ser más relevante que un panel mayor lleno de métricas no relacionadas.
Los sistemas de supervisión abiertos y comerciales hacen promesas distintas
Los proyectos de Candela operan en un ecosistema que incluye plataformas de datos públicas, detectores de código abierto y servicios de observabilidad comerciales. BGPStream y BGPKIT proporcionan herramientas programáticas para datos de enrutamiento. ARTEMIS combina supervisión con flujos de trabajo orientados a la mitigación. Kentik y otras plataformas comerciales integran flujos, BGP y análisis. ThousandEyes enfatiza las rutas activas de Internet y de aplicaciones. RIPE RIS y RouteViews ofrecen datos públicos de recolectores, no un producto de incidentes.
La ventaja de BGPalerter es el control del operador. Una red puede ejecutar el software, inspeccionar las reglas y elegir fuentes y rutas de notificación. No tiene que enviar todos los recursos ni todas las alertas a un proveedor alojado. El coste es la operación local, las actualizaciones y el ajuste.
Un servicio comercial puede ofrecer un empaquetado más amplio, soporte y un conjunto de datos integrado. Puede reducir el trabajo necesario para correlacionar fuentes y mediciones activas. También puede crear costes de cambio en lenguajes de consulta, paneles, datos históricos y procesos gestionados de respuesta.
Las plataformas públicas ofrecen transparencia y un amplio valor de investigación, pero no pueden prometer que sus puntos de observación coincidan con los clientes de un operador. La telemetría interna es más específica y menos observable de forma independiente. La detección madura de incidentes a menudo combina las tres: vistas públicas para evidencia externa, enrutadores locales para el estado interno autoritativo y una plataforma que gestiona el flujo de trabajo.
La comparación no debe reducirse a abierto frente a propietario. Las preguntas relevantes son cobertura de datos, procedencia, tiempo de respuesta, titularidad operativa y capacidad de verificar una alarma. BGPalerter es convincente cuando una red quiere un detector centrado e inspeccionable. No es un sustituto completo de todas las funciones de análisis o mitigación.
La carrera de Candela entre infraestructura pública, software abierto y un gran operador le da una posición inusual en este panorama. Los proyectos muestran cómo la misma medición puede empaquetarse para investigación, servicio público o respuesta en producción, con obligaciones distintas en cada contexto.
NTT situó el trabajo de interfaces junto a un entorno operativo Tier-1
El perfil público actual de Candela lo identifica como ingeniero principal en NTT, donde trabaja en la recopilación, el análisis y la representación de grandes conjuntos de datos de red y en automatización y supervisión asociadas a AS2914. Esto da a su trabajo actual un contexto directo de red en producción.
AS2914 es el identificador de red asociado a la red troncal global de NTT. La evidencia pública no revela la arquitectura interna de supervisión, los límites de los equipos ni los resultados operativos. Sería inexacto atribuir a Candela todas las herramientas o decisiones de enrutamiento de NTT.
El significado respaldado es más limitado. Su trabajo anterior sobre medición y visualización públicas ahora convive con las necesidades de una gran red operativa. Un entorno Tier-1 tiene muchos pares, clientes, rutas y cambios. Los falsos positivos consumen atención valiosa. La detección tardía puede afectar a una amplia base de clientes. Las interfaces necesitan integrarse con la automatización y los flujos de trabajo de incidentes, no quedar como demostraciones de investigación.
El contexto de producción puede mejorar un proyecto de código abierto al exponer la escala y las condiciones de fallo. También puede crear conocimiento privado que no aparece en el código público. BGPalerter no debe tratarse como una imagen completa de los sistemas de NTT, y NTT no debe tratarse como propietaria de todos los proyectos que Candela mantiene.
El papel también subraya la diferencia entre medición y control. Supervisar AS2914 puede identificar un cambio y aportar evidencia. Cambiar rutas automáticamente implica autorización, comprobaciones de seguridad y reversión. Las fuentes públicas respaldan la descripción de supervisión y automatización, no una afirmación de que las herramientas de Candela gobiernen de forma autónoma la red troncal.
Su título actual es una evidencia sólida de posición profesional. No es una medida del impacto de un único proyecto. El valor del perfil reside en la continuidad entre interfaces de investigación, infraestructura pública y operaciones de producción, con la frontera institucional intacta en cada etapa.
Los geofeeds permiten a los operadores publicar la ubicación y dejar la confianza en manos de los consumidores
Candela fue coautor del RFC 9092, que describe cómo las redes pueden publicar datos de geofeed para prefijos IP. Más tarde creó geolocatemuch.com para supervisar la adopción y la configuración. Este trabajo aborda una fuente recurrente de errores operativos y comerciales: bases de datos que ubican direcciones según el registro o la inferencia en lugar de la ubicación de servicio prevista por el operador.
Un geofeed es una afirmación del operador. Puede proporcionar un mapeo entre prefijos e información geográfica en una forma estándar. Los consumidores, como los proveedores de geolocalización, deciden si recuperarlo, validarlo y usarlo. La publicación no obliga a la aceptación.
El mecanismo mejora la transparencia porque la red puede expresar su propia información en lugar de depender únicamente de inferencias de terceros. También crea obligaciones de mantenimiento. Los prefijos se mueven, las regiones de servicio cambian y los registros amplios pueden representar mal a usuarios diversos. Un geofeed obsoleto puede convertirse en otra fuente de error.
Supervisar la adopción es útil porque la existencia de un estándar no demuestra su uso. Un sitio público puede mostrar qué redes publican datos, si las referencias son alcanzables y dónde hay problemas de formato. La evidencia sigue limitada por lo que el monitor puede descubrir y por si las bases de datos posteriores ingieren el feed.
Los geofeeds no resuelven todos los problemas de geolocalización. Una dirección puede servir a usuarios de varias regiones mediante anycast o sistemas distribuidos. La ubicación deseada puede diferir según la aplicación: jurisdicción legal, punto final de red o mercado de clientes. Los datos publicados por el operador deben ser una entrada entre otras, con procedencia y fecha.
Este trabajo encaja en el método más amplio de Candela. Crea una interfaz en la que la parte más cercana al hecho operativo puede publicar evidencia estructurada, mientras los consumidores conservan la decisión de confiar en ella y combinarla. El estándar reduce la ambigüedad sin fabricar una verdad de referencia universal.
La diversidad de puntos de observación determina si una alerta describe Internet o a un solo observador
Un evento BGP nunca se observa desde ninguna parte. Los recolectores de rutas reciben fuentes de pares concretos en ubicaciones y contextos de política concretos. Un anuncio visible en un recolector puede estar ausente en otro porque la ruta fue filtrada, no seleccionada o nunca se propagó a esa parte de la red. BGPalerter y BGPlay heredan esos límites de su entrada.
Por tanto, el número de fuentes es menos informativo que su diversidad. Diez sesiones de redes similares pueden aportar menos evidencia independiente que un conjunto menor distribuido entre regiones, niveles y relaciones de enrutamiento. Un sistema de supervisión debe conservar qué fuentes vieron el evento, cuándo lo vieron y si alguna fuente dejó de estar disponible.
La pérdida de visibilidad es especialmente ambigua. Que un prefijo desaparezca de un recolector puede indicar una retirada, un restablecimiento de sesión, un fallo del recolector o un cambio de política entre el origen y ese observador. Una pérdida amplia entre fuentes independientes es una evidencia más fuerte de un problema de enrutamiento y aun así no establece la causa.
Las alarmas de cambio de origen tienen la misma estructura. Un origen nuevo visto solo por una ruta puede ser una fuga o una anomalía del recolector. Un origen nuevo propagado ampliamente puede ser un anycast legítimo o un cambio de proveedor. RPKI puede añadir evidencia de autorización cuando existe un ROA pertinente, mientras que un estado no válido sigue necesitando contexto como la longitud máxima, el momento de los registros y los cambios planificados.
El trabajo de interfaces de Candela es valioso porque puede exponer esas observaciones de una forma que un respondedor puede comparar. El peligro comienza cuando la interfaz comprime la diversidad de fuentes en un solo color de gravedad sin conservar la procedencia. Una alarma concisa debe ser una puerta a las fuentes subyacentes, no un sustituto de ellas.
Esto tiene consecuencias prácticas para los objetivos del servicio. Un equipo de supervisión debe rastrear la frescura de las fuentes, los restablecimientos de sesión, el retraso de los recolectores y la proporción de recursos configurados vista por cada fuente. El propio sistema de alerta necesita una alarma cuando su evidencia se estrecha. De lo contrario, el silencio puede interpretarse erróneamente como estabilidad.
Los límites de los puntos de observación también explican por qué la medición activa complementa los datos de enrutamiento. Las sondas de RIPE Atlas pueden comprobar la alcanzabilidad o la latencia desde lugares que no aportan fuentes BGP. Los traceroutes pueden mostrar una ruta cambiada sin demostrar la política interdominio exacta. Combinar las señales aumenta la confianza solo cuando sus distintos modelos de observación siguen visibles.
La conclusión disciplinada es proporcional. Un observador establece que un observador vio un cambio. Varios observadores independientes establecen una propagación más amplia. La evidencia local de enrutadores y tráfico determina qué debe hacer el operador. Las herramientas de Candela reducen el tiempo entre esos pasos sin borrarlos.
Una anomalía se convierte en incidente solo después de que la evidencia local cierra la brecha
Una alerta BGP es evidencia de que observadores seleccionados vieron un cambio. No dice por qué ocurrió el cambio ni si los usuarios resultaron perjudicados. La distinción es central para una supervisión de enrutamiento responsable.
La primera respuesta debe establecer el alcance. ¿Qué recolectores vieron el evento? ¿El prefijo era visible en otros lugares? ¿Los enrutadores locales recibieron o exportaron el cambio? ¿Están fallando las mediciones activas? ¿Se ha desplazado el tráfico? Un punto de observación puede revelar una señal temprana y no puede respaldar por sí solo una conclusión global.
El segundo paso es el contexto del cambio. Los equipos de enrutamiento deben comparar el evento con los registros de mantenimiento, las acciones de los proveedores, las solicitudes de los clientes, la mitigación de DDoS y las actualizaciones de RPKI. Un origen inesperado puede volverse esperado una vez identificado un servicio planificado. A la inversa, un cambio registrado como planificado puede haberse propagado más allá de su alcance aprobado.
El tercer paso concierne a la intención y al impacto. La intención maliciosa rara vez es visible en la actualización BGP. Un error tipográfico, una configuración obsoleta y un secuestro deliberado pueden producir el mismo patrón de ruta. El impacto depende de qué redes aceptaron la ruta y si el tráfico la siguió. Los recolectores públicos y las sondas activas pueden estimar la exposición; la telemetría local y el contacto con la contraparte la afinan.
Solo entonces comienza la respuesta. El operador puede retirar una ruta, contactar con un proveedor, corregir un ROA, ajustar filtros o comunicarse con los clientes. El software de supervisión puede notificar y enriquecer. La mitigación automática requiere controles separados porque un falso positivo puede crear la caída que el detector debía prevenir.
La cartera de Candela es valiosa precisamente en la transición entre la primera señal y la investigación centrada. BGPlay reconstruye la historia. TraceMON añade contexto de ruta. Las herramientas de Atlas prueban la alcanzabilidad y el retardo. BGPalerter envía el cambio al respondedor. Ninguna herramienta completa por sí sola la cadena.
Esta visión por capas evita que la certeza visual se convierta en exceso de confianza operativa. La interfaz debe facilitar la siguiente pregunta, no hacer que el usuario olvide que queda otra pregunta.
Las decisiones de visualización forman parte del modelo de evidencia
El diseño de una interfaz de red determina qué diferencias son visibles. Un gráfico puede enfatizar los cambios de origen y minimizar el volumen de actualizaciones. Un mapa puede sugerir una precisión geográfica que el método no respalda. Una cronología puede hacer que dos eventos parezcan conectados causalmente porque ocurren cerca uno del otro.
El trabajo de Candela es un caso útil para tratar el diseño de interfaces como un método analítico. El diseño, la agregación, las etiquetas y la animación no son decoración neutral. Codifican supuestos sobre el objeto de estudio.
Una herramienta responsable expone la incertidumbre al mismo nivel que el resultado. Los recolectores faltantes, los saltos desconocidos, los mapeos obsoletos y la confianza deben estar disponibles sin obligar al usuario a entrar en los datos brutos. La interfaz puede seguir siendo clara mientras muestra que la evidencia es parcial.
La reproducibilidad es otro control. El usuario debe poder identificar el intervalo de tiempo, el recurso, la medición o la fuente utilizados para generar una vista. Los enlaces compartidos a un estado concreto ayudan a los equipos de incidentes a hablar de la misma evidencia. El acceso mediante exportación o API permite a los analistas probar una representación alternativa.
Los sistemas visuales también necesitan accesibilidad y rendimiento. Un gráfico que funciona para un prefijo puede volverse ilegible durante un evento grande. La divulgación progresiva, el filtrado y una semántica de color estable pueden evitar la sobrecarga. Son decisiones de ingeniería con consecuencias operativas.
La mejor medida del éxito no es si una visualización parece sofisticada. Es si un operador llega más rápido a un paso siguiente correcto y comprobable y puede explicar por qué. Estudios públicos con usuarios y casos de incidentes documentados reforzarían la evidencia de ese resultado; el registro actual establece las herramientas y sus métodos con más claridad que su efecto cuantificado sobre el tiempo de respuesta.
La formación investigadora moldeó un método que siguió siendo útil en operaciones
Los primeros trabajos de Candela en la Universidad Roma Tre y su posterior doctorado en la Universidad de Pisa aportan más que una cronología de títulos. Ayudan a explicar por qué sus herramientas tratan la visualización como una capa analítica comprobable y no como un añadido de informe. La investigación exige que un método se describa, evalúe y compare. Las operaciones exigen que el mismo método produzca una respuesta con la rapidez suficiente para importar.
BGPlay surgió del trabajo sobre representación dinámica de grafos. El problema de diseño no era simplemente dibujar rutas de AS. Era preservar el tiempo, reducir el desorden y permitir al usuario inspeccionar transiciones a varios niveles de abstracción. Son preguntas de investigación con valor operativo directo.
Su trabajo posterior sobre geolocalización también refleja disciplina metodológica. En lugar de suponer que una base de datos era autoritativa, el sistema combinaba latencia, nombres e indicios de infraestructura y los evaluaba frente a la verdad de referencia disponible. Las estimaciones resultantes estaban condicionadas a la ubicación de las sondas y a la calidad de los datos. Esa condicionalidad es esencial en producción, donde una ubicación segura pero inexplicada puede ser peor que un rango explícito.
El período de doctorado se superpuso con el trabajo profesional, conectando la evaluación académica con sistemas ya utilizados por operadores. La evidencia pública no justifica atribuir cada publicación o herramienta a una institución, pero respalda una carrera en la que la investigación y la ingeniería se reforzaron mutuamente.
Este trasfondo también explica la cautela necesaria en torno a las métricas de adopción. Un recuento de instalaciones autoinformado es evidencia del alcance declarado, no un estudio controlado de eficacia. Un resultado de un artículo pertenece a su conjunto de datos y a su método. Una interfaz visual puede ser útil sin demostrar que reduce el tiempo de incidentes en todas las redes. El registro más sólido de Candela es la construcción repetida de herramientas y la transparencia de sus fuentes de datos, mientras que las afirmaciones cuantificadas de resultados siguen siendo limitadas.
La supervisión abierta depende de un trabajo que no aparece en la alarma
BGPalerter está disponible públicamente y no tiene ingresos autónomos divulgados ni un presupuesto de proyecto auditado. Eso no hace que su mantenimiento sea gratuito. Los cambios de fuentes, las actualizaciones de dependencias, la revisión de seguridad, la documentación y el soporte a los usuarios requieren tiempo. Cuantas más redes dependen del proyecto, más relevante se vuelve ese trabajo oculto.
El empleo de Candela proporciona continuidad profesional, pero las fuentes públicas no muestran cómo se reparte su tiempo entre el trabajo en NTT y el mantenimiento independiente. Los usuarios no deben suponer que un empleador garantiza el soporte de un proyecto externo. Tampoco deben suponer que un repositorio popular tiene suficientes revisores para absorber una sucesión.
Un detector abierto sostenible necesita más que contribuciones ocasionales de funciones. Necesita personas que entiendan el modelo de eventos, pruebas frente a cambios de fuentes, procedimientos de publicación y un canal de seguridad. La documentación debe permitir a un operador diagnosticar el detector y no solo configurarlo.
Los servicios institucionales resuelven el problema de otra manera. El RIPE NCC puede asignar equipos y presupuestos a Atlas, RIS y RIPEstat. Las plataformas comerciales cobran a los clientes por el soporte y las operaciones. Un proyecto abierto independiente depende de una mezcla de tiempo del mantenedor, usuarios y colaboradores. Cada modelo tiene fortalezas y modos de fallo.
Las redes que dependen de BGPalerter pueden mejorar la resiliencia aportando correcciones reproducibles, probando versiones y documentando integraciones. Financiar el mantenimiento general puede ser más valioso que pagar una única función privada. Un fork privado puede resolver una necesidad inmediata y crear una carga de actualización a largo plazo.
El valor económico de la supervisión también es difícil de cuantificar. Una detección más rápida puede reducir el tiempo de caída, pero el ahorro depende de la frecuencia de los incidentes, la respuesta y el impacto en los clientes. La evidencia pública no respalda una cifra de retorno universal. El liderazgo debe justificar la inversión mediante su propio riesgo y sus datos operativos, no asignando un valor de mercado al proyecto abierto.
Esta cuestión del trabajo completa el argumento de la titularidad. El código de una herramienta puede ser público, sus fuentes pueden ser públicas y su utilidad continuada puede depender aun así de un pequeño número de personas. Hacer visible esa dependencia forma parte de una observabilidad responsable.
La titularidad y el mantenimiento deben declararse herramienta por herramienta
La carrera de Candela atraviesa universidades, el RIPE NCC, proyectos de código abierto y NTT. Las instituciones importan porque determinan quién opera y mantiene cada sistema en la actualidad.
BGPlay y RIPEstat están asociados a los servicios del RIPE NCC aunque el diseño se originara en la investigación y la ingeniería de Candela. RIPE Atlas, RIS, DNSMON y plataformas relacionadas son infraestructura institucional. RIPE IPmap continuó tras su marcha, y su advertencia pública traza un límite claro de mantenimiento.
BGPalerter es su proyecto abierto actual, con una comunidad más amplia de colaboradores y usuarios. Los sistemas internos de NTT pertenecen a la empresa y a sus equipos. geolocatemuch.com es un proyecto público aparte. PacketVis aparece en su sitio actual como otra asociación de producto o servicio, pero la evidencia disponible es insuficiente para declarar su propiedad, ingresos o base de clientes.
Estas distinciones protegen tanto al sujeto como al lector. La contribución histórica debe recibir crédito sin hacer responsable al antiguo ingeniero de la calidad posterior del servicio. Una relación laboral actual no debe convertirse en propiedad personal. La promoción de un producto no debe tratarse como prueba de una estructura financiera.
La financiación está igualmente distribuida. Los servicios del RIPE NCC reciben apoyo a través de la organización. NTT financia sus operaciones. BGPalerter no tiene ingresos autónomos publicados ni presupuesto auditado. La compensación de Candela y cualquier relación de consultoría no son públicas y no deben estimarse.
La lección de mantenimiento de RIPE IPmap se aplica a toda la cartera: cada capa de interpretación necesita un propietario nombrado, fuentes de datos actuales y un historial de cambios. Una interfaz puede sobrevivir a su diseñador original. Los usuarios deben saber de qué supuestos dependen hoy.
La contribución duradera de Candela es una ruta disciplinada de la señal al juicio
El trabajo de Massimo Candela no elimina la incertidumbre de la medición de Internet. Organiza esa incertidumbre para que un operador pueda actuar sin fingir que sabe más de lo que respaldan los datos.
BGPlay convierte las secuencias de actualizaciones en una historia navegable. Las interfaces de RIPE Atlas hacen utilizables las mediciones activas en tiempo real. DNSMON y LatencyMON conectan sondas distribuidas con el comportamiento de los servicios. TraceMON enriquece rutas incompletas. RIPE IPmap demuestra tanto la promesa de la evidencia combinada como la necesidad de rastrear la titularidad del mantenimiento. BGPalerter transforma las observaciones de enrutamiento en notificaciones. El trabajo con geofeeds ofrece a los operadores una forma estructurada de publicar afirmaciones de ubicación.
El mecanismo común es la interpretación con procedencia. Cada herramienta reduce la complejidad y debe preservar el camino de vuelta a la observación. Ese equilibrio es difícil. Demasiado detalle anula la interfaz. Demasiado poco crea una certeza falsa.
El papel actual de Candela en NTT sugiere que el método sigue arraigado en los requisitos de producción, mientras que la evidencia pública no llega a describir los sistemas internos de la empresa. Su perfil más sólido, por tanto, no es el de un inventor que resolvió la supervisión BGP. Es el de un ingeniero que ha dedicado su carrera a diseñar el traspaso entre los datos distribuidos y el juicio humano.
El traspaso es infraestructura. Durante un incidente determina qué ve primero el operador, qué hipótesis recibe atención y con qué rapidez pasan los equipos de una señal pública a una prueba local. El software no puede tomar la decisión por ellos. Puede hacer que la decisión rinda cuentas ante la evidencia.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance