
Resumen
- RFC 3069 permitió que VLAN de clientes separadas compartieran una subred IPv4 y una puerta de enlace sin fusionar sus dominios de difusión de capa 2.
- Un host del mismo prefijo intenta primero resolver ARP; por eso un router debe mediar. La máscara no demuestra adyacencia ni autorización.
Menos direcciones, más mediación
El cálculo era atractivo. En el ejemplo del RFC, tres clientes preveían dieciséis hosts cada uno. Las subredes separadas consumían 28 direcciones al sumar las direcciones de red, difusión dirigida y puerta de enlace, además del redondeo a bloques de potencia de dos. El esquema de RFC 3069 necesitaba diecinueve: los tres sub-VLAN compartían 1.1.1.0/24 y la puerta de enlace 1.1.1.1, pero conservaban rangos de host disjuntos. Una dirección libre de un rango podía reutilizarse sin renumerar al cliente.
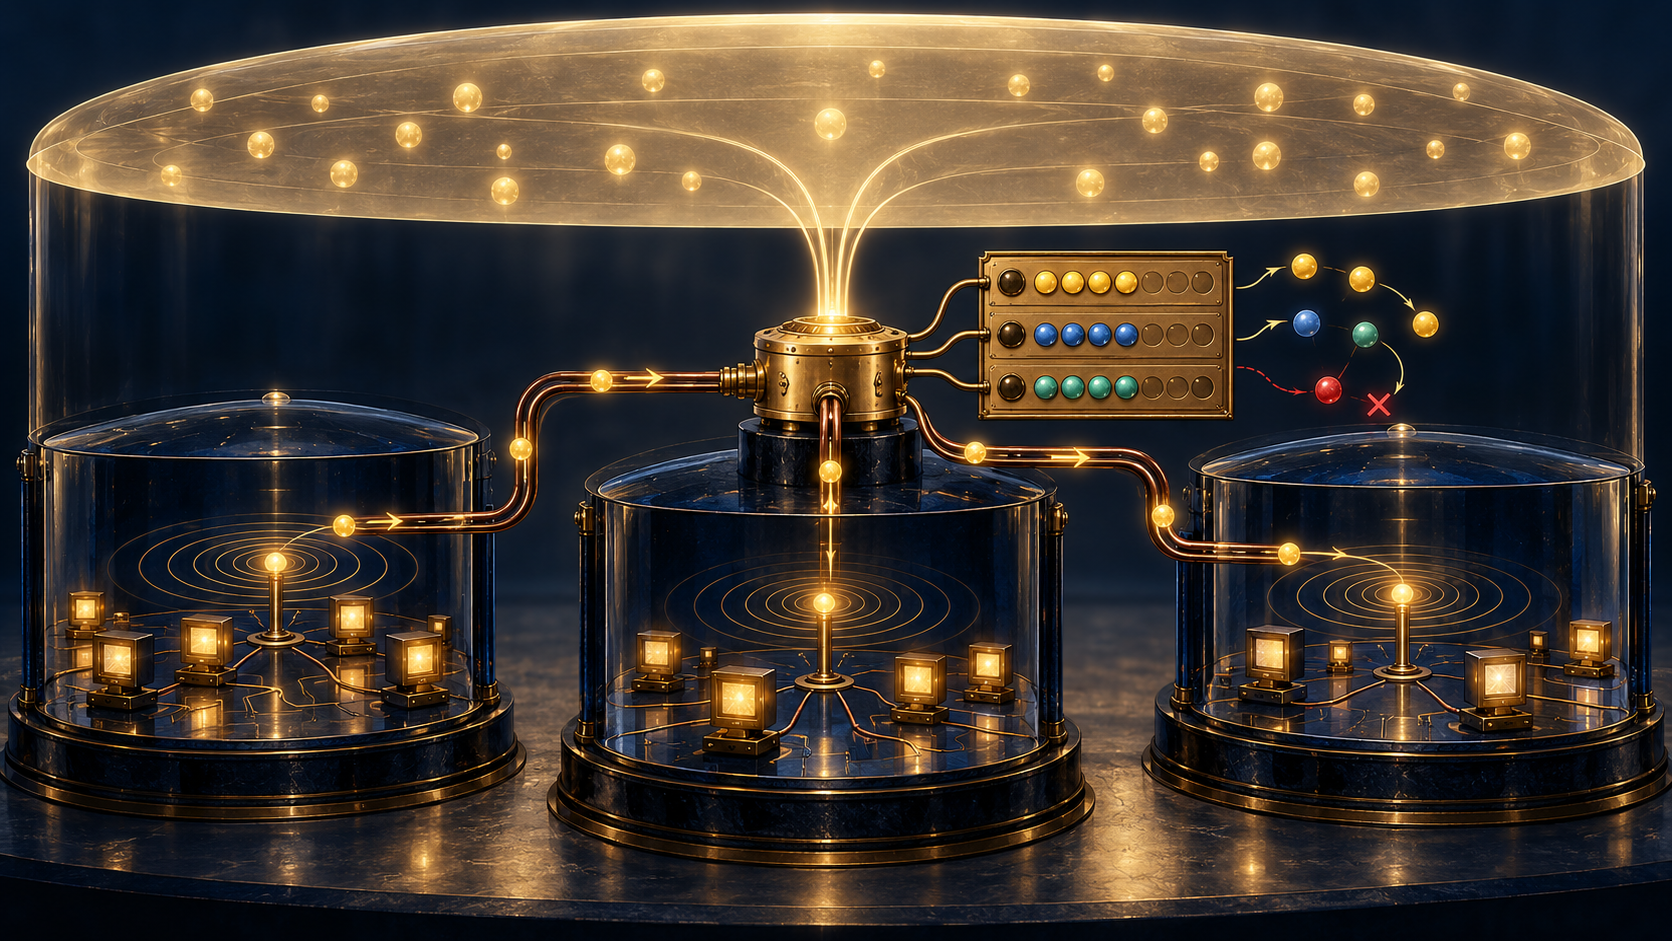
El ahorro no convertía a esos clientes en vecinos de capa 2. Cada sub-VLAN seguía siendo un dominio de difusión distinto. Sin embargo, todos los hosts usaban la longitud de prefijo del super-VLAN. La lógica IP habitual trataba cualquier dirección de 1.1.1.0/24 como local y probaba ARP en vez de enviar el paquete a la puerta de enlace. ARP resuelve una dirección de enlace en la red local; no une dos dominios de difusión aislados.
El router del super-VLAN aportaba la mediación. RFC 3069 permite que desempeñe una función similar a Proxy ARP: responder a la consulta de un host por una dirección ubicada en otro sub-VLAN, recibir la trama y encaminar el paquete. Para el host, el destino parecía un vecino. Para la red, el router intervenía. El prefijo describía una relación de direccionamiento, no una realidad física o de capa 2.
Detrás de la simplicidad hay estado operativo. El router debe saber qué direcciones pertenecen a cada sub-VLAN, decidir si el emisor puede usar la dirección de origen declarada, responder ARP de forma coherente y reenviar por el camino previsto. Una máscara plausible o una respuesta ARP satisfactoria no demuestra que la vinculación dirección-VLAN esté vigente o autorizada. El RFC recomienda rangos adhesivos: descartar paquetes IP o ARP que entren por un sub-VLAN con un origen no asignado allí y, opcionalmente, registrarlos. La protección depende de datos locales de asignación y vinculación.
Algunas conductas conocidas de una subred dejan de encajar en un único dominio de difusión. RFC 3069 no admite difusión dirigida porque la dirección de unos no puede representar a la vez varios dominios de capa 2 aislados. La multidifusión también exige estado especial para que las comprobaciones RPF funcionen entre dominios. RFC 4562 describió después los problemas de replicación y el límite de 4096 VLAN en redes de acceso de banda ancha. El ahorro de direcciones no eliminó costes: los trasladó al estado del router y a la operación de red.
El límite de la evidencia importa. RFC 3069 es Informacional, no una norma de Internet, y omite deliberadamente detalles de implementación. El texto afirma que Extreme Networks tenía una implementación operativa desde hacía más de un año en centros de datos de proveedores; es un informe de sus autores, no un estudio independiente de adopción. Sobre otros proveedores solo menciona rumores. No ofrece mediciones generales de interoperabilidad, fallos o resultados para clientes.
Leer el paquete, no solo la máscara
Ante un fallo entre direcciones del mismo prefijo, la máscara es apenas una pista. Hay que examinar la solicitud y respuesta ARP en el sub-VLAN de entrada, el origen, la asignación dirección-VLAN, la decisión proxy y el resultado del reenvío. Para multicast importan también el estado RPF y las rutas específicas del emisor. Esas pruebas describen lo ocurrido en un punto de observación; no demuestran por sí solas el éxito de la aplicación ni el aislamiento de todos los caminos.
Fuentes
- RFC 3069 — VLAN Aggregation for Efficient IP Address Allocation
- RFC 3069 status and metadata
- IETF Datatracker record for RFC 3069
- RFC 826 — Ethernet Address Resolution Protocol
- RFC 1027 — Using ARP to Implement Transparent Subnet Gateways
- RFC 2644 — Changing the Default for Directed Broadcasts
- RFC 1812 — Requirements for IPv4 Routers
- RFC 4562 — MAC-Forced Forwarding
- RFC 4632 — Classless Inter-domain Routing
- Running-Code Primacy
- Reality Layers, Symbolic Power, and Why Clarity Feels So Hostile
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance