
Análisis
Últimos artículos
Inteligencia reciente sobre operadores de infraestructura, decisiones de política pública, movimientos de mercado y cambios de poder digital.

Expediente
La clave instalada dos veces: KRACK y el poder de una retransmisión
La fiabilidad de una red inalámbrica exige repetir mensajes perdidos. KRACK demostró que esa repetición tenía una autoridad oculta: algunas implementaciones tomaban una copia válida del mensaje como permiso para volver a instalar una clave activa y rebobinar su estado de…

Historias
APNIC quitaría el `/23`, pero aún debe nombrar tres tamaños de prefijo
La distancia escrita entre `/23` y `/24` es de un bit. La distancia material es de 512 a 256 direcciones IPv4. La regla vigente de APNIC puede pedir necesidad inmediata para la cantidad menor y un plan anual para la mayor. Prop-169 corrige el número fijo; la decisión seguirá…
Expediente
El fallo que elegía el cifrado: POODLE y la autoridad escondida en el repliegue
Una negociación TLS fallida no demostraba que el servidor fuera antiguo. Solo demostraba que un intento no había funcionado. El mecanismo de compatibilidad convirtió ese dato incompleto en permiso para bajar de versión, y POODLE enseñó que un atacante situado en el camino podía…

Historias
El borrador 2 de AFRINIC puede eximir el 90 %, pero «debidamente documentado» no tiene campos
El segundo centro de datos llegó al expediente de AFRINIC en 2018. Un usuario final pidió otro `/24` para redundancia, pero utilizaba menos del 90 % de sus recursos y no cumplía el requisito. Ocho años después, el borrador 2 reconoce por fin ese choque técnico; todavía no dice…

Expediente
La cabecera que acabó siendo programa: Shellshock y la autoridad del entorno
Shellshock unió dos decisiones corrientes hasta producir un poder extraordinario: CGI trasladaba datos de la petición al entorno del proceso y Bash podía leer una forma especial de esos datos como función ejecutable. La vulnerabilidad enseña a auditar lo que nace entre…

IETF
Acee Lindem y el router que debía recordar su reinicio
Reiniciar un router borra memoria volátil; no borra el archivo de paquetes del atacante. Ahí aparece una paradoja incómoda: un mensaje antiguo puede conservar un digest impecable justo cuando el receptor pierde el dato que demostraba que ya era antiguo. RFC 7474 hace que OSPFv2…
Expediente
Diez minutos para demostrar que un parche no es una instalación
SQL Slammer no sorprendió porque faltara una corrección. La corrección llevaba meses publicada. Lo que el 25 de enero de 2003 dejó al descubierto fue otra carencia: nadie podía convertir una oferta de reparación en un hecho operativo dentro de miles de sistemas administrados por…

Historias
La preferencia local de archivos de Khipu pone fecha de caducidad a la evidencia
Una medición puede seguir disponible cuando ya no lo están, en el cliente que la reabre, las tablas históricas que le dieron contexto. Si Khipu deja en preferencias cuántos archivos `ip2asn`, `ixp`, `ip2country` y `asn2country` se guardan localmente, la evidencia adquiere un…

IETF
Enke Chen y la ruta que duró más que su sesión
Cuando cae una sesión BGP, la última ruta recibida se convierte en un testimonio sin testigo disponible. Puede seguir describiendo un camino útil o haber quedado desmentida por la red. RFC 9494 permite conservar ese testimonio durante más tiempo, pero exige mostrar su antigüedad…
Historia de Internet
El silencio que no era un fallo: por qué TCP keepalive siguió siendo opcional
Una conexión TCP establecida puede callar durante horas y funcionar correctamente. Keepalive nació para interrogar ese silencio sin atribuirle una causa: provocar un ACK, obtener evidencia limitada y dejar a la aplicación la decisión sobre cuánto tiempo puede convivir con la…

Expediente
La dirección prestada: memcached y el coste de fingir quién pidió la respuesta
El atacante no necesitó una red de 1,35 Tbps. Necesitó que pequeñas redes aceptaran una mentira sobre la dirección de origen y que miles de cachés contestaran a esa mentira con mucho más tráfico del recibido.

Historia de Internet
¿Quién abrió demasiado pronto la ventana TCP? El costo del permiso inmediato
Un receptor TCP podía publicar cada byte recién liberado y el emisor consumir inmediatamente cada oferta. La apertura parecía exacta y cooperativa. Al repetirse, obligaba a la conexión a gastar casi todo su trabajo en paquetes diminutos. La reparación histórica dio a cada extremo…

Creadores
Jakub Kicinski: cómo Linux hace soportables las funciones de red
Una nueva tarjeta de red puede llegar con una capacidad impresionante y una fecha comercial. Linux tiene que hacerse una pregunta más lenta: ¿puede expresarse la función de un modo que otro hardware pueda entender, los operadores observar, las pruebas reproducir y los…
Expediente
La respuesta que ganó la carrera: Kaminsky, el DNS y la entropía detrás de la confianza
El paquete falso no necesitaba demostrar autoridad. Le bastaba con encajar en una consulta pendiente y llegar antes que la respuesta legítima. La crisis de 2008 convirtió ese criterio de aceptación en una carrera renovable y obligó a distinguir entre encarecer una mentira y…

Expediente
La regla que conquistó el borde antes de revelar su coste: el apagón WAF de Cloudflare
Una regla de seguridad puede acertar al decidir qué bloquear y, aun así, ser inadmisible para producción: Cloudflare descubrió en 2019 que el coste de obtener la respuesta también forma parte de la autoridad concedida al cambio.
Institucionales globales
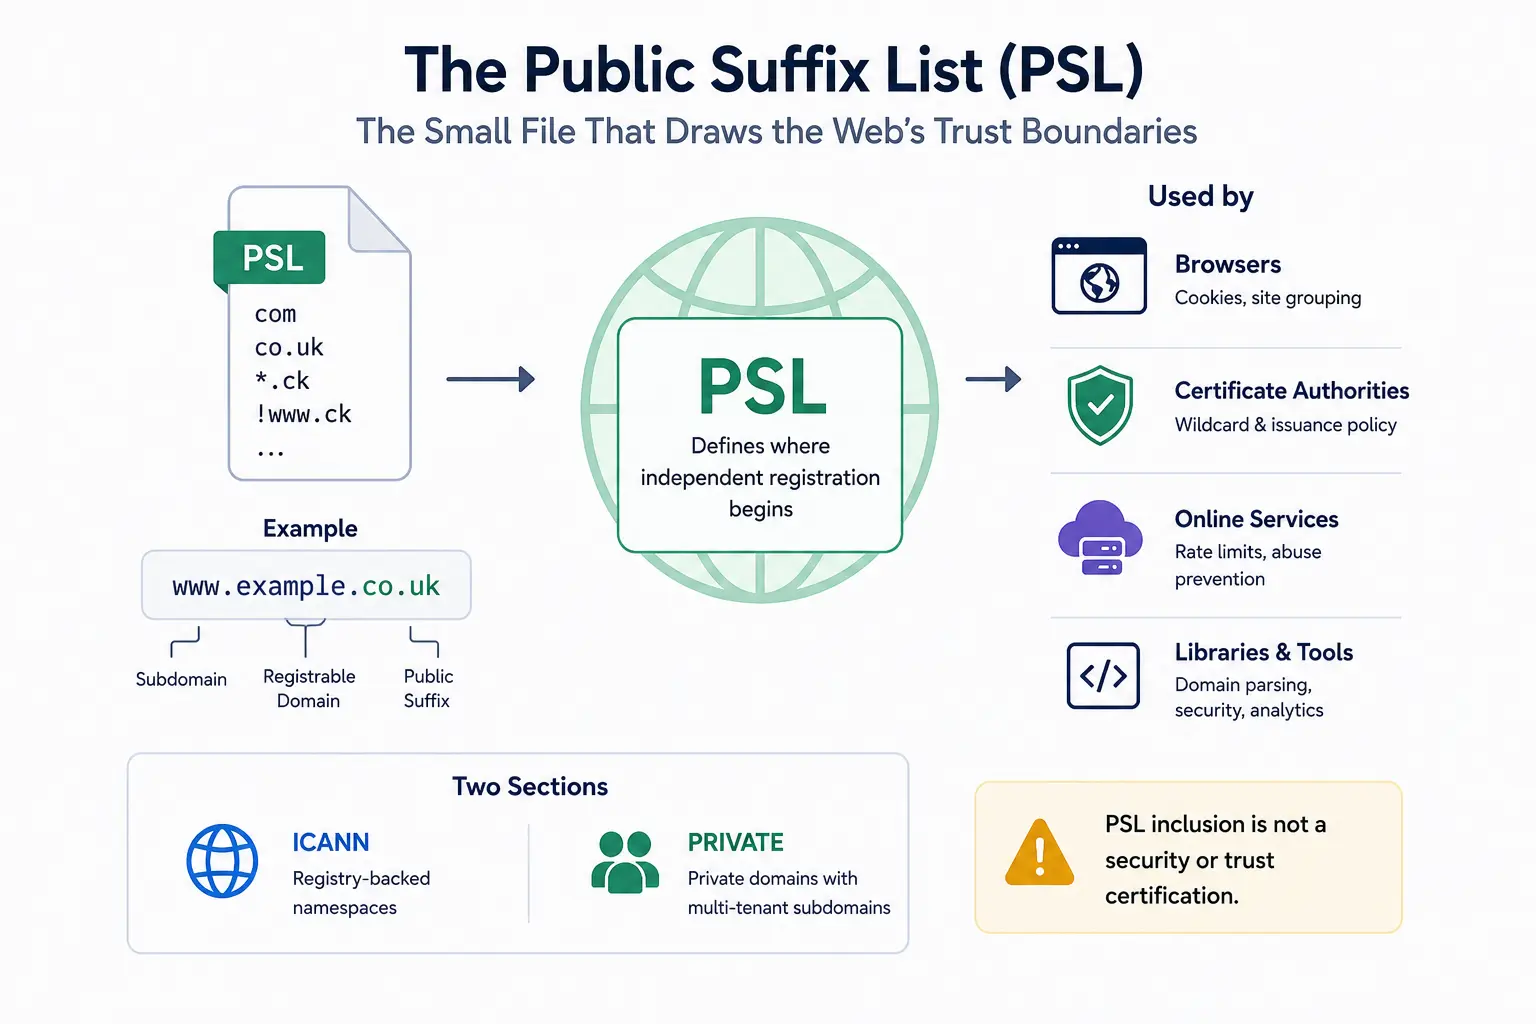
Public Suffix List: el archivo que traza las fronteras de confianza web
El DNS puede mostrar que shop.example.co.uk está bajo co.uk, pero no puede decirle a un navegador dónde comienza el registro independiente. La Public Suffix List aporta ese mapa de política que falta. Un archivo de texto mantenido por voluntarios informa ahora cookies, agrupación…
Historia de Internet
La actualización de ventana que podía perderse: por qué TCP aprendió a persistir en cero
Una ventana cero no significa que la conexión haya muerto. Significa que el receptor no admite bytes nuevos ahora. El problema histórico apareció cuando recuperó espacio y el ACK que abría la ventana se perdió: sin una pregunta excepcional, dos extremos correctos podían esperar…

Historia de Internet
El veredicto que UDP se reservó: ¿de quién era el riesgo del cero?
En UDP, cero no era un resultado favorable: avisaba que el emisor no entregaba veredicto. La transición de IPv4 a IPv6 fue así una disputa por la responsabilidad. ¿Quién podía retirar una prueba compartida y cuándo debía el beneficiario del ahorro poseer también el riesgo?
Historias
La propuesta de RIPE para el primer ASN elimina una prueba, pero deja tres registros abiertos
El resumen de inteligencia de La propuesta de RIPE para el primer ASN elimina una prueba, pero deja tres registros abiertos explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y…

Expediente
La página que tomó prestada la memoria de otro cliente: la frontera que reveló Cloudbleed
Una página malformada activaba el fallo, pero los bytes expuestos podían pertenecer a un cliente completamente ajeno; Cloudbleed separó el acto de cerrar una fuga del trabajo de retirar lo que ya había cruzado el límite.