
Resumen
- SOFTWARESTUDIO tiene un puente operativo creíble desde una empresa polaca registrada en 2008 hasta un negocio de software de WMS, gestión de patios y devoluciones de larga trayectoria, pero la mayor parte de la evidencia de escala y rendimiento del producto sigue siendo generada por la propia empresa.
- Su distinción documentada entre documentos de almacén planificados y físicos es la base conceptual correcta: el valor operativo depende de la consistencia con la que esa distinción sobrevive a la integración con ERP, la desconexión de dispositivos móviles, mensajes duplicados, disputas de inventario y extensiones personalizadas.
- La propuesta de nube pública es más legible que la de muchos proveedores pequeños porque incluye términos de servicio publicados y un sistema autónomo observable de forma independiente. También es menos tranquilizadora de lo que sugiere el titular: el SLA público actual indica disponibilidad mensual del 99 %, respuesta en horario laboral y una restauración que puede demorar hasta 48 horas, mientras que los observadores de enrutamiento muestran un único upstream en el momento capturado.
- Un comprador serio debería exigir evidencia, no nombres de funciones: pruebas de interfaz reproducibles, matrices de roles y auditoría, simulacros de modo degradado, ejercicios de restauración medidos, una especificación exacta de exportación de datos, un inventario de personalizaciones compatibles con actualizaciones y un SLA firmado cuya versión anule las páginas públicas contradictorias.
El palé que debería existir
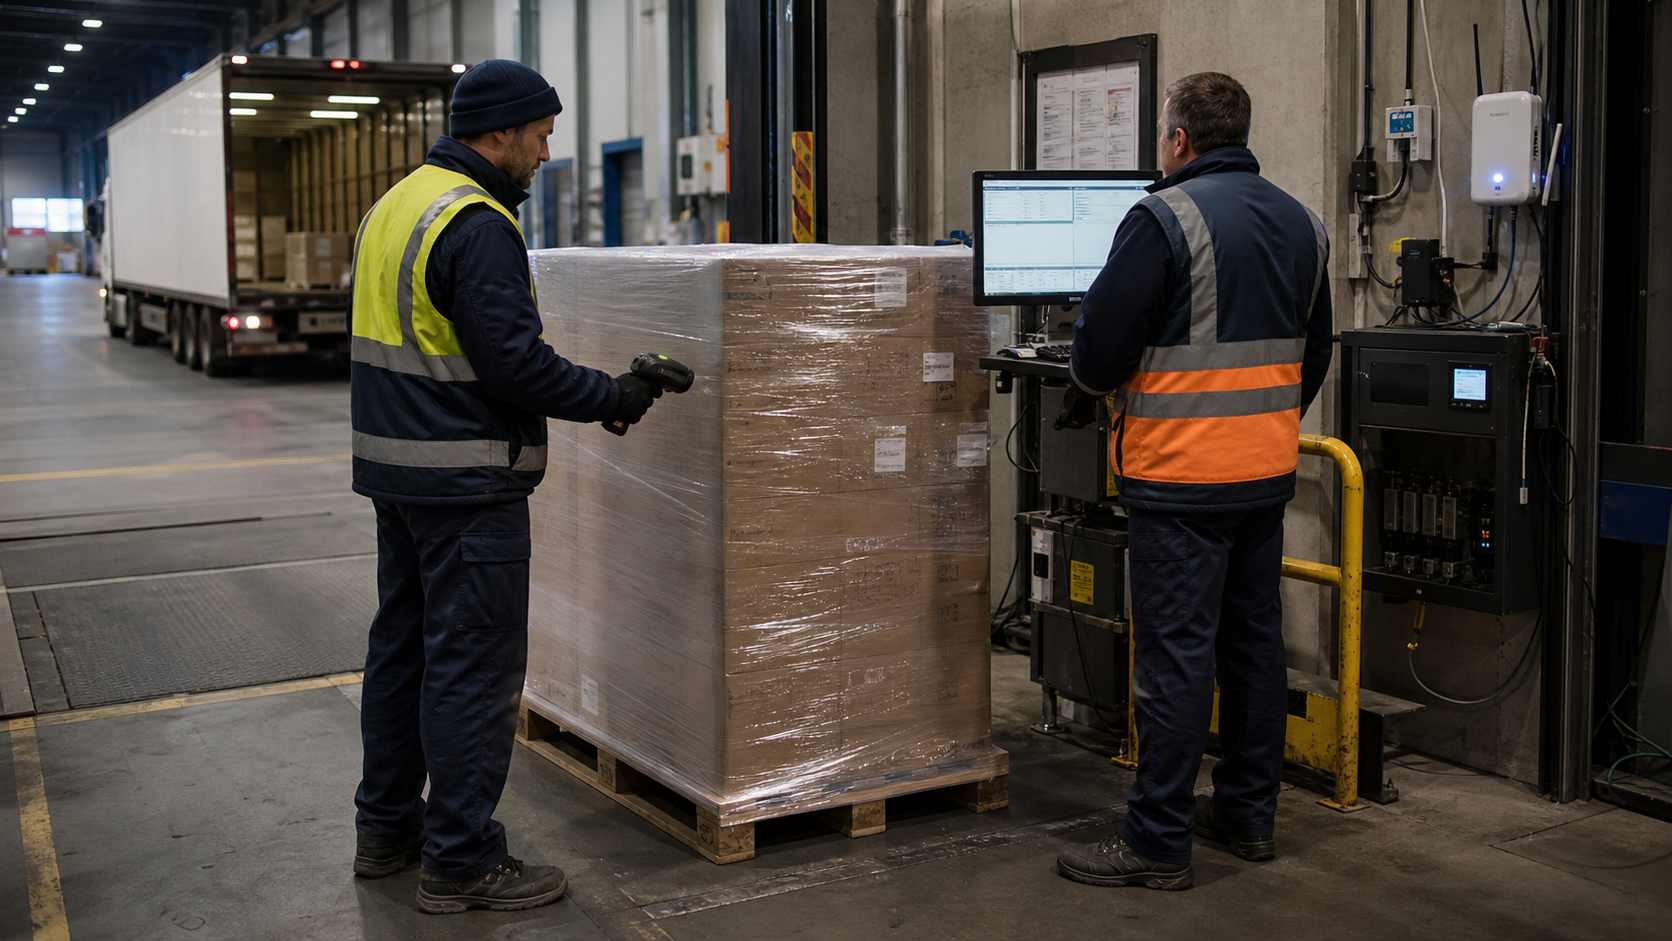
La transacción decisiva de SOFTWARESTUDIO no es una actualización de un panel. Es el momento en que un operador de recepción escanea una unidad logística que el ERP esperaba ayer, el sistema de patio la asocia con un vehículo diferente, y la etiqueta física solo coincide parcialmente con los datos previos. Un sistema dice que la orden de compra está abierta. Otro dice que la cita de muelle ha expirado. El escáner tiene un código de contenedor de envío en serie (SSCC), el palé contiene un lote diferente al aviso, y el control de calidad aún no lo ha liberado.
El almacén no puede resolver ese conflicto eligiendo la base de datos que parezca más oficial. Necesita una secuencia gobernada que preserve la promesa original, registre la observación física, evite la disponibilidad prematura y le dé a una persona autorizada una forma reversible de resolver la excepción.
Por eso, el software de almacén se entiende mejor como un plano de control que como una tarjeta de stock electrónica. Traduce la intención comercial en permisos físicos. Una recepción planificada se convierte en una llegada a puerta, una descarga, un evento de identificación, un estado de calidad, una decisión de ubicación y finalmente un stock que otro proceso puede asignar. Una orden de venta se convierte en una reserva, un picking, una consolidación, una carga y una salida confirmada.
Entre cada paso, el software decide quién puede actuar, qué evidencia es suficiente, qué debe permanecer inmutable y qué hacer cuando la red o un sistema upstream deja de estar de acuerdo.
El material público de SOFTWARESTUDIO es inusualmente útil a este nivel porque su documentación WMS expone parte de ese vocabulario de transacciones. Un documento de entrada planificado, ZPZ, no cambia el inventario por sí mismo; lo hace la recepción física PZ. Una salida planificada ZWZ tampoco reduce el stock, mientras que el WZ registra la salida. Los manuales correspondientes hacen explícitas esas separaciones pararecepciones planificadas,salidas planificadasy elpaso de salida de almacén. Eso no es simplemente terminología polaca de almacén. Es una declaración arquitectónica: una promesa externa y un hecho físico interno son registros diferentes.
La pregunta más difícil es si esa distinción sigue siendo fiable en los bordes. ¿Qué sucede si un ERP envía la misma orden dos veces? ¿Si el dispositivo móvil pierde su sesión después de un movimiento físico pero antes del acuse de recibo? ¿Si un operador de patio admite un tractor sustituto? ¿Si un cliente cambia un requisito de lote mientras el picking está en curso? ¿Si una integración a medida escribe directamente alrededor de un flujo de trabajo normal? Las páginas de producto no pueden responder a esas preguntas. Requieren contratos de interfaz, reglas de transición de estado y demostraciones de recuperación.
Por lo tanto, este artículo prueba a SOFTWARESTUDIO contra una tesis estrecha. Su oportunidad reside en gobernar la brecha entre la intención del ERP y el movimiento de mercancías. Su riesgo reside en permitir que esa brecha se llene con mapeos específicos del cliente, reintentos no documentados, intervenciones manuales en la base de datos y exclusiones contractuales. Un plano de control logístico útil hace visible y recuperable el desacuerdo. Un patrimonio de personalizaciones frágiles simplemente traslada el desacuerdo a código que solo el implementador original entiende.
Una empresa, un dominio y un hilo operativo sostenido
El límite de identidad es razonablemente sólido. Lapágina de contactooficial identifica a SOFTWARESTUDIO Sp. z o.o., proporciona el KRS 0000317073 y el NIP 7792343623, y sitúa el negocio en Innowatorów 8 en Dąbrowa, al oeste de Poznań. Unapresentación independiente del registro mercantilmuestra el mismo nombre de empresa e identificadores, informa del registro el 6 de noviembre de 2008 y muestra la misma dirección. Por lo tanto, el dominio, el operador legal y la empresa asignada están unidos por identificadores específicos y no por una coincidencia de marca laxa.
También hay evidencia de continuidad, no de un sitio web recién montado. Lacronología de la empresade SOFTWARESTUDIO menciona trabajo temprano en 2008 que incluía integración WMS-ERP y una plataforma RMA; data los hitos de desarrollo relacionados con Microsoft en 2010, el trabajo en la nube y SQL en 2012, las implementaciones de almacén con Android en 2013, la expansión de la nube privada en 2015 y una reescritura mayor de StudioSystem a partir de 2018. Unaguía comercial polaca de logísticade 2017 enumeró de forma independiente el mismo número KRS y describió la actividad de software móvil y de almacén. Eso no verifica cada hito o resultado de cliente, pero respalda la proposición central de que el software de almacén ha sido una línea de negocio sostenida.
Lapágina de inicioactual de la empresa posiciona WMS, YMS/VSS y RMA como las principales familias de aplicaciones e identifica.NET, SQL Server, Android y tecnología en la nube de Microsoft en la pila. Esas son afirmaciones de la empresa, al igual que los relatos de la página de historia sobre implementaciones, integraciones y trabajo de seguridad. No deben inflarse en cuota de mercado o éxito universal del cliente. No aparece ningún recuento de clientes auditado, serie de ingresos o rendimiento de servicio medido de forma independiente en la evidencia pública congelada.
Esa distinción probatoria importa porque SOFTWARESTUDIO está vendiendo dos cosas a la vez. Una es una familia de productos con flujos de trabajo documentados. La otra es el juicio continuo de un implementador relativamente especializado: cómo mapear un ERP, codificar las excepciones de un almacén, configurar dispositivos, operar la infraestructura y soportar cambios a lo largo de los años. La primera puede evaluarse mediante pruebas funcionales. La segunda requiere llamadas de referencia, evidencia de personal y escalamiento, historial de versiones y compromisos contractuales.
La longevidad hace que la segunda proposición sea plausible; no la hace autoevidente.
El material público de la empresa afirma más de 46 000 usuarios de aplicaciones, más de 340 servidores físicos e infraestructura en ATMAN en Varsovia y Netia en Jawczyce. Esas cifras en lapágina de informaciónson indicaciones útiles del modelo operativo que el vendedor quiere que los compradores entiendan, pero siguen siendo declaraciones no auditadas del vendedor. La conclusión adecuada no es que la escala sea falsa, ni que esté establecida. Es que un comprador tiene suficiente especificidad para solicitar pruebas: un cronograma de infraestructura actual, una matriz de propiedad del servicio, una distribución de inquilinos anonimizada, una política de capacidad y evidencia de que las instalaciones secundarias declaradas participan en el diseño de recuperación contratado.
Un modelo de datos construido en torno a la diferencia entre plan y hecho
La parte más sólida del caso público de SOFTWARESTUDIO no es una lista de funciones. Es la separación de la intención de la ejecución. En el flujo de entrada documentado, ZPZ es la recepción planificada mientras que PZ es la recepción que afecta al stock físicamente. En las salidas, ZWZ representa la salida esperada y WZ representa la mercancía que sale. Elmenú de transaccionesmás amplio añade variantes de búfer, movimientos de almacén, cross-docking y liquidación 3PL. Este vocabulario crea espacio para retener un pedido ERP sin pretender que el almacén ya lo ha ejecutado.
Esa separación solo se vuelve valiosa si el modelo de datos preserva el linaje. Cada documento físico debería poder responder qué pedido externo y versión lo causó, qué operador y dispositivo lo realizó, qué producto, lote, número de serie o unidad logística se observó, qué ubicación cambió y qué regla autorizó el cambio. Lapágina del producto WMSdice que la plataforma registra historiales que incluyen operador, hora y ubicación, y soporta lotes, FIFO/FEFO e identificadores GS1 como GTIN y SSCC. Esos son primitivas relevantes. Aún no son un modelo de evidencia completo.
Considere una entrega incompleta. El ERP envía diez líneas, el camión trae nueve, y la etiqueta de un palé identifica el artículo correcto pero el lote incorrecto. Un diseño robusto no sobrescribe la cantidad esperada con nueve y pierde la discrepancia. Almacena por separado la expectativa, la observación y la disposición. La línea faltante sigue siendo una excepción contra el pedido. El lote incorrecto sigue físicamente presente pero bloqueado o en cuarentena. La liberación de un supervisor se convierte en un nuevo evento autorizado, no en una corrección que borra la primera observación del escáner.
La disputa con el proveedor puede entonces usar el mismo linaje que el control de inventario.
La documentación pública de inventario apunta en esta dirección. Elflujo de trabajo de inventariode SOFTWARESTUDIO describe recuento con Android, bloqueo de ubicaciones, diferencias calculadas y una decisión del gerente de investigar o corregir. Eso es más defendible que forzar automáticamente el stock del libro al recuento. Sin embargo, la página deja abiertas preguntas importantes: si se soportan recuentos ciegos, si los recuentos requieren una segunda persona, cómo se delimita el trabajo concurrente, si una corrección preserva ambos valores y cómo se separan los derechos de aprobación de los derechos de recuento.
Los identificadores necesitan el mismo escrutinio. El vendedor dice que maneja términos GS1 incluido SSCC, pero soportar un campo que contiene un SSCC no es lo mismo que modelar la trazabilidad interoperable. ElEstándar Global de Trazabilidad GS1conecta la identificación, captura e intercambio y explica el vínculo entre artículos comerciales, lotes y unidades logísticas.EPCISva más allá al expresar eventos de visibilidad a través de qué, cuándo, dónde, por qué y cómo. Ninguna fuente congelada de SOFTWARESTUDIO afirma conformidad con EPCIS. Por lo tanto, un comprador debería preguntar si un SSCC es meramente texto buscable, un objeto controlado único, o el ancla para eventos inmutables de embalaje, envío y recepción que puedan exportarse en un formato estándar.
Los datos maestros son otro límite donde un WMS puede convertirse silenciosamente en el sistema de último recurso. Un ERP puede poseer los códigos de producto y los pedidos de cliente, mientras que el WMS necesita dimensiones, peso, unidad de manipulación, alias de código de barras, estado de temperatura, reglas de vida útil, zonas preferidas y descripciones orientadas al dispositivo. Si cada atributo faltante se añade como una extensión local del WMS, el almacén funciona pero la empresa pierde una definición única del artículo. Si cada cambio debe esperar al ERP, las operaciones se detienen.
Por lo tanto, el diseño de adquisiciones debería asignar la propiedad de los atributos campo por campo, indicar qué sistema publica y cuál se suscribe, y definir cómo se rechazan o ponen en cuarentena los conflictos.
Esto es particularmente importante para FEFO. Una regla que elige la fecha de vencimiento más temprana suena determinista, pero depende de la datación fiable de la recepción, el estado de cuarentena, la vida útil mínima específica del cliente y el momento de la reserva. Si el ERP cancela y recrea un pedido, ¿el WMS preserva la asignación anterior? Si un lote se bloquea después de haber sido preparado, ¿el motor de tareas deshace el picking? La afirmación FIFO/FEFO de la página del producto da un punto de partida comprobable, no una respuesta.
La prueba de aceptación debería contener fechas deliberadamente contradictorias, cambios de estado durante el trabajo y reglas de cliente que produzcan diferentes elecciones válidas.
El mismo principio se aplica a la eliminación y los búferes. La documentación de transacciones describe acciones de búfer, guardar y eliminar, dependiendo la eliminación de derechos y estado. Un equipo de adquisiciones debería determinar si "eliminar" significa eliminación física, una cancelación visible, o un registro eliminado suavemente disponible para auditoría. En un plano de control, la conveniencia destructiva es peligrosa. Los movimientos de stock registrados normalmente deberían revertirse mediante contraransacciones vinculadas, no desaparecer. El trabajo temporal puede ser descartable, pero su límite debe ser exacto.
El veredicto sobre el modelo de datos es, por lo tanto, alentador pero condicional. SOFTWARESTUDIO documenta una distinción sensata entre documentos esperados y documentos físicos y expone varios primitivos de trazabilidad útiles. La evidencia pública faltante se refiere al comportamiento invariante: unicidad, versionado, reversión, concurrencia, exportación de eventos y el destino de los campos personalizados. Esas son las propiedades que deciden si el WMS mantiene una verdad duradera del almacén o solo una colección de pantallas alrededor de tablas SQL mutables.
Las interfaces son donde las promesas operativas se convierten en modos de fallo
SOFTWARESTUDIO comercializa la integración WMS con SAP, Microsoft Dynamics y Comarch a través de REST y EDI, y supágina de manualactual describe una API bidireccional. El producto de patio añade enlaces con ERP, TMS y WMS a través de API o servicios web. Esta amplitud es comercialmente útil: un almacén rara vez comienza con un límite de sistema limpio. También hace que la capa de integración sea el lugar más probable para la inconsistencia silenciosa.
La primera solicitud de adquisición debería ser un catálogo de interfaces canónico, no una diapositiva con logotipos. Para cada mensaje, debería identificar el propietario, esquema, versión, transporte, autenticación, frecuencia esperada, volumen máximo, regla de ordenación, clave de idempotencia, acuse de recibo, política de reintento, manejo de mensajes fallidos e informe de conciliación. "API REST" no responde casi ninguna de esas preguntas. Un endpoint de pedidos síncrono y un feed de eventos reproducible son ambos REST, pero fallan de manera muy diferente.
Los pedidos entrantes ilustran el problema. Supongamos que un ERP agota el tiempo de espera después de enviar datos ZPZ y reintenta. Si el WMS usa una clave estable de pedido externo y versión, el reintento puede reconocerse. Si se clave solo en un identificador de solicitud recién generado, la misma recepción planificada puede aparecer dos veces. Si el almacén comienza a recibir contra una copia, la limpieza se convierte en una decisión de control de stock en lugar de una corrección de integración.
El producto debería demostrar la entrega duplicada antes de la firma del contrato, con registros que muestren que el segundo mensaje no cambia ni la cantidad planificada ni las tareas posteriores.
La secuencia es igualmente importante. Una actualización de maestro de artículos puede llegar después del pedido que lo utiliza. Una cancelación puede adelantar al pedido original. Una cita de patio puede reprogramarse mientras el vehículo está en la puerta. Una interfaz robusta no asume una cronología perfecta; registra la versión y hora de la fuente, aparca una transición imposible y presenta una cola operativa. El comprador debería poder ver esa cola sin dar al personal de soporte acceso directo a la base de datos.
El alcance documentado deStudio VSS.nethace concretos esos problemas. El producto cubre franjas horarias, muelles, flujos de vehículos y personas, actividad de puerta/guardia, pesaje, quioscos, SMS y enlaces con ERP/TMS/WMS. En un proceso, una lectura de matrícula, una identidad de conductor, una cita, un peso y una asignación de muelle pueden provenir de diferentes sistemas. Una coincidencia falsa no es un error cosmético: puede enviar un vehículo a una puerta ocupada o atribuir carga al movimiento incorrecto. El diseño de integración debe preservar la fuente y la confianza de cada observación y requerir confirmación humana cuando la identidad automatizada es ambigua.
RMA crea un límite diferente. Lapágina de Studio RMA.netdescribe registro de quejas en línea, estados, formularios para clientes y análisis sobre una base StudioSystem/SQL Server relacionada. Una devolución puede tocar servicio al cliente, cuarentena de almacén, pedidos de reposición, evidencia del transportista y finanzas. El branding de suite no prueba que esos módulos compartan un identificador de devolución o modelo de transacciones canónico. Un comprador que considere WMS más RMA debería pedir al vendedor que trace un número de serie devuelto desde la presentación del cliente hasta la recepción en puerta, inspección, disposición, reemplazo y crédito, incluyendo una transferencia fallida en cada límite.
La seguridad también pertenece al catálogo de interfaces. ElTop 10 de Seguridad de API de OWASPdestaca la autorización rota y el consumo inseguro de API de terceros. Estas son pruebas de adquisición relevantes, no acusaciones sobre SOFTWARESTUDIO. Una cuenta de integración ERP no debería adquirir automáticamente derechos de administrador; una API no debería confiar en un campo del proveedor simplemente porque llegó a través de TLS; el tamaño de respuesta, tiempo de espera y comportamiento de redirección deberían estar acotados; los secretos deberían rotar sin un cierre del almacén; y cada cuenta de servicio debería mapearse a un propietario nombrado y una acción comercial permitida.
La observabilidad es la última mitad faltante de la integración. Un monitor de endpoint verde puede coexistir con un backlog de dos horas. La vista operativa debería mostrar mensajes aceptados, rechazados, duplicados, reintentados y pendientes por objeto de negocio, más la antigüedad del elemento no procesado más antiguo. Debería conciliar totales de documentos y estados críticos entre sistemas. Un gerente de almacén necesita saber "siete pedidos liberados no tienen tarea de picking", no meramente "la API devolvió 200".
El valor de SOFTWARESTUDIO como plano de control dependerá de si dicha conciliación es comportamiento estándar del producto, informes configurables o trabajo de soporte personalizado.
Trabajo móvil, desconexión y el significado de "offline"
El software de almacén se encuentra con el mundo físico a través de una radio. El hormigón, las estanterías, los equipos en movimiento y las transferencias entre puntos de acceso hacen que esa radio sea imperfecta incluso cuando el circuito de internet está sano. ElFAQ de WMSoperado por la empresa dice que el trabajo operativo requiere conexión al servidor a través de una red local o internet, e identifica dispositivos Android de vendedores como Zebra, Honeywell y Datalogic. Esa es una declaración de dependencia clara. Significa que el comprador no debería asumir que un dispositivo móvil puede continuar con trabajo normal que afecte al stock durante una desconexión.
Esto no es necesariamente un defecto de diseño. La validación en línea puede evitar que dos operadores consuman el mismo stock, hacer cumplir las prioridades de tarea actuales y mantener el libro mayor central como autoridad. La cola local puede introducir su propio problema de conflicto: dos dispositivos desconectados pueden creer que ambos reservaron la última unidad. El diseño correcto depende del flujo de trabajo. Un movimiento de palé puede necesitar bloqueo central inmediato, mientras que un recuento cíclico ciego podría almacenar observaciones en caché de forma segura que no cambien el inventario disponible.
La ambigüedad surge porque "offline" se usa a menudo para varias cosas diferentes. Puede significar que un dispositivo móvil almacena tareas localmente; que una integración intercambia archivos por lotes en lugar de mensajes en tiempo real; que un servidor local permanece disponible cuando falla la internet pública; o que un procedimiento en papel permite que las operaciones continúen fuera de la aplicación. Esas no son sustitutas. El material público de SOFTWARESTUDIO establece un requisito de conexión al servidor para el trabajo operativo, pero no publica una matriz completa de modo degradado.
Un comprador debería construir esa matriz por tarea. ¿Puede continuar la recepción cuando falla un único punto de acceso? ¿Puede un operador de puerta registrar un vehículo si el servicio en la nube es inalcanzable? ¿Puede una carretilla elevadora completar un movimiento ya descargado? ¿Puede un picker ver suficiente información legible para colocar la mercancía de forma segura, y cómo se concilia la acción posteriormente? ¿Puede el despacho imprimir o validar una carga previamente preparada? ¿Qué actividades deben detenerse porque la asignación duplicada sería peor que la demora?
Cada respuesta debería especificar la autoridad del registro temporal, cómo se marca la hora y quién resuelve los conflictos al reconectar.
La implementación local puede reducir una dependencia sin eliminar el problema. El FAQ dice que el WMS puede ejecutarse en forma de nube o local. Un servidor local puede sobrevivir a una interrupción de área amplia pero sigue dependiendo de la energía, conmutación, red inalámbrica, identidad, base de datos y copias de seguridad. Un servicio en la nube puede ofrecer una infraestructura más sólida, pero expone el almacén a la conectividad de última milla.
Los diseños híbridos pueden añadir resiliencia, pero solo si el componente periférico tiene un modelo de estado definido y se prueba; una copia no gobernada de la base de datos no es una arquitectura de recuperación.
La guía general de contingencia deNISTes útil aquí porque trata la resiliencia como procedimientos coordinados y medidas técnicas, incluyendo equipos alternativos, trabajo manual y ubicaciones alternativas. La versión práctica para el almacén es un runbook firmado. Debería indicar quién declara el modo degradado, qué documentos prenumerados pueden usarse, cómo se segrega el stock, cómo se generan las etiquetas, qué no puede enviarse, cómo se distingue el ingreso posterior de los escaneos contemporáneos y cómo se concilia el backlog antes de reanudar la asignación normal.
Los objetivos de punto de recuperación también necesitan significado físico. Una copia de seguridad cada 24 horas puede restaurar una base de datos, pero un día de transacciones perdidas del almacén puede representar miles de movimientos. Reconstruirlos a partir de papel, archivos del transportista o pedidos ERP no necesariamente restaura ubicaciones, elecciones de lote o secuencia de carga. Una prueba de recuperación seria debería comenzar con un conjunto conocido de movimientos físicos, destruir el estado del servicio al escenario contratado, restaurarlo y conciliar cada palé y tarea abierta.
Una restauración exitosa de la base de datos es solo un resultado intermedio.
Esta es la pregunta de calificación en su forma más aguda. Si el producto expone transiciones de estado en línea fiables, paradas seguras específicas de la tarea y un camino probado de vuelta desde el trabajo manual, el modelo de control central puede ser una fortaleza. Si cada interrupción produce hojas de cálculo, reparación directa de SQL e historial de escáner en disputa, la misma centralidad se convierte en fragilidad. Las páginas públicas no deciden entre esos resultados. Un ejercicio presenciado de fallo y recuperación puede hacerlo.
Roles, identidades y las personas autorizadas a cambiar la verdad
Los permisos de almacén no son permisos de oficina ordinarios. Una persona que puede cambiar una descripción de artículo es diferente de una persona que puede liberar stock en cuarentena; una persona que puede contar inventario no debería aprobar necesariamente la corrección; un ingeniero de soporte que puede diagnosticar una interfaz fallida no debería poder registrar automáticamente un movimiento. Cada privilegio cambia el valor probatorio del WMS.
Ladocumentación de permisospública de SOFTWARESTUDIO describe roles, derechos de lectura/escritura/eliminación y controles sobre sistemas, transacciones, menús, formularios y archivos. Suguía de interfazdice que las secciones se presentan según los privilegios del usuario. Esas son bases útiles para el principio de mínimo privilegio. La evidencia pública faltante es la capa de política: roles predeterminados, separación de aprobación, revisión periódica, acceso de emergencia, cuentas de servicio y un informe que permita a un auditor ver los derechos efectivos en lugar de solo pantallas de configuración.
La documentación de inicio de sesión dice que una cuenta debe estar activa y autorizada, y describe laautenticación opcional de Active Directory. La página del producto también se refiere a la integración con Active Directory o Microsoft Entra ID. Ninguna fuente establece autenticación multifactor obligatoria, un protocolo de federación particular, acceso condicional o cobertura para cada interfaz. La adquisición debería evitar traducir "puede integrarse con un directorio" en "todas las acciones privilegiadas usan MFA aplicada centralmente". Esto último debe demostrarse para administradores de navegador, supervisores de dispositivos móviles, clientes de API, soporte del vendedor y cualquier cuenta de respaldo local.
La identidad del dispositivo importa tanto como la identidad del usuario. Los inicios de sesión compartidos en el almacén son tentadores operativamente porque los turnos cambian rápido y los guantes dificultan la autenticación. También destruyen la atribución. Un diseño viable puede usar usuarios nombrados con inicio de sesión rápido mediante tarjeta o federado, identidad de dispositivo registrada y sesiones cortas apropiadas al rol. Si un dispositivo se comparte, el registro de eventos debería distinguir al actor humano.
Si un supervisor anula una escasez, el sistema debería requerir una razón explícita en lugar de permitir que la misma sesión de escáner se eleve silenciosamente.
La ruta de soporte del vendedor debe tratarse como una interfaz privilegiada. ¿Quién puede conceder acceso de soporte? ¿El acceso está limitado en el tiempo? ¿El cliente ve y conserva el registro de la sesión? ¿Puede el soporte modificar datos de producción, o solo proponer una corrección? ¿Los administradores de base de datos pueden eludir la auditoría de la aplicación? ¿Qué sucede durante un incidente fuera de la ventana de soporte? Estas preguntas no se responden con una promesa general de soporte. Pertenecen a la matriz de acceso y al runbook de incidentes.
La página de historia dice que la empresa realizó dos pruebas de penetración profesionales en 2020 y estaba implementando ISO 27001 en 2021. Esos sonhitos redactados por la empresa, no un paquete de aseguramiento actual. La evidencia congelada no contiene un certificado ISO 27001 actual, alcance, declaración de aplicabilidad o informe de prueba de penetración. Un comprador debería solicitar el certificado actual si existe, verificar que su alcance incluye el desarrollo contratado y el servicio de alojamiento, y obtener un resumen de prueba acotado que muestre fecha, alcance, hallazgos materiales y estado de remediación. "Estábamos implementando" no debe convertirse en "estamos certificados".
La misma disciplina se aplica a la privacidad. ElArtículo 32 del GDPRrequiere medidas técnicas y organizativas apropiadas al riesgo, incluyendo resiliencia, restauración y evaluación periódica. Si SOFTWARESTUDIO es un procesador, controlador o ninguno para un conjunto de datos específico depende de la implementación y el contrato. Un sistema de patio puede contener nombres de conductores, números de teléfono, matrículas o imágenes de acceso; un sistema RMA puede contener datos de contacto y producto del cliente. Las categorías de datos, propósitos, retención, subprocesadores, ubicaciones, eliminación y obligaciones de asistencia deberían mapearse por módulo en lugar de cubrirse con una frase genérica de "cumplimiento del GDPR".
Para los compradores de tecnología operativa, laguía de seguridad bajo demanda de CISA/FBIofrece preguntas prácticas para proveedores sobre configuraciones seguras predeterminadas, divulgación de vulnerabilidades, listas de materiales de software y manejo del ciclo de vida. Aplicar esas preguntas aquí es un método de adquisición, no una afirmación de que SOFTWARESTUDIO tiene una vulnerabilidad conocida. Solicite una ruta de divulgación de vulnerabilidades, inventario de componentes compatibles, objetivos de parches críticos, ciclo de vida de dependencias y proceso de notificación. Luego coloque las respuestas en el contrato.
La nube es un contrato de servicio, una ruta y un diseño de recuperación
SOFTWARESTUDIO ofrece una elección entre su modelo de nube/nube privada y la implementación local. La página del producto WMS se refiere a VMware, instantáneas, copias de seguridad e integración de directorios; la empresa dice que opera infraestructura en ATMAN Varsovia y Netia Jawczyce. Estas afirmaciones indican más propiedad operativa que un vendedor que simplemente revende un inquilino de nube pública sin nombre. También crean más preguntas, porque el proveedor es potencialmente responsable de las capas de aplicación, base de datos, virtualización y red.
Las instalaciones en sí son reales y sustanciales.ATMANdescribe centros de datos en el área de Varsovia neutrales en cuanto a operador con controles de energía, físicos y de conectividad.Netiadescribe su instalación en Jawczyce, inaugurada en 2021, con 1 060 metros cuadrados, tres rutas de energía, salvaguardas físicas y asistencia remota. Esas descripciones del operador establecen la capacidad de la instalación. No prueban que un cliente de SOFTWARESTUDIO esté replicado en ambas, que la conmutación por error sea automática, o que se eviten las mismas personas y dependencias de red.
La evidencia de enrutamiento independiente añade una segunda capa.bgp.toolsasocia AS210959 con el nombre legal completo de SOFTWARESTUDIO y la organización RIPE ORG-SSZO117-RIPE. En la vista capturada mostraba dos rutas IPv4 /24, una IPv6 /48, estado RPKI válido para los anuncios IPv4 observados y AS12741 Netia como el upstream observado.IPinfocorroboró los dos /24 y mostró el ASN como de una sola conexión a través de AS12741;Cloudflare Radarpresentó por separado el ASN bajo el nombre de SOFTWARESTUDIO en Polonia.
Esa es una evidencia significativa, pero su significado es estrecho. Muestra que la entidad legal es visible en el sistema de enrutamiento interdominio con su propia identidad de sistema autónomo y espacio de direcciones anunciado. No muestra qué direcciones alojan el WMS, si la producción usa esos prefijos, quién posee los routers físicos, dónde termina una sesión, cómo funciona la protección DDoS, o si existe una ruta de respaldo privada o no observada. No puede probar que una carga de trabajo de cliente esté en Varsovia o Jawczyce.
La concentración de upstream observada es, no obstante, una pregunta de diligencia legítima. Si el tráfico público a los prefijos controlados por la empresa depende de un solo upstream, dos instalaciones físicas pueden compartir un dominio de fallo a nivel de operador. Por el contrario, un único upstream público observado no prueba que todas las rutas de servicio sean de un solo operador: las VPN de clientes, otras direcciones asignadas por el proveedor o acuerdos de conmutación por error latentes pueden no aparecer en esa vista.
El comprador debería solicitar una topología específica para el servicio contratado, que muestre operadores, propiedad de direcciones, dependencias de DNS y certificados, cortafuegos, balanceadores de carga, replicación de base de datos, redes de respaldo y administración fuera de banda.
La topología debe luego conectarse a los objetivos de recuperación. "Dos centros de datos" no es un RTO. ¿Las máquinas virtuales se replican continuamente o se restauran desde copia de seguridad? ¿La replicación de la base de datos es síncrona, asíncrona o ausente? ¿Qué pérdida de datos es posible en la conmutación por error? ¿Quién toma la decisión, con qué frecuencia se ensaya y puede el sitio secundario manejar la carga de producción completa? ¿Los sistemas de identidad y monitoreo son lo suficientemente independientes para operar durante el mismo evento?
Un diagrama sin un informe de ejercicio fechado sigue siendo una afirmación de diseño.
La evidencia de recursos de red también cambia la discusión sobre la salida. Los datos del cliente alojados en infraestructura controlada por el vendedor deben ser exportables sin depender del acceso continuo a un servicio en declive. Las dependencias de dominio, certificado, lista blanca de IP y VPN deben inventariarse. Si un socio de integración permite solo las direcciones fuente de SOFTWARESTUDIO, una migración puede requerir cambios coordinados entre operadores e interfaces ERP. Esos son costos de cambio incluso cuando el esquema de la base de datos está documentado.
Aquí es donde la propuesta de infraestructura de la empresa puede convertirse en un diferenciador. Un proveedor especializado con su propia huella enrutable e instalaciones nombradas puede dar a un comprador respuestas técnicas directas, coordinación más rápida y una topología adaptada a las operaciones logísticas polacas. Pero debe convertir la visibilidad en aseguramiento. El ASN es evidencia de presencia, no de resiliencia; los nombres de las instalaciones son evidencia de ubicaciones posibles, no de conmutación por error; VMware es un componente, no un resultado de recuperación.
El SLA publicado es legible, y operativamente débil sin un anexo
Muchos vendedores de software pequeños publican poco detalle contractual. SOFTWARESTUDIO lo hace, y eso es valioso porque hace inspeccionables las compensaciones. Lapágina actual de parámetros técnicos y SLA, mostrada como actualizada en mayo de 2026, indica disponibilidad mensual del 99 %. Un mes de 30 días tiene 720 horas, por lo que el uno por ciento permite 7,2 horas de no disponibilidad contada antes de que se incumpla el titular.
Incluso ese cálculo es solo el comienzo. La página dice que el mantenimiento planificado puede anunciarse con 48 horas de antelación y se excluye hasta ocho horas al mes. Su definición de incidente incluye una incapacidad de recuperar o actualizar datos que dure al menos una hora. Las interrupciones repetidas más cortas pueden ser destructivas operativamente en un pico de despacho mientras escapan de ese umbral. El comprador necesita el punto de medición, la regla de agregación y el feed de evidencia, no solo un porcentaje.
La respuesta y la restauración también son diferentes. La respuesta publicada de 15 minutos se aplica en horario laboral, de lunes a viernes de 08:00 a 16:00. La página dice que la restauración puede demorar hasta 48 horas en el 98 % de los casos. Un almacén que opera por la noche o los fines de semana puede enfrentar una brecha grave entre la criticidad operativa y la promesa de soporte estándar. "Respuesta" puede significar acuse de recibo en lugar de trabajo cualificado, y "restaurar" puede significar servicio técnico en lugar de estado de almacén reconciliado. Ambos términos necesitan definiciones vinculadas a la severidad.
La misma página describe copias de seguridad diarias retenidas durante 14 días. Eso implica un posible intervalo de pérdida de datos que debe resolverse mediante el cronograma exacto, registros y diseño de replicación; no promete por sí mismo un objetivo de punto de recuperación de 24 horas. También dice que los créditos de servicio son del uno por ciento por hora completa de exceso, requieren una reclamación dentro de 14 días y están limitados a la tarifa mensual.
Los créditos pueden disciplinar la presentación de informes, pero no compensan las recogidas perdidas del transportista, la parada de producción, el deterioro o la conciliación manual.
Hay un problema de control de versiones en la documentación pública. Unapágina de SLA de ruta heredadadescribe una disponibilidad del 99,95 % sobre una base anual, una cifra y período de medición materialmente diferentes. Con el 99,95 %, el margen anual es de aproximadamente cuatro horas y 23 minutos; con el 99 % mensual, el margen nominal es de más de siete horas en un mes de 30 días antes de exclusiones. La existencia de ambas páginas no prueba engaño ni cuál gobierna. Prueba que el contrato ejecutado debe identificar una versión de documento exacta y una regla de precedencia.
El SLA actual también supuestamente permite cambios del proveedor con aviso y otorga al cliente una opción de rescisión. La rescisión no es un remedio práctico si la migración lleva meses. Las reducciones materiales deberían desencadenar un período de transición más largo, servicio continuado en los términos anteriores cuando sea factible, y una exportación asistida. La disponibilidad, respuesta, restauración, copia de seguridad y horas de soporte deberían ser anexos contractuales que no puedan cambiar mediante una edición de página web.
Un SLA específico para almacén debería medir resultados comerciales. Los incidentes críticos sugeridos incluyen incapacidad de autenticar operadores de almacén, recibir o emitir stock, crear tareas móviles, imprimir etiquetas requeridas, intercambiar pedidos liberados, conciliar colas de interfaz o acceder al historial de auditoría. Debería distinguir una interrupción completa de una degradación severa y aplicar respuesta 24/7 donde el almacén opera 24/7. Debería establecer un RPO y un RTO, pero también un objetivo de conciliación: el tiempo en que el estado de stock y tareas restaurado se demuestra consistente con las operaciones físicas.
Finalmente, el comprador debería exigir informes de servicio. La evidencia mensual debería incluir disponibilidad en los puntos de medición acordados, mantenimiento, incidentes, tiempos de respuesta y restauración, éxito de copias de seguridad, pruebas de restauración, capacidad, backlog de interfaz y causas raíz recurrentes. Sin esa evidencia, el proceso de reclamación hace que el cliente pruebe el fallo del proveedor. El SLA público es una divulgación útil; no es aún una asignación de riesgo operativo adecuada para un centro de distribución en funcionamiento continuo.
Velocidad de implementación versus patrimonio de personalización
El FAQ del WMS de SOFTWARESTUDIO describe una implementación típica de aproximadamente cuatro a ocho semanas, que incluye preanálisis, configuración, pruebas de integración ERP y formación. Eso puede ser plausible para un almacén acotado que adopta flujos de trabajo establecidos. Se vuelve menos plausible como expectativa universal una vez que entran en juego múltiples sitios, automatización, facturación 3PL compleja, lotes regulados, etiquetas a medida, acceso a patio y comportamientos ERP heredados. La pregunta correcta es qué incluye "implementación".
SOFTWARESTUDIO también vendedesarrollo de software a medida. Esa es una ventaja genuina cuando un almacén tiene procesos diferenciadores o un entorno heredado que el software empaquetado no puede absorber. También es la ruta principal hacia la dependencia del proveedor. Cada flujo de trabajo personalizado puede convertirse en una rama que debe probarse contra versiones futuras del producto, correcciones de seguridad, cambios de dispositivo y actualizaciones de ERP.
La adquisición debería comenzar con un registro de ajuste de brechas que clasifique cada requisito como configuración estándar, extensión soportada, integración externa, elemento de hoja de ruta del producto o modificación única del núcleo. La clasificación importa más que el número de requisitos. Un campo configurable o regla puede sobrevivir a una actualización a través de un contrato de metadatos soportado. Una modificación directa a la lógica de transacciones del núcleo puede requerir fusión manual repetida.
El contrato debería identificar qué parte posee cada artefacto, dónde se almacenan el código fuente y la configuración, cómo se versionan y qué cobertura de regresión automatizada existe.
La reescritura de StudioSystem descrita en la historia de la empresa es relevante porque sugiere que el vendedor ha gestionado la evolución de la plataforma antes. Pero la historia no divulga la compatibilidad de migración ni la carga para los clientes. Un nuevo comprador debería solicitar dos referencias que hayan cruzado una versión mayor de plataforma o base de datos y preguntar qué se rompió, cuánto duró la ejecución dual, quién pagó la remediación personalizada y si los datos históricos de auditoría permanecieron consultables.
La aceptación de la implementación debería usar trazas comerciales completas, no una aprobación pantalla por pantalla. Una traza comienza con un pedido ERP, continúa con cita, recepción física, ubicación, ajuste de inventario, asignación, picking, carga y salida, y termina con acuses de recibo y consecuencias financieras upstream. Otra comienza con una devolución y termina con disposición y reemplazo. Cada traza debería incluir entradas duplicadas, tardías, inválidas y fuera de secuencia. El propósito es ver si las excepciones permanecen en un modelo auditable o escapan a correo electrónico y tickets de soporte.
La formación debería probarse por rol y turno. Un gerente de almacén necesita colas de excepción, aprobación y conciliación; un picker necesita tareas inequívocas y de baja fricción; un guardia de puerta necesita identificación rápida y resolución de citas; TI necesita monitoreo y gobierno de acceso; finanzas necesita liquidación y exportación. "Usuarios formados" no es un criterio de aceptación. El comprador debería medir la finalización de tareas, el reconocimiento de errores y la recuperación con operadores ordinarios, no solo con campeones del proyecto.
El gobierno del cambio después de la puesta en marcha es la línea divisoria entre un producto y un patrimonio. Las versiones deberían llevar notas de versión, cambios de dependencias y base de datos, correcciones de seguridad, pasos de reversión y un informe de impacto específico del cliente. Un entorno de prueba debería contener integraciones representativas y datos anonimizados. Las correcciones urgentes no deberían eludir el mismo registro de migración del que depende el soporte futuro.
Si solo el vendedor puede entender o implementar una extensión, el contrato comercial debería reconocer esa dependencia a través de continuidad de soporte, documentación y asistencia para la salida.
El precio es opaco; el costo de cambio es visible
Las páginas de WMS y VSS describen conceptos de licencias de usuario, procesador y desarrollador y dicen que la cotización depende del alcance. La evidencia actual no contiene una tabla de precios pública. Eso impide una comparación externa de costo total y hace que las definiciones de unidad sean críticas. Un "usuario" puede significar nominal, concurrente, basado en turno o vinculado a dispositivo. Un "procesador" puede referirse a un componente de servidor, trabajador de integración o unidad de capacidad. Una licencia de desarrollador puede ser una apertura valiosa o un requisito previo pago para cada extensión.
El cronograma comercial debería modelar crecimiento y estrés, no solo la plantilla del primer día. Debería valorar usuarios concurrentes estacionales, sitios adicionales, entornos de prueba y recuperación ante desastres, tráfico de API, almacenamiento, informes, motores de etiquetas, dispositivos, entornos, horas de soporte, actualizaciones y exportación de datos. Un almacén no debería descubrir durante la temporada alta que la resiliencia o el rendimiento de la interfaz están fuera de la base cotizada.
Los términos públicos exponen una forma más consecuente de dependencia. Lostérminos de ruta heredadaindexados dicen que los datos del cliente siguen siendo del cliente, describen copias de seguridad diarias retenidas durante 14 días, otorgan una ventana de acceso posterior a la rescisión de 14 días antes de la eliminación, indican al cliente que haga su propia copia de seguridad y señalan que otro método de exportación puede requerir un pedido y tarifa separados. Debido a que esa página puede no ser el acuerdo firmado actual, estas son preguntas de diligencia, no términos asumidos. Sin embargo, son lo suficientemente específicas como para exigir resolución.
"El cliente posee los datos" no es un plan de salida. El contrato necesita un cronograma de exportación que enumere datos maestros, documentos abiertos e históricos, stock por unidad y ubicación, lotes y números de serie, usuarios y roles, registros de auditoría, archivos adjuntos, campos personalizados, estados de integración, informes y tablas de códigos. Debería indicar formato, esquema, codificación, relaciones, estabilidad de identificadores, frecuencia de entrega y validación.
Una copia de seguridad SQL en bruto puede preservar información mientras resulta inutilizable para un sucesor; una colección de archivos CSV puede ser legible mientras pierde el linaje.
La salida debería ensayarse antes de la renovación. El cliente debería recibir una exportación representativa, cargarla en un entorno de análisis independiente, conciliar recuentos y rastrear varias transacciones de principio a fin. Debería probar si las etiquetas, archivos adjuntos e historial de auditoría permanecen vinculados. El contrato debería proporcionar un período de recuperación más largo que las dos semanas apresuradas cuando sea necesario, definir evidencia de eliminación, preservar copias de retención legal de manera adecuada y fijar el precio de la asistencia para la transición por adelantado.
El costo de cambio más profundo puede ser procesal más que técnico. Si años de excepciones están codificados en reglas gestionadas por el vendedor, informes y cambios SQL, otro WMS no puede reproducirlos solo a partir de datos. El registro de ajuste de brechas y el inventario de personalizaciones deberían convertirse, por lo tanto, en activos vivos del cliente. Cada nueva excepción debería responder si es una acomodación temporal, una regla configurable, una mejora del producto o una dependencia a medida. Esa disciplina reduce tanto el riesgo de migración como el riesgo de soporte actual.
La competencia cambia lo que debería significar "ajuste"
SOFTWARESTUDIO no compite solo con otros desarrolladores personalizados polacos. Un comprador puede elegir un suite de almacén vinculada a equipos de manipulación de materiales, un módulo nativo de ERP, una plataforma global en la nube o un producto especializado más reducido. Cada alternativa mueve el riesgo a un lugar diferente.
Mecalux Easy WMSse comercializa en formas cloud y local con integración ERP, automatización y robótica, funciones multi-propietario y multi-almacén y uso multilingüe. Su presión de comparación no es una característica única; es la combinación de ecosistema de software y automatización física. Un comprador con una inversión importante en transportadores o shuttles puede valorar una ruta de automatización responsable. Un comprador con equipos heterogéneos puede preferir un integrador más neutral.
Elmarco RF de SAP EWMdocumenta la separación entre la lógica de negocio y la presentación para diferentes dispositivos de radiofrecuencia y formatos de pantalla. Para una empresa centrada en SAP, EWM puede reducir la fricción de datos maestros y límites de transacciones a costa de un programa de plataforma más grande y habilidades especializadas. SOFTWARESTUDIO debe mostrar que su integración puede preservar la intención y conciliación de SAP sin recrear un ERP dentro del WMS.
Manhattan Active Warehouse Managementse posiciona como nativo de la nube, basado en microservicios y continuamente actualizado, conectando la actividad del almacén con mano de obra, automatización y transporte.Blue Yondercomercializa orquestación en la nube a través del trabajo en almacén, mano de obra, robótica, slotting, patio y devoluciones. Estas son afirmaciones de competidores, no prueba de menor costo o mejores resultados. Establecen expectativas sobre la cadencia de versiones, la amplitud de la orquestación, los ecosistemas de automatización y el soporte global.
La fortaleza comparativa probable de SOFTWARESTUDIO es la proximidad y adaptabilidad: un equipo establecido desde hace mucho tiempo trabajando en una pila tecnológica regional familiar, con productos WMS, patio y devoluciones, más desarrollo personalizado y una huella de infraestructura identificable. Esa combinación puede acortar la comunicación y adaptarse a flujos de trabajo inusuales. Su riesgo comparativo es la misma adaptabilidad: el comportamiento a medida puede superar la documentación estándar, las rutas de actualización y las habilidades transferibles.
Por lo tanto, la selección debería evitar una hoja de cálculo de puntuación de características en la que cada vendedor marca "API", "nube", "móvil" y "patio". Dimensiones mejores son la integridad de transacciones bajo fallo, el ajuste logrado sin modificación del núcleo, el tiempo para diagnosticar una discrepancia de interfaz, la recuperación probada, la ergonomía del dispositivo, la compatibilidad de versiones, la portabilidad de datos, la cobertura de soporte y la capacidad del cliente para operar sin un implementador nombrado. Un vendedor más pequeño puede ganar esas pruebas. Un suite grande puede fallarlas.
La escala y la marca no son sustitutas de la evidencia.
También hay una elección estratégica sobre dónde debería residir la inteligencia. Los suites globales avanzados comercializan cada vez más la optimización en mano de obra, transporte, robótica y demanda. Un WMS especializado puede seguir siendo valioso si posee hechos de ejecución limpios y los expone bien a la optimización externa. Se vuelve vulnerable si la analítica y las integraciones dependen de tablas a medida opacas.
La exportación de eventos similar a EPCIS, APIs estables y un modelo semántico gobernado permitirían a SOFTWARESTUDIO seguir siendo la autoridad de ejecución mientras los clientes cambian las herramientas de planificación circundantes.
La prueba de adquisición que resolvería la pregunta de calificación
La pregunta de calificación es si las interfaces, el modelo de datos, las rutas desconectadas, los controles de rol y los procedimientos de recuperación de SOFTWARESTUDIO forman un plano de control útil o un patrimonio de personalizaciones frágil. Eso puede responderse mediante una prueba de evidencia por etapas antes de la producción.
Primero, congele la arquitectura propuesta. El vendedor debería entregar un diagrama de componentes y flujo de datos para la implementación exacta: navegador, clientes Android, red inalámbrica, identidad, puerta de enlace o servicios API, componentes de aplicación, SQL Server, informes, trabajadores de integración, monitoreo, copia de seguridad, sitio de recuperación y ruta de soporte del vendedor. Cada componente debería tener un propietario, política de versiones y efecto en caso de fallo.
El diagrama debería distinguir la huella del sistema autónomo del vendedor de las redes asignadas por el proveedor o del cliente, e identificar qué instalación y ruta sirven cada dependencia de producción.
Segundo, defina un libro mayor de transacciones dorado. Seleccione quizás veinte objetos de negocio representativos: recepciones ordinarias y parciales, lote incorrecto, SSCC desconocido, sobre-recepción, stock en cuarentena, pedido de salida cancelado, picking dividido, picking corto, cross-docking, recuento de inventario, reversión, reprogramación de vehículo, matrícula duplicada, devolución y corrección de interfaz. Para cada uno, indique los registros esperados e invariantes en ERP, WMS, VSS/RMA y stock físico. Luego ejecútelos con evidencia de auditoría exportada.
Esto prueba la distinción documentada entre plan y hecho, no solo que una pantalla de ruta feliz funciona.
Tercero, ataque las interfaces. Envíe pedidos duplicados con identificadores de mensaje iguales y diferentes. Entregue actualizaciones fuera de orden. Elimine acuses de recibo. Cambie datos maestros entre la asignación y el picking. Caduque credenciales durante un backlog. Devuelva datos malformados desde un tercero de confianza. Interrumpa la red después del escaneo físico pero antes de que la respuesta llegue al dispositivo. El resultado esperado no es "nada sale mal"; es que el sistema contenga el fallo, preserve el linaje, evite cambios injustificados de stock y le dé al operador una cola de recuperación clara.
Cuarto, pruebe las operaciones desconectadas por tarea. Elimine el acceso a internet preservando la LAN local, elimine el servidor preservando el Wi-Fi, y aísle un único dispositivo móvil. Observe por separado la recepción, el picking, el inventario, la puerta y el despacho. Si una tarea debe detenerse, confirme que el usuario vea una parada segura e inteligible. Si una tarea continúa, verifique que su autoridad local esté acotada y la conciliación sea determinista. Luego ejecute el runbook manual acordado y demuestre que el ingreso posterior no puede confundirse con un escaneo en vivo.
Quinto, pruebe los roles en lugar de inspeccionarlos. Cree una identidad de picker, receptor, contador de inventario, aprobador de inventario, operador de puerta, gerente de almacén, servicio de integración, administrador de cliente y soporte del vendedor. Intente acciones prohibidas: aprobar la propia corrección, eliminar trabajo registrado, ver otro inquilino, cambiar un mapeo de interfaz, exportar datos personales, deshabilitar registros y usar una cuenta inactiva. Confirme tanto la denegación como la auditoría. Revise cómo comienza, expira y se reporta la elevación de emergencia.
Sexto, realice la recuperación desde un estado medido. Registre la base de datos y la posición física de un conjunto controlado de mercancías, luego simule la pérdida contratada. Restaure usando las mismas personas, medios y entorno secundario que usaría la producción. Mida la restauración del servicio, la pérdida de datos y el tiempo para conciliar stock, tareas e interfaces. Compare el resultado con el lenguaje de copia de seguridad y restauración del SLA público. Una captura de pantalla de un trabajo de copia de seguridad exitoso no es un sustituto.
Séptimo, inspeccione el ciclo de vida del software. Solicite la matriz de versiones soportadas, notas de versión, proceso de parches críticos, inventario de componentes de terceros y política de fin de vida útil. Laguía de implementación técnica de NIS2 de ENISAes una lista de verificación útil para el manejo de incidentes, continuidad, seguridad de la cadena de suministro, desarrollo seguro y control de acceso incluso cuando el alcance legal de una parte no ha sido determinado. El comprador también debería solicitar una lista de materiales de software, ruta de divulgación de vulnerabilidades y objetivos de remediación, siguiendo las preguntas de seguridad bajo demanda, sin asumir que la ausencia de un artefacto público prueba la ausencia de un proceso interno.
Octavo, audite cada personalización. El vendedor debería mostrar si es configuración, una extensión soportada o una bifurcación del núcleo; dónde vive; su propietario; pruebas automatizadas; dependencias; comportamiento de actualización; documentación y formato de salida. Seleccione una extensión histórica y llévela a través de una actualización de producto simulada. Si solo el desarrollador original puede explicar el resultado, el proyecto ha identificado un riesgo de concentración antes de que se convierta en una interrupción.
Noveno, ejecute un ejercicio completo de exportación y preparación para el sucesor. Obtenga el esquema y un paquete de datos representativo, reconstruya el stock y rastree transacciones fuera de la plataforma, y confirme que los archivos adjuntos, campos personalizados, listas de códigos y eventos de auditoría permanecen conectados. Mida el proceso. Compárelo con la ventana de rescisión y acuerde una transición operativa más larga si es necesario. Haga que las exportaciones validadas regulares sean parte de la operación del servicio, no una concesión única en la salida.
Décimo, contractualice la realidad observada. Los anexos firmados deberían nombrar las versiones de documento que gobiernan, reemplazar la ambigüedad del SLA público, definir cobertura de severidad 24/7 cuando sea necesario, especificar objetivos de RPO/RTO y conciliación, asignar responsabilidades de seguridad y privacidad, listar subprocesadores e instalaciones, fijar el precio de escala y salida, y adjuntar los registros de ajuste de brechas y personalizaciones. El cliente debería retener el derecho a la evidencia a través de informes de servicio y ejercicios periódicos.
Estas pruebas son exigentes porque el software ocupa una posición exigente. También son proporcionadas. Un WMS que puede evitar que un palé se asigne dos veces, preservar un historial de lote en disputa y reanudar de forma segura tras un fallo merece más escrutinio que una aplicación departamental ordinaria. La documentación publicada de SOFTWARESTUDIO da suficiente especificidad para hacer las pruebas concretas. La pregunta abierta es si el sistema implementado y el contrato se desempeñan tan coherentemente como el vocabulario de transacciones documentado.
Lo que la evidencia pública no puede decidir
El conjunto de evidencia congelada no contiene mediciones de disponibilidad independientes, puntos de referencia bajo carga pico, especificación de API pública canónica, certificado ISO 27001 actual, informe de prueba de penetración, lista de materiales de software, política pública de divulgación de vulnerabilidades o ejercicio de recuperación presenciado de forma independiente. Tampoco contiene un informe de interrupción o violación de SOFTWARESTUDIO documentado de forma independiente.
Esa última ausencia no es evidencia de que no haya ocurrido ningún incidente; significa que el historial de incidentes no puede usarse responsablemente ni para condenar ni para tranquilizar.
Los resultados de los clientes están igualmente sub-evidencia. La cronología de la empresa describe implementaciones e integraciones, y el material comercial histórico respalda una presencia sostenida en el mercado, pero la evidencia pública no cuantifica la precisión del inventario, el rendimiento del muelle, el exceso de implementación, la resolución de tickets o el costo de actualización. Por lo tanto, los clientes de referencia deberían seleccionarse por similitud arquitectónica, no ofrecerse solo por nombre: ERP comparable, número de sitios, patrón de turnos, automatización, complejidad 3PL y antigüedad de la personalización.
La evidencia de enrutamiento es precisa pero estrecha. Soporta un puente identidad-red y una vista puntual de prefijos y un upstream observado. No puede localizar aplicaciones individuales ni probar redundancia. La evidencia de las instalaciones verifica que ATMAN y Netia operan sitios capaces; no puede verificar la ubicación contratada de SOFTWARESTUDIO dentro de ellos. Cualquier declaración más allá de esos límites convertiría la evidencia útil de recursos de red en ficción de infraestructura.
La documentación en sí es evidencia y una señal de riesgo. Las rutas actuales y heredadas exponen términos detallados, pero sus cifras de disponibilidad divergen. Los manuales describen roles y transacciones, pero no publican todos los invariantes. Las páginas de producto nombran integraciones, pero no exponen contratos de interfaz canónicos. Nada de esto descalifica al vendedor. Identifica el trabajo que la adquisición debe completar y los artefactos que deberían volverse contractuales.
Veredicto: un plano de control plausible que debe probar sus rutas de excepción
SOFTWARESTUDIO pasa la prueba de credibilidad básica. La identidad legal, el dominio, el historial de registro, el hilo largo de WMS/RMA/YMS y la presencia de enrutamiento AS210959 se unen en una empresa operativa. Su documentación revela un concepto de almacén serio: los planes no mueven stock; los documentos físicos lo hacen. El suite abarca flujos de trabajo de almacén, patio y devoluciones, ofrece trabajo en navegador y Android, se integra con categorías principales de ERP y puede implementarse en formas alojadas por el vendedor o locales.
Su calificación no es un veredicto sobre la disponibilidad de funciones. Se basa en la asignación de riesgos. El SLA estándar público es débil para un almacén en funcionamiento continuo a menos que se fortalezca. La huella de enrutamiento observable plantea una pregunta legítima de diversidad de upstream. El desarrollo personalizado puede crear ajuste y dependencia al mismo tiempo. Los materiales públicos no establecen un modelo offline completo, certificación actual, semántica de interfaz, recuperación medida o una salida asegurada.
Esas brechas son comprobables. Si SOFTWARESTUDIO puede demostrar interfaces idempotentes y reconciliables, linaje inmutable de plan a hecho, comportamiento seguro de desconexión específico de tarea, separación de roles efectiva, recuperación ejercitada, extensiones seguras para actualizaciones y una exportación completa validada, su modelo especializado podría ser una ventaja. La empresa no solo automatizaría documentos de almacén; gobernaría los momentos en que los datos empresariales y la realidad física discrepan.
Si no puede, el peligro no es un WMS obviamente roto. Es un sistema que funciona a través de excepciones acumuladas hasta que sus mapeos personalizados, conocimiento de soporte y suposiciones de infraestructura se vuelven inseparables de la operación del cliente. El acto de adquisición decisivo es, por lo tanto, hacer visibles las excepciones antes de la puesta en marcha. En el software de almacén, la ruta feliz demuestra que una demo puede funcionar. El palé en disputa demuestra si se puede confiar en un plano de control.