
Resumen
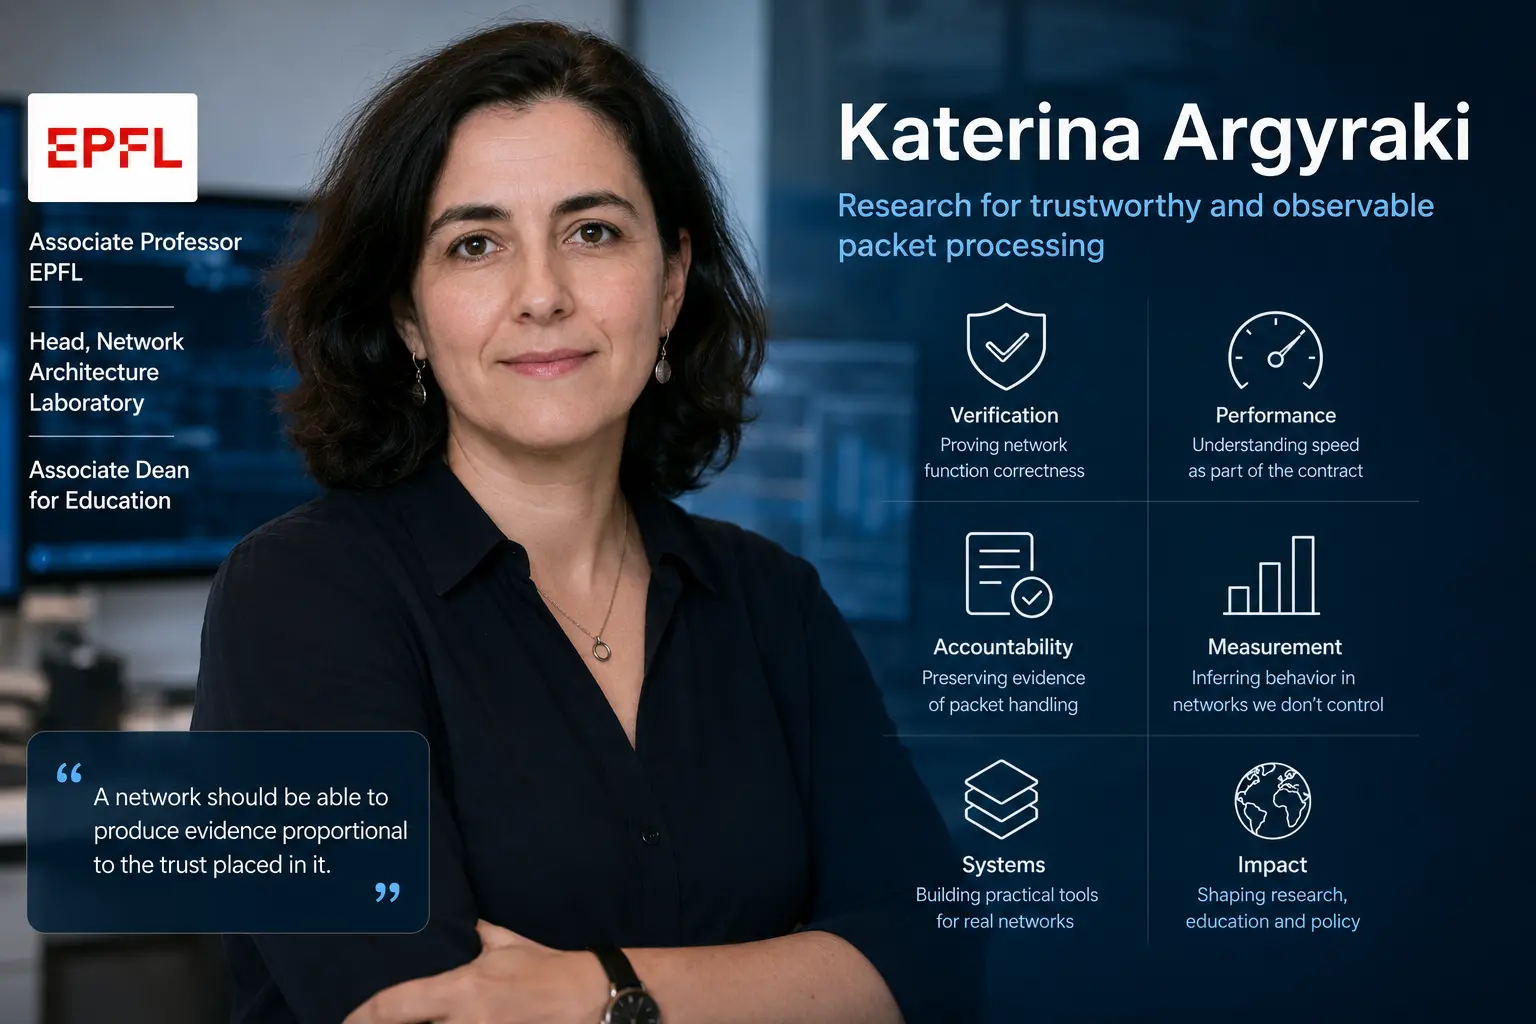
- Katerina Argyraki dirige el Network Architecture Laboratory de la EPFL y ejerce como vicedecana de Educación; su investigación se pregunta cómo se puede demostrar, medir y explicar el comportamiento del procesamiento de paquetes en lugar de aceptarlo por confianza.
- RouteBricks estableció que el reenvío por software podía escalar mediante paralelismo; más tarde, trabajos como Software Dataplane Verification, un NAT verificado, Vigor y Klint trasladaron la garantía desde reglas abstractas al código de implementación e incluso a binarios sin código fuente disponible.
- PIX y el razonamiento posterior sobre la caché tratan el rendimiento como parte de la corrección, reconociendo que una función puede reenviar los paquetes correctos y, aun así, incumplir las expectativas de latencia o caudal en una CPU, una NIC o una jerarquía de memoria determinadas.
- Los recibos de paquetes, la inferencia de neutralidad, la extracción de latencia a partir de grabaciones de videojuegos y los estudios de caché perimetral amplían la rendición de cuentas a redes que los observadores no controlan, pero ninguno de ellos puede probar todas las causas o intenciones internas únicamente a partir de evidencia externa.
El procesamiento de paquetes suele pedir al usuario que confíe en una cadena invisible
Un paquete entra en un router de software o en una middlebox. El código analiza sus cabeceras, consulta tablas, actualiza estado, quizá cambia una dirección o elige un servidor de destino y, después, lo reenvía o lo descarta. El operador ve contadores y registros. El cliente ve un resultado. Ni uno ni otro tienen necesariamente la prueba de que la implementación realizó la transformación prevista, evitó los fallos de memoria, cumplió su objetivo de latencia y trató el tráfico comparable de forma coherente.
Esa brecha es fácil de pasar por alto cuando la función se empaqueta como un dispositivo. Un cortafuegos puede exponer una interfaz de políticas y un panel de estado mientras oculta la ruta de código que aplica la regla. Una función de red virtual puede entregarse como un binario cuyo proveedor considera el código fuente como propiedad exclusiva. Un servicio en la nube puede revelar la latencia de extremo a extremo, pero no las colas, las cachés o las decisiones de ubicación que la produjeron.
La garantía de las redes aborda tradicionalmente partes del problema. La verificación de configuración puede comprobar si las reglas de reenvío crean un bucle o vulneran el aislamiento. Las pruebas pueden enviar paquetes representativos. La monitorización puede observar pérdidas y retardos. Estos controles son útiles, pero no responden a la misma pregunta. Un modelo de políticas correcto no demuestra que la implementación en C sea segura en memoria. Una prueba funcional superada no describe el rendimiento con un estado de caché distinto. El retardo de extremo a extremo no identifica qué red aplicó un tratamiento diferente.
La trayectoria investigadora de Argyraki puede leerse como un esfuerzo por construir evidencia en cada frontera. El primer paso fue demostrar que el procesamiento de paquetes por software podía alcanzar un rendimiento serio. Una vez que el software flexible se convirtió en un plano de datos creíble, la corrección ya no podía descartarse como un problema de prototipos de baja velocidad. El trabajo de verificación pasó entonces de los modelos de alto nivel al código y a los binarios. El trabajo sobre interfaces de rendimiento trató la velocidad como un comportamiento que hay que describir, no como un punto de referencia que hay que repetir.
Los recibos de paquetes conservaron evidencia de eventos de reenvío seleccionados. La medición externa buscó la rendición de cuentas allí donde el observador no tiene acceso a la implementación.
El resultado no es un único sistema de certificación. Es una pila de métodos con supuestos distintos. La prueba formal necesita una especificación y un modelo de entorno de confianza. La verificación de binarios necesita contratos que describan el comportamiento permitido. Una interfaz de rendimiento está ligada al hardware y a la carga de trabajo. Un recibo puede ser auténtico pero incompleto. Una inferencia externa puede revelar un patrón sin demostrar un motivo.
Argyraki es profesora asociada en la EPFL, directora del Network Architecture Laboratory y vicedecana de Educación de la School of Computer and Communication Sciences. Sus cargos institucionales establecen su responsabilidad actual sobre un programa de investigación y sobre la docencia; no la convierten en autora única de los sistemas asociados al laboratorio. Los artículos incluyen estudiantes y colaboradores cuya contribución de implementación y conceptual debe seguir siendo visible.
Por tanto, la forma más útil de valorar su contribución no es contar nombres de proyectos. Es examinar cómo esos proyectos acotan distintas formas de incertidumbre. La pregunta común es si una red puede producir evidencia proporcionada a la confianza que se deposita en ella.
Los primeros trabajos conectaron la conmutación de alta velocidad con las cuestiones académicas de los sistemas
Los registros de la EPFL indican que Argyraki completó un doctorado en la Universidad de Stanford en 2007 y fue una de las primeras empleadas de Arista Networks antes de incorporarse a la EPFL. La combinación es relevante porque la situó cerca de dos presiones que moldearon la red moderna: la demanda de conmutación de alto rendimiento y el deseo de trasladar más comportamiento de red al software.
El contexto inicial de Arista no debe convertirse en autoría de productos ni en una narrativa de capital sin respaldo en evidencia pública. Su importancia es experiencial. La conmutación comercial expone restricciones que los modelos académicos pueden simplificar: tasas de paquetes, jerarquías de memoria, interfaces de dispositivos, presión de lanzamiento y clientes cuyas redes no pueden detenerse para esperar una demostración.
Los planos de datos por software ofrecieron otra forma de control. Los procesadores de propósito general permitían a los desarrolladores cambiar funciones de paquetes sin esperar a un nuevo ASIC de función fija. La contrapartida era el rendimiento y la previsibilidad. Una implementación flexible que procesara muy pocos paquetes por segundo o se comportara de forma errática bajo carga seguiría siendo un objeto de laboratorio.
Esa tensión creó los cimientos de RouteBricks. Si el reenvío por software podía escalar mediante paralelismo entre núcleos y servidores, los routers y las middleboxes podían convertirse en sistemas programables ordinarios. Una vez ocurrido eso, llegaron las preguntas habituales del software: cómo establecer la seguridad de memoria, la corrección funcional, el comportamiento de rendimiento y la rendición de cuentas tras el despliegue.
La investigación de Argyraki se ha resistido sistemáticamente a resolver una capa fingiendo que las demás no existen. Una demostración que ignora el controlador o el hardware puede ser útil pero limitada. Un punto de referencia que omite la complejidad de las políticas puede ser rápido pero poco representativo. Una inferencia que detecta diferenciación no puede identificar automáticamente la intención. Los sistemas se construyen en torno a estas fronteras, no las ocultan tras una afirmación universal.
El entorno académico también importa. Un laboratorio puede diseñar métodos cuyo valor no es inmediatamente comercial. Los recibos de paquetes pueden requerir nueva infraestructura y gobernanza antes de que un operador los adopte. La verificación de binarios puede alterar la contratación sin convertirse en un producto independiente. La medición externa puede alimentar un debate regulatorio aunque no pueda producir una conclusión jurídica.
El cargo actual de Argyraki como vicedecana de Educación añade otra dimensión institucional. El trabajo depende de formar investigadores capaces de moverse entre networking, métodos formales, medición y rendimiento de sistemas. Esos campos usan conceptos de evidencia distintos. Un ingeniero de redes puede aceptar una prueba; un investigador de verificación pregunta qué se demostró; un científico de medición pregunta cómo se seleccionó la muestra. El programa de investigación gana fuerza al reunir esos estándares en la misma conversación.
RouteBricks hizo que el reenvío por software fuera lo bastante rápido para merecer garantías más sólidas
RouteBricks, reconocido con el premio al mejor artículo de SOSP 2009, exploró cómo distribuir el procesamiento de paquetes entre servidores y núcleos de procesador de propósito general. La arquitectura usaba paralelismo para construir un router de software de alta velocidad, en lugar de asumir que una sola máquina de propósito general debía transportar cada paquete por una única ruta en serie.
La importancia del trabajo no es un número de rendimiento intemporal. El hardware, los controladores y los marcos de procesamiento de paquetes han cambiado sustancialmente desde 2009. RouteBricks demostró que el enrutamiento por software podía organizarse como un sistema escalable y que los límites de rendimiento no eran necesariamente un argumento para mantener la lógica de paquetes dentro de dispositivos cerrados.
El reenvío por software en paralelo plantea varias cuestiones de diseño. Los paquetes deben distribuirse entre núcleos sin destruir la afinidad de los flujos. El estado compartido por flujos puede crear contención. Las colas de la interfaz de red deben asignarse a hilos de procesamiento. La asignación de memoria y la localidad de caché afectan al caudal. Enviar trabajo a otro servidor añade comunicación y cuestiones de orden.
La arquitectura solo puede escalar allí donde la carga de trabajo se puede particionar. Un reenviador sin estado es más fácil que una función de red con contadores compartidos, estado de conexión o políticas complejas. Un punto de referencia basado en paquetes de tamaño mínimo tensa una ruta distinta de la dominada por transferencias grandes. La evidencia experimental del artículo debe mantenerse ligada a su banco de pruebas y a sus funciones.
RouteBricks cambió, no obstante, el problema de la rendición de cuentas. Si el enrutamiento por software fuera permanentemente más lento que el hardware, la garantía formal podría seguir siendo una cuestión de nicho. Un router de software creíble y de alta velocidad creó una opción de despliegue realista. Los operadores podían ganar flexibilidad, pero también ejecutarían más código en la ruta de paquetes y necesitarían evidencia de que ese código era seguro.
El trabajo anticipó marcos posteriores como DPDK, VPP y XDP sin ser idéntico a ellos. Esos ecosistemas proporcionan E/S de paquetes de alto rendimiento y modelos de procesamiento. No verifican automáticamente todas las funciones de red construidas sobre ellos. RouteBricks pertenece al linaje de rendimiento que hizo prácticas esas funciones; la investigación posterior de Argyraki abordó la confianza que requerían.
El premio fue un resultado de equipo. Un perfil centrado en una profesora no debe borrar a los colaboradores que diseñaron, implementaron y evaluaron el sistema. La contribución defendible es su papel en una trayectoria de investigación que conectó la escala del reenvío por software con las cuestiones de verificación posteriores.
La transición es importante porque el rendimiento y la corrección suelen competir por la atención de la ingeniería. El código optimizado usa agrupación, prefetching, diseños de memoria especializados y supuestos sobre los controladores que pueden dificultar el razonamiento. Los sistemas posteriores de Argyraki no evitaron esa tensión. Intentaron demostrar que las garantías útiles podían convivir con un procesamiento de paquetes competitivo, en lugar de exigir una implementación lenta y simplificada.
Software Dataplane Verification trasladó la garantía por debajo del modelo de configuración
Hacia 2014, la verificación de redes había avanzado considerablemente en la comprobación de reglas de reenvío y configuraciones. Un modelo podía determinar si un paquete podía llegar a un destino prohibido o quedar atrapado en un bucle. El modelo asumía que los dispositivos implementaban correctamente sus reglas. Software Dataplane Verification cuestionó ese supuesto analizando el código de implementación.
Una función de red puede vulnerar su política de varias formas que un modelo de configuración no revelará. Puede desreferenciar memoria inválida, gestionar mal paquetes malformados, actualizar el estado en el orden equivocado, fallar ante una cabecera inesperada o implementar un protocolo de forma distinta a la especificación. Una demostración sobre la tabla de reenvío prevista no cubre esos defectos.
El trabajo galardonado como mejor artículo de NSDI 2014 apuntaba al propio plano de datos por software. La investigación usó técnicas de verificación para establecer propiedades de las rutas de implementación, llevando el código de procesamiento de paquetes a un dominio asociado más a menudo a pequeños programas críticos que a redes orientadas al rendimiento.
Este movimiento cambia la base de confianza del sistema. En lugar de asumir que la función de red es correcta, la demostración asume un verificador, una especificación y un modelo del entorno. Los controladores, el hardware, el comportamiento del compilador y las bibliotecas externas pueden quedar fuera de la frontera. Una declaración responsable de verificación debe nombrar esos supuestos.
Las especificaciones son otra fuente de riesgo. Un verificador puede demostrar que el código cumple una propiedad incompleta o errónea. Para un NAT, la especificación debe indicar cómo se asignan los mapeos, cuándo caducan y qué paquetes se rechazan. Para un cortafuegos, debe definir la política y el comportamiento del estado. Un operador puede preocuparse por requisitos de nivel de servicio que no están presentes en el modelo formal.
El trabajo sigue teniendo valor estratégico porque reubica el desacuerdo. En lugar de discutir que un binario es «de confianza» porque lo construyó un proveedor, las partes pueden examinar la propiedad, la frontera de la demostración y los supuestos. Una verificación fallida puede identificar una ruta concreta. Una exitosa puede reducir una clase de incertidumbre sin reclamar omnisciencia.
La verificación a nivel de código también tiene implicaciones operativas. Las funciones de red evolucionan. Un parche puede invalidar una demostración o cambiar un supuesto. El proceso de verificación debe ser repetible como parte del desarrollo, no realizarse una sola vez para un artículo. Las herramientas, la reproducibilidad de la compilación y la propiedad de las especificaciones pasan a formar parte del ciclo de vida del software.
Los prototipos académicos se enfrentan a una brecha de comercialización en esta frontera. Un artículo puede verificar una función acotada en un entorno documentado. Un operador necesita integración con CI, soporte para su compilador y sus versiones de controladores, diagnósticos cuando la demostración falla e ingenieros capaces de actualizar el contrato. La investigación demuestra la posibilidad; el despliegue sostenido requiere una institución en torno al método.
Un NAT verificado mostró cómo las especificaciones acotadas pueden producir afirmaciones sólidas
El trabajo sobre un traductor de direcciones de red formalmente verificado proporcionó una prueba centrada del enfoque de verificación. El NAT es conceptualmente familiar pero con estado. Mapea direcciones y puertos internos a externos, sigue sesiones, reescribe paquetes y gestiona tiempos de espera. Un pequeño error puede enviar tráfico al extremo equivocado, filtrar un mapeo o hacer fallar la función.
Un objetivo de verificación útil necesita suficiente complejidad para importar y suficiente estructura para especificarse. El NAT ofrece ambas cosas. La implementación puede comprobarse en cuanto a seguridad de memoria y en cuanto a las relaciones entre paquetes de entrada, estado y salida. El resultado puede mostrar que las transformaciones definidas se cumplen en todas las rutas del programa, no solo en un conjunto de pruebas.
La solidez de la afirmación depende de lo que incluya el modelo. Si el controlador entrega una longitud de búfer malformada que el modelo de entorno excluye, la demostración puede no cubrir el comportamiento resultante. Si el hardware o el compilador vulneran un supuesto, la propiedad verificada en el código fuente puede no cumplirse en el binario. Si el despliegue añade una función personalizada, la demostración original ya no describe la función completa.
Estas matizaciones no vacían la verificación formal. Las pruebas ordinarias también dependen de un entorno y omiten rutas no probadas. El valor de una demostración es que sus supuestos y su propiedad pueden enunciarse con precisión, y que cubre un espacio de entradas más amplio —dentro de esos supuestos— que el de las pruebas por muestreo.
El linaje del NAT ayudó a motivar componentes verificados reutilizables. Una única función totalmente demostrada a mano puede requerir un esfuerzo del que carecen la mayoría de los desarrolladores de redes. Para influir en la infraestructura, el método necesita abstracciones para estructuras de datos comunes y patrones de procesamiento de paquetes. La carga de la demostración debe pasar a las herramientas y bibliotecas y no recaer por completo en especialistas.
La cuestión es tanto económica como técnica. La verificación cuesta tiempo por adelantado. Sus beneficios aparecen mediante defectos evitados, revisiones más fáciles o mayor confianza en la contratación. Esos beneficios son difíciles de cuantificar sin evidencia de producción. Una función de red de alto riesgo puede justificar el esfuerzo; una función experimental puede cambiar demasiado deprisa para que una demostración profunda se mantenga vigente.
La investigación de Argyraki no ofrece una fórmula universal de coste. Demuestra una vía por la que la afirmación «esta función es segura» puede sustituirse por una garantía acotada e inspeccionable. Ese cambio importa en infraestructuras donde un único binario puede procesar tráfico de muchos inquilinos y donde el operador puede no tener acceso al código fuente.
Vigor intentó convertir la demostración de pila completa en un flujo de trabajo de desarrollo
Vigor, publicado en SOSP en 2019, buscaba automatizar la construcción de funciones de red verificadas mediante componentes reutilizables, ejecución simbólica y especificaciones formales. La ambición era práctica: un desarrollador no debería necesitar convertirse en experto en demostración de teoremas para construir un NAT, un puente, un cortafuegos, un equilibrador de carga o un policer con garantías sólidas.
El sistema proporcionaba estructuras de datos verificadas y un modelo de programación restringido. La ejecución simbólica exploraba las rutas de paquetes y de estado. Las especificaciones describían la relación esperada entre entradas, estado y salidas. Las funciones resultantes aspiraban a ofrecer un rendimiento competitivo con el software ordinario y, al mismo tiempo, demostraciones sobre seguridad y comportamiento.
Restringir el modelo de programación forma parte del método. Un C arbitrario con punteros sin restricciones y concurrencia es difícil de verificar. Un marco puede hacer tratable la demostración controlando cómo se representa el estado y qué operaciones están permitidas. Esa restricción también puede hacer que algunas funciones resulten incómodas o imposibles. La pregunta correcta no es si Vigor verifica «C» en general, sino qué clase de funciones de red encaja en su modelo.
La expresión «pila completa» exige cuidado. Las descripciones de proyectos pueden sugerir una verificación que baja hasta el hardware, pero toda garantía conserva componentes de confianza y modelos. El verificador, las especificaciones, el compilador, los supuestos sobre los controladores y la interfaz de hardware forman una frontera. Una errata de la CPU o un defecto del firmware de la NIC no se eliminan porque la lógica de la función de red se haya demostrado.
La importancia de Vigor reside en la componibilidad. Los contenedores verificados y las primitivas de procesamiento de paquetes pueden reutilizarse entre funciones. Una demostración de un componente reduce el esfuerzo repetido. El flujo de trabajo de desarrollo puede detectar vulneraciones cuando cambia el código, no después del despliegue.
El sistema también ilustra por qué el rendimiento no es una preocupación secundaria. Una función verificada que consume sustancialmente más CPU puede ser rechazada por los operadores aunque su seguridad sea mayor. Las evaluaciones de Vigor intentaron mostrar que la demostración no exige un plano de datos inviable. Los resultados siguen ligados al hardware y a las funciones evaluadas.
La adopción operativa requeriría más que código abierto. Los toolchains deben compilarse en los sistemas actuales. Las especificaciones necesitan responsables. Los desarrolladores necesitan contraejemplos comprensibles. La integración con NICs, orquestación y telemetría tiene que preservar la frontera de la demostración. Los repositorios públicos establecen que los artefactos existen; no establecen un compromiso de soporte en producción ni una base de clientes.
Por tanto, Vigor debe tratarse como un importante sistema de investigación, no como una etiqueta de certificación. Muestra que una clase de funciones de red de alto rendimiento puede desarrollarse con una garantía formal sustancial. También expone el trabajo institucional necesario antes de que una demostración forme parte de las operaciones de red ordinarias.
Klint cambió la relación operador-proveedor al apuntar a los binarios
La verificación del código fuente es difícil cuando el operador no recibe el código fuente. Las funciones de red comerciales pueden entregarse como binarios propietarios. Un proveedor puede ofrecer documentación y pruebas, pero el cliente no puede asumir que el binario enviado corresponde exactamente con el código fuente o la compilación revisada.
Klint, presentado en NSDI en 2022, abordó esta frontera verificando binarios seleccionados de funciones de red sin requerir código fuente ni símbolos de depuración. Usaba contratos y «mapas fantasma» abstractos para modelar el estado y las interacciones. El enfoque pretendía permitir que un operador obtuviera garantías sobre el ejecutable que iba a ejecutar.
Esto cambia la conversación de contratación de forma concreta. Un proveedor podría preservar la confidencialidad del código fuente y, a la vez, suministrar un binario y un contrato que describiera su comportamiento previsto. El operador podría verificar propiedades definidas de forma independiente. El desacuerdo se desplazaría hacia la completitud del contrato y la fiabilidad de la herramienta de verificación, en lugar de quedarse en una exigencia de todo o nada sobre el código fuente.
El método está acotado. Klint evaluó un conjunto de funciones de red y reportó verificaciones en el orden de minutos para esos casos. Ese resultado no es un tiempo de demostración genérico para binarios arbitrarios. La concurrencia compleja, las instrucciones no soportadas, el código dinámico o las bibliotecas externas pueden ampliar el espacio de estados o quedar fuera del modelo.
Un contrato también puede omitir el comportamiento que más importa. Un equilibrador de carga puede ser seguro en memoria y, aun así, vulnerar un requisito de negocio sobre afinidad. Un cortafuegos puede cumplir una regla a nivel de paquetes y gestionar mal el tráfico de administración. El operador necesita experiencia para enunciar las propiedades correctas e identificar los supuestos del entorno.
La verificación de binarios ofrece, no obstante, una ventaja distinta sobre confiar en una compilación del código fuente. Comprueba el artefacto destinado al despliegue. Eso puede detectar diferencias del compilador o de la compilación dentro del modelo. No verifica el hardware, el firmware ni todos los componentes privilegiados que rodean a la función.
La responsabilidad se convierte en una cuestión de gobernanza importante. Si un proveedor entrega un contrato incompleto y la verificación pasa, ¿quién responde por la propiedad omitida? Si el verificador tiene un error, ¿el resultado es una garantía o una evidencia de investigación? Las herramientas técnicas pueden cambiar la evidencia disponible en una disputa, pero los contratos y la regulación deciden el remedio.
La contribución estratégica de Klint es desacoplar la disponibilidad del código fuente y la garantía. El código abierto sigue siendo valioso para la inspección y el mantenimiento. La verificación de binarios ofrece otra vía cuando la divulgación está restringida. Ambas pueden complementarse en lugar de definir campos opuestos.
Un resultado de demostración en verde solo es tan honesto como su base de confianza del sistema
Los métodos formales a veces se presentan con un resultado binario: verificado o no verificado. La infraestructura requiere una etiqueta más detallada. Una demostración se aplica a una propiedad, una implementación, un modelo de entorno y un toolchain. Todo lo que queda fuera de ese conjunto permanece como confiado, no modelado o probado por separado.
Para una función de red por software, la base de confianza del sistema puede incluir el verificador, el demostrador de teoremas, el compilador, el runtime, el marco de E/S de paquetes, el controlador, el firmware de la NIC, la CPU y los servicios del sistema operativo. Algunos sistemas reducen ese conjunto; ninguno elimina la realidad física. La afirmación debe identificar qué componentes se verificaron y cuáles se asumieron.
La especificación forma parte de la base de confianza porque define el éxito. Una implementación perfectamente demostrada de una política defectuosa es fiablemente incorrecta. Las especificaciones necesitan revisión por parte de personas que entiendan tanto el protocolo como el despliegue. La precisión formal no aporta automáticamente relevancia operativa.
Los modelos de entorno pueden ocultar entradas raras pero importantes. Las longitudes de paquete, el comportamiento del DMA, el tiempo, la concurrencia y la inyección de fallos pueden simplificarse. El modelo debe desafiarse con incidentes y fuzzing, no tratarse como un documento estático. Las pruebas y la verificación formal son complementarias porque fallan de formas distintas.
El mantenimiento de la demostración es otra frontera. Una función cambia después de una divulgación de seguridad, una petición de función o una actualización del compilador. Si el pipeline de verificación no puede ejecutarse en cada versión, la organización puede seguir desplegando sobre la reputación de un resultado antiguo. La demostración se convierte en deuda técnica, no en garantía.
La comunicación importa porque los operadores pueden sobreinterpretar las etiquetas. «NAT verificado» puede interpretarse como seguro, rápido y listo para producción cuando la demostración cubrió solo transformaciones de paquetes seleccionadas y seguridad de memoria. Los investigadores y proveedores necesitan un lenguaje que enuncie las garantías sin convertir cada salvedad en una nota ilegible.
El trabajo de Argyraki vuelve una y otra vez a este problema de la evidencia calibrada. El objetivo no es hacer que el usuario confíe ciegamente en el verificador. Es sustituir una vaga afirmación de confianza por una declaración estructurada que pueda examinarse, combinarse con otras evidencias y actualizarse cuando cambien los supuestos.
Por eso sus proyectos posteriores de rendimiento y rendición de cuentas pertenecen al mismo perfil. La demostración funcional responde a una pregunta. No muestra que la función cumpla un objetivo de latencia, que conserve evidencia de un paquete disputado ni que explique el comportamiento en una red remota. Una pila de garantías creíble necesita instrumentos separados para esas dimensiones.
PIX trató el rendimiento como una interfaz, no como un resultado de punto de referencia
Una función de red puede reenviar todos los paquetes correctamente y, aun así, defraudar a su usuario. La latencia puede aumentar con un tamaño de estado concreto. El caudal puede desplomarse con una distribución de paquetes determinada. Un cambio en el diseño de memoria puede crear fallos de caché. Una descarga en la NIC puede ayudar a una carga de trabajo y perjudicar a otra. La corrección funcional no implica un rendimiento utilizable.
PIX, publicado en NSDI en 2022, introdujo las interfaces de rendimiento: descripciones compactas extraídas automáticamente de funciones de red. En lugar de reportar un único número de punto de referencia, el sistema intentaba describir cómo cambiaba el rendimiento con las entradas relevantes y las condiciones del sistema. La interfaz podía servir para detectar regresiones, diagnosticar y razonar sobre la descarga.
La idea aborda un problema recurrente de contratación. Un proveedor afirma que una función puede procesar una tasa determinada. La carga de trabajo del operador contiene otros tamaños de paquete, otras distribuciones de estado y otro hardware. Una interfaz de rendimiento puede hacer explícitas las dimensiones de la afirmación y revelar dónde cambia el comportamiento de la función.
La extracción es en sí misma una aproximación. El sistema observa o analiza la función en un espacio elegido. Debe seleccionar variables, muestras y hardware. Una interacción importante omitida de ese espacio no aparecerá en la interfaz. Un modelo compacto puede ser útil sin ser completo.
La portabilidad es el límite más acusado. Una descripción extraída en una CPU, una jerarquía de caché, una NIC, un compilador y una colocación NUMA determinados puede no mantenerse tras una actualización. Incluso un pequeño cambio de código puede invalidarla. La interfaz necesita una versión y una identidad de entorno, igual que una API.
La evaluación de PIX cubrió doce funciones de red y varios usos. Eso establece una demostración acotada, no un modelo universal para todo el procesamiento de paquetes. El valor de la investigación reside en convertir el rendimiento en un objeto de primera clase que pueda compararse y comprobarse, en lugar de una expectativa informal.
Una interfaz de rendimiento también puede mejorar la verificación. Si los contratos funcionales dicen qué deberían hacer los paquetes y los contratos de rendimiento dicen bajo qué condiciones siguen siendo oportunos, un operador puede evaluar ambos. Los dos pueden entrar en conflicto: una comprobación de seguridad más fuerte puede aumentar el coste, y una optimización puede complicar la demostración. Hacer visible el equilibrio es mejor que permitir que aparezca como una regresión inexplicada.
El enfoque depende de la adopción organizativa. Los desarrolladores deben volver a ejecutar la extracción, los operadores deben definir regiones aceptables y los sistemas de despliegue deben identificar el hardware con precisión. Sin ese flujo de trabajo, la interfaz sigue siendo un artefacto de artículo. Con él, el rendimiento puede formar parte del control de cambios en lugar de ser una sorpresa descubierta en producción.
El razonamiento sobre la caché de la CPU trasladó la evidencia de rendimiento por debajo de las abstracciones de nivel de paquete
El código de procesamiento de paquetes suele parecer simple: analizar, buscar, modificar, reenviar. En los procesadores modernos, el coste puede estar dominado por dónde residen los datos en la jerarquía de caché, cómo se mapean las estructuras a los conjuntos de caché y si varios núcleos compiten por líneas compartidas. Dos implementaciones con el mismo algoritmo pueden comportarse de forma muy distinta por el diseño de memoria.
El grupo de Argyraki continuó la agenda de interfaces de rendimiento con un trabajo de razonamiento automatizado sobre el uso de la caché de la CPU, publicado en OSDI en 2024. La investigación intentaba identificar comportamientos de rendimiento que el perfilado ordinario puede no exponer hasta que una carga de trabajo alcanza una alineación o un patrón de contención desafortunado.
El razonamiento sobre la caché importa porque las funciones de red manejan estructuras de datos repetidas a alta tasa. Una entrada de tabla que se derrama de un nivel de caché, un diseño de estado por flujo que crea fallos de conflicto o un contador compartido entre núcleos pueden cambiar la latencia de cola y el caudal. Estos efectos pueden aparecer solo con determinados tamaños de tabla o distribuciones de tráfico.
Los puntos de referencia empíricos siguen siendo necesarios. Un modelo de comportamiento de la caché depende de los detalles del procesador y de los supuestos del programa. El prefetching, la ejecución fuera de orden, la NUMA y el DMA de la NIC pueden alterar los resultados. El razonamiento automatizado puede identificar condiciones y reducir el espacio de búsqueda; no produce garantías de rendimiento independientes del hardware.
El trabajo refuerza un punto más amplio: el rendimiento es parte del contrato observable del sistema. Un operador que decide si descargar una función necesita saber no solo el coste medio de CPU, sino dónde el software se vuelve inestable o sensible. Un desarrollador que revisa un parche necesita evidencia de que un campo nuevo no creó un precipicio de caché.
Este nivel de análisis puede ser caro y especializado. Los equipos de producto pueden no ejecutarlo para cada cambio. El reto estratégico es integrar las comprobaciones más valiosas en las herramientas ordinarias, del mismo modo que Vigor buscó trasladar la experiencia en demostraciones a componentes reutilizables.
El programa de investigación de Argyraki gana coherencia con esta progresión. RouteBricks mostró que el software en paralelo podía ser rápido. La verificación estableció garantías funcionales. PIX y el razonamiento sobre la caché hicieron inspeccionable el comportamiento de rendimiento. La siguiente pregunta era cómo conservar la evidencia después de que los paquetes atravesaran un sistema o una red que el observador no poseía.
Los recibos de paquetes conservan evidencia seleccionada sin retener todo el tráfico
La captura completa de paquetes puede proporcionar evidencia detallada, pero es cara e invasiva. Las redes de alta tasa producen volúmenes enormes. Las cargas útiles y los identificadores plantean preocupaciones de privacidad y seguridad. La conservación crea un objetivo valioso. Un operador puede necesitar investigar un único evento disputado sin almacenar todos los paquetes indefinidamente.
El muestreo retroactivo de paquetes y MorphIT exploraron alternativas basadas en recibos compactos y selección posterior al evento. El objetivo era conservar suficiente evidencia criptográfica o estructurada para poder auditar un evento más tarde, reduciendo el almacenamiento y limitando la exposición del contenido del tráfico.
La palabra «recibo» es útil porque separa la evidencia de la captura. Un recibo puede comprometerse con el hecho de que un paquete o una transformación fue observada sin reproducir el paquete completo. Puede respaldar una consulta o disputa posterior. La información exacta conservada determina qué puede demostrarse.
La completitud es el equilibrio central. El muestreo reduce el coste y el riesgo de privacidad, pero puede perder el paquete que importa. Una regla de selección determinista puede anticiparse o sesgarse. Las técnicas retroactivas buscan conservar opciones para la selección posterior, pero siguen operando dentro de los supuestos de almacenamiento y sensores.
La integridad criptográfica no demuestra que el sensor viera todos los paquetes ni que estuviera colocado en la frontera declarada. Un punto de medición comprometido puede omitir eventos. Un recibo puede mostrar que la evidencia registrada no fue alterada, dejando la completitud de la captura fuera de la garantía.
La gobernanza determina si el sistema es útil. ¿Quién controla los recibos? ¿Cuánto tiempo se conservan? ¿Pueden consultarlos los clientes? ¿Pueden las fuerzas del orden o los litigantes obligar a acceder a ellos? ¿Revelan los recibos relaciones de comunicación aunque no contengan cargas útiles? El formato técnico no puede responder a esas cuestiones institucionales.
MorphIT recibió el Applied Networking Research Prize del IRTF en 2020, un reconocimiento a la relevancia práctica de esta línea de trabajo. El premio pertenece a la investigación coautora y no debe convertirse en prueba de despliegue ni en mérito personal exclusivo.
Los recibos de paquetes podrían cambiar las disputas entre operadores y clientes al crear un objeto de evidencia compartido. También podrían crear una nueva capa de vigilancia si se desplegaran sin minimización. La contribución de Argyraki es exponer el equilibrio, no afirmar que la criptografía por sí sola produce rendición de cuentas.
La inferencia de neutralidad busca evidencia donde el operador controla el relato interno
Los usuarios y los reguladores suelen querer saber si una red trata el tráfico de forma diferente. El operador controla los routers, las políticas y la telemetría interna. Un observador externo ve latencia, pérdidas y caudal afectados por muchas causas: congestión, enrutamiento, servidores, condiciones de radio, colocación de contenidos y políticas intencionadas.
Argyraki y sus colaboradores desarrollaron métodos de inferencia de neutralidad de la red y de localización de la diferenciación de tráfico. El objetivo era diseñar mediciones que pudieran identificar diferencias de tratamiento coherentes y acotar dónde surgían, en lugar de depender de una única prueba de velocidad o de la explicación del operador.
La inferencia no es observación directa de la política. La evidencia estadística puede mostrar que dos clases de tráfico se comportan de forma distinta en condiciones controladas. Puede identificar un segmento coherente con la diferencia. No puede establecer automáticamente el motivo, la discriminación jurídica ni la línea de configuración exacta responsable.
Por tanto, el diseño experimental es decisivo. El tráfico debe ser comparable. Las mediciones necesitan suficientes puntos de observación y periodos de tiempo para separar la congestión transitoria del tratamiento persistente. Las rutas compartidas crean observaciones correlacionadas. Las diferencias de servidor y de contenido deben controlarse o modelarse.
El trabajo se cruza con la regulación, pero no proporciona estándares legales. Un regulador debe decidir qué tratamiento diferencial está prohibido, qué carga de la prueba se aplica y qué remedios son proporcionados. La evidencia técnica puede informar la decisión y exponer afirmaciones débiles; no puede definir la equidad por sí sola.
La falsa certeza es un riesgo en ambas direcciones. Un operador puede descartar la evidencia externa porque carece de visibilidad interna. Un crítico puede tratar toda diferencia de rendimiento como estrangulamiento intencionado. El uso responsable de la inferencia enuncia las explicaciones alternativas y la confianza con la que pueden rechazarse.
Esta línea de investigación extiende la pila de rendición de cuentas más allá del software que el analista puede verificar. Cuando el código fuente, los contratos y los recibos no están disponibles, una medición cuidadosamente diseñada puede crear evidencia. Sus puntos ciegos difieren de los de la demostración formal, y por eso los métodos pueden apoyarse mutuamente en lugar de competir por una única etiqueta universal.
Tero convierte las grabaciones públicas de videojuegos en un sensor distribuido de latencia
Un trabajo reciente asociado al laboratorio de Argyraki utiliza grabaciones públicas de videojuegos para inferir la latencia de red. Los juegos en línea suelen mostrar o codificar información de latencia visible en retransmisiones o vídeos grabados. Tero extrae observaciones de ese contenido público para construir evidencia casi en tiempo real sin desplegar una sonda dedicada en cada hogar.
El método es ingenioso porque reutiliza una superficie de medición existente. Los jugadores están distribuidos geográficamente, son sensibles a la latencia y a menudo exponen métricas durante el juego ordinario. Las grabaciones públicas pueden aportar observaciones de lugares donde la cobertura de sondas de investigación es limitada.
La muestra no es representativa de todos los usuarios de Internet. Está sesgada hacia juegos, plataformas, retransmisores y regiones donde se publica vídeo. La métrica mostrada puede reflejar la latencia del servidor del juego y no una ruta completa hacia otros servicios. Los dispositivos y las superposiciones pueden afectar a la interpretación.
La extracción también depende de la consistencia visual o de la plataforma. Los cambios de interfaz, las superposiciones ocultas y la compresión de vídeo pueden reducir la precisión. Una observación pública necesita contexto de tiempo y lugar para ser útil. El método puede generar una señal rica sin convertirse en un censo global.
Su valor es complementario. Los sistemas dedicados como RIPE Atlas proporcionan sondas controladas con software y programación conocidos. Las grabaciones de videojuegos aportan observaciones oportunistas ligadas a la experiencia real del usuario. Combinarlos puede revelar dónde discrepan la infraestructura controlada y el rendimiento vivido.
El proyecto ilustra el enfoque más amplio de Argyraki respecto a la evidencia externa. Cuando la red no ofrece telemetría interna, busca artefactos observables que restrinjan la explicación posible. El resultado debe usarse con la humildad apropiada a su muestra.
Tero también plantea cuestiones de privacidad y consentimiento. El contenido público está disponible para la observación, pero la extracción a gran escala puede crear conjuntos de datos que el publicador original no anticipó. Los investigadores y operadores necesitan políticas de conservación, agregación e identificación. Los métodos de rendición de cuentas no deberían recrear el problema de privacidad que pretenden resolver.
El trabajo se entiende mejor como un nuevo instrumento de medición. Su importancia estratégica dependerá de la validación frente a rutas conocidas, de la transparencia sobre los sesgos y de si los operadores o los responsables políticos pueden usar la señal para investigar condiciones de red específicas.
La caché perimetral complica la idea de que la diferenciación ocurre dentro de la red de acceso
El premio al mejor artículo de estudiante de SIGCOMM 2025 sobre la caché perimetral como diferenciación plantea una difícil cuestión de neutralidad. Los usuarios pueden recibir un rendimiento diferente no porque un proveedor de acceso estrangulara los paquetes, sino porque el contenido popular se colocó cerca, mientras que el contenido menos popular o menos conectado permaneció lejos.
La caché es económica y técnicamente eficiente. Servir objetos populares desde el borde reduce el tráfico de la red troncal y la latencia. Tratar toda ventaja resultante como discriminación impropia socavaría un mecanismo básico de la distribución de contenidos. Ignorar por completo la colocación también puede ocultar diferencias estructurales en quién recibe un buen rendimiento.
La evidencia relevante debe distinguir el tratamiento de paquetes de la arquitectura de contenidos. Dos flujos pueden recibir la misma política de reenvío y experimentar aun así retardos distintos porque uno termina en una caché local. Una prueba de velocidad centrada en el enlace de acceso no explicará la diferencia. Una política centrada solo en el estrangulamiento puede pasar por alto cómo las relaciones comerciales y la popularidad dan forma a la colocación.
La intención sigue siendo difícil de inferir. Una caché puede colocarse según la demanda y el coste, no con el deseo de perjudicar a un competidor. Un proveedor de contenidos más pequeño puede carecer del volumen de tráfico o de los recursos de integración necesarios para el despliegue en el borde. El usuario experimenta diferenciación aunque ninguna regla de paquetes la cree explícitamente.
Esto reencuadra la rendición de cuentas. La pregunta pasa a ser qué capa produjo el resultado y si el mecanismo es transparente y cuestionable. Los operadores, las redes de contenidos y los reguladores pueden necesitar evidencia sobre el alcance de la caché, las tasas de acierto, los criterios de colocación y la interconexión, no solo sobre el comportamiento de las colas.
El premio del artículo fue específicamente el de mejor artículo de estudiante e involucró a un equipo. El reconocimiento debe preservar la autoría estudiantil y el resultado de investigación acotado. No establece una medición universal de la discriminación por caché en Internet.
Para el programa de investigación de Argyraki, la caché perimetral conecta el trabajo temprano de rendimiento con la transparencia externa. Una red puede comportarse correctamente según su código de reenvío y producir aun así un servicio desigual a través de la arquitectura. La rendición de cuentas debe incluir, por tanto, dónde se colocan el contenido y el cómputo, no solo qué hacen los routers con los paquetes.
La implicación política no es una regla simple. La infraestructura eficiente depende de la caché. Las reclamaciones de equidad deben identificar cuándo la colocación refleja la demanda ordinaria, cuándo el acceso no está disponible en términos razonables y qué parte controla la decisión relevante. La medición puede aclarar la estructura; la gobernanza debe definir el remedio.
El reconocimiento académico no sustituye a la evidencia de despliegue
La trayectoria de Argyraki incluye el premio al mejor artículo de SOSP 2009 por RouteBricks, el premio al mejor artículo de NSDI 2014 por Software Dataplane Verification, el EuroSys Jochen Liedtke Young Researcher Award de 2016, el Applied Networking Research Prize del IRTF de 2020 por MorphIT y el premio al mejor artículo de estudiante de SIGCOMM 2025 asociado al trabajo de caché perimetral. Estos premios establecen el reconocimiento de los pares y la importancia de contribuciones de investigación concretas. No demuestran que los sistemas estén ampliamente desplegados, tengan soporte comercial ni se mantengan años después de la publicación.
Un artefacto de artículo puede ser influyente y, al mismo tiempo, difícil de construir sobre el hardware actual.
Esta distinción es especialmente importante para la verificación. Un prototipo exitoso puede demostrar que una clase de función de red puede demostrarse. Un operador necesita soporte para sus binarios, controladores y proceso de versiones. Los repositorios públicos muestran disponibilidad, no un compromiso de nivel de servicio.
La atribución de equipo es otro control editorial. Los perfiles de profesores suelen comprimir el trabajo en el nombre del líder del laboratorio. Los estudiantes y colaboradores pueden haber diseñado los mecanismos principales y escrito el código. El propio registro de premios actual lo señala mediante la categoría de mejor artículo de estudiante.
El papel de Argyraki es sustancial sin borrar esas contribuciones. Ha dirigido una agenda de laboratorio que conecta rendimiento, demostración y rendición de cuentas a través de muchos proyectos. Asesorar, enmarcar y sostener el programa son formas de autoría y liderazgo distintas de implementar cada sistema.
La ausencia de un censo público de despliegue comercial debería matizar las afirmaciones. Sería razonable decir que el trabajo ha influido en la investigación y ha creado métodos que podrían alterar la contratación o la regulación. Sería irresponsable afirmar que Vigor, Klint o los recibos de paquetes son práctica estándar de producción sin evidencia de operadores.
La investigación académica puede crear valor antes de la adopción como producto. Cambia qué preguntas pueden plantearse a proveedores y operadores. Un comprador puede solicitar un contrato de binario. Un regulador puede exigir una metodología de inferencia. Un desarrollador puede tratar el rendimiento como una interfaz. Esos cambios conceptuales forman parte de la infraestructura aunque las herramientas sigan siendo experimentales.
La pila de rendición de cuentas funciona porque sus capas fallan de forma distinta
La verificación funcional puede demostrar propiedades seleccionadas bajo un modelo. Puede omitir errores de hardware y de especificación. Las interfaces de rendimiento pueden identificar regiones donde una función se ralentiza. Pueden no sobrevivir a un cambio de hardware. Los recibos de paquetes pueden conservar evidencia de eventos seleccionados. Pueden perder el paquete disputado o crear riesgo de privacidad. Las mediciones externas pueden revelar resultados diferenciales. Pueden no identificar la intención.
Los métodos se fortalecen al combinarse. Una función de red verificada puede producir recibos cuyo formato y procesamiento están a su vez especificados. Una interfaz de rendimiento puede identificar cuándo un cambio de software altera el tiempo aunque la demostración funcional siga pasando. Las mediciones externas pueden revelar que un despliegue supuestamente correcto se comporta de forma distinta al modelo.
La composición también crea un problema de gobernanza. Partes distintas pueden controlar cada capa. Un proveedor suministra el binario y el contrato. Un operador ejecuta el verificador. Una plataforma proporciona el hardware. Un tercero almacena los recibos. Los investigadores o reguladores realizan mediciones externas. La rendición de cuentas depende del acceso a la evidencia y del acuerdo sobre su interpretación.
Ningún indicador verde debería convertirse en una insignia universal de confianza. «Verificado» puede ocultar una propiedad estrecha. «Dentro de la interfaz de rendimiento» puede ignorar el impacto en el nivel de servicio. «Recibo presente» puede omitir la completitud de la captura. «Diferenciación detectada» puede reportarse como intención. La fuerza de la pila reside en preservar esas distinciones.
Este enfoque es más exigente que una etiqueta de certificación, pero se adapta mejor a las redes programables. El código, el hardware y la política cambian. La evidencia tiene que versionarse con el artefacto y el entorno. Una garantía que no puede actualizarse quedará obsoleta conservando su autoridad.
La investigación de Argyraki ha pasado de sistemas que el operador controla hacia redes observadas desde fuera. La trayectoria es coherente porque ambos escenarios implican confianza asimétrica. En uno, el proveedor dice que su código es correcto. En el otro, el operador dice que su red es neutral o tiene buen rendimiento. La investigación pregunta qué evidencia puede hacer comprobable la afirmación.
El desafío no resuelto es la adopción institucional. Las herramientas requieren responsables, estándares e incentivos. Los proveedores pueden resistirse a contratos que expongan el comportamiento. Los operadores pueden no querer conservar recibos. Los reguladores pueden preferir métricas simples. El éxito académico no garantiza que la evidencia se recopile cuando ocurre una disputa.
La contribución duradera del programa puede ser cambiar la pregunta por defecto de «¿Confiamos en este sistema?» a «¿Qué afirmación, bajo qué supuestos, puede respaldar esta evidencia?». Esa es una pregunta más limitada y una base más útil para las decisiones de infraestructura.
La verificación cambia la contratación solo cuando la afirmación se convierte en contrato
Un operador de red que compra un dispositivo de software o una función de red virtual normalmente recibe una lista de funciones, cifras de rendimiento y términos de soporte. Un modelo de contratación orientado a la verificación haría un conjunto distinto de preguntas. ¿Qué propiedad se afirma? ¿Qué binario y qué configuración se comprobaron? ¿Qué entorno se modeló? ¿Qué componentes siguen siendo de confianza? ¿Qué ocurre cuando el proveedor actualiza el código?
El trabajo de Argyraki sobre verificación a nivel de código fuente y de binario hace prácticas esas preguntas. Klint es especialmente relevante porque apunta a binarios en lugar de exigir la divulgación del código fuente. Un operador podría en principio pedir a un proveedor que entregue un binario, un contrato funcional y evidencia de que el artefacto lo cumple. Esto cambia la conversación sobre la confianza de «hemos revisado nuestro código» a una afirmación acotada sobre el archivo que el cliente ejecutará.
El contrato aún debe redactarse. Un cortafuegos puede ser seguro en memoria y no fallar mientras aplica la política equivocada. Un NAT puede preservar los invariantes de los mapeos bajo el modelo y fallar cuando un controlador se comporta de forma distinta. Un equilibrador de carga puede distribuir los flujos correctamente y no cumplir un requisito de rendimiento. La verificación debe vincularse, por tanto, al objetivo de servicio del operador, no a la propiedad que la herramienta pueda demostrar más fácilmente.
Las actualizaciones crean la frontera comercial más difícil. La evidencia de una versión no cubre automáticamente una versión menor posterior. Un cambio de compilador, una actualización de biblioteca o una bandera de compilación distinta pueden alterar el binario. Los proveedores y clientes necesitan una regla sobre cuándo se exige re-verificación y con qué rapidez puede completarse. Las compilaciones reproducibles y los artefactos firmados pueden conectar la demostración con el paquete desplegado.
Las interfaces de rendimiento como PIX podrían complementar el contrato funcional. En lugar de aceptar un único máximo de throughput, un comprador podría exigir una descripción de cómo cambian la latencia o el caudal con el tamaño de paquete, la ocupación de estado, el comportamiento de caché y las funciones seleccionadas. La interfaz tendría que regenerarse para el hardware y la versión de software de destino. Su valor reside en revelar la sensibilidad, no en prometer que cada despliegue coincidirá con un laboratorio.
La base de confianza del sistema debería aparecer en el lenguaje de contratación. Si una demostración asume un marco, un controlador, un modelo de NIC y un comportamiento de CPU, esos supuestos pertenecen a la matriz de soporte. Un proveedor no debería comercializar «verificación de pila completa» dejando que el cliente descubra que una ruta de descarga propietaria quedó excluida.
Este modelo no exige que toda función de red se verifique formalmente. Crea niveles de evidencia. Una función de gran radio de impacto que maneja tráfico no confiable puede justificar demostraciones más sólidas y comprobaciones de binario. Una herramienta interna de bajo riesgo puede depender de pruebas. La decisión puede reflejar el coste del fallo y la frecuencia del cambio.
El efecto estratégico sería hacer portable la garantía entre organizaciones. Hoy, gran parte del conocimiento de verificación permanece en un equipo de investigación o en un proveedor especializado. Un contrato que nombre propiedades, versiones y componentes de confianza da a los operadores algo que pueden auditar después de que cambien el personal y los proveedores. Sin ese envoltorio operativo, incluso una demostración sólida sigue siendo una publicación, no una gobernanza de infraestructura.
La evidencia de paquetes necesita custodia, límites de privacidad y una declaración honesta de completitud
Los recibos de paquetes y el muestreo retroactivo buscan conservar evidencia sin almacenar todos los paquetes. Su valor práctico dependerá de cómo se recopile y gobierne la evidencia después de que el mecanismo criptográfico haya hecho su trabajo.
Un recibo puede mostrar que un punto de medición se comprometió con información de paquetes seleccionada. No puede demostrar que el sensor viera todos los paquetes, que estuviera colocado en la frontera declarada ni que su reloj y sus claves fueran fiables. Un auditor necesita identidad del dispositivo, versión de software, historial de claves y un relato de las condiciones de captura. De lo contrario, un recibo intacto puede autenticar una observación incompleta.
La cadena de custodia importa durante las disputas. Los recibos deben llevar marca de tiempo, conservarse bajo una política documentada y protegerse contra la alteración o el borrado selectivo. El acceso debe registrarse porque incluso la evidencia comprimida o que preserva la privacidad puede revelar relaciones de comunicación. La parte que opera la red no debería ser la única capaz de interpretar el registro cuando este pretende respaldar una rendición de cuentas externa.
Las limitaciones de privacidad no son secundarias. La captura completa de paquetes puede exponer contenido e identificadores mucho más allá de la cuestión operativa. El muestreo y los compromisos criptográficos pueden reducir la conservación, pero los parámetros determinan qué sigue siendo vinculable. Un diseño debe especificar quién puede consultar la evidencia, bajo qué autoridad y si las consultas repetidas pueden reconstruir una actividad que un único recibo pretendía ocultar.
La completitud debe reportarse como una propiedad, no implicarse. Si el sistema muestrea eventos de forma probabilística, el resultado puede respaldar afirmaciones sobre probabilidades y patrones observados. No debe presentarse como prueba de que un evento no observado no ocurrió. La selección retroactiva es valiosa porque los investigadores pueden no conocer de antemano los paquetes relevantes, pero sigue acotada por lo que se comprometió y conservó.
Estos requisitos de gobernanza conectan el trabajo de Argyraki sobre rendición de cuentas de paquetes con su investigación de inferencia externa. Ambos crean evidencia sobre sistemas que el observador no controla por completo. Su credibilidad depende de explicar el punto de observación y las causas alternativas. Una medición de neutralidad puede identificar una diferenciación persistente sin demostrar el motivo. Un recibo puede establecer evidencia de procesamiento seleccionado sin demostrar la ruta interna completa.
La contribución práctica es, por tanto, un vocabulario más sólido para las disputas. Los operadores, usuarios y reguladores pueden preguntar qué se midió, dónde, con qué garantías y qué sigue siendo desconocido. Eso es más defendible que tratar los registros internos del operador o una sonda externa como la verdad completa.
Un contraejemplo es más valioso cuando cambia la regla operativa
Las herramientas de verificación suelen producir un paquete, un estado o una ruta de ejecución que vulnera una propiedad reclamada. El artefacto puede acortar la depuración, pero su mayor valor es institucional. Revela si la especificación, la implementación o el supuesto de despliegue eran incorrectos.
Los equipos deben conservar los contraejemplos como casos de regresión y vincularlos al contrato corregido. Si la propiedad era incompleta, la especificación cambia. Si el código era incorrecto, el binario y las pruebas del código fuente cambian. Si el entorno vulneró un supuesto, la matriz de soporte o el monitor del runtime cambian. Cerrar solo el error inmediato pierde la evidencia.
Esta práctica conecta el trabajo de verificación de Argyraki con las interfaces de rendimiento y la rendición de cuentas de paquetes. Un contraejemplo funcional, una regresión de rendimiento y una medición externa son formas distintas de desacuerdo entre la afirmación y el comportamiento. Cada una se convierte en conocimiento de infraestructura duradero solo cuando alguien es dueño de la regla resultante y la verifica tras cambios posteriores.
La demostración se vuelve operativa solo cuando alguien es dueño de los supuestos
El trabajo de Argyraki no ofrece una máquina que pueda certificar una red una vez y eliminar la incertidumbre. Ofrece métodos para hacer visibles incertidumbres específicas. Esa distinción determina si la investigación se convierte en práctica responsable o en lenguaje de marketing.
Un operador que usa verificación necesita un responsable de la especificación. El equipo que extrae una interfaz de rendimiento debe volver a ejecutarla cuando cambie el hardware. Un sistema de recibos necesita reglas de conservación y acceso. Un programa de medición externa necesita muestreo y validación. Cada supuesto debe pertenecer a alguien que pueda actualizarlo o cuestionarlo.
La oportunidad de infraestructura es significativa. Los binarios propietarios podrían comprarse con contratos verificables. Las funciones de red de alto rendimiento podrían llevar propiedades de seguridad formales. Las regresiones de rendimiento podrían detectarse antes del despliegue. Los usuarios podrían obtener evidencia sobre el tratamiento de paquetes sin requerir acceso interno completo.
Los riesgos son igualmente concretos. Un verificador puede convertirse en un nuevo monopolio de confianza. Los recibos pueden crear vigilancia. Los modelos de rendimiento pueden quedar obsoletos. La inferencia puede sobreinterpretarse en disputas políticas. Una etiqueta formal puede dar a un sistema inseguro mayor credibilidad que un sistema abiertamente no verificado.
La respuesta correcta no es rechazar la garantía porque esté acotada. Las operaciones de red ordinarias ya dependen de evidencia acotada: pruebas, contadores, registros y afirmaciones de proveedores. El programa de Argyraki mejora la precisión de esos límites y da a las distintas partes formas de cuestionarlos.
Su trabajo actual en la EPFL conecta la ruta de paquetes con una cuestión más amplia de transparencia de Internet. El reenvío rápido, la demostración formal, el comportamiento de la caché y la latencia de los videojuegos pueden parecer temas separados. Son lugares distintos en los que se pide al usuario que confíe en un sistema que no puede inspeccionar por completo.
Una red no puede demostrar todo lo que hizo con cada paquete sin un coste y una intrusión en la privacidad inaceptables. A menudo puede producir mejor evidencia de la que produce hoy. El valor de la investigación de Argyraki reside en definir el equilibrio: qué puede demostrarse, qué puede medirse, qué puede conservarse y qué debe seguir siendo una inferencia.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance