
Resumen
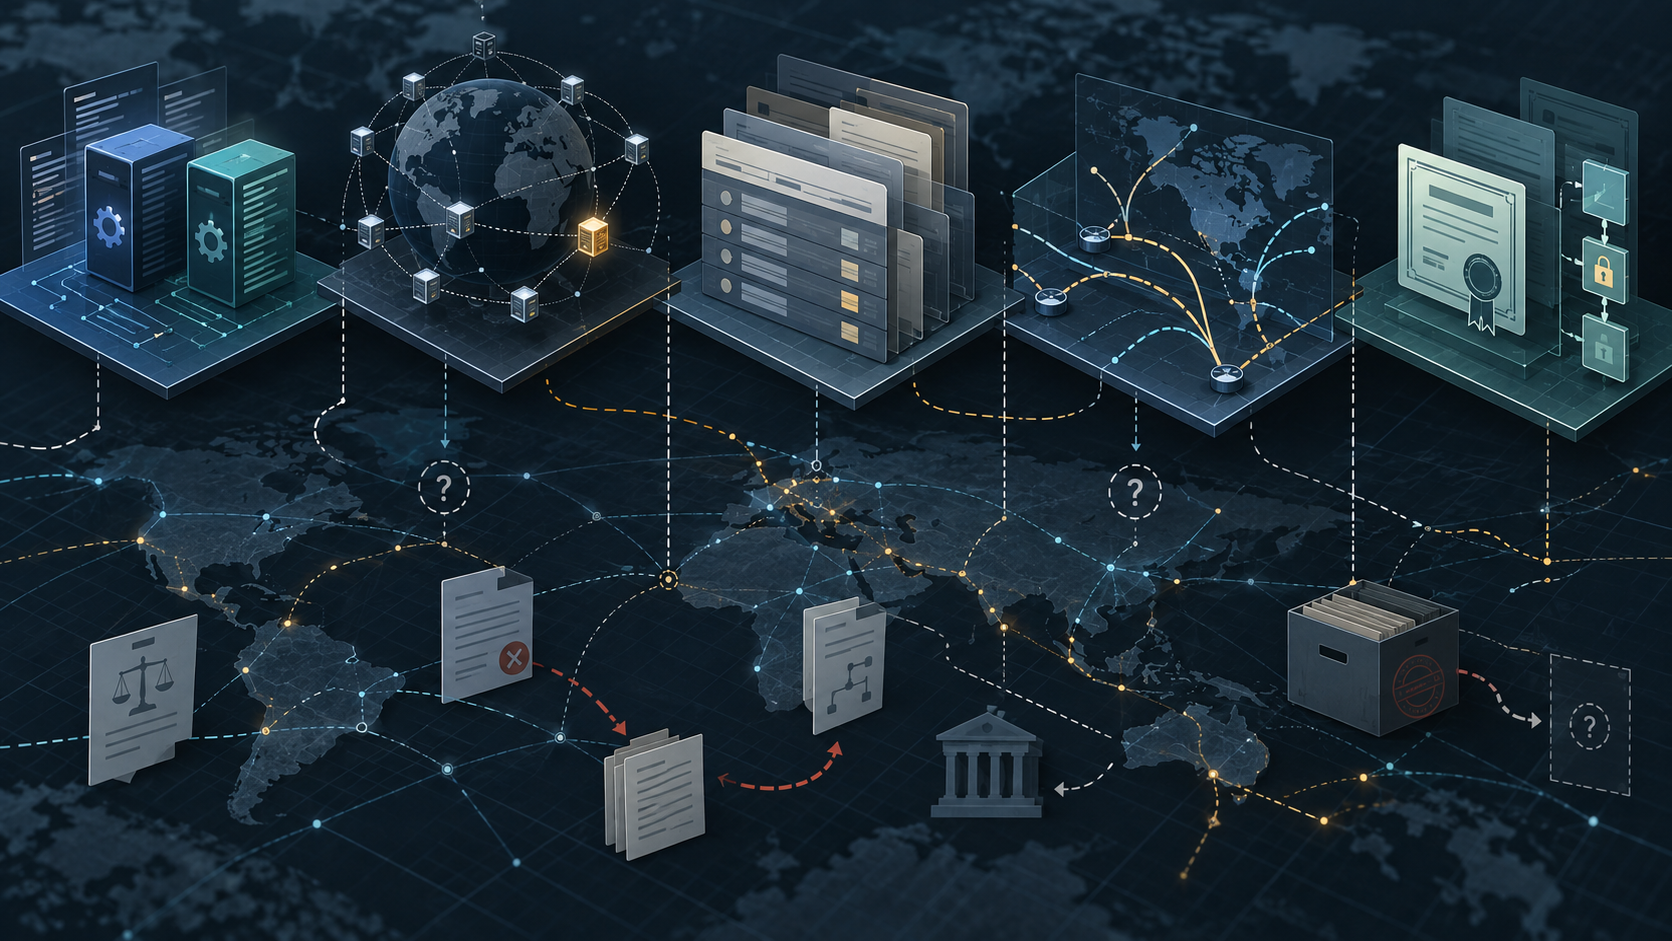
- ISC aparece en cinco superficies distintas: mantenimiento de software, participación en F-root, identidad registral, enrutamiento observado y autorización RPKI. Cada una responde a una pregunta institucional diferente.
- Las fuentes públicas revisadas no demuestran un instrumento transversal que una esas superficies bajo una autoridad única. La identidad de ISC, ISC-AGP1 y AS210764 debe mantenerse separada hasta que un registro fechado u otro documento establezca su relación.
La pregunta correcta no es simplemente qué servicios o identificadores aparecen asociados con ISC. Es qué poder concreto puede demostrar la organización, sobre qué objeto, durante qué periodo y mediante qué procedimiento puede otra parte cuestionarlo o reemplazarlo.
Cinco libros contables, no una sola cadena de mando
El sitio de Internet Systems Consortium presenta a la organización como desarrolladora y mantenedora de BIND y Kea, y como participante en funciones de infraestructura de Internet. Las páginas de BIND y Kea y sus respectivas documentaciones respaldan una afirmación de mantenimiento o tutela de proyectos. Sin embargo, describir un proyecto como mantenido por ISC no prueba que la organización posea todos los derechos exclusivos, controle cada instalación descendente o conserve por sí sola las credenciales y reglas de sucesión del proyecto (ISC, BIND, Kea, documentación de BIND 9, documentación de Kea).
Ese límite importa porque el mantenimiento de software y el control operativo no son equivalentes. ISC puede publicar código, documentación, avisos y versiones; los distribuidores pueden empaquetarlo; los operadores pueden desplegarlo; y cada operador puede mantener sus propios servidores, configuraciones, credenciales, procesos de actualización y mecanismos de recuperación. La evidencia pública disponible demuestra una relación de mantenimiento atribuida a ISC, no el control de cada servicio que utiliza BIND o Kea.
La segunda superficie es F-root. El registro público del sistema de servidores raíz identifica organizaciones e instancias asociadas con esa infraestructura y es pertinente para examinar la participación de ISC en una instancia F-root (Root Server System). El registro puede demostrar una función operativa o una asociación pública, pero no permite inferir por sí solo quién concedió la función, qué acuerdo la sostiene, qué revisión se aplica, quién puede retirar la autorización o cómo se organiza la sucesión si cambia el operador. Tampoco convierte una participación en F-root en autoridad sobre la política de la zona raíz o sobre todos los sitios que forman el sistema.
La tercera superficie es la identidad de recursos de Internet. RIPE Database y RIPEstat son los sistemas públicos pertinentes para examinar objetos asociados con ISC-AGP1 y AS210764 (RIPE Database, RIPEstat). Una entrada registral puede mostrar un titular registrado, un mantenedor, un estado u otros campos de autorización, pero el objeto no equivale automáticamente a la propiedad económica, al control corporativo unificado ni a la responsabilidad diaria por una red. La evidencia disponible para esta investigación no reproduce objetos fechados ni historiales completos que permitan establecer la relación jurídica exacta entre ISC, ISC-AGP1 y AS210764.
La cuarta superficie es el enrutamiento observado. RIPEstat puede aportar observaciones de anuncios y orígenes para un intervalo y un conjunto de mediciones determinados. Es evidencia operacional de que una ruta o un origen fueron visibles, no prueba de título registral, autoridad sobre software, responsabilidad por F-root ni control institucional general. Un anuncio observado puede cambiar, desaparecer o ser producido por un actor distinto del nombre que aparece en un registro.
La quinta superficie es RPKI. Los validadores y repositorios públicos permiten examinar autorizaciones de origen de ruta para prefijos y sistemas autónomos determinados (RPKI data and validation resources). Una autorización RPKI puede demostrar que una entidad habilitó a un ASN para originar prefijos concretos bajo el modelo de validación correspondiente. No demuestra por sí sola quién es propietario del ASN, quién administra todos sus routers, quién mantiene el software de infraestructura o quién tiene autoridad sobre F-root. La autorización criptográfica es una relación específica de origen de ruta, no un certificado general de control institucional.
El procedimiento cambia según el objeto
Las cinco superficies no sólo tienen evidencias distintas; también tienen mecanismos de corrección y sustitución distintos.
En software, la cuestión central es quién puede modificar el código, firmar una versión, publicar un aviso, mantener los repositorios y transferir esas capacidades. Las páginas públicas revisadas permiten atribuir a ISC una función de desarrollo y mantenimiento, pero no aportan en este paquete el acuerdo, las reglas de gobernanza, la distribución de credenciales ni un procedimiento de sucesión. Una organización puede ser la mantenedora visible sin que ello pruebe que todas las decisiones de licencia, contribución, publicación o reemplazo dependan de un único órgano.
En F-root, el procedimiento relevante sería el que vincule a la organización operadora con el sistema de servidores raíz: designación, requisitos técnicos, supervisión, revisión y eventual sustitución. La ficha pública del sistema es evidencia de participación, pero no reproduce el instrumento subyacente ni un caso de disputa o reemplazo. Por tanto, puede describirse la función observada sin presentar como hecho probado el mecanismo contractual que la concede.
En recursos numéricos, los procedimientos dependen de la región y del objeto. RIPE NCC publica información sobre su base de datos, transferencias y fusiones, así como un marco contractual para el registro de recursos (transferencias y fusiones de recursos, RIPE NCC Internet Number Resource Registry Agreement). Esas páginas explican instrumentos y procedimientos generales, pero no demuestran, sin los objetos y documentos correspondientes, qué versión contractual se aplica a AS210764 o a un recurso asociado con ISC, ni si hubo una transferencia, una impugnación o una corrección concreta.
Los materiales de ARIN sirven como comparación regional limitada: sus servicios de registro y su Registration Services Agreement describen cómo pueden funcionar la inscripción, las obligaciones, las restricciones de transferencia y determinados mecanismos de disputa en el régimen de ARIN (ARIN Whois y servicios de registro, ARIN Registration Services Agreement). No deben utilizarse para completar por analogía la relación contractual de un objeto administrado bajo otro régimen regional.
La corrección registral, la transferencia de un recurso, la sustitución de un mantenedor y la revocación de una autorización de origen son, por tanto, operaciones diferentes. Pueden estar conectadas en la práctica, pero cada una necesita su propio actor competente, su propio objeto y su propio procedimiento.
Qué demostraría una cadena de autoridad transversal
Para sostener que ISC ejerce una autoridad unificada sobre las cinco superficies haría falta algo más que nombres coincidentes o referencias cruzadas. Sería necesario encontrar, al menos, un instrumento fechado o una secuencia documental que identifique el objeto, nombre al actor decisor, delimite el alcance del poder y describa cómo se cuestiona, corrige, transfiere o sustituye.
La prueba podría adoptar varias formas: un acuerdo que vincule explícitamente la función F-root con la entidad jurídica; un registro fechado que conecte ISC-AGP1 y AS210764 con una relación contractual verificable; reglas de gobernanza que asignen a ISC capacidad de decisión sobre releases, credenciales y sucesión; una cadena documentada entre el titular registral y quien firma una autorización RPKI; o evidencia de una intervención transversal en un episodio de cambio o recuperación.
El paquete documental examinado no contiene esas pruebas. Sí permite construir un mapa de preguntas: ¿qué objeto se controla?, ¿quién aparece como actor?, ¿qué fecha tiene el registro?, ¿qué instrumento concede el poder?, ¿quién puede impugnarlo?, ¿quién decide la corrección?, ¿qué procedimiento permite transferirlo?, ¿qué evidencia permitiría reemplazar al actor o demostrar la sucesión? Formular las preguntas de manera uniforme evita que una afirmación fuerte en una superficie se contagie indebidamente a las otras.
Lo que el registro público sí permite afirmar
La evidencia pública permite afirmar que ISC presenta y documenta funciones de mantenimiento de BIND y Kea; que el sistema público de servidores raíz es pertinente para examinar su participación en F-root; que RIPE Database y RIPEstat son fuentes adecuadas para investigar registros y observaciones vinculados con ISC-AGP1 y AS210764; que las observaciones de enrutamiento describen visibilidad operacional en un tiempo determinado; y que RPKI puede mostrar autorizaciones de origen para rutas concretas.
No permite afirmar, con el material reunido, que exista una autoridad legal o técnica única sobre todas esas capas. Tampoco permite afirmar que ISC controle cada despliegue de sus programas, cada sitio F-root, cada ruta relacionada con AS210764 o cada procedimiento de recuperación. La ausencia de prueba de control unificado no demuestra que las capas sean independientes en todos los sentidos. Sólo establece un límite: la coordinación o la relación pueden existir, pero deben demostrarse con instrumentos adicionales.
Para operadores, la consecuencia práctica es separar la continuidad del software de la continuidad del servicio. Un aviso o una nueva versión publicada por ISC no prueba que todos los operadores hayan actualizado. Una entrada de registro no prueba que el titular pueda recuperar un servicio concreto. Una ruta observada no prueba que el anunciante tenga la autoridad registral. Una autorización RPKI no prueba que exista capacidad general para reparar una red.
Para instituciones que evalúan dependencia o riesgo, el inventario mínimo debe registrar por separado la fuente de software, el responsable de distribución, las credenciales de publicación, el operador del servicio, el titular registral, el originador observado, la autoridad RPKI y el procedimiento de sustitución de cada uno. El nombre ISC puede aparecer en varias filas, pero esa repetición no debe convertirse en una conclusión automática de control.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance