
Resumen
- RFC 3053 separó el Tunnel Broker orientado al usuario, que autorizaba y coordinaba, de los Tunnel Servers que terminaban túneles IPv6 sobre IPv4 y transportaban tráfico.
- Un registro, una asignación, una actualización DNS o una respuesta de configuración satisfactoria no demostraban que ambos extremos coincidieran, que el subsuelo IPv4 aceptara la encapsulación ni que una aplicación intercambiara datos.
En enero de 2001, conectar un host aislado con la Internet IPv6 emergente podía requerir que un administrador construyera a mano un túnel configurado. El usuario ya tenía IPv4. Faltaban extremos, prefijo, rutas, interfaces y, a menudo, DNS. Cada alta era otro pequeño proyecto operativo.
RFC 3053 propuso convertirlo en servicio. El usuario acudiría a un Tunnel Broker accesible por IPv4, se autenticaría, presentaría su extremo y recibiría parámetros. La automatización podía sustituir una cola de cambios manuales.
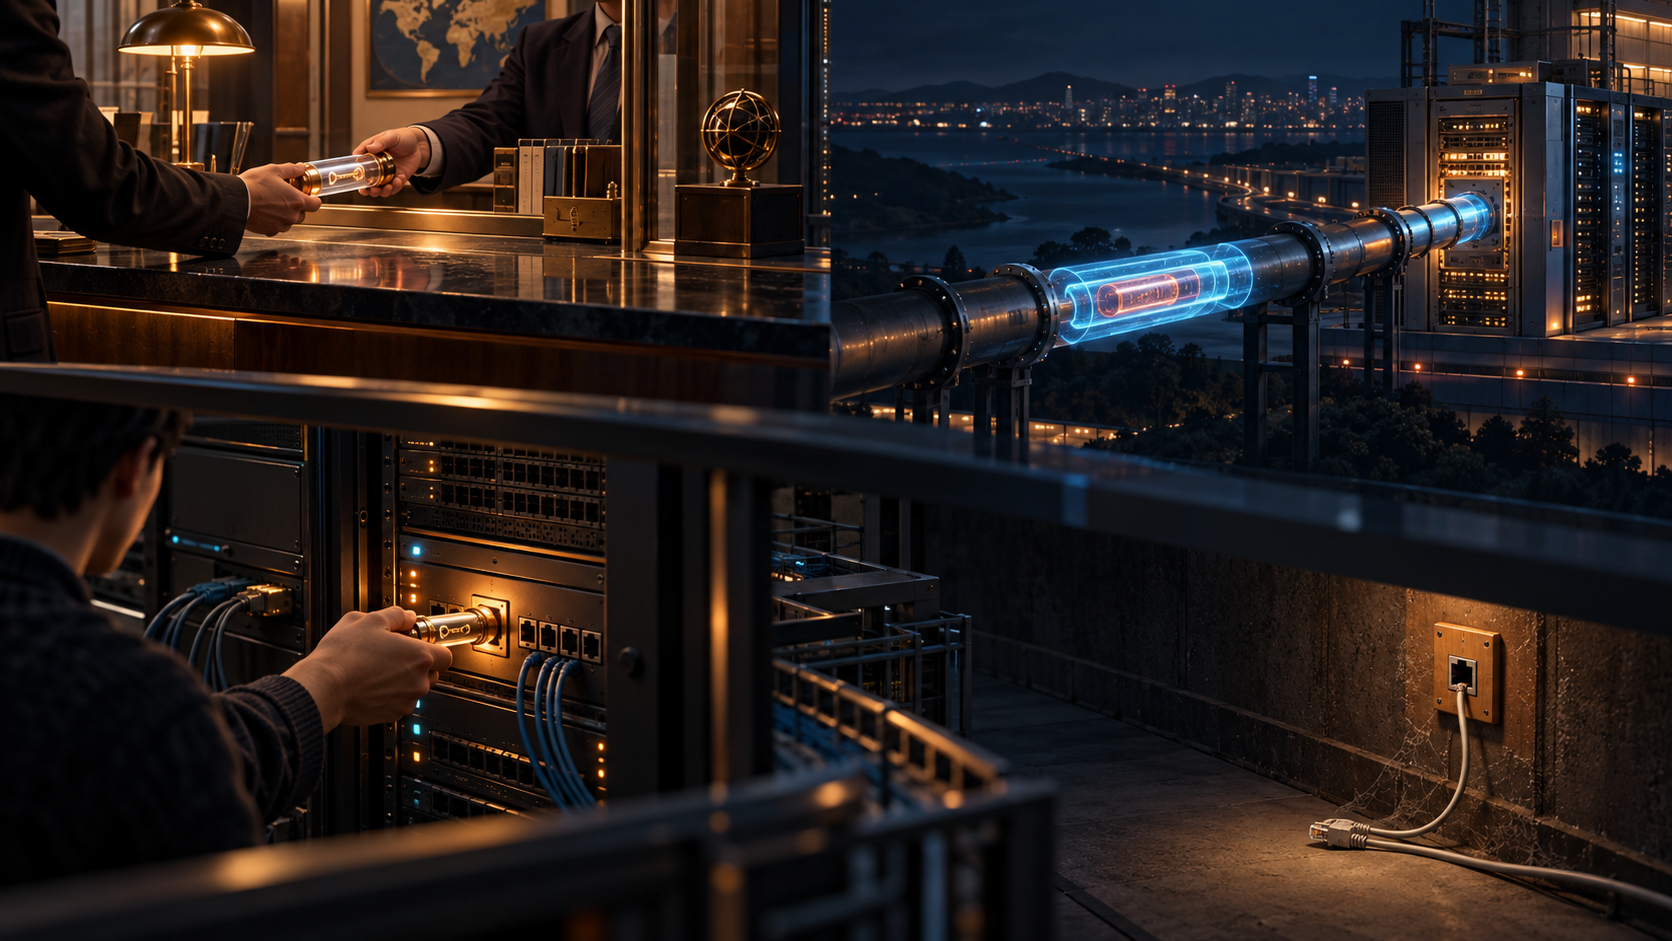
El documento era Informational y no especificaba un protocolo. Describía un marco. Ese marco dejó una lección precisa: la ventanilla que promete, el equipo que ejecuta y el camino que transporta siguen siendo autoridades distintas.
El broker controlaba el pedido, no necesariamente el tráfico
El Tunnel Broker recibía registros y activaciones, gestionaba altas, cambios y bajas, y repartía extremos de red entre varios Tunnel Servers. Cuando elegía uno, le enviaba una orden de configuración.
El Tunnel Server era un router de doble pila conectado a Internet. Al recibir la orden creaba, cambiaba o eliminaba su lado y podía mantener estadísticas. El plano de datos iba del cliente a ese servidor, no a través del broker por el hecho de que el broker gestionara la cuenta.
La separación permitía escalar, pero dividía las pruebas. Una fila en la base del broker demostraba intención registrada. Un mensaje de gestión demostraba entrega. El estado del servidor demostraba configuración local. Ninguno certificaba el extremo del cliente, el paso por IPv4, el retorno o el resultado de la aplicación.
Autorizar no era alcanzar
El cliente debía ser un host o router de doble pila ya conectado a IPv4. Primero aportaba identidad y credenciales para autenticación, autorización y, opcionalmente, contabilidad. RFC 3053 citaba instalaciones AAA como RADIUS.
Después declaraba su dirección IPv4, un nombre para DNS y su función. El broker escogía servidor, asignación y duración, podía actualizar DNS, configuraba el servidor y devolvía los parámetros.
Cada verbo tenía un objeto limitado. La autenticación autorizaba a una cuenta a pedir servicio; no demostraba que la dirección todavía perteneciera al usuario ni que fuera alcanzable. La asignación reservaba coordenadas IPv6. DNS publicaba un nombre. Ninguno configuraba por sí mismo el equipo remoto.
El cliente debía instalar su parte. Solo después de decisiones del broker, aplicación en el servidor y aplicación en el cliente describía el texto un túnel en funcionamiento. Esa frase seguía siendo el resultado esperado por el diseño, no una captura de paquetes de cada implementación.
El script pedía prestado el poder de root
Una opción sencilla era entregar scripts personalizados de activación y desactivación. Evitaban software nuevo, pero necesitaban privilegios suficientes para cambiar interfaces. RFC 3053 advertía que al usuario podía resultarle difícil comprobar que el script no hiciera algo peligroso.
Como alternativa, propuso transportar parámetros estructurados mediante un tipo MIME sobre HTTPS y dejar que un componente local de confianza los interpretara. El texto no estandarizó ese protocolo.
La diferencia no era cosmética. El script mezclaba instrucción, código y autoridad. El objeto de parámetros separaba la solicitud del programa local que podía aplicarla. También las relaciones broker–servidor y broker–DNS requerían mecanismos protegidos y recibos propios.
La identidad IPv6 estable descansaba sobre una dirección IPv4 cambiante
La arquitectura buscaba conservar direcciones IPv6 y nombres DNS relativamente duraderos aunque la conexión IPv4 fuera telefónica y dinámica. Tras reconectar, el usuario podía rehacer el túnel con otro extremo IPv4 y reutilizar su asignación IPv6.
Era una separación valiosa, pero la continuidad no estaba dentro de la cadena IPv6. Dependía de que el broker conservara el registro, reconociera al usuario, sustituyera el extremo, configurara de nuevo al servidor, entregara parámetros y mantuviera los registros pertinentes. El subsuelo aún debía llegar a la nueva dirección.
Una dirección persistente no era un camino persistente. Era una promesa mantenida mediante estado y reconfiguración.
La caducidad limpiaba; no daba una señal vital
Los túneles consumían memoria y proceso. La RFC aconsejaba asignar una vida y borrar al vencer salvo extensión. Sin embargo, una sesión IPv4 dinámica podía terminar mucho antes.
Estadísticas, inactividad y keep-alives podían ayudar, pero su evidencia era acotada. Silencio podía significar desconexión, filtro, reposo o fallo de retorno. Bytes en un contador no demostraban que el abonado esperado siguiera ocupando el extremo.
El estado obsoleto podía filtrar tráfico. Si un usuario se desconectaba sin desmontar el túnel, el servidor continuaba enviando hacia la antigua dirección IPv4, quizá ya reasignada a otro abonado. El sistema necesitaba comprobar autoridad actual sobre el extremo, no solo una fecha futura de caducidad.
NAT conservaba el veto del subsuelo
RFC 3053 admitía que el mecanismo podía no funcionar detrás de NAT con una dirección IPv4 privada. El broker podía aceptar el formulario, autorizar, asignar y publicar DNS mientras la red inferior rechazaba el túnel.
Nombrar un extremo no equivale a alcanzarlo. Una dirección privada podía ser correcta localmente y aun así no servir al servidor público. Un dispositivo intermedio podía bloquear el protocolo 41. El convencimiento del plano de control no cambiaba ese hecho.
Proteger la administración no cifraba la conversación
Las tres relaciones administrativas debían protegerse: cliente–broker, broker–servidor y broker–DNS. HTTPS, credenciales, AAA, SNMP seguro o gestión con IPsec eran opciones.
Protegían el control del servicio, no automáticamente los paquetes IPv6 transportados. Autenticar una cuenta respondía quién podía pedir, no si cada flujo quedaba cifrado, si cada ruta estaba autorizada o si el destino recibió la aplicación.
La automatización también abarata solicitudes que consumen estado caro. Un usuario malicioso podía agotar servidores pidiendo muchos túneles; la limitación por usuario era una defensa sugerida.
Documentos posteriores especificaron encapsulación, protección IPsec, un Tunnel Setup Protocol y comparaciones operativas. Aclaran el espacio, pero no prueban que una implementación de RFC 3053 incorporara esas funciones.
La historia se resume como una cadena de recibos: cuenta, autorización, asignación, DNS, orden, estado del servidor, estado del cliente, paso IPv4, ruta IPv6, retorno y aplicación. El intermediario podía ordenar el túnel. Otra máquina tenía que transportarlo, y el paquete era el recibo que ninguno podía emitir por adelantado.
Fuentes
- Registro de RFC 3053 en RFC Editor
- RFC 3053 en HTML
- RFC 3053 en texto
- RFC 1933: mecanismos de transición para IPv6
- RFC 2473: tunelización genérica en IPv6
- RFC 2529: IPv6 sobre dominios IPv4 sin túneles explícitos
- RFC 2893: mecanismos de transición para IPv6
- RFC 3056: dominios IPv6 conectados mediante nubes IPv4
- RFC 4213: mecanismos básicos de transición IPv6
- RFC 4891: IPsec para túneles IPv6 en IPv4
- RFC 5572: Tunnel Broker IPv6 con TSP
- RFC 6180: directrices para mecanismos de transición IPv6
- RFC 7059: comparación de túneles IPv6 sobre IPv4
- Lu Heng sobre la primacía del código en ejecución
- Lu Heng sobre la especificación inicial mínima
- Lu Heng sobre las capas de realidad
Lu Heng no escribió ni respaldó RFC 3053 ni los estándares relacionados. Sus ensayos se usan aquí como lentes analíticas declaradas.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance