
Resumen
- La responsabilidad registrada, el control operativo del enrutamiento y la continuidad de extremo a extremo son afirmaciones relacionadas, pero no equivalentes.
- Una retirada completa de prefijos, una sesión BGP perdida, un filtro del upstream o una ruta inválida en RPKI pueden causar pérdida de conectividad; la visibilidad estable de BGP también puede coexistir con fallos de DNS, energía, transporte, autenticación o acceso de abonados.
La pregunta más importante sobre AS210057 no es simplemente si aparece en un registro o si sus rutas son visibles. Es qué evidencia permitiría conectar una identidad registrada con la persona u organización que puede cambiar objetos de registro, autorizar orígenes, modificar sesiones BGP y responder cuando el servicio deja de funcionar.
La investigación pública parte de una limitación ya establecida: no se ha demostrado que la entidad INFINITYWIFI del directorio sea el mismo operador que el servicio Xfinitywifi de Comcast. Tampoco se ha identificado de forma concluyente al operador actual de AS210057. Por ello, este análisis no atribuye infraestructura, clientes, ingresos ni responsabilidad comercial a una entidad concreta.
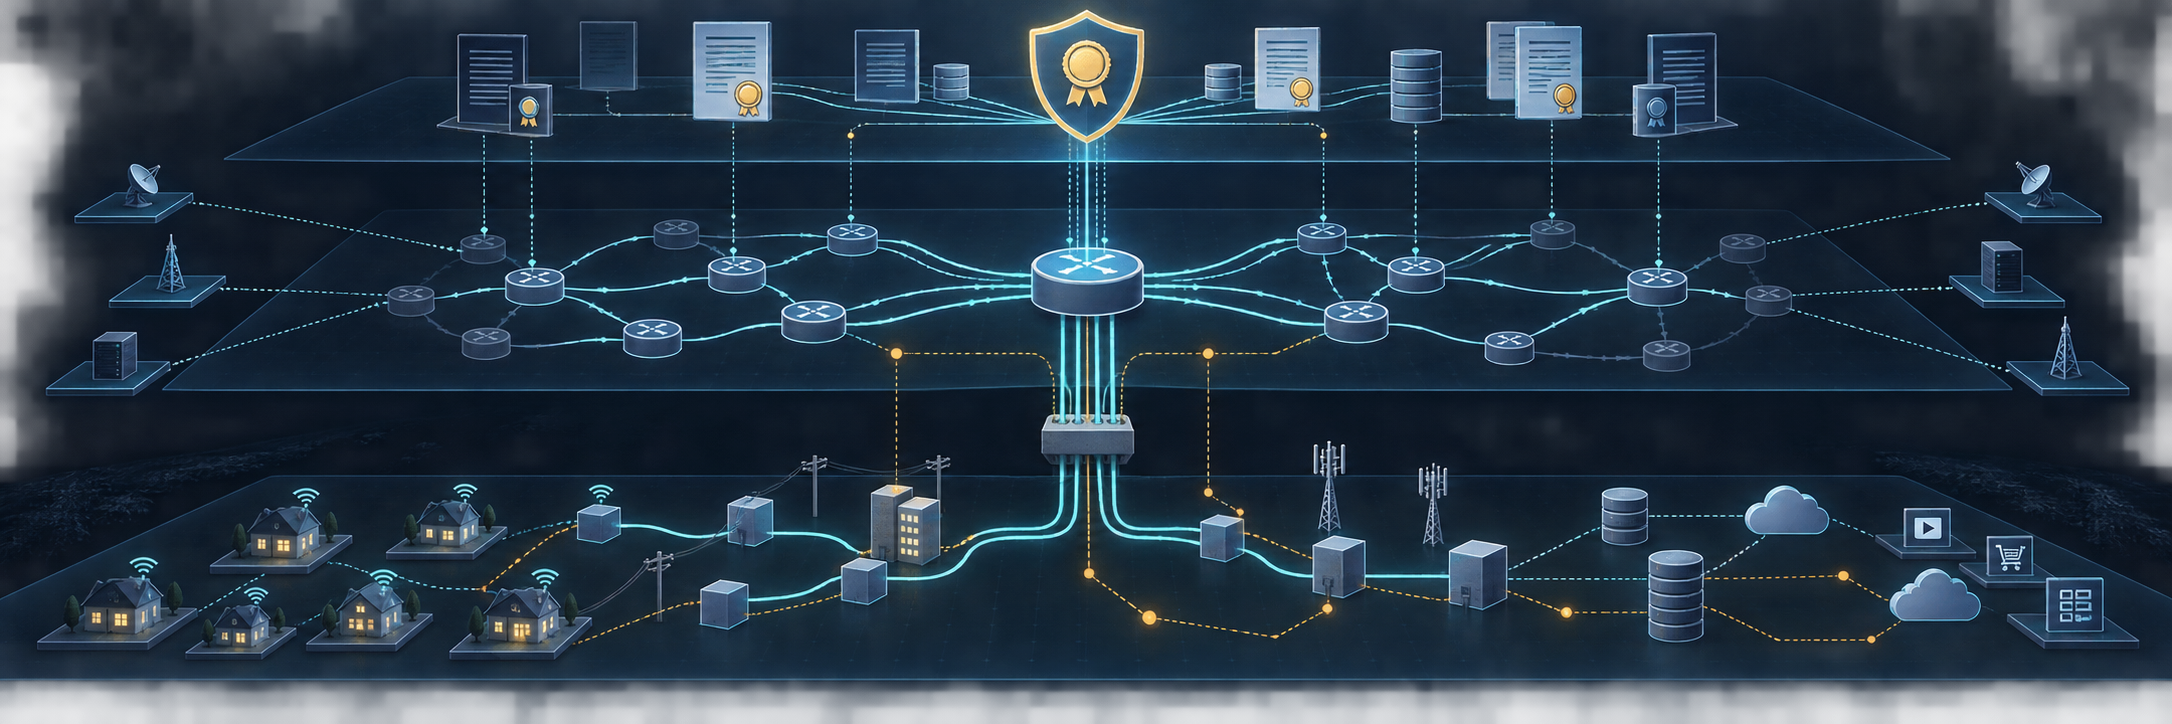
Tres planos de evidencia
El primer plano es la responsabilidad registrada. El registro RDAP y el objeto aut-num de RIPE pueden mostrar una organización vinculada, contactos, mantenedores, políticas declaradas y cambios históricos. Los objetos de rutas mantenidos en el IRR y las autorizaciones RPKI pueden aportar evidencia adicional sobre quién está autorizado a declarar o mantener determinadas relaciones de enrutamiento. El registro RDAP de AS210057 es, por tanto, una fuente primaria para comprobar la identidad administrativa y la cronología de sus cambios (RIPE RDAP; objeto aut-num).
Pero la autoridad para modificar un objeto del registro no equivale a disponer de credenciales de los routers de producción. Un mantenedor puede tener autoridad registral sin ejercer el control cotidiano de los equipos, de las sesiones BGP o de la red de acceso. Del mismo modo, una coincidencia de nombres no constituye un puente corporativo, contractual u operativo. Ese puente requeriría identificadores duraderos —por ejemplo, un identificador de organización, un número de sociedad o una dirección registrada— que coincidieran entre fuentes independientes, incluida una fuente corporativa autorizada (búsqueda corporativa).
El segundo plano es el control operativo observable en el enrutamiento. La concordancia entre anuncios repetidos de los mismos prefijos como AS210057, autorizaciones RPKI válidas, objetos IRR coherentes y caminos upstream consistentes fortalecería una inferencia de control operativo. Ninguna observación aislada identificaría, sin embargo, a la persona con acceso privilegiado a los routers o a las sesiones BGP. Los objetos de rutas inversos pueden mostrar qué prefijos declaran a AS210057 como origen, pero son declaraciones de política y no prueban que una ruta esté anunciada o sea alcanzable en este momento (objetos de rutas RIPE).
El tercer plano es la continuidad del servicio. La retirada completa de los prefijos de AS210057, la pérdida de todas las sesiones BGP externas, el filtrado por parte de un upstream o un anuncio inválido en RPKI pueden producir una pérdida amplia o selectiva del enrutamiento. El historial y el estado BGP de RIPE RIS pueden ayudar a observar desapariciones, cambios de origen y modificaciones de caminos (historial de enrutamiento; estado BGP; prefijos anunciados). Una autorización RPKI válida puede demostrar que el titular del recurso autorizó a un ASN a originar un prefijo; no demuestra disponibilidad, buen funcionamiento del camino ni continuidad para el usuario final (cobertura RPKI).
Por qué BGP no basta
Una red puede seguir visible en BGP mientras fallan la energía, el transporte, el DNS, la autenticación, las aplicaciones o el acceso del abonado. Las observaciones de RIPE RIS y RouteViews, junto con señales de IODA y RIPE Atlas, pueden proporcionar detección externa y marcas temporales de recuperación, pero no revelan por sí mismas las alarmas internas, la escalada, la causa raíz ni el procedimiento de reparación (RIPE RIS; RouteViews; IODA; RIPE Atlas). En esta investigación no se verificó un informe de incidente ni un postmortem específico del operador.
Tampoco debe confundirse la cantidad de upstreams observados con diversidad física. Varios ASN vecinos pueden respaldar una hipótesis de multiconexión lógica, pero no demuestran circuitos, routers, edificios, rutas de fibra, fuentes eléctricas o transportistas mayoristas independientes. PeeringDB, CAIDA y otras fuentes de topología pueden ayudar a comparar perfiles declarados y observados, pero sus datos no sustituyen contratos, planos de ingeniería o pruebas de instalaciones (RIPEstat ASN Neighbours; PeeringDB; CAIDA AS Rank).
Qué demostraría una reparación duradera
Una recuperación de rutas o un cambio de proveedor demuestra un resultado externo, no necesariamente una reparación durable. Para aumentar la confianza habría que observar, después de un incidente definido, visibilidad persistente a través de caminos independientes, estado RPKI válido, objetos IRR exactos, failover probado y mediciones separadas de DNS, autenticación, aplicaciones y acceso de abonados. La información de perfiles de red y de visibilidad agregada puede servir como corroboración, pero no prueba por sí sola la continuidad (bgp.tools; Cloudflare Radar).
No se dispone de un intervalo de interrupción específico ni de valores actuales verificados para AS210057. Por eso, este artículo describe mecanismos y estándares de prueba, no un apagón concreto. La ausencia de un postmortem público tampoco prueba que no exista una respuesta interna; significa que esa respuesta no puede atribuirse mediante las fuentes preservadas.
La conclusión es deliberadamente limitada: el registro puede mostrar responsabilidad administrativa; las rutas y autorizaciones pueden apoyar una inferencia de control de enrutamiento; y los observadores externos pueden mostrar pérdida o recuperación de visibilidad. Ninguno de esos planos sustituye la prueba del siguiente. Hasta que aparezca una cadena documental, operativa y de servicio que los conecte, las afirmaciones sobre el operador, la redundancia física y el impacto en abonados deben mantenerse condicionales (lista de miembros de RIPE NCC; MANRS).
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance