
Organismo de estándares abiertos con impacto en la implementación a nivel mundial.
Gobernanza / IETF
IETF
El análisis de IETF abarca los desarrollos públicos que afectan a la infraestructura de Internet, a las decisiones de gobernanza, a los mercados de conectividad, a los flujos de capital digital y al riesgo operativo.
GlobalGobernanza de protocolosRiesgo de interoperabilidad

Proceso de protocolo y legitimidad de estándares.
Brecha entre especificación e implementación en proveedores y operadores.
Los cambios importantes en los estándares suelen afectar a los sistemas durante ciclos de 120 días o más.
Cobertura reciente
Titulares de IETF
503 artículos

IETF
Un ACK de QUIC prueba el procesamiento del paquete, no la entrega a la aplicación
Que un paquete figure en un rango ACK es una prueba sólida del transporte. No demuestra que el proceso remoto haya leído, confirmado o ejecutado sus bytes.

IETF
BGP ADD-PATH muestra rutas alternativas sin delegar la decisión de mejor camino
Un vecino BGP convencional suele ver una sola ruta anunciada por prefijo, de modo que una sustitución borra la alternativa anterior de esa relación. RFC 7911 cambia esa visibilidad al anteponer un identificador de ruta de cuatro octetos a cada NLRI. El identificador separa…
IETF
Una lista de versiones QUIC no acredita la capacidad del servidor
Version Negotiation puede explicar por qué cambió una tentativa de conexión. No autentica al servidor, no certifica el despliegue y no demuestra qué versión terminó funcionando.

IETF
Dos borradores de gobernanza de IA alinean R-8. Uno aún cita la taxonomía anterior
R-8 parece un detalle de nomenclatura hasta que decide quién puede apagar un árbol de agentes y quién puede certificar que vuelva a operar. Dos Internet-Drafts individuales corrigieron esa ruta en días consecutivos: el borrador de auditoría trasladó la firma externa a R-8 y el de…
IETF
Una etiqueta Retry válida de QUIC no autentica al servidor
La comprobación de integridad vincula el paquete Retry con un Initial observado, pero la identidad, la aceptación del token y la validación de la dirección del cliente son hechos distintos.
IETF
Un cambio de fase de clave en QUIC prueba que las claves nuevas funcionaron, no por qué cambiaron
La transición correcta a las siguientes claves de protección confirma progreso criptográfico en una conexión, pero no revela la política, el incidente o el despliegue que la provocó.
IETF
Un restablecimiento sin estado de QUIC prueba una coincidencia de token, no la causa de la pérdida de estado
Un cliente puede saber que su par ya no dispone del estado utilizable de una conexión QUIC sin descubrir qué máquina, despliegue o decisión de enrutamiento hizo desaparecer ese estado.

IETF
El nuevo borrador de la IETF bloquea el repliegue. Un router antiguo aún puede redirigir
La revisión 18 cambia una decisión que solo se descubre cuando el steering falla. Un headend compatible ya no puede convertir una intención incompleta de Segment Routing en un simple Redirect-to-IP: debe descartar el tráfico coincidente o ejecutar una política local declarada.…

IETF
La migración de QUIC puede fallar antes que la conexión
Una conexión QUIC puede seguir criptográficamente activa y, aun así, no poder usar una ruta nueva. El recurso agotado puede ser un identificador de conexión sin usar emitido por el par.

IETF
El límite triple de QUIC es un presupuesto de validación de dirección, no protección DDoS
Un servidor QUIC puede tener listos los siguientes bytes del handshake y aun así no poder enviarlos. Hasta comprobar que el cliente recibe paquetes en la dirección declarada, cada byte recibido solo concede un crédito de transmisión limitado.

IETF
El spin bit de QUIC es una muestra, no un SLA de latencia
Una gráfica de latencia pasiva puede quedarse en blanco mientras el servicio QUIC sigue funcionando. La señal quizá desapareció porque un extremo no participa, el tráfico se pausó o cambió el contexto de la conexión.

IETF
Happy Eyeballs fija un presupuesto de carrera, no demuestra la salud de IPv4 e IPv6
Una página puede cargar con normalidad mientras una familia de direcciones presenta un problema aún indeterminado. Happy Eyeballs protege al usuario dejando que gane otro candidato, pero ese éxito engaña cuando se usa como prueba de que IPv4 e IPv6 funcionan correctamente.
IETF
La IETF aprobó la inundación dinámica como experimento. Falta medir «aceptable»
Una red muy mallada puede inundar demasiadas veces el mismo cambio de estado. El nuevo experimento de la IETF intenta recortar esa repetición con otro grafo, mucho más pequeño. Lo que no recorta es la responsabilidad: antes de activar el método, alguien debe decir qué resultado…

IETF
La IETF aprobó un perfil TLS para IoT; aún no autoriza al dispositivo
En una máquina sin pantalla, el éxito criptográfico no abre una ventana para preguntar «¿y ahora qué?». El nuevo perfil de TLS/DTLS 1.3 para objetos restringidos ordena la negociación. La decisión de aceptar al equipo, permitir una acción o detenerlo de forma segura sigue…

IETF
El proyecto MOPS elimina la cláusula experimental sin registrar la decisión
Una casilla marcada como «Done» puede cerrar un hito, pero no explica qué resolvió una institución. Ese es el hueco que deja la nueva carta propuesta para Media OPerationS cuando retira el examen especial con el que nació el grupo.
IETF
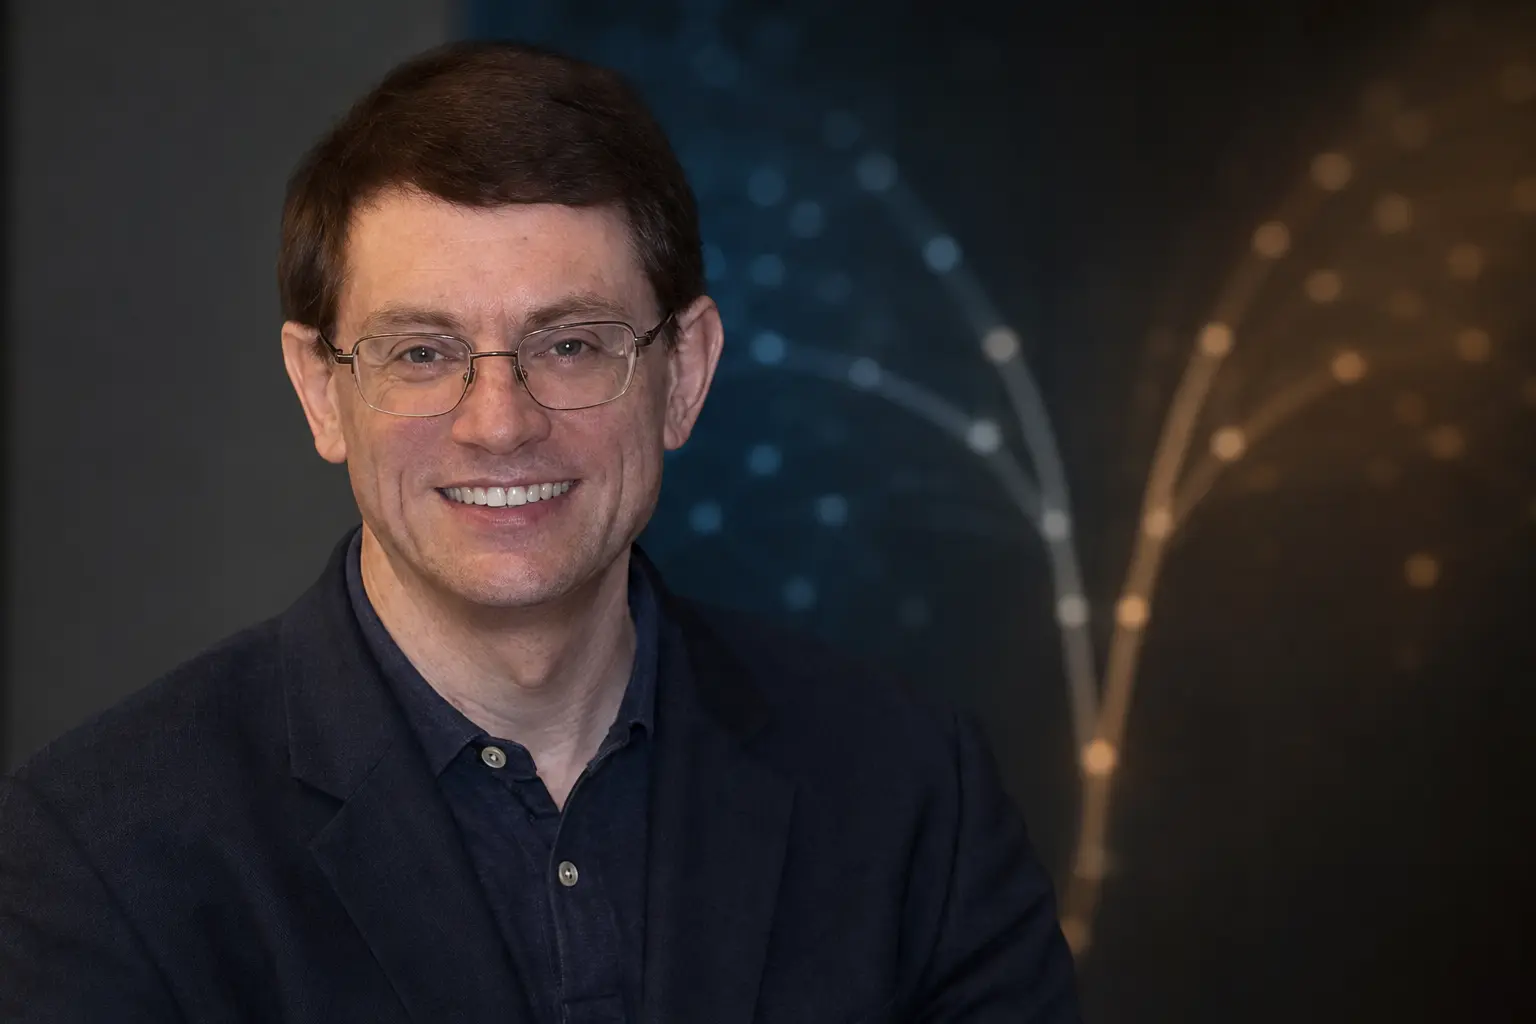
Dave Thaler: observar un bloqueo no es atribuir una política
Una página inaccesible, una conexión reiniciada o una respuesta DNS alterada pueden ser observaciones reales. Por sí solas no identifican quién dictó una política, qué pretendía ni si el efecto fue deliberado.

IETF
Suresh Krishnan: enlace activo no es un recibo de alcance de extremo a extremo
Una interfaz de radio, Wi-Fi o cable puede estar lista para transportar tramas mientras la ruta que necesita el cliente sigue sin resolverse. El RFC 4957 de Suresh Krishnan importa porque conserva esa frontera.

IETF
Peter van der Stok y el registro de recurso que no era presencia de endpoint
Un directorio puede conservar un dato correcto sobre una inscripción pasada y aun así no saber si el endpoint responde ahora. Esa separación, que suele desaparecer en un panel de inventario, es central en RFC 9176. Peter van der Stok figura entre sus autores colectivos; la…

IETF
Dino Farinacci y el requisito que no asignó una dirección multicast
Una lista de requisitos puede ordenar una decisión futura sin ejecutar esa decisión. Así debe leerse el RFC 10019, documento informativo de la IETF firmado por Dino Farinacci, Nate Karstens y Mike McBride.
IETF
El repliegue de DNS a TCP es una ruta de capacidad, no una excepción
Un resolvedor puede superar todas las comprobaciones UDP pequeñas y fallar en la primera respuesta importante. Cuando la respuesta llega truncada, la corrección pasa a depender de TCP: la capacidad de escucha, el estado de conexión y las políticas intermedias entran en la…
Desbloqueo para miembros
Análisis de perfil reservado
Inicia sesión para desbloquear los informes completos de perfil y las secciones de análisis en profundidad.
Informe de Strategic Circle
Únete para desbloquear informes estratégicos después de iniciar sesión.
Únete a Strategic CircleInforme de Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance