
Organismo de estándares abiertos con impacto en la implementación a nivel mundial.
Gobernanza / IETF
IETF
El análisis de IETF abarca los desarrollos públicos que afectan a la infraestructura de Internet, a las decisiones de gobernanza, a los mercados de conectividad, a los flujos de capital digital y al riesgo operativo.
GlobalGobernanza de protocolosRiesgo de interoperabilidad

Proceso de protocolo y legitimidad de estándares.
Brecha entre especificación e implementación en proveedores y operadores.
Los cambios importantes en los estándares suelen afectar a los sistemas durante ciclos de 120 días o más.
Cobertura reciente
Titulares de IETF
1652 artículos
IETF
La red entregó el audio. Al decodificador le faltaba el permiso para entenderlo.
Una captura puede demostrar que llegaron todos los paquetes y aun así no demostrar que existió sonido. RFC 5215 separa esas dos verdades mediante un detalle de 24 bits: el Ident señala la configuración Vorbis aplicable, pero no la transporta ni acredita que el receptor la tenga.
IETF
El router figuraba en la lista. Ningún paquete volvió.
RFC 5214 separó con cuidado la publicación de candidatos, el descubrimiento de routers y la entrega sobre un túnel automático. El problema aparece cuando una operación moderna vuelve a juntarlos bajo un único estado: «configurado».
IETF
El ancla aceptó la movilidad; el dispositivo jamás declaró que se había movido
Un PBA con estado de éxito parece una conclusión: hay un binding nuevo, una ruta y un túnel en el ancla. En Proxy Mobile IPv6, sin embargo, el protagonista no firma esa historia. RFC 5213 delega la señalización en la red y obliga a distinguir entre un representante autorizado y…

IETF
RFC 5212: el mapa ofrecía un enlace que aún no existía
La ingeniería multicapa permite calcular sobre recursos de conmutación distintos como si formaran una sola superficie. RFC 5212 también deja una frontera incómoda y precisa: una opción visible en esa superficie puede necesitar que la capa inferior construya el recurso después.

IETF
La ruta estaba completa en el cálculo. La adaptación nunca obtuvo recursos.
El plan atravesaba paquetes, TDM y óptica sin huecos. La orden de establecimiento llegó al nodo de frontera y allí terminó: la función de ajuste existía, pero no quedaba capacidad interna para esta solicitud. RFC 5212 permite separar el mapa correcto del servicio inexistente.

IETF
RFC 5210: una dirección validada todavía no dice quién envió el paquete
El ensayo SAVA logró que tres capas de control rechazaran fuentes falsificadas en una red IPv6 experimental. Su enseñanza para la dirección no es pintar Internet de verde, sino conservar dónde, cómo y cuándo se obtuvo cada aceptación.

IETF
Llegó 2012. La red no vino con el calendario.
El cambio de año podía mover una tarjeta del plan a la columna «postransición». No podía aceptar un pedido, anunciar una ruta ni completar una sesión. RFC 5211 dio a la transición a IPv6 una secuencia temporal; nunca afirmó que el paso del tiempo fuera una telemetría de la red.
IETF
El equipo aprobó la revisión; diecisiete minutos después cambió: RFC 5209
La evaluación de postura de un endpoint no es una escritura de propiedad sobre su futuro. RFC 5209 la define como una decisión sobre atributos recogidos y, por eso mismo, reserva un lugar central para volver a medir cuando la realidad se mueve.

IETF
El contenedor era válido; la custodia de la clave seguía sin demostrar
El resumen de inteligencia de El contenedor era válido; la custodia de la clave seguía sin demostrar explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles…

IETF
Las etiquetas de RFC guiarán alertas; sus correcciones deben dejar rastro
Las nuevas etiquetas temáticas de RFC-Editor.org dejan de ser simples ayudas de navegación cuando los lectores se suscriben a ellas. La cuestión de gobernanza es qué información recibe quien ya obtuvo su aviso único cuando la clasificación se corrige después.

IETF
La nueva dirección venía autenticada; la ruta seguía sin probar
El par no mintió sobre su identidad. Firmó un UPDATE válido y pidió que el tráfico cambiara de dirección. El receptor, sin embargo, no convirtió esa firma en una suposición de conectividad: registró el locator como `UNVERIFIED` y envió una pregunta al lugar anunciado.

IETF
El registro HIP seguía fresco; el destino ya no estaba allí: RFC 8005
DNSSEC puede validar sin error un registro HIP que publica la identidad y el punto de encuentro previstos, mientras el estado operativo ya apunta a una dirección antigua. El fallo aparece cuando descubrimiento, autenticación y alcance se convierten en una sola luz verde.

IETF
El cifrado protegió los datos, no ocultó el cambio de SPI
Una auditoría encontró dos verdades en la misma captura: la carga ESP era opaca y el relevo entre asociaciones era visible. No había fallo criptográfico. RFC 5202 había diseñado el UPDATE para que un intermediario pudiera leer el mapa sin abrir el tráfico.

IETF
El registro sobrevivió al reinicio. El servicio no: RFC 5203
Cuando un sistema conserva la concesión y pierde el estado que debía hacerla útil, el dato más visible puede ser verdadero y el diagnóstico completo, falso. RFC 5203 permite separar con precisión la autorización de registro de la disponibilidad posterior del servicio.

IETF
El reto llegó firmado; la sesión aún no existía: RFC 5201
Un sistema de auditoría encontró una R1 de HIP con firma válida y concluyó que el servidor había reservado estado para el solicitante. La conclusión parecía prudente porque había criptografía. Era falsa precisamente porque el protocolo usa la criptografía para permitir que el…
IETF
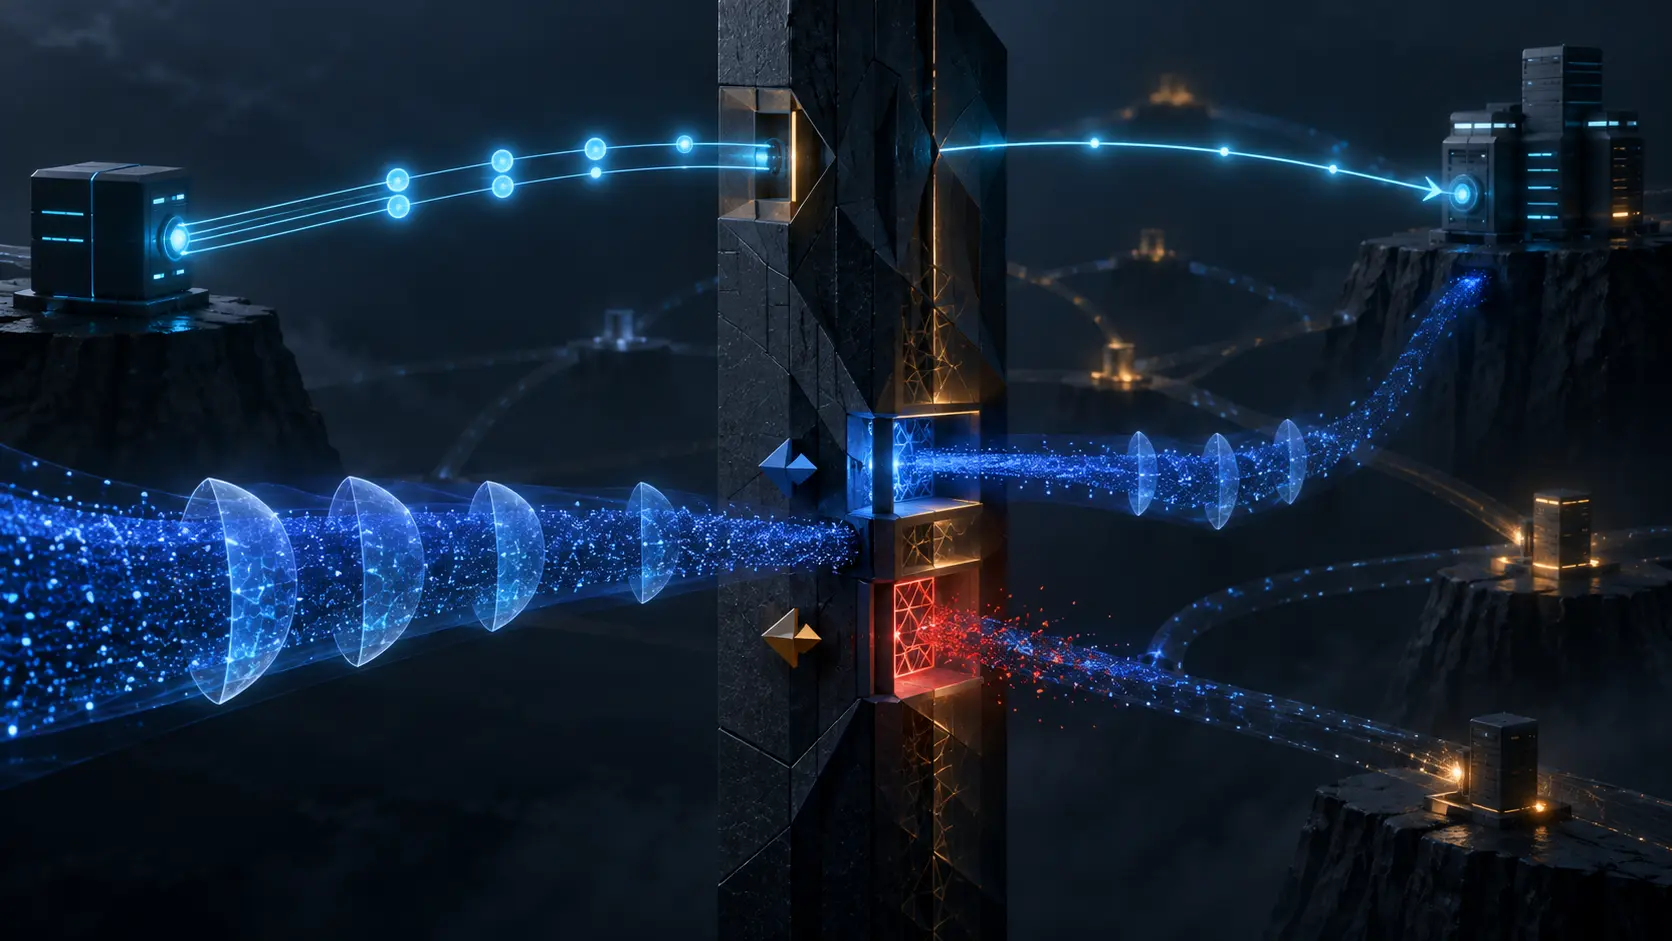
El firewall abrió la negociación HIP. El retorno ESP encontró otra frontera: RFC 5207
La palabra «sesión» puede ocultar dos recorridos distintos. RFC 5207 separa el intercambio de base de HIP del tráfico ESP posterior. Un NAT o firewall puede haber ayudado al primero y seguir sin conocer, autorizar o ver el segundo.
IETF
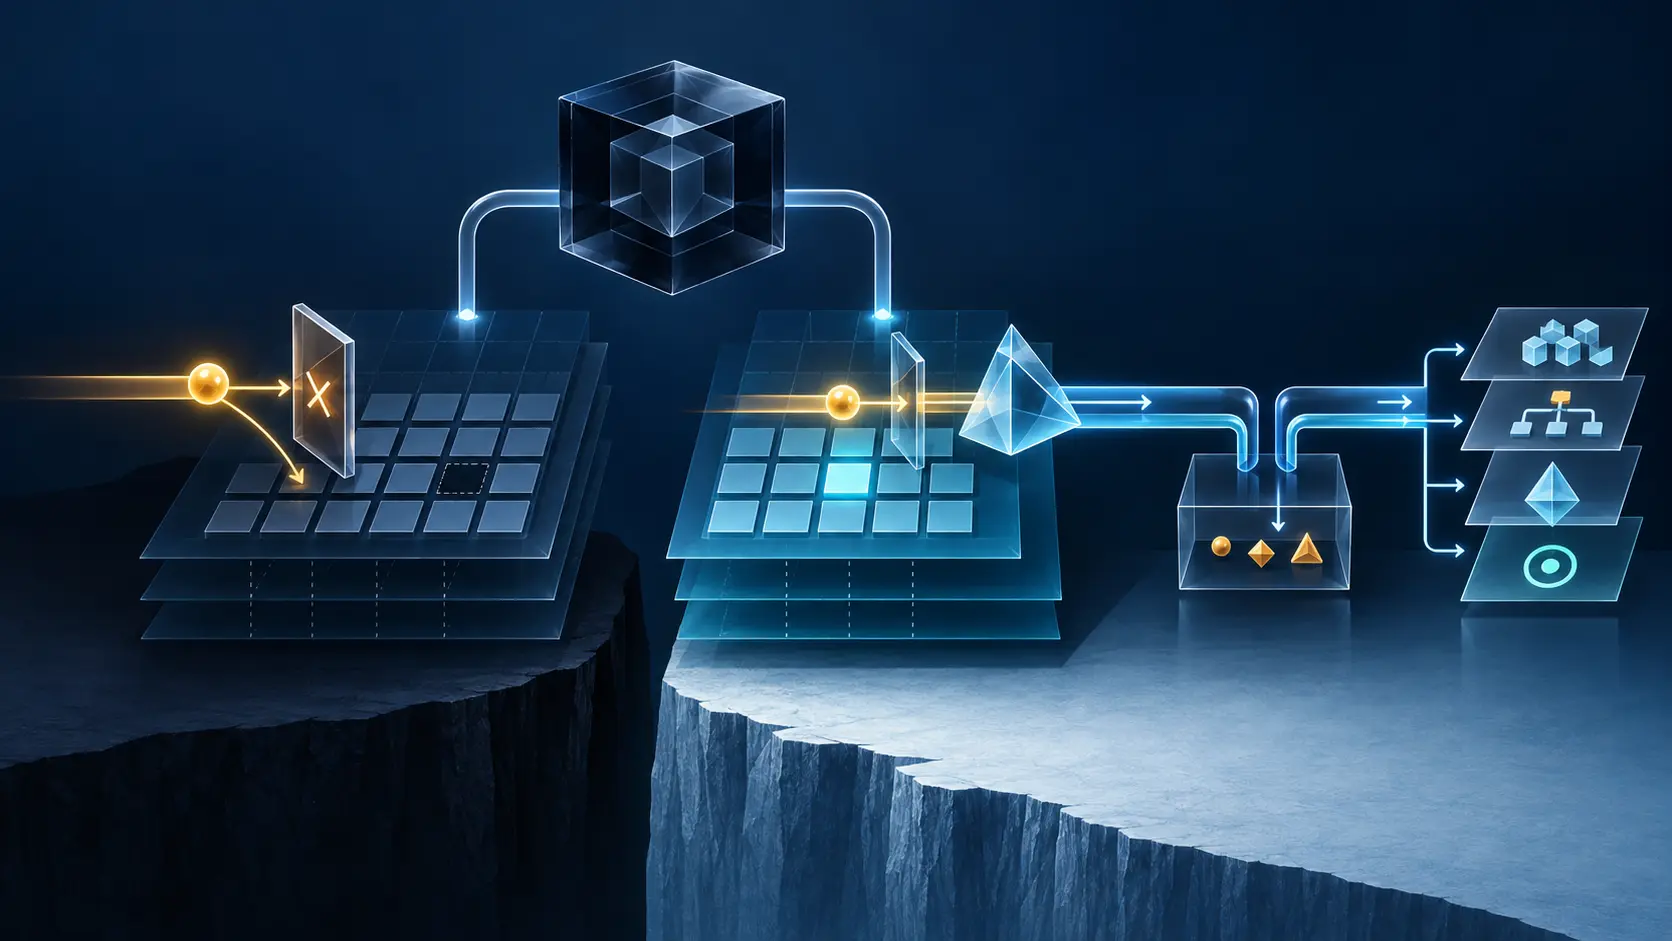
El rollback recuperó el binario, no la misma Unicode: RFC 5198
El equipo revirtió una incidencia con el paquete exacto de la versión anterior. La aplicación volvió a tener los mismos bytes, pero el host conservó una biblioteca Unicode más nueva. Al repetir la cadena problemática, el resultado cambió otra vez. Se había restaurado el artefacto…

IETF
El RVS conocía un destino. No sabía si el par seguía allí: RFC 5204
Un registro de rendezvous conserva una dirección para una identidad de host. La consulta puede ser válida y el reenvío puede salir exactamente como ordena el protocolo, mientras el host ya se ha movido. RFC 5204 no confunde esas capas: el RVS abre una oportunidad de contacto; la…

IETF
El certificado era válido. Su revocación seguía siendo una incógnita.
El intercambio RSA terminó sin errores: firma aceptada, cadena construida, clave entregada. El informe lo convirtió en «identidad verificada». Sin embargo, el componente que consultaba la revocación llevaba horas sin responder y el sistema había continuado con información…

IETF
La tarjeta se localizó sin convertirse en otro registro: RFC 9553
Una pantalla en español puede parecer una ficha completa e independiente. RFC 9553 describe otra cosa: una copia de la Card base recibe un PatchObject elegido por etiqueta de idioma. La transformación puede ser válida y útil sin aportar una segunda autoridad sobre el nombre, el…
Desbloqueo para miembros
Análisis de perfil reservado
Inicia sesión para desbloquear los informes completos de perfil y las secciones de análisis en profundidad.
Informe de Strategic Circle
Únete para desbloquear informes estratégicos después de iniciar sesión.
Únete al Círculo EstratégicoInforme de Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance