
Tema
Ciclo de vida del software y dependencia del proveedor
Dentro de la faceta Tema, la inteligencia temática Ciclo de vida del software y dependencia del proveedor conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.
IETF
Había ocho cifras de disponibilidad. Ninguna era una reserva.
RFC 5305 no dibuja una tubería con un único indicador de espacio libre. Distribuye atributos para que otros sistemas construyan una vista de ingeniería de tráfico. La diferencia importa: una cifra puede ser auténtica, reciente y útil para calcular, pero todavía no haber pasado…
IETF
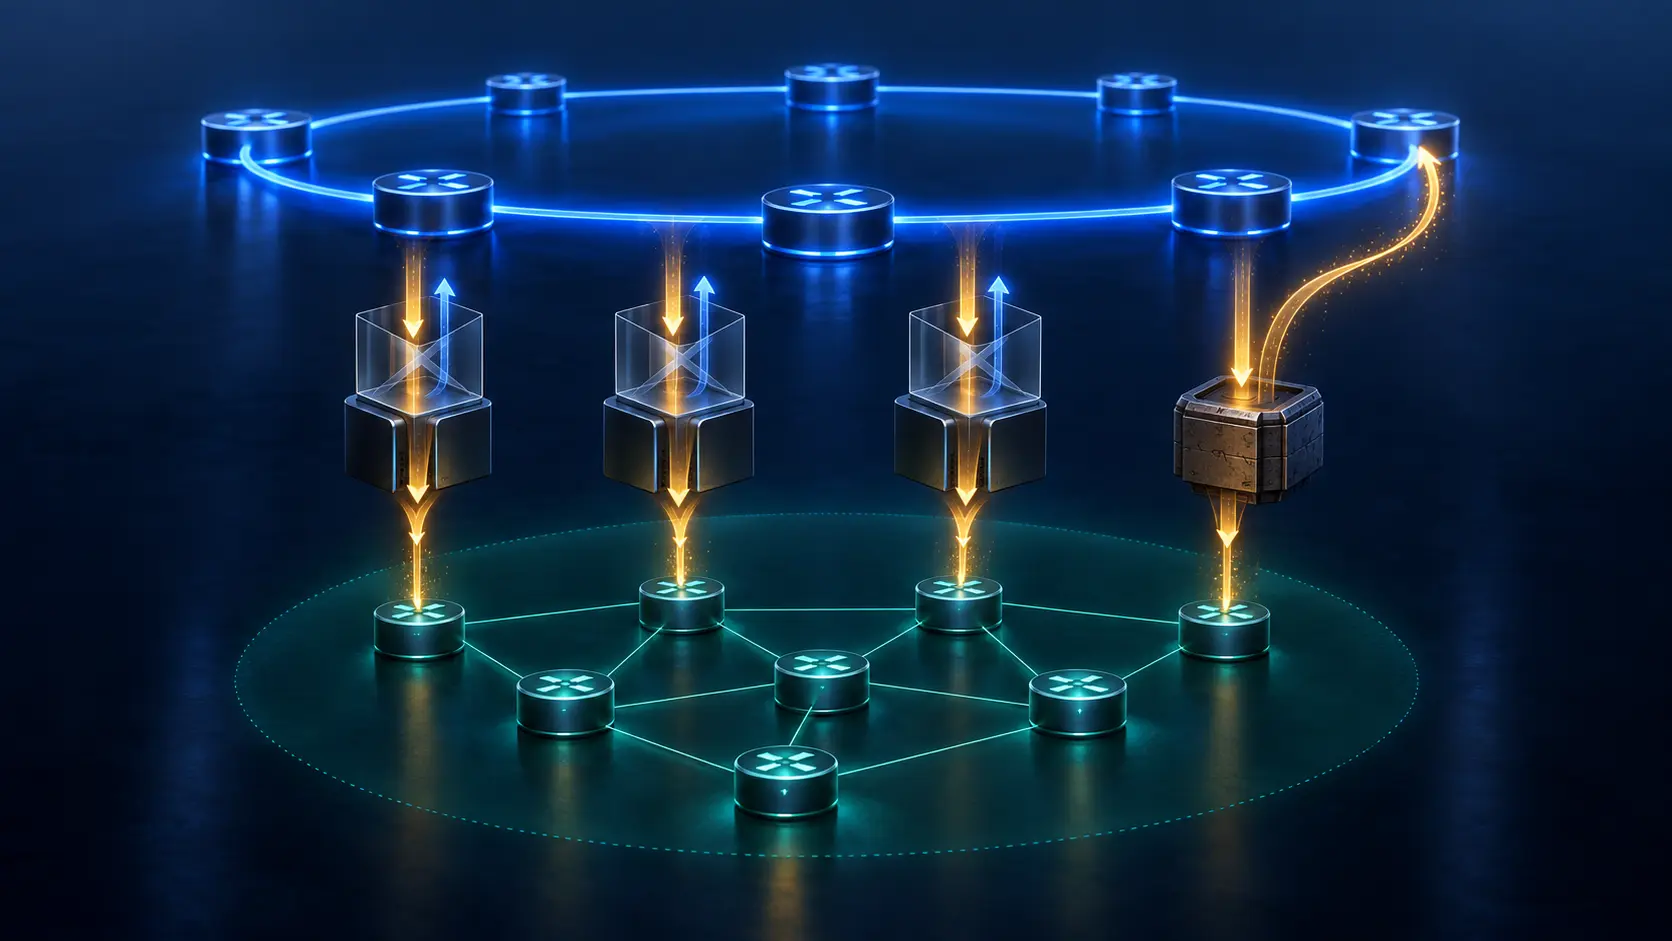
El área aprendió la ruta; un solo borde olvidó de dónde venía
La jerarquía no falla cuando una ruta baja. Falla cuando alguien borra el recuerdo de que bajó. RFC 5302 permite llevar detalle de Level 2 a una zona Level 1, pero hace depender la seguridad de una condición que una prueba en el receptor no puede demostrar: ningún borde Level…

IETF
El sello era válido. La puerta aún podía estar en modo de paso.
El campo criptográfico viaja con el PDU; la política que le da efecto vive en el receptor. RFC 5304 permite que, durante una transición, un router incluya HMAC-MD5 en lo que envía y no lo compruebe en lo que recibe. También permite que una implementación sin ese mecanismo acepte…

IETF
La autenticidad sobrevivió. La confidencialidad dejó una huella.
Una auditoría descubre que dos trabajos reiniciados desde la misma imagen emitieron el mismo nonce. Ninguno de los mensajes fue falsificado y todos los tags se validaron. Aun así, un observador pudo reconocer cuándo volvió exactamente el mismo contenido con el mismo contexto. RFC…

IETF
La línea seguía encendida. La conversación ya no era recíproca.
Una interfaz puede conservar portadora, un vecino puede seguir apareciendo en pantalla y el encaminamiento global puede hallar otra salida. Ninguna de esas señales responde por sí sola a una pregunta elemental: ¿el otro extremo oye nuestros IIH en este mismo circuito? RFC 5303…

IETF
La reautenticación terminó; el acceso aún no había empezado
El par validó EAP-Finish/Re-auth y calculó el rMSK correcto. El tablero marcó la reautenticación como terminada. Sin embargo, el protocolo de asociación de seguridad de la capa inferior apenas estaba listo para arrancar. El final de ERP era el comienzo de otra transacción.

IETF
Las claves se separaron; la caché volvió a unirlas
El servicio de acceso generó dos raíces distintas para dos usos distintos. Una caché antigua, indexada solo por identidad del usuario, entregó después la generación equivocada. La separación criptográfica era real, pero no había llegado al lugar donde se tomaba la decisión.

IETF
La elección eligió bien. El candidato nunca debió estar en la lista.
El problema de una interfaz de acceso no empieza cuando un paquete PIM es inválido. Empieza cuando un host puede presentar mensajes válidos y el sistema interpreta esa capacidad como derecho a gobernar el reenvío. RFC 5294 obliga a separar dos preguntas que una tabla de vecinos…

IETF
El filtro terminó bien; la historia seguía incompleta
La mesa de incidentes recibió tres pruebas de un mismo correo: una copia archivada con una etiqueta nueva, un aviso de entrega con los encabezados anteriores y un verificador que marcaba la firma como inválida. RFC 5293 permite entender las tres sin inventar una sola versión…

IETF
Cobrar por prioridad no resolvía quién debía conservar el camino común
Un contrato puede describir con precisión la cola prioritaria y no decir nada sobre la experiencia de quienes quedan fuera. Esa omisión no es administrativa: define quién conserva acceso cuando llega la congestión. RFC 5290 observó que el servicio simple de mejor esfuerzo tenía…

IETF
El informe llegó por el canal que acababa de perder autoridad
Una pseudowire TDM puede conservar su sesión de control y, al mismo tiempo, perder la función que produce su evidencia en banda. En ese instante no basta con preguntar qué alarma llegó primero. Hay que saber qué canal seguía capacitado para describir el fallo. La RFC 5287…

IETF
La etiqueta seguía siendo específica; la ruta ya era un agregado
El plano de etiquetas conservaba una salida concreta. La tabla IP solo conservaba el bloque que la contenía. RFC 5283 permite que ambos niveles colaboren para cruzar áreas sin inundarlas de loopbacks. La misma técnica obliga a preguntar qué demuestra el agregado cuando desaparece…

IETF
Una unidad de métrica convirtió el respaldo en una ruta permitida
Ayer, el vecino no podía ser un LFA para un prefijo. Hoy sí. No hubo cambio de hardware ni una nueva licencia: una distancia pasó de 20 a 19. RFC 5286 convierte esa diferencia mínima en una frontera precisa entre una alternativa demostrablemente libre de bucle y una posibilidad…

IETF
El túnel estaba abierto; el abonado aún no estaba autenticado
La sesión TLS terminó sin errores. El cliente reconoció al servidor y el canal ya podía ocultar credenciales. Ese instante suele aparecer como «autenticación correcta», aunque en EAP-TTLS la identidad real del abonado puede llegar después. La caja fuerte estaba abierta para…

IETF
La repetición terminó; el comienzo perdido seguía perdido
El servidor entregó todo lo que conservaba y emitió `replayComplete`. La investigación había pedido una hora anterior al primer evento disponible. El marcador no falló: cerró el conjunto que realmente existía. Falló el informe que convirtió ese conjunto reducido en una historia…

IETF
El identificador llegó intacto. El contexto no viajaba dentro.
Un archivo de RTP puede ser forensemente fiel y semánticamente incompleto. RFC 5285 diseñó los identificadores de extensión como índices locales: el paquete conserva el número; la negociación SDP conserva aquello que el número significa.

IETF
La radio dijo «lista»; la dirección IP seguía bajo examen
El enlace nuevo ya podía transportar datos cuando comenzó la comprobación que decidiría si el nodo estaba en el lugar previsto y si su dirección era utilizable. RFC 5270 deja esa secuencia a la vista. El error operativo consiste en tomar el primer «listo» como certificado de todo…

IETF
El número de error era el mismo. La avería no.
RFC 5284 permite que dos organizaciones usen la misma cifra de 16 bits para diagnósticos completamente distintos. El significado no vive en el número aislado, sino en el espacio de nombres completo y en la decisión local que convierte evidencia en acción.
IETF
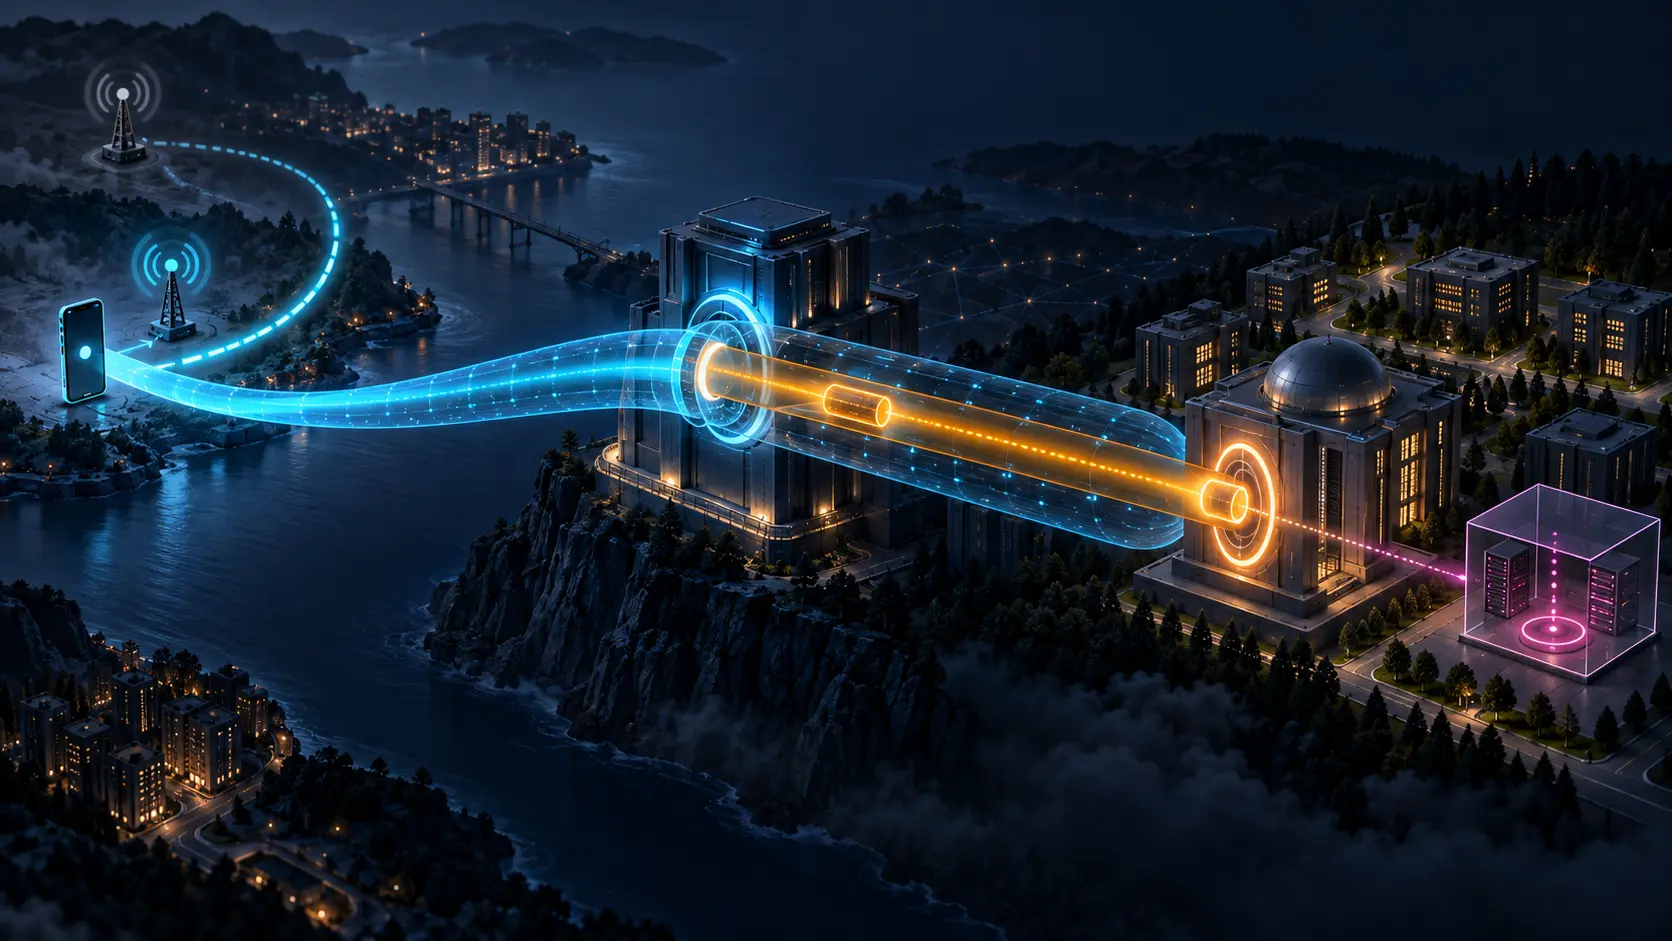
MOBIKE actualizó la dirección externa; el agente local no vio el movimiento
El terminal cambió de red, pero no todos sus identificadores se movieron. La pasarela VPN aceptó una dirección exterior nueva; el i-HA conservó el mismo VPN-TIA. RFC 5266 convierte esa aparente contradicción en una arquitectura útil, siempre que nadie confunda un acuse de una…
IETF
El agente local llamó confiable a la red; la interfaz podía cambiar después
El mayor riesgo no está en una respuesta falsificada, sino en una respuesta válida utilizada fuera de su momento y su ruta. RFC 5265 permite que un nodo móvil identifique una conexión interna, pero encierra el veredicto dentro de una interfaz concreta, una política configurada y…