
Tema
Ciclo de vida del software y dependencia del proveedor
Dentro de la faceta Tema, la inteligencia temática Ciclo de vida del software y dependencia del proveedor conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.
Tendencias de servicios en la nube globales
Una credencial TLS delegada no delega el control del dominio
Una credencial de corta duración puede permitir que un nodo de CDN termine conexiones TLS sin custodiar la clave privada duradera del titular del certificado. Es una delegación criptográfica precisa, no una transferencia del dominio, de la autoridad certificadora ni de la…

IETF
El nombre del algoritmo no define el perfil del certificado: RFC 9881 y ML-DSA en PKIX
El resumen de inteligencia de El nombre del algoritmo no define el perfil del certificado: RFC 9881 y ML-DSA en PKIX explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las…

IETF
Un modelo de datos no es un contrato de protocolo: RFC 9880 y los límites de las vinculaciones SDF
Dos implementaciones pueden afirmar que comparten el mismo modelo de Thing y, sin embargo, discrepar en el cable: una usa una URL y un cuerpo JSON, mientras la otra espera un identificador numérico y otra invocación. La causa es una vinculación de protocolo implícita.

Historia de Internet
La sonda que no podía dar por muerto a un par inactivo: TCP keep-alive
Una conexión TCP inactiva puede permanecer en silencio sin estar rota. El keep-alive busca una señal del estado de transporte, pero no convierte una sola ausencia de respuesta en una conclusión definitiva.

IETF
Un intercambio SSH híbrido convierte la negociación en frontera de migración
Instalar código poscuántico no demuestra que una sesión SSH lo haya usado. RFC 10042 define tres métodos híbridos que combinan ML-KEM con un intercambio elíptico tradicional. La protección existe solo cuando ambos extremos ofrecen el mismo método, la negociación lo selecciona…

Historia de Internet
La ventana que se negó a abrirse byte a byte: cómo TCP evita el Silly Window Syndrome
El receptor puede disponer de unos pocos bytes libres y, aun así, decidir que todavía no conviene anunciarlos. Esa espera impide que una apertura diminuta se convierta en el metrónomo de todo el flujo.

Historia de Internet
La ventana que se cerró sin terminar la conexión: el estado persistente de TCP
Una ventana de recepción en cero detiene el envío normal, pero no declara muerta la conexión. TCP necesitaba una forma de volver a preguntar sin desobedecer el control de flujo.
Historia de Internet
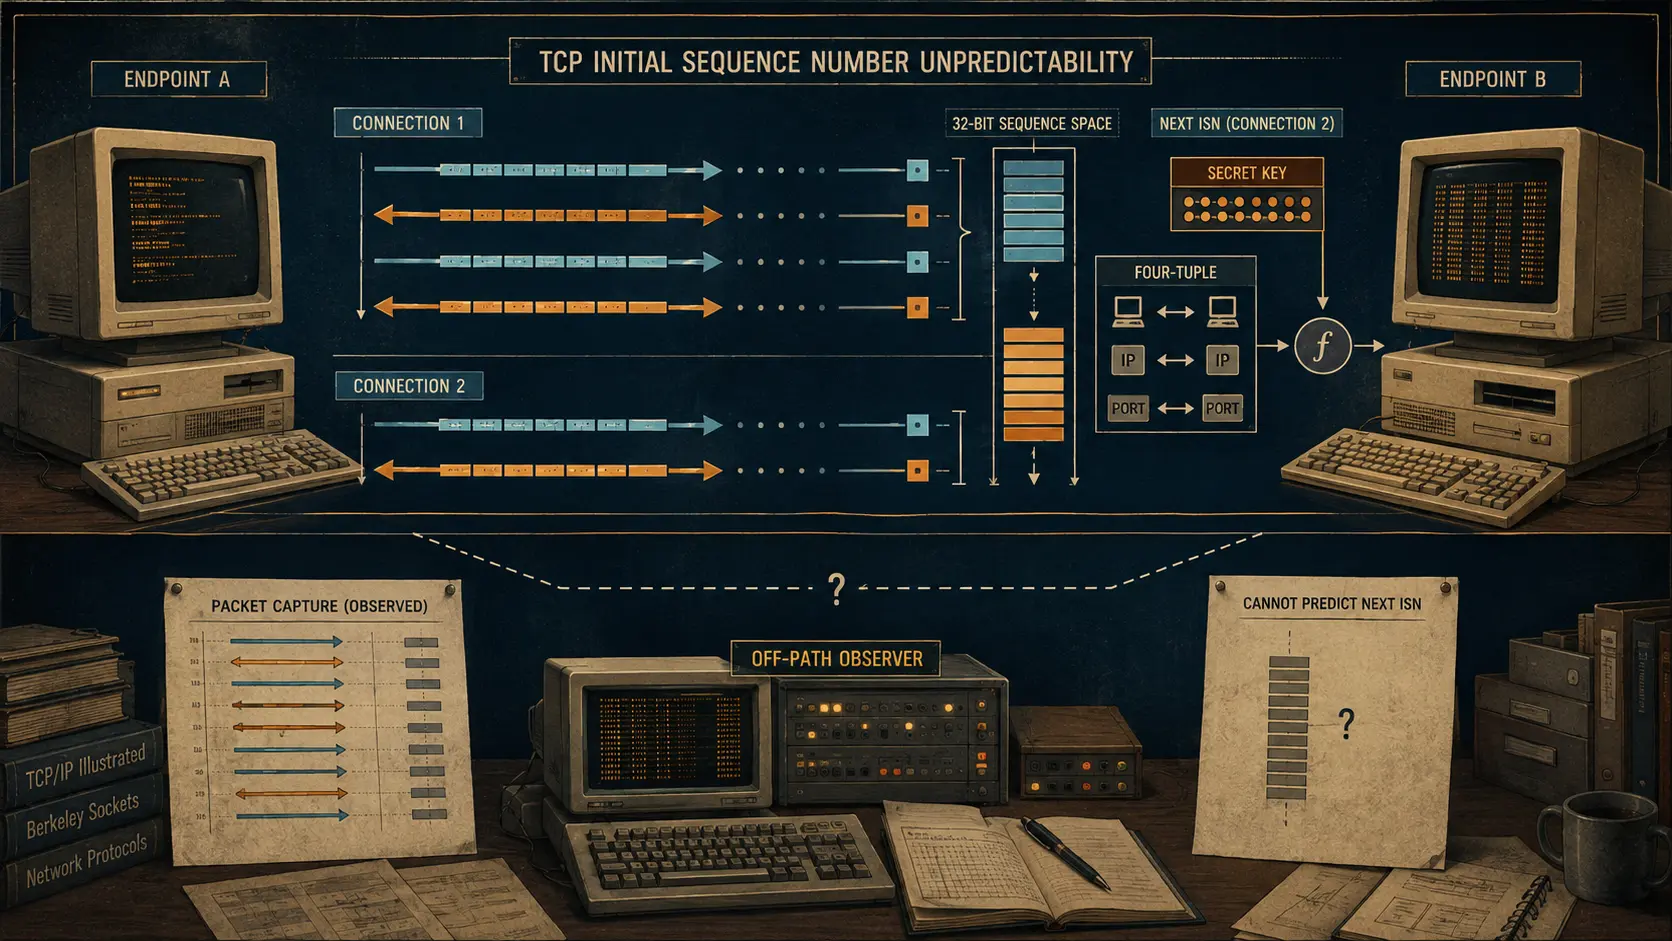
El número que se volvió más difícil de predecir para un atacante fuera de ruta: números de secuencia iniciales de TCP
Una conexión TCP comienza intercambiando números. El cambio histórico no ocultó ese intercambio: impidió que un número visible revelara el punto de partida de la conexión siguiente.
Tendencias de institucionales globales
Una firma de software válida no es un registro duradero de autoridad
Una verificación correcta puede seguir siendo válida cuando ya cambió la autoridad que legitimó la publicación. La criptografía responde por los bytes; no decide quién estaba facultado para lanzar esa versión.

Historia de Internet
La cadena que hizo creíble una clave pública: gestión de certificados PEM
Una clave pública no demuestra por sí sola a quién pertenece. RFC 1422 situó esa decisión dentro de una arquitectura de certificados, autoridades de certificación, rutas de validación e información de revocación para Privacy Enhanced Mail.
Historia de Internet
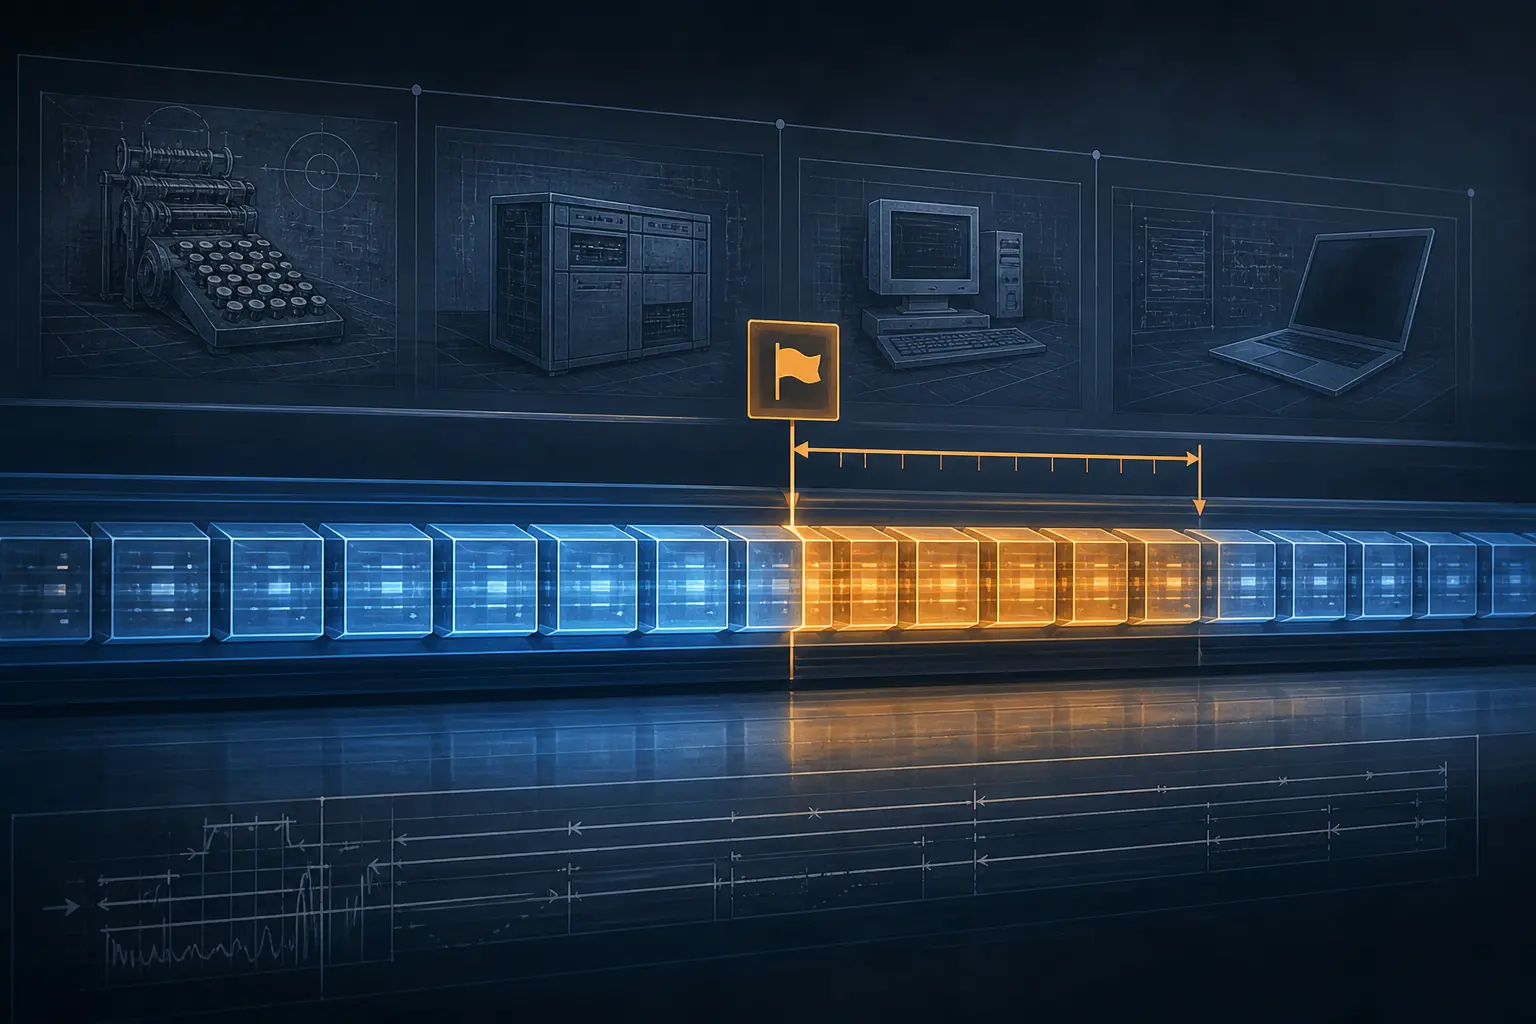
El puntero que nunca estuvo fuera de banda: datos urgentes de TCP
Los datos urgentes de TCP son una pequeña superficie de control con una historia larga. El indicador URG da significado a un puntero urgente de 16 bits, pero RFC 793 describió la frontera que marca de dos formas contradictorias. Esa ambigüedad pasó de la especificación a las…

Tendencias de servicios en la nube globales
Retirar un certificado raíz es migrar toda la flota antes de actualizar un navegador
Un programa de certificados raíz puede retirar la confianza en una versión mientras muchas aplicaciones siguen resolviendo la validación con almacenes antiguos, privados o integrados. El cambio de seguridad solo termina cuando los sistemas de validación pertinentes demuestran el…
IETF
El bitmap dice que apareció una opción UDP, no qué hizo: RFC 9870
RFC 9870 ofrece a los exportadores IPFIX una forma compacta de informar qué tipos de opciones UDP se observaron en un flujo. El dato es útil porque su afirmación es limitada: conserva presencia observada, no una historia de paquetes, una decisión del receptor ni un resultado de…
Expediente
En Python, un PEP aceptado no es ni un compromiso de lanzamiento ni un comprobante de implementación
Una propuesta de lenguaje puede recibir una decisión formal antes de que exista código terminado, una rama de estabilización o un artefacto que alguien pueda distribuir. El proceso de Python no es ambiguo sobre esa secuencia; la ambigüedad aparece cuando una sola palabra…

Historia de Internet
Seis octetos sólo se volvieron una dirección cuando se conoció el dominio: RFC 1449
Una dirección no siempre parece una dirección. Puede llegar como seis octetos dentro de un campo binario. En RFC 1449, esos octetos significaban IPv4 y un puerto UDP únicamente cuando viajaban junto al identificador del dominio correspondiente. El documento hizo portable a SNMPv2…

Historia de Internet
La base decía una dirección. La respuesta volvió por el camino del paquete: RFC 1445
La petición entró por una puerta que no figuraba en el registro. RFC 1445 no fingió que la contradicción no existía: para iniciar otra conversación se consultaba la dirección configurada, pero para contestar ésta se usaba el dominio y la dirección de transporte realmente…

Expediente
En Apache, un voto de lanzamiento no es ni un veto de código ni una decisión técnica del Board
En la Apache Software Foundation, una persona puede modificar código, un votante cualificado puede detener una modificación, un PMC puede aprobar un lanzamiento formal y el Board puede ejercer supervisión corporativa. Las cuatro acciones pertenecen a una misma institución, pero…

Historias
El rotafolio de RIPE y la tarea que empieza al conocerse
Un ensayo en RIPE 92 puso preguntas de investigación al alcance de los operadores. Su continuación plantea una decisión menos vistosa que crear una plataforma: acordar qué problema merece trabajo conjunto, qué datos hacen falta y quién acepta el siguiente compromiso.

Historia de Internet
El reloj retrocedió. Había que cambiar la clave: RFC 1446
En una madrugada de mantenimiento, restaurar un valor antiguo puede parecer la forma más prudente de recuperar un equipo. Con el reloj de autenticación de RFC 1446 ocurría lo contrario: si el secreto seguía siendo el mismo, devolver el reloj al pasado podía devolver también la…

Historia de Internet
La clave cambió antes de que llegara la respuesta. El gestor tuvo que conservar ambas: RFC 1446
No llegó ninguna respuesta. Eso no significaba que nada hubiera cambiado. La petición podía haberse perdido, pero también podía haber llegado, reemplazado la clave y perdido solo el mensaje de vuelta. RFC 1446 obligó al gestor a operar dentro de esa bifurcación, sin poder leer…