
Tema
Ciclo de vida del software y dependencia del proveedor
Dentro de la faceta Tema, la inteligencia temática Ciclo de vida del software y dependencia del proveedor conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.

IETF
El estado de CAPWAP no prueba el servicio: RFC 5415
RFC 5415 ordena el plano de control WLAN: un Access Controller gestiona Wireless Termination Points, protege sesiones, cambia configuraciones y transporta datos. Pero completar un estado, terminar DTLS o ver un paquete solo demuestra una ruta de protocolo; no prueba que la…
Líderes
Al crecer las solicitudes de la zona raíz, Kim Davies reconstruyó el RZMS
Para 2022, el crecimiento de las carteras de dominios de nivel superior y los cambios más frecuentes de claves DNSSEC habían superado los supuestos del Root Zone Management System. Kim Davies explicó cómo un equipo de ICANN lo reconstruyó con aprobaciones configurables…

IETF
WiCoP es un registro histórico, no una base de despliegue: RFC 5414
RFC 5414 presenta WiCoP para controlar y aprovisionar grandes WLAN desde un punto central. El RFC Editor lo clasifica como Historic y señala RFC 5415 como referencia posterior. Por eso un inventario de puntos de acceso o un acuse de configuración no demuestra autoridad vigente ni…

IETF
La seguridad de SLAPP es una frontera histórica, no prueba de despliegue
RFC 5413 registra Secure Light Access Point Protocol tal como llegó al trabajo de CAPWAP. Sus ideas de descubrimiento, autenticación y transporte protegido sirven como evidencia histórica, pero el RFC Editor lo publicó para el registro y advierte que no debe usarse como base de…

IETF
LWAPP es un registro histórico, no una base de despliegue
RFC 5412 conserva Lightweight Access Point Protocol tal como fue presentado durante el trabajo de CAPWAP. Explica una arquitectura de controlador y puntos de acceso ligeros, pero el RFC Editor lo clasifica como Historic y advierte que no debe usarse como base de despliegue. RFC…

IETF
Una guía SIP es un mapa, no un certificado de despliegue
RFC 5411 organiza la familia SIP para que un lector pueda encontrar el documento correcto. Agrupa temas, etiqueta estados y resume extensiones. Es una instantánea informativa, no una lista viva de lo que ejecuta un operador. Una especificación enumerada puede ser experimental…

IETF
La extensión transportó un mensaje de clave. No demostró que la clave estuviera instalada.
RFC 5410 añade a MIKEY un General Extension para OMA BCAST 1.0. Puede llevar STKM, LTKM, informes de LTKM y control parental. El tipo del payload identifica el contenedor; no demuestra recepción útil, instalación del contexto, autorización del abonado ni reproducción protegida.

IETF
CMS envolvió la clave. La identidad del destinatario aún debía coincidir.
RFC 5409 define cómo usar BF o BB1 dentro de CMS para cifrar la clave de contenido, cómo codificar la identidad del destinatario y cómo elegir el algoritmo mediante OID. Una envoltura que se abre correctamente sigue sin ser una autorización.

IETF
La identidad puede producir una clave pública, pero no concede permiso
El cifrado basado en identidad parece una solución elegante para el problema de distribuir claves. El remitente calcula la clave pública desde la identidad y los parámetros públicos; un generador de claves privadas entrega el secreto cuando el destinatario lo solicita. El RFC…
Creadores
Una expresión llegó sin su autor: Cory Doctorow y los límites de la interoperabilidad
Cuando una testigo canadiense invocó la expresión «adversarial interoperability» de Cory Doctorow ante un comité parlamentario, hablaba de un proyecto de ley sobre candados digitales y dispositivos con software. La idea quedó en el registro oficial, pero eso no convirtió a…

IETF
El canal quedó vinculado; la operación seguía siendo otra decisión.
An SIP gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5407 draws a harder line: SIP Version 2 can bind a SIP message to lower-channel information, but the binding does not become local…

IETF
El canal quedó vinculado; la operación seguía siendo otra decisión.
An IPsec gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5406 draws a harder line: IPsec Version 2 can bind a IPsec message to lower-channel information, but the binding does not become…
IETF
El canal quedó vinculado; la operación seguía siendo otra decisión.
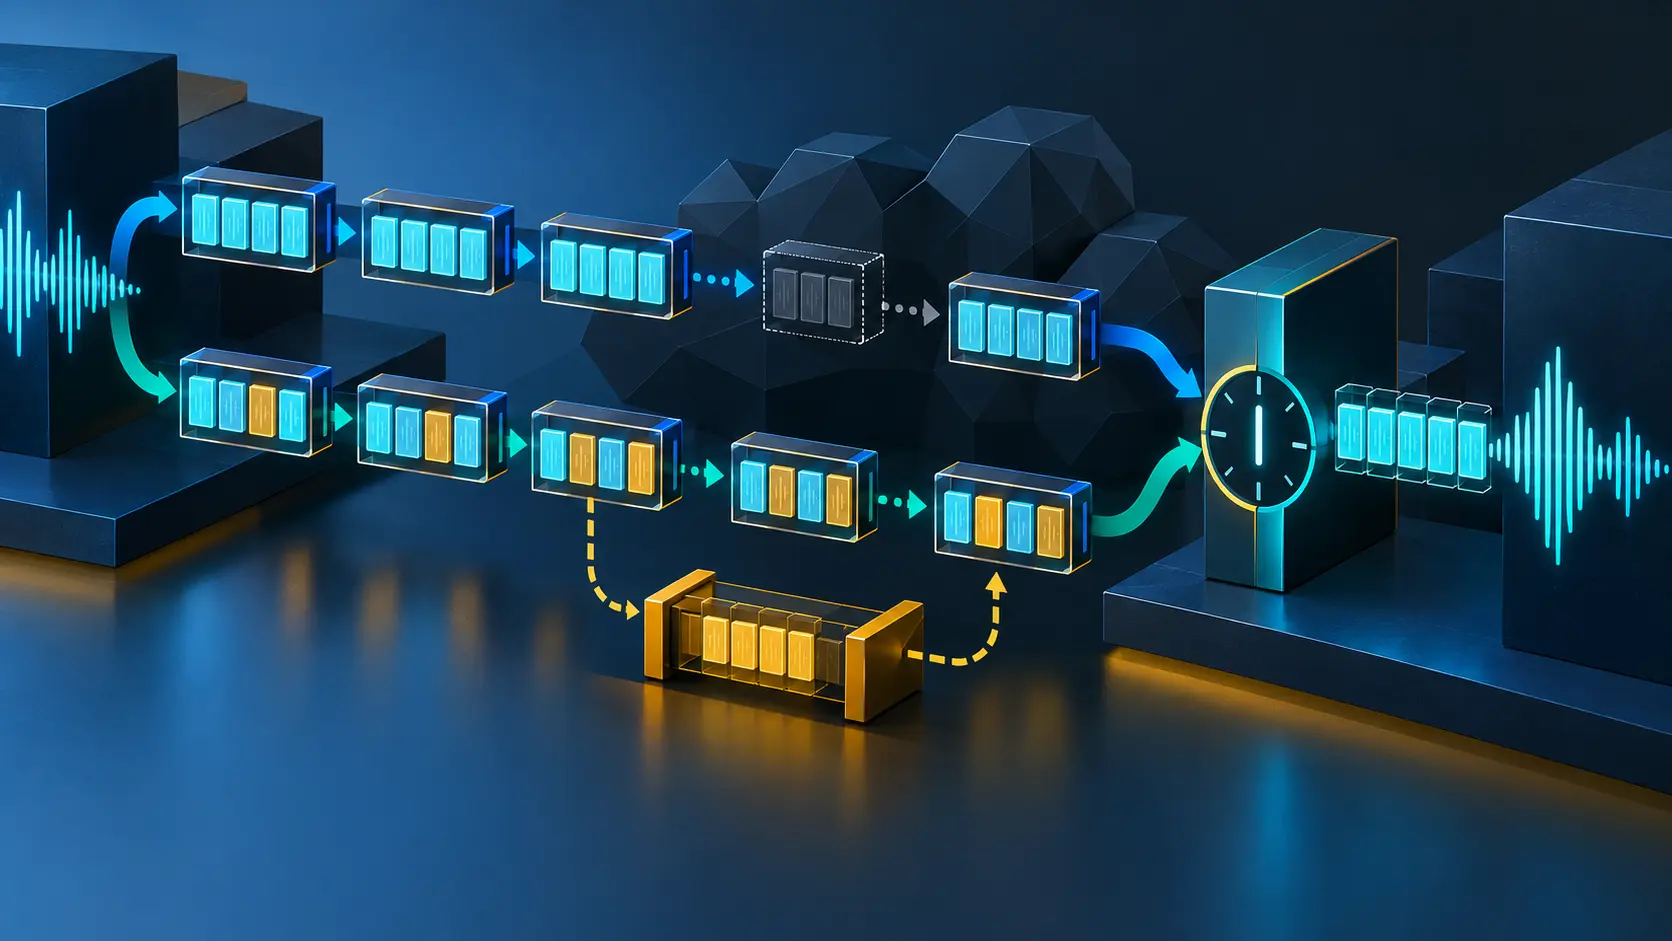
An RTP gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5404 draws a harder line: G.719 RTP Version 2 can bind a G.719 frame block to lower-channel information, but the binding does not…

IETF
El canal quedó vinculado; la operación seguía siendo otra decisión.
An RPC gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5403 draws a harder line: RPCSEC_GSS Version 2 can bind a GSS context to lower-channel information, but the binding does not…

IETF
El XML visible no era la entrada del MIC
El equipo abrió la factura, eliminó el base64, la descomprimió, normalizó los saltos de línea y calculó un hash. No coincidía con el MIC del recibo firmado. El documento comercial parecía idéntico porque la comparación se hizo demasiado tarde: RFC 5402 vincula el MIC a una etapa…
IETF
La vista previa coincidía; la autoridad no venía incluida: RFC 5385
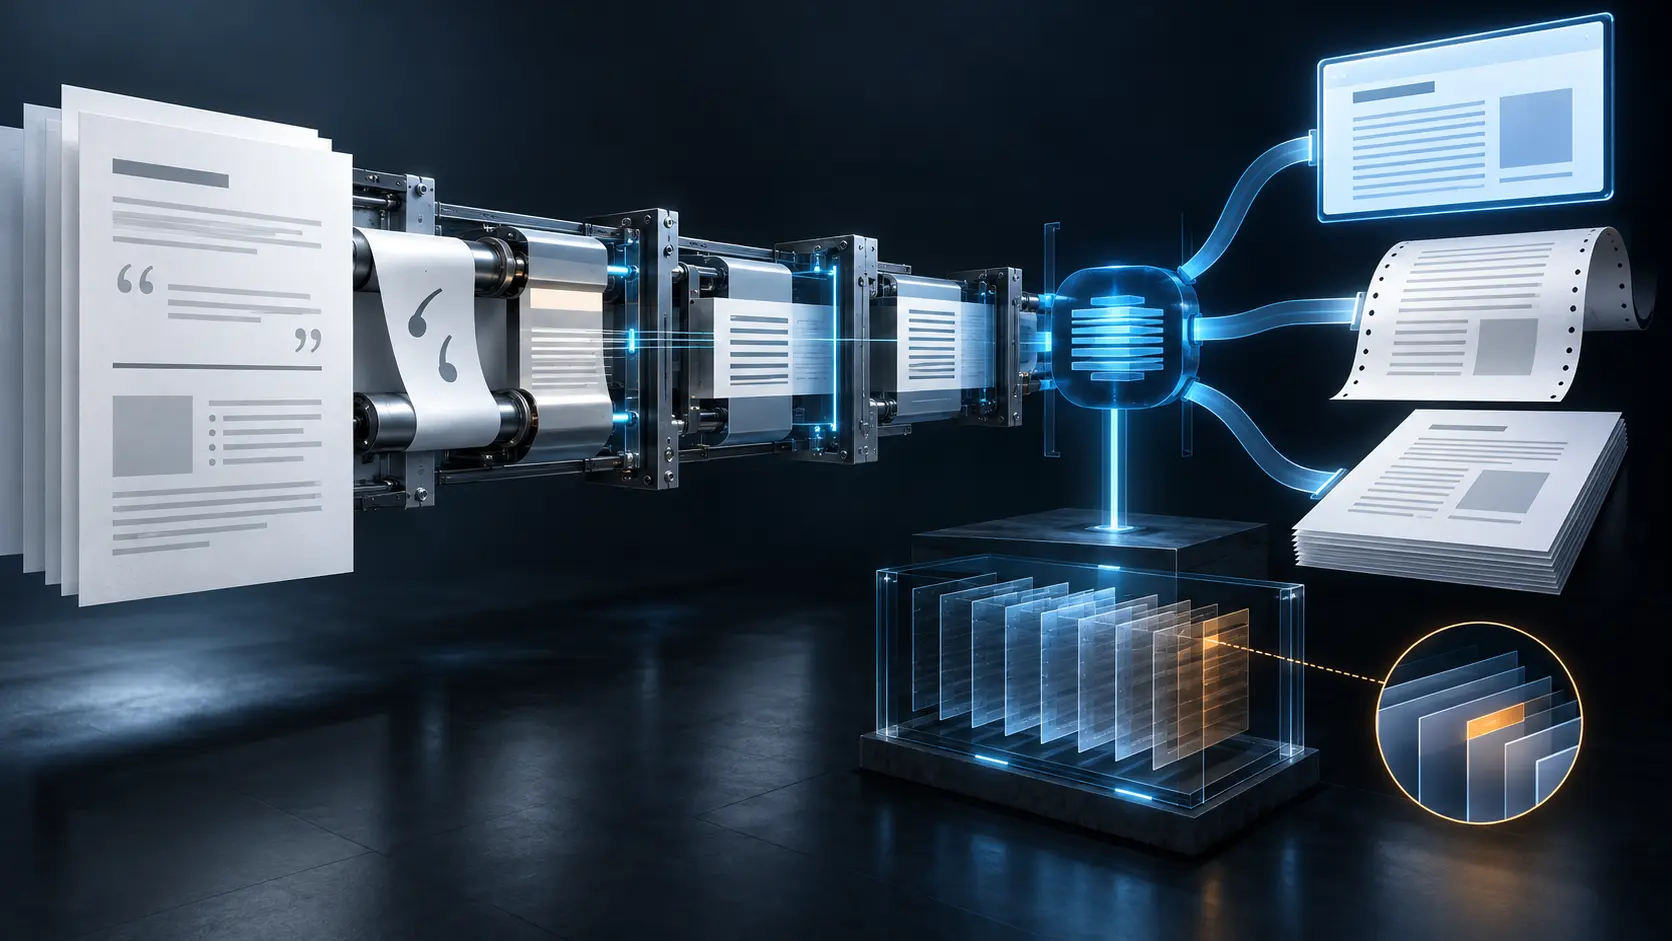
Entre el documento que una persona edita y el archivo que una institución publica hay decisiones que la pantalla no enseña. RFC 5385 las deja al descubierto: Word podía mostrar una página casi idéntica al texto RFC, pero la salida todavía nacía de estilos restringidos, un archivo…
IETF
El NACK también puede perderse: el silencio no cierra la entrega
Un receptor perdió datos y pidió reparación. La red perdió también esa petición. Para el emisor, la escena fue idéntica a una recepción perfecta: ningún mensaje nuevo, ninguna cola pendiente, ningún motivo aparente para prolongar la sesión. RFC 5401 permite que otro ciclo…

IETF
Ganó la dirección menor; no por eso tenía la razón: RFC 5384
Dos routers situados aguas abajo envían peticiones incompatibles para el mismo árbol multicast. RFC 5384 evita que el control quede indeterminado: si el tipo de atributo no define otro procedimiento, prevalece el conjunto aportado por la adyacencia con la dirección IP…

Creadores
Susan Kare y el archivo detrás del icono
El MoMA conserva un cuaderno de iconos de Macintosh de Susan Kare fechado en 1982. Décadas después, un relato de conservadores describió más de 300 disquetes entre los materiales de su archivo. La página de papel y el soporte digital no son dos copias equivalentes: juntos…

IETF
La búsqueda devolvió al usuario y también a todos sus grupos
El cliente preguntó quién era el principal actual mediante una búsqueda general. La respuesta incluyó una cuenta individual y varios grupos. Todos coincidían con la petición; ninguno decía por sí solo cuál debía abrir la configuración. RFC 5397 nació para reemplazar esa…