
Tema
Ciclo de vida del software y dependencia del proveedor
Dentro de la faceta Tema, la inteligencia temática Ciclo de vida del software y dependencia del proveedor conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.
Tendencias de telecomunicaciones nacionales globales
Cisco cambia la decisión de mantenimiento de IOS XR
Las versiones 26.2.2 y 26.3.1 ya figuran como versiones que incorporan las correcciones del aviso. Elegirlas frente a parches específicos exige comparar trabajo de validación, no solo disponibilidad de archivos.

Historia de Internet
Louis Pouzin y la red que se negó a recordar la conversación
CYCLADES planteó una pregunta sobre la confianza: ¿qué necesita saber una red de paquetes? Louis Pouzin escogió una respuesta deliberadamente austera. CIGALE movería datagramas independientes; los ordenadores situados en los extremos convertirían esas piezas en una conversación…

IETF
Encontrar un archivo por NFS no vuelve portátil su nombre
Un archivo puede sobrevivir intacto a una copia y, aun así, perder el camino por el que una aplicación lo conocía. El fallo no está necesariamente en los datos: puede estar en la regla que decide cuándo dos nombres son iguales. NFS permite que esa regla dependa del servidor, del…

Tendencias de telecomunicaciones nacionales de Asia-Pacífico
DOCOMO lleva la elección de radios a la operación comercial
Una configuración Nokia ya funciona con radios de varios fabricantes. La libertad de compra dependerá de mantener esas combinaciones durante las actualizaciones, no solo de una especificación abierta.
IETF
Una nota de propiedad intelectual en un borrador no es el registro del IETF
Quien evalúe el nuevo mecanismo APM de OAuth ya no puede separar la arquitectura de la cuestión de derechos. La revisión 05 incorporó una declaración extensa sobre patentes y licencias, pero a la vez reconoce que el registro autorizado está en otra parte. Esa separación —y no una…

IETF
El analizador se detuvo. La cabecera no desapareció: RFC 9740
Que un informe no registre una cabecera puede significar que no estaba, que el formato no podía describirla o que el equipo dejó de examinar el paquete antes de llegar a ella. Confundir esas situaciones convierte una limitación del instrumento en una afirmación sobre el uso de la…
IETF
Un registro correcto no puede reparar un módulo ASN.1 erróneo
No todas las bifurcaciones de un estándar nacen de una interpretación creativa. A veces basta con que dos fuentes oficiales indiquen números distintos. La actualización de la RFC 6211 parte de un caso concreto: una implementación tomó el identificador del atributo de protección…
IETF
El borrador de preparación poscuántica cita una implementación sin cerrar sus cinco brechas
La evidencia operativa pierde valor cuando se le exige demostrar más de lo que observó. La nueva revisión de un borrador individual sobre preparación poscuántica aporta un caso de autoridad certificadora con cifras y límites explícitos. Es un avance documental. Pero las cinco…

Historias
La puerta de fuentes NRTMv4 de RIPE consulta una réplica antes de poder recurrir al primario
El cambio reduce lecturas sobre la base principal y conserva controles criptográficos sólidos. También deja una cuestión concreta para el alta de fuentes: la recuperación posterior de la notificación no puede corregir un nombre que fue rechazado antes.

Historias
El cliente de IA de LACNIC resuelve un modelo y luego conversa sin un identificador de resolución
La versión 1.6.0 del cliente Java de PAI convierte la selección del modelo y la conversación en dos actos visibles. El segundo informa qué proveedor y modelo respondieron, pero el contrato público no permite demostrar que ambos actos compartieron exactamente la misma…

Expediente
RFC 9746 y la reserva que exige la compatibilidad EVPN
Una optimización de filtrado depende de quién comparte el segmento. Cuando aparece un participante con el método predeterminado, la red puede necesitar de nuevo las etiquetas que había dejado de asignar.
Historia de Internet
RFC 2056: cuando una URL podía abrir una conversación con una base bibliográfica
En 1996, dos esquemas URI intentaron tender un puente entre la sintaxis de las URL y un protocolo de recuperación que no cabía cómodamente en la idea de «pedir un recurso y recibir una respuesta». RFC 2056 muestra cómo z39.50s y z39.50r separaban dirección, base de datos…

Historia de Internet
El identificador vacío evitó preguntas previas, no concedió acceso
El RFC 2054 partió de una observación práctica: muchos servidores NFS ya escuchaban en el mismo puerto después de cada reinicio. En vez de obligar al cliente a confirmar de antemano esa costumbre y después pedir a MOUNT un primer identificador, propuso probar la ruta corta y…
Historia de Internet
El nombre RC5 no bastaba: la identidad que hizo explícita RFC 2040
RFC 2040 no inventó RC5 ni ofrece una receta vigente de despliegue. Su aportación histórica fue convertir una familia ajustable de cifrado en un acuerdo que dos implementaciones podían poner a prueba, siempre que compartieran parámetros, estado y una misma regla para cerrar el…

Historia de Internet
Borrar la configuración no borra la sesión: la frontera de RFC 2051
El MIB de APPC publicado en 1996 dejó una escena precisa: una fila administrativa podía desaparecer mientras la sesión que había ayudado a iniciar seguía activa y visible en la tabla operativa.
Historia de Internet
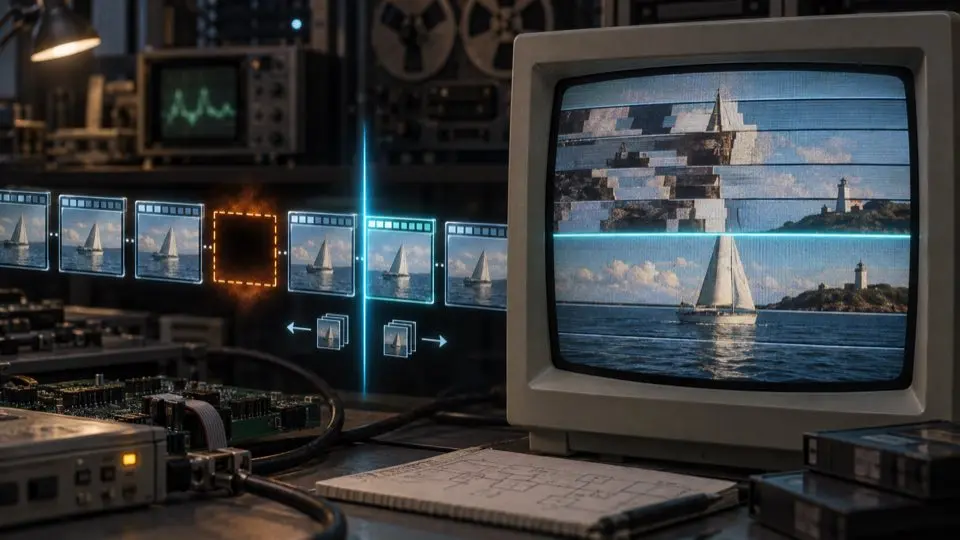
La siguiente slice podía empezar; la imagen seguía sin estar probada: RFC 2038 tras la pérdida
RFC 2038 colocó una frontera del códec al alcance del receptor RTP. Los bits de inicio y final de slice y el estado de imagen repetido permitían abandonar una continuación dañada y reanudar en un punto declarado, sin convertir esa reanudación en prueba de que el cuadro estaba…
IETF
El contador subió. ¿Qué bytes vio realmente la ACL?
RFC 9899 ofrece un lenguaje preciso para comparar un patrón binario dentro de un paquete. No convierte la validez de YANG, una ACE instalada, los bytes visibles, un incremento de contador y el resultado de una aplicación en una sola prueba. La calidad operativa depende de…
Historia de Internet
Cuando el adjunto era desconocido, no era texto: RFC 2049
La conformidad MIME no prometía que un programa de correo entendiera todos los formatos. Su mínimo de 1996 era operativo: deshacer codificaciones conocidas, no confundir bytes con texto y retroceder de forma previsible ante lo desconocido.

Historia de Internet
El fragmento tenía coordenadas, no una imagen probada: el límite de reconstrucción de RFC 2035
RFC 2035 eliminó descripciones JPEG repetitivas y puso en cada paquete el contexto mínimo para reconstruirlas. El desplazamiento y los reinicios hicieron visibles la posición y ciertos daños, sin certificar píxeles correctos, reproducción puntual ni una experiencia vista por…

IETF
Dos vistas aceptadas no hacen una sola realidad
La propuesta YANG Schema Selection de 2020 permitía que un servidor ofreciera versiones distintas de su esquema. El acierto estaba en hacer visible la selección; el peligro está en confundir esa vista aceptada con permiso, aislamiento o efecto.