
Tema
Ciclo de vida del software y dependencia del proveedor
Dentro de la faceta Tema, la inteligencia temática Ciclo de vida del software y dependencia del proveedor conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.

IETF
La red volvió, pero su prefijo anterior no se había ido
Durante trece minutos hubo dos prefijos válidos y ninguna respuesta única a la pregunta «¿está recuperada la red?». El router nuevo anunciaba uno. Varios hosts seguían usando el anterior. La pantalla de descubrimiento estaba llena y una automatización doméstica seguía fallando.
Historia de Internet
El paquete esperaba intacto. Después del salto remoto ya no había botón de deshacer: RFC 3018
UMSP quería que una aplicación viera memoria y control a través de la red como un solo espacio de instrucciones. Su transacción podía evitar una ejecución parcial; no podía convertir cada efecto remoto en algo reversible.
IETF
Un eco no respondió y el operador estuvo a punto de apagar un túnel ocupado
El silencio de una sonda parece una decisión simple hasta que los contadores de la misma SA siguen creciendo con paquetes ESP autenticados. La revisión 03 de Encrypted ESP Echo obliga a separar el fallo de observación, la elección del camino de retorno y la salud del tráfico real…

Historia de Internet
El listín era más reciente. La configuración activa podía seguir siendo la antigua: RFC 3017
RFC 3017 convirtió un directorio de acceso itinerante en datos que un programa podía ejecutar: llamar, formar un usuario y elegir servicios de red. El contador ayudaba a detectar cambios, pero no demostraba qué edición correspondía, qué bytes se instalaron ni qué parte de la…
Historia de Internet
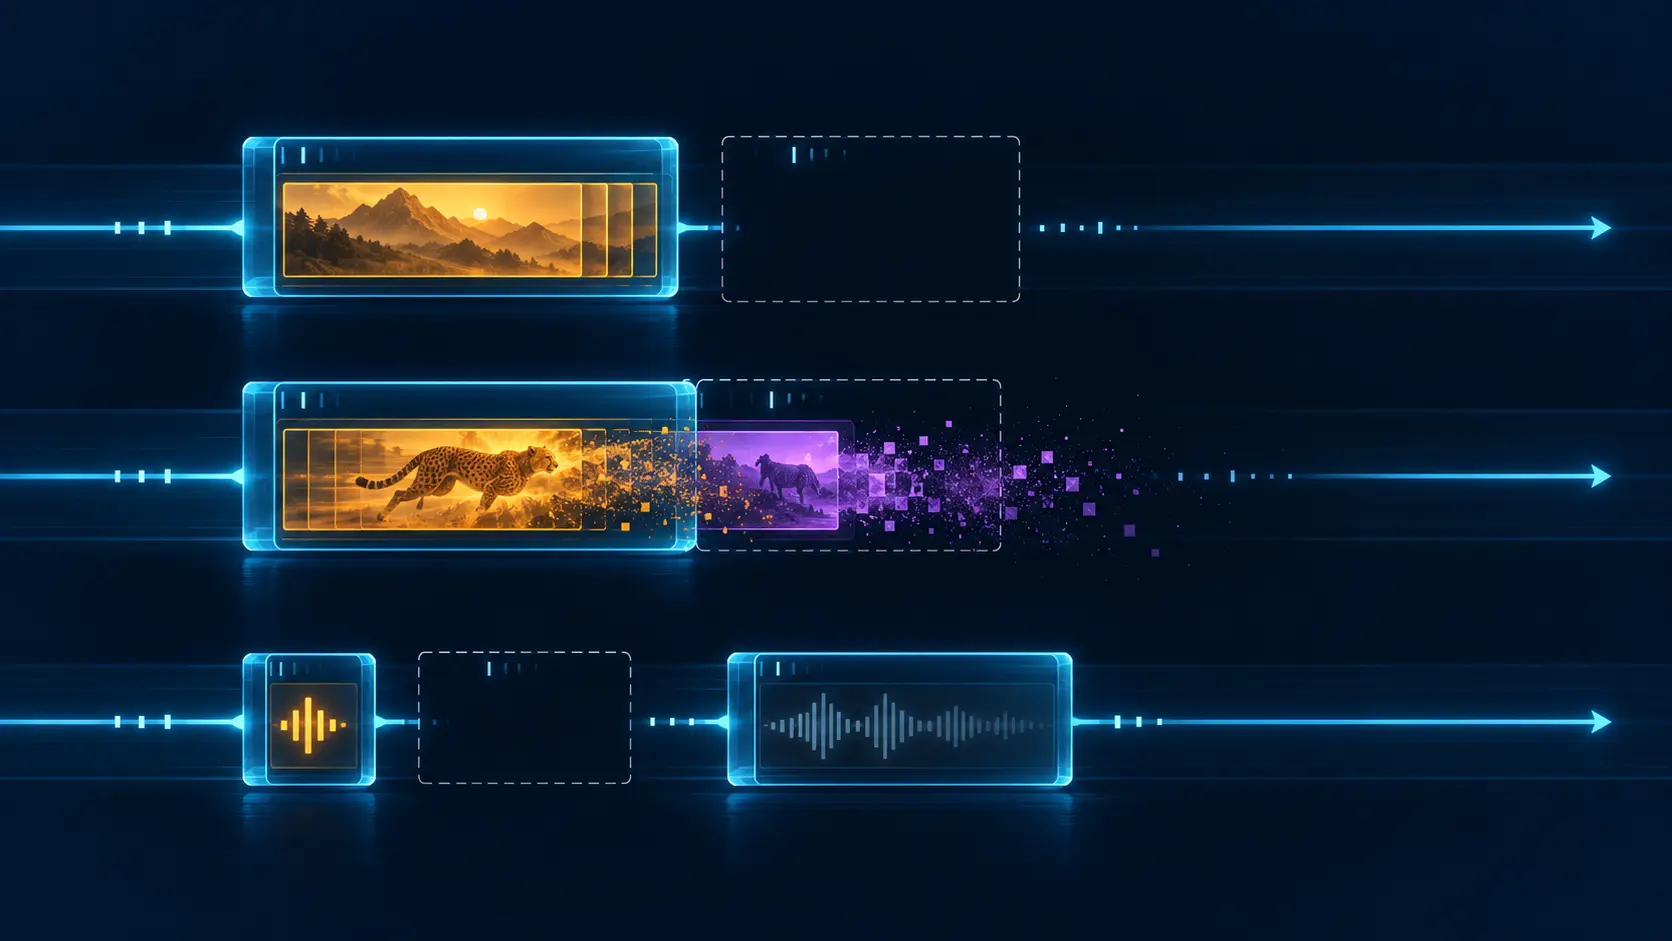
Llegaron los paquetes siguientes, pero faltaba el mapa: RFC 3016
La pérdida más costosa no siempre llevaba más audio o vídeo. En MPEG-4 sobre RTP, podía desaparecer la configuración que daba sentido a los paquetes posteriores, o un contenedor que había agrupado varias unidades para ahorrar cabeceras.
IETF
Un SCHClet pequeño necesita una decisión grande sobre las reglas que no reconoce
La modularidad ahorra memoria y funciones. No elimina la pregunta de quién decide si una entrada fuera del conjunto admitido se rechaza o sigue camino. La última revisión del borrador SCHClet hace visible esa decisión sin resolverla para todos los casos.

IETF
El registro aceptó la delegación. El padre aún tenía dos respuestas
Una transacción impecable puede dejar una migración a medias. La revisión 03 del mapeo EPP para DELEG permite borrar todo el conjunto nuevo con una sola instrucción; entretanto, los NS tradicionales pueden seguir respondiendo y ocultar que otro grupo de resolutores ve un estado…

Historia de Internet
El nuevo identificador cabía en el paquete. Aun así, podía debilitar el protocolo: RFC 2440
Un valor libre en la cabecera parece una invitación. En 1998, la especificación OpenPGP planteó una pregunta más difícil: que un lector pudiera analizar una etiqueta nueva no demostraba que la función pudiera convivir sin riesgo con el resto de un sistema criptográfico.

IETF
Recuperar, atestiguar, registrar y liberar no son el mismo verbo
Los paneles de continuidad suelen comprimir cuatro decisiones en una sola luz verde. Un nuevo borrador individual sobre SCITT obliga a separarlas y sitúa el punto más incómodo justo antes de entregar el activo recuperado a quien va a usarlo.

Historia de Internet
El contexto quedó conectado. La llamada seguía sin probarse: RFC 3015
Megaco convirtió la asociación interna de una pasarela de medios en un objeto controlable y auditable. RFC 3015 también dejó claro que aquel objeto local no podía responder por la entrega exterior, la reproducción remota ni la conversación humana.

Tendencias de servicios en la nube de Norteamérica
BRC conservaría la marca Sangoma, pero no ha definido su hoja de ruta
BRC prevé incorporar Sangoma a su cartera de comunicaciones sin retirar la marca. Esa es una intención sobre la estructura corporativa, no una garantía para los clientes: la operación sigue pendiente y los comunicados no aclaran qué ocurrirá con los productos, el soporte o los…
IETF
Una regla modificable no es una credencial
El nuevo borrador de SCHC delimita qué partes de una regla pueden cambiar. Esa frontera protege el objeto, pero no identifica por sí sola al actor autorizado ni coordina el momento en que ambos extremos adoptan el nuevo significado.

Historia de Internet
Se perdió la notificación. El registro de respaldo también podía perderla: RFC 3014
RFC 3014 no prometió una memoria perfecta. Diseñó una segunda oportunidad para las notificaciones SNMP y, al mismo tiempo, dejó por escrito quién seleccionaba esa memoria, cuánto podía guardar y qué señales quedaban cuando empezaba a borrar su propio pasado.
Historia de Internet
La puerta lanzó un desafío. La confianza aún debía llegar: RFC 3012
El agente extranjero veía al nodo móvil antes que su dominio de origen. Podía comprobar una cosa por sí mismo —si la solicitud respondía a un valor recién emitido— aunque todavía necesitara a otros para saber quién hablaba y qué estaba autorizado a hacer.

IETF
El permiso era válido; la solicitud ya no era la misma
Un agente obtuvo autorización para pagar 40 euros. Al otro lado de la frontera llegó una orden de 40,01. El emisor conocía el presupuesto, la reserva y la aprobación; el receptor no podía reconstruir nada de eso. Un nuevo borrador propone que esa diferencia de un céntimo baste…

IETF
Pruebas IPv6 de aplicaciones: el atajo tiene una condición
Una prueba por conexión puede ahorrar trabajo, pero pierde valor si la aplicación envía dentro de un mensaje el destino de la siguiente conexión. La nueva revisión de un borrador del IETF hace explícito ese límite.

Historia de Internet
La petición llegó por una subred; la dirección pertenecía a otra: RFC 3011
RFC 3011 no cambió dónde viajaba el paquete. Cambió qué dato podía gobernar la elección del pool, y con ello separó una observación de topología de una decisión sobre recursos.
IETF
`allow_unresolved` no es un permiso a medias
Una plataforma entiende que una orden sólo puede ejecutarse dentro de una franja horaria, pero no dispone de una hora fiable. Devuelve la condición pendiente. El adaptador ve «allow» en el nombre del resultado y abre la puerta. La política no autorizó la acción: la integración…

IETF
NFSv4 reordena sus atributos ACL; el número no certifica la función
Tres borradores vecinos necesitaban espacio sin pisarse. La nueva versión del texto sobre ACL resuelve esa parte, pero deja abierta la pregunta que importa a quien prueba un cliente: ¿qué admite realmente cada sistema de archivos?

Historia de Internet
El servidor olvidó el bloqueo; la recuperación empezó negando los nuevos — RFC 3010
Tras reiniciarse, un servidor podía conservar cada archivo y perder la memoria de quién tenía derecho a excluir a los demás. RFC 3010 convirtió ese vacío en un orden temporal verificable.