
Tema
Ciclo de vida del software y dependencia del proveedor
Dentro de la faceta Tema, la inteligencia temática Ciclo de vida del software y dependencia del proveedor conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.
IETF
La pausa llegó al servidor; la continuidad, no
RFC 3573 convirtió una interrupción del módem en una señal comprensible para un servidor remoto. No convirtió esa señal en una orden ni en una prueba. La diferencia entre observar una pausa, aplicar una política y comprobar el resultado es el límite que impide que una sesión…
IETF
El campo estaba autenticado. El privilegio que pedía nunca había sido concedido.
El HMAC cubría cada byte de una pareja clave/valor enviada durante la reautenticación. Nadie la había modificado. Aun así, el servicio rechazó su significado: probar quién formuló una petición no equivale a demostrar que esa identidad tenía autoridad para obtener el estado…

IETF
La respuesta volvió directa. La petición había tomado otro camino
El nodo de entrega envió el contenido directamente al cliente, pero el flujo de ida seguía pasando por el sustituto elegido primero. RFC 3568 permite que ambas frases sean ciertas. También obliga a preguntar qué trayecto midió el selector antes de llamar «mejor» al destino.
IETF
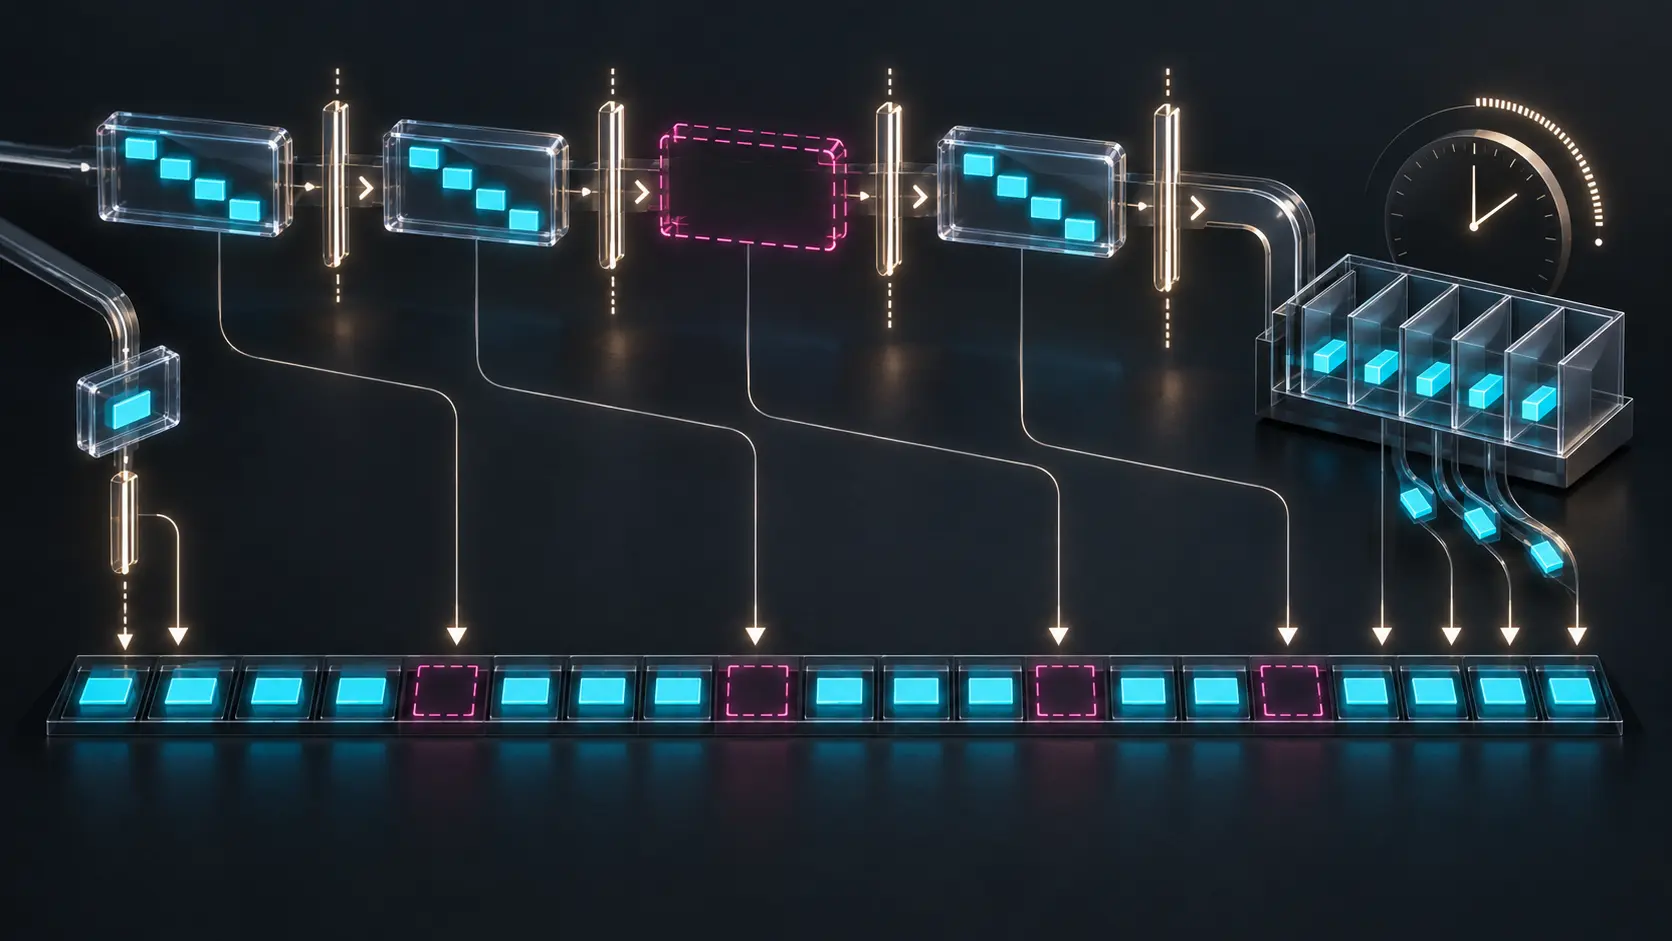
El paquete llegó tarde para una trama, pero a tiempo para las siguientes
En un grupo entrelazado, un mismo paquete puede contener una trama cuyo plazo ya venció y otras que todavía pueden salvarse. Esa frontera móvil es más importante que el contador bruto de paquetes recibidos. RFC 3558 da al receptor la posición temporal; la operación debe decidir y…
IETF
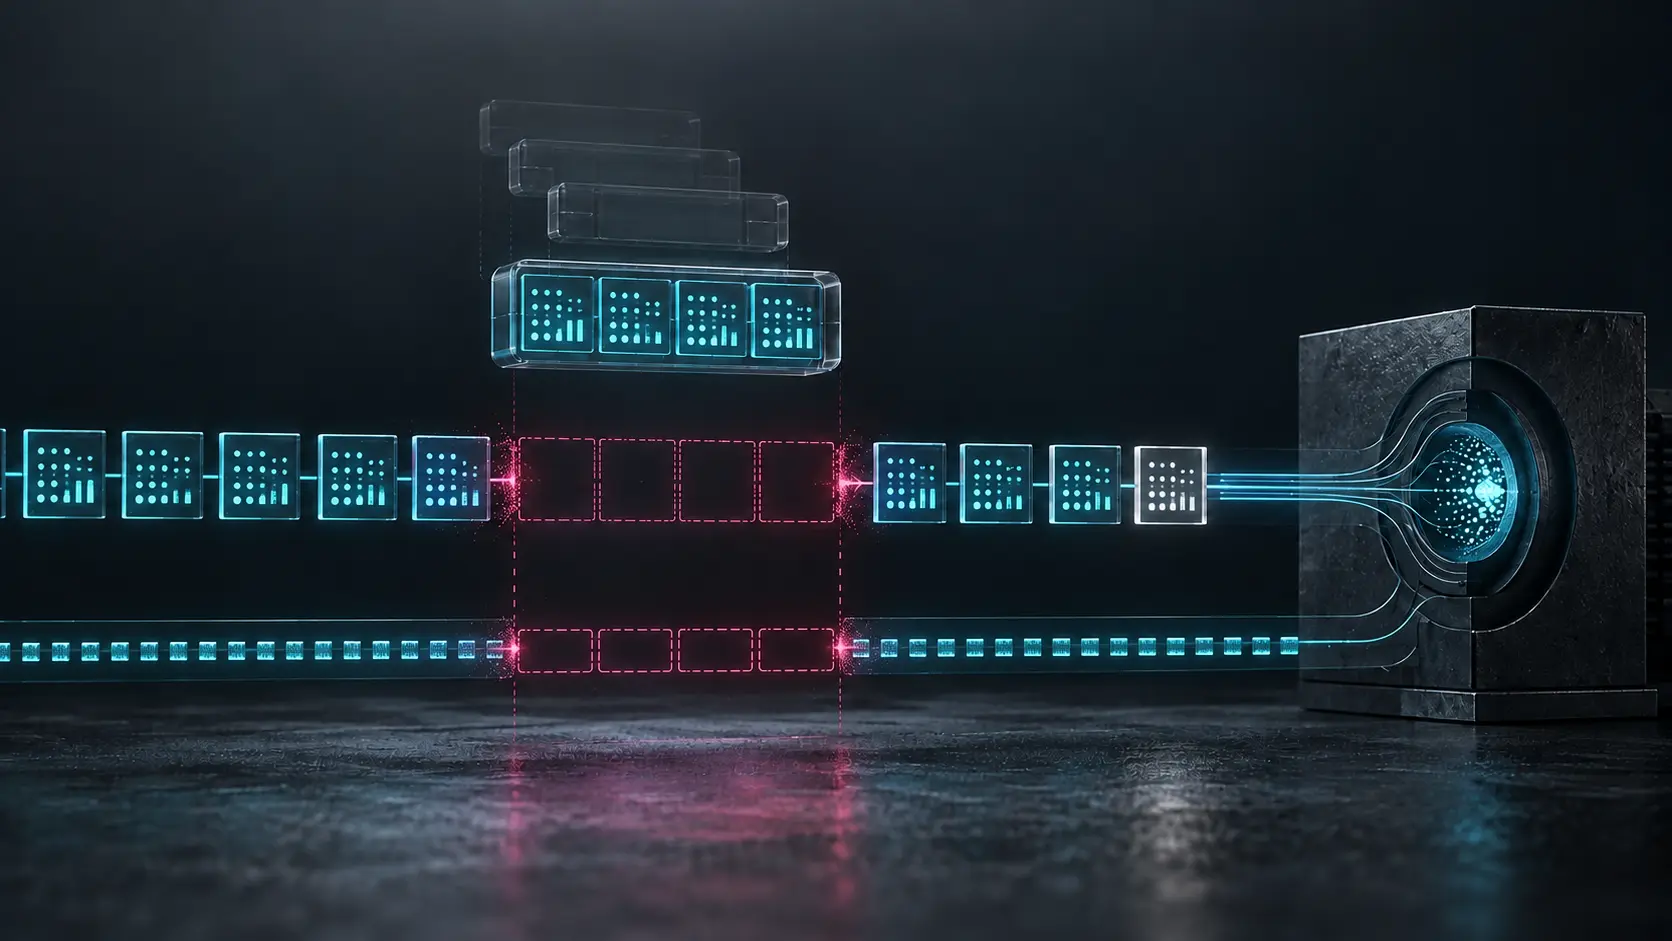
`maxptime` parecía metadato. En realidad fijaba el tamaño del próximo hueco.
Ochenta milisegundos caben en cuatro pares de tramas DSR. En una descripción de sesión, `maxptime` puede parecer una cifra administrativa. En el camino, decide cuánta evidencia consecutiva puede desaparecer con un solo datagrama. RFC 3557 convierte ese número en una decisión de…

IETF
Quick Mode terminó, pero la lista de direcciones seguía sin demostrar
El iniciador propuso los selectores, el intercambio criptográfico avanzó y el respondedor conocía una lista distinta. RFC 3554 no trata esa asimetría como un detalle: permite invertir los papeles para corregir el conjunto. La corrección revela el verdadero objeto de control. No…
IETF
Liberaron los recursos. Nadie probó que el móvil supiera por qué.
El túnel dejó de consumir estado, la contabilidad pudo cerrarse y el acuse volvió autenticado. Desde la sala de máquinas, la revocación parecía terminada. Para el nodo móvil, en cambio, el viejo camino podía desaparecer antes de que llegara la señal que debía empujarlo a…

IETF
Dos respuestas correctas por separado. Juntas, una autorización sin dueño.
Un servidor vio la solicitud cuando la cuenta todavía no figuraba conectada y respondió Accept. El duplicado llegó a otro servidor después de que el estado cambiara y recibió Reject. El fallo no estaba necesariamente en ninguna de las dos decisiones aisladas. Estaba en permitir…

Historia de Internet
El delegado hablaba por una institución. El grupo de trabajo aún debía decidir: RFC 3356
RFC 3356 diseñó una frontera institucional poco común: una persona podía llevar una posición oficial de un organismo al otro sin llevar consigo el poder de decidir por quien la recibía.
Historia de Internet
El túnel ocultaba el portador. El portador aún fijaba el sobre: RFC 3355
El protocolo interior no necesitaba ver las celdas ATM, pero cada una de sus unidades seguía necesitando un sobre exterior completo. RFC 3355 convirtió esa aparente contradicción en un contrato de tamaño, identidad y ciclo de vida.

Historia de Internet
Cambiar la clave no eliminaba el riesgo del texto conocido: RFC 2405
La RFC 2405 no fijó una vida útil universal para las claves DES. En su lugar, vinculó la decisión al valor de los datos y a los recursos del atacante. Su argumento sobre los encabezados IP previsibles explica por qué rotar claves según un calendario no bastaba para neutralizar el…

Historia de Internet
CLDAP no superó sus límites de seguridad: la RFC 3352
En 1995, CLDAP prometía acortar la ruta hasta una respuesta de directorio al prescindir de la conexión. Ocho años después, la RFC 3352 dejó constancia de por qué esa ventaja no bastó para mantener la RFC 1798 en el proceso de estándares, sin afirmar que todo código local hubiera…

IETF
El alias coincidió en ASCII y se separó al cruzar Unicode
Un sistema puso todo el identificador en minúsculas; otro aplicó la regla mixta de RFC 3508. Ambos recibieron la misma URL H.323 y eligieron registros diferentes antes de intentar la llamada.
IETF
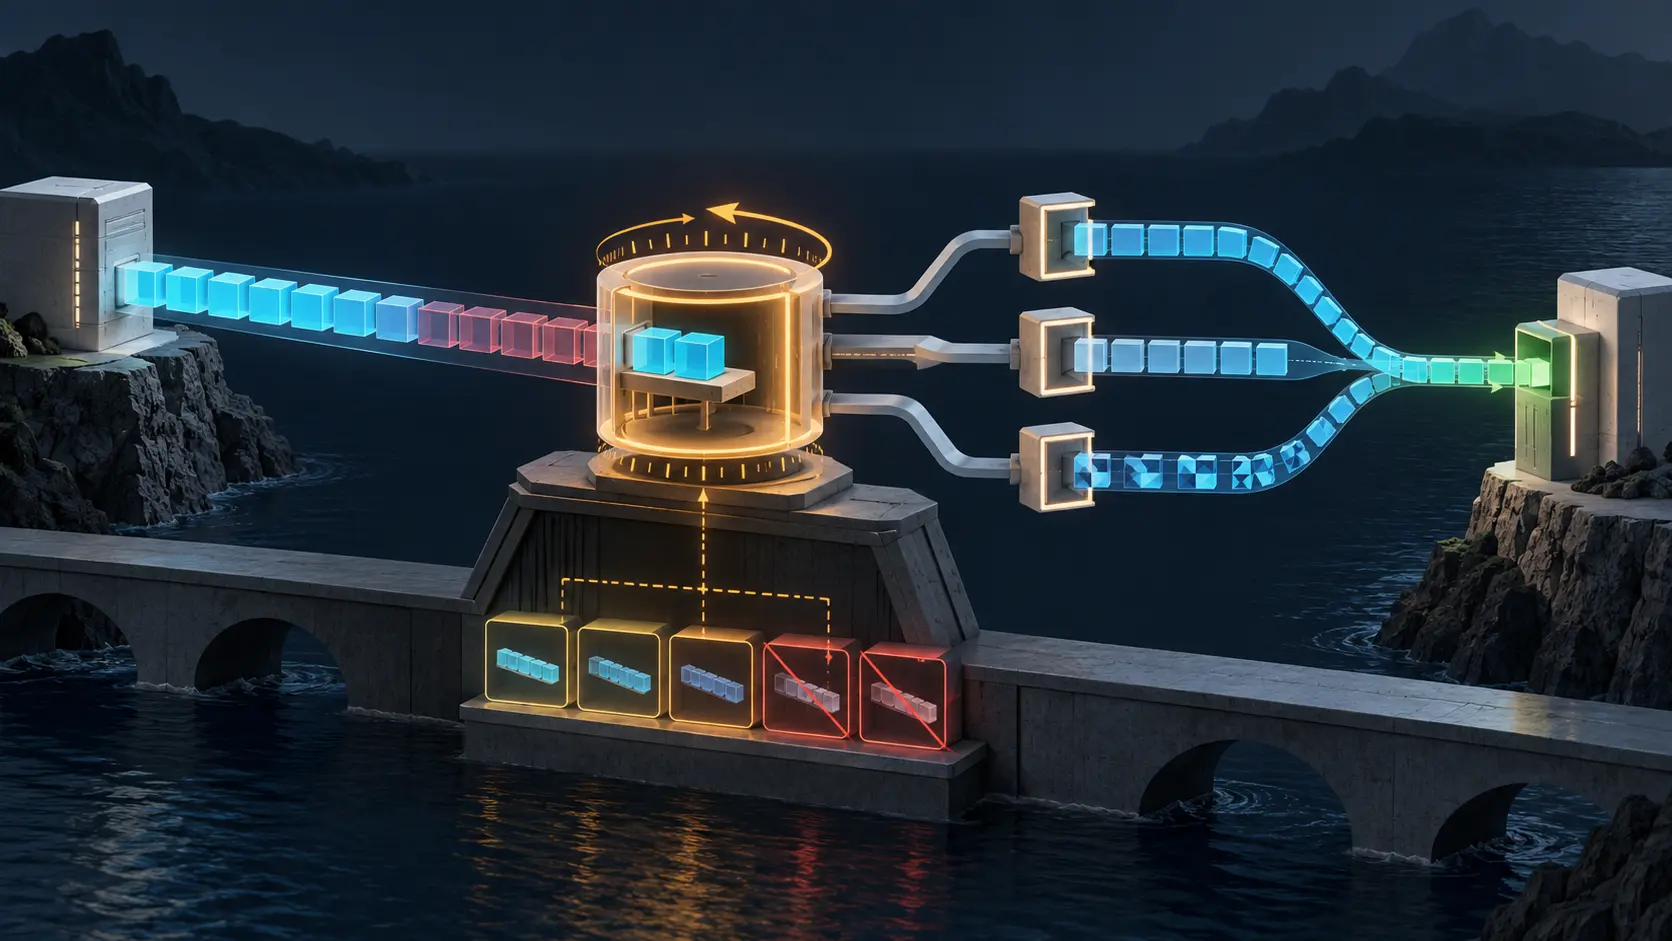
La misma capacidad estadística no puede venderse dos veces sin riesgo
La sobreasignación puede ser una decisión racional en un slice IP/MPLS. El problema aparece cuando una reserva válida se presenta como aislamiento físico y la demanda simultánea cobra la diferencia.
IETF
El 100 permitió enviar más cuerpo; no aprobó la operación
El servicio ICAP pidió el resto del cuerpo encapsulado. El registro lo convirtió en aprobación de la petición HTTP. RFC 3507 separa dos interlocutores, dos fronteras provisionales y un resultado todavía pendiente.

IETF
La configuración seguía firmada. La autorización ya había caducado
La integridad de un objeto YANG antiguo puede sobrevivir intacta mientras cambian la política, la clave aceptable y el derecho a aplicarlo.

IETF
El elemento tenía espacio de nombres; el atributo, no
El documento era XML correcto y el elemento pertenecía al vocabulario esperado. Un atributo sin prefijo quedaba fuera de ese espacio de nombres. RFC 3470 muestra por qué la forma válida no concede autoridad semántica.

IETF
La contraseña coincidió, pero el nombre del servidor seguía sin probarse
Una identidad PAKE, el SNI y la identidad del certificado pueden convivir en la misma conexión sin afirmar lo mismo ni estar bajo la misma autoridad.

IETF
Un ACK confirmó muchos bytes y borró la prueba de recuperación
El receptor terminó confirmando todos los datos. Sin embargo, la ruta de retorno había eliminado parte de la secuencia que el emisor necesitaba para reaccionar a una pérdida. RFC 3449 separa la corrección acumulativa de la calidad de la evidencia de control.

IETF
IANA cambió la ruta, pero la aplicación conservó la de ayer
Un registro puede actualizar la plantilla de una base de incidentes y aun así dejar a millones de clientes expandiendo el mismo identificador hacia un destino antiguo.