
Tema
Automatización de seguridad
Dentro de la faceta Tema, la inteligencia temática Automatización de seguridad conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.
Expediente
Una fecha de obsolescencia HTTP no es un plan de migración del cliente
Una aplicación puede recibir durante meses el aviso correcto y seguir dependiendo del recurso antiguo. El protocolo habrá expuesto la intención del proveedor; la organización todavía tendrá que demostrar qué clientes existen, qué cambia en el destino y quién acepta la retirada.

Expediente
La IAB amplió el plazo para aportar pruebas poscuánticas, no para coronar una solución
Una semana adicional puede atraer mediciones que faltaban. No puede convertir por sí sola una ponencia, una conversación sin atribución o un futuro informe del IAB en constancia de que una tecnología fue elegida y funciona en producción.

Historia de Internet
Que fuera legible sin analizador no lo hacía seguro de procesar: RFC 1874
La palabra «texto» parecía humilde: si faltaba el programa especializado, todavía quedaban líneas que una persona podía leer. RFC 1874 usó esa promesa para `text/sgml`, pero escondía una bifurcación decisiva. Ver caracteres era una operación; reconstruir combinaciones de bits…
Expediente
Un archivo security.txt necesita un comprobante de canal de divulgación activo
Un robot puede encontrar `security.txt`, validar su formato y celebrar que la fecha de caducidad sigue vigente. El investigador que recibe un rebote permanente descubre otra realidad. La gobernanza empieza donde termina el archivo: en la custodia efectiva del aviso.

Expediente
Dos remitentes dentro de un correo cifrado: RFC 9788 y la autoridad de cada cabecera
Cuando el `From` protegido no coincide con el que vio el sistema de transporte, mostrar una identidad y responder a otra no es incoherencia: son dos decisiones con riesgos y pruebas distintos. RFC 9788 evita que el candado del mensaje borre esa diferencia.
IETF
VIRP saca la autoridad de escritura de la puerta, pero el permiso de un solo uso sigue sin implementar
La revisión 07 de VIRP plantea una división tangible del poder en la automatización de redes: la puerta conserva una identidad de solo lectura y un servicio separado decide si una orden de escritura puede llegar al equipo. El cambio reduce la autoridad permanente de un componente…

Expediente
Una declaración OSPS Baseline necesita versión, nivel y fecha
La etiqueta «cumple OSPS» cabe cómodamente en una hoja de proveedores, pero deja fuera lo esencial. El Baseline tiene versiones, distribuye controles por madurez y define la conformidad como un estado puntual, no como una garantía permanente.

Historia de Internet
La despedida pidió a todos que olvidaran. No pudo demostrar que lo hicieran: RFC 1868
Un temporizador podía corregir el error, pero quizá demasiado tarde. Mientras una entrada ARP envejecía, un usuario que había vuelto a marcar por otro servidor seguía recibiendo tráfico en la puerta anterior, o sencillamente no lo recibía. RFC 1868 quiso acortar esa espera con…

Líderes
Daniel Fett y el campo de emisor que nombraba al servidor, no al token
Un callback de OAuth puede traer el `state` correcto y un código de autorización auténtico y, aun así, dirigirse al servidor equivocado. RFC 9207 añade una comparación antes de que ese error se convierta en filtración: ¿el emisor de la respuesta coincide con el que el cliente…

Expediente
La clave constaba, pero aún no era confiable
Un mensaje puede demostrar que su emisor posee una clave privada y, al mismo tiempo, no demostrar que deba controlar una delegación. Esa diferencia aparece con nitidez en la propuesta que DNSOP llevó a última llamada hasta el 7 de septiembre: el punto crítico no es recibir un DNS…

Expediente
Una auditoría de una AC no es un veredicto de emisión de certificado
Un informe anual de aseguramiento puede mostrar que se examinaron los controles de una autoridad de certificación durante un período delimitado. Por sí solo no contesta la pregunta más concreta que puede importar a quien confía: por qué se emitió este certificado, para este…
Historia de Internet
El mensaje llegó al sistema del socio. La transacción seguía sin aceptarse: RFC 1865
La red puede terminar su trabajo mientras el negocio apenas empieza el suyo. RFC 1865 explicó en 1996 que una conexión SMTP dedicada entregaba EDI directamente al sistema del socio comercial y llamó asegurada a esa entrega. No afirmó que el servidor pudiera aceptar una orden de…

Expediente
Un disparador workflow_run de GitHub Actions no es un veredicto de confianza de artefactos
Un disparador `workflow_run` de GitHub Actions puede separar un control previo de un flujo posterior con más privilegios. No demuestra que el resultado previo, el artefacto que recibe el flujo posterior ni una operación sobre un destino merezcan confianza.

Historia de Internet
El temporizador más corto solía ganar. El cliente aún debía absorber la carrera: RFC 1863
La redundancia prometía que otro servidor continuaría cuando uno desapareciera. El RFC 1863 mostró que entre ambas frases había una carrera: varias máquinas podían creer que ningún compañero atendía al mismo cliente. Ordenó esperas según la carga para favorecer a una, pero…

Expediente
Un token OIDC de GitHub Actions no es un veredicto de autorización en la nube
Un token OIDC de GitHub Actions puede llevar la identidad de un contexto de workflow a un proveedor externo. No demuestra por sí solo que una política de confianza en la nube coincidiera, que se emitiera una sesión, que un recurso permitiera una acción o que un destino cambiara.

Expediente
El punto final movió la frontera de confianza
Para el DNS, `example.co.uk` y `example.co.uk.` pueden conducir al mismo nodo. Para una aplicación, las dos grafías pueden activar decisiones de seguridad distintas. Cuando DNSOP cierra el 7 de septiembre su última llamada de grupo sobre la integración de nombres, una…

Expediente
Un grupo de concurrencia de GitHub Actions no es un veredicto de serialización del despliegue
Un grupo de concurrencia de GitHub Actions puede reducir conflictos entre jobs o ejecuciones con nombre. No prueba por sí solo el orden de toda acción contra un destino ni el efecto de esa acción.
Historia de Internet
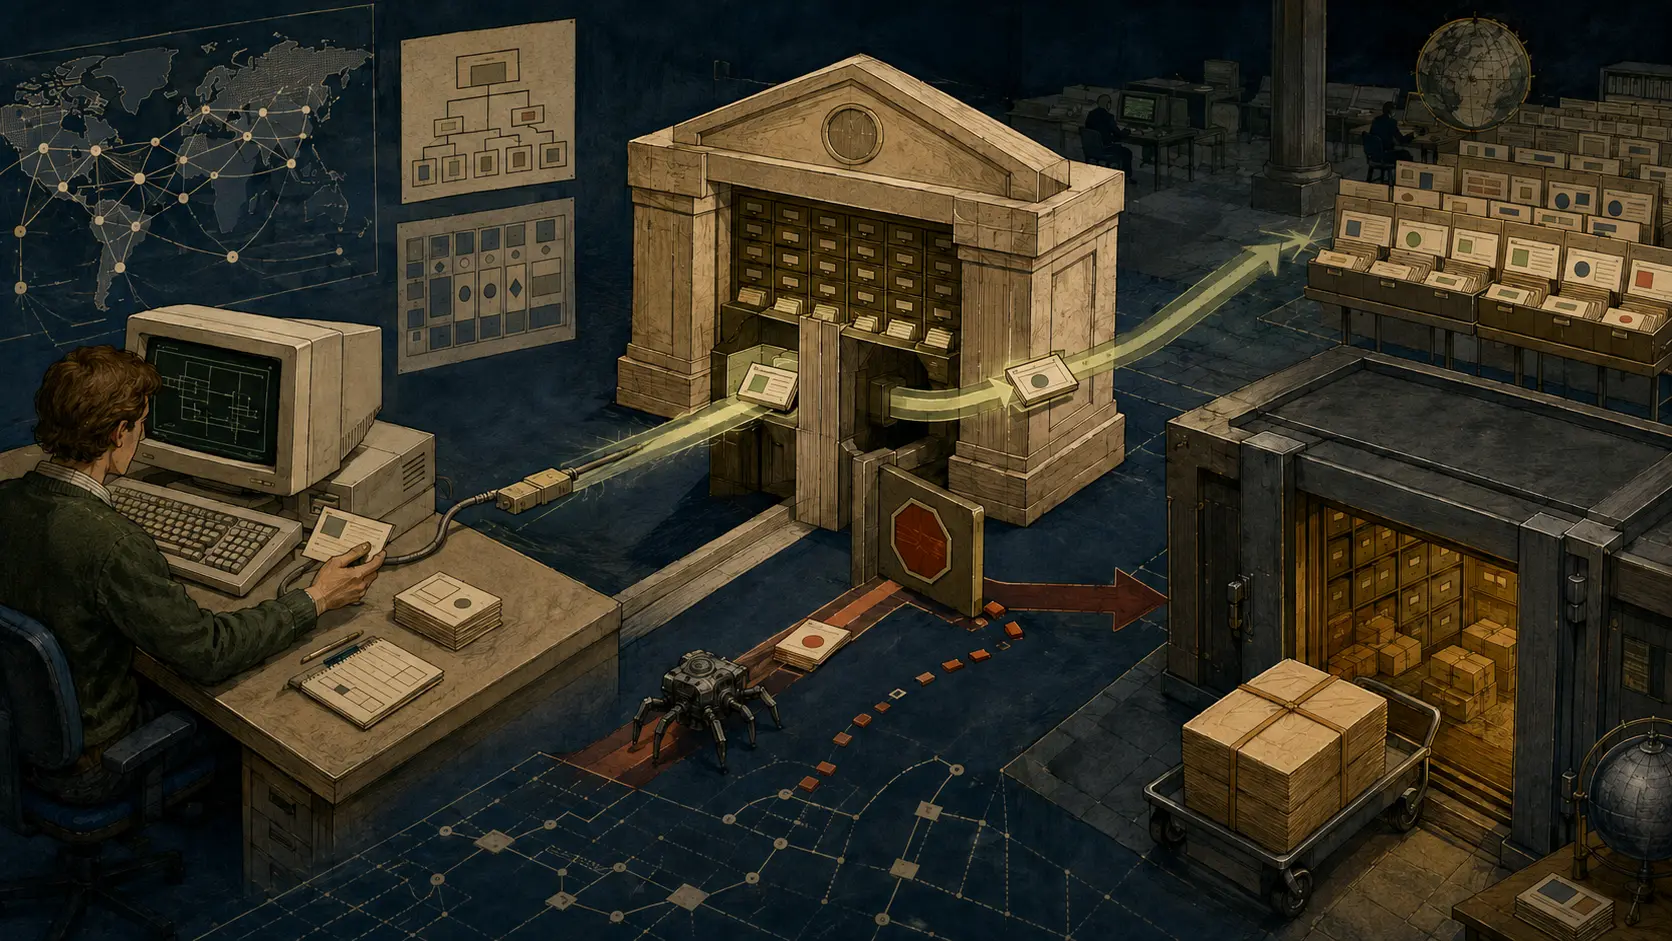
El índice podía rechazar la pregunta antes de abrir el documento: RFC 1862
Una pantalla sin resultados parece afirmar que no hay nada. En realidad puede estar diciendo que el catálogo no cubre ese espacio, que aún no recibió una actualización, que falló o que decidió no revelar lo que sabe. El RFC 1862 conservó esa ambigüedad en 1995. El acceso al…
Expediente
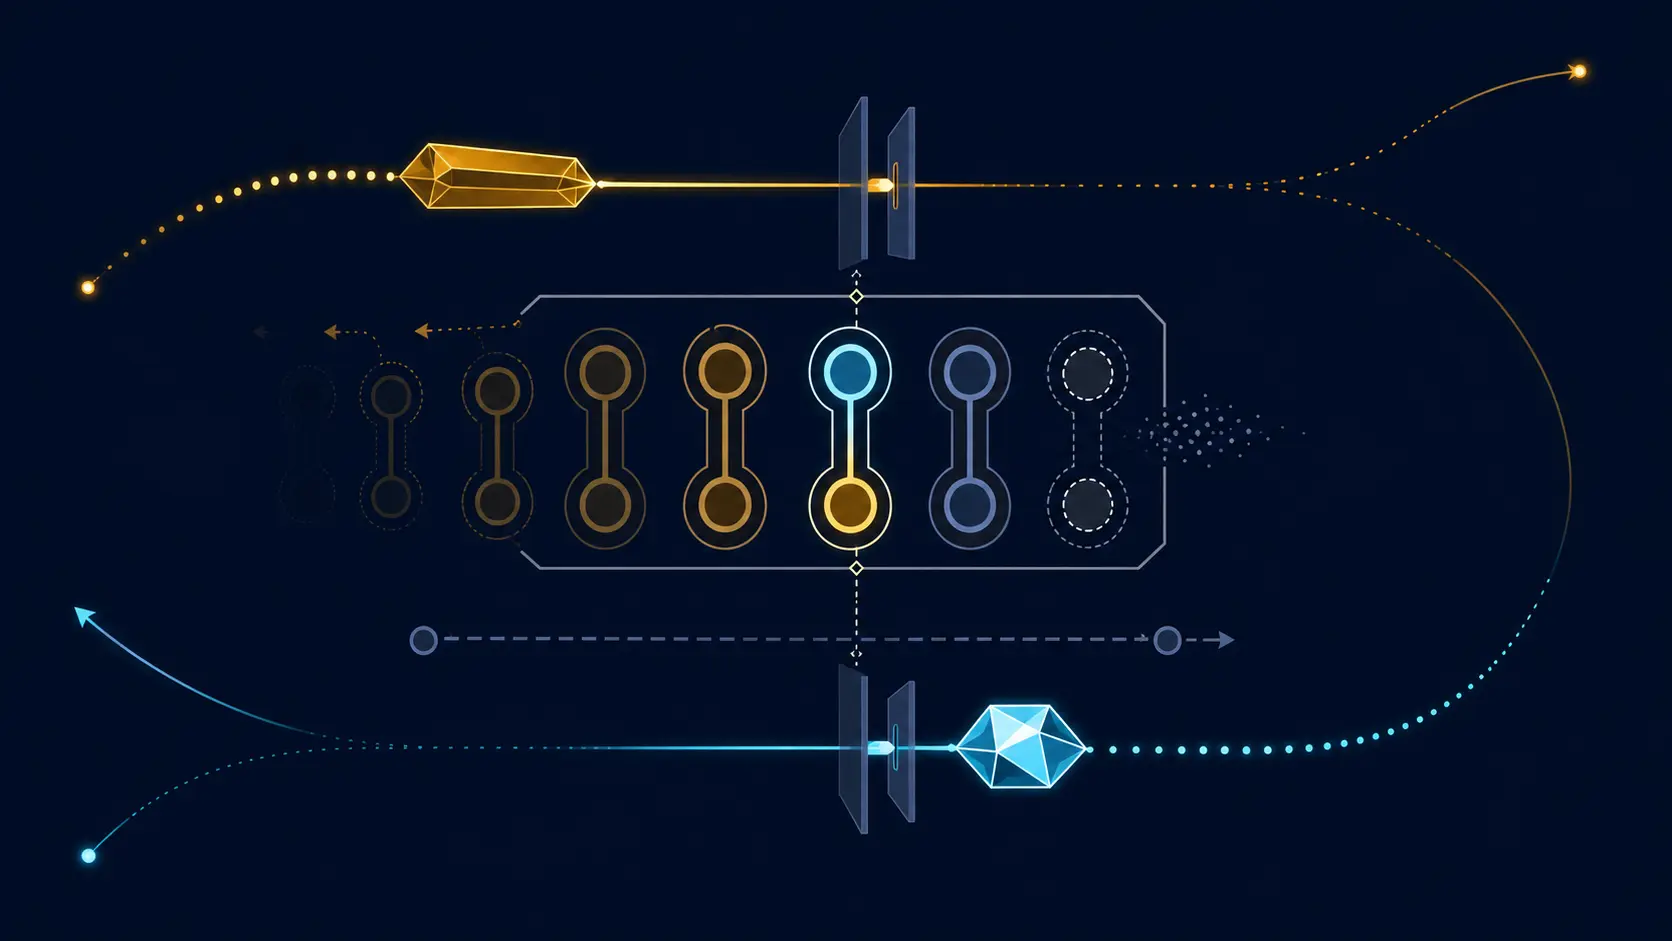
La marca de tiempo era más precisa. La asociación aún debía sobrevivir: RFC 9769
El instante de salida más fiel puede aparecer cuando el paquete ya está lejos. RFC 9769 lo entrega en la respuesta siguiente y convierte la precisión en una obligación de conservar el vínculo entre ambas transmisiones.

Expediente
La raíz fue validada, pero la prueba no pudo nombrar la hoja
Una misma ruta de un bit señala la hoja 1 en un árbol, la 2 en otro, la 4 en un tercero y la 8 en un cuarto. El recibo CCF que estudia SCITT puede demostrar la inclusión bajo una raíz firmada; sin el tamaño del árbol o un índice explícito, no siempre puede demostrar la posición…