
Tema
Automatización de seguridad
Dentro de la faceta Tema, la inteligencia temática Automatización de seguridad conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.

IETF
El paquete llevaba el valor correcto. Nunca llegó a convertirse en estado de control.
La captura no dejaba dudas: la opción Router Alert estaba bien formada y el valor figuraba en el registro de IANA. Aun así, el router de borde aplicó un filtro antes de entregar el paquete al proceso de señalización. La etiqueta era correcta; la reserva que el emisor esperaba…
IETF
La sesión fue aceptada. La medición todavía no había ocurrido.
TWAMP-Control puede aceptar una sesión, confirmar un puerto y reconocer el inicio. Ninguno de esos hechos demuestra que el Session-Sender enviara una sonda, que el Session-Reflector la devolviera o que alguien calculara una métrica. RFC 5357 separa el permiso para medir de la…
IETF
El error cambió la siguiente acción. No obtuvo derecho a decidirla.
En PKINIT, un error del KDC puede decir al cliente qué parámetros ECDH prefiere y provocar un segundo intento diferente. RFC 5349 también deja claro que ese error Kerberos no está protegido por integridad. El mensaje tiene influencia operativa, pero no autoridad suficiente para…
IETF
El reintento funcionó. La política local había impedido que la red eligiera la curva.
El primer `PA-PK-AS-REQ` terminó con el error 65. El segundo produjo una respuesta útil porque el cliente eligió otra curva de la lista recibida. Sería fácil atribuir el éxito al consejo del KDC. RFC 5349 exige una lectura más precisa: la lista podía ser manipulada y solo la…

IETF
La lista parecía ordenar preferencias. Dos opciones borraban todo lo que venía después.
Una política de fax MGCP puede escribirse como una lista: primero T.38 estricto, después una alternativa, luego la pasarela. Pero el orden visual no cuenta toda la verdad. En RFC 5347, `t38-loose` y `off` siempre pueden aceptarse y vuelven inalcanzables las opciones posteriores…

IETF
La cámara de compensación guardó el mensaje. Nadie definió qué significaba un registro completo.
El operador tenía una respuesta tranquilizadora: la federación conservaba un registro central de la mensajería entre dominios. Pero el archivo no decía si incluía rechazos, reintentos, expansión de listas, transformaciones de identidad, entrega al dispositivo o solo la entrada en…

IETF
La tabla privada salvó la llamada y creó una segunda autoridad de ruta
El DNS devolvió una URI SIP válida, pero el softswitch no envió la llamada a cualquier dirección que resolviera ese dominio. Consultó una tabla interna: dominio, pasarela, dirección y acuerdo de interconexión. La entrada existía y la llamada continuó. RFC 5346 muestra por qué esa…

IETF
El proxy devolvió un EngineID correcto. El inventario se lo atribuyó al equipo equivocado.
La consulta llegó a una dirección de transporte, atravesó un proxy y obtuvo un identificador de motor válido. El sistema de inventario decidió que las tres cosas eran una sola identidad física. RFC 5343 permite precisamente que el nombre del contexto sobreviva a cambios de…
IETF
La captura cubrió siete días. El cambio ocurrió en la octava noche.
El informe parecía cumplir la recomendación del RFC 5345: una semana completa para incluir ritmos diarios y un ciclo semanal. Sin embargo, la ventana terminó horas antes del mantenimiento mensual. El conjunto mostraba con precisión lo que había pasado durante siete días y nada…

Historia de Internet
La salida siguió en 128 bits; las reglas para la clave cambiaron.
En 2004, RFC 3664 adaptó AES-XCBC a IKE y conservó el resultado completo que el MAC de IPsec reducía a 96 bits. Dos años después, su sucesora cambió otro límite: qué longitudes de clave aceptaría la misma función pseudoaleatoria y cómo dependía esa regla del uso en IKEv2.

IETF
El nombre estaba registrado. El receptor nunca aprendió a usarlo.
IANA puede coordinar un parámetro `tel` antes de que todos los extremos lo implementen. RFC 5341 resuelve la propiedad del nombre; la capacidad del receptor sigue siendo una prueba de ejecución.

IETF
El dominio cambió durante la degradación. También cambió quién gobernaba la entrega.
El mecanismo experimental de correo internacionalizado podía sustituir una dirección UTF-8 por una alternativa ASCII cuando el siguiente salto no soportaba la extensión necesaria. Si la alternativa pertenecía a otro dominio, RFC 5504 obligaba a resolver una ruta nueva. La…
Historia de Internet
Una Camellia, tres reglas de parámetros: RFC 3657
En CMS, nombrar el cifrado no basta para describir lo que hizo el emisor. RFC 3657 asignó a Camellia identificadores distintos para cifrar el contenido, envolver la clave de contenido y anunciar capacidades; cada contexto trata los parámetros de una manera diferente.
IETF
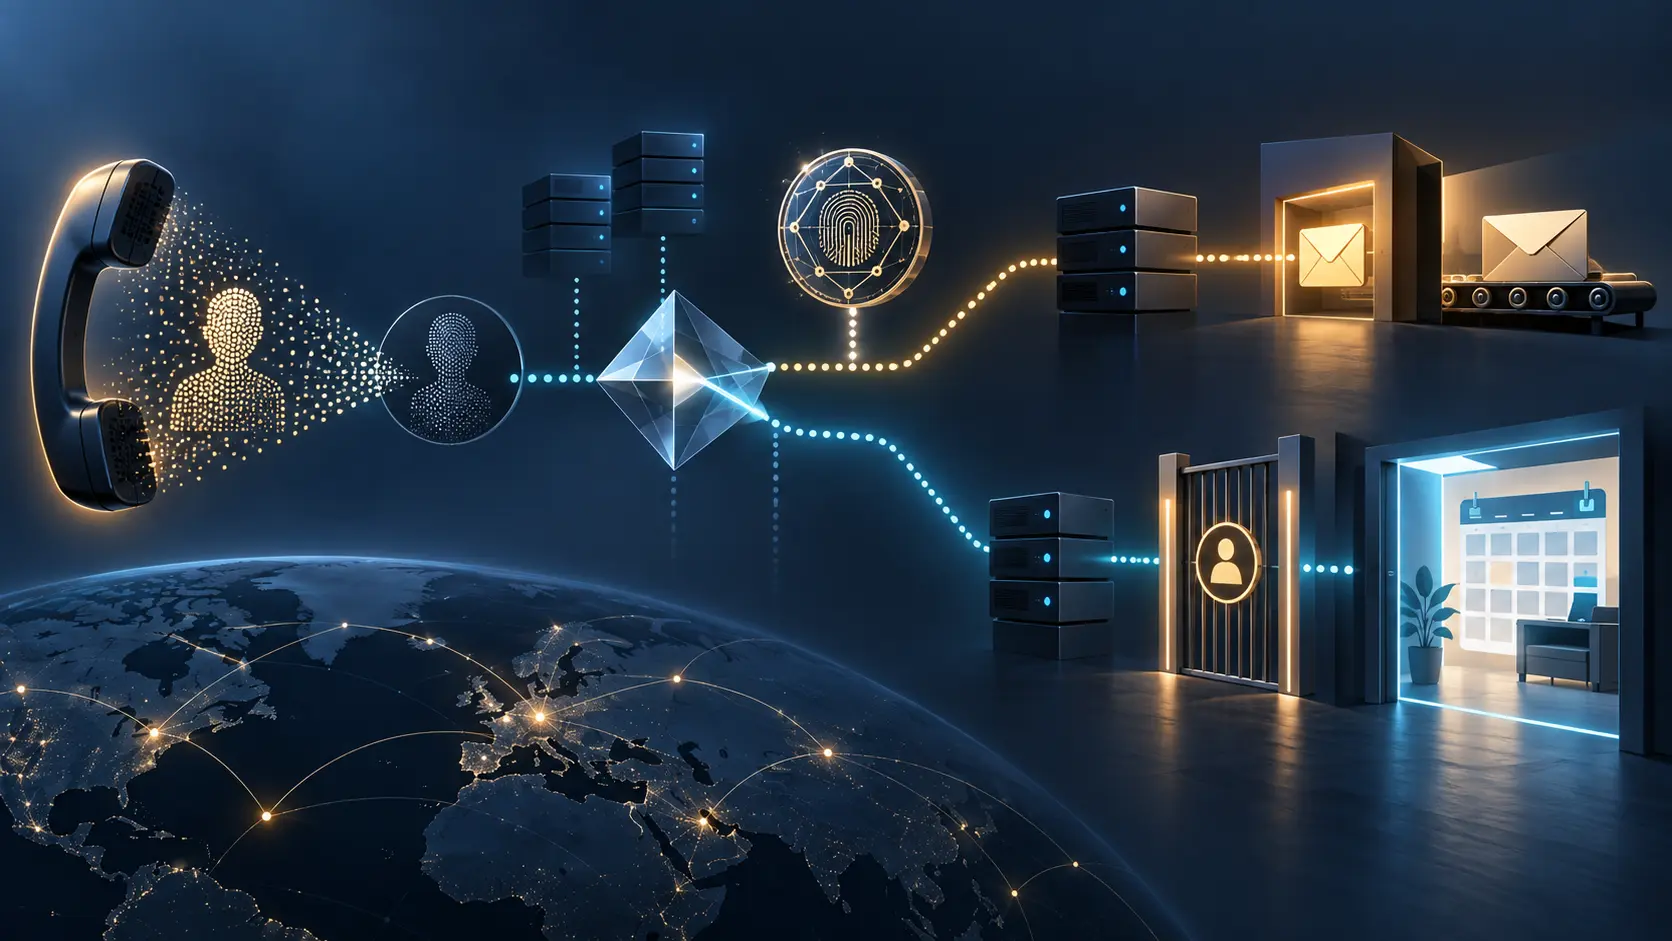
La dirección aceptaba invitaciones. No era una puerta al calendario.
Un sistema encontró `E2U+ical-sched:mailto` mediante ENUM y entregó el resultado a un cliente que esperaba una colección de calendario. La cadena terminaba en una dirección de correo, así que el cliente no podía leer disponibilidad ni modificar eventos. RFC 5333 había conservado…

IETF
PPP mostró 0x0281. La plataforma inventó quién había asignado la etiqueta.
En PPP, una trama que transporta MPLS usa siempre el campo de protocolo `0x0281`. RFC 5332 no esconde otro bit que diga si la etiqueta superior fue asignada aguas arriba o aguas abajo. Cuando un modelo de datos exige esa respuesta y rellena el hueco desde el nombre del servicio…

IETF
El reproductor ignoró una pista y siguió. «Éxito» dejó de ser una sola cosa.
RFC 5334 permite que un receptor descarte un flujo lógico que no puede decodificar y continúe con los demás. Esa tolerancia protege la compatibilidad, pero obliga a registrar qué parte del contenedor se entendió y cuál desapareció de la presentación.
IETF
El primer contador decía 12. La base conservó el segundo: 19.
Un paquete puede contener dos instancias del mismo sub-TLV aunque RFC 5330 prohíba la repetición. La regla de recepción es inequívoca: procesar únicamente la primera. El problema aparece después, cuando un decodificador genérico convierte la secuencia en un mapa y deja que el…

IETF
La etiqueta 42 era correcta en dos tablas y equivocada sin ninguna
Un registro mostraba `42` y una FEC. Otro mostraba el mismo número y una FEC distinta. Ninguno estaba necesariamente corrupto: RFC 5331 permite reutilizar valores entre espacios de etiquetas ascendentes y descendentes. El error apareció cuando el sistema archivó el número y…

IETF
Dos enlaces paralelos entraron en la base como uno solo
Los dos circuitos unían el mismo par de routers. El colector conservó los Router ID y desechó el Neighbor Interface ID; después interpretó toda variación de atributos como oscilación de un único enlace. RFC 5329 evita esa ambigüedad con una identidad compuesta. El fallo no estaba…
IETF
El puerto estaba registrado. No había ningún servicio escuchando.
RFC 5328 usa nombres, puertos, direcciones multicast y registros DNS para arrancar la resolución de `urn:dvb`. Cada coordenada puede estar correctamente registrada sin que exista un proceso accesible detrás. Confundir la asignación pública con la observación de un servicio…