
Tema
Automatización de seguridad
Dentro de la faceta Tema, la inteligencia temática Automatización de seguridad conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.

Sociedad de recursos numéricos
2FA con passkey: la guía de RIPE NCC que un directorio confundió con una institución taiwanesa
Una rúbrica exacta de la documentación de soporte de RIPE NCC — «Setting up 2FA with Passkey» — fue registrada por un directorio de red como una institución de Taiwán. La realidad documentada es otra cosa: un flujo de inscripción para claves de acceso WebAuthn/FIDO2 que protegen…

Historia de Internet
RFC 2411 repartió la autoridad entre documentos; la red conservó la última palabra
IPsec no corría el riesgo de quedarse sin especificaciones. Corría el riesgo de tener demasiadas versiones de la misma regla. RFC 2411 respondió separando lo común de lo particular: cada documento debía poseer una clase de decisión. Esa disciplina hizo extensible la suite, pero…

IETF
La ruta seguía intacta; el registro ya era otro
RFC 9535 da a cada nodo una dirección canónica dentro de un valor JSON concreto. La dirección puede ser exacta sin conservar la identidad cuando cambia el documento.
Expediente
RFC 9649: el píxel invisible que seguía guardando color
La revisión visual no encontró nada. El fondo era transparente, la miniatura parecía limpia y la imagen se abría con normalidad. Sin embargo, debajo del alfa cero seguían existiendo valores de rojo, verde y azul. Cuando otra herramienta eliminó la transparencia, apareció…

Historia de Internet
NULL no ocultó los datos. Tampoco anunció públicamente esa decisión
RFC 2410 convirtió una ausencia en una pieza interoperable: un “algoritmo de cifrado” cuya salida era idéntica a la entrada. Los extremos podían acordar ESP con integridad y sin confidencialidad, pero el paquete no llevaba una confesión visible para cualquier equipo intermedio.…
IETF
El certificado existe. La entrega aún no está probada
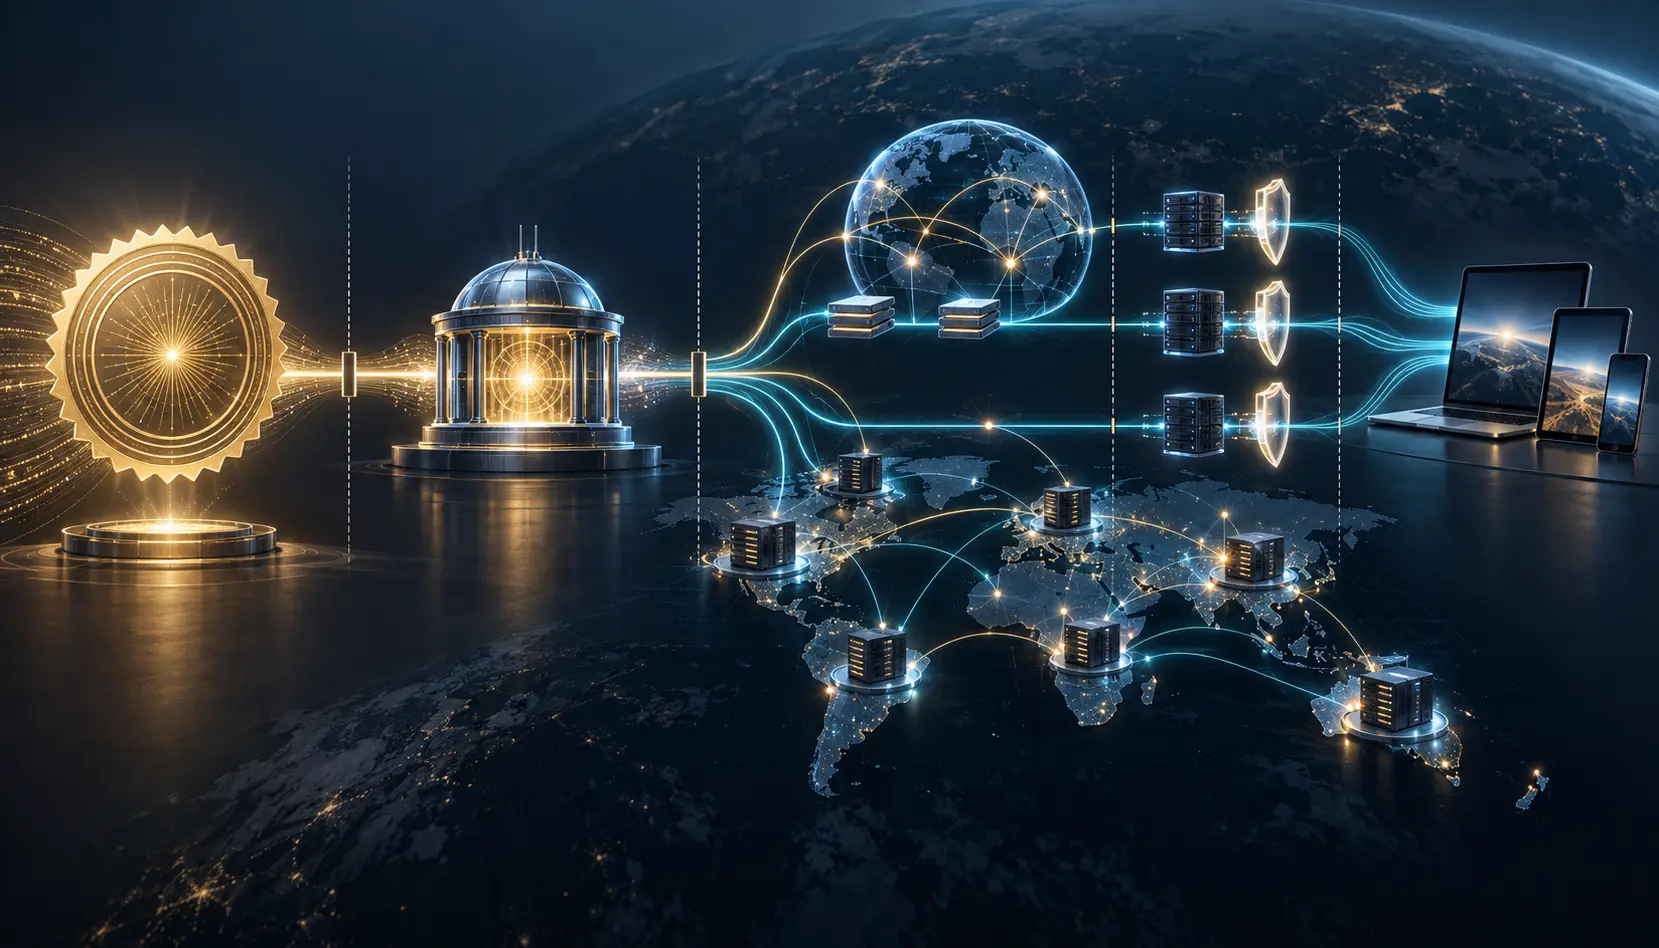
RFC 9538 permite que una CDN descendente obtenga un certificado con su propia clave, sin recibir la clave privada duradera de la CDN ascendente. El resultado no acredita la ruta DNS, el despliegue completo, la selección TLS ni el contenido que vio el usuario.

Expediente
RFC 9646: el error 400 que pedía un CSR, no una identidad autorizada
El sistema de automatización reintentó la primera petición porque interpretó el `400 Bad Request` como un fallo terminal. Al hacerlo descartó el mensaje que había elegido el algoritmo, el formato y el contenido de la solicitud. RFC 9646 convierte ese 400 en una instrucción de…

Historia de Internet
Dos nonces renovaron las claves; ninguno certificó la instalación
Quick Mode combinó `Ni`, `Nr` y tres hashes dentro de una asociación ISAKMP ya autenticada. Con ello frenó repeticiones, renovó material criptográfico y enlazó una selección de SA con una negociación concreta. El protocolo no metió en esos nonces el resultado de dos escrituras de…

Historia de Internet
La política no era el paquete
Una lista ordenada podía decidir el destino de un paquete antes de que este tocara un mecanismo criptográfico. RFC 2401 convirtió esa secuencia en arquitectura: primero la política, después el estado de la asociación y, por último, la prueba de que el paquete recibió y satisfizo…

Expediente
RFC 9645: el inventario de credenciales no dice quién autenticó a quién
Una auditoría preguntó qué identidad había autorizado una conexión crítica. La respuesta fue una lista impecable: certificado, clave pública sin certificado, PSK de TLS 1.2 y PSK externo de TLS 1.3. Era un inventario correcto y, al mismo tiempo, una respuesta equivocada. La…

Historia de Internet
El número encontró el estado; no autenticó al interlocutor
RFC 2408 permitía que varias negociaciones de fase 2 avanzaran bajo una misma asociación ISAKMP. El Message ID decía cuál de ellas estaba en curso; la pareja de cookies decía en qué asociación padre buscar. Ninguno de esos números decía quién era el interlocutor ni si la SA…

Historia de Internet
El nombre estaba en el mensaje; la identidad todavía necesitaba un vínculo
El resumen de inteligencia de El nombre estaba en el mensaje; la identidad todavía necesitaba un vínculo explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles…

Expediente
RFC 9644: quién responde por el algoritmo que realmente usó SSH
En una reunión de aprobación pueden coincidir tres documentos correctos y seguir faltando la respuesta decisiva. El registro reconoce el nombre de un algoritmo, el equipo declara que lo soporta y la política lo incluye en una lista ordenada. Ninguno de esos documentos demuestra…

Historia de Internet
El contador viajaba en claro; la defensa contra repetición podía estar apagada
Cada paquete ESP llevaba un número de secuencia visible. Eso no significaba que el receptor lo usara. RFC 2406 obligaba al emisor a incrementar el campo, pero dejaba al receptor la decisión de activar la ventana contra repeticiones. La diferencia entre transportar evidencia…

Expediente
La configuración migró. La autoridad criptográfica no: RFC 9642
RFC 9642 ofrece un keystore YANG común para claves centrales o inline, certificados y valores cifrados. Que el árbol llegue intacto al equipo de destino no demuestra que allí exista el KEK correcto, que el consumidor seleccione la clave ni que la operación criptográfica funcione.
Expediente
La bolsa decía «servidores». La política no lo había demostrado: RFC 9641
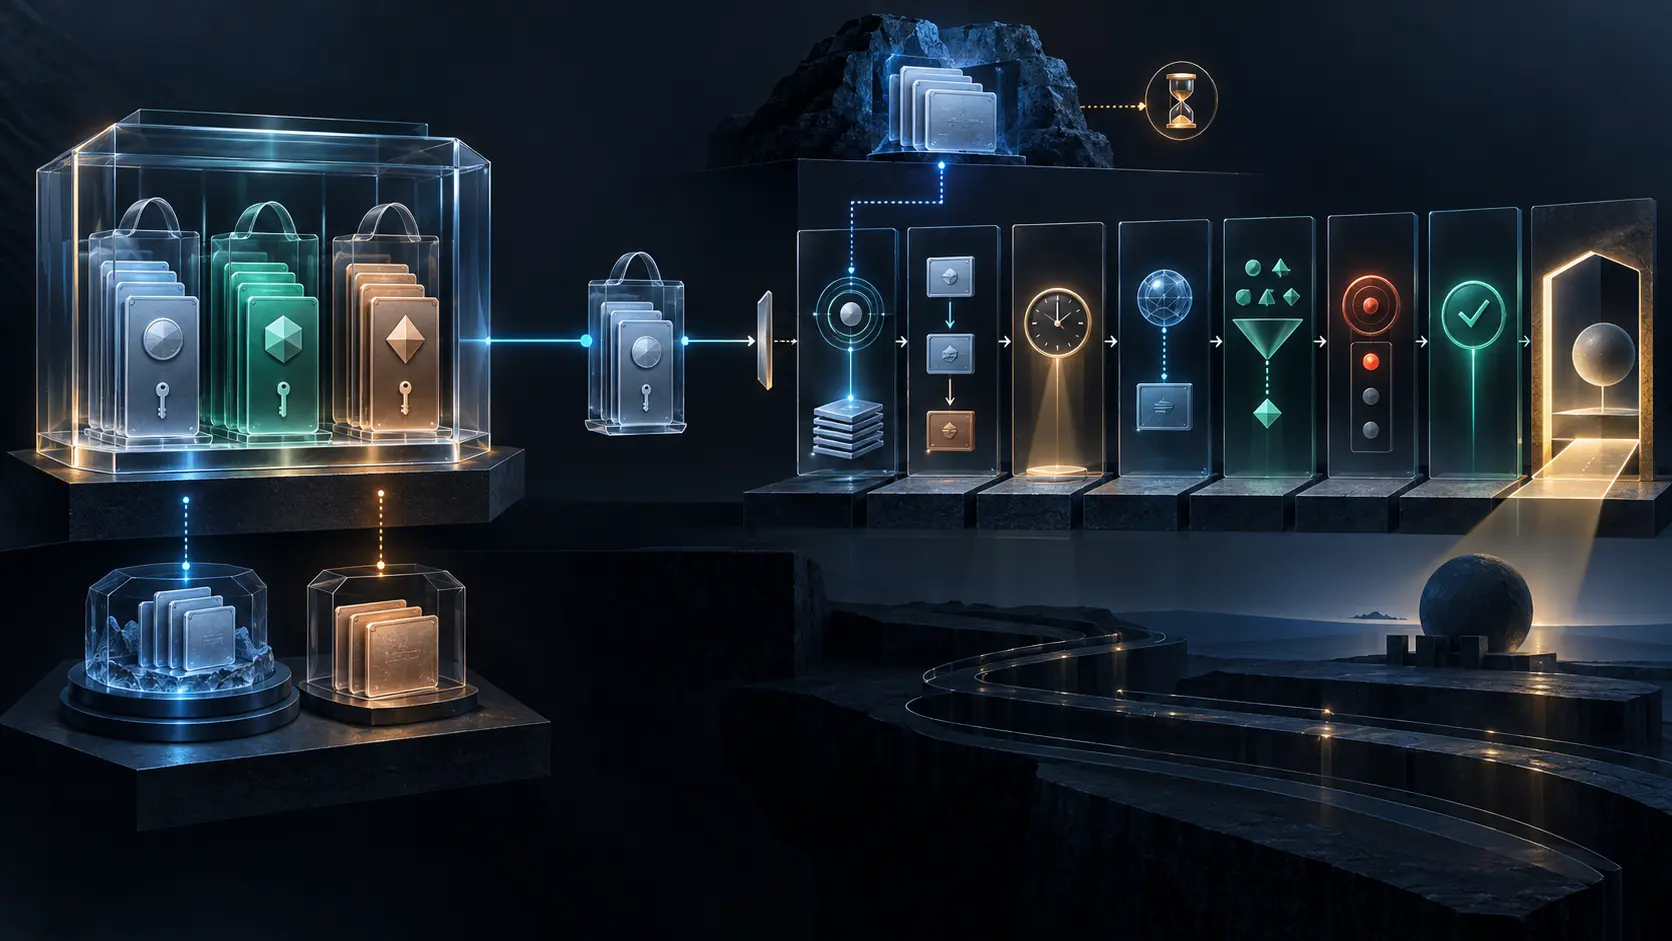
RFC 9641 permite describir para qué existe una bolsa de certificados o claves públicas, pero ese rótulo no ejecuta la política. La aceptación real depende del consumidor que resuelve la referencia, del objeto exacto que usa y de controles de ruta, nombre, propósito, tiempo…
Historia de Internet
La vista autenticada no era la imagen transmitida
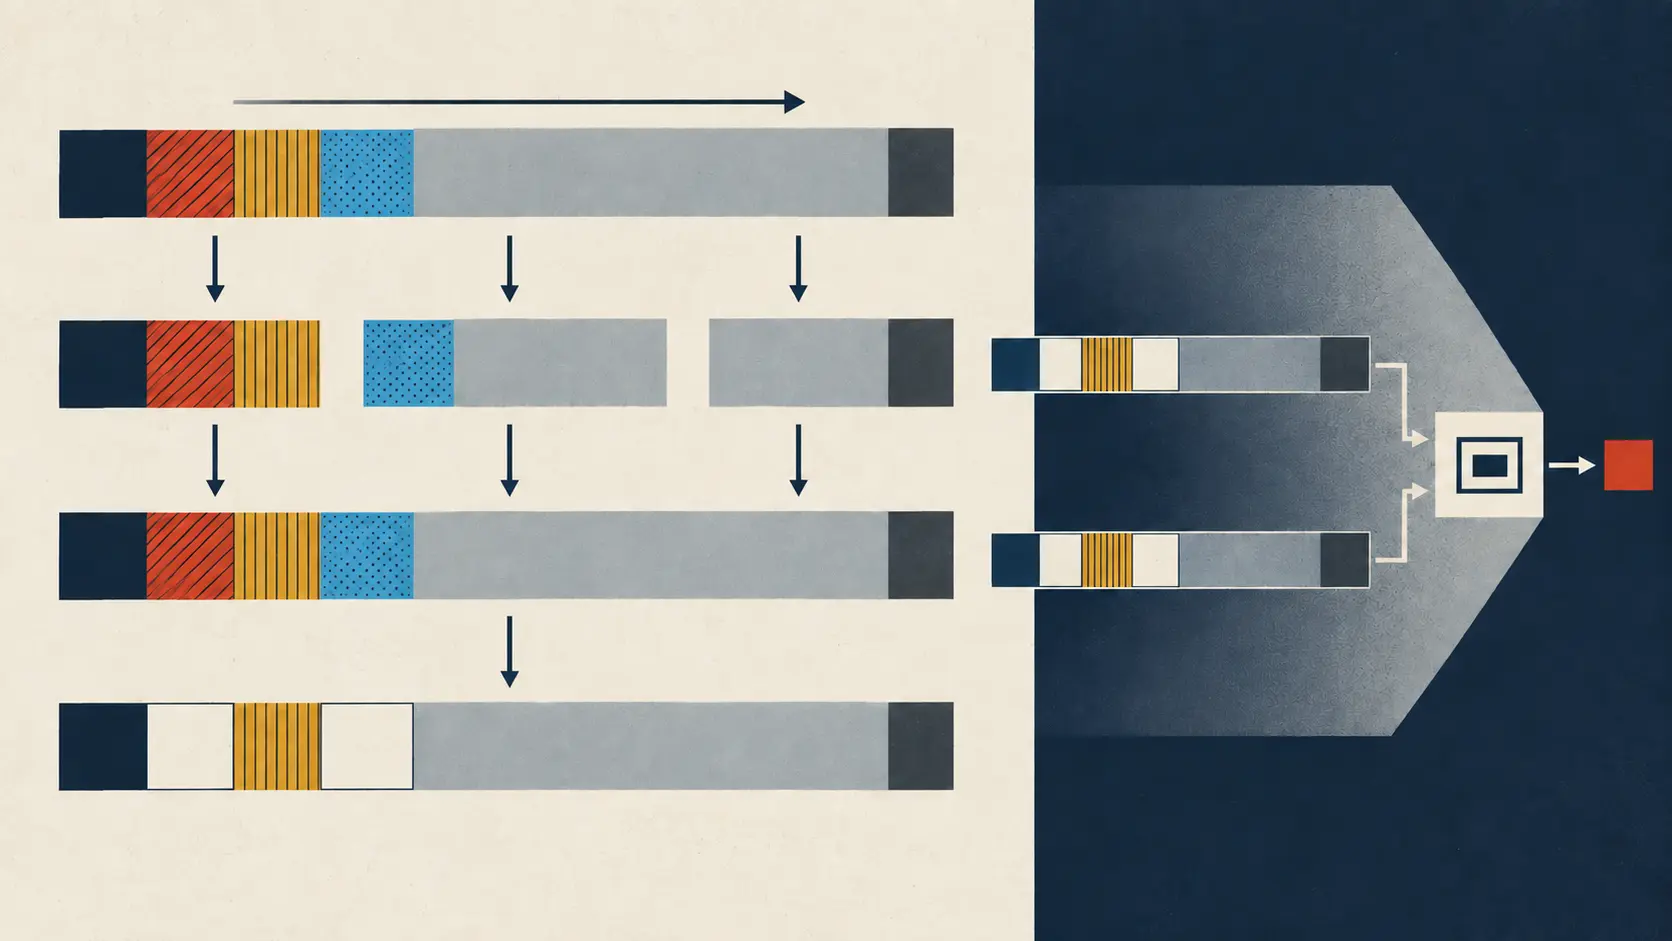
Un paquete podía perder un salto, cambiar su suma de control y llegar con una imagen distinta sin invalidar AH. RFC 2402 no autenticaba cada bit observado: construía una vista común con campos estables, valores finales previsibles y ceros en los contenidos que podían cambiar de…

Expediente
La política decía «denegar». Aún faltaba probar quién entró: RFC 9640
RFC 9640 aplica restricciones prudentes a las claves y contraseñas modeladas con YANG. Sin embargo, una anotación `default-deny-all` expresa el punto de partida de una política; no es el registro de la identidad, la regla, la aprobación y el efecto de una operación concreta.

IETF
El commit respondió. El cliente antiguo aún exige una prueba
RFC 9561 lleva el layout SCSI de pNFS al lenguaje de namespaces, reservas y flushes NVMe. La interoperabilidad termina donde empiezan las pruebas de aislamiento efectivo, persistencia y resultado para la aplicación.

IETF
El registro asignó un número; el resolutor todavía decide
RFC 9563 incorpora firmas SM2 y resúmenes SM3 al vocabulario de DNSSEC. La asignación evita ambigüedades en el protocolo, pero no acredita consenso del IETF, idoneidad criptográfica, soporte efectivo ni una respuesta autenticada.