
Tema
Automatización de seguridad
Dentro de la faceta Tema, la inteligencia temática Automatización de seguridad conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.

IETF
El paquete era auténtico; la ausencia seguía siendo una decisión local
Un vecino pregunta por una credencial y una ruta. El nodo responde con un bundle protegido, pero omite ambas. En otra interfaz, el mismo nodo anuncia la credencial y una topología distinta. No hace falta suponer una falsificación: SAND permite que la política local module lo…
IETF
El indicador era visible. El intérprete podía ignorarlo.
Un revisor ve una marca de codificación junto a un literal y supone que forma parte del resultado. El procesador acepta el texto, pero la extensión no define un tratamiento especial y la marca se ignora. La pantalla conserva el éxito y pierde la advertencia. No falló la sintaxis…

Historia de Internet
La contraseña coincidió. El usuario aún no estaba autenticado: RFC 3112
RFC 3112 permitió contrastar una contraseña con un valor derivado guardado en LDAP. También limitó el significado del resultado: una coincidencia verdadera no autenticaba por sí sola la asociación con el directorio.
IETF
Se veía «añadir». Lo que se añadía seguía oculto
DUJ64 permite transportar una modificación DNS sin que las comillas, escapes o caracteres delicados se deformen. Esa robustez tiene un precio: la persona puede ver la acción y no entender el dato codificado. La legibilidad, el consentimiento y la autoridad vuelven a ser…

IETF
La huella coincidió; faltaba autorizar a qué socio representaba
Confirmar una huella por teléfono parece un gesto pequeño. En AS2 puede ser el único momento en que una organización demuestra que una clave válida pertenece a la relación comercial correcta, y no sólo que alguien logró instalarla.
IETF
La sesión seguía cifrada; la prueba ya describía otra máquina
Vincular una atestación reciente a TLS impide trasladar evidencia ajena al handshake. No impide que software, configuración o permisos cambien mientras la sesión continúa siendo criptográficamente válida.

Expediente
El vector pasó en el laboratorio. El número aún no tenía una autoridad común
Un equipo puede reproducir cada byte de una firma y aun así no saber qué significa ese objeto fuera de su laboratorio. El 1 de octubre de 2026, la revisión 05 de un borrador de OpenPGP utilizaba los identificadores 37 a 44 para ocho algoritmos compuestos. La página pública de…
IETF
El sitio anunció cero, pero sus rutas podían seguir en BGP
La revisión más reciente del borrador de metadatos de borde convierte una sola actualización de valor cero en una decisión para todo el sitio. El ahorro de mensajes amplía la exigencia de demostrar dónde se aplicó.
Historia de Internet
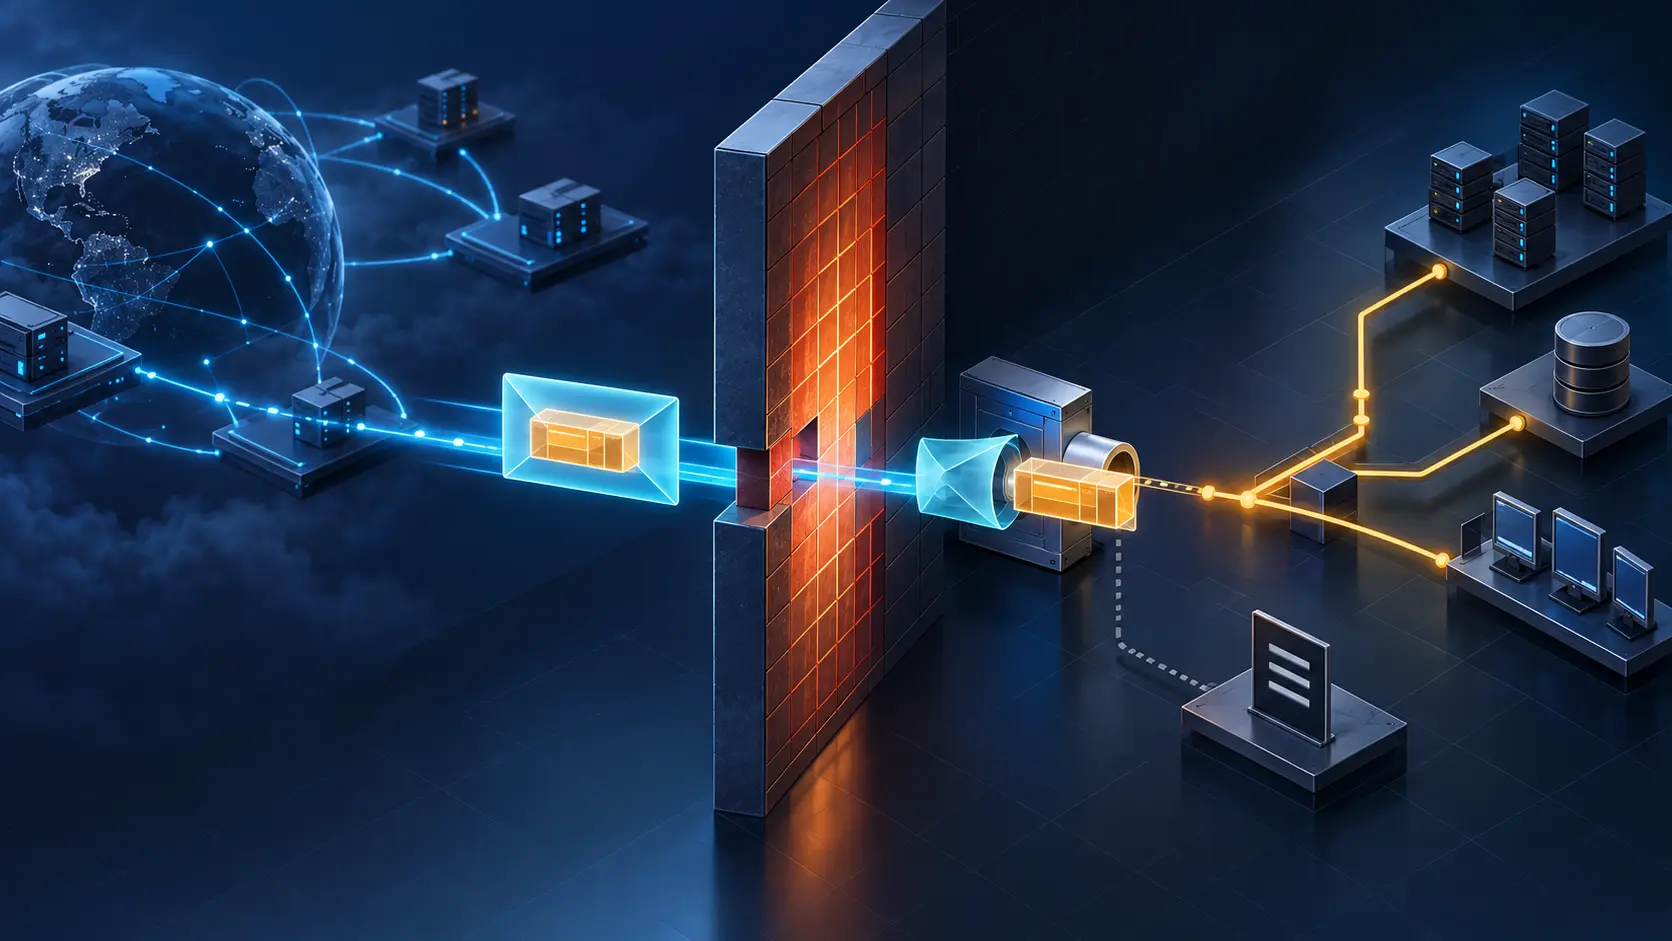
El cortafuegos permitió HTTP, no aprobó el paquete interior: RFC 3093
RFC 3093 propuso guardar un datagrama IP completo dentro de un mensaje HTTP, cruzar por la apertura de la Web y reinsertarlo detrás del cortafuegos. Publicado el 1 de abril de 2001, el diseño cómico dejó una frontera útil: aceptar el sobre externo no autoriza lo que viaja oculto…

IETF
Las dos claves cruzaron IKEv2. Solo una llegó al camino de datos
El intercambio PSP es simétrico sobre el papel: cada extremo entrega la clave que el otro deberá usar para enviarle tráfico. Pero la simetría del mensaje no garantiza simetría de ejecución. Un host puede instalar su clave a tiempo y el otro quedarse esperando una cola, un…
IETF
La lista prometía cero errores. Primero debía llegar completa al puerto
IntraSAV sustituye la inferencia de rutas por permisos explícitos de uso de direcciones origen. El salto decisivo no ocurre al calcular la lista, sino al demostrar qué versión gobierna cada interfaz cuando llega el paquete.
Historia de Internet
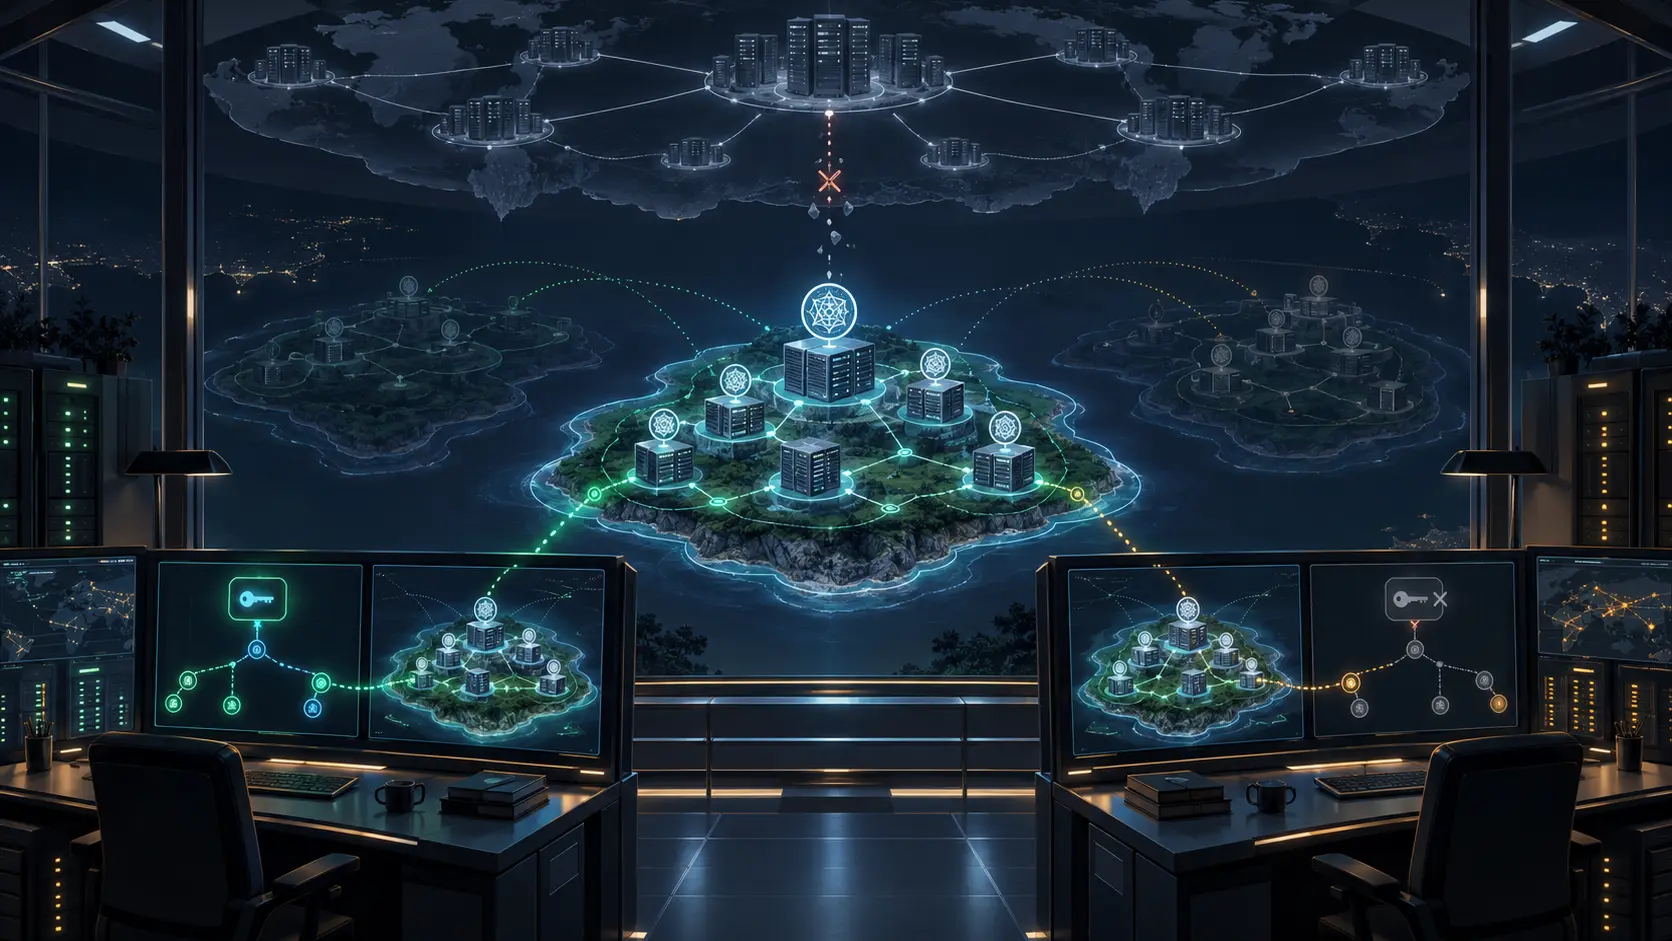
La misma zona era segura aquí y no segura en otra parte: RFC 3090
En 2001, la pregunta «¿es segura esta zona DNS?» ya necesitaba contexto. La respuesta dependía del resolvedor, de sus anclas de confianza y del camino que pudiera verificar. RFC 3090 describió esa realidad incómoda: una zona firmada podía ser una isla local de seguridad y seguir…

Historia de Internet
La URI eligió el menú de voz, pero no autenticó a quien llamaba: RFC 3087
En 2001, una llamada SIP podía llegar al buzón sin llevar todas las señales fiables con las que la telefonía tradicional escogía el primer saludo o menú. RFC 3087 convirtió el destino actual de la petición en una instrucción para la aplicación. La ruta ganaba contexto; la…

IETF
La cabecera de depuración narraba cada paso, pero no probaba ninguno
Un nuevo borrador de DKIM2 ofrece a quienes prueban implementaciones un rastro forense común dentro del mensaje. La exactitud del relato resulta útil precisamente porque su autoridad está fijada en cero.

IETF
El signo de RSSI quedó normalizado; la medición no
Dos puntos de acceso envían `RSSI:41` y `RSSI:-41`. El nuevo ABNF permite leer ambas formas como -41 dBm, una decisión razonable para convivir con implementaciones heredadas. Pero la coincidencia sintáctica no revela si las radios observaron las mismas tramas, usaron la misma…

Historia de Internet
El servidor empujó las reglas. La reconexión aún debía conciliar lo que guardó el equipo: RFC 3084
RFC 3084 convirtió el aprovisionamiento de políticas en algo más exigente que entregar un archivo: una decisión debía aplicarse como una unidad, producir un informe y poder retroceder si fallaba. La pérdida de conexión mostraba el problema restante. Servidor y dispositivo podían…

IETF
Terminó la resincronización. El colector aún no sabía si tenía la RIB completa
Una nueva propuesta para BMP repara una vista concreta sin derribar toda la sesión de monitorización. La marca final cierra el envío; no certifica por sí sola que todas las rutas llegaron.

Historia de Internet
El cable cifraba el tráfico. Su plano de gestión aún podía desactivar la privacidad: RFC 3083
RFC 3083 convirtió la privacidad DOCSIS en estado observable, ajustable y reiniciable mediante SNMP. La visibilidad ayudaba a diagnosticar, pero abrió otra frontera: la interfaz que miraba las claves también podía reiniciar autorización, alterar tiempos y decidir acceso…

IETF
La migración era SRv6. La multidifusión seguía obedeciendo a otro plano
El acta de entrega puede declarar «multicast SRv6» porque la red subyacente usa SRv6 y la fuente viaja por Flex-Algo 128. Esa frase no dice quién creó el `(S,G)`, qué interfaz pasó la prueba RPF, dónde se replicó el paquete ni qué receptor lo obtuvo. Para aceptar el servicio hay…
IETF
El SID eligió el carril. No demostró que existiera
La revisión 20 de un borrador de Segment Routing permite que un SID seleccione recursos además de recorrido. La etiqueta puede señalar la banda, los búferes y las colas previstos; no puede certificar que cada router los haya reservado ni que la aplicación haya recibido el SLA.