
Tema
RPKI y seguridad del enrutamiento
Dentro de la faceta Tema, la inteligencia temática RPKI y seguridad del enrutamiento conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.

Historias
ARIN avisa cuando se elimina un ROA, no cuando cambia la autoridad de enrutamiento
Dos solicitudes públicas plantean respuestas opuestas al mismo problema: enviar miles de mensajes por una retirada masiva o apagarlos todos. La API de ARIN ya sabe que esos objetos forman una sola transacción. La notificación debería conservar esa unidad.

Historias
La comparación BGP de LACNIC necesita una columna de configuración
Un mismo atributo Prefix-SID mal formado habría producido tres respuestas distintas durante su propagación: descarte, reenvío y reinicio de sesión. El nuevo artículo de LACNIC muestra la divergencia con claridad; para convertirla en evidencia operativa, falta identificar la…

Historias
En ARIN, la autoridad técnica sobre un recurso no llega al ROA
Una persona puede figurar como responsable técnica de un bloque concreto en la base de ARIN y, aun así, depender del contacto de enrutamiento de toda la organización para actuar sobre RPKI o IRR. La sugerencia ACSP 2026.10 plantea cerrar esa distancia. Su estado público todavía…

Historias
El validador de AFRINIC contó un duplicado menos; el total final siguió en 30.847
Un contador cambió; el resultado que alimenta al conjunto final no. En dos validaciones consecutivas, el Routinator público de AFRINIC pasó de 39.059 a 39.058 VRP válidas de entrada y de 8.212 a 8.211 duplicadas. Las VRP finales siguieron siendo 30.847. La escena sirve para…
Historias
FORT de LACNIC valida ASPA. Su canal hacia los routers arranca en la versión 0
LACNIC presentó un validador capaz de llevar datos ASPA hasta los routers. La versión publicada deja ese recorrido detrás de un parámetro cuyo valor inicial es cero. No es una contradicción: es la frontera entre entregar una capacidad y demostrar que está activada.

JPNOG
El ensayo de RPKI que preguntó cómo fallar de forma segura
Un ejercicio japonés de ROV convirtió la recuperación en una condición de adopción, sin confundir coordinación técnica con autoridad sobre la política de un AS.

Expediente
El vecino recibió el veredicto, no la prueba
Una ruta llega marcada como `Valid`. No llega con los VRP usados, la hora de la consulta, el estado de la caché ni la regla que convirtió esos datos en una decisión. La etiqueta parece portátil; la evidencia no lo es. Y si esa etiqueta forma parte del camino anunciado, cada…
APRICOT
La red de la conferencia es la constitución más sólida de APRICOT
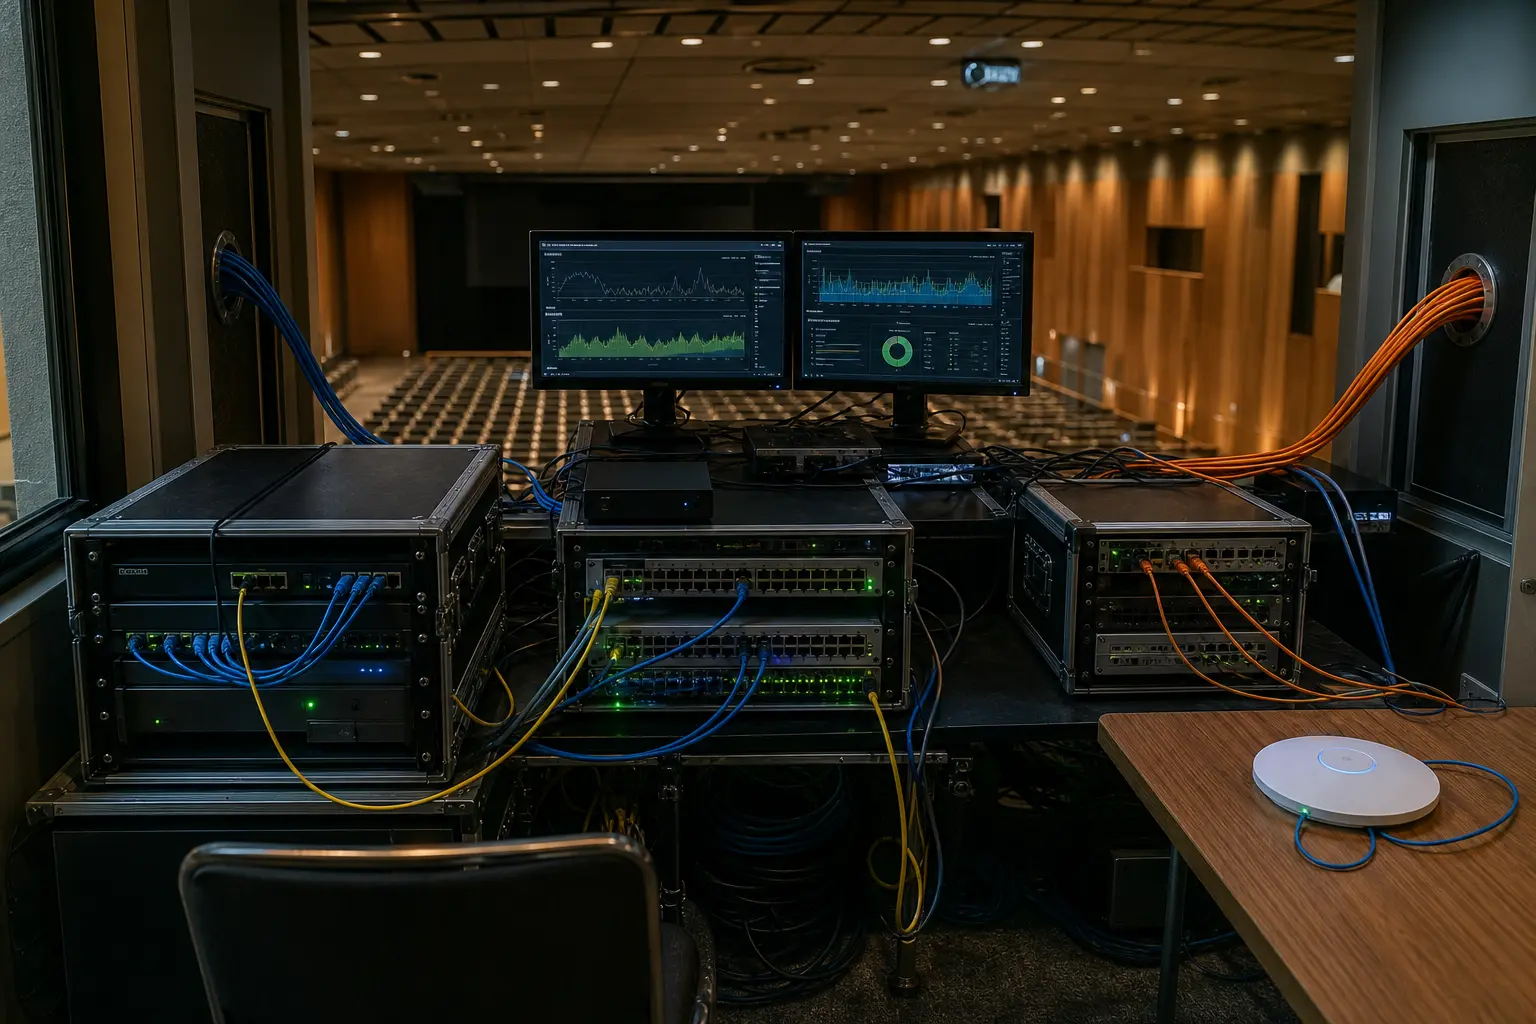
La red temporal de APRICOT permite contrastar promesas con rutas, medidas e incidentes. Esa exposición hace verificables ciertos valores operativos, pero no demuestra cumplimiento perfecto, economía de producción normal ni adopción regional.
Expediente
La firma era válida; la venta seguía sin estar autorizada
Una RPKI Signed Checklist permite demostrar que determinados bytes fueron incluidos en una declaración firmada para un conjunto acotado de recursos de numeración. No demuestra que quien activó la firma sea el propietario legal, represente a una empresa, diga la verdad o haya…
Expediente
El tablero decía «sincronizado». La red conservaba dos pasados
Una consola puede mostrar la misma sesión y el mismo serial RRDP en dos validadores RPKI y, aun así, ocultar que cada uno reconstruyó el repositorio con bytes distintos. La señal decisiva no está en el número actual, sino en la memoria: si el hash de un delta ya observado cambia…
SANOG
Asia del Sur pidió datos de rutas inválidas y un lugar donde probar ROV
En el primer Foro Subregional de APNIC para Asia del Sur, los operadores llevaron la conversación sobre seguridad de enrutamiento más allá de la concienciación. Pidieron pruebas y un entorno controlado para ensayar un cambio que decide qué rutas acepta una red.

Expediente
La ruta que tomó prestado un nombre: lo que el secuestro de MyEtherWallet reveló sobre la autoridad por capas
El nombre correcto podía terminar en el servidor equivocado porque la confianza se construía en decisiones separadas que nadie gobernaba por completo.

Historias
La caída firmada: la autoridad de escritura RPKI que reveló Orange España
Orange España mostró cómo una ROA hostil pero válida puede convertir el acceso a una cuenta en una pérdida escalonada de rutas.
Historias
LACNIC propone revisar los ROA antiguos antes de entregar nuevas direcciones
LAC-2026-3 convertiría la solicitud de recursos adicionales en una revisión del inventario RPKI que la organización ya tiene. El umbral del 80 % promete una señal clara. Sin una fórmula pública, un plazo para corregir y una revisión independiente, esa claridad puede desaparecer…

Historias
El plazo de certificados de AFRINIC se partió en cuatro relojes
El aviso del 18 de agosto describía un solo corte. La operación produjo cuatro relojes distintos: la fecha anunciada, el código upstream, el release portable y las ejecuciones que las redes podían observar. No marcaron la misma hora.

IETF
Una propuesta RPKI separa la autoridad para las rutas blackhole
El borrador DOA vuelve a plantear cómo autenticar una solicitud inter-AS para descartar tráfico sin ampliar la autorización ordinaria de origen. La propuesta delimita prefijos, AS y comunidades, pero aún no cuenta con adopción de IETF ni con una cadena técnica completa.
Historias
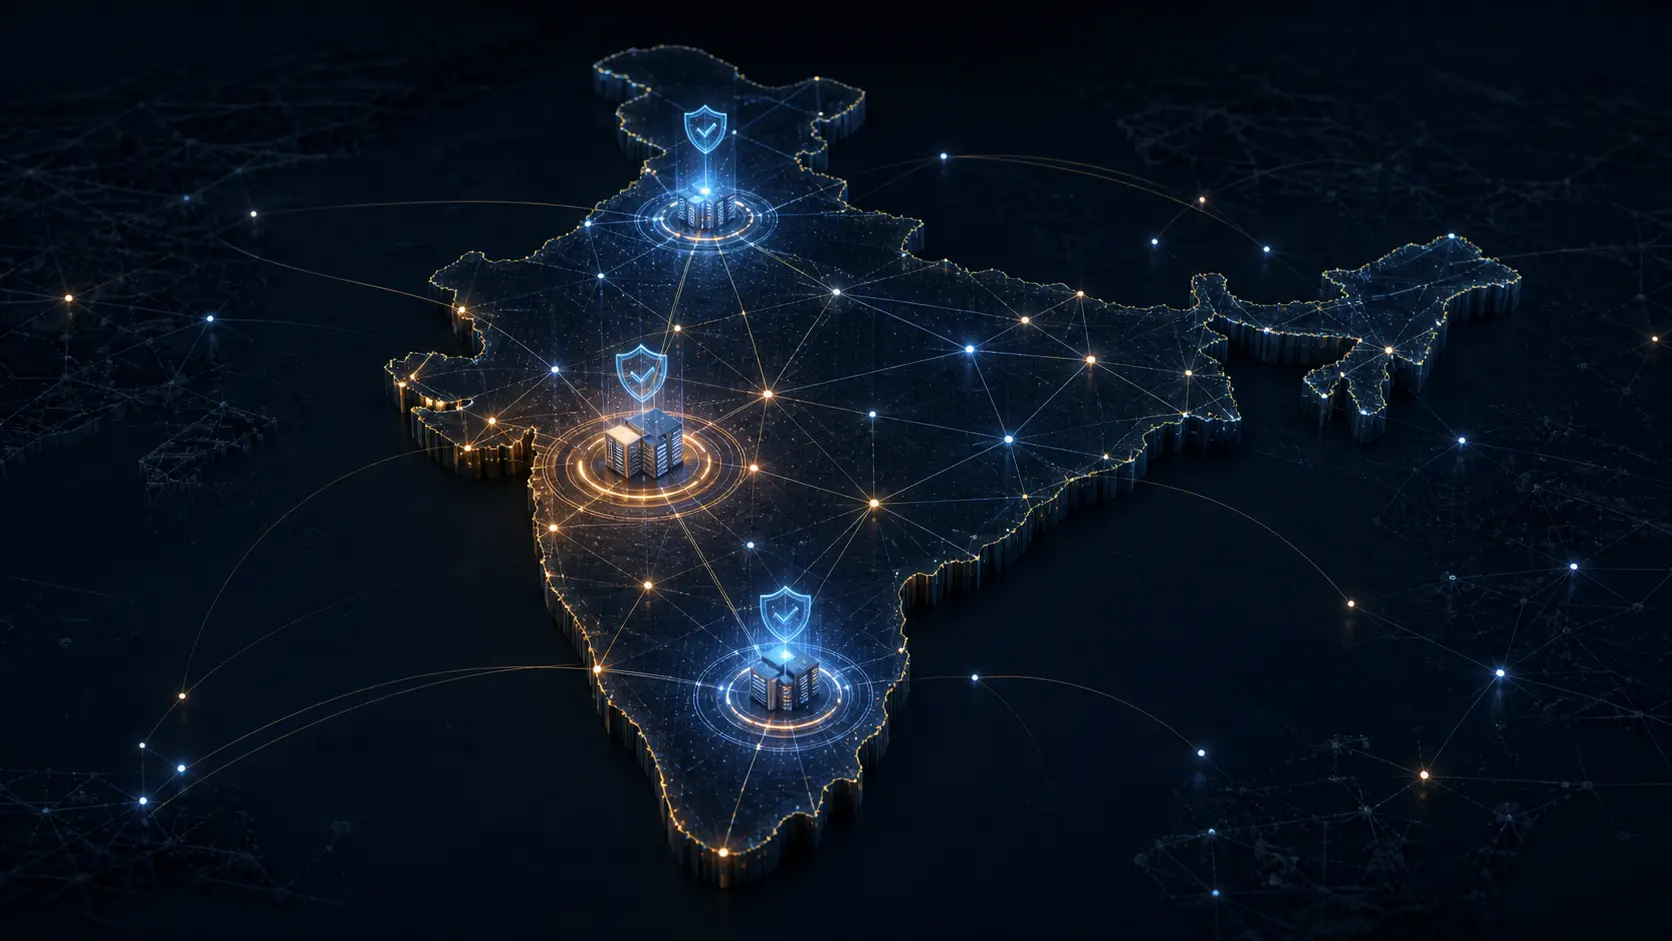
En India, la cobertura de RPKI crece más rápido que el filtrado de rutas inválidas
El nuevo análisis de APNIC sobre el ecosistema indio muestra una cobertura RPKI creciente y una proporción declarada mucho menor de redes que filtran anuncios inválidos. La diferencia es una cuestión de seguimiento, no un veredicto sobre la resiliencia nacional.

IETF
La IETF actualiza el borrador Erik Sync para la publicación de RPKI
Un Internet-Draft actualizado de la IETF describe una ruta de distribución de datos RPKI basada en relés. Es una propuesta de diseño vigente, no un nuevo estándar ni un anuncio de despliegue.
Historias
El verbo decisivo de la Resolución 202201.673: publicar una señal AS0 sin gobernar las rutas
En enero de 2022, el Consejo de AFRINIC ratificó una política cuyo efecto organizativo era concreto: encargar a los sistemas del registro que identificaran el espacio IPv4 e IPv6 no asignado o no adjudicado bajo su administración, produjeran ROA de AS0 que lo cubrieran y…
Historias
Resolución 202201.673: el umbral entre consenso y ejecución
En enero de 2022, el texto de AFPUB-2019-GEN-006-DRAFT03 era el mismo justo antes y justo después de que el Consejo de AFRINIC aprobara la Resolución 202201.673; lo que cambió fue quién había asumido, dentro de la entidad privada, la responsabilidad de llevar aquella…