
Tema
Evidencia basada en recursos de red
Dentro de la faceta Tema, la inteligencia temática Evidencia basada en recursos de red conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.

IETF
Las dos claves cruzaron IKEv2. Solo una llegó al camino de datos
El intercambio PSP es simétrico sobre el papel: cada extremo entrega la clave que el otro deberá usar para enviarle tráfico. Pero la simetría del mensaje no garantiza simetría de ejecución. Un host puede instalar su clave a tiempo y el otro quedarse esperando una cola, un…
IETF
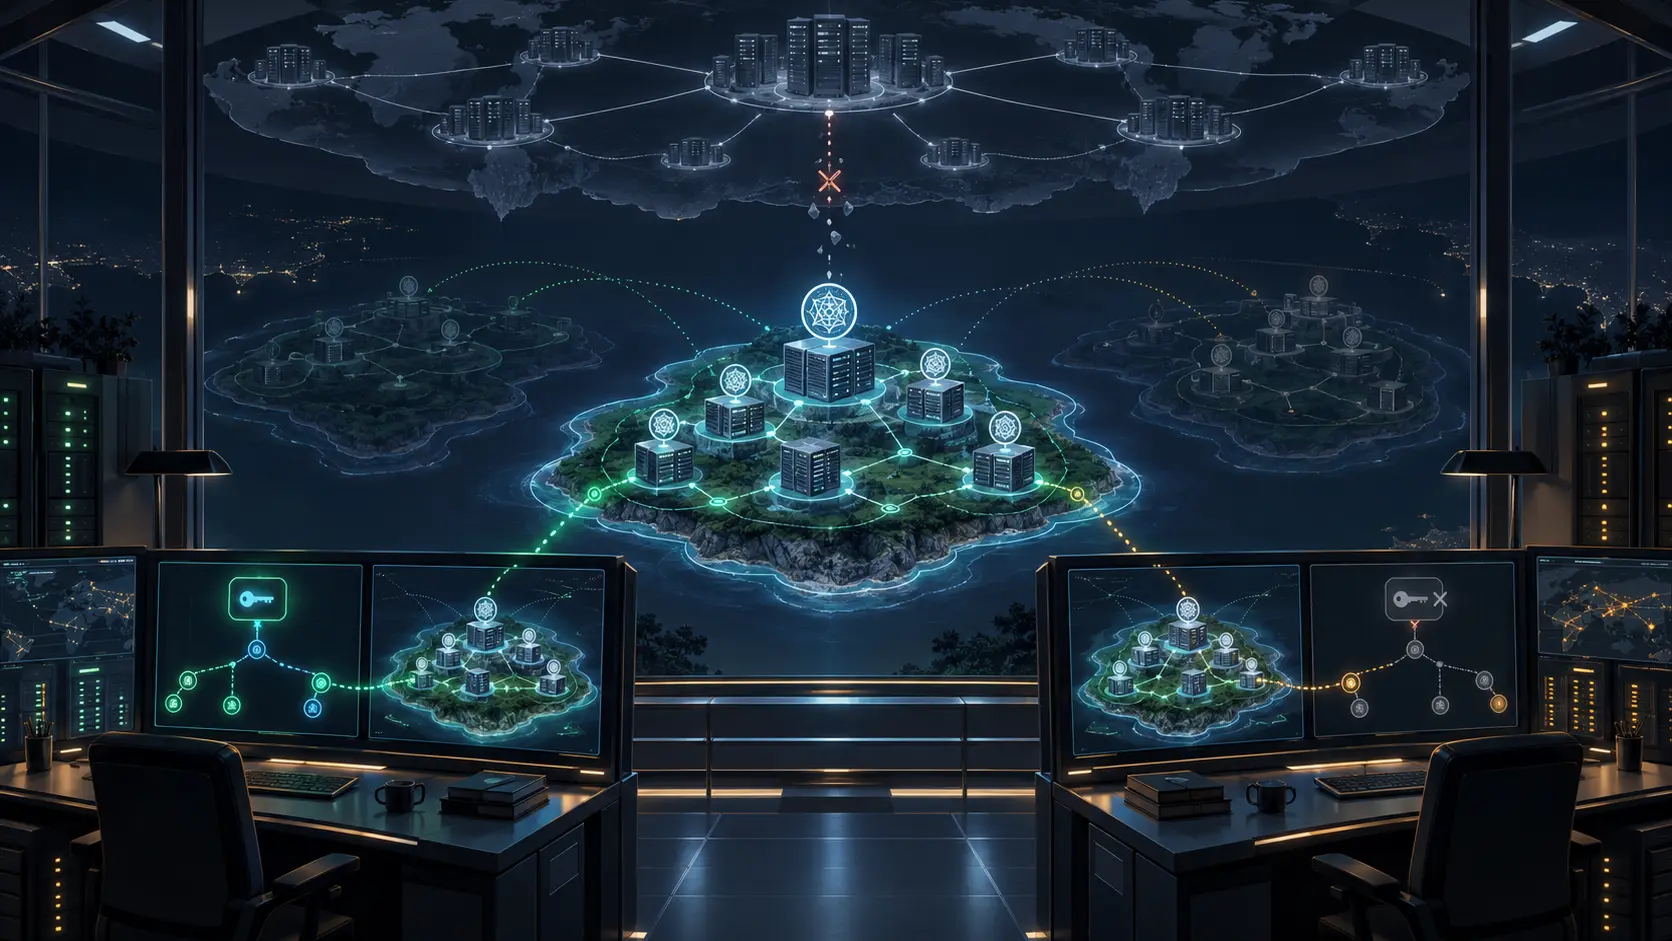
La lista prometía cero errores. Primero debía llegar completa al puerto
IntraSAV sustituye la inferencia de rutas por permisos explícitos de uso de direcciones origen. El salto decisivo no ocurre al calcular la lista, sino al demostrar qué versión gobierna cada interfaz cuando llega el paquete.
Historia de Internet
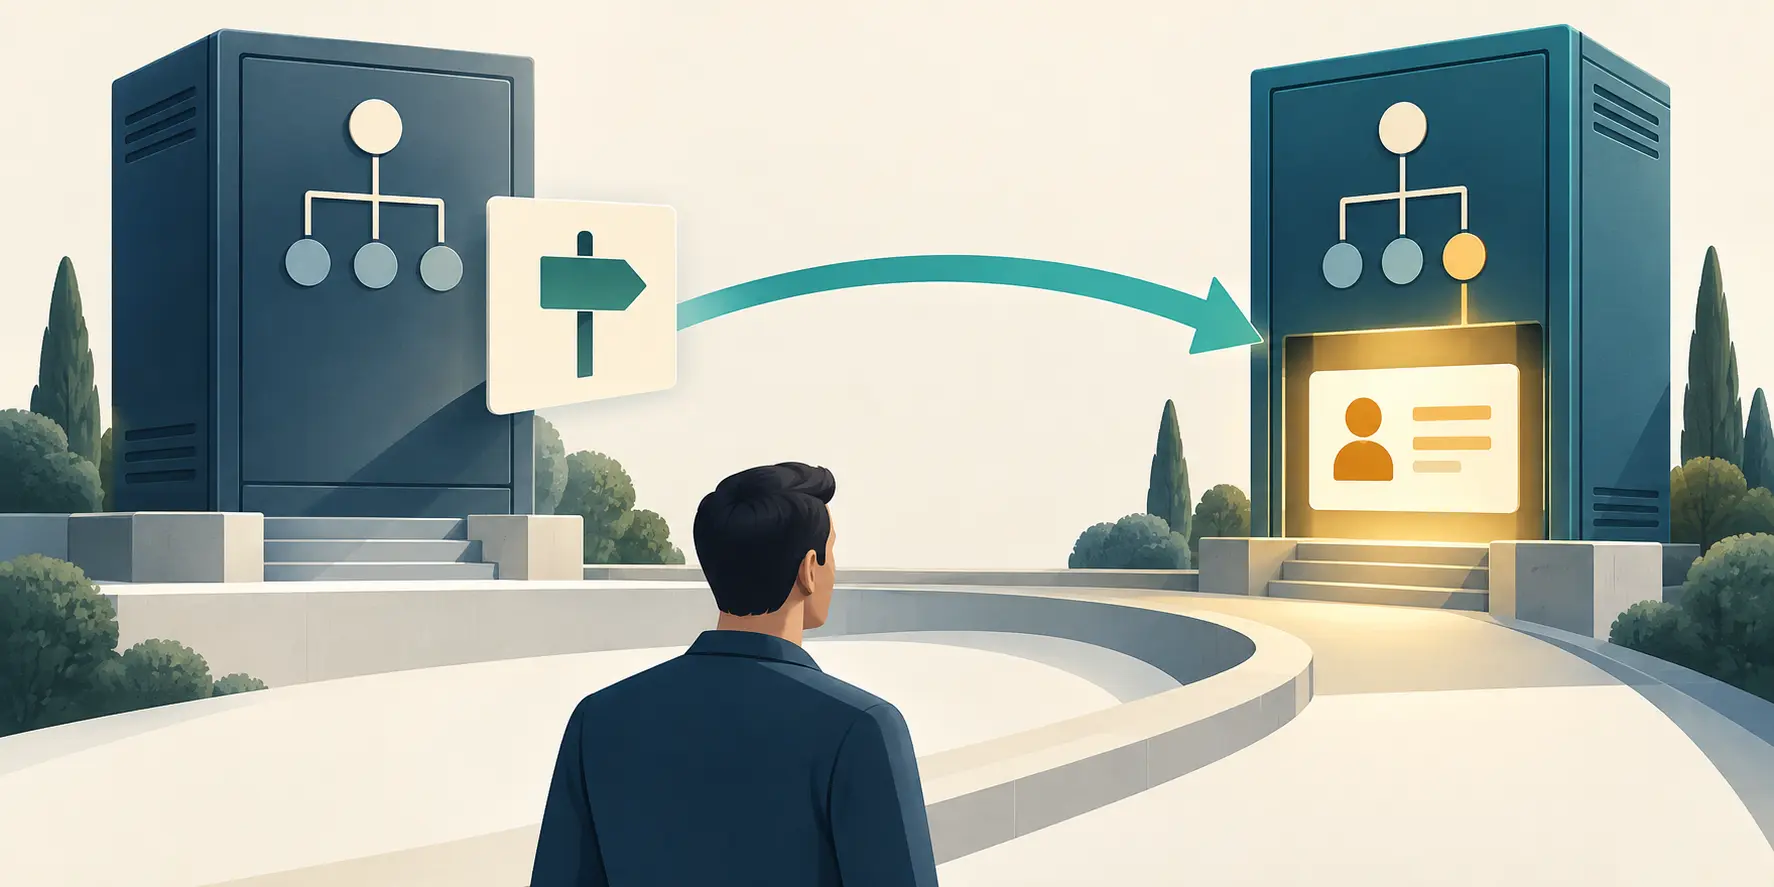
La misma zona era segura aquí y no segura en otra parte: RFC 3090
En 2001, la pregunta «¿es segura esta zona DNS?» ya necesitaba contexto. La respuesta dependía del resolvedor, de sus anclas de confianza y del camino que pudiera verificar. RFC 3090 describió esa realidad incómoda: una zona firmada podía ser una isla local de seguridad y seguir…
Historia de Internet
La raíz devolvía una referencia, no el directorio: RFC 3088
Un servidor puede conocer la siguiente parada sin tener el dato que busca el cliente. RFC 3088 llevó esa separación a una prueba concreta: el servicio raíz experimental de OpenLDAP consultaba registros DNS y devolvía direcciones LDAP; el servidor referido, no la raíz, debía…
Expediente
AS210972: registro congelado, ASN ausente
El resumen de inteligencia de AS210972: registro congelado, ASN ausente explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles consecuencias para la infraestructura. El…

Historia de Internet
La URI eligió el menú de voz, pero no autenticó a quien llamaba: RFC 3087
En 2001, una llamada SIP podía llegar al buzón sin llevar todas las señales fiables con las que la telefonía tradicional escogía el primer saludo o menú. RFC 3087 convirtió el destino actual de la petición en una instrucción para la aplicación. La ruta ganaba contexto; la…

IETF
La cabecera de depuración narraba cada paso, pero no probaba ninguno
Un nuevo borrador de DKIM2 ofrece a quienes prueban implementaciones un rastro forense común dentro del mensaje. La exactitud del relato resulta útil precisamente porque su autoridad está fijada en cero.

Empresas de servicios en la nube de Europa y Oriente Medio
NovaCloud-Hosting después de FFM2: un registro que se niega a moverse
Seis semanas después de que el operador declarara resuelta su interrupción de 19 días en Frankfurt, una nueva lectura fechada del registro y del enrutamiento muestra una huella que ni se ha corregido ni se ha hundido: simplemente sigue siendo contradictoria.

IETF
El signo de RSSI quedó normalizado; la medición no
Dos puntos de acceso envían `RSSI:41` y `RSSI:-41`. El nuevo ABNF permite leer ambas formas como -41 dBm, una decisión razonable para convivir con implementaciones heredadas. Pero la coincidencia sintáctica no revela si las radios observaron las mismas tramas, usaron la misma…

Historia de Internet
El servidor empujó las reglas. La reconexión aún debía conciliar lo que guardó el equipo: RFC 3084
RFC 3084 convirtió el aprovisionamiento de políticas en algo más exigente que entregar un archivo: una decisión debía aplicarse como una unidad, producir un informe y poder retroceder si fallaba. La pérdida de conexión mostraba el problema restante. Servidor y dispositivo podían…

IETF
Terminó la resincronización. El colector aún no sabía si tenía la RIB completa
Una nueva propuesta para BMP repara una vista concreta sin derribar toda la sesión de monitorización. La marca final cierra el envío; no certifica por sí sola que todas las rutas llegaron.

Historia de Internet
El número de revisión ordenaba el NewsItem; no lo entregaba: RFC 3085
Un único NewsItem podía conservarse en varias direcciones. RFC 3085 le asignó un URN y un número de revisión para ordenar sus versiones, además de distinguir una actualización editorial del reemplazo de metadatos de gestión. No prometía que ese identificador encontrara el…

Historia de Internet
El cable cifraba el tráfico. Su plano de gestión aún podía desactivar la privacidad: RFC 3083
RFC 3083 convirtió la privacidad DOCSIS en estado observable, ajustable y reiniciable mediante SNMP. La visibilidad ayudaba a diagnosticar, pero abrió otra frontera: la interfaz que miraba las claves también podía reiniciar autorización, alterar tiempos y decidir acceso…

IETF
La migración era SRv6. La multidifusión seguía obedeciendo a otro plano
El acta de entrega puede declarar «multicast SRv6» porque la red subyacente usa SRv6 y la fuente viaja por Flex-Algo 128. Esa frase no dice quién creó el `(S,G)`, qué interfaz pasó la prueba RPF, dónde se replicó el paquete ni qué receptor lo obtuvo. Para aceptar el servicio hay…
IETF
El SID eligió el carril. No demostró que existiera
La revisión 20 de un borrador de Segment Routing permite que un SID seleccione recursos además de recorrido. La etiqueta puede señalar la banda, los búferes y las colas previstos; no puede certificar que cada router los haya reservado ni que la aplicación haya recibido el SLA.

Historia de Internet
TCP era fiable. Un canal aún podía dejar sin turno a los demás: RFC 3081
RFC 3081 llevó una sesión BEEP por una sola conexión TCP y se detuvo ante una consecuencia incómoda: la entrega fiable de la conexión no garantizaba que cada canal de aplicación avanzara. Hacían falta crédito por canal, prioridad para la realimentación y una disciplina de turnos…

IETF
El árbol quedó en silencio. La alarma volvió por otra carretera
Un borrador del grupo BIER permite que una cola activa avise de una pérdida BFD sin esperar una consulta. El aviso regresa por un camino unicast separado del árbol multicast, y ese diseño marca el límite de lo que puede demostrar.

Expediente
La etiqueta eligió el carril; la capacidad todavía tenía que aparecer
Una red puede clasificar correctamente un paquete, encontrar el SID previsto y enviarlo por la partición indicada. Todo eso puede funcionar mientras la cola reservada falta en un nodo, el exceso cae a best effort y la promesa comercial ya no coincide con el servicio real.

ISP regionales de Asia-Pacífico
XEONFIBER TECHNOLOGY: dos linajes en APNIC, datos de enrutamiento contradictorios y un registro corporativo que no nombra licencia de telecomunicaciones
XEONFIBER TECHNOLOGY, una compañía registrada en Pune (India), aparece hoy en el registro de APNIC a través de dos números de sistema autónomo con nombres, responsables de mantenimiento y contactos distintos. Los agregadores públicos de enrutamiento no se ponen de acuerdo sobre…

IETF
El enlace aceptó dormir. Aún no era seguro hacerlo desaparecer
Un nuevo borrador del IETF coordina la suspensión de recursos de ingeniería de tráfico con poca carga. Su límite más valioso es operativo: el intercambio entre los extremos no demuestra por sí solo que el hardware durmió ni que la red podrá despertarlo y volver a usarlo.