
Tema
Evidencia basada en recursos de red
Dentro de la faceta Tema, la inteligencia temática Evidencia basada en recursos de red conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.
Historia de Internet
Sin AFI, la política abarcaba «any»: las cuatro familias de RFC 4012
RPSLng incorporó una cláusula opcional para indicar la familia de una política multiprotocolo. Si se omitía, RFC 4012 no dejaba el alcance en blanco: asignaba «any», mientras los atributos anteriores conservaban su sentido de unicast IPv4.
Expediente
El DNS raíz recibió el doble de consultas; la pista estaba en los resolvedores
Durante cerca de una semana, las consultas que llegaron a la raíz del DNS pasaron de unos 1,6 millones a 3,2 millones por segundo. Eran peticiones válidas procedentes de redes de resolución recursiva y no causaron un efecto medible en el servicio raíz. El episodio muestra cómo…

IETF
RFC 5416: el vínculo 802.11 tiene un límite de época
RFC 5416 no es una promesa de compatibilidad con todo el Wi-Fi actual. Es la definición de un vínculo CAPWAP para la base IEEE 802.11-2007: estaciones, radios, QoS, BSSID y WLAN se describen dentro de ese contrato. La pregunta de gobierno es qué puede demostrar un mensaje de ese…
IETF
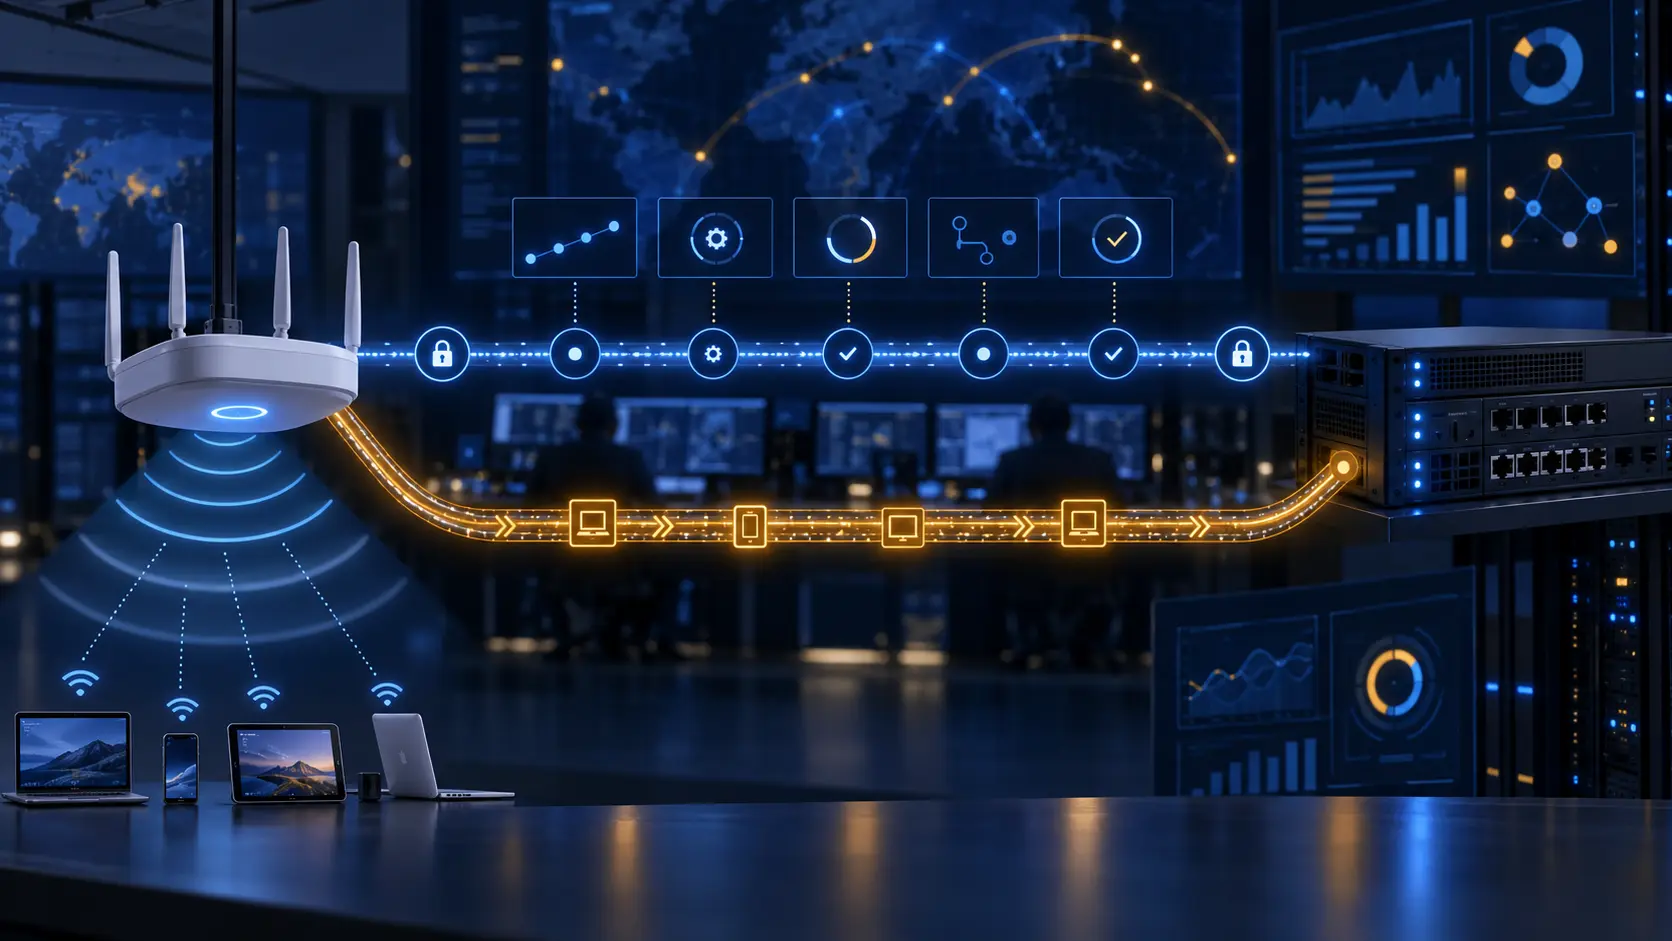
El estado de CAPWAP no prueba el servicio: RFC 5415
RFC 5415 ordena el plano de control WLAN: un Access Controller gestiona Wireless Termination Points, protege sesiones, cambia configuraciones y transporta datos. Pero completar un estado, terminar DTLS o ver un paquete solo demuestra una ruta de protocolo; no prueba que la…

IETF
WiCoP es un registro histórico, no una base de despliegue: RFC 5414
RFC 5414 presenta WiCoP para controlar y aprovisionar grandes WLAN desde un punto central. El RFC Editor lo clasifica como Historic y señala RFC 5415 como referencia posterior. Por eso un inventario de puntos de acceso o un acuse de configuración no demuestra autoridad vigente ni…

Historias
AS24940: 91 rutas, 63 coincidencias y 49 autorizaciones más amplias
El resumen de inteligencia de AS24940: 91 rutas, 63 coincidencias y 49 autorizaciones más amplias explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles consecuencias…

IETF
La seguridad de SLAPP es una frontera histórica, no prueba de despliegue
RFC 5413 registra Secure Light Access Point Protocol tal como llegó al trabajo de CAPWAP. Sus ideas de descubrimiento, autenticación y transporte protegido sirven como evidencia histórica, pero el RFC Editor lo publicó para el registro y advierte que no debe usarse como base de…

IETF
LWAPP es un registro histórico, no una base de despliegue
RFC 5412 conserva Lightweight Access Point Protocol tal como fue presentado durante el trabajo de CAPWAP. Explica una arquitectura de controlador y puntos de acceso ligeros, pero el RFC Editor lo clasifica como Historic y advierte que no debe usarse como base de despliegue. RFC…

IETF
CATS eligió el contacto del servicio. El backend siguió oculto: RFC 10053
CATS puede encaminar una solicitud hacia un punto de contacto prometedor según las condiciones de red y de cómputo. Esa elección no siempre revela qué instancia interna atenderá la solicitud, ni si las métricas describen solo a esa instancia.
Historia de Internet
El controlador necesitaba una red antes de poder controlarla: RFC 7149
En marzo de 2014, un memorando del IETF invitó a los proveedores a mirar más allá del atractivo diagrama de un controlador central. ¿Cómo descubre ese controlador los equipos, llega hasta ellos e influye con seguridad en la red que gobierna? RFC 7149 trató el arranque, la…
IETF
Una guía SIP es un mapa, no un certificado de despliegue
RFC 5411 organiza la familia SIP para que un lector pueda encontrar el documento correcto. Agrupa temas, etiqueta estados y resume extensiones. Es una instantánea informativa, no una lista viva de lo que ejecuta un operador. Una especificación enumerada puede ser experimental…

Historia de Internet
DHCP transportaba un identificador estable del abonado, sin definir su significado: RFC 3993
Un cliente podía cambiar de acceso y, aun así, el proveedor quería conservar la misma decisión de configuración. RFC 3993 permitió que el relay DHCP llevara una etiqueta estable del abonado, pero dejó al proveedor la tarea de asignarle significado.

IETF
La extensión transportó un mensaje de clave. No demostró que la clave estuviera instalada.
RFC 5410 añade a MIKEY un General Extension para OMA BCAST 1.0. Puede llevar STKM, LTKM, informes de LTKM y control parental. El tipo del payload identifica el contenedor; no demuestra recepción útil, instalación del contexto, autorización del abonado ni reproducción protegida.

IETF
CMS envolvió la clave. La identidad del destinatario aún debía coincidir.
RFC 5409 define cómo usar BF o BB1 dentro de CMS para cifrar la clave de contenido, cómo codificar la identidad del destinatario y cómo elegir el algoritmo mediante OID. Una envoltura que se abre correctamente sigue sin ser una autorización.

IETF
La identidad puede producir una clave pública, pero no concede permiso
El cifrado basado en identidad parece una solución elegante para el problema de distribuir claves. El remitente calcula la clave pública desde la identidad y los parámetros públicos; un generador de claves privadas entrega el secreto cuando el destinatario lo solicita. El RFC…

IETF
Encontrar un nodo mejor no autoriza el traslado de la sesión: RFC 10054
Un cliente puede cambiar de zona mientras el estado del servicio sigue anclado en el borde anterior. RFC 10054 combina señales de cómputo y red para elegir instancias, pero exige que la aplicación indique expresamente si permite que CATS reoriente una sesión con estado cuando el…

IETF
El canal quedó vinculado; la operación seguía siendo otra decisión.
An SIP gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5407 draws a harder line: SIP Version 2 can bind a SIP message to lower-channel information, but the binding does not become local…

Historia de Internet
El nivel 2 pertenecía a la sesión, no al dispositivo: RFC 7147
Una cabina de almacenamiento puede mantener varias conversaciones iSCSI al mismo tiempo. RFC 7147 registró el nivel negociado dentro de cada sesión, porque el acuerdo pertenece a sus dos extremos y no a la máquina como atributo permanente.

IETF
El canal quedó vinculado; la operación seguía siendo otra decisión.
An IPsec gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5406 draws a harder line: IPsec Version 2 can bind a IPsec message to lower-channel information, but the binding does not become…
IETF
El canal quedó vinculado; la operación seguía siendo otra decisión.
An RTP gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5404 draws a harder line: G.719 RTP Version 2 can bind a G.719 frame block to lower-channel information, but the binding does not…