
Tema
Evidencia basada en recursos de red
Dentro de la faceta Tema, la inteligencia temática Evidencia basada en recursos de red conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.

Expediente
El resolver nombró el fallo, pero no demostró la causa: Extended DNS Errors y autoridad diagnóstica
EDE permite distinguir fallos que antes llegaban como un `SERVFAIL` casi mudo. Esa precisión mejora la operación, pero no convierte el código en prueba de causalidad ni en autorización para abandonar el resolver, rebajar DNSSEC o culpar a la zona consultada.

Historia de Internet
La pregunta que SMTP aprendió a no contestar: cómo VRFY separó la aceptación del correo de la revelación del directorio
En 1982, una máquina remota podía enviar `VRFY Smith` a un servidor SMTP y recibir el nombre completo de Fred Smith junto con su buzón. Era una herramienta de diagnóstico excelente porque hacía visible el directorio. También era peligrosa por esa misma cualidad: el transporte de…

Historias
AFRINIC promete representatividad sin publicar el denominador
La consulta abierta puede escuchar a miles. Sin reglas publicadas, no puede decir qué miembros representa ni convertir participación en autoridad.

Tendencias de telecomunicaciones nacionales de Asia-Pacífico
El coste de la onda milimétrica se decide en la fachada
DOCOMO y Mitsubishi Estate quieren construir un clúster 5G denso en el principal distrito empresarial de Tokio. La alianza enfrenta el coste real de la onda milimétrica: conseguir ubicaciones con visibilidad, fibra, energía, permisos y mantenimiento sin degradar el paisaje…

Historia de Internet
El servidor devolvió el nombre nuevo: cómo UIDPLUS hizo verificables las mutaciones IMAP
Copiar tres mensajes parecía una operación sencilla hasta que el servidor respondió que había terminado. En la carpeta de origen seguían llamándose 304, 319 y 320; en la de destino habían recibido otros UID. El cliente conocía el resultado general, pero no la correspondencia.…

Historias
El `/48` de un solo sitio existió en el ejemplo antes que en la regla de ARIN
Quien leyera la fórmula podía pedir un `/44`; quien leyera la tabla veía un `/48`. ARIN-2025-7 cierra esa divergencia y convierte una corrección pequeña en una prueba de calidad institucional: la norma, sus ejemplos y la práctica deben ejecutar la misma decisión.
Expediente
El token conocía la dirección, no al actor: DNS Cookies y la autoridad de una autenticación débil
Un Server Cookie válido demuestra un hecho pequeño: alguien capaz de recibir en esa dirección de origen obtuvo antes un valor ligado a este Client Cookie. El riesgo aparece cuando una plataforma convierte esa prueba de ida y vuelta en identidad, reputación o permiso que el…

Historias
El dato WAN que APNIC convirtió en un diagnóstico de CGNAT
Ver una dirección privada en el puerto WAN confirma que existe otra frontera antes de llegar a Internet, pero no identifica por sí sola quién la controla. La guía republicada por APNIC salta ese paso y puede conducir a hogares y pymes hacia una solución equivocada.

Historia de Internet
El comando que cedía la conexión: por qué SMTP sustituyó TURN por ETRN
Un sitio llamaba a su proveedor y pedía que la línea diera la vuelta. El servidor podía devolver por esa misma conexión el correo acumulado. La economía ocultaba una cesión de autoridad: el interlocutor había pronunciado un nombre de host, pero no había probado su derecho a…
Tendencias de servicios en la nube globales
Encrypted ClientHello se está convirtiendo en un contrato de configuración entre DNS y edge
El DNS publica una clave ECH nueva. Cinco puntos de terminación ya tienen la clave privada; el sexto todavía conserva la versión anterior. El navegador llega allí, recibe una corrección y vuelve a empezar. Cada componente cumplió su propio procedimiento. La conexión acaba de…

Historia de Internet
El plazo que el relé no podía reiniciar: cómo SMTP DELIVERBY hizo heredable el tiempo
Un mensaje salió con 120 segundos y llegó al siguiente diálogo SMTP con 98. Los 22 segundos gastados no eran un detalle contable: eran la parte de la obligación que el primer relé ya había consumido.

Historia de Internet
Dos copias podían compartir el mismo identificador: el límite deliberado de POP3 UIDL
La RFC permitió que un servidor calculara el UID a partir del mensaje y exigió al cliente tolerar dos copias idénticas con el mismo valor. Aquella excepción no debilitó UIDL: definió con precisión qué resolvía. El token reconocía una entidad a través de sesiones en un buzón, pero…
Historia de Internet
El código de error que pidió identificarse al bloqueador
HTTP 451 podía hacer visible un obstáculo legal y señalar a quien lo ejecutaba. No podía obligar a informar, validar la orden ni detectar bloqueos bajo HTTP.

Historia de Internet
El límite que llegó al servidor equivocado: la historia de Path MTU Discovery
Un mensaje ICMP puede entrar en el centro de datos correcto y aun así no explicar nada. Eso descubrió Cloudflare en 2015: el ECMP mantenía cada conexión TCP en un backend, pero repartía de otro modo los avisos Packet Too Big. La máquina que recibía el límite no poseía la…
Tendencias de ISP regionales globales
Las cabeceras de extensión IPv6 se están convirtiendo en un impuesto de compatibilidad de ruta
El emisor ve una dirección válida. El tránsito ve tráfico IPv6 normal. El servicio DDoS dice que la sesión básica funciona y el receptor confirma que el ping llega. Aun así, el paquete con una cabecera opcional desaparece. Cuatro operadores pueden tener razón sobre su panel y…

Expediente
El camino público quedó limpio, pero su historia cambió: BGP, ASN privados y la autoridad para borrar un salto
El resumen de inteligencia de El camino público quedó limpio, pero su historia cambió: BGP, ASN privados y la autoridad para borrar un salto explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la…
Historia de Internet
La credencial que no podía firmar el mensaje: cómo SMTP AUTH acotó la identidad de envío
Una credencial podía abrir el acceso al servidor de envío, pero no firmaba la carta que entraba. SMTP AUTH resolvió el problema del usuario móvil sin borrar esa diferencia: autenticar una sesión, autorizar una acción, admitir un remitente y atribuir un texto son operaciones…

Académicos
Laurent Vanbever y la red que debe probarse mientras cambia
El trabajo de Laurent Vanbever trata la configuración de red como software ejecutable cuyos fallos pueden aparecer antes, durante o después del despliegue. Desde migraciones de enrutamiento seguras y síntesis de configuración hasta la detección de BGP en tiempo de ejecución y las…

Historia de Internet
La dirección que no podía degradarse: cómo SMTPUTF8 convirtió la ruta en parte del nombre
Un nombre visible con acentos podía cruzar el correo antiguo porque rodeaba una dirección ASCII. Un nombre de buzón no ASCII era el destino. SMTPUTF8 exigió que cada relé demostrara que podía transportar esa identidad sin inventar otra.
Académicos
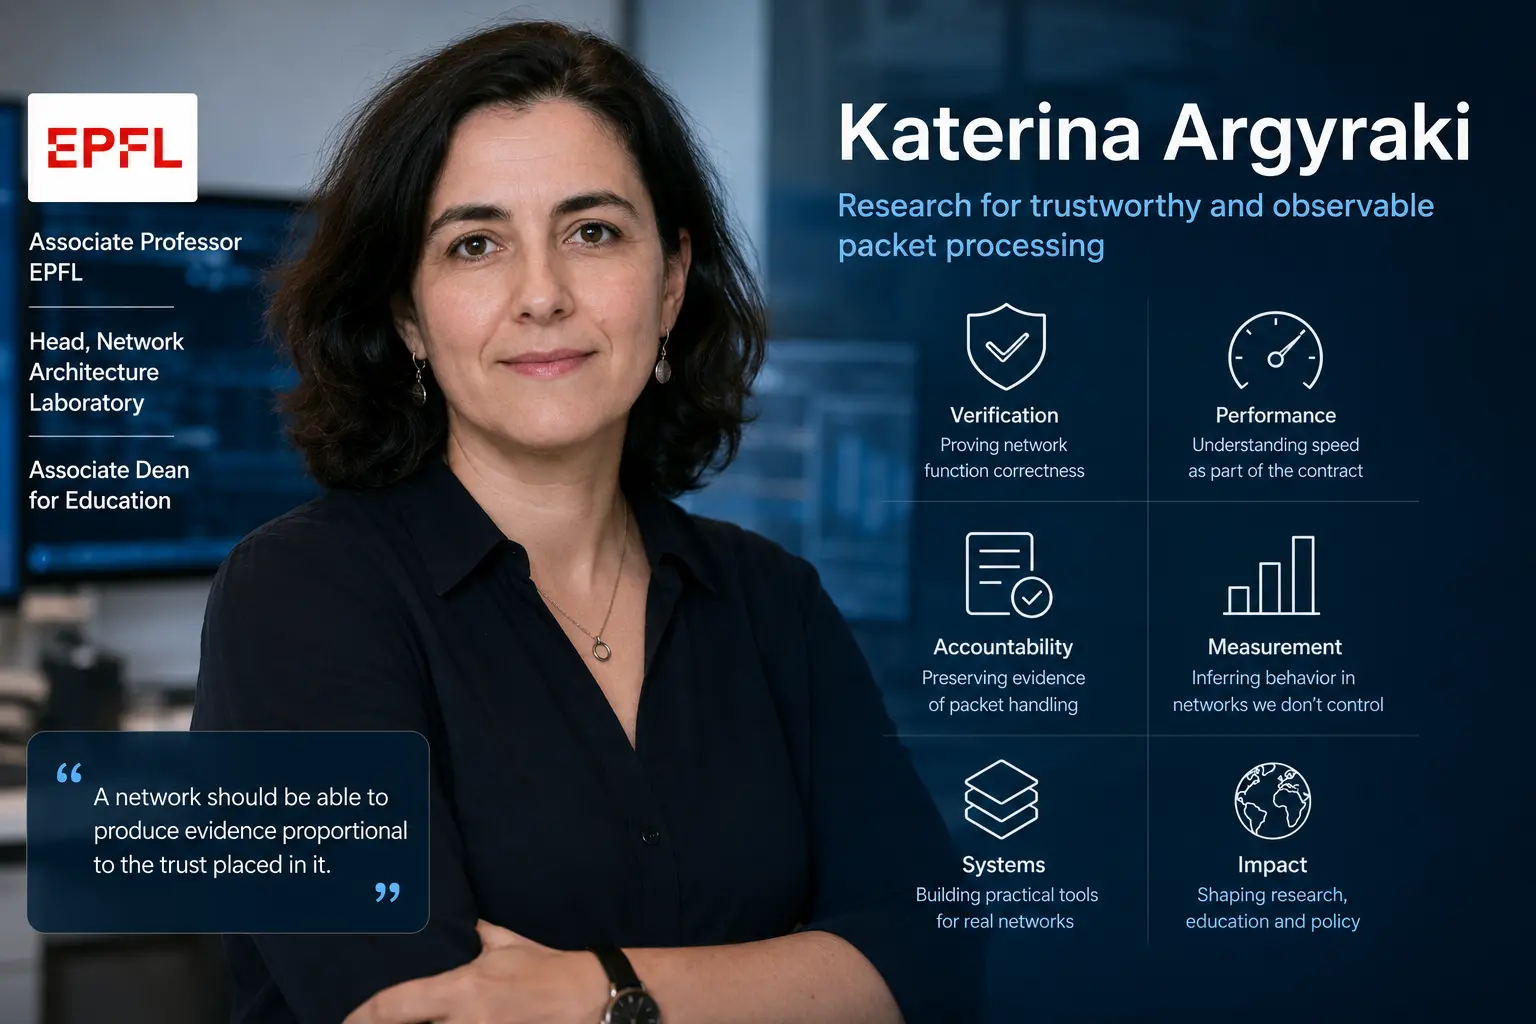
Katerina Argyraki y la búsqueda de pruebas en el reenvío de paquetes
La investigación de Katerina Argyraki persigue un problema que se vuelve más difícil a medida que las redes son más programables: un sistema de procesamiento de paquetes puede ser rápido y flexible, pero operadores y usuarios suelen tener poca evidencia de que se comportó…