
Tema
Evidencia basada en recursos de red
Dentro de la faceta Tema, la inteligencia temática Evidencia basada en recursos de red conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.

Expediente
El cortafuegos reconoció la vuelta, pero no al remitente
En SRv6, dos paquetes de la misma conversación pueden llevar pares exteriores que no parecen inversos. Un nuevo borrador del grupo SPRING propone sustituir la dirección de bucle del PE por el SID del servicio para que el cortafuegos pueda unir ida y vuelta. La solución es…

Expediente
HTTP 200 no es una decisión del registro EPP
Al encapsular una orden de registro en HTTPS aparecen dos resultados: el de la entrega web y el de la operación EPP. Confundirlos convierte una comodidad de infraestructura en una decisión de gobierno no declarada.
Expediente
La salida era correcta; faltaba la pregunta completa: RFC 9861
TurboSHAKE y KangarooTwelve no entregan una huella única asociada a un nombre. Entregan tantos bytes como se soliciten dentro de un dominio concreto. Por eso el registro útil no es «usamos KT128», sino la pregunta exacta que el sistema formuló y la evidencia de que otra…

Expediente
Exigir otra autenticación también es ejercer poder
Una comprobación adicional puede proteger una operación sensible y, al mismo tiempo, trasladar una carga a quien no decidió imponerla. RFC 9470 permite que una API comunique sus requisitos de autenticación. La organización todavía debe determinar si se pueden cumplir, cuándo…

IETF
El borrador YANG para RPKI añade contadores de fallo. Una captura no es un historial
Un reinicio planificado de la caché y un apagado pueden dejar al router sin una sesión RPKI activa, pero no ordenan la misma respuesta. La nueva revisión de un modelo de SIDROPS permite distinguir mejor esas señales. La cuestión de gobernanza aparece después: conservar el…

Historias
RIPE cerró RRC18 tras un reinicio. Catorce minutos después abrió un incidente similar en RRC24
Dos servicios reiniciados devolvieron la publicación de RRC18, pero no la explicación de la avería. Cuando RIPE NCC comunicó el siguiente incidente, el mismo síntoma aparecía en RRC24 y la organización no podía descartar otros colectores. El registro permite afirmar que hubo…

Expediente
Cuánta discreción cabe en un dominio interno
Una empresa puede demostrar que autorizó una excepción DNS sin publicar los nombres privados que contiene. RFC 9704 separa esas dos necesidades, pero deja decisiones importantes a los operadores: qué identidad hacer visible, qué ámbito delegar y cómo renovar el acuerdo.

Expediente
Un grupo puede concluir que un principio general del IETF no se aplica. La premisa del entorno debe caducar
La resolución parece precisa: el principio general no rige porque el protocolo solo puede operar dentro de un entorno controlado. Años después, el protocolo atraviesa una pasarela, llega a un producto y comparte infraestructura con otra administración. La frase sigue vigente en…

Expediente
Comprar aleatoriedad no compra olvido
Una especificación que exige MAC aleatorias puede cumplirse con direcciones duraderas. RFC 9724 obliga a formular mejor el encargo: qué debe recordar el servicio, dentro de qué contexto y hasta cuándo.

Historias
ARIN cerró la corrección sobre los ROA. El ejemplo publicado omite el intervalo de longitudes
Una incidencia bien formulada recibió una respuesta rápida: ARIN modificó su FAQ y cerró el expediente en unas cinco semanas. Sin embargo, el texto vivo ya no contiene el caso frontera que convertía la corrección en una afirmación comprobable.

Historias
En AFRINIC, upd-to recibe avisos de intentos fallidos, no autoridad sobre la base
Un intento de actualización de Whois puede llevar a un buzón la copia completa de un objeto rechazado. El campo `upd-to` de AFRINIC explica por qué llegó ese aviso; no identifica al remitente, no entrega una credencial ni demuestra que el cambio entrara en el registro.

IETF
Hugo Krawczyk y la sal pública que no endurece contraseñas
Una sal visible puede mejorar una derivación de claves sin convertirse en secreto. Esa frase resulta extraña solo mientras se trate «sal» como una garantía única. El diseño extract-then-expand de Hugo Krawczyk obliga a separar tres preguntas: cuánta entropía trae el material…

Historia de Internet
El protocolo del futuro que se escondía dentro de una opción IPv4
EIP intentó que dos generaciones vieran cosas distintas en los mismos bytes. Para un equipo antiguo era IPv4 con una opción desconocida; para uno actualizado, una nueva arquitectura de direcciones.

Historias
ARIN añadió el abuso del §4.10 a su proceso de fraude. El formulario nombra otros dos casos
La página de ARIN que explica cómo denunciar fraude ya incluye el abuso de las políticas de recursos numéricos y el uso indebido de reservas como las de los §§4.4 y 4.10. Al entrar en el formulario, el visitante encuentra una instrucción más estrecha: recursos obtenidos…
Expediente
Documentar la operación no autoriza el riesgo de despliegue
El informe técnico reconoce límites de escala, una carencia de diagnóstico y una transición difícil. El comité felicita a los autores por no ocultarlos. Pero cuando llega el momento de aprobar el cambio, nadie puede decir quién tiene facultad para asumir esos riesgos en la red…
Historia de Internet
Los cuatro bytes que preguntaban a cada router por su enlace más estrecho
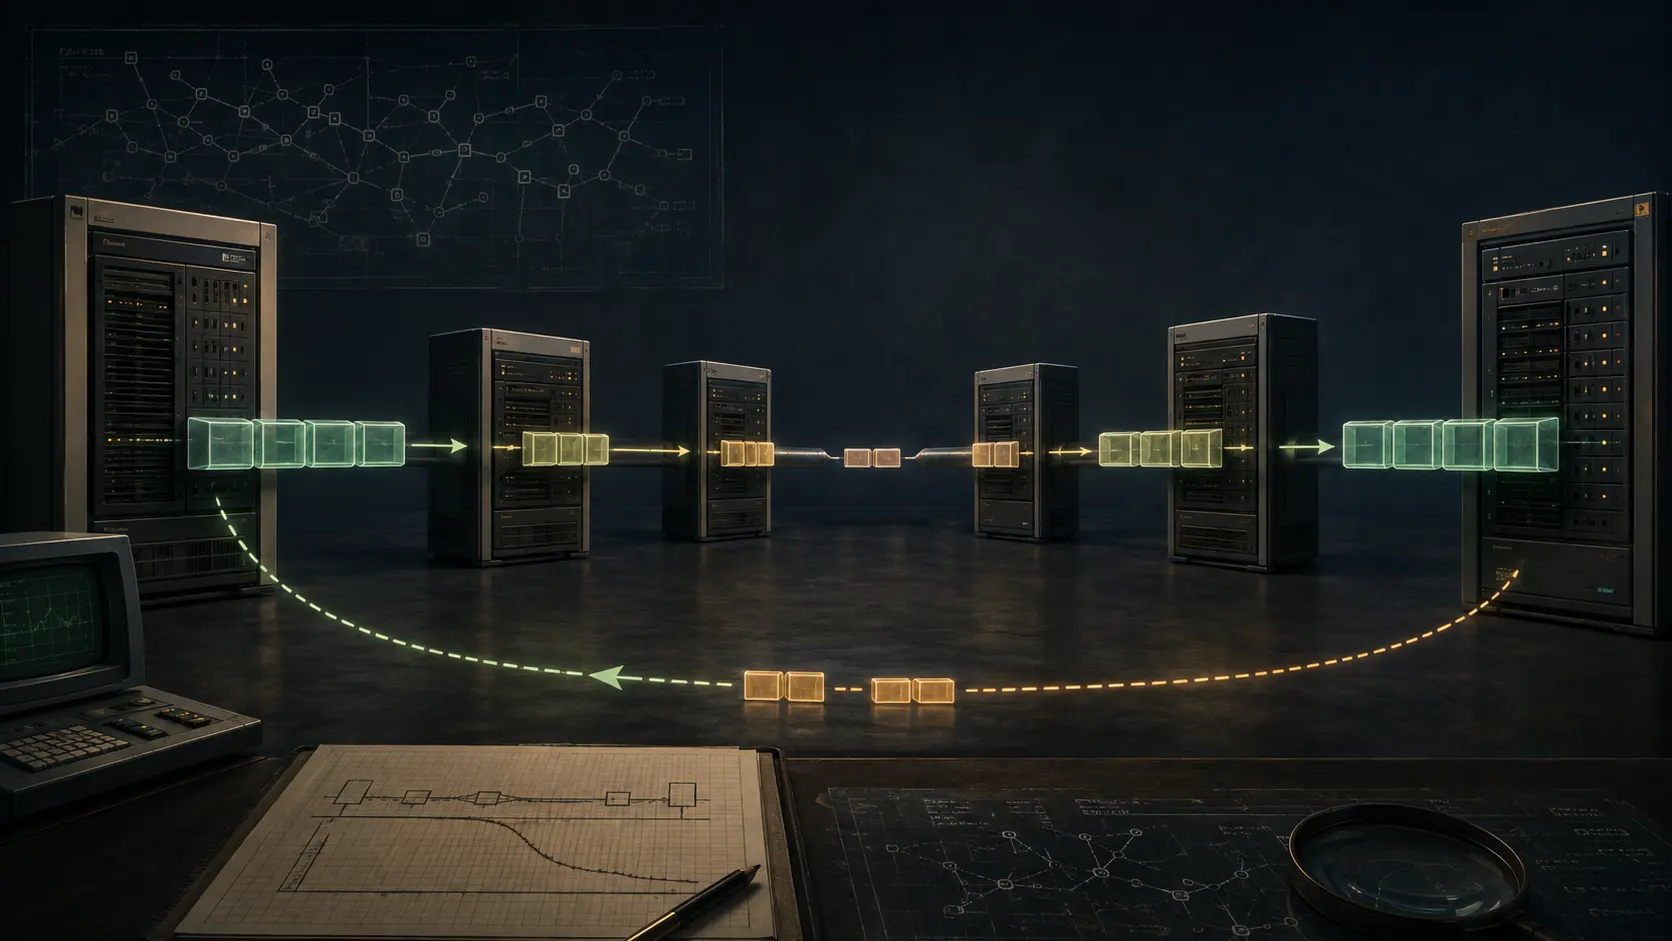
Hubo un momento en que el tamaño útil de una ruta se calculaba dentro del propio paquete. El número viajaba hacia el destino y cada router tenía permiso para reducirlo, nunca para ampliarlo.
Historias
En RIPE, member-of prueba pertenencia autorizada, no propagación de rutas
Una actualización aceptada por RIPE Database puede demostrar que un objeto está autorizado a integrarse en un conjunto RPSL sin observar un solo anuncio BGP. La diferencia importa cuando la expansión del conjunto alimenta filtros: la relación registral es una entrada de política…
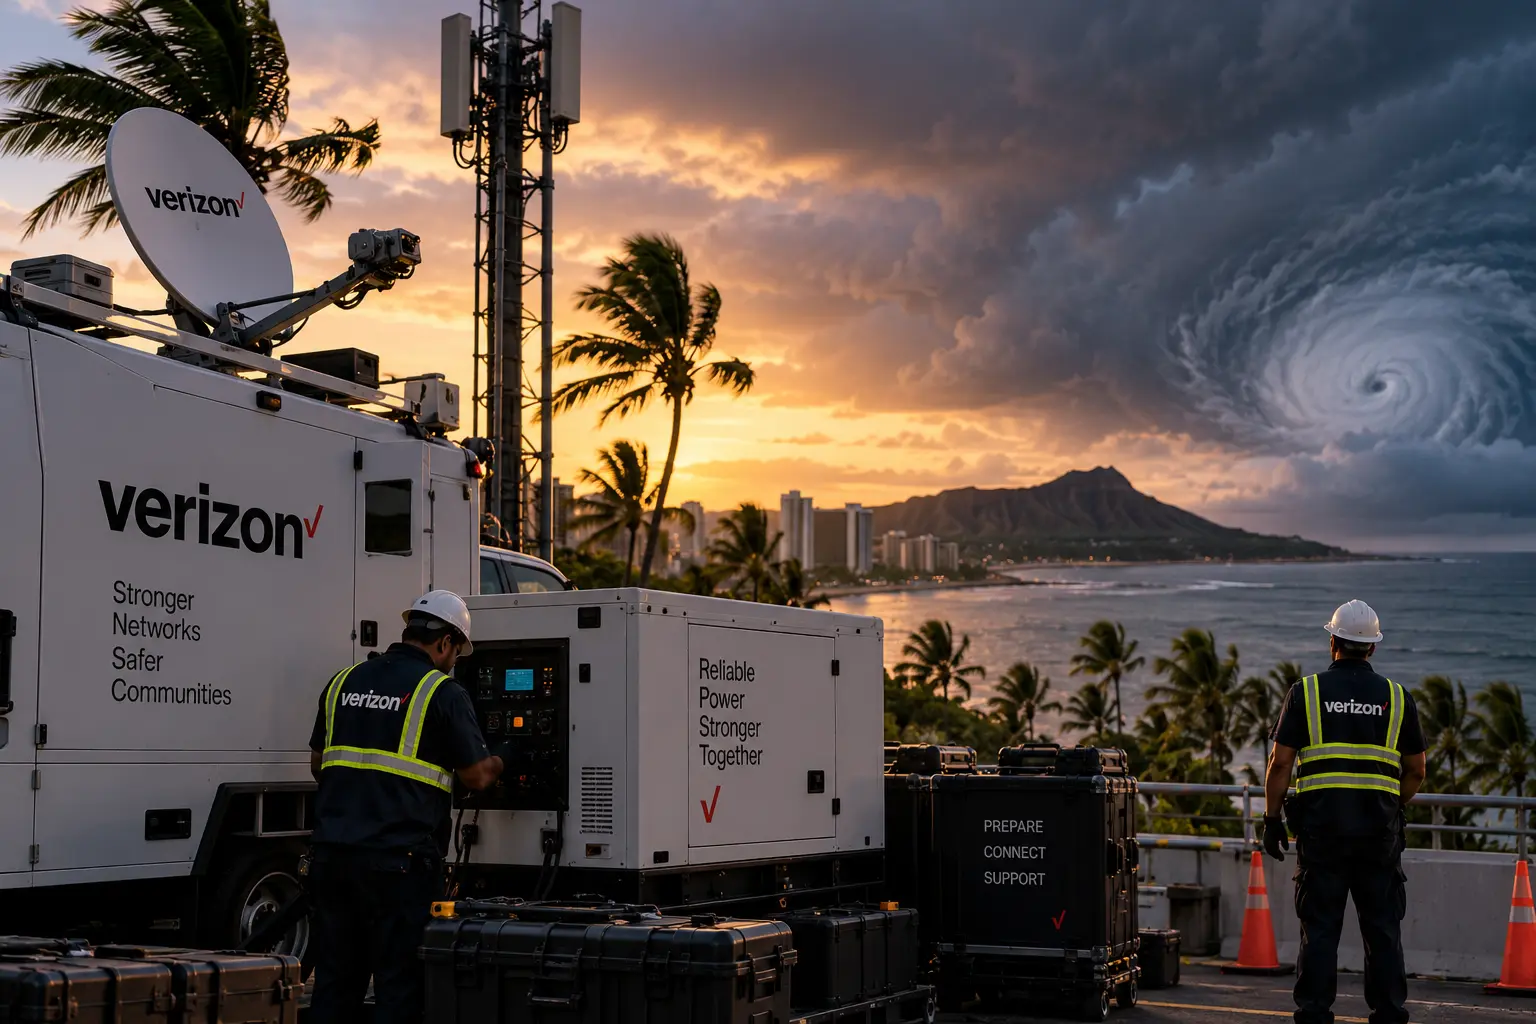
Empresas de telecomunicaciones nacionales de Norteamérica
Verizon prepara su red en Hawái para el huracán Lowell
Verizon ha distribuido generadores de respaldo, recursos satelitales y equipos de campo por Hawái antes del huracán Lowell ante posibles cortes de red.

Expediente
El certificado que ya nadie puede expedir
RFC 9751 elimina una inscripción duplicada de los formatos RTP. Para una organización que aún la exige en sus formularios, la tarea pendiente no es conseguir una excepción: es retirar la condición equivocada sin borrar los antecedentes.

Historia de Internet
El número que cambiaba de significado en la frontera del dominio
Un dominio de seguridad podía representar «sin clasificar» con el 5 y otro usar el 1 para la misma etiqueta humana. CIPSO no resolvía la diferencia imponiendo un número mundial: añadía un identificador de dominio de interpretación y hacía depender la interoperabilidad de la…