
Tema
Evidencia basada en recursos de red
Dentro de la faceta Tema, la inteligencia temática Evidencia basada en recursos de red conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.

IETF
Nathaniel Borenstein y el Base64 que nunca prometió confidencialidad
Que una secuencia no se pueda leer a simple vista no la convierte en un secreto. Base64 prepara bytes para el transporte; la confianza comienza en otras capas.
Expediente
Dos fuentes, una elección y ninguna sentencia de continuidad: RFC 9856
Un receptor no consume una elección BGP: consume paquetes. RFC 9856 coordina fuentes multicast redundantes en EVPN, pero deja intacta la obligación de demostrar qué llegó, cuántas veces y con qué continuidad.

Historias
RIPE NCC terminó la migración de RIS a bare metal. Eso no cierra toda la cadena
El verbo «terminar» funciona bien cuando tiene un objeto preciso. RIPE NCC terminó de mover datos de RIS/RIPEstat; no afirmó que cada máquina, proceso, almacén, consulta y salida pública hubiera llegado a la vez al mismo estado. La diferencia parece gramatical, pero es una pieza…

Expediente
Sirius Telecom: la brecha entre una identidad de directorio y una red verificable
El directorio presenta a Sirius Telecom como un operador de red global y vincula su identidad con el identificador 1283 de PeeringDB. Sin embargo, la evidencia pública revisada no permite establecer de forma independiente qué entidad jurídica controla el nombre, qué red está…

Tendencias de institucionales globales
Utherverse Network Operations: lo que AS33169 permite afirmar — y lo que todavía no
El resumen de inteligencia de Utherverse Network Operations: lo que AS33169 permite afirmar — y lo que todavía no explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles…

Historias
Un escaneo halló 4.611 routers BGP expuestos en APNIC. No puede explicar por qué estaban abiertos
APNIC 62 recibió una cifra regional para un riesgo casi invisible del plano de control: 4.611 routers vinculados a 1.343 sistemas autónomos respondieron a un intercambio BGP OPEN no solicitado durante un escaneo IPv4 de febrero. La señal va más allá de detectar un puerto, pero no…
Sociedad de recursos numéricos
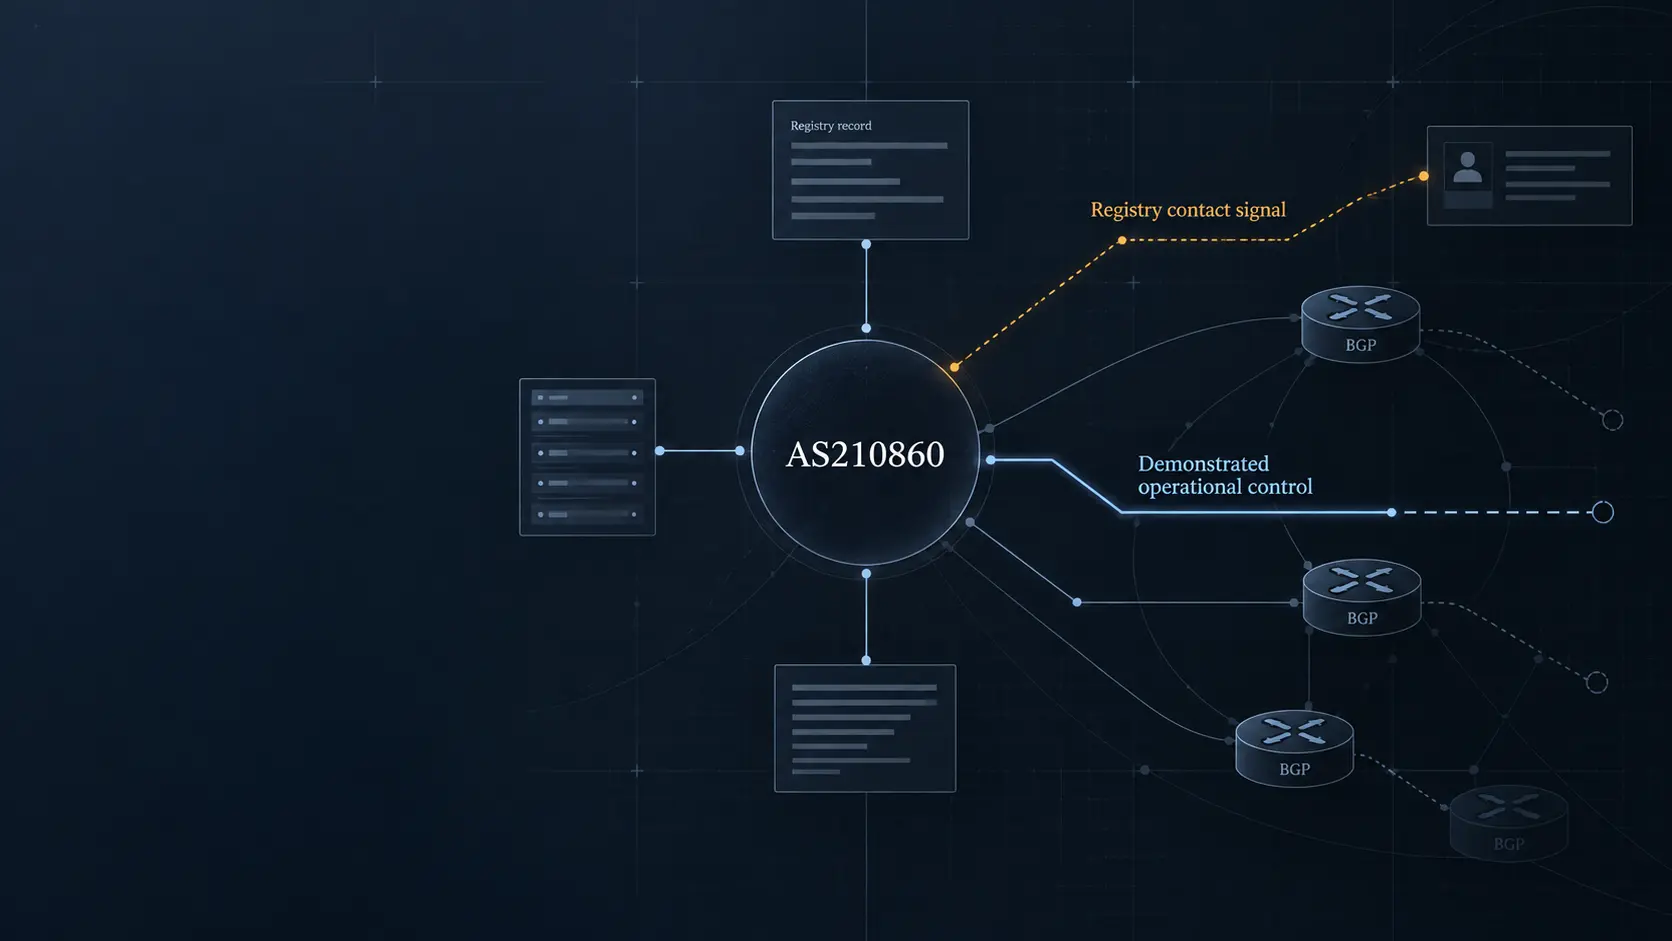
DFINFRA y AS210860: la señal registral todavía no demuestra control operativo
El resumen de inteligencia de DFINFRA y AS210860: la señal registral todavía no demuestra control operativo explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles…

IETF
D-PATH solo frena bucles si las pasarelas acuerdan el dominio
El dato decisivo de D-PATH no nace en BGP. Nace cuando varios equipos convierten una realidad de reenvío en un nombre común y configuran ese nombre en todas las pasarelas pertinentes. La RFC 10039 puede hacer cumplir esa decisión, pero no puede descubrirla ni autenticarla. Por…

Líderes
Osipenko Alexander Nikolaevich: lo que el registro público todavía no permite atribuir
La asociación pública entre una persona y un recurso de red puede parecer una respuesta sobre control. No lo es necesariamente. En el caso de Osipenko Alexander Nikolaevich, la pregunta decisiva no es si aparece un nombre junto a un sistema autónomo, sino qué mecanismo…

Tendencias de institucionales globales
INFINITYWIFI y AS210057: la ruta observada no demuestra quién controla la red
Una investigación de los registros de Internet puede mostrar autorización, anuncios y metadatos. No puede, por sí sola, demostrar quién configura los routers, quién responde ante una interrupción o si un nombre parecido pertenece al mismo operador comercial.
IETF
RFC 10039 deja una huella de dominios; la entrega sigue exigiendo pruebas
Una ruta EVPN o IPVPN puede llegar con D-PATH y mostrar la secuencia de dominios que declara haber cruzado. Esa huella mejora la prevención de bucles y la elección de ruta, pero no certifica la configuración de DOMAIN-ID, la conservación de atributos, la programación del reenvío…

IETF
Cyrus Daboo y el PARTSTAT=ACCEPTED que no probaba asistencia
Una silla vacía y una invitación aceptada pueden ser ciertas al mismo tiempo. El modelo de iTIP y CalDAV asociado a Cyrus Daboo explica por qué convertir una respuesta de agenda en conducta observada rompe la cadena de evidencia.

Expediente
La ruta de reparación estaba lista. El servicio multicast aún no estaba probado: RFC 9860
La RFC 9860 permite que MoFRR utilice una reparación TI-LFA para construir un árbol de reserva donde una LFA convencional no alcanza. Esa capacidad mejora la preparación, pero no convierte el cálculo en una constatación de servicio.

IETF
RFC 7506 es histórica; Router Alert 69 aún puede circular
El registro de estándares ya tomó una decisión: RFC 7506 dejó de ser práctica vigente. El registro de parámetros también muestra la marca deprecada. Pero un inventario de configuración puede seguir conteniendo el valor 69, y un paquete puede llevarlo. La autoridad documental…

Historia de Internet
La propuesta añadió una cabecera. Se negó a reescribir la dirección: RFC 1955
La promesa de no tocar millones de máquinas siempre tiene una segunda página: alguien debe asumir el trabajo que se les ahorra. RFC 1955 colocaba esa página en el DNS y en los routers de frontera. El datagrama IPv4 conservaría sus direcciones, pero viajaría entre dominios dentro…
Historia de Internet
Dieciséis octetos menos, ninguna prueba de entrega: RFC 1954
RFC 1954 permite leer una vieja optimización de ATM como una cadena de decisiones, no como una leyenda sobre el nacimiento de MPLS. Primero debía existir un estado IFMP aceptado; después, una interfaz elegía un VPI/VCI y una forma concreta de recortar el datagrama IPv4. Lo…
IETF
Mark Crispin y la marca \Seen que no demostraba que una persona leyera el mensaje
Un correo deja de verse en negrita y el buzón conserva un dato: `\Seen`. La interfaz dice «leído»; el servidor puede acreditar un cambio de bandera. Entre ambas frases queda la pregunta que el IMAP de Mark Crispin obliga a formular: ¿qué sistema observó realmente a la persona?
IETF
Un mapeo NAT64 no es una política de filtrado
Que un traductor NAT64 entregue el mismo par IPv4 a una fuente interna en varios destinos demuestra una regla de reutilización. No demuestra quién puede atravesar ese estado desde el lado IPv4. La diferencia parece léxica hasta que una prueba de conectividad termina aprobando una…
IETF
El permiso que se pierde al separar el informe
Extraer un dato de un expediente de seguridad puede conservar el hecho y perder la condición que permite compartirlo. IODEF obliga a mirar la jerarquía, no solo la etiqueta que aparece en pantalla.

Historia de Internet
El conmutador ofreció el atajo; el router conservó el no: RFC 1953
IFMP propuso una negociación diminuta entre vecinos. El extremo que recibiría una etiqueta administraba ese espacio local y ofrecía al otro extremo una asociación para cierto flujo IP. El receptor podía ignorarla. Si la aceptaba, el acuerdo vencía; si llegaba una versión…