
Tema
Legitimidad institucional
Dentro de la faceta Tema, la inteligencia temática Legitimidad institucional conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.
IETF
RFC 9950 configura TLS, no autoriza la transición de AAA
Cambiar el transporte de TACACS+ modifica la puerta por la que se administra una red. RFC 9950 permite describir esa puerta con precisión, pero no nombra a quien debe abrirla, probar la salida de emergencia ni ordenar que se cierre para siempre el acceso antiguo.

ICANN
ICANN autoriza refuerzo estratégico de ingeniería: capacidad no es autoridad
El Consejo de ICANN ha autorizado un contrato para sumar capacidad flexible a Engineering & IT mediante un proveedor preferente. La resolución explica para qué quiere ese apoyo. No publica con la misma claridad dónde termina cada función externa y quién, dentro de ICANN, conserva…

IETF
La ceja levantada tiene número RFC, no poder sancionador
Una hoja de cálculo puede convertir una broma en una obligación sin alterar una sola palabra. Basta con conservar tres columnas —RFC 9948, `MUST`, incumplimiento— y descartar las que dicen Independent Stream, Informational y 1 de abril. El dato sigue siendo exacto; la autoridad…

ICANN
ICANN no ejerce una sola clase de autoridad: cómo los instrumentos se convierten en control operativo
La autoridad de ICANN no está contenida en un único documento ni equivale sin más a la potestad de un gobierno. Su efecto práctico aparece cuando varias capas encajan: los instrumentos constitutivos fijan una misión y unos límites; los estatutos y los mecanismos comunitarios…

Institucionales globales
ISC: del nombre registrado a la autoridad operativa verificable
El resumen de inteligencia de ISC: del nombre registrado a la autoridad operativa verificable explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles consecuencias para…

IETF
RFC 9947 contiene los paquetes. La evidencia aún tiene que salir
El informe más difícil de auditar no siempre es el que carece de cifras, sino el que ofrece una cifra impecable y oculta todo lo que permitiría interpretarla. RFC 9947 propone medir sobre tráfico real dentro de una red controlada y llevar los resultados al debate público. Entre…

Tendencias de institucionales de Europa y Oriente Medio
Las 7.000 obligaciones de consulta del Reino Unido no son un plan de derogación
El Gobierno británico dice que una herramienta de IA localizó unas 7.000 obligaciones de consulta en el ordenamiento. La cifra describe una búsqueda, no una reforma consumada: aún falta saber qué norma sostiene cada obligación, quién puede cambiarla, qué decisión se tomó y cómo…

Tendencias de institucionales de Europa y Oriente Medio
SAFENet suma cinco fabricantes europeos de redes
SAFENet ha pasado de cuatro a nueve miembros, sumando más proveedores europeos de enrutadores, equipos de fibra y pasarelas industriales a su campaña de adquisiciones públicas.

ICANN
La autoridad de ICANN no es soberana: se construye por capas
ICANN puede imponer obligaciones decisivas a operadores de dominios sin ser un gobierno mundial ni un regulador general de Internet. Su autoridad combina una misión corporativa limitada, reglas internas de gobernanza, contratos con registros y registradores, operaciones técnicas…

IETF
El equipo moderador de RFC 9945 no es su recibo de activación
Una norma puede estar publicada y, aun así, conservar una condición pendiente para su régimen operativo. RFC 9945 hizo precisamente esa elección: la nueva arquitectura existe como BCP, pero el cambio de procedimiento ocurre cuando la IESG aprueba una versión pública concreta.
Tendencias de institucionales de Europa y Oriente Medio
La propuesta de sandbox de la UE no crea un salvoconducto regulatorio
European Commission ha separado dos piezas que el relato político puede hacer parecer una sola. El proyecto de European Innovation Act ya no contiene los principios comunes de los sandboxes regulatorios; estos aparecen en una propuesta de Council Recommendation. La diferencia no…
Historias
ARIN exige 60 días, pero su página de patrocinios de ARIN 58 seguía abierta a 42
La web de ARIN invita a patrocinar ARIN 58 y, en la misma superficie, afirma que todo patrocinio debe quedar cerrado 60 días antes del evento. La versión servida con solo 42 días por delante no demuestra una excepción ni una contratación tardía; demuestra que a la oferta pública…

Institucionales globales
ISC: del mecanismo publicado a la responsabilidad operativa verificable
El resumen de inteligencia de ISC: del mecanismo publicado a la responsabilidad operativa verificable explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles…

IETF
La ruta «óptima» de DetNet es una decisión de gobernanza antes que un cálculo
Cuando un controlador presenta una ruta como óptima, la pantalla suele mostrar métricas, no autoridades. Sin embargo, alguien tuvo que decidir antes qué retraso era innegociable, cuánta capacidad podía inmovilizarse, qué protección merecía el flujo y qué tráfico aceptaría el…
Institucionales globales
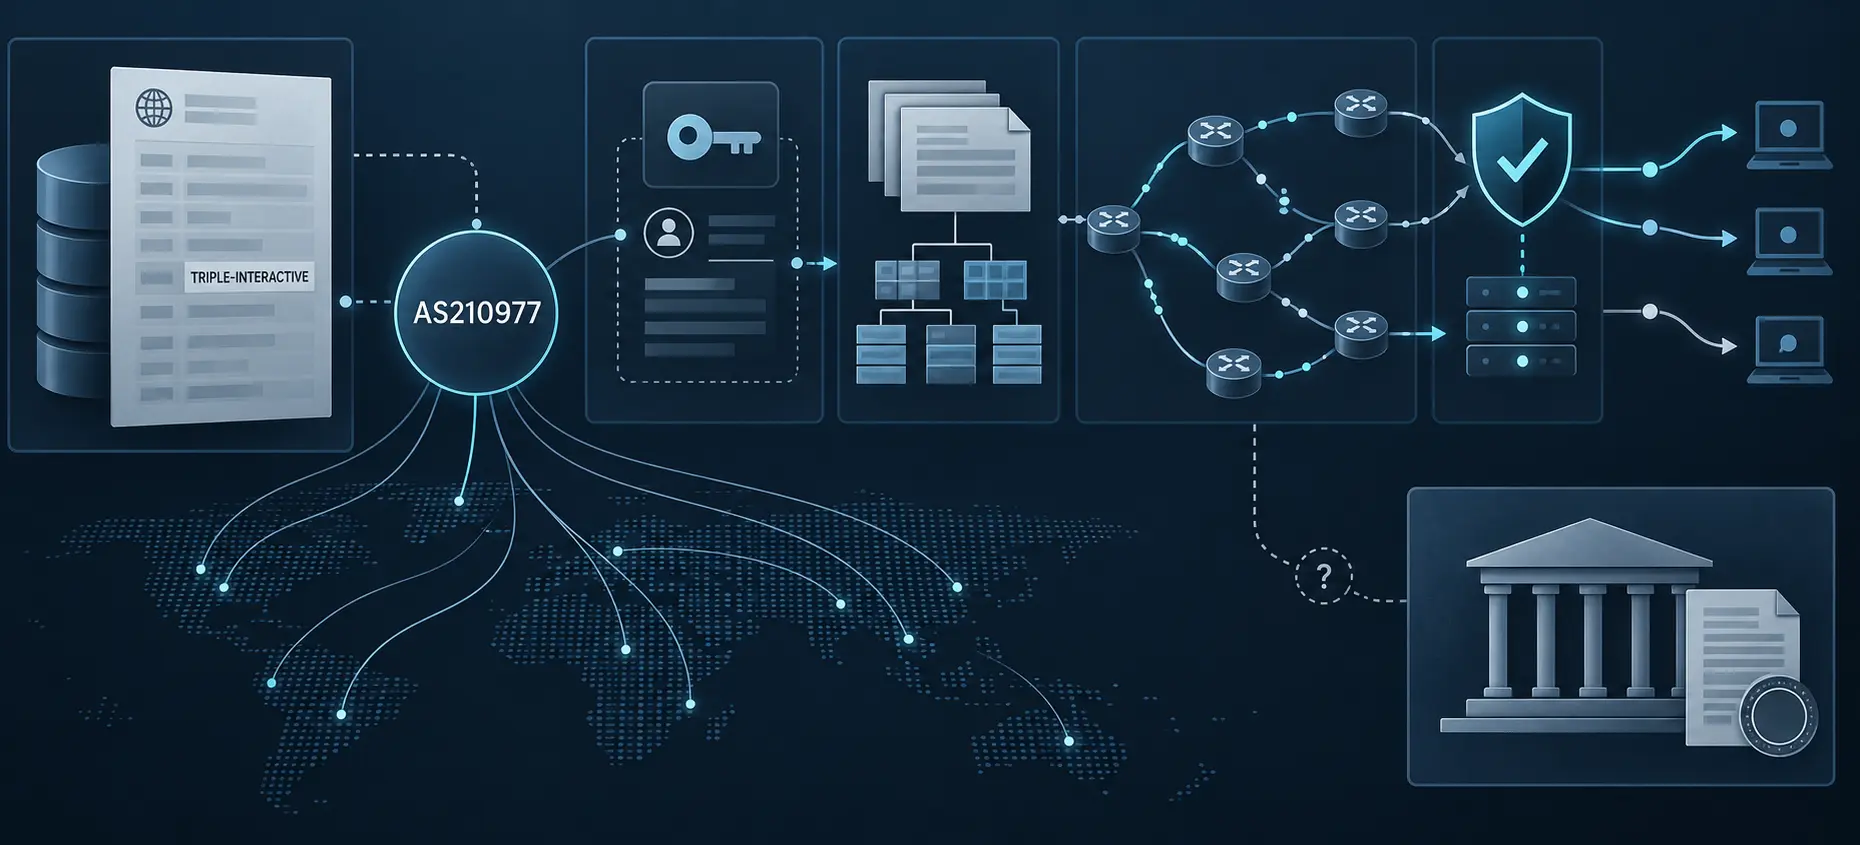
TRIPLE-INTERACTIVE: qué demuestra realmente el registro de AS210977
El resumen de inteligencia de TRIPLE-INTERACTIVE: qué demuestra realmente el registro de AS210977 explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles consecuencias…

ICANN
El contrato ITP de ICANN define quién desclasifica, no cuándo
El Consejo de ICANN autorizó contratar los servicios de la nueva generación de su plataforma de publicación y ocultó varios datos por tratarse de información confidencial de negociación. La propia institución ya tiene reglas para revisar y levantar ese secreto. Lo que la…

Institucionales globales
ISC-AGP1: qué puede demostrar el registro de AS210764 sobre el control operativo de Internet Systems Consortium
El resumen de inteligencia de ISC-AGP1: qué puede demostrar el registro de AS210764 sobre el control operativo de Internet Systems Consortium explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la…
Historias
Los riesgos más altos de LACNIC tienen dos relojes y ningún punto de partida público
El Directorio de LACNIC fijó una secuencia exigente para los riesgos residuales ubicados en la zona de máxima valoración: aviso inmediato, tratamiento antes de 90 días y salida de la zona en menos de 120. La resolución es precisa en los plazos; el acta pública no dice desde qué…
IETF
Un archivo de claves ECH válido no demuestra que el límite de privacidad sea el correcto
RFC 9934 permite entregar a servidores TLS distintos una clave privada de Encrypted ClientHello junto con la lista pública que le corresponde. La coincidencia se puede comprobar, pero queda fuera del archivo la decisión más importante: qué DNS, qué servidores, qué nombres y qué…

Expediente
La FTC retiró una declaración sobre apps de salud, no la regla de brechas
Una retirada administrativa puede cambiar el mapa de fuentes sin borrar la obligación jurídica. Eso es lo que ocurrió el 9 de septiembre: la Federal Trade Commission retiró una declaración de 2021 sobre aplicaciones de salud y dispositivos conectados. La propia Comisión sostiene…