
Tema
Legitimidad institucional
Dentro de la faceta Tema, la inteligencia temática Legitimidad institucional conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.
Expediente
Una auditoría de una AC no es un veredicto de emisión de certificado
Un informe anual de aseguramiento puede mostrar que se examinaron los controles de una autoridad de certificación durante un período delimitado. Por sí solo no contesta la pregunta más concreta que puede importar a quien confía: por qué se emitió este certificado, para este…
Historia de Internet
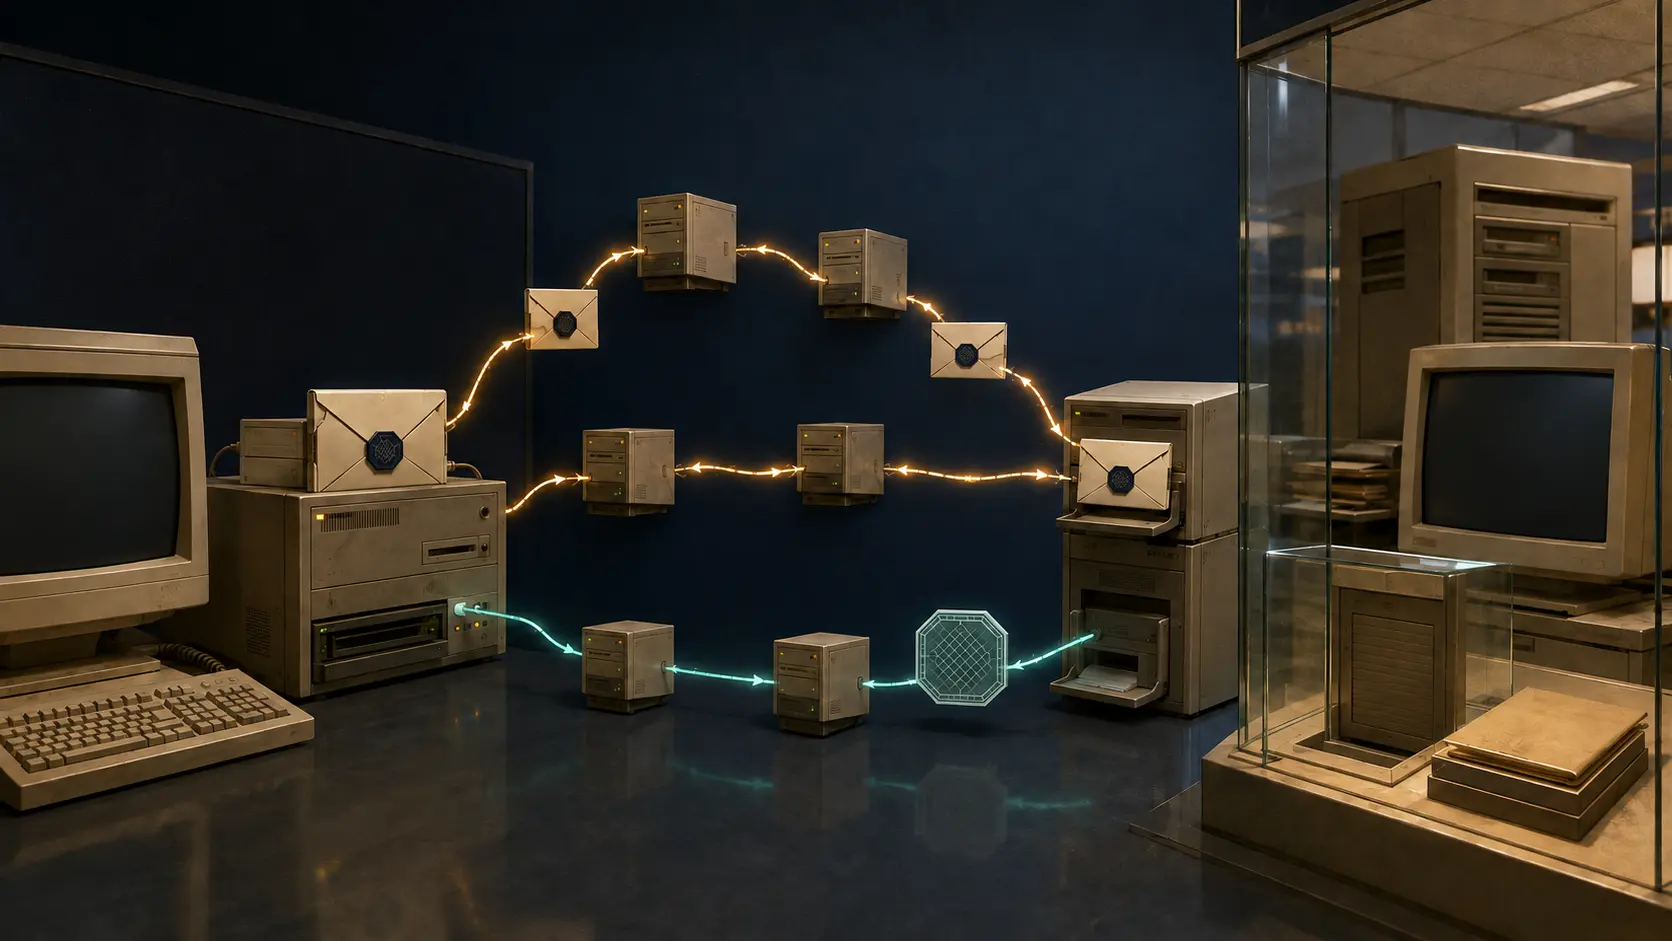
El mensaje llegó al sistema del socio. La transacción seguía sin aceptarse: RFC 1865
La red puede terminar su trabajo mientras el negocio apenas empieza el suyo. RFC 1865 explicó en 1996 que una conexión SMTP dedicada entregaba EDI directamente al sistema del socio comercial y llamó asegurada a esa entrega. No afirmó que el servidor pudiera aceptar una orden de…
Expediente
Un disparador workflow_run de GitHub Actions no es un veredicto de confianza de artefactos
Un disparador `workflow_run` de GitHub Actions puede separar un control previo de un flujo posterior con más privilegios. No demuestra que el resultado previo, el artefacto que recibe el flujo posterior ni una operación sobre un destino merezcan confianza.

Expediente
Un token OIDC de GitHub Actions no es un veredicto de autorización en la nube
Un token OIDC de GitHub Actions puede llevar la identidad de un contexto de workflow a un proveedor externo. No demuestra por sí solo que una política de confianza en la nube coincidiera, que se emitiera una sesión, que un recurso permitiera una acción o que un destino cambiara.
Historia de Internet
El coste debía hablar antes que la conexión: la dirección de RFC 1681
Una factura puede ser aritméticamente impecable y seguir llegando demasiado tarde para que haya elección. RFC 1681 planteó en 1994 que una dirección de destino revelara antes del contacto quién pagaría, o qué algoritmo de cobro debía consultarse. Así, un cliente o un router de…
Expediente
Un grupo de concurrencia de GitHub Actions no es un veredicto de serialización del despliegue
Un grupo de concurrencia de GitHub Actions puede reducir conflictos entre jobs o ejecuciones con nombre. No prueba por sí solo el orden de toda acción contra un destino ni el efecto de esa acción.
Expediente
Una alerta de Dependabot descartada no es un veredicto de remediación
Descartar una alerta de Dependabot deja constancia de una decisión de triage sobre una señal del repositorio. Puede ser una decisión bien fundada. No demuestra por sí sola que una dependencia se haya corregido, que un cambio haya llegado a producción ni que el riesgo haya…

Historia de Internet
El RFC de etiqueta repartió responsabilidades, no creó un árbitro mundial
En 1995 Internet puso por escrito sus modales y, en la misma página, negó que aquel texto fuera una ley universal. RFC 1855 era informativo, no un estándar de Internet, y ofrecía un mínimo que cada organización podía adaptar. Esa cautela no lo volvía irrelevante: distribuía el…
Expediente
Una versión retirada de PyPI no es un veredicto de retiro del paquete
Un yank de PyPI cambia la presentación de una versión ante herramientas de selección. Puede importar mucho, pero no demuestra que el paquete haya sido borrado, comprometido, revocado ni dejado de usar por todas las personas.

Expediente
Una NetworkPolicy de Kubernetes no es el veredicto de un flujo de red
Una `NetworkPolicy` de Kubernetes puede declarar con precisión qué conexiones de capa 3/4 deberían permitirse para Pods seleccionados. No es la transcripción de una conexión concreta. Su existencia no demuestra que una implementación CNI la aplicara en un momento dado, que un…

Expediente
Un actor con permiso de omitir un ruleset de GitHub no es un evento de omisión
Un repositorio puede señalar de antemano qué personas, roles, equipos, aplicaciones o claves pueden omitir un ruleset de GitHub. Es una decisión de control concreta. No demuestra que alguno de ellos haya omitido una regla en una ref determinada ni sustituye el registro de…
Expediente
Eliminar a un colaborador de PyPI no revoca un Trusted Publisher
Quitar a una persona de la lista de colaboradores resuelve una decisión de acceso humano. No demuestra que se haya retirado una identidad de publicación automatizada.
Expediente
Una vinculación de política de admisión de Kubernetes no es un resultado de aplicación
Una vinculación aclara qué política podría regir una clase de solicitudes. No certifica que una solicitud concreta recorriera esa clase, fuera evaluada y acabara con un resultado determinado.
Expediente
Un repositorio archivado en GitHub no es una decisión de retirada
Archivar un repositorio en GitHub cambia un estado de la plataforma: deja sus superficies en solo lectura y muestra que el propietario ya no lo presenta como mantenido activamente. Es una señal útil para abrir una revisión. No decide qué debe hacer otra organización con una…
Expediente
Un Scorecard de OpenSSF no es una decisión sobre una dependencia
Una puntuación puede ordenar la conversación sobre seguridad. No puede decidir qué versión debe aceptar una organización ni quién responderá si esa elección sale mal.

IETF
Un «Finality Sink» no protege la API que lo esquiva
La afirmación “cerrar ante fallo” no describe solo cómo responde un verificador. Describe también si ese verificador es inevitable. El borrador individual publicado por Sangam Das propone sujetar un acto de IA a una última comprobación antes del efecto externo. Y en su propia…
Expediente
Un archivo CODEOWNERS no es un comprobante de revisión
Un archivo `CODEOWNERS` puede indicar a GitHub a quién debe dirigir una solicitud de revisión cuando cambia una ruta. Esa función es valiosa. No es un registro histórico que demuestre qué regla se resolvió para una pull request, quién tenía entonces la elegibilidad necesaria, si…

Expediente
Una expresión de licencia SPDX no es un veredicto de cumplimiento
Una expresión SPDX bien formada cabe en una línea, pero la decisión que alguien pretende apoyar con ella rara vez cabe allí. La misma cadena puede aparecer en un archivo, en un inventario de componentes y en una revisión de entrega. Eso permite intercambiar información con menos…

IETF
PT-03 mete su resumen de confianza en la solicitud firmada: el hash no da autoridad
Un cuadro de confianza puede estar intacto y, aun así, no pertenecer a la decisión que acompaña. Esa es la laguna que corrige la revisión 03 de Progressive Trust. Ya no basta con entregar a la persona un resumen con cinco puntuaciones y una huella que coincide. El GEC debe…

Expediente
Una autorización de marca Rust no es una decisión del Proyecto Rust
Que se pueda usar el nombre o el logotipo de Rust aclara un reclamo limitado sobre identidad pública. No concede pertenencia al Proyecto Rust, no demuestra una revisión técnica, no convierte un repositorio en una publicación oficial ni acredita compatibilidad real o despliegue.…