
Horizonte temporal
Corto plazo
Dentro de la faceta Horizonte temporal, la inteligencia de horizonte temporal Corto plazo organiza los artículos según el período en el que se espera que una señal sea relevante. La página ayuda a los lectores a distinguir los cambios operativos inmediatos de los cambios de ciclo más largo en gobernanza, inversión, estándares e infraestructura que pueden desarrollarse a lo largo de trimestres o años. Conecta los supuestos sobre los plazos con la evidencia pública, los actores relacionados, el contexto de mercado, la exposición de los clientes, la presión política y la planificación de infraestructura, de modo que los lectores puedan juzgar si un acontecimiento es urgente, estratégico o aún está a la espera de evidencia que lo confirme. La página también explica cómo el horizonte temporal cambia el significado de una señal, qué organizaciones pueden verse expuestas y qué decisiones de infraestructura requieren acción a corto plazo o seguimiento a largo plazo.

IETF
D-PATH solo frena bucles si las pasarelas acuerdan el dominio
El dato decisivo de D-PATH no nace en BGP. Nace cuando varios equipos convierten una realidad de reenvío en un nombre común y configuran ese nombre en todas las pasarelas pertinentes. La RFC 10039 puede hacer cumplir esa decisión, pero no puede descubrirla ni autenticarla. Por…

IETF
RFC 7506 es histórica; Router Alert 69 aún puede circular
El registro de estándares ya tomó una decisión: RFC 7506 dejó de ser práctica vigente. El registro de parámetros también muestra la marca deprecada. Pero un inventario de configuración puede seguir conteniendo el valor 69, y un paquete puede llevarlo. La autoridad documental…
Tendencias institucionales de Norteamérica
Rigetti recibirá los fondos CHIPS por tramos; las acciones van de una vez
El acuerdo de Rigetti con el Departamento de Comercio parece emparejar 100 millones de dólares con acciones por casi el mismo valor. En realidad, separa el calendario del efectivo, la propiedad, la venta, el voto y la posible recompra.
IETF
Un mapeo NAT64 no es una política de filtrado
Que un traductor NAT64 entregue el mismo par IPv4 a una fuente interna en varios destinos demuestra una regla de reutilización. No demuestra quién puede atravesar ese estado desde el lado IPv4. La diferencia parece léxica hasta que una prueba de conectividad termina aprobando una…

Tendencias institucionales de Norteamérica
El acuerdo de Chime con Stride guarda una prórroga de 18 meses
Chime pretende convertir a un banco patrocinador en parte de su propio balance. El contrato de compra por 590 millones de dólares, sin embargo, también diseña una salida si la regulación frena el cambio: tres acuerdos con Stride pueden prorrogarse durante 18 meses bajo un…

IETF
Un solo operador no crea un único dominio de confianza SRv6
Dos redes pasan a pertenecer a la misma empresa y el nuevo mapa corporativo las encierra en un solo recuadro. La frontera técnica que las separaba empieza a parecer una reliquia. Sin embargo, un cambio de propietario no demuestra que ambas redes compartan miembros autorizados…

IETF
Un incidente «cleared» no prueba qué orden lo cerró
La automatización envía una sola orden para resolver varios incidentes. Minutos después, una notificación marca uno como `cleared`; otra llega tarde y un tercero sigue activo. El inventario conoce el estado de cada incidente, pero no conserva necesariamente la paternidad del…

IETF
Un catálogo de capacidades no decide una suscripción
Un orquestador consulta un equipo y recibe una respuesta ordenada: HTTPS, XML o JSON, TLS 1.2 o TLS 1.3. La lista evita ensayos ciegos, pero no resuelve la operación. Aún falta elegir una combinación concreta, comprobar la política, autorizar al destinatario, obtener la…

IETF
El vale de incorporación llega después de revelar la identidad
La autorización de un dispositivo restringido puede estar perfectamente ligada a una sesión y, aun así, dejar sin respuesta la pregunta más temprana: quién recibió su identidad antes de conocer el resultado. ELA refuerza EDHOC con una decisión de un tercero. Esa decisión protege…

IETF
Una prueba criptográfica de mala conducta no revoca la confianza
Un cliente puede demostrar que varias respuestas firmadas sobre la hora no caben en la secuencia en que fueron recibidas. Esa prueba viaja, se repite y resiste la negación. Sin embargo, no elige al responsable entre los servidores enfrentados, no designa a quien debe juzgar el…
Historias
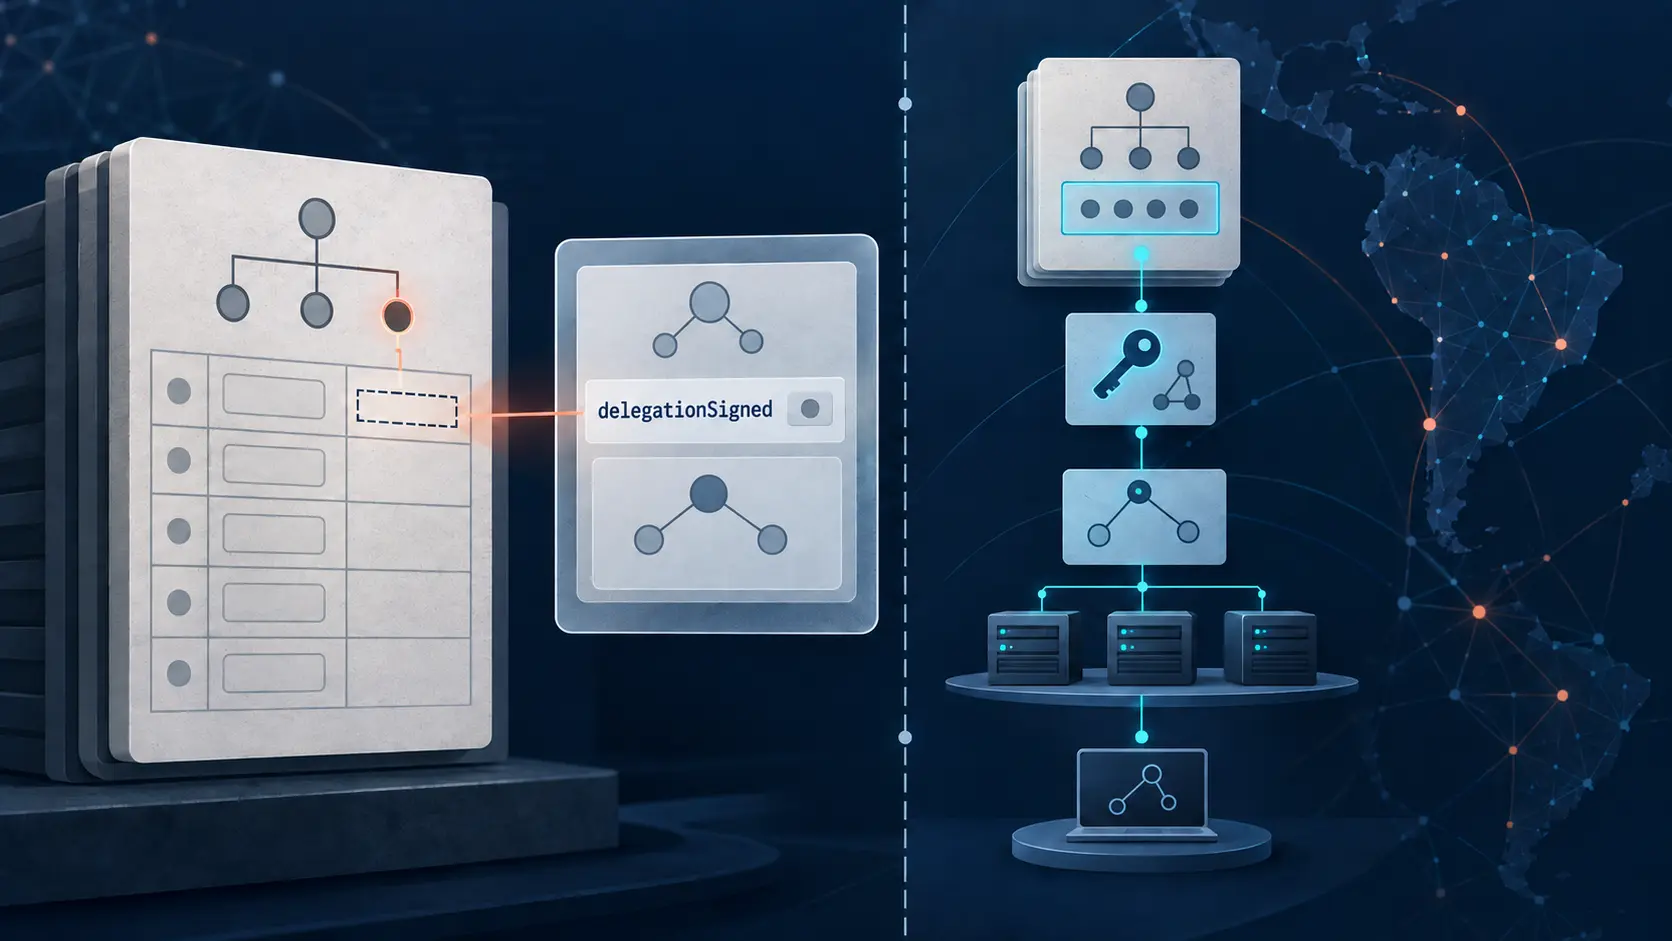
En LACNIC, delegationSigned registra la presencia de DS en el padre, no la validación DNSSEC
Un valor booleano en una respuesta registral puede parecer un veredicto sobre la seguridad de una cadena DNS. En RDAP, el campo `delegationSigned` de LACNIC responde una pregunta más limitada: ¿la vista de registro informa que existen registros DS en la zona padre? No ejecuta un…

IETF
Una configuración candidata privada no explica por qué prevaleció una intención
Una automatización prepara un cambio mientras el equipo de incidentes modifica el mismo servicio en producción. Las dos identidades tienen permisos válidos y ninguna invade el borrador de la otra. Al reencontrarse, sin embargo, una de las dos configuraciones tendrá que ceder. El…

IETF
Una versión mínima de YANG no es un umbral de compatibilidad
Una importación pide como mínimo la versión 3.1.0. El repositorio ofrece 3.1.2 `_non_compatible` y 4.1.2. Las dos cumplen la regla de selección del borrador actual de YANG Semantic Versioning, pese a que sus propios identificadores señalan una ruptura. No hay engaño en el…
IETF
Un contador de descartes necesita una época de intención antes de automatizar
El cuadro de mando muestra una subida limpia: descartes por falta de búfer, salida, clase de mejor esfuerzo. La regla automática propone desviar tráfico. Lo que el gráfico no muestra es que el contador volvió a cero tras un reinicio y que el perfil de servicio cambió entre las…

IETF
Un servidor de nombres compartido prueba continuidad, no control de delegación
Una delegación cambia, pero no del todo. El padre incorpora tres servidores nuevos y conserva uno anterior. Para el resolutor, esa coincidencia puede separar una transición continua de un reemplazo completo de autoridad. Para quien audita el cambio, la coincidencia no explica…

IETF
DNS GREASE necesita reglas de experimento antes de activarse por defecto
El experimento empieza con una cifra que no significa nada. Un resolutor la introduce a propósito en una consulta DNS para averiguar si el otro extremo sabe convivir con lo desconocido. Si todo funciona, nadie lo nota. Si no, el coste puede aparecer como espera para el usuario…

IETF
El ensayo de DNSSEC prueba una cohorte de resolutores, no Internet
Un dominio puede estar firmado, fallar una comprobación criptográfica y seguir respondiendo al usuario como si no estuviera firmado. Esa separación es la utilidad del DNSSEC de ensayo: permite ver un fallo antes de imponerlo. También marca su límite. Solo hablan los resolutores…

IETF
Una fecha de obsolescencia retira una etiqueta RDAP, no a sus clientes
El registro puede declarar que un identificador ha quedado atrás. El servidor puede fijar cuándo dejará de ofrecerlo. El cliente, sin embargo, puede aparecer desde fuera de toda relación contractual y pedir la versión antigua. La gobernanza de esa retirada empieza cuando esas…
IETF
La recuperación de DNSSEC depende de relojes que ningún firmante controla por sí solo
El incidente empieza con una paradoja incómoda: la clave privada ya no sirve, pero Internet continúa validando la zona. Las firmas emitidas antes de la avería mantienen el servicio en pie. Cada minuto de normalidad aparente, sin embargo, consume el margen disponible para…
IETF
Una actualización de delegación autofirmada prueba una clave, no su autoridad
El primer mensaje de una clave nueva puede ser criptográficamente perfecto y políticamente vacío. Si la propia clave firma la petición que pretende convertirla en autoridad, solo demuestra que existe alguien capaz de usarla. La propuesta de DNSOP separa ese dato del permiso para…